Dayforceは中国本土で使えるか:従業員・給与データの国内保存、PIPLの越境、センシティブ個人情報
Dayforce(旧Ceridian)HCMは中国本土から到達できるため、問いは速度ではなく従業員データの国内保存です。Dayforceは米国に本社を置き、中国本土のデータリージョンを公表しておらず、その独自のプライバシーステートメントは個人情報をEU・英国・スイス・米国の移転メカニズムだけで扱うため、中国の従業員の給与・福利厚生・生体打刻のレコードはオフショアのテナントに置かれます——PIPLの下での、しばしばセンシティブな個人情報の越境移転です。国内保存・越境・センシティブ個人情報・ICPのリスクと、適法な国内の道筋をコンプライアンス起点で読み解きます。
Dayforceは中国本土で使えるか
Dayforceのアプリケーションは中国本土から到達できるため、正直な答えは、速度は問いではない、というものです。Dayforceは従業員の記録システム——給与、労働時間、福利厚生、そしてタイムクロック上では指紋と顔——であり、中国の判断は、それらの従業員レコードがどこに置かれるか、そしてそれらが国外へ出ることが許されたかで決まります。
Dayforce(旧Ceridian)は米国に本社を置き、その独自のプライバシーステートメントは個人情報をEU・英国・スイス・米国の移転メカニズムだけで扱い、中国本土のデータリージョンを公表していません——したがって中国のスタッフのレコードはオフショアのテナントに置かれ、それをそこに保つことはPIPL(第38〜40条)の下での個人情報の越境移転になります:通知、移転メカニズム、そして従業員データでは特にやっかいな個別の同意です。Dayforceが保持するものの多く——給与・銀行・福利厚生の詳細、そしてタイムクロックが取得しうる指紋・静脈・顔のスキャンデータ——はセンシティブ個人情報であり(第28〜29条)、同意のハードルを上げ、影響評価を要します。量の閾値を超えるとデータ越境の安全評価(英語)が適用されることがあります。重要情報インフラ運営者の場合、サイバーセキュリティ法(英語)第39条(旧第37条)が、オフショアのリージョンでは満たせない国内保存を求めます。
21YunBoxは越境・国内保存・センシティブ個人情報のリスクを整理し、中国の従業員データを中国国内の足場へローカライズし(Dayforceには適法に国外へ出せるものだけを送り)、中国向けの従業員画面をICP備案済みのインフラで国内から配信します——作り直しはなく、いかなる不正な手段も用いません。具体的な点は専門家に確認すべきリスクとして扱ってください。
コンプライアンス・スナップショット
- ✓ 到達性は問題ではない。Dayforceのアプリケーションは中国本土から到達でき、国境で遮断されてはいない。中国の問いは、速度ではなく、従業員データの国内保存と個人情報の越境移転である。
- ✕ Dayforce(旧Ceridian)は米国に本社を置き、中国本土のデータリージョンを公表していない。その独自のプライバシーステートメントは移転をEU・英国・スイス・米国のメカニズムだけで扱い、中国の移転メカニズムを挙げていない。国内保存義務が中国に留めるべきデータのための、Dayforceの国内の住まいはない。
- ! 中国の従業員のレコードをオフショアのDayforceテナントに保つことは、PIPL(第38〜40条)の下での越境移転:通知、移転メカニズム、そして——同意が根拠となる場合——雇用関係において自由に与えられたと扱うのが難しい個別の同意。
- ! 給与・銀行・福利厚生のデータ、そしてDayforce自身のタイムクロックが取得しうる指紋・静脈・顔のスキャンデータは、PIPL(第28〜29条)の下でのセンシティブ個人情報であり、具体的な目的、個別の同意、そして事前の個人情報保護影響評価を要する。
- ! 重要情報インフラ運営者または大量取扱者の場合、サイバーセキュリティ法 第39条(旧第37条)は国内保存を求め、データが国外へ出る前にCACのデータ越境の安全評価が適用されることがある——これはオフショアのDayforceリージョンでは満たせない義務。テナントのリージョンを切り替えても(米国からEU)、移転の場所が移るだけで終わらない。
- ! 中国本土の内側から実際に配信される中国向けの従業員画面——セルフサービスポータル、オンボーディングや採用のページ——は、そこでの公開サービスであり、Dayforceが提供しない本土のホスティングリソースに紐づくICP備案の義務を負う。
Dayforceの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
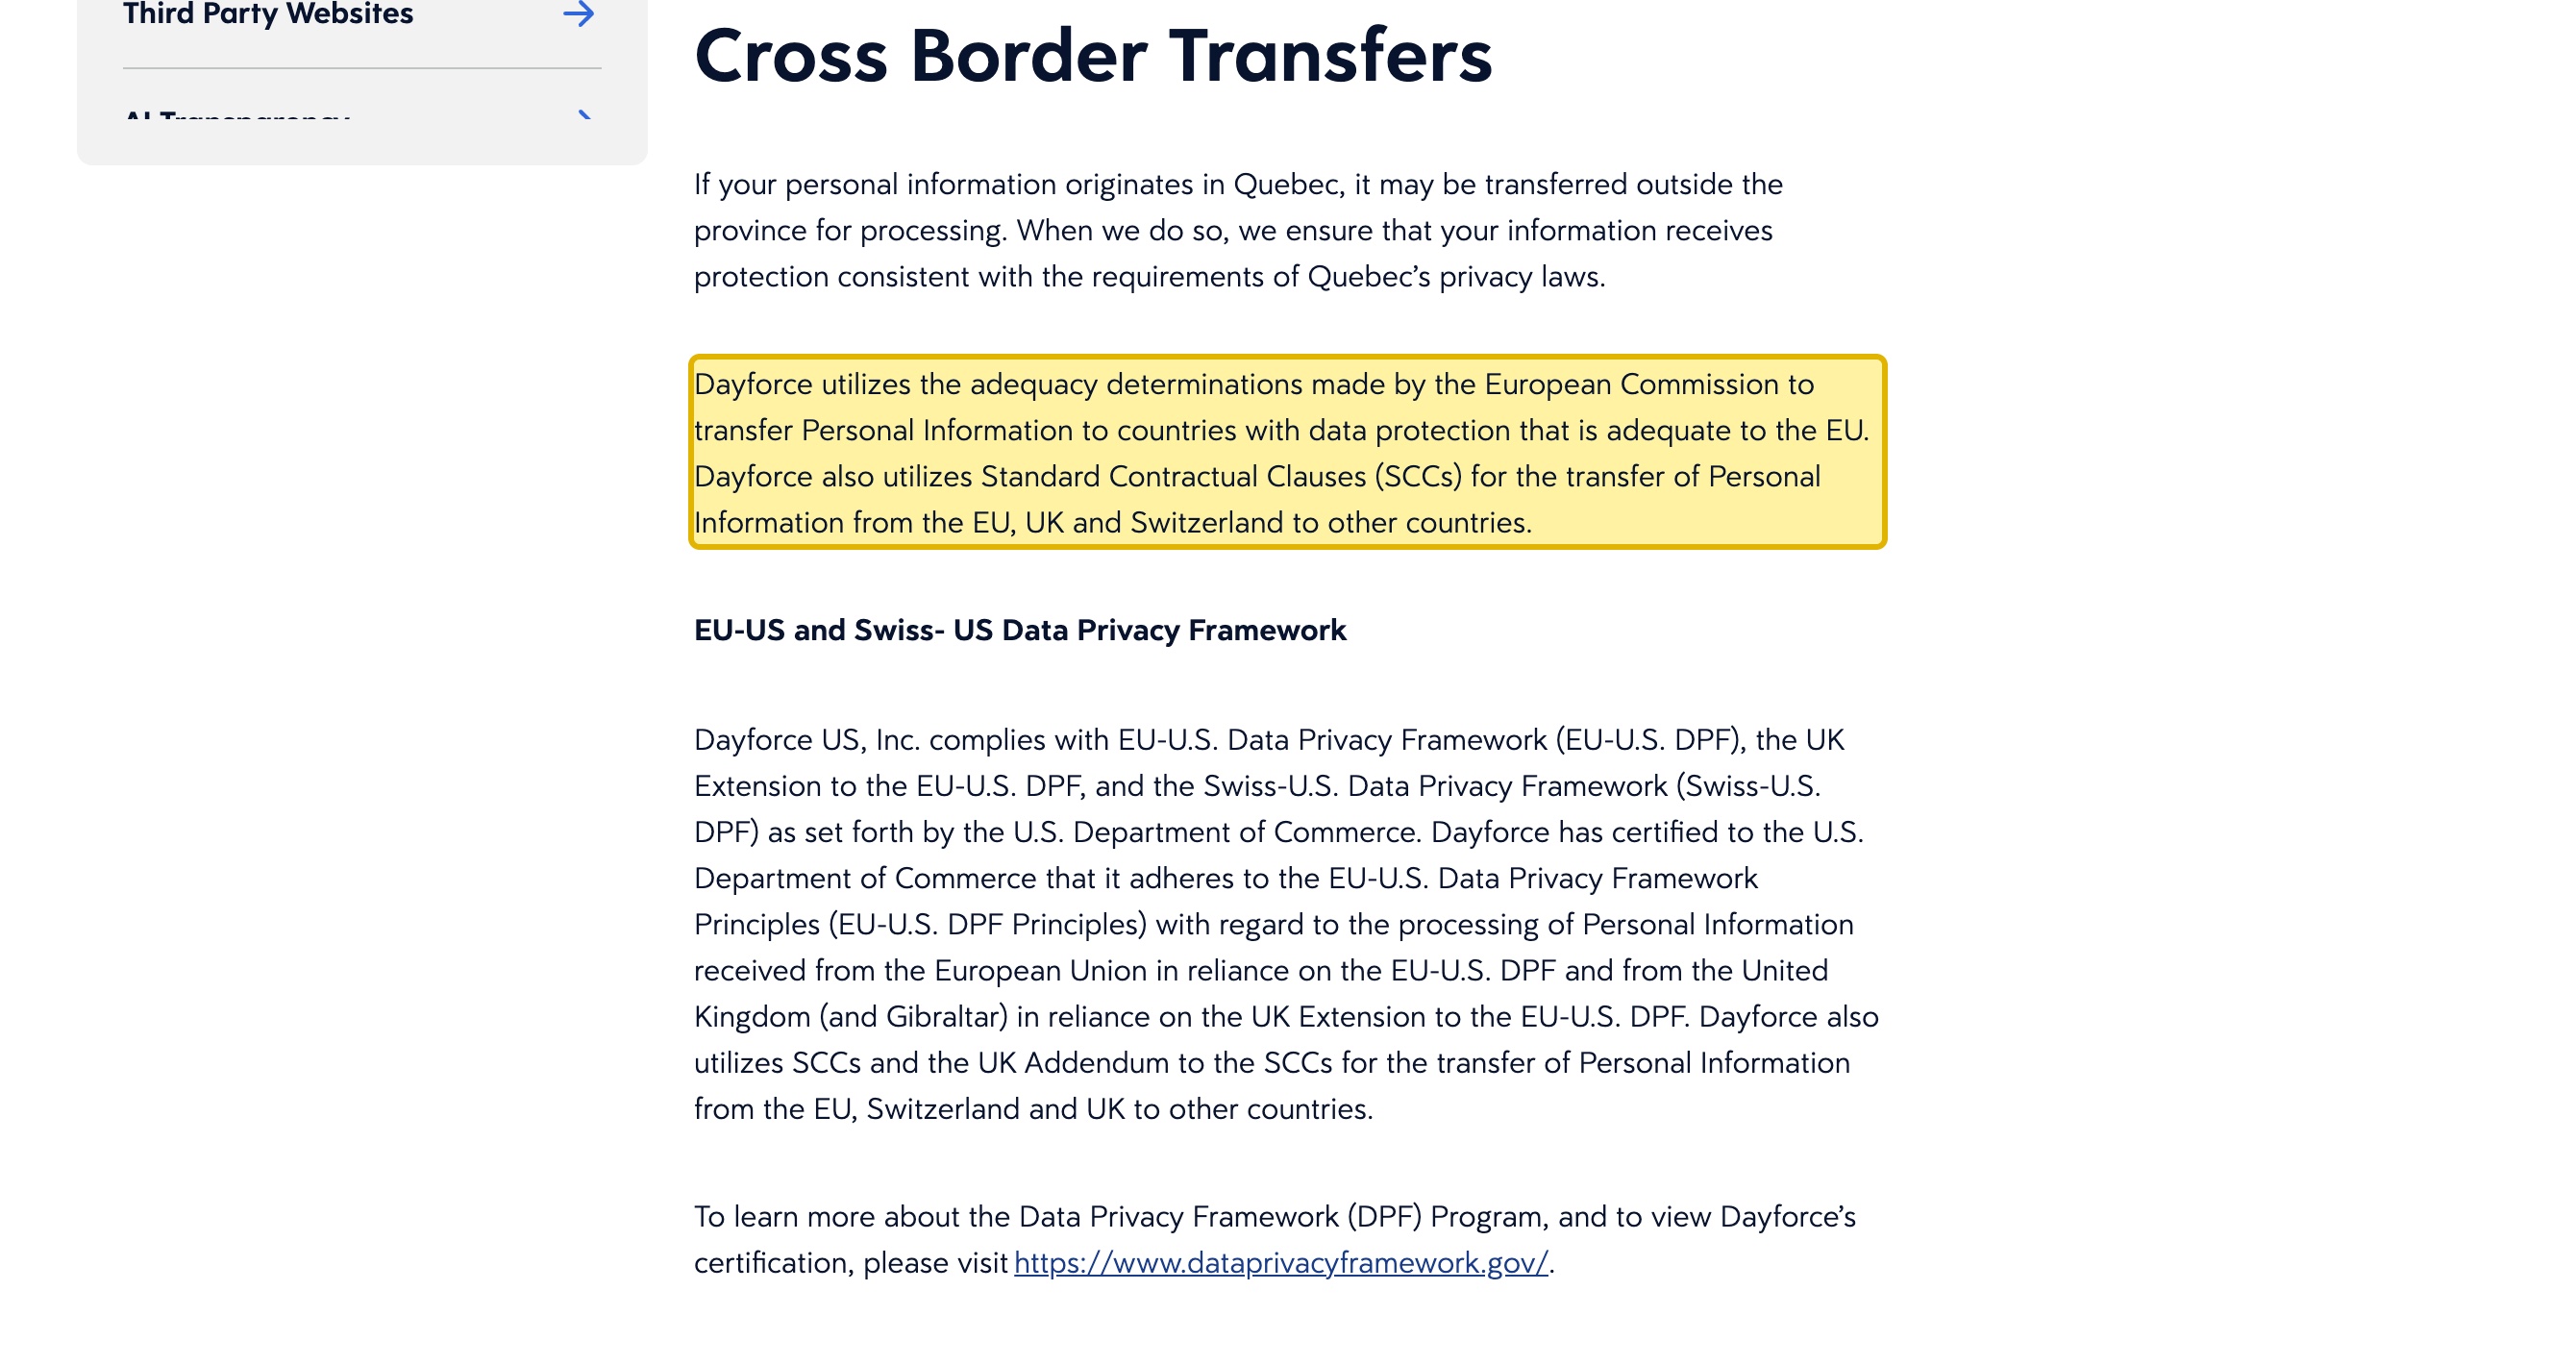
| Dayforce自身のプライバシーステートメントは、越境移転の枠組みを西側のメカニズムだけで築いています——中国本土向けのものはありません。「Cross Border Transfers」の項で、Dayforceは「欧州委員会による十分性認定」に依拠し、「EU・英国・スイスから他国への個人情報移転のため」の標準契約条項に依拠し、「Dayforce US, Inc. はEU-U.S. Data Privacy Framework(EU-U.S. DPF)に準拠する」としています。中国本土のデータリージョンを公表せず、中国の移転メカニズムも挙げていないため、中国のスタッフのレコードはオフショアのDayforceテナントに置かれます——PIPLの下での個人情報の越境移転です。 | Dayforce — Global Privacy Statement, Cross Border Transfers(dayforce.com/privacy、最終更新 2026-09-11、2026-10-09 取得) |
| Dayforceのタイムクロックは指紋・静脈・顔のスキャンデータ——明確にセンシティブな個人情報——を取得でき、Dayforceはコンプライアンスの判断を貴社に委ねます。そのBiometric Statementは「指スキャン、静脈スキャン、顔認識技術」を用いる勤怠管理に適用され、「Dayforceは顧客の代わりに、かつ顧客の指示によってのみ生体データを処理する」とし、「適用されるデータ保護・生体プライバシー法が当てはまるかを判断するのはDayforceの顧客の責任である」としています。PIPLの下で、生体情報はセンシティブ個人情報であり(第28〜29条)、具体的な目的、個別の同意、そして事前の影響評価を要します。 | Dayforce — Biometric Statement(dayforce.com/privacy/biometric-notice、最終更新 2026-10-07);PIPL 第28〜29条、2026-10-09 取得 |
| 中国の従業員のレコードをオフショアのDayforceテナントに保つことは、PIPLの越境ルールを発動します——従業員の同意問題を内包したまま。中国本土のスタッフから収集した個人情報を海外でホストされるテナントへ移すことは、PIPL 第38〜40条を発動します:通知、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)、そして、同意が根拠である場合は、雇用関係の内側で自由に与えられたと扱うのが難しい個別の同意。義務は取扱者——雇用主——にあり、処理者であるDayforceにはありません。 | 中華人民共和国個人情報保護法 第38〜40条(cac.gov.cn、2026-10-09 取得) |
| 一部の取扱者にとってデータは中国に留まらなければならず、Dayforceのリージョンを切り替えてもそれは変わりません。重要情報インフラ運営者または大量取扱者の場合、中国で生成した個人情報は中国本土内に保存しなければならず(PIPL 第40条、サイバーセキュリティ法(英語)第39条(旧第37条))、何かが国外へ出る前にCACのデータ越境の安全評価(英語)が適用されることがあります。Dayforceが提供するリージョンはすべて中国本土の外にあるため、テナントをあるオフショアのリージョンから別のオフショアのリージョンへ移しても、移転を終えるのではなく、その場所を移すだけです。 | PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条);データ越境安全評価弁法(cac.gov.cn、2026-10-09 取得) |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
給与・勤怠プラットフォームにとって、Dayforceが中国本土で「使える」かは、画面がどれだけ速く描画されるかという問いより前に、従業員のレコードをどこに置くことが許されるかで決まります。Dayforceは、従業員の給与、労働時間、福利厚生、レポートラインを——そしてタイムクロック上では指紋と顔を——保持するシステムで、そのアプリケーションは本土から応答します。したがって判断は到達性ではありません。中国在籍のスタッフの個人情報が、国外でホストされるDayforceのテナントに適法に置けるか、そしてそこへ至る国境越えがどんな根拠で行われたか、です。Dayforce(旧Ceridian)は米国に本社を置き、その独自のプライバシーステートメントは、西側のメカニズムだけで構築された越境移転の枠組み——中国本土のデータリージョンを含まないもの——を記述しています。
中国でのDayforce:ひと目で
| 決め手 | Dayforce自身の言葉、そして中国の法 |
|---|---|
| それは何か | Dayforce(旧Ceridian)は、クラウドのHCM・給与・勤怠管理プラットフォーム——採用、給与、勤怠、福利厚生、シフトの記録システムです。すべての従業員について、連続的で識別可能な記録を保持し、その多くがセンシティブです。 |
| 中国本土から到達できるか? | はい。Dayforceのアプリケーションは中国から応答し、国境で遮断されるサービスではないため、到達性は中国の問いではありません。(オフショアのテナントへの越境アクセスは不安定なことがありますが——後述する運用上の問題であって、判断ではありません。) |
| 従業員レコードはどこに置かれるか? | 中国本土の外です。Dayforceは米国に本社を置き、中国本土のデータリージョンを公表していません。そのプライバシーステートメントはEU・英国・スイス・米国の移転メカニズムに依拠しています。したがって中国のスタッフのレコードはオフショアのDayforceテナントに置かれます。 |
| 中国の従業員データをそこに入れること | それらのレコードは個人情報であり、オフショアのテナントに保持することは、PIPL(第38〜40条)の下での越境移転(数据出境)です:通知、移転メカニズム、そして——同意が根拠となる場合——従業員が雇用主に自由に与えることがめったにできない個別の同意。 |
| 給与・福利厚生・生体打刻 | 報酬、銀行、福利厚生のデータ、そしてDayforce自身のタイムクロックが取得しうる指紋・静脈・顔のスキャンデータは、PIPL(第28〜29条)の下でのセンシティブ個人情報です:具体的な目的、個別の同意、そして事前の個人情報保護影響評価。 |
| 国内保存と量 | 重要情報インフラ運営者または大量取扱者の場合、中国で生成した従業員データは本土に留まらなければならず(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))、何かが国外へ出る前にCACのデータ越境の安全評価が適用されることがあります——これはオフショアのDayforceリージョンでは満たせない義務です。 |
| 適法な道筋 | 留まらなければならない中国の従業員データを中国国内の足場に保ち、Dayforceには適法に国外へ出せるものだけを送り、残りの従業員についてはDayforceを使い続け、中国向けの従業員ポータルはICP備案済みのインフラで国内から配信します。21YunBoxはマッピング・ローカライズ・配信を担います。いかなる不正な手段も用いず、推奨もしません。 |
到達はできる——しかし従業員のレコードはどこに置かれるのか?
Dayforceのアプリケーションは中国国内から応答し、中国が国境で遮断するサービスではないため、ここでの決着は到達性ではありません。国内保存です。Dayforceは米国に本社を置き、公表されたセキュリティやプライバシーの資料のどこにも中国本土のデータセンターを挙げていません。その情報セキュリティのページは “Dayforce maintains relevant industry certifications and attestations including ISO and SOC 2 Type II”(DayforceはISOやSOC 2 Type IIを含む関連する業界認証と証明を維持している)とだけ述べ、国内のリージョンは挙げていません。続くGlobal Privacy Statementは、欧州委員会の十分性認定、標準契約条項、そしてEU-U.S.・英国・スイス-U.S. の Data Privacy Framework に依拠する移転の枠組みを示します——そのいずれも西側のメカニズムです。したがってそれが変わらない限り、中国の従業員の記録システムのデータはオフショアのDayforceテナントに置かれます。
本土からオフショアのテナントへの越境アクセスは不安定なことがあり、接続を無理に通したくなります。21YunBoxはそれも、それに類することもしません——答えがネットワーク上の小細工であることは決してなく、それはコンプライアンス上のリスクであると同時に的外れです。同じ理由で、本ページはDayforceについて中国でのレイテンシ値を掲載しません:国内保存と同意で決まる判断にとって、速度は軸ではありません。生産的な問いは、従業員データがどこに置かれるか、そしてそこにある適法な根拠があったか、です。
オフショアの従業員データはPIPLの下での越境移転
ここが、多くの人事・給与チームが見落とす関門です。中国本土のスタッフから個人情報を収集し、それを海外でホストされるDayforceのテナントに保持することは、個人情報保護法(PIPL)の下での個人情報の越境移転(数据出境)です。PIPLは義務を個人情報取扱者——雇用主の指示でデータを処理するDayforceではなく、雇用主——に課します。第38〜40条は、通知、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)、そして、同意が根拠である場合は、レコードを海外へ送るための個別の同意を求めます。
雇用はその同意をやっかいにします。PIPLは、適法に採択された労働方針の下で人事を遂行するために必要な場合、雇用主が従業員の個人情報を処理することを認めるため、通常の人事処理が常に同意に依拠する必要はありません——しかしそれらのレコードをオフショアのDayforceテナントへ移すことは、それ自体が越境ルールを発動する別個の行為であり、個別の同意は、従業員が代償なく拒むことがめったにできないものです。最近のCACの規則は、一部の人事関連の移転を最も重い評価経路から緩和しますが、通知・適法な根拠・移転メカニズムという基底の義務を無効にはしません。そして重要情報インフラ運営者または大量取扱者の場合、中国で生成した個人情報は中国本土内に保存しなければならず(PIPL 第40条、サイバーセキュリティ法(英語)第39条(旧第37条——データ国内保存の規定は、2026年1月1日に施行された2025年改正で条番号が変わりましたが、内容は変わっていません))、量の閾値を超えて従業員データを国境を越えて移すことは、何かが国外へ出る前に中国のデータ越境の安全評価(英語)(数据出境安全评估)を発動することがあります。これらのどれが貴社を拘束するかは、実際の従業員数とデータに照らして専門家に確認すべきリスクです。
生体打刻データはセンシティブ——より高いハードル
給与や人事評価を超えてDayforceのリスクを鋭くするのは、タイムクロックです。Dayforce自身のBiometric Statementは、この文書が“finger scan, vein scan, and facial recognition technology”(指スキャン、静脈スキャン、顔認識技術)を用いる勤怠管理を対象とし、“Dayforce processes biometric data only on behalf of and at the direction of its customers”(Dayforceは顧客の代わりに、かつ顧客の指示によってのみ生体データを処理する)としています。PIPLの下で、生体特徴はセンシティブ個人情報です(第28〜29条):その処理は、具体的な目的と厳格な必要性、個別の同意、そして事前の個人情報保護影響評価(第55条)を要します——そして給与・銀行・福利厚生のレコードも同じセンシティブ個人情報のハードルを負います。Dayforceは、コンプライアンスの判断がどこにあるかを明言しています:デバイスの使い方について“It is the responsibility of Dayforce’s customers to determine if applicable data protection and biometric privacy laws apply”(適用されるデータ保護・生体プライバシー法が当てはまるかを判断するのはDayforceの顧客の責任である)。それは取扱者の義務であり、中国ではそれは厳しいものです。量の閾値を超えてセンシティブな従業員データを国境を越えて移すことは、さらにデータ越境の安全評価を関わらせることがあるからです。これらはいずれもページの描画の速さで決まるものではありません。センシティブデータが国外にある適法な根拠を持っていたかで決まります——ですから本ページの各行は、それに頼る前に専門家と確定すべき事項として扱ってください。
Dayforceを別のリージョンに向けても解決にならない理由
明白な一手は、テナントを別のDayforceリージョンに切り替えて片付いたとすることです——しかしDayforceが運用するリージョンはどれも中国本土の外にあります。中国の従業員データを米国環境から欧州環境へ移すことは、越境移転の場所を移すのであって、それを閉じることはなく、国内保存義務が要求する国内の住まいを作ることもありません。中国で収集した従業員データを国内に保つことは、留まらなければならないレコードのために中国国内の足場を立ち上げ、Dayforceには適法に国外へ出せるものだけを送ることを意味します。どのレコードが留まるべきで、どれが出てよいかを決めることは、技術的な問いである前に法的な問いであり、作業の核心です。
適法な道筋——マッピング、ローカライズ、配信
中国本土を含む従業員のためにDayforceを運用する適法なやり方があり、それには形があります。まずマッピング:当社の中国コンプライアンスチームが、貴社のPIPLの全体像を洗い出します——中国で収集したどの従業員・給与・生体のレコードが国内に留まらなければならないか、何が適法に国境を越えられるか、どこでデータ越境の安全評価や第39条(旧第37条)の保存義務が当てはまるか、そして通知・同意・影響評価のフローが何をカバーすべきか。法的結論は貴社の専門家と確定し、当社はそれを支える技術的な見取り図を作ります。
次にローカライズ:留まらなければならない中国の従業員データのために、中国国内の足場を立ち上げて統合します——それらのレコード(生体テンプレートを含む)のための、同意を得た国内の住まいです——一方、残りの従業員についてはDayforceが記録システムであり続け、適法に国外へ出せるものだけを受け取ります。
そして配信:システムの中国向けの画面——従業員セルフサービスポータル、本土の人々に実際に配信されるオンボーディングや採用のページ——は、そこでの公開サービスなので、ICP備案(备案)の義務を負い、法令に沿った国内からの配信を必要とします。21YunBox Optimizerがそれを国内から、既存の構成の前段に、作り直しも再プラットフォーム化もなく配信します。当社が決して行わないこと——そして誰も適法にはできないこと——は、中国のデータ越境ルールやネットワーク上の制限をかいくぐる手立てを渡すことです:当社は留まるべきものを国内化し、国内から配信します。その結果、貴社の従業員システムが中国の従業員に対して適法かつ法令に沿って動きます。
関連する読み物:
よくあるご質問
Dayforceは中国本土で利用できますか?
Dayforceのアプリケーションは中国本土から到達でき——中国が国境で遮断するサービスではない——ため、利用可否は障害ではありません。中国の従業員にとっての本当の問いは、従業員データの国内保存と個人情報の越境移転です:Dayforce(旧Ceridian)は米国に本社を置き、中国本土のデータセンターを運用していないため、中国の従業員のレコードはオフショアのDayforceテナントに置かれます。そのオフショアのテナントへの越境アクセスは不安定なことがありますが、それは運用上の問題であって判断ではなく——答えがネットワーク上の小細工であることは決してありません。具体的な点は専門家に確認すべきリスクとして扱ってください。
中国の従業員をDayforceに載せることは、越境データ移転に当たりますか?
Dayforceのテナントが米国、EU、または本土外のいずれかのリージョンにあれば、中国のスタッフのために保持するレコードはオフショアに保存されます——PIPLの下での越境移転です。これは、通知、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)、そして、同意が根拠である場合は、雇用関係において自由に与えられたと扱うのが難しい個別の同意を意味します。給与データ、そしてDayforceのタイムクロックが取得しうる指紋・静脈・顔のスキャンデータはセンシティブ個人情報であり(PIPL 第28〜29条)、具体的な目的・個別の同意・影響評価のハードルを加えます。重要情報インフラ運営者の場合、サイバーセキュリティ法 第39条(旧第37条)が、オフショアのリージョンでは満たせない国内保存義務を加えます。正確な義務は専門家に確認してください。
データを国内に保つために、Dayforceのテナントを中国リージョンに切り替えられますか?
いいえ——Dayforceが提供するリージョンはすべて中国本土の外にあるため、どれも中国の国内保存義務を解決しません。テナントを米国リージョンから欧州リージョンへ切り替えても、越境移転の場所を移すだけで、それを終えることはありません。中国で収集した従業員データを国内に保つことは、留まらなければならないレコード(生体テンプレートを含む)のために中国国内の足場を立ち上げ、Dayforceには適法に国外へ出せるものだけを送ることを意味します——その間、残りの従業員についてはDayforceを使い続けます。21YunBoxはその切り分けを整理し、国内のデータをローカライズし、中国向けの画面をICP備案済みのインフラで配信します——中国のデータ越境ルールをかいくぐる経路ではありません。


