Funktioniert Dayforce in China? Mitarbeiter- & Payroll-Datenresidenz, PIPL-Grenztransfer & sensible PI
Dayforce (ehemals Ceridian) HCM ist aus Festlandchina erreichbar, Geschwindigkeit ist also nicht die Frage — Mitarbeiter-Daten-Residenz ist es. Dayforce ist US-hauptsitzig und veröffentlicht keine Festlandchina-Datenregion, und seine eigene Datenschutz-Erklärung leitet personenbezogene Daten nur durch EU-, UK-, Schweizer und US-Transfermechanismen, die Payroll-, Benefits- und biometrischen Stempel-Datensätze Ihrer China-Mitarbeiter ruhen also in einem Offshore-Mandanten — ein Grenztransfer oft-sensibler personenbezogener Daten unter PIPL. Ein Compliance-zuerst-Blick auf die Residenz-, Grenzübertritts-, Sensible-PI- und ICP-Exponierung und den rechtmäßigen inländischen Weg.
Funktioniert Dayforce in China?
Dayforces Anwendungen sind aus Festlandchina erreichbar, die ehrliche Antwort ist also, dass Geschwindigkeit nicht die Frage ist. Dayforce ist das Stammdatensystem Ihrer Belegschaft — Lohn, Stunden, Sozialleistungen und, auf seinen Zeiterfassungsuhren, Fingerabdrücke und Gesichter — und die China-Entscheidung hängt davon ab, wo diese Mitarbeiter-Datensätze leben und ob sie das Land verlassen durften.
Dayforce (vormals Ceridian) hat seinen Hauptsitz in den USA, und seine eigene Datenschutzerklärung leitet personenbezogene Information nur über EU-, UK-, Schweizer und US-Transfermechanismen und veröffentlicht keine Festlandchina-Datenregion — die Datensätze Ihrer China-Belegschaft ruhen also in einem Offshore-Mandanten, was sie dort zu halten zu einem Grenztransfer (数据出境) personenbezogener Daten unter PIPL (Artikel 38–40) macht: Mitteilung, ein Transfermechanismus und eine gesonderte Einwilligung, die für Mitarbeiterdaten besonders heikel ist. Vieles von dem, was Dayforce hält — Lohn-, Bank- und Sozialleistungsdetails und die Finger-, Venen- und Gesichtsscan-Daten, die seine Uhren erfassen können — ist sensible personenbezogene Information (Artikel 28–29), die die Einwilligungsschwelle anhebt und eine Folgenabschätzung erfordert, und oberhalb von Mengenschwellen kann eine Datenexport-Sicherheitsbewertung gelten. Für einen Betreiber kritischer Informationsinfrastruktur verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37) eine inländische Speicherung, die eine Offshore-Region nicht erfüllen kann.
21YunBox kartiert Ihre Grenzübertritts-, Residenz- und Sensible-PI-Exponierung, lokalisiert die China-Mitarbeiterdaten auf einer China-ansässigen Grundlage (sendet Dayforce nur, was rechtmäßig gehen darf) und liefert jede auf China ausgerichtete Mitarbeiter-Oberfläche im Inland auf ICP-gemeldeter Infrastruktur aus — ohne Neuaufbau und niemals irgendeine Form von Umgehung. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu klärendes Risiko.
Compliance-Momentaufnahme
- ✓ Erreichbarkeit ist nicht das Problem. Dayforces Anwendungen sind aus Festlandchina erreichbar; es ist nicht an der Grenze blockiert. Die China-Frage ist Mitarbeiterdaten-Residenz und der Grenztransfer personenbezogener Daten, nicht Geschwindigkeit.
- ✕ Dayforce hat seinen Hauptsitz in den USA (vormals Ceridian) und veröffentlicht keine Festlandchina-Datenregion; seine eigene Datenschutzerklärung leitet Transfers nur über EU-, UK-, Schweizer und US-Mechanismen und nennt keinen China-Transfermechanismus. Es gibt kein inländisches Dayforce-Zuhause für die Daten, die eine Residenz-Pflicht in China halten würde.
- ! Die Datensätze von China-Mitarbeitern in einem Offshore-Dayforce-Mandanten zu halten ist ein Grenztransfer (数据出境) unter PIPL (Artikel 38–40): Mitteilung, ein Transfermechanismus und — wo Einwilligung die Grundlage ist — eine gesonderte Einwilligung, die in einem Beschäftigungsverhältnis schwer als freiwillig gegeben zu behandeln ist.
- ! Lohn-, Bank- und Sozialleistungsdaten und die Finger-, Venen- und Gesichtsscan-Daten, die Dayforces eigene Zeiterfassungsuhren erfassen können, sind sensible personenbezogene Information unter PIPL (Artikel 28–29), die einen spezifischen Zweck, eine gesonderte Einwilligung und eine vorherige Folgenabschätzung zum Schutz personenbezogener Daten brauchen.
- ! Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37) inländische Speicherung, und eine CAC-Datenexport-Sicherheitsbewertung kann gelten, bevor Daten gehen — Pflichten, die eine Offshore-Dayforce-Region nicht erfüllen kann. Mandanten-Regionen zu wechseln (USA zu EU) verlagert den Transfer; es beendet ihn nicht.
- ! Jede auf China ausgerichtete Mitarbeiter-Oberfläche, die tatsächlich von innerhalb des Festlands bedient wird — ein Self-Service-Portal, eine Onboarding- oder Recruiting-Seite — ist dort ein öffentlicher Dienst und trägt eine ICP-Beian-Pflicht (备案), gebunden an eine Festland-Hosting-Ressource, die Dayforce nicht bereitstellt.
Was die offizielle Dayforce-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
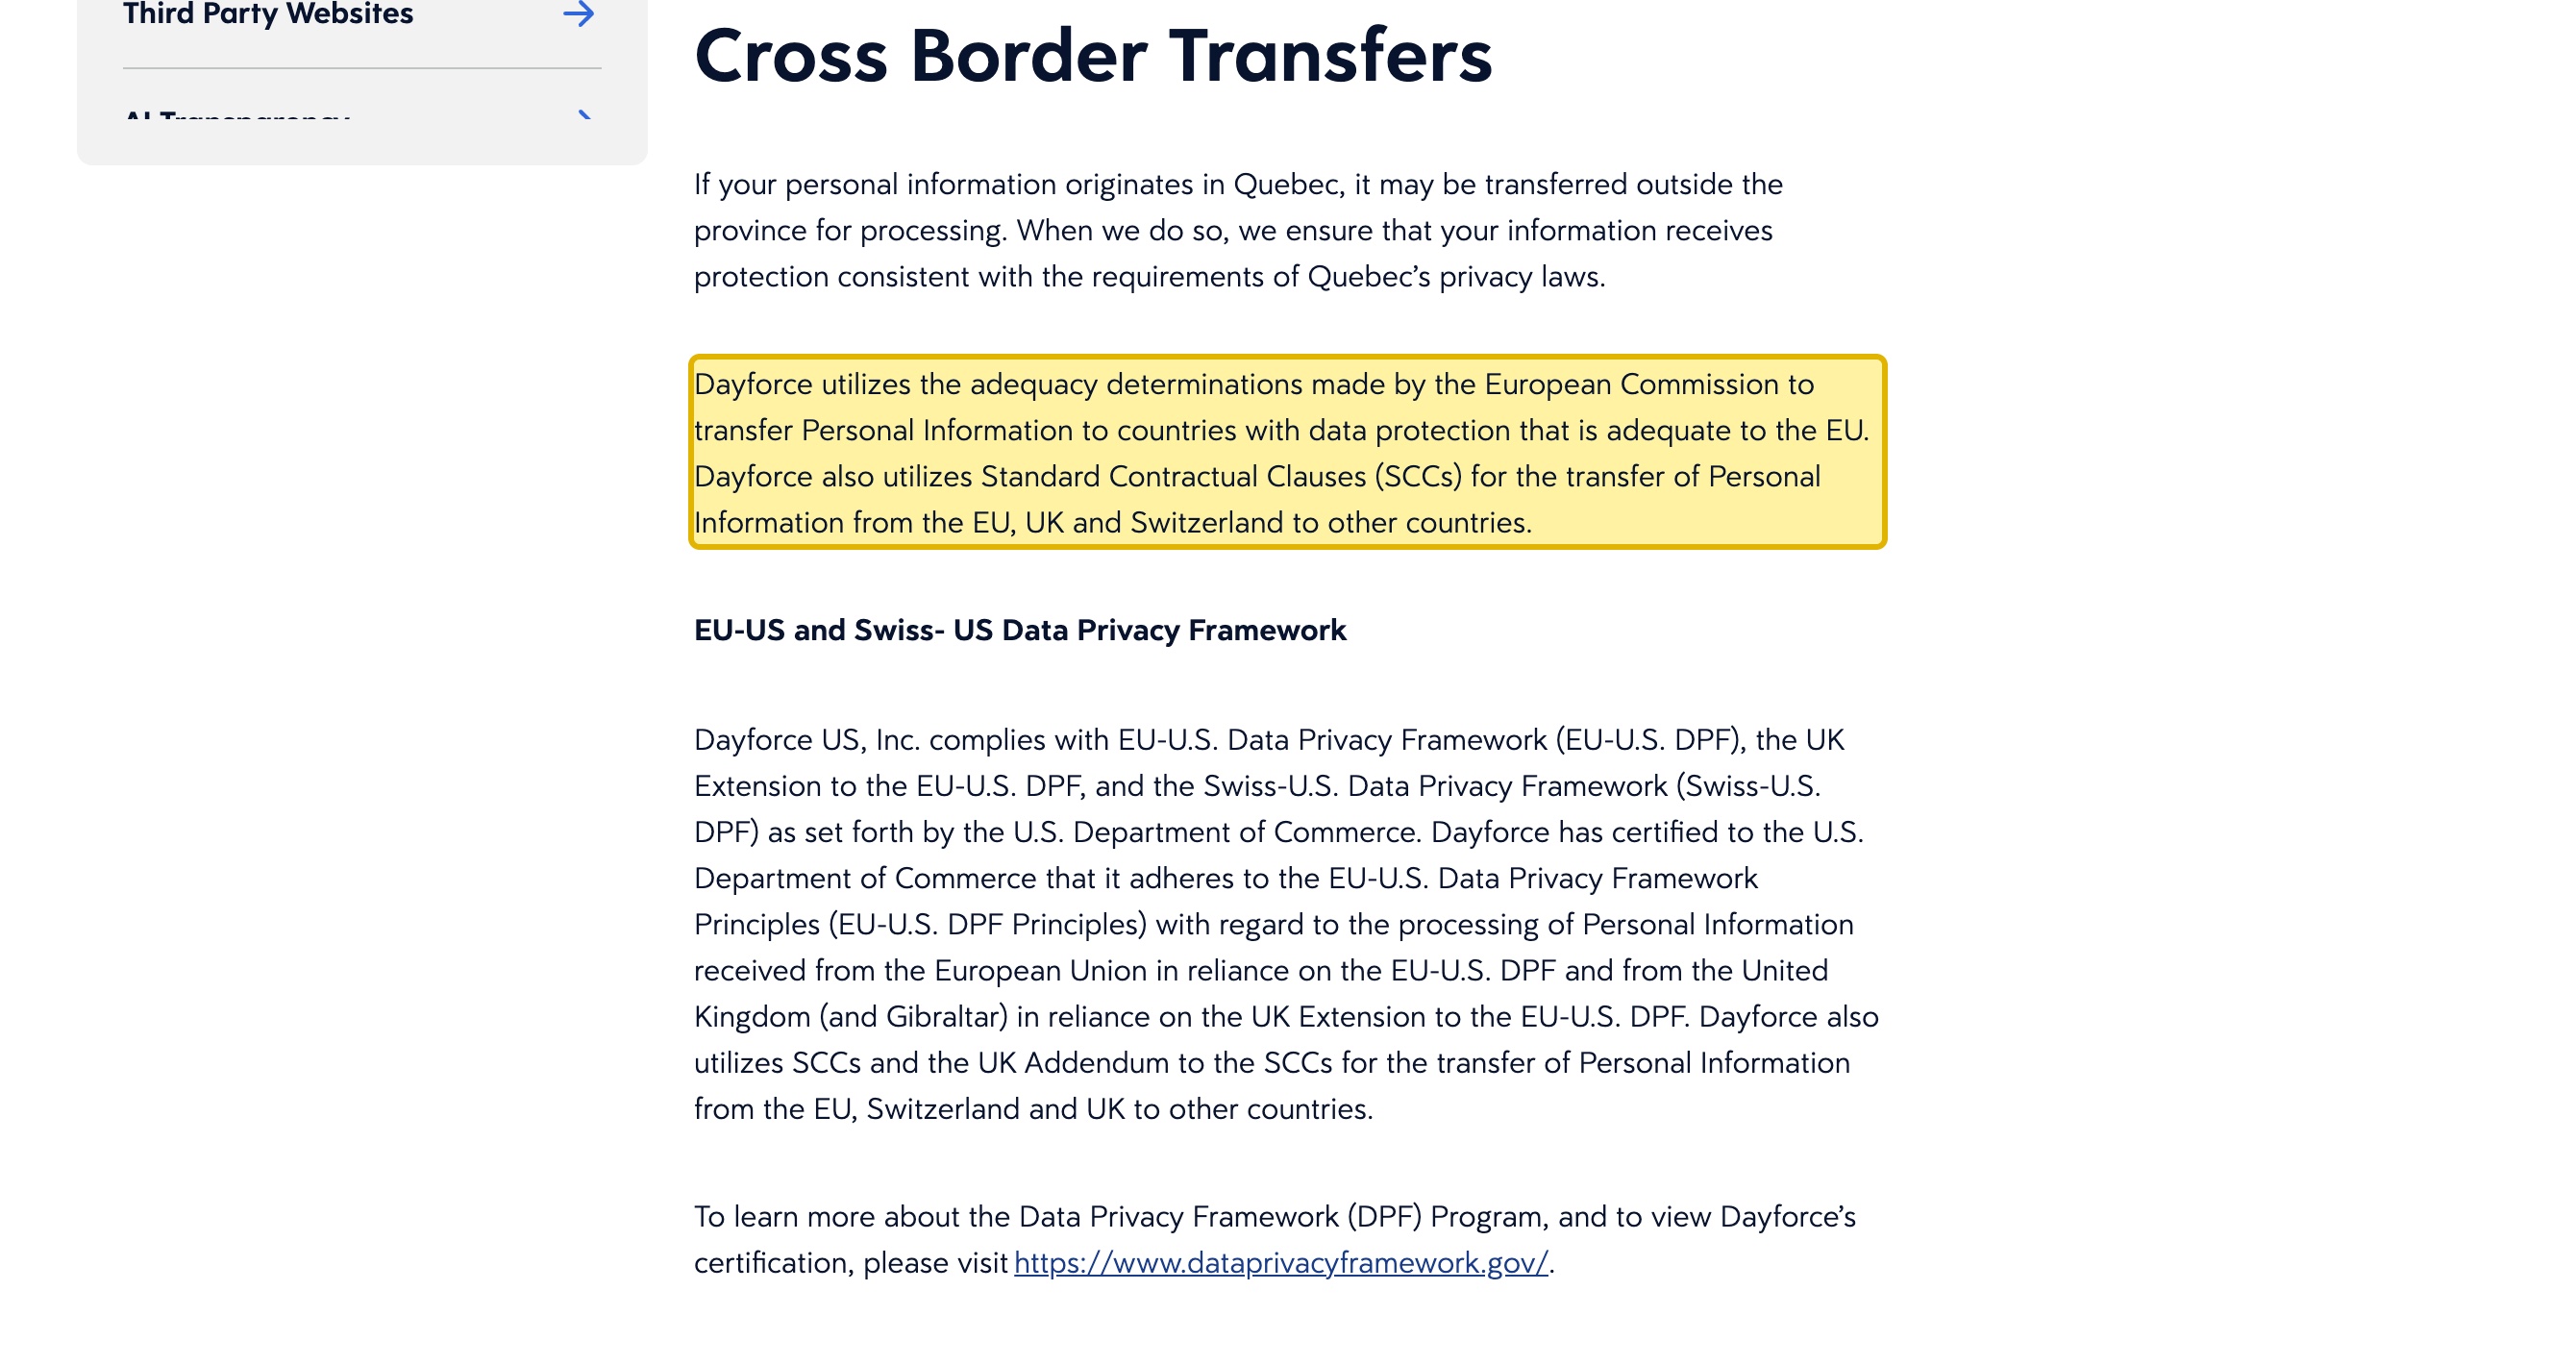
| Dayforces eigene Datenschutzerklärung baut ihren Grenztransfer-Rahmen nur auf westlichen Mechanismen — keiner für Festlandchina. Unter „Cross Border Transfers“ stützt sich Dayforce auf die „adequacy determinations made by the European Commission“, auf Standardvertragsklauseln „for the transfer of Personal Information from the EU, UK and Switzerland to other countries“ und erklärt, dass „Dayforce US, Inc. complies with EU-U.S. Data Privacy Framework (EU-U.S. DPF).“ Es veröffentlicht keine Festlandchina-Datenregion und nennt keinen China-Transfermechanismus, die Datensätze Ihrer China-Belegschaft ruhen also in einem Offshore-Dayforce-Mandanten — ein Grenztransfer personenbezogener Daten unter PIPL. | Dayforce — Global Privacy Statement, Cross Border Transfers (dayforce.com/privacy, zuletzt aktualisiert 2026-09-11), abgerufen 2026-10-09 |
| Dayforces Zeiterfassungsuhren können Finger-, Venen- und Gesichtsscan-Daten erfassen — ausdrücklich sensible personenbezogene Information — und Dayforce legt die Compliance-Entscheidung auf Sie. Sein Biometric Statement gilt für Zeiterfassung mittels „finger scan, vein scan, and facial recognition technology“, sagt „Dayforce processes biometric data only on behalf of and at the direction of its customers“ und dass „It is the responsibility of Dayforce's customers to determine if applicable data protection and biometric privacy laws apply.“ Unter PIPL sind Biometrien sensible personenbezogene Information (Artikel 28–29), die einen spezifischen Zweck, eine gesonderte Einwilligung und eine vorherige Folgenabschätzung erfordern. | Dayforce — Biometric Statement (dayforce.com/privacy/biometric-notice, zuletzt aktualisiert 2026-10-07); PIPL Artikel 28–29, abgerufen 2026-10-09 |
| Die Datensätze von China-Mitarbeitern in einem Offshore-Dayforce-Mandanten zu halten löst PIPLs Grenzregeln aus — mit einem eingebauten Mitarbeiter-Einwilligungs-Problem. Personenbezogene Information, die von Belegschaft in Festlandchina erhoben wird, in einen im Ausland gehosteten Mandanten zu bewegen, aktiviert PIPL Artikel 38–40: Mitteilung, einen Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung) und, wo Einwilligung die Grundlage ist, eine gesonderte Einwilligung, die innerhalb eines Beschäftigungsverhältnisses schwer als freiwillig gegeben zu behandeln ist. Die Pflicht fällt auf den Verarbeiter — den Arbeitgeber — nicht auf Dayforce als Auftragsverarbeiter. | Gesetz zum Schutz personenbezogener Daten der VR China, Artikel 38–40 (cac.gov.cn), abgerufen 2026-10-09 |
| Für manche Verarbeiter müssen die Daten in China bleiben, und Dayforce-Regionen zu wechseln ändert das nicht. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China erzeugte personenbezogene Information im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)), und eine CAC-Datenexport-Sicherheitsbewertung kann gelten, bevor irgendetwas geht. Jede Region, die Dayforce anbietet, sitzt außerhalb Festlandchinas, einen Mandanten von einer Offshore-Region in eine andere zu bewegen verlagert den Transfer also, statt ihn zu beenden. | PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37); Maßnahmen zur Sicherheitsbewertung von Datenausfuhren (cac.gov.cn), abgerufen 2026-10-09 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für eine Payroll- und Belegschafts-Plattform wird, ob Dayforce in Festlandchina „funktioniert“, dadurch geklärt, wo die Datensätze Ihrer Mitarbeiter leben dürfen, lange bevor es eine Frage ist, wie schnell ein Bildschirm zeichnet. Dayforce ist das System, das den Lohn, die Arbeitsstunden, die Benefits und die Berichtslinien Ihrer Menschen hält — und, auf seinen Zeituhren, ihre Fingerabdrücke und Gesichter — und seine Anwendungen antworten aus dem Festland. Die Entscheidung ist also nicht Erreichbarkeit. Es ist, ob die personenbezogenen Daten Ihres China-basierten Personals rechtmäßig in einem Dayforce-Mandanten ruhen dürfen, der außerhalb des Landes gehostet ist, und auf welcher Grundlage sie die Grenze überquerten, um dorthin zu gelangen. Dayforce (ehemals Ceridian) ist in den Vereinigten Staaten hauptsitzig, und seine eigene Datenschutz-Erklärung beschreibt ein Grenztransfer-Rahmenwerk, das vollständig auf westlichen Mechanismen gebaut ist — ohne Festlandchina-Datenregion darin.
Dayforce in China auf einen Blick
| Worüber es entscheidet | In Dayforces eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | Dayforce (ehemals Ceridian) ist eine Cloud-HCM-, -Payroll- und -Belegschafts-Management-Plattform — das System-of-Record für Einstellung, Lohn, Zeit und Anwesenheit, Benefits und Terminplanung. Es führt einen kontinuierlichen, identifizierbaren Datensatz jedes Beschäftigten, vieles davon sensibel. |
| Ist es vom Festland aus erreichbar? | Ja. Dayforces Anwendungen antworten aus China, und es ist kein am Grenze blockierter Dienst, Erreichbarkeit ist also nicht die China-Frage. (Grenzüberschreitender Zugriff auf einen Offshore-Mandanten kann uneben sein — eine operative Sache, unten, nicht die Entscheidung.) |
| Wo leben die Mitarbeiter-Datensätze? | Außerhalb Festlandchinas. Dayforce ist US-hauptsitzig und veröffentlicht keine Festlandchina-Datenregion; seine Datenschutz-Erklärung ruht auf EU-, UK-, Schweizer und US-Transfermechanismen. Die Datensätze Ihres China-Personals sitzen daher in einem Offshore-Dayforce-Mandanten. |
| China-Mitarbeiterdaten hineinzustellen | Diese Datensätze sind personenbezogene Daten, und sie in einem Offshore-Mandanten zu halten ist ein Grenztransfer (数据出境) unter PIPL (Artikel 38–40): Mitteilung, ein Transfermechanismus und — wo Einwilligung die Grundlage ist — eine gesonderte Einwilligung, die ein Mitarbeiter einem Arbeitgeber selten frei geben kann. |
| Lohn, Benefits und biometrisches Stempeln | Vergütung, Bank- und Benefits-Daten und die Finger-, Venen- und Gesichtsscan-Daten, die Dayforces eigene Zeituhren erfassen können, sind sensible personenbezogene Daten unter PIPL (Artikel 28–29): ein spezifischer Zweck, eine gesonderte Einwilligung und eine vorherige Folgenabschätzung zum Schutz personenbezogener Daten. |
| Inländische Speicherung & Menge | Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erzeugte Mitarbeiterdaten im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)), und eine CAC-Datenexport-Sicherheitsbewertung kann greifen, bevor irgendetwas geht — Pflichten, die eine Offshore-Dayforce-Region nicht erfüllen kann. |
| Der rechtmäßige Weg | Halten Sie die China-Mitarbeiterdaten, die bleiben müssen, auf einer China-ansässigen Grundlage, senden Sie Dayforce nur, was rechtmäßig gehen darf, behalten Sie Dayforce für den Rest Ihrer Belegschaft und bedienen Sie jede auf China ausgerichtete Mitarbeiter-Oberfläche im Inland auf ICP-gemeldeter Infrastruktur. 21YunBox kartiert, lokalisiert und liefert aus; es verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer. |
Erreichbar — aber wo leben die Datensätze Ihrer Mitarbeiter?
Dayforces Anwendungen antworten aus China, und es ist kein Dienst, den China am Grenze blockiert, die Entscheidung wird also nicht auf der Netz-Ebene getroffen. Residenz trifft sie. Auf seiner eigenen Information-Security-Seite bietet Dayforce nur, dass „Dayforce maintains relevant industry certifications and attestations including ISO and SOC 2 Type II,“ ohne genannte inländische Region. Sein Global Privacy Statement legt dann ein Transfer-Rahmenwerk dar, das auf Angemessenheits-Feststellungen der Europäischen Kommission, Standardvertragsklauseln und den EU-U.S.-, UK- und Swiss-U.S. Data Privacy Frameworks ruht — jeder davon ein westlicher Mechanismus. Solange und bis sich das ändert, sitzen die System-of-Record-Daten für Ihre China-Mitarbeiter in einem Offshore-Dayforce-Mandanten.
Grenzüberschreitender Zugriff aus dem Festland auf einen Offshore-Mandanten kann uneben sein, und die Versuchung ist, die Verbindung durchzuzwingen. 21YunBox tut weder das noch irgendetwas dergleichen — die Antwort ist niemals eine Netz-Behelfslösung, die sowohl ein Compliance-Risiko als auch nebensächlich ist. Aus demselben Grund veröffentlicht diese Seite keine China-Latenzzahl für Dayforce: Geschwindigkeit ist nicht die Achse für eine Entscheidung, die sich um Residenz und Einwilligung dreht. Die produktive Frage ist, wo die Mitarbeiterdaten ruhen und ob sie eine rechtmäßige Grundlage hatten, dort zu sein.
Mitarbeiterdaten offshore sind ein Grenztransfer unter PIPL
Hier ist das Tor, das die meisten HR- und Payroll-Teams verpassen. Personenbezogene Daten von Personal in Festlandchina zu erheben und sie in einem im Ausland gehosteten Dayforce-Mandanten zu halten ist ein Grenztransfer (数据出境) personenbezogener Daten nach dem Gesetz zum Schutz personenbezogener Daten. PIPL legt die Pflicht auf den Verarbeiter personenbezogener Daten — den Arbeitgeber, nicht Dayforce, das die Daten auf Weisung des Arbeitgebers verarbeitet: Artikel 38–40 verlangen Mitteilung, einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung) und, wo Einwilligung Ihre Grundlage ist, eine gesonderte Einwilligung für das Senden der Datensätze ins Ausland.
Beschäftigung macht diese Einwilligung heikel. PIPL erlaubt einem Arbeitgeber durchaus, personenbezogene Daten von Personal zu verarbeiten, wo es notwendig ist, Personalwesen nach einer rechtmäßig angenommenen Arbeitsrichtlinie zu administrieren, routinemäßige HR-Verarbeitung muss also nicht immer auf Einwilligung ruhen — aber diese Datensätze in einen Offshore-Dayforce-Mandanten zu exportieren ist ein separater Akt, der die Grenzübertritts-Regeln für sich einbindet, und eine gesonderte Einwilligung ist selten etwas, das ein Mitarbeiter ohne Kosten zurückhalten kann. Jüngste CAC-Regeln erleichtern manche Personalwesen-Transfers aus dem schwersten Bewertungs-Weg, doch sie schalten die zugrunde liegenden Pflichten von Mitteilung, einer rechtmäßigen Grundlage und einem Transfermechanismus nicht ab. Und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erzeugte personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37 — die Datenlokalisierungs-Bestimmung, umnummeriert durch die Änderung von 2025, die am 1. Januar 2026 in Kraft trat, mit unveränderter Substanz)), und Mitarbeiterdaten oberhalb von Mengenschwellen über die Grenze zu bewegen kann Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) auslösen, bevor irgendetwas geht. Welche davon Ihre Organisation binden, ist ein mit Rechtsbeistand gegen Ihre tatsächliche Belegschaftsgröße und Daten zu klärendes Risiko.
Biometrische Stempel-Daten sind sensibel — eine höhere Latte
Was die Exponierung für Dayforce schärft, jenseits von Lohn und Leistung, ist die Zeituhr. Dayforces eigene Biometric Statement sagt, das Dokument decke Zeiterfassung ab, die „finger scan, vein scan, and facial recognition technology“ nutzt, und dass „Dayforce processes biometric data only on behalf of and at the direction of its customers.“ Nach PIPL sind biometrische Merkmale sensible personenbezogene Daten (Artikel 28–29): Sie zu verarbeiten verlangt einen spezifischen Zweck und strikte Notwendigkeit, eine gesonderte Einwilligung und eine vorherige Folgenabschätzung zum Schutz personenbezogener Daten (Artikel 55) — und Lohn-, Bank- und Benefits-Datensätze tragen dieselbe Sensible-PI-Latte. Dayforce ist explizit darüber, wo die Compliance-Entscheidung sitzt: „It is the responsibility of Dayforce’s customers to determine if applicable data protection and biometric privacy laws apply“ darauf, wie die Geräte genutzt werden. Das ist die Pflicht des Verarbeiters, und in China ist sie eine anspruchsvolle, denn sensible Mitarbeiterdaten oberhalb von Mengenschwellen über die Grenze zu bewegen kann zusätzlich eine Datenexport-Sicherheitsbewertung ins Spiel bringen. Nichts davon hängt davon ab, wie schnell eine Seite rendert; es hängt davon ab, ob sensible Daten eine rechtmäßige Grundlage hatten, im Ausland zu sein — behandeln Sie also jede Zeile hier als eine mit Rechtsbeistand zu klärende Sache, bevor Sie darauf vertrauen.
Warum Dayforce auf eine andere Region zu richten nicht die Lösung ist
Der naheliegende Zug ist, den Mandanten auf eine andere Dayforce-Region umzuschalten und die Aufgabe als erledigt zu betrachten — aber jede Region, die Dayforce betreibt, sitzt außerhalb Festlandchinas. China-Mitarbeiterdaten von einer US-Umgebung in eine europäische zu verlagern bewegt den Grenztransfer; es schließt ihn nicht, und es schafft nicht das inländische Zuhause, das eine Residenzpflicht erfordert. In China erhobene Mitarbeiterdaten im Land zu halten bedeutet, eine China-ansässige Grundlage für die Datensätze aufzustellen, die bleiben müssen, und Dayforce nur zu senden, was rechtmäßig gehen darf. Zu entscheiden, welche Datensätze bleiben müssen und welche gehen dürfen, ist eine rechtliche Frage, bevor es eine technische ist, und es ist das Herz der Arbeit.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Dayforce für eine Belegschaft zu betreiben, die Festlandchina einschließt, und er hat eine Form. Zuerst kartieren: Unser China-Compliance-Team arbeitet Ihr PIPL-Bild durch — welche in China erhobenen Mitarbeiter-, Payroll- und biometrischen Datensätze im Land bleiben müssen, was rechtmäßig die Grenze überqueren darf, wo eine Datenexport-Sicherheitsbewertung oder eine Speicherpflicht nach Art. 39 (vormals Art. 37) gilt und was Ihr Mitteilungs-, Einwilligungs- und Folgenabschätzungs-Ablauf abdecken muss. Die rechtlichen Schlüsse werden mit Ihrem Rechtsbeistand erreicht; wir bauen die technische Karte, die sie speist.
Dann lokalisieren: Wir stellen eine China-ansässige Grundlage für die China-Mitarbeiterdaten auf und integrieren sie, die bleiben müssen — ein eingewilligtes, inländisches Zuhause für diese Datensätze, biometrische Templates eingeschlossen — während Dayforce das System-of-Record für den Rest Ihrer Belegschaft bleibt und nur empfängt, was rechtmäßig gehen darf.
Dann ausliefern: Jede auf China ausgerichtete Oberfläche des Systems — ein Mitarbeiter-Self-Service-Portal, eine Onboarding- oder Recruiting-Seite, die tatsächlich an Menschen im Festland bedient wird — ist dort ein öffentlicher Dienst, sie trägt also eine ICP-Beian-(备案-)Pflicht und braucht rechtskonforme, inländische Auslieferung. Der 21YunBox Optimizer liefert sie im Inland aus, vor dem Stack, den Sie bereits betreiben, ohne Neuaufbau und ohne Re-Plattformierung. Was wir niemals tun — und was niemand rechtmäßig kann — ist, Ihnen einen Weg um Chinas Datenexport-Regeln oder irgendeine Netzbeschränkung herum zu geben: Wir lokalisieren, was bleiben muss, und liefern im Inland aus, sodass Ihr Belegschafts-System legal und rechtskonform für Ihre Menschen in China läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist Dayforce in Festlandchina verfügbar?
Dayforces Anwendungen sind aus dem Festland erreichbar — es ist kein Dienst, den China an der Grenze blockiert — Verfügbarkeit ist also nicht das Hindernis. Die eigentliche Frage für eine China-Belegschaft ist Mitarbeiterdaten-Residenz und der Grenztransfer personenbezogener Daten: Dayforce (vormals Ceridian) hat seinen Hauptsitz in den USA und betreibt kein Festlandchina-Rechenzentrum, die Datensätze Ihrer China-Mitarbeiter ruhen also in einem Offshore-Dayforce-Mandanten. Der grenzüberschreitende Zugriff auf diesen Offshore-Mandanten kann inkonsistent sein, aber das ist eine operative Sache, nicht die Entscheidung — und die Antwort ist niemals eine Netz-Behelfslösung. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu klärendes Risiko.
Zählt es als grenzüberschreitender Datentransfer, unsere China-Mitarbeiter in Dayforce zu erfassen?
Wenn Ihr Dayforce-Mandant in den USA, der EU oder irgendeiner Region außerhalb des Festlands liegt, dann werden die Datensätze, die es für Ihre China-Belegschaft hält, offshore gespeichert — ein Grenztransfer (数据出境) unter PIPL. Das bedeutet Mitteilung, einen Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung) und, wo Einwilligung die Grundlage ist, eine gesonderte Einwilligung, die in einem Beschäftigungsverhältnis schwer als freiwillig gegeben zu behandeln ist. Lohndaten und die Finger-, Venen- und Gesichtsscan-Daten, die Dayforces Zeiterfassungsuhren erfassen können, sind sensible personenbezogene Information (PIPL Artikel 28–29), die eine Schwelle aus spezifischem Zweck, gesonderter Einwilligung und Folgenabschätzung hinzufügen, und für einen Betreiber kritischer Informationsinfrastruktur fügt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37) eine inländische Speicherpflicht hinzu, die eine Offshore-Region nicht erfüllen kann. Klären Sie Ihre genauen Pflichten mit Rechtsbeistand.
Können wir unseren Dayforce-Mandanten auf eine China-Region umschalten, um Daten im Inland zu halten?
Nein — jede Region, die Dayforce anbietet, sitzt außerhalb Festlandchinas, keine löst also eine China-Residenz-Pflicht. Einen Mandanten von einer US-Region zu einer europäischen zu wechseln verlagert bloß den Grenztransfer; es beendet ihn nicht. In China erhobene Mitarbeiterdaten im Inland zu halten bedeutet, eine China-ansässige Grundlage für die Datensätze aufzustellen, die bleiben müssen — biometrische Templates eingeschlossen — und Dayforce nur zu senden, was rechtmäßig gehen darf, während Sie Dayforce für den Rest Ihrer Belegschaft behalten. 21YunBox kartiert diese Aufteilung, lokalisiert die inländischen Daten und liefert jede auf China ausgerichtete Oberfläche auf ICP-gemeldeter Infrastruktur aus — es ist kein Weg um Chinas Datenexport-Regeln herum.


