¿Funciona Celonis en China? Minería de procesos, logs de eventos, PIPL y residencia de datos
Celonis fija el alojamiento de la plataforma según su entidad de facturación, en regiones de AWS, Microsoft y Google — EE. UU., la UE, Suiza, India, Brasil, Corea del Sur, Reino Unido y Emiratos Árabes Unidos —, sin ninguna región en China continental, de modo que los datos de transacciones y los logs de eventos del ERP que ingiere desde China acaban almacenados en el extranjero: una transferencia transfronteriza según la PIPL. Un análisis centrado en el cumplimiento de dónde pueden residir sus datos de minería de procesos.
¿Funciona Celonis en China?
Si puede usar Celonis en China es una cuestión de residencia de datos, no de velocidad. La plataforma de inteligencia de procesos es accesible desde el continente; la exposición es legal y depende de dónde pueden quedar almacenados los datos que Celonis ingiere.
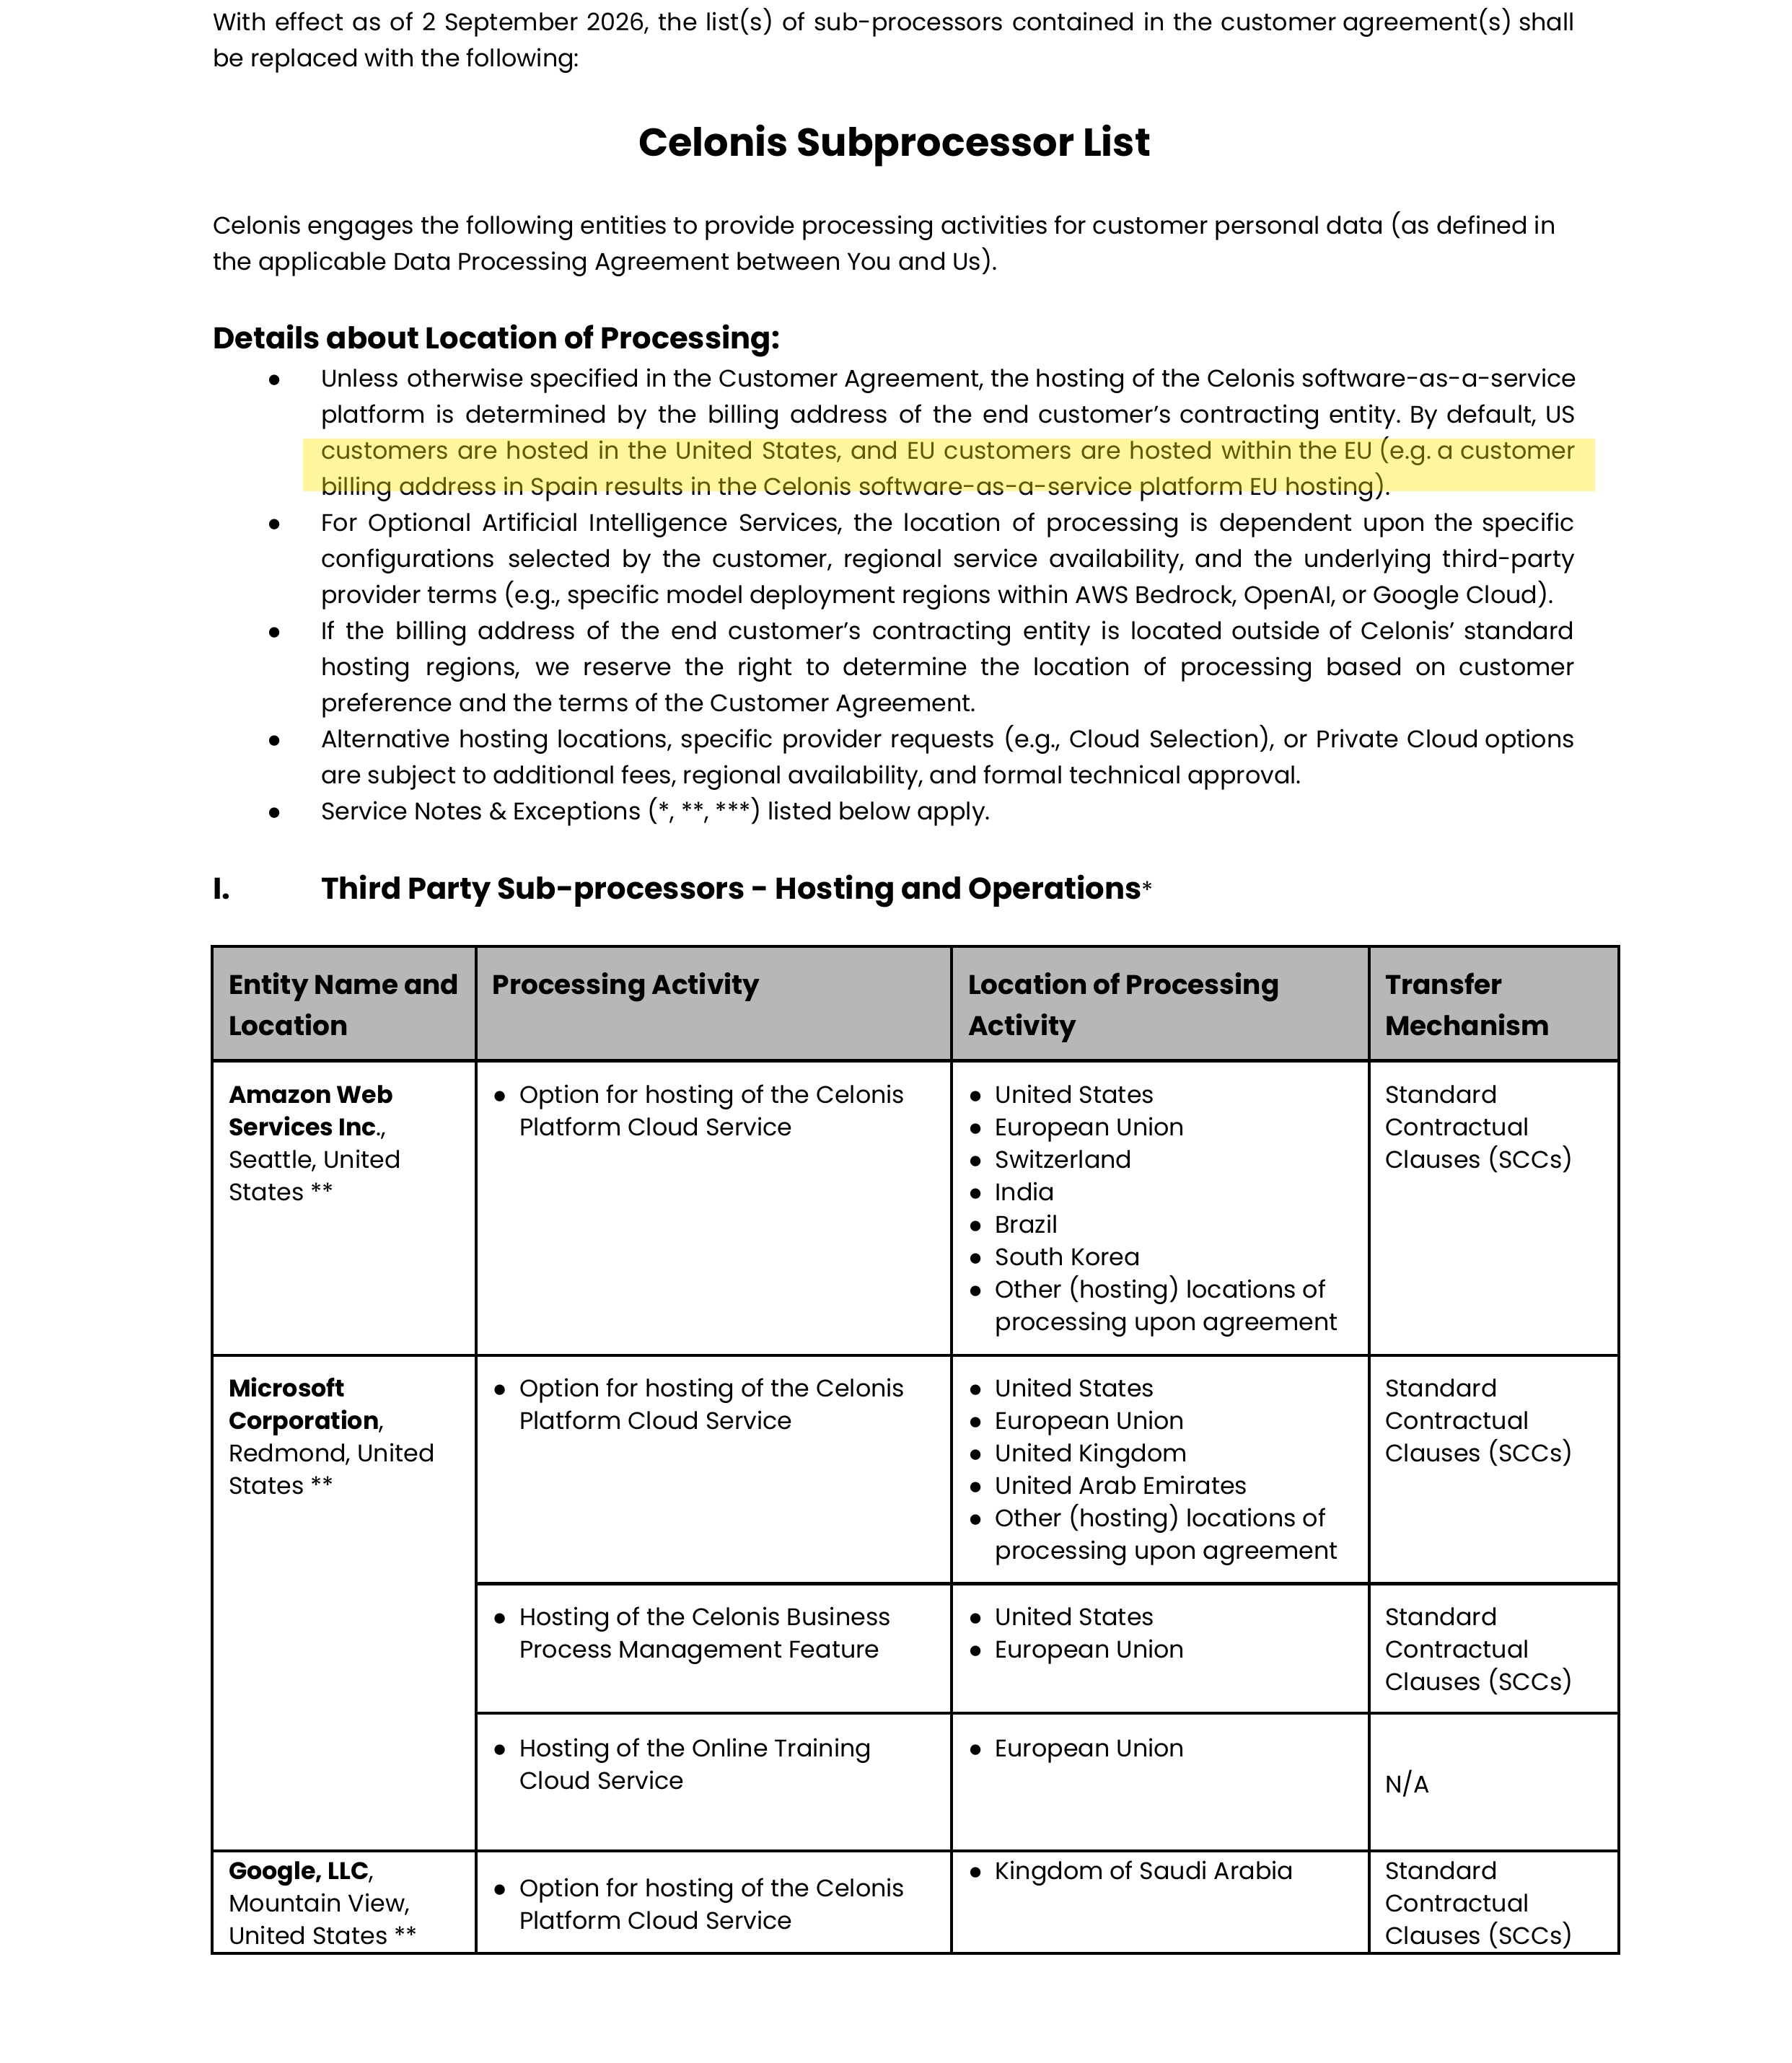
Según la propia lista de subencargados de Celonis, el alojamiento de la plataforma sigue a su entidad de facturación — “customers are hosted in the United States, and EU customers are hosted within the EU” (los clientes se alojan en Estados Unidos y los clientes de la UE, dentro de la UE) — en regiones de AWS, Microsoft y Google que abarcan EE. UU., la UE, Suiza, India, Brasil, Corea del Sur, el Reino Unido y los Emiratos Árabes Unidos. Ninguna está en China continental. Sin embargo, Celonis reconstruye los procesos ingiriendo logs completos de transacciones y eventos de su ERP, de modo que una porción amplia de su patrimonio de datos, repleta de datos de personas — que puede incluir campos sensibles del artículo 28 —, acaba en el extranjero. Eso es una transferencia transfronteriza regida por la PIPL, con un deber de almacenamiento dentro del país conforme al artículo 40 de la PIPL y al artículo 39 de la Ley de Ciberseguridad (antes artículo 37).
Esto es un mapa de riesgo, no un veredicto — sus obligaciones dependen de su entidad, de sus volúmenes de datos y de quiénes son sus usuarios. Nuestro equipo de China puede cartografiar con usted su exposición en Celonis →
Instantánea de cumplimiento
- ! El alojamiento se fija según su entidad de facturación — una entidad de China continental no tiene ninguna opción dentro de la región
- ! Ingiere logs completos de transacciones y eventos del ERP — una porción amplia de sus datos, densa en información personal
- ! Los datos procedentes de China acaban almacenados en el extranjero — una transferencia transfronteriza según la PIPL
- ✕ Ninguna región en China continental en la lista de subencargados de Celonis
- ✓ Vía legal: cartografiar la exposición, localizar el almacenamiento dentro del país y entregar con registro ICP
Lo que la documentación oficial de Celonis dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Celonis fija el alojamiento de la plataforma según su entidad de facturación, y ninguna de sus regiones está en China continental. Su propia lista de subencargados, en vigor desde el 2 de septiembre de 2026, indica que “customers are hosted in the United States, and EU customers are hosted within the EU,” (los clientes se alojan en Estados Unidos y los clientes de la UE, dentro de la UE) con AWS, Microsoft y Google alojando la plataforma en EE. UU., la UE, Suiza, India, Brasil, Corea del Sur, el Reino Unido y los Emiratos Árabes Unidos. No aparece ninguna región en China continental, así que los datos procedentes de China se asignan a una región del extranjero — una transferencia transfronteriza según la PIPL. | Celonis Subprocessor List (agosto de 2026), celonis.com, consultado el 2026-10-10 |
| Celonis funciona ingiriendo en su plataforma los datos de transacciones y eventos de sus sistemas de origen. Su descripción de producto indica que el System Extractor “extracts data from the source system and sends it to the Celonis platform,” (extrae datos del sistema de origen y los envía a la plataforma Celonis) y que la plataforma “automatically generates event logs” (genera automáticamente logs de eventos) y le permite “create custom event logs.” (crear logs de eventos personalizados). Reconstruir un proceso arrastra una porción amplia de datos del ERP, repleta de datos de personas — una superficie de exportación mucho más amplia que los datos de una sola aplicación. | Celonis Product Description (septiembre de 2026), celonis.com, consultado el 2026-10-10 |
| La información personal recogida en China continental y enviada a una región del extranjero es una transferencia transfronteriza regida por la PIPL. Exige notificación, un consentimiento separado y uno de los mecanismos de transferencia del artículo 38, además de un deber de almacenamiento dentro del país para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39. | PIPL, artículos 38–40; Ley de Ciberseguridad, artículo 39 (antes artículo 37) |
| Un log de transacciones completo puede contener información personal sensible del artículo 28. Los campos de cuentas financieras, documentos de identidad oficiales, ubicación y similares que acaban en un log de eventos encajan en la definición de información personal sensible de la PIPL, lo que eleva el listón a un propósito específico, una necesidad estricta y un consentimiento separado — y puede llevar una exportación grande a una evaluación de seguridad de la CAC antes de que pueda salir del país. | PIPL, artículo 28; Medidas de Evaluación de Seguridad para la Exportación de Datos |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un equipo que da servicio en China continental, la pregunta sobre Celonis nunca fue si el panel se carga — la plataforma de inteligencia de procesos es accesible. La pregunta es dónde pueden quedar almacenados los datos que la alimentan, y Celonis la responde en su propia lista de subencargados del tratamiento. El alojamiento se fija según la dirección de facturación de su entidad contratante: en sus propias palabras, los clientes de EE. UU. se alojan en Estados Unidos y los de la UE dentro de la UE, en regiones de AWS, Microsoft y Google en EE. UU., la UE, Suiza, India, Brasil, Corea del Sur, el Reino Unido y los Emiratos Árabes Unidos. Ninguna está en China continental. Sin embargo, Celonis funciona ingiriendo logs completos de transacciones y eventos de sus sistemas de origen, como SAP y Oracle — de modo que una porción amplia de su patrimonio de datos, repleta de datos de personas, acaba en la región del extranjero que corresponda a su entidad. Llegar a la plataforma es la mitad que corresponde a la entrega; dónde se almacena ese log de eventos es la exposición.
Celonis en China de un vistazo
| Qué lo decide | En los propios términos de Celonis — y la ley china |
|---|---|
| Dónde residen los datos | El alojamiento se fija según la entidad de facturación: “customers are hosted in the United States, and EU customers are hosted within the EU,” (los clientes se alojan en Estados Unidos y los de la UE, dentro de la UE) en regiones de AWS, Microsoft y Google en EE. UU., la UE, Suiza, India, Brasil, Corea del Sur, el Reino Unido y los Emiratos Árabes Unidos. Ninguna está en China continental. |
| Qué contiene y por qué es información personal | El System Extractor “extracts data from the source system and sends it to the Celonis platform,” (extrae datos del sistema de origen y los envía a la plataforma Celonis), que después genera logs de eventos. Un proceso reconstruido contiene identificadores de empleados, datos de clientes y transacciones financieras — información personal y, cuando aparecen campos financieros, de identificación o de ubicación, información personal sensible del artículo 28. |
| Sus datos del continente en la plataforma | Recogidos en China y escritos en una región del extranjero, constituyen una transferencia transfronteriza regida por la PIPL — notificación, un consentimiento separado y un mecanismo de transferencia (artículos 38 a 40 de la PIPL). |
| Deber de almacenamiento dentro del país | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que la plataforma alojada no puede cumplir — la información personal del continente debe permanecer en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) —; la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39. |
| ¿Es accesible? | Considere la accesibilidad como la mitad de la entrega, no como la cuestión de fondo. Una superficie orientada a China — un panel compartido, una App o un formulario de entrada de Action Flow servidos al personal del continente — necesita además un registro ICP vinculado a un recurso de alojamiento en el continente (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT). |
Sin región en el continente, los logs de eventos salen del país
La lista de subencargados de Celonis, en vigor desde el 2 de septiembre de 2026, es explícita sobre dónde se ejecuta la plataforma. El alojamiento se determina por la dirección de facturación de su entidad contratante, y “customers are hosted in the United States, and EU customers are hosted within the EU.” (los clientes se alojan en Estados Unidos y los clientes de la UE, dentro de la UE). Los proveedores de alojamiento indicados son AWS, Microsoft y Google, y sus ubicaciones enumeradas son Estados Unidos, la UE, Suiza, India, Brasil, Corea del Sur, el Reino Unido y los Emiratos Árabes Unidos. Ninguna de esas regiones está en China continental; las más cercanas, Corea del Sur e India en AWS, siguen estando fuera de la frontera. Si su entidad contratante es una empresa de China continental, su dirección de facturación queda fuera de ese conjunto estándar de regiones, así que la plataforma se asigna a una de las regiones del extranjero mencionadas — no hay ninguna opción dentro de la región que seleccionar. El alojamiento alternativo o en nube privada se elige igualmente de la misma lista del extranjero, sujeto a disponibilidad regional y a aprobación técnica formal; nada de ello sitúa una región en suelo continental. Así, cuando sus equipos en China construyen un modelo de datos y la plataforma ingiere los logs subyacentes, esos datos se escriben en una región del extranjero. Conforme a la Ley de Protección de Información Personal de China, enviar información personal recogida en el continente a una de esas regiones es una transferencia transfronteriza — y el responsable del tratamiento que responde por ello es usted, no el proveedor.
Un log de transacciones completo es información personal — y a menudo sensible
La minería de procesos es, por diseño, una red amplia. Para reconstruir cómo se desarrolla realmente un proceso order-to-cash o procure-to-pay, Celonis extrae los datos de transacciones y eventos de sus sistemas de origen y, en sus propias palabras, “automatically generates event logs” (genera automáticamente logs de eventos) y le permite “create custom event logs.” (crear logs de eventos personalizados). Esos logs están repletos de personas: el empleado que aprobó una orden de compra, el cliente de una factura, el proveedor de un pago, el identificador de usuario y la marca de tiempo de cada paso. Los nombres, los identificadores de empleados y de clientes, las líneas jerárquicas y los importes financieros asociados son información personal desde el momento en que describen a una persona identificable — y la información personal de un empleado o de un cliente del continente enviada a una región del extranjero queda regida por la PIPL en su exportación. La exposición se agudiza cuando el log contiene números de cuentas financieras, documentos de identidad oficiales, ubicación precisa o campos similares: eso es información personal sensible según el artículo 28 de la PIPL, que exige un propósito específico, una necesidad estricta y un consentimiento separado. Para un responsable del tratamiento que supere el umbral de la evaluación de seguridad de la exportación de datos, toda la exportación puede requerir una revisión de la CAC antes de que cualquier parte de ella salga legalmente del país. Como una canalización (pipeline) de minería de procesos recorre todo el patrimonio de datos en lugar de la tabla de una sola aplicación, su superficie transfronteriza es inusualmente amplia — una sola canalización puede sacar del país mucha más información personal, y más sensible, de lo que un comprador espera.
Reducir la exposición no cierra la puerta
Existen palancas reales para reducir qué cruza la frontera. Puede ejecutar el System Extractor o Data Integration dentro de su propia red, acotar qué sistemas de origen y qué columnas alimentan el modelo, suprimir o seudonimizar los campos de personas antes de la carga y elegir la región más cercana a sus usuarios. Vale la pena accionarlas — pero tenga claro lo que hacen. Un extractor dentro del país es la palanca que suena más honesta, y no equivale a cumplimiento automático: por diseño, “extracts data from the source system and sends it to the Celonis platform,” (extrae datos del sistema de origen y los envía a la plataforma Celonis), que no tiene región en China continental, así que el log de eventos sigue cruzando la frontera y el plano de control, los metadatos y los logs de trabajos residen en el extranjero, se ejecute donde se ejecute el extractor. Estas medidas cambian el contenido y el destino de la transferencia; no cambian el hecho de que exista. La residencia queda intacta. Y una superficie orientada a China — un panel compartido, una App publicada, un formulario de entrada de Action Flow dirigido al personal del continente — necesita además un registro ICP vinculado a un recurso de alojamiento en el continente antes de poder servirse, haga lo que haga con los datos que hay detrás. Esto es un mapa de riesgo, no un veredicto: si le corresponde un mecanismo de transferencia, un consentimiento separado, almacenamiento dentro del país, un registro ICP o alguna combinación depende de su entidad, de sus volúmenes de datos, de qué parte del log es personal o sensible y de quiénes son sus usuarios — conviene resolverlo con su asesoría legal antes de conectar un solo sistema de origen del continente a la plataforma.
La vía legal — cartografiar, localizar, entregar
No tiene que abandonar Celonis para operarlo legalmente en China continental. 21YunBox es una capa de cumplimiento, no una migración — y, para una plataforma como esta, un socio que trabaja junto a la herramienta que ya utiliza, no un competidor. Son tres movimientos, y encajan entre sí.
Cartografiar. Nuestro equipo de cumplimiento para China contrasta sus obligaciones de transferencia transfronteriza según la PIPL, de residencia de datos y de información personal sensible con su entidad real, sus volúmenes de datos y quiénes son sus usuarios y empleados en el continente — para que la exposición en los logs de transacciones y eventos con los que alimenta Celonis quede documentada antes de recablear nada.
Localizar. Como la plataforma alojada no tiene región en el continente, ponemos en marcha un almacenamiento y un tratamiento dentro del país, con consentimiento, para los datos que deben permanecer en suelo continental — incluida la extracción autogestionada dentro de su red que admite la herramienta —, de modo que los datos que China exige mantener dentro del país se quedan dentro, y solo el subconjunto minimizado y legalmente transferible llega a su tenant (inquilino) en el extranjero.
Entregar. Para cualquier superficie orientada a China — un panel, una App publicada, un formulario de entrada servido al personal del continente —, el 21YunBox Optimizer proporciona una entrega dentro del país y con registro ICP, por delante del stack que ya utiliza. Sin reconstruir, sin una segunda base de código, sin abandonar la plataforma. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión; todo el sentido es una vía legal, registrada y dentro del país.
El objetivo es sencillo: que su programa de inteligencia de procesos funcione de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Las medidas de evaluación de seguridad para la exportación de datos de China
Preguntas frecuentes
¿Tiene Celonis un centro de datos en China continental?
No. Según su propia lista de subencargados, las regiones de alojamiento estándar de Celonis son EE. UU., la UE, Suiza, India, Brasil, Corea del Sur, el Reino Unido y los Emiratos Árabes Unidos, sobre AWS, Microsoft y Google — ninguna en China continental —, y el alojamiento sigue a su entidad de facturación. Así que los datos recogidos de sus operaciones en China se asignan a una región del extranjero, lo que constituye una transferencia transfronteriza según la PIPL.
¿Ejecutar el extractor de Celonis on-premise mantiene nuestros datos de China dentro del país?
No por sí solo. El System Extractor puede ejecutarse dentro de su propia red, pero por diseño extrae datos del sistema de origen y los envía a la plataforma Celonis, que no tiene región en China continental — así que el log de eventos sigue cruzando la frontera, y el plano de control, los metadatos y los logs residen en el extranjero en cualquier caso. Una ejecución dentro del país reduce lo que cruza, no el hecho de que cruce.
¿Por qué los datos de minería de procesos son más arriesgados que la base de datos de una aplicación corriente para el cumplimiento en China?
Porque Celonis ingiere logs completos de transacciones y eventos para reconstruir procesos, una sola canalización transporta una porción amplia de su ERP repleta de datos de personas — identificadores de empleados, datos de clientes, transacciones financieras — y puede arrastrar campos sensibles del artículo 28. La superficie de exportación es inusualmente amplia, y por tanto también la exposición transfronteriza. Concrete los detalles con su asesoría legal en función de su entidad y de sus volúmenes de datos.


