Funktioniert Amazon CloudFront in China? ICP, Grenzübertritt und ein auslaufendes CDN
Amazon CloudFront lief innerhalb Festlandchinas nur über AWS' separate, ICP-gegatete China-Partition — die AWS nun zurückzieht —, während globales CloudFront China von Offshore-Edges bedient, die nicht per ICP gemeldet werden können. Ein Blick zuerst auf die Compliance: die ICP-, Grenzübertritts- und Kontinuitätsfragen.
Funktioniert Amazon CloudFront in China?
Ob Amazon CloudFront Ihre Site rechtmäßig aus dem Inneren Festlandchinas ausliefern kann, ist eine ICP-Beian- und Kontinuitätsfrage, keine der Geschwindigkeit — und die native inländische Option wird nun zurückgezogen. CloudFronts Inhalte erreichen China problemlos; die offenen Fragen sind, von wo sie bedient werden und ob dieser Weg lizenziert und dauerhaft ist.
CloudFront lief durchaus innerhalb des Festlands, aber nur über die separate AWS-China-Partition: nach AWS' eigener Beschreibung verbinden sich seine vier inländischen Edge-Standorte in Peking, Shanghai, Zhongwei und Shenzhen mit den China-Regionen, betrieben von Sinnet und NWCD — eine Partition, die Sie mit einer chinesischen Entität, einem separaten Konto und einem ICP-Recordal erreichen. AWS gibt nun an, es werde am 31. Mai 2027 die „discontinue support for Amazon CloudFront in the Amazon Web Services China (Ningxia) region“, ohne Neukunden nach dem 30. September 2026. Eine Distribution auf globalem CloudFront hat derweil kein Festland-Edge und bedient China-Zuschauer von offshore — ein grenzüberschreitender Transfer personenbezogener Daten, den PIPL regelt, auf Infrastruktur, die nicht per ICP gemeldet werden kann. Die Tabelle unten ist AWS' eigener Wortlaut und die Regeln, die jeder Weg auslöst.
Dies ist ein Risiko- und Kontinuitätsbild, kein Urteil — Ihre Pflichten hängen von Ihren Daten, Ihrer Rolle und Ihren Nutzern ab. Unser China-Team kann Ihre Exponierung und einen dauerhaften, ICP-gemeldeten Weg mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Globales CloudFront hat kein Festlandchina-Edge — Zuschauer werden über die Grenze hinweg bedient
- ! Wo es personenbezogene Daten fronted, löst diese grenzüberschreitende Auslieferung PIPL aus
- ✕ Ein Offshore-Edge kann die ICP-Beian nicht halten, die inländische Auslieferung erfordert
- ✕ AWS zieht sein eigenes inländisches CloudFront (China/Ningxia) zurück — Abschaltung 31. Mai 2027
- ✓ Ein rechtskonformer Weg bleibt: ICP-gemeldete Auslieferung aus dem Festland heraus
Was die offizielle AWS Cloudfront-Dokumentation sagt — und was wir aus Festlandchina gemessen haben
| Fakt | Primärquelle |
|---|---|
| Amazon CloudFront läuft durchaus innerhalb Festlandchinas — aber nur in der separaten AWS-China-Partition. In AWS' eigenen Worten „CloudFront China has Edge locations in Beijing, Shanghai, Zhongwei, and Shenzhen“, und diese „four Edge locations are connected by private network directly to Amazon Web Services China (Beijing) Region operated by Sinnet and Amazon Web Services China (Ningxia) Region operated by NWCD“. Diese Partition zu erreichen, bedeutet ein separates AWS-(China-)Konto unter einer chinesischen Entität plus ein ICP-Recordal — dieselbe Zwei-Türen-Struktur, die AWS für seine China-Regionen darlegt (siehe Funktioniert AWS in China?). „Wir sind bereits auf CloudFront“ trägt nicht hinüber. | Amazon CloudFront (amazonaws.cn/en/cloudfront), abgerufen 2026-10-07 |
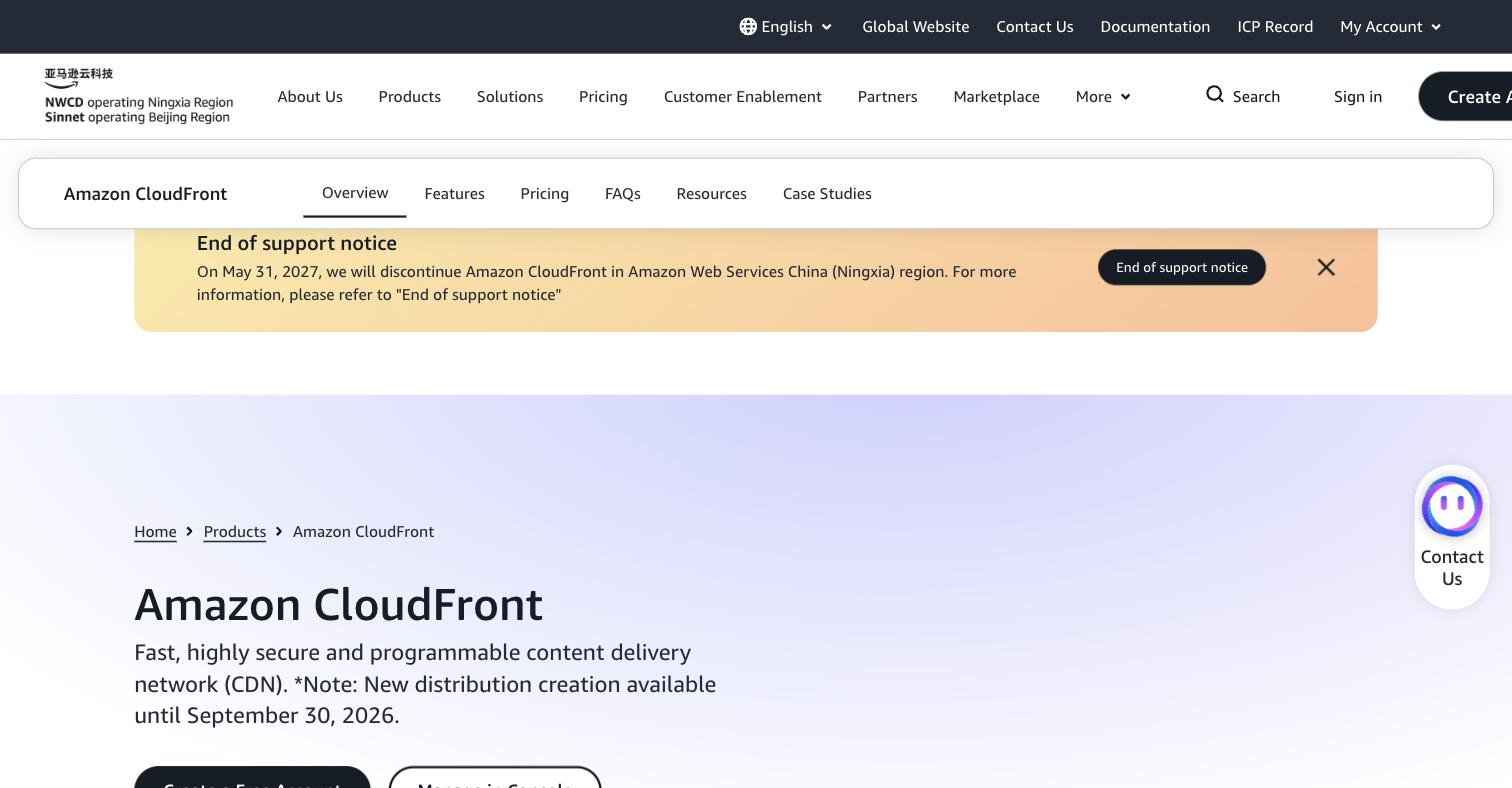
| AWS zieht sein eigenes inländisches CloudFront zurück. Auf seiner China-Produktseite gibt AWS an: „On May 31, 2027, we will discontinue support for Amazon CloudFront in the Amazon Web Services China (Ningxia) region“, einschließlich der „decommissioning of all four Points of Presence (PoPs) in Shenzhen (SZX), Shanghai (PVG), Ningxia (ZHY), and Beijing (BJS)“, und „No new customers will be accepted after September 30, 2026“. AWS verweist bestehende Nutzer auf „alternate CDN solutions“. Die native inländische Tür schließt sich also — rechtmäßige In-Festland-Auslieferung muss nun auf Infrastruktur neu gebaut werden, die ICP-gemeldet und dauerhaft bleibt. | Amazon CloudFront — End of support notice (amazonaws.cn/en/cloudfront und /cloudfront/faqs), abgerufen 2026-10-07 |
| Eine öffentliche Site aus dem Inneren Festlandchinas auszuliefern, erfordert eine an den Betreiber gebundene ICP-Beian. AWS Chinas eigene Anleitung: „the domains without ICP recordal or ICP license shall not provide Internet information service“, und „if your domain name is publicly accessed through the servers of NWCD or SINNET, you should apply for ICP recordal by SINNET or NWCD“ — das Regime nach Staatsratserlass Nr. 292 (Art. 4) und MIIT-Erlass Nr. 33. Kein CDN-Routing ersetzt es. Wie die ICP-Beian funktioniert → | Amazon Web Services Support — ICP Recordal (amazonaws.cn/en/support/icp), abgerufen 2026-10-07; Staatsratserlass Nr. 292, Art. 4; MIIT-Erlass Nr. 33 |
| Auf globalem CloudFront werden Festland-Zuschauer von außerhalb des Festlands bedient. AWS legt die vier In-Festland-Edge-Standorte in die China-Partition (über Sinnet/NWCD); eine Distribution auf dem globalen, kommerziellen CloudFront veröffentlicht kein Edge innerhalb Festlandchinas (Rückschluss aus AWS' eigener Platzierung der Festland-PoPs in der China-Partition — keine offizielle Aussage, dass der kommerziellen Partition Festland-Edges fehlen, wurde gefunden), China-Zuschauer werden also von Offshore-Edges beantwortet. Wo dieser Traffic personenbezogene Daten trägt — IP-Adressen, Cookies, Request-Logs —, ist ihr Routen ins Ausland ein grenzüberschreitender Transfer nach PIPL (Mitteilung, gesonderte Einwilligung, ein Transfermechanismus; Art. 38–39), und ein Offshore-Edge kann keine ICP-Beian halten. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (CSL Art. 39 (vormals Art. 37); PIPL Art. 40). | Amazon CloudFront (amazonaws.cn/en/cloudfront), abgerufen 2026-10-07; PIPL Kapitel III, Art. 38–40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) |
| Erreichbarkeit ist nicht das Problem — AWS' eigene CloudFront-Produktseite lädt aus China problemlos. Von einer Rechenzentrums-Sonde innerhalb Festlandchinas (Alibaba Cloud cn-zhangjiakou) schloss aws.amazon.com/cloudfront am 2026-08-28 3 von 3 Seitenladevorgängen ab (mediane Zeit bis zum ersten Byte 665 ms, mediane Largest-Contentful-Paint 4.028 ms); von einer Peking-Breitbandleitung für Privatkunden am 2026-08-30 schloss es erneut 3 von 3 ab (median erstes Byte 718 ms, median LCP 2.180 ms). Dass die Marketing-Seite ankommt, sagt nichts darüber, ob CloudFront Ihre Site rechtmäßig aus dem Inneren des Festlands ausliefern kann — was die eigentliche Frage ist. | 21YunBox — China-Auslieferungsmessung, gemessen aus dem Inneren Festlandchinas (Rechenzentrums-Sonde und Peking-Breitband für Privatkunden) |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Ob Amazon CloudFront in Festlandchina „funktioniert“, ist eine Frage der Lizenzierung und Kontinuität, bevor es eine der Performance ist. CloudFront reichte durchaus innerhalb des Festlands — aber nur über AWS’ separate China-Partition, hinter einer chinesischen Entität, einem separaten Konto und einer ICP-Beian —, und AWS fährt diesen inländischen Dienst nun herunter. Bedienen Sie China stattdessen weiter von globalem CloudFront, dann werden Ihre Zuschauer von Edges außerhalb des Festlands beantwortet. AWS gibt jedes davon in seinen eigenen Worten an.
Amazon CloudFront in China auf einen Blick
| Worüber es entscheidet | In AWS' eigenen Worten |
|---|---|
| Wo es im Inland läuft | Vier Edge-Standorte — Peking, Shanghai, Zhongwei und Shenzhen — innerhalb der separaten AWS-China-Partition, „connected by private network directly to“ der von Sinnet betriebenen Peking-Region und der von NWCD betriebenen Ningxia-Region. Dies ist nicht Teil des globalen, kommerziellen CloudFront. |
| Entität & Konto | Diese Partition zu erreichen, braucht ein AWS-(China-)Konto unter „a valid Chinese business license“, distinct und separat von Ihrem globalen AWS-Konto — dasselbe Tor, das AWS für seine China-Regionen setzt. |
| Wird zurückgezogen | AWS wird am 31. Mai 2027 die „discontinue support for Amazon CloudFront in the Amazon Web Services China (Ningxia) region“, alle vier Points of Presence stilllegen und „no new customers … after September 30, 2026“ annehmen. |
| Die Öffentlichkeit bedienen | Eine Domain „without ICP recordal or ICP license shall not provide Internet information service“, gemeldet über Sinnet oder NWCD. |
| Auf globalem CloudFront | Kein Edge innerhalb des Festlands: China-Zuschauer werden von offshore bedient — ein grenzüberschreitender Transfer personenbezogener Daten, den PIPL regelt, auf Infrastruktur, die nicht per ICP gemeldet werden kann. |
Tür eins — inländisches CloudFront lebt in AWS’ separater China-Partition
Amazon CloudFront reicht durchaus innerhalb Festlandchinas, aber nicht von dem Konto, das Sie bereits betreiben. In AWS’ eigener Beschreibung „CloudFront China has Edge locations in Beijing, Shanghai, Zhongwei, and Shenzhen“, und diese „four Edge locations are connected by private network directly to Amazon Web Services China (Beijing) Region operated by Sinnet and Amazon Web Services China (Ningxia) Region operated by NWCD“. Sie gehören zur separaten China-Partition — nicht zum globalen, kommerziellen CloudFront.
Diese Partition zu erreichen, bedeutet dasselbe Tor, das AWS für seine China-Regionen setzt: ein AWS-(China-)Konto „distinct and separate from other Amazon Web Services global Accounts“, registriert gegen „a valid Chinese business license issued by the Bureau of Industry and Commerce“, und — um eine öffentlich zugängliche Site zu bedienen — eine ICP-Beian, denn eine Domain „without ICP recordal or ICP license shall not provide Internet information service“, beantragt „by SINNET or NWCD“. „Wir sind bereits auf CloudFront“ trägt also nicht nach China; es ist eine chinesische Entität, ein separates Konto und eine ICP-Beian, die Zwei-Türen-Struktur, die AWS für seine China-Regionen vollständig darlegt (siehe Funktioniert AWS in China?).
Die Tür schließt sich — AWS zieht sein inländisches CloudFront zurück
Die inländische Option ist keine stabile Grundlage zum Bauen, denn AWS beendet sie. Seine eigene Mitteilung gibt an, dass es am 31. Mai 2027 die „discontinue support for Amazon CloudFront in the Amazon Web Services China (Ningxia) region“, einschließlich der „decommissioning of all four Points of Presence (PoPs) in Shenzhen (SZX), Shanghai (PVG), Ningxia (ZHY), and Beijing (BJS)“, und dass „no new customers will be accepted after September 30, 2026“. AWS verweist bestehende Nutzer auf „alternate CDN solutions“.
Das macht Kontinuität zu einem Teil der Compliance-Frage, nicht einer Fußnote dazu. Ein China-Auslieferungsplan, der auf AWS’ eigenem inländischem CDN ruht, hat nun ein Ablaufdatum, und rechtmäßige In-Festland-Auslieferung muss auf Infrastruktur neu gebaut werden, die ICP-gemeldet und dauerhaft darüber hinaus bleibt.
Tür zwei — globales CloudFront bedient China von Offshore-Edges
Bedienen Sie das Festland weiter von einer Distribution auf globalem, kommerziellem CloudFront, dann gibt es kein Edge innerhalb Chinas zum Antworten — ein vernünftiger Rückschluss daraus, dass AWS jeden seiner Festland-Points-of-Presence in die China-Partition legt, ohne ein für den kommerziellen Dienst veröffentlichtes Festland-Edge —, Ihre China-Zuschauer werden also von offshore bedient. Wo dieser Traffic personenbezogene Daten trägt — IP-Adressen, Cookies, Request-Logs —, ist ihr Bewegen über die Grenze ein grenzüberschreitender Transfer nach dem Gesetz zum Schutz personenbezogener Daten: Der Verarbeiter (Sie, nicht AWS) muss Mitteilung machen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Art. 38–39). Ein Offshore-Edge kann zudem keine ICP-Beian halten. Und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37); PIPL Art. 40) — was ein Offshore-Edge nicht kann.
Nichts davon ist ein Urteil, dass CloudFront „gesperrt“ oder „illegal“ sei. Es ist eine Risiko-und-Kontinuitäts-Karte: Welcher Weg passt, hängt von Ihrer Gesellschaft, den personenbezogenen Daten, die Ihre Distribution trägt, Ihrer Rolle nach chinesischem Recht und davon ab, wer Ihre Nutzer sind — und da AWS’ eigenes inländisches CDN herunterfährt, lohnt es, es mit Rechtsbeistand zu klären, bevor Ihre Auslieferung davon abhängt.
Wo 21YunBox hineinpasst — eine rechtskonforme Overlay, keine Migration
Sie bauen weiter auf AWS und CloudFront. Wir fügen das Stück hinzu, das AWS Ihnen nun zurückgibt: rechtskonforme, ICP-gemeldete Auslieferung aus dem Festland heraus, vor Ihren bestehenden Origin gesetzt — ohne Neuaufbau, ohne zweite Codebasis und ohne Wechsel weg von Ihrem globalen Stack. Unser China-Team kartiert, welcher Weg passt, schätzt Ihre PIPL-Grenzübertritts- und Datenresidenz-Exponierung für Ihre Gesellschaft und Datenmengen ein und setzt die dauerhafte, inländische Auslieferung auf, die eine rechtskonforme China-Präsenz nun verlangt, da AWS sein eigenes China-CloudFront zurückzieht.
Compliance-Einschätzung anfordern →
Weiterführend:
- Funktioniert AWS in China? ICP, Datenresidenz und die zwei Türen
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
Häufige Fragen
Hat Amazon CloudFront Edge-Server innerhalb Festlandchinas?
Vorerst. Nach AWS' eigener Beschreibung betreibt CloudFront China vier inländische Edge-Standorte (Peking, Shanghai, Zhongwei, Shenzhen) in der separaten AWS-China-Partition, betrieben von Sinnet und NWCD. Aber AWS hat angekündigt, CloudFront in der AWS-China-(Ningxia)-Region am 31. Mai 2027 einzustellen, und nimmt nach dem 30. September 2026 keine Neukunden mehr an. Eine Distribution auf globalem CloudFront hat überhaupt kein Festland-Edge und bedient China-Zuschauer von offshore.
Ist es gesetzeswidrig, CloudFront für Festlandchina zu nutzen?
Nicht von sich aus — behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Risiko, kein pauschales Ja oder Nein. Zwei Dinge folgen aus dem Bedienen des Festlands über globales CloudFront: Die personenbezogenen Daten Ihrer China-Besucher werden zu Offshore-Edges getragen, was PIPL als grenzüberschreitenden Transfer regelt (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus), und eine außerhalb des Festlands ausgelieferte Site kann keine ICP-Beian halten — und AWS Chinas eigene Regel lautet, dass „domains without ICP recordal or ICP license shall not provide Internet information service“. Ob zudem eine Datenlokalisierungspflicht gilt, hängt von Ihrer Rolle (zum Beispiel ein Betreiber kritischer Informationsinfrastruktur) und Ihren Datenmengen ab.
Kann 21YunBox helfen, eine CloudFront-gestützte Site innerhalb Chinas auszuliefern?
Ja. Unser China-Team kann Ihre PIPL-Grenzübertritts- und Datenresidenz-Exponierung für Ihre Daten, Rolle und Nutzer einschätzen und rechtskonforme, ICP-gemeldete Auslieferung aus dem Festland heraus aufsetzen — den dauerhaften inländischen Weg, den Sie nun brauchen, da AWS sein eigenes China-CloudFront zurückzieht, aufgesetzt auf den globalen AWS- und CloudFront-Stack, den Sie bereits betreiben. Melden Sie sich, um Ihren konkreten Fall durchzugehen.