Authorize.Netは中国本土で使えるか:決済、PIPL、越境のカードデータ
Authorize.Netはオフショアで運用されるVisaのソリューションで——自身の規定により加盟店は米国・カナダ・英国・欧州・オーストラリアに拠点を置く必要があり、中国で免許を受けた決済機関ではありません。中国のチェックアウトはカード所有者と支払者のデータをPIPLの下で国境を越えて送り、カードデータはハードルを上げるセンシティブな金融情報です。決済とデータの二つの扉を、コンプライアンス起点で読み解きます。
Authorize.Netは中国本土で使えるか
Authorize.Netが中国本土のチェックアウトで使えるかは、まず決済ライセンスとデータの国内保存の問いであって、速度ではありません。それはオフショアで運用されるVisaのソリューションであり、法的なリスクはそこから始まります。
Authorize.Net自身の規定によれば、オンボーディングするのは「米国・カナダ・英国・欧州・オーストラリアに拠点を置く」事業者のみ——そのどれも中国本土ではなく——しかも中国で免許を受けた決済機関ではありません。本土のレールは銀聯(UnionPay)、Alipay、WeChat Payです。したがって中国のチェックアウトはカード所有者と支払者の個人データをオフショアの米国エンドポイントへ送ります:PIPLが規律する個人情報の越境移転(英語)であり、カードデータがセンシティブな金融情報であるためハードルは高く——個別の同意と影響評価、加えて移転メカニズム、あるいはそのデータを中国の地に留めること(量と役割により、合法な中国国内のICP備案済みプレゼンスの立ち上げを意味します)を要します。下の表はAuthorize.Net自身の規定と、それが引き起こす中国のルールです。
これは判定ではなくリスクの見取り図です——義務は何を収集するか、どれだけか、役割で変わります。当社の中国チームが越境とデータの国内保存の経路を一緒に整理します →
コンプライアンス・スナップショット
- ✕ 中国で免許を受けた決済機関ではない——本土のレールは銀聯(UnionPay)、Alipay、WeChat Pay
- ✕ 自身の規定により加盟店は米国・カナダ・英国・欧州・オーストラリアに拠点が必要——中国本土ではない
- ! 中国のチェックアウトはカード所有者+支払者のデータをオフショアの米国インフラへ送る——PIPLの越境移転
- ! カードデータはPIPLのセンシティブな金融的個人情報——個別の同意と影響評価が適用
- ✓ 法令に沿った経路はある:国内の免許付き決済レール上の、ICP備案済みの中国プレゼンス
Authorize.Netの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Authorize.Net自身の規定で、それは「米国・カナダ・英国・欧州・オーストラリアに拠点を置く事業者の越境eコマース決済をサポート」し、「Authorize.netを使うには、事業が米国・カナダ・英国・欧州・オーストラリアに拠点を置く必要がある」とする。サポートする加盟店所在地のどれも中国本土にはない。Authorize.Netはオフショア(米国)インフラで運用されるVisaのソリューションで、中国本土のプレゼンスはない。 | Authorize.Net — eCommerce payments(サポートする加盟店所在地、2026-10-07 取得) |
| 中国本土内で非銀行決済サービスを提供するには、中国に設立された会社が保有する中国人民銀行の支払業務許可証が必要(非銀行支払機関の監督管理条例、国務院令第768号、2024年5月1日施行)。国内のレールは銀聯(UnionPay)と、AlipayおよびWeChat Payの背後にある免許付き機関である。Authorize.Netは中国で免許を受けた決済機関ではない——どこで運用が認められているかの事実上のギャップであって、ネットワークの調整で閉じられるものではない。 | 非銀行支払機関の監督管理条例(国務院令第768号、2024-05-01施行) |
| 中国のチェックアウトはカード所有者と支払者の個人データをAuthorize.Netのオフショア(米国)エンドポイントへ送る——PIPLが規律する個人情報の越境移転(英語)だ。取扱者はAuthorize.Netではなく加盟店である貴社。カードと銀行口座のデータは金融口座情報で、PIPL第28条がセンシティブ個人情報に分類する。それを扱うことは、基本の越境義務に加えて個別の同意(第29条・第39条)と個人情報保護影響評価(第55条)を要する。 | PIPL 第28条・第29条・第38〜43条・第55条 |
| リスクは量と役割に応じて増減する。CACの2024年3月の越境規則の下では、10万人未満の免除は非センシティブ個人情報を対象とする——センシティブな金融データはカバーせず、その閾値はずっと低い。個人との契約の履行に必要な移転には適用除外があり(規則は例として越境決済を挙げる)、しかしそれが取り除くのは移転メカニズムのステップだけで、個別の同意と影響評価の義務は取り除かない。CIIOまたは大量取扱者の場合、中国で収集した個人情報は本土に保存しなければならない(PIPL 第40条、CSL 第39条(旧第37条))——オフショアのゲートウェイは満たせず、合法な中国プレゼンスを立ち上げることがICP備案を視野に入れさせる。 | CAC — データ越境流通の促進と規範化に関する規定(2024年3月);PIPL 第40条;CSL 第39条(旧第37条) |
| Authorize.Netは中国本土の加盟店をオンボーディングせず、オフショアから動くため、そのAPIとホスト型決済エンドポイントは本土の外から到達される:すべての中国のチェックアウトは、国内エンドポイントのない、米国インフラへの越境のラウンドトリップだ。それらのエンドポイントが読み込まれる場合でも、中国向けのチェックアウトが答えなければならないのはコンプライアンスの事実——オフショアのデータの国内保存と、中国の決済ライセンスの不在——であり、ネットワークの調整はそのどちらも変えない。 | Authorize.Net — eCommerce payments(オフショア運用、サポートする加盟店所在地、2026-10-07 取得) |
情報源は21YunBox コンプライアンスチームが2026年10月7日に確認しました。
中国本土のチェックアウトにとって、Authorize.Netをめぐる決め手は、フォームがどれだけ速く読み込まれるかではありません——その決済をそこで合法的に実行できるか、そしてカードデータをどこに置くことが許されるか、です。Authorize.Netはオフショアで運用されるVisaのソリューションであり、最初の問いに自身の規定で答えています。加盟店は米国・カナダ・英国・欧州・オーストラリアに拠点を置くもののみをオンボーディングし——中国本土は含みません。したがってその上に作られた中国のチェックアウトは、カード所有者と支払者の個人データをオフショアの米国エンドポイントへ送り、それがすべての取引を、中国のデータ法が規律するセンシティブな金融情報の越境移転に変えます。エンドポイントに到達することは問題ではなく、決済のライセンスとデータの国内保存がリスクです。
中国でのAuthorize.Net:ひと目で
| 決め手 | Authorize.Net自身の言葉で——そして法では |
|---|---|
| 誰が加盟店になれるか | 自身のドキュメントによれば、Authorize.Netは“supports cross-border eCommerce payments for businesses based in the United States, Canada, United Kingdom, Europe, and Australia.”(米国・カナダ・英国・欧州・オーストラリアに拠点を置く事業者の越境eコマース決済をサポート)。サポートする加盟店所在地のどれも中国本土にはありません。オフショア(米国)インフラで運用されるVisaのソリューションです。 |
| 中国の決済ライセンス保有者か | いいえ。本土内の非銀行決済サービスには、中国に設立された会社が保有する、中国人民銀行の支払業務許可証が必要です。国内のレールは銀聯(UnionPay)と、AlipayおよびWeChat Payの背後にある免許付き機関です。Authorize.Netはそのいずれでもありません。 |
| 越境移転 | 中国のチェックアウトはカード所有者と支払者の個人データをAuthorize.Netのオフショア(米国)エンドポイントへ送ります——PIPLが規律する個人情報の越境移転であり、取扱者はAuthorize.Netではなく加盟店である貴社です。 |
| なぜここではハードルが高いのか | カードと銀行口座のデータは金融口座情報であり、PIPL第28条がセンシティブ個人情報に分類します。それを越境で扱うことは、基本の移転義務に加えて、個別の同意と個人情報保護影響評価を上乗せします。 |
| 到達できるか | そのAPIとホスト型決済エンドポイントはオフショアから提供されるので、すべての中国のチェックアウトは、国内エンドポイントのない、米国インフラへの越境のラウンドトリップです。到達性はリスクではなく、ライセンスとデータの国内保存がリスクです。 |
米国のゲートウェイ、オフショアで運用——本土の足場なし
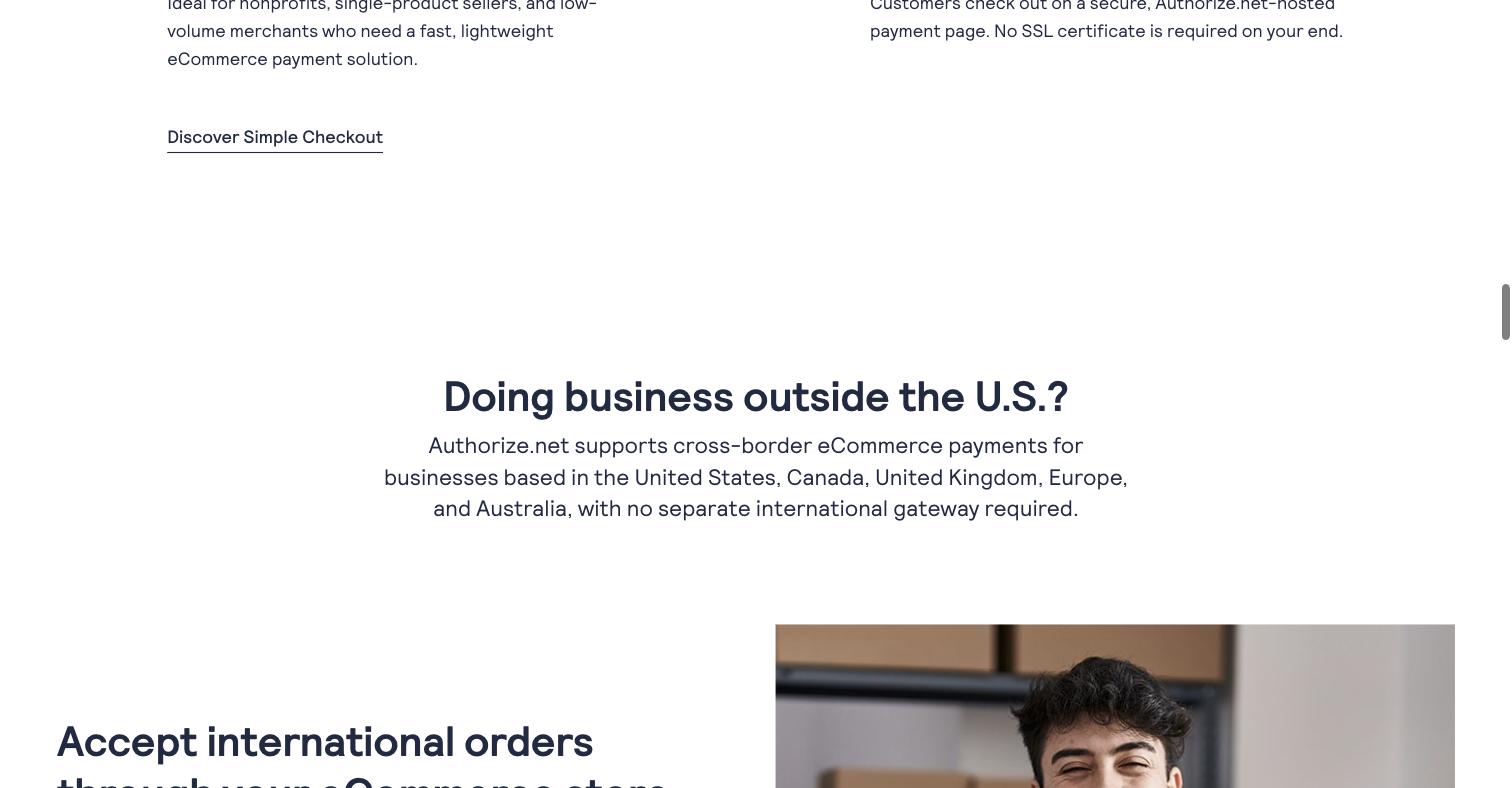
Authorize.NetはVisaが所有する決済ゲートウェイで、オフショアから動きます。自身のドキュメントで*“supports cross-border eCommerce payments for businesses based in the United States, Canada, United Kingdom, Europe, and Australia,“(米国・カナダ・英国・欧州・オーストラリアに拠点を置く事業者の越境eコマース決済をサポート)とし、“to use Authorize.net, your business must be based in the U.S., Canada, the U.K., Europe, or Australia.”*(Authorize.netを使うには、事業が米国・カナダ・英国・欧州・オーストラリアに拠点を置く必要がある)と明言します。中国本土はどちらのリストにもありません。
その地理が、パフォーマンスが入ってくる前に最初の問いに決着をつけます。本土内では、非銀行決済サービスには、中国に設立された会社が保有する中国人民銀行の支払業務許可証が必要です——国務院の非銀行支払機関の監督管理条例(国務院令第768号、2024年5月1日施行)が定める枠組みです。免許付きの国内レールは銀聯(UnionPay)と、AlipayおよびWeChat Payの背後にある機関です。Authorize.Netはそのいずれでもありません。これはどこで運用が認められているかの事実の記述であって、貴社の設定への助言ではありません——しかしそこで「すでにAuthorize.Netでカードを受け付けている」は尽きます。中国から到達できることは、そこで決済を集めることが認められていることと同じではありません。
中国のチェックアウトを動かせば、カードデータは国境を越える
中国のチェックアウトをAuthorize.Netに向けると、カード所有者の氏名、カード番号、請求先住所、支払者の詳細が、処理のためにオフショアの米国エンドポイントへ送られます。中国の個人情報保護法(PIPL)(英語)の下では、これは個人情報の越境移転であり、義務は個人情報の取扱者——ゲートウェイとしてのAuthorize.Netではなく、加盟店である貴社——に課されます。
ここでハードルを上げるのはデータの種類です。カードと銀行口座の情報は 金融口座情報 であり、PIPL第28条がセンシティブ個人情報に分類します。センシティブ個人情報を越境で扱うことは、取扱者に、通知し、個別の同意を取得し、個人情報保護影響評価を実施すること——移転メカニズムを満たすことに加えて——を求めます。カードデータを黙ってオフショアへ送るチェックアウトは、既定ではそのいずれも満たしません。
どれだけのリスクか——量、役割、そして決済の適用除外
これらの義務の重さは一律ではありません。CACの2024年3月のデータ越境流通の促進と規範化に関する規定の下では、広く引用される10万人未満のデータ移転の免除は非センシティブ個人情報に適用されます。金融口座データはセンシティブなので、その免除はカバーせず、CAC標準契約や安全評価を引き起こす閾値はずっと低い量で到達されます。個人が当事者である契約の履行に必要な移転には本物の適用除外があり——規則は例として越境決済を挙げます——しかしそれが取り除くのは移転メカニズムのステップだけで、センシティブデータが伴う個別の同意と影響評価の義務は取り除きません。
厳格な端では、重要情報インフラ運営者または大量取扱者は、中国で収集した個人情報を本土内に留めなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))。オフショアのゲートウェイはこれを満たせず、決済データを中国の地に留めることは合法な中国プレゼンスを立ち上げることを意味します——そこでICP備案と、国内の免許付き決済レールが視野に入ります。
到達できようができまいが、すべての中国のチェックアウトは越境のラウンドトリップだ
Authorize.Netは中国本土の加盟店をオンボーディングせず、オフショアから動くため、そのAPIとホスト型決済エンドポイントは本土の外から到達されます。ある日のレイテンシがどうであれ、すべての中国のチェックアウトは、戻る先の国内エンドポイントのない、米国インフラへの越境のラウンドトリップです。だからこそ、中国向けのAuthorize.Netチェックアウトにおける本当のリスクは、フォームが描画されるかではなく——決済がオフショアで、中国の決済ライセンスを持たないゲートウェイによって集められ、センシティブなカードデータが国を出ていることです。これらはコンプライアンスの事実であり、どれだけネットワークを調整しても閉じられません。
これは判定ではなくリスクの見取り図です。個別の同意だけで足りるのか、完全なCACの移転メカニズムが必要なのか、データそのものの国内保存が必要なのか、免許付きのローカル決済レールが必要なのかは、何を収集するか、どれだけか、役割がCIIOや大量取扱者の区分に入るかで変わります——構築の前に専門家と確定させる価値があります。
21YunBoxの位置づけ——移行ではなく、法令適合のオーバーレイ
決済プロセッサーを置き換えることはせず、既存の統合は何も動かす必要がありません。当社の中国チームが加えるのは、オフショアのゲートウェイが提供できないレイヤーです。まず、中国のチェックアウトが生み出すPIPLの越境とデータの国内保存のリスクを、法人・データ量・役割に照らして明確に整理し、次に、合法な中国プレゼンスに必要な、既存オリジンの前段に置く本土の内側からのICP備案済みの配信——作り直しも二つ目のコードベースもなく。Authorize.Netの統合は、すでに提供している市場のために動いている場所にそのまま留まり、一方で中国側は中国国内の足場の上に立つように作られます。
関連する読み物:
よくあるご質問
中国本土の事業者はAuthorize.Netに登録できますか?
Authorize.Net自身の規定では、いいえ——オンボーディングするのは事業が米国・カナダ・英国・欧州・オーストラリアに拠点を置く加盟店で、中国本土はその中にありません。それはオフショアで運用されるVisaのソリューションで、中国で免許を受けた決済機関ではありません。本土内では、非銀行決済サービスは銀聯(UnionPay)、Alipay、WeChat Payのような免許付きの国内レールで動きます。
Authorize.Netを通じて中国の顧客から決済を受けることは法に反しますか?
本質的には反しませんが、設定次第です。リスクは、中国のチェックアウトがカード所有者と支払者の個人データをオフショアの米国インフラへ送ること——PIPLが規律するセンシティブな金融的個人情報の越境移転です。最低でも通知・個別の同意・個人情報保護影響評価を要し、量と役割によってはCACの移転メカニズムも、CIIOや大量取扱者であればそのデータを中国の地に留めることも必要になり得ます。一律の禁止ではなく、専門家と整理すべきリスクとして扱ってください。
21YunBoxはAuthorize.Netのチェックアウトを中国で法令適合にできますか?
決済プロセッサーは置き換えません。当社の中国チームが、貴社のデータ量と役割について中国のチェックアウトが生み出すPIPLの越境とデータの国内保存のリスクを整理し、合法な中国プレゼンスに必要なICP備案済みの中国国内からの配信を立ち上げます——一方でAuthorize.Netの統合は、提供している市場のために動いている場所に留まります。お問い合わせいただければ、個別のケースを一緒に整理します。