Kubernetes fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Kubernetes est open source et auto-hébergé, de sorte que la résidence est un choix : le cluster détient vos workloads, ses Secrets (mots de passe, jetons, clés) et les images privées qu'il tire. Un control plane managé et un registre à l'étranger mettent ces données et cette chaîne d'approvisionnement à l'étranger — une question de résidence des données et PIPL, non d'accessibilité.
Kubernetes fonctionne-t-il en Chine ?
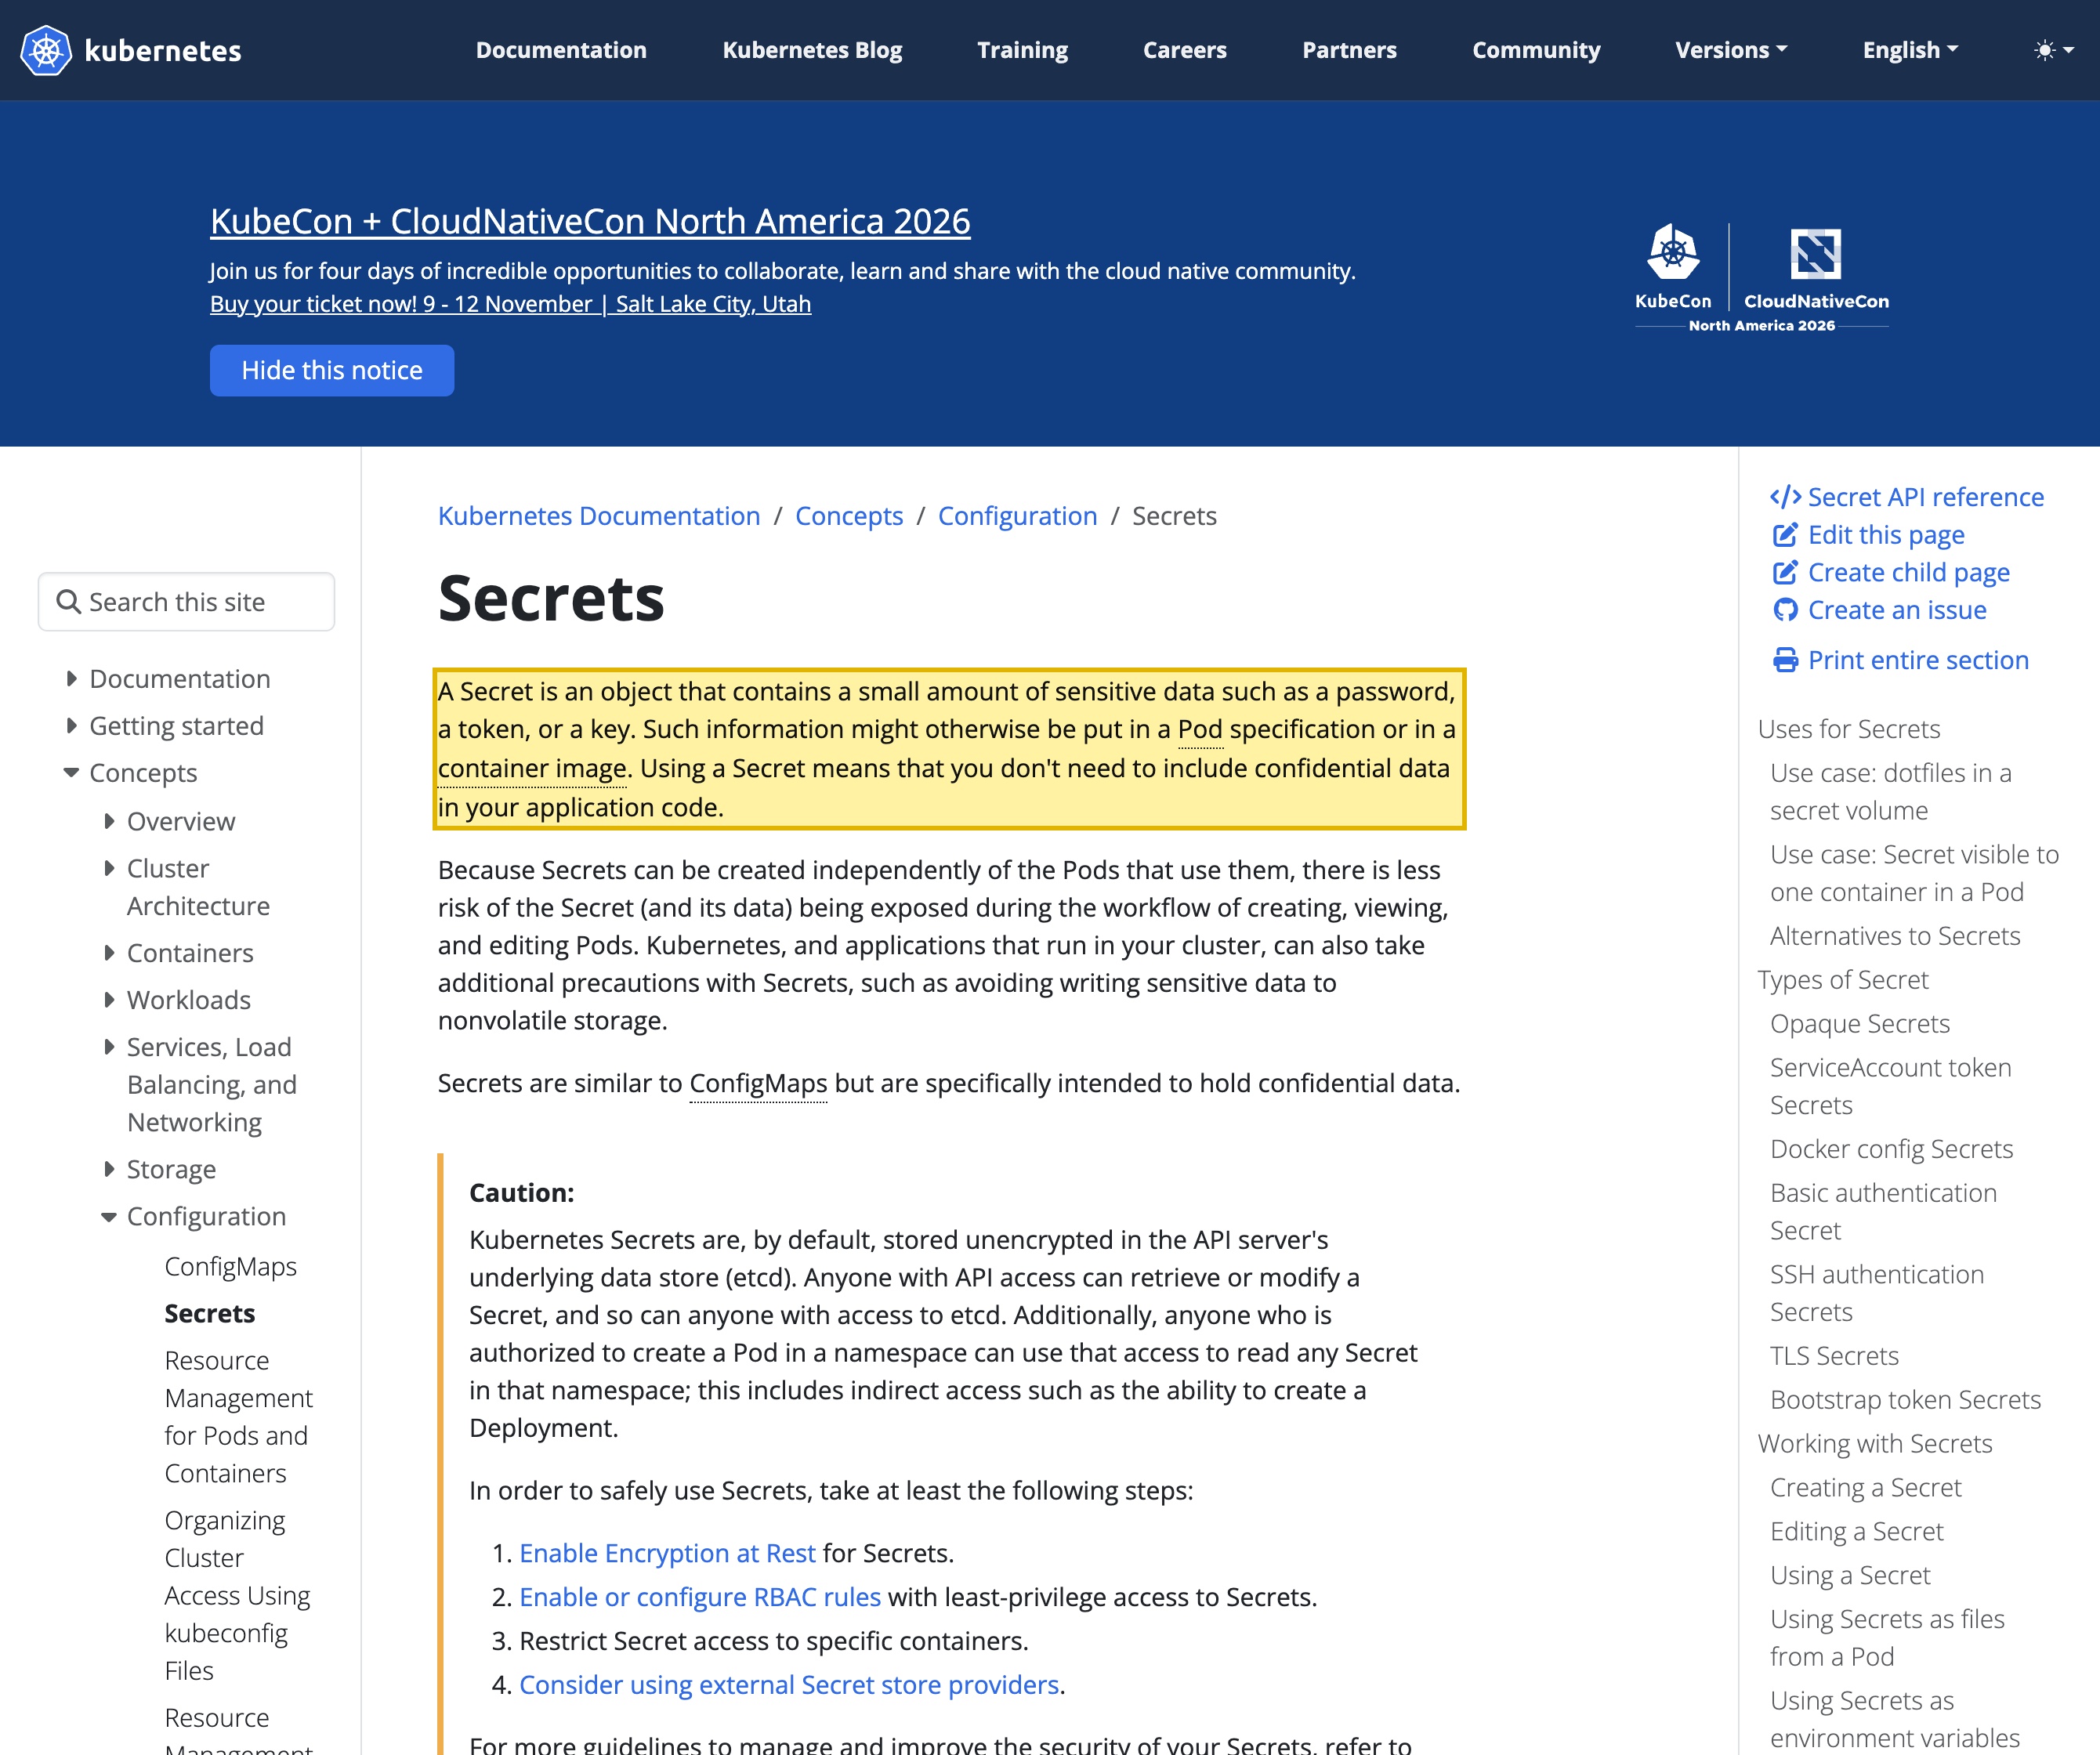
Kubernetes est open source et vous auto-hébergez le cluster, de sorte que la résidence est un choix que vous faites — et la chose qui décide la conformité est l'endroit où le cluster, ses Secrets et les images privées qu'il tire vivent réellement, non si un nœud à Shanghai peut atteindre un registre. Un cluster en fonctionnement détient vos workloads, les images privées cuites avec votre code propriétaire, et ses Secrets — dans les propres mots de Kubernetes “an object that contains a small amount of sensitive data such as a password, a token, or a key,” stockés par défaut dans le magasin de données etcd du cluster. Exécutez cela sur un control plane managé (EKS, AKS ou GKE) ou tirez depuis un registre privé à l'étranger, et ce code et ce matériel de secret concentrés se trouvent à l'étranger.
Parce que ces données se trouvent à l'étranger, l'information personnelle dans vos workloads, Secrets ou métadonnées de build devient un transfert transfrontalier au titre de la PIPL (articles 38 à 40) — information, un consentement distinct, et un mécanisme de transfert — et pour un opérateur d'infrastructure d'information critique l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'un control plane à l'étranger ne peut pas satisfaire. La chaîne d'approvisionnement d'images de votre déploiement Chine — ce qui tourne sur le continent, avec quelle provenance — franchit la frontière aussi. Un miroir ou cache de registre accélère un tirage ; il ne déplace pas vos images privées ou Secrets sur le territoire.
Parce que Kubernetes est auto-hébergeable, il existe une véritable voie sur le territoire : 21YunBox cartographie où vivent votre cluster, vos Secrets et vos images privées, puis exécute le cluster open source et un registre privé sur le territoire avec une diffusion déclarée ICP devant lui — de sorte que vos workloads, Secrets et chaîne d'approvisionnement d'images restent résidents, sans reconstruction et sans contournement d'aucune sorte. Traitez les détails comme un risque à confirmer avec un conseil.
Aperçu de conformité
- ! Kubernetes est open source et auto-hébergé, de sorte que l'endroit où le cluster tourne décide la résidence.
- ! Le cluster détient vos workloads, ses Secrets et les images privées qu'il tire.
- ! Les Secrets détiennent mots de passe, jetons et clés, stockés dans le magasin de données etcd du cluster.
- ! Le K8s managé (EKS/AKS/GKE) met le control plane et ces données à l'étranger.
- ! Les données Chine à l'étranger engagent l'art. 39 de la CSL (anciennement l'art. 37) et les art. 38 à 40 de la PIPL.
- ✓ Exécuter le cluster OSS plus un registre privé sur le territoire pour tout garder résident.
Ce que la documentation officielle de Kubernetes dit de la Chine
| Fait | Source primaire |
|---|---|
| Un cluster Kubernetes stocke vos Secrets — identifiants, jetons et clés. La propre documentation de Kubernetes le définit clairement : “A Secret is an object that contains a small amount of sensitive data such as a password, a token, or a key.” Par défaut, ces Secrets sont “stored unencrypted in the API server's underlying data store (etcd),” de sorte qu'ils vivent là où le cluster tourne. | Kubernetes Documentation, « Secrets » (kubernetes.io), consulté le 2026-10-13 |
| Kubernetes est open source, de sorte que vous choisissez où le cluster tourne. La documentation de Kubernetes le décrit comme “a portable, extensible, open source platform for managing containerized workloads and services,” et note que “Google open sourced the Kubernetes project in 2014.” Être open source et auto-hébergeable signifie qu'un cluster sur le territoire est une option véritable et légale — un control plane managé (EKS/AKS/GKE) est la variante à l'étranger. | Kubernetes Documentation, « Overview » (kubernetes.io), consulté le 2026-10-13 |
| Les données collectées en Chine peuvent devoir rester sur le continent. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37, renuméroté par l'amendement en vigueur le 2026-01-01) de la loi sur la cybersécurité exige que l'information personnelle et les données importantes collectées et générées en Chine soient stockées sur le continent — une obligation qu'un control plane ou un registre managé à l'étranger ne peut pas satisfaire. | Loi sur la cybersécurité de la RPC, article 39 (anciennement l'article 37), amendée en 2025, en vigueur le 2026-01-01 — voir le résumé gov-doc de 21YunBox, consulté le 2026-10-13 |
| Les données et identités de cluster détenues à l'étranger sont un transfert transfrontalier PIPL. Les données personnelles à l'intérieur de vos workloads, Secrets ou métadonnées de build et d'accès — détenues sur un control plane ou un registre managé hors du continent — sont un transfert transfrontalier au titre des articles 38 à 40 de la PIPL : information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 — voir le résumé des transferts transfrontaliers de données de 21YunBox, consulté le 2026-10-13 |
Sources vérifiées par Équipe Conformité 21YunBox le 13 octobre 2026.
Pour une opération de Chine continentale, la question décisive au sujet de Kubernetes n’est pas de savoir si un nœud à Shanghai peut tirer une image de base publique — c’est où votre cluster tourne, ce qu’il détient, et sur quelle base légale toute donnée collectée en Chine qui s’y trouve y est. Tirer des images communautaires est un sujet d’accessibilité, et pas celui qui décide si votre configuration est défendable. Kubernetes est open source et vous l’auto-hébergez, de sorte que la résidence est un choix que vous faites plutôt qu’une propriété fixe du service de quelqu’un d’autre. Un cluster en fonctionnement est le foyer de référence de vos workloads, des images privées cuites avec votre code propriétaire, et de ses Secrets — et dans les propres mots de Kubernetes, un Secret est “an object that contains a small amount of sensitive data such as a password, a token, or a key,” stocké par défaut dans le magasin de données etcd du cluster. Mettez ce cluster sur un control plane managé (EKS, AKS ou GKE) ou laissez-le tirer des images privées depuis un registre à l’étranger, et ce code et ce matériel de secret concentrés vivent à l’étranger, tandis que la chaîne d’approvisionnement d’images de votre déploiement Chine — ce qui tourne sur le continent, avec quelle provenance et intégrité — franchit la frontière. La résidence et le transfert transfrontalier, non le temps de chargement, sont ce qui décide cela.
Kubernetes fonctionne-t-il en Chine ? En un coup d’œil
| Ce qui le décide | Ce que cela signifie pour la Chine continentale |
|---|---|
| Ce que votre cluster détient | Vos workloads, les images privées cuites avec votre code propriétaire, et les Secrets — mots de passe, jetons et clés — stockés par défaut dans le magasin de données etcd du cluster. |
| Où tourne le control plane | Auto-hébergé, le cluster tourne là où vous le mettez. Sur un service managé (EKS, AKS, GKE), le control plane et ces données tournent sur l'infrastructure à l'étranger du fournisseur ; confirmez toute région continentale avec le fournisseur. |
| D'où viennent vos images privées | Un cluster Chine tirant des images privées depuis un registre à l'étranger exécute sa chaîne d'approvisionnement d'images à travers la frontière — provenance et intégrité gouvernées à l'étranger. Un miroir ou cache de registre accélère le tirage ; il ne déplace pas les images privées sur le territoire. |
| Résidence des données | Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'information personnelle et les données importantes collectées en Chine doivent être stockées sur le continent (article 39 de la loi sur la cybersécurité (anciennement l'article 37)) — une obligation qu'un control plane à l'étranger ne peut pas satisfaire. |
| Transfert transfrontalier | Les données personnelles à l'intérieur des workloads, des Secrets ou des métadonnées de build et d'accès, détenues à l'étranger, sont un transfert transfrontalier PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert. |
| Le levier de résidence | Exécutez le cluster open source sur le territoire et tirez depuis un registre privé sur le territoire que vous hébergez (Harbor, Nexus ou Artifactory dans votre propre infrastructure) pour garder les workloads, images et Secrets résidents. |
Porte un — votre cluster détient du code propriétaire et des Secrets, et la résidence suit où vous l’exécutez
Commencez par ce que le cluster détient, parce que c’est ce à quoi la loi chinoise répond. Tirer des images de base publiques est un sujet d’accessibilité, et pas la partie qui décide cela. Vos images privées sont différentes : une image de conteneur est un artefact qui cuit votre code propriétaire dans ses couches, et intègre couramment de la configuration de build, des jetons d’API et des identifiants. Le cluster qui les exécute est le magasin de référence de vos workloads et — dans les propres mots de Kubernetes — des Secrets, “an object that contains a small amount of sensitive data such as a password, a token, or a key.” Ces Secrets ne flottent pas dans l’abstrait : par défaut ils sont “stored unencrypted in the API server’s underlying data store (etcd),” ce qui signifie qu’ils vivent physiquement là où le cluster tourne.
C’est le point. Parce que Kubernetes est open source et auto-hébergé, où vous exécutez le cluster est une décision, non un acquis — et un control plane managé (EKS, AKS ou GKE) est la variante qui l’exécute, et exécute ce magasin de Secrets, sur l’infrastructure à l’étranger du fournisseur (confirmez toute région continentale avec le fournisseur plutôt que de supposer). Si vous êtes un opérateur d’infrastructure d’information critique, ou si vous manipulez de l’information personnelle en volume, l’information personnelle et les données importantes collectées et générées en Chine doivent être stockées sur le continent, avec une évaluation de sécurité avant toute exportation — la règle de localisation des données de la loi sur la cybersécurité, article 39 (anciennement l’article 37) tel que renuméroté par l’amendement 2025 en vigueur le 2026-01-01. Un control plane à l’étranger détenant vos workloads et Secrets n’a aucune assise continentale pour satisfaire cela.
Porte deux — données personnelles, provenance de la chaîne d’approvisionnement et PIPL
La seconde porte est la PIPL et l’intégrité de ce qui tourne dans votre cluster Chine. Un cluster et le pipeline autour de lui portent plus que du code : des données personnelles peuvent vivre à l’intérieur des workloads et des volumes persistants, à l’intérieur des Secrets, et à l’intérieur des métadonnées de build et d’accès — qui a poussé une image, qui a déployé une release, et les journaux qui l’enregistrent. Au titre de la loi sur la protection des informations personnelles, détenir ces données sur une infrastructure hors du continent est un transfert transfrontalier (articles 38 à 40) : le responsable doit donner une information, obtenir un consentement distinct pour le transfert, et franchir un mécanisme — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Minimiser les secrets et les données personnelles qui entrent dans les images et workloads en premier lieu fait partie de la solution, mais cela ne déplace pas le magasin à soi seul. Et parce qu’un cluster Chine tire ses images privées depuis l’endroit où le registre tourne, la provenance et l’intégrité du code entrant dans votre déploiement Chine sont gouvernées à travers la frontière aussi — une exposition de chaîne d’approvisionnement logicielle qu’un contrôle de connectivité ne fait jamais surgir.
Pourquoi un contrôle d’accessibilité manque cela
Un test « mon nœud peut-il tirer une image depuis Shanghai » répond à la mauvaise question. Un miroir ou cache de registre, ou un réglage de connectivité, change à quelle vitesse et avec quelle fiabilité une image se tire — il ne change pas où votre cluster, ses Secrets et vos images privées vivent réellement. Ainsi une configuration peut paraître parfaitement saine depuis l’intérieur de la Chine tandis que le control plane, chaque Secret dans etcd, et chaque image privée se trouvent toujours à l’étranger. Les questions de résidence et transfrontalières ci-dessus sont invisibles pour une sonde d’accessibilité précisément parce que les tirages continuent de réussir — raison pour laquelle le mouvement qui compte est d’exécuter le cluster et son registre sur le territoire, non de rendre un control plane ou un registre à l’étranger simplement accessible ou en miroir. Nous ne publions aucune mesure de première main de la connectivité de registre Kubernetes depuis l’intérieur de la Chine, de sorte que nous n’y mettons aucun chiffre ; c’est quelque chose que nous mesurerions au regard de votre configuration réelle plutôt que d’affirmer.
Ceci est une carte des risques, non un verdict : savoir si vous avez besoin d’un stockage sur le territoire, d’un mécanisme de transfert, d’un flux de consentement retravaillé, d’une déclaration ICP pour tout point de terminaison développeur ou app tourné vers le public, ou d’une combinaison dépend de ce que vos workloads, Secrets et images portent, de combien, et de qui sont vos utilisateurs et contributeurs — à régler avec un conseil avant de construire.
Le levier — cartographier, localiser, diffuser
Parce que Kubernetes est open source et auto-hébergeable, il existe une véritable voie sur le territoire, et 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte.
- Cartographier — inventorier lesquelles des images sont privées (votre code propriétaire), si les images et Secrets intègrent des identifiants, jetons ou configuration, où le control plane du cluster et son magasin de Secrets etcd tournent aujourd’hui, la base de résidence, et comment la chaîne d’approvisionnement d’images de votre déploiement Chine franchit la frontière.
- Localiser / gouverner — exécuter le cluster open source et son magasin de Secrets sur le territoire (auto-hébergés), et tirer les images privées depuis un registre privé sur le territoire que vous hébergez (Harbor, Nexus ou Artifactory dans votre propre infrastructure), de sorte que le code propriétaire et les Secrets restent résidents ; garder la chaîne d’approvisionnement du déploiement Chine sur le territoire ; et minimiser ce qui franchit la frontière.
- Diffuser — placer un cluster, un registre privé et une diffusion d’images conformes, sur le territoire, devant (ou à la place de) le control plane à l’étranger ; 21YunBox met en place la couche sur le territoire sans reconstruction.
Rendre un registre à l’étranger simplement accessible ou en miroir n’est pas la réponse — votre cluster, ses Secrets et vos images privées sont toujours à l’étranger, et les tirer plus vite n’y change rien. Garder le cluster, le registre et les Secrets sur le territoire l’est.
Où 21YunBox s’inscrit — un overlay conforme, non une migration
Vous continuez d’exploiter Kubernetes. Nous ajoutons la pièce qu’un control plane à l’étranger ne peut pas fournir à lui seul : un foyer légal, sur le territoire, pour un cluster auto-hébergé, son magasin de Secrets etcd et un registre privé auto-hébergé, de sorte que vos workloads, images propriétaires et Secrets restent résidents là où la loi l’exige, avec une diffusion conforme déclarée ICP pour l’accès développeur et tout point de terminaison tourné vers le public devant lui — placée autour de votre configuration existante, sans reconstruction, sans seconde base de code, et sans migration hors de Kubernetes. En tant que partenaire de la chaîne d’outils que vous exploitez déjà, notre équipe Chine cartographie vos obligations PIPL transfrontalières, de consentement et de résidence des données au regard de votre entité et de votre pipeline, puis met en place le cluster, le registre et la diffusion sur le territoire dont une présence chinoise défendable a besoin. Nous n’utilisons ni ne suggérons jamais de contournement d’aucune sorte.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Kubernetes est-il bloqué en Chine ?
Non — Kubernetes est un logiciel open source que vous exécutez vous-même, non un service hébergé que le filtrage réseau de la Chine bloque, de sorte que vous pouvez exécuter un cluster à l'intérieur du continent. Mais l'accessibilité n'est pas la question qui décide la conformité pour un déploiement tourné vers la Chine. Ce qui la décide est l'endroit où le cluster, ses Secrets (mots de passe, jetons et clés) et les images privées qu'il tire vivent réellement, et si toute donnée personnelle collectée en Chine dans eux franchit la frontière. Traitez les détails comme un risque à confirmer avec un conseil.
Puis-je utiliser Kubernetes managé (EKS, AKS, GKE) pour mon déploiement Chine ?
Vous pouvez, mais un service Kubernetes managé exécute le control plane sur l'infrastructure à l'étranger du fournisseur, et vos images privées viennent typiquement d'un registre à l'étranger — de sorte que les Secrets de votre cluster, les données de workload et la chaîne d'approvisionnement d'images se trouvent à l'étranger. Pour des données personnelles collectées en Chine, c'est un transfert transfrontalier PIPL (articles 38 à 40), et pour un opérateur d'infrastructure d'information critique l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire. La voie sur le territoire est d'exécuter le cluster open source et un registre privé à l'intérieur du continent. Savoir si chaque règle s'applique à vos données est une question pour un conseil.
Quelle est la manière conforme d'exécuter Kubernetes en Chine ?
Exécutez le cluster open source à l'intérieur du continent et tirez depuis un registre privé sur le territoire que vous hébergez (par exemple Harbor, Nexus ou Artifactory dans votre propre infrastructure), de sorte que vos workloads, Secrets et images privées restent résidents, et servez tout point de terminaison développeur ou app tourné vers le public sur une infrastructure déclarée ICP, sur le territoire. Gardez la chaîne d'approvisionnement d'images du déploiement Chine sur le territoire et minimisez ce qui franchit la frontière. 21YunBox cartographie cette voie et met en place le cluster, le registre et la diffusion sur le territoire sans reconstruction — jamais une route autour d'un quelconque blocage.


