Kubernetesは中国本土で使えるか:データの国内保存・ICP・越境移転の規則
Kubernetesはオープンソースで自己ホスト型であるため、データの国内保存は選択です。クラスターは、ワークロード、そのSecret(パスワード・トークン・鍵)、そしてプルするプライベートイメージを保持します。マネージドのコントロールプレーンとオフショアのレジストリは、そのデータとサプライチェーンを国外に置きます——これは、到達性ではなく、データの国内保存とPIPLの問いです。
Kubernetesは中国本土で使えるか
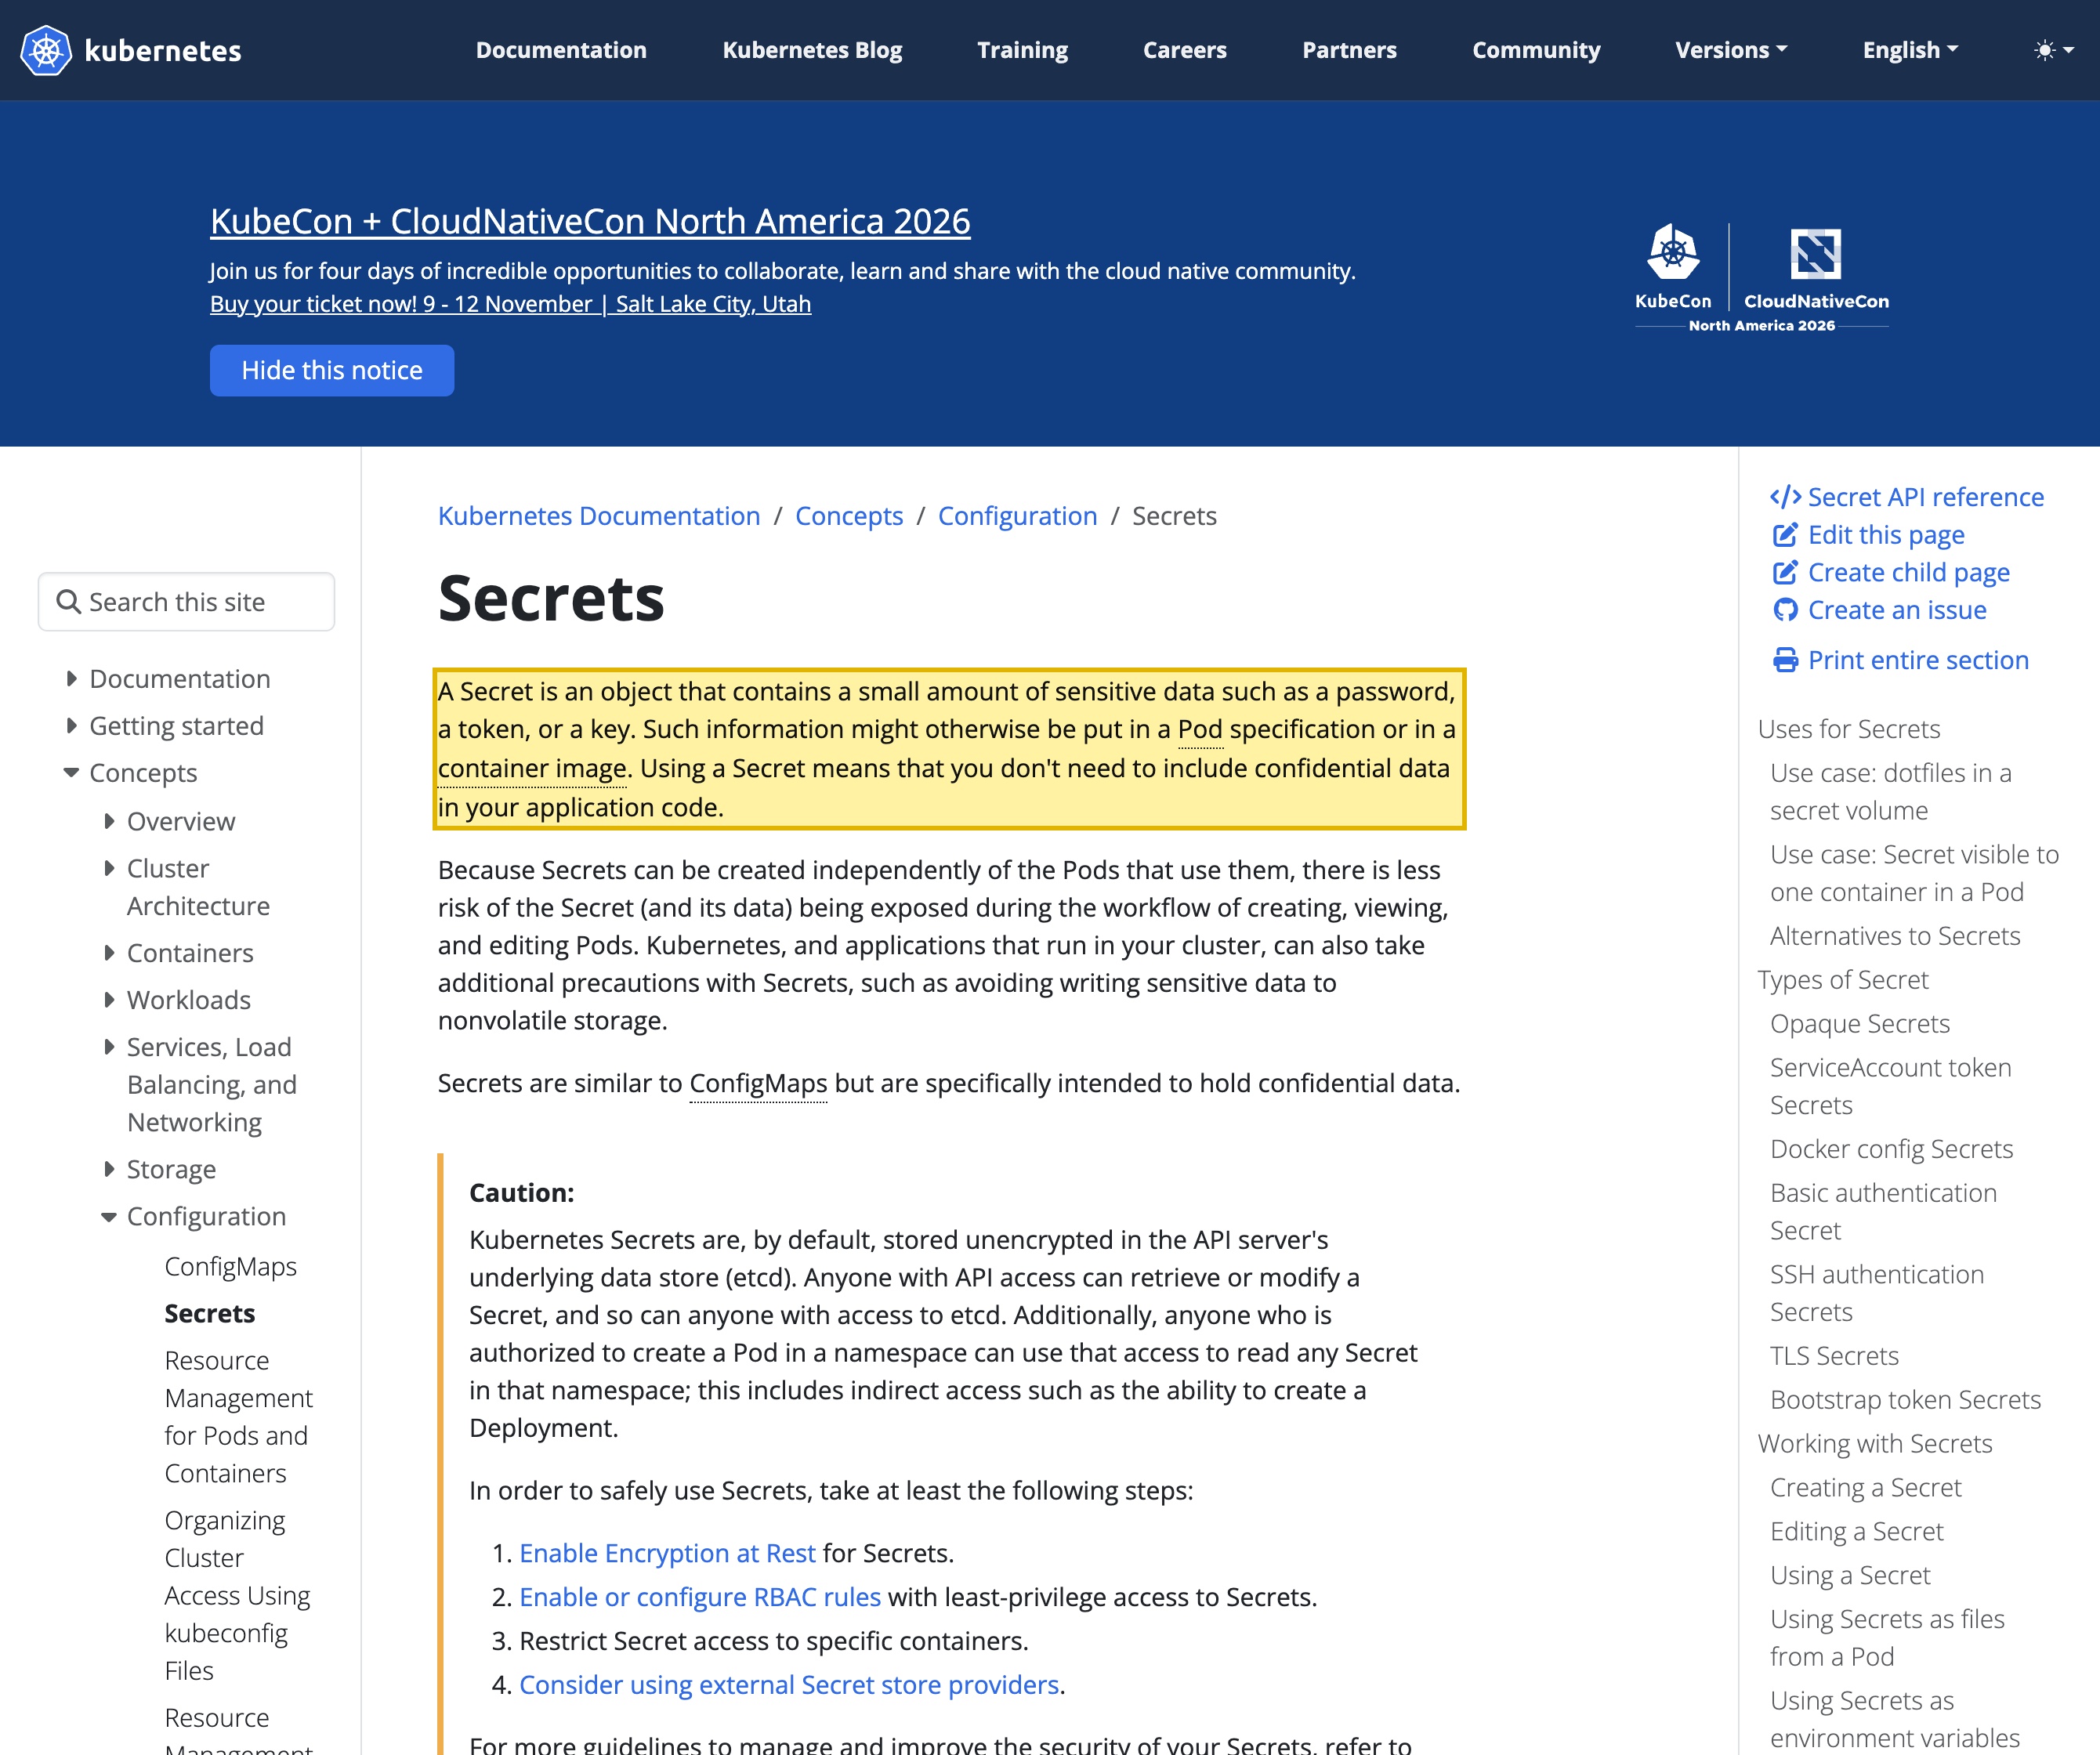
Kubernetesはオープンソースで、貴社がクラスターを自己ホストするため、データの国内保存は貴社が行う選択です——そしてコンプライアンスを決めるのは、上海のノードがレジストリに到達できるかではなく、クラスター・そのSecret・プルするプライベートイメージが実際にどこに置かれるか、です。稼働中のクラスターは、ワークロード、貴社の独自コードを焼き込んだプライベートイメージ、そしてそのSecret——Kubernetes自身の言葉で“an object that contains a small amount of sensitive data such as a password, a token, or a key,”(パスワード・トークン・鍵といった少量の機微なデータを含むオブジェクト)で、既定ではクラスターのetcdデータストアに保存される——を保持します。それをマネージドのコントロールプレーン(EKS、AKS、GKE)で動かす、あるいはオフショアのプライベートレジストリからプルすると、その集中したコードとシークレットの素材は国外に置かれます。
そのデータがオフショアにあるため、ワークロード・Secret・ビルドのメタデータの中の個人情報は、PIPLの下での越境移転(第38〜40条)——通知、個別の同意、そして移転メカニズム——になり、重要情報インフラ運営者には、サイバーセキュリティ法(英語)の第39条(旧第37条)が、オフショアのコントロールプレーンでは満たせない国内保存の義務を加えます。貴社の中国でのデプロイのイメージのサプライチェーン——何が、どのような来歴で中国本土で動くか——も国境を越えます。レジストリのミラーやキャッシュはプルを速くしますが、プライベートイメージやSecretを中国国内へ移すわけではありません。
Kubernetesは自己ホスト可能であるため、本物の中国国内の経路があります。21YunBoxは、クラスター・Secret・プライベートイメージがどこに置かれるかを整理し、オープンソースのクラスターと中国国内のプライベートレジストリを、その前段のICP備案済みの配信とともに動かします——ワークロード・Secret・イメージのサプライチェーンが国内に留まり、作り直しも、いかなる不正な手段もありません。具体的な点は法務と確認すべきリスクとして扱ってください。
コンプライアンス・スナップショット
- ! Kubernetesはオープンソースで自己ホスト型なので、クラスターがどこで動くかがデータの国内保存を決める。
- ! クラスターは、ワークロード、そのSecret、そしてプルするプライベートイメージを保持する。
- ! Secretはパスワード・トークン・鍵を保持し、クラスターのetcdデータストアに保存される。
- ! マネージドのK8s(EKS/AKS/GKE)は、コントロールプレーンとそのデータをオフショアに置く。
- ! 中国のデータがオフショアにあると、CSL第39条(旧第37条)とPIPL第38〜40条に関わる。
- ✓ OSSのクラスターと中国国内のプライベートレジストリを動かせば、すべてを国内に留められる。
Kubernetesの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| KubernetesクラスターはSecret——認証情報・トークン・鍵——を保存します。Kubernetes自身のドキュメントは明快に定義しています。“A Secret is an object that contains a small amount of sensitive data such as a password, a token, or a key.”(Secretとは、パスワード・トークン・鍵といった少量の機微なデータを含むオブジェクトである)。既定では、それらのSecretは“stored unencrypted in the API server’s underlying data store (etcd),”(APIサーバーの基盤データストア(etcd)に暗号化されずに保存される)ため、クラスターが動く場所に存在します。 | Kubernetes Documentation「Secrets」(kubernetes.io)、2026-10-13 取得 |
| Kubernetesはオープンソースなので、クラスターをどこで動かすかは貴社が選べます。Kubernetesのドキュメントは、それを“a portable, extensible, open source platform for managing containerized workloads and services,”(コンテナ化されたワークロードとサービスを管理するための、可搬で拡張可能なオープンソースのプラットフォーム)と説明し、“Google open sourced the Kubernetes project in 2014.”(Googleは2014年にKubernetesプロジェクトをオープンソース化した)と記しています。オープンソースで自己ホスト可能であることは、中国国内のクラスターが本物の・適法な選択肢であることを意味します——マネージドのコントロールプレーン(EKS/AKS/GKE)はオフショアの変種です。 | Kubernetes Documentation「Overview」(kubernetes.io)、2026-10-13 取得 |
| 中国で収集したデータは、中国本土に留めなければならない場合があります。重要情報インフラ運営者の場合、サイバーセキュリティ法の第39条(旧第37条、2026年1月1日施行の改正で改番)は、中国で収集・生成された個人情報と重要データを中国本土内に保存することを求めます——オフショアのマネージドのコントロールプレーンやレジストリでは満たせない義務です。 | 中華人民共和国サイバーセキュリティ法 第39条(旧第37条)、2025年改正、2026-01-01 施行——21YunBox gov-doc 要約参照、2026-10-13 取得 |
| オフショアに保持されるクラスターのデータとアイデンティティは、PIPLの越境移転です。ワークロード、Secret、あるいはビルドとアクセスのメタデータの中の個人データを、中国本土の外のマネージドのコントロールプレーンやレジストリに保持することは、PIPL第38〜40条の下での越境移転です。通知、個別の同意、そして一つの移転メカニズム(CACの安全評価、CAC標準契約、または認証)です。 | 中華人民共和国個人情報保護法 第38〜40条——21YunBox 越境データ移転の要約参照、2026-10-13 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月13日に確認しました。
中国本土の事業にとって、Kubernetesをめぐる決め手は、上海のノードが公開のベースイメージをプルできるかではありません——クラスターがどこで動くか、何を保持するか、そしてその中の中国で収集したデータが、どのような法的根拠でそこに置かれているか、です。コミュニティのイメージをプルすることは到達性の話題であって、貴社の構成が弁護できるかを決めるものではありません。Kubernetesはオープンソースで、貴社が自己ホストするため、データの国内保存は、他者のサービスの固定的な性質ではなく、貴社が行う選択です。稼働中のクラスターは、ワークロード、貴社の独自コードを焼き込んだプライベートイメージ、そしてそのSecretの正式な所在地です——Kubernetes自身の言葉では、Secretは“an object that contains a small amount of sensitive data such as a password, a token, or a key,”(パスワード・トークン・鍵といった少量の機微なデータを含むオブジェクト)であり、既定ではクラスターのetcdデータストアに保存されます。そのクラスターをマネージドのコントロールプレーン(EKS、AKS、GKE)に置く、あるいはオフショアのレジストリからプライベートイメージをプルさせると、その集中したコードとシークレットの素材は国外に置かれ、中国でのデプロイのイメージのサプライチェーン——何が、どのような来歴と完全性で中国本土で動くか——は国境を越えます。決め手は、読み込み時間ではなく、データの国内保存と越境移転です。
Kubernetesは中国で使えるか:ひと目で
| 決め手 | 中国本土にとって何を意味するか |
|---|---|
| クラスターが保持するもの | ワークロード、貴社の独自コードを焼き込んだプライベートイメージ、そしてSecret——パスワード・トークン・鍵——で、既定ではクラスターのetcdデータストアに保存されます。 |
| コントロールプレーンがどこで動くか | 自己ホストなら、クラスターは貴社が置いた場所で動きます。マネージドサービス(EKS、AKS、GKE)では、コントロールプレーンとそのデータはベンダーのオフショアのインフラ上で動きます。中国本土のリージョンの有無はベンダーに確認してください。 |
| プライベートイメージがどこから来るか | オフショアのレジストリからプライベートイメージをプルする中国のクラスターは、イメージのサプライチェーンを国境を越えて運用します——来歴と完全性はオフショアで統治されます。レジストリのミラーやキャッシュはプルを速くしますが、プライベートイメージを中国国内へ移すわけではありません。 |
| データの国内保存 | CIIOや大量取扱者の場合、中国で収集した個人情報と重要データは中国本土内に保存しなければなりません(サイバーセキュリティ法 第39条(旧第37条))——オフショアのコントロールプレーンでは満たせない義務です。 |
| 越境移転 | ワークロード、Secret、あるいはビルドとアクセスのメタデータの中にある個人データをオフショアに保持することは、PIPLの越境移転です(第38〜40条):通知、個別の同意、そして一つの移転メカニズム。 |
| 国内保存のレバー | オープンソースのクラスターを中国国内で動かし、貴社がホストする中国国内のプライベートレジストリ(貴社自身のインフラ上のHarbor、Nexus、Artifactory)からプルして、ワークロード・イメージ・Secretを国内に留めます。 |
扉その一——クラスターは独自コードとSecretを保持し、データの国内保存は動かす場所に従う
クラスターが何を保持するかから始めましょう。それこそ、中国の法律が応える対象だからです。公開のベースイメージをプルすることは到達性の話題であって、これを決める部分ではありません。貴社のプライベートイメージは別です。コンテナイメージは、貴社の独自コードをそのレイヤーに焼き込んだ成果物であり、ビルド設定・APIトークン・認証情報を日常的に埋め込みます。それらを動かすクラスターは、ワークロードの、そして——Kubernetes自身の言葉で——Secret、すなわち“an object that contains a small amount of sensitive data such as a password, a token, or a key,”(パスワード・トークン・鍵といった少量の機微なデータを含むオブジェクト)の正式な保管場所です。それらのSecretは抽象的に漂っているのではありません。既定では“stored unencrypted in the API server’s underlying data store (etcd),”(APIサーバーの基盤データストア(etcd)に暗号化されずに保存される)ため、クラスターが動く場所に物理的に存在します。
そこが要点です。Kubernetesはオープンソースで自己ホスト型であるため、クラスターをどこで動かすかは、所与ではなく決定です——そしてマネージドのコントロールプレーン(EKS、AKS、GKE)は、それを、そしてそのSecretストアを、ベンダーのオフショアのインフラ上で動かす変種です(中国本土のリージョンの有無は、仮定せずベンダーに確認してください)。貴社が重要情報インフラ運営者である、あるいは個人情報を大量に取り扱う場合、中国で収集・生成された個人情報と重要データは中国本土内に保存しなければならず、国外への移転の前には安全評価が必要です——サイバーセキュリティ法(英語)のデータ国内保存の規則、2026年1月1日施行の2025年改正で改番された第39条(旧第37条)です。貴社のワークロードとSecretを保持するオフショアのコントロールプレーンには、それを満たす中国本土の足場がありません。
扉その二——個人データ、サプライチェーンの来歴、そしてPIPL
二つ目の扉は、PIPLと、貴社の中国クラスターで動くものの完全性です。クラスターとその周辺のパイプラインは、コード以上のものを運びます。個人データは、ワークロードや永続ボリュームの中、Secretの中、そしてビルドとアクセスのメタデータ——誰がイメージをプッシュしたか、誰がリリースをデプロイしたか、そしてそれを記録するログ——の中に存在し得ます。個人情報保護法(PIPL)の下では、そのデータを中国本土の外のインフラに保持することは越境移転です(第38〜40条)。取扱者は、通知し、移転のための個別の同意を取得し、一つのメカニズム——CACの安全評価、CAC標準契約、または認証——をクリアしなければなりません。そもそもイメージとワークロードに入るシークレットと個人データを最小化することは対策の一部ですが、それだけでストアを移すことはできません。そして、中国のクラスターはレジストリが動く場所からプライベートイメージをプルするため、貴社の中国でのデプロイに入るコードの来歴と完全性もまた、国境を越えて統治されます——接続性チェックが決して表に出さない、ソフトウェアサプライチェーンのリスクです。
なぜ到達性チェックはこれを見落とすのか
「上海のノードがイメージをプルできるか」というテストは、誤った問いに答えています。レジストリのミラーやキャッシュ、あるいは接続性の調整は、イメージがどれだけ速く・確実にプルされるかを変えます——しかし、貴社のクラスター・そのSecret・プライベートイメージが実際にどこに存在するかは変えません。したがって、コントロールプレーン、etcd内のすべてのSecret、そしてすべてのプライベートイメージが依然としてオフショアにある一方で、構成は中国本土内から見れば完璧に健全に見えることがあります。上記のデータの国内保存と越境の問いが到達性プローブに見えないのは、まさにプルが成功し続けるからです——だからこそ、重要な一手は、オフショアのコントロールプレーンやレジストリを単に到達可能にする・ミラーするのではなく、クラスターとそのレジストリを中国国内で動かすことです。当社はKubernetesのレジストリ接続性について中国本土内からの一次計測を公表していないため、ここでは数値を示しません。それは、断言するのではなく、貴社の実際の構成に対して計測するものです。
これは判定ではなくリスクの見取り図です。国内保存、移転メカニズム、同意フローの作り直し、公開の開発者・アプリエンドポイントのためのICP備案、あるいはそれらの組み合わせのどれが必要かは、ワークロード・Secret・イメージが何を、どれだけ運ぶか、そして利用者と貢献者が誰かによります——構築の前に、法務と確定する価値があります。
レバー——マップ、ローカライズ、デリバー
Kubernetesはオープンソースで自己ホスト可能であるため、本物の中国国内の経路があり、21YunBoxはいかなる不正な手段も用いず、推奨もしません。
- マップ — どのイメージがプライベート(貴社の独自コード)か、イメージとSecretが認証情報・トークン・設定を埋め込んでいるか、クラスターのコントロールプレーンとそのetcd Secretストアが現在どこで動くか、国内保存の根拠、そして貴社の中国でのデプロイのイメージのサプライチェーンがどう国境を越えるかを棚卸しします。
- ローカライズ/統治 — オープンソースのクラスターとそのSecretストアを中国国内で(自己ホストで)動かし、貴社がホストする中国国内のプライベートレジストリ(貴社自身のインフラ上のHarbor、Nexus、Artifactory)からプライベートイメージをプルして、独自コードとSecretを国内に留めます。中国でのデプロイのサプライチェーンを中国国内に保ち、国境を越えるものを最小化します。
- デリバー — 法令に適合した中国国内のクラスター・プライベートレジストリ・イメージ配信を、オフショアのコントロールプレーンの前段に(あるいはその代わりに)置きます。21YunBoxは、作り直しなしに中国国内の層を立ち上げます。
オフショアのレジストリを単に到達可能にする・ミラーすることは答えではありません——クラスター・そのSecret・プライベートイメージは依然としてオフショアにあり、それらを速くプルしてもそれは変わりません。クラスター・レジストリ・Secretを中国国内に保つことが答えです。
21YunBoxの位置づけ——移行ではなく、法令適合のオーバーレイ
Kubernetesはそのまま運用し続けます。当社が加えるのは、オフショアのコントロールプレーンが単独では提供できない要素——自己ホストのクラスター、そのetcd Secretストア、そして自己ホストのプライベートレジストリのための、適法な中国国内の居場所——で、ワークロード・独自イメージ・Secretを、法が求めるとおり国内に留め、その前段に、開発者アクセスとあらゆる公開エンドポイントのための、法令に適合したICP備案済みの配信を置きます。既存の構成の周りに配置し、作り直しも、二つ目のコードベースも、Kubernetesからの移行もありません。すでに運用中のツールチェーンへのパートナーとして、当社の中国チームが、貴社のPIPLの越境・同意・データ国内保存の義務を、法人とパイプラインに照らして整理し、弁護できる中国でのプレゼンスに必要な、中国国内のクラスター・レジストリ・配信を立ち上げます。当社はいかなる不正な手段も用いず、推奨もしません。
関連する読み物:
よくあるご質問
Kubernetesは中国でブロックされていますか?
いいえ——Kubernetesは貴社が自ら動かすオープンソースのソフトウェアであって、中国のネットワークフィルタリングがブロックするホスト型サービスではないため、中国本土内でクラスターを動かせます。しかし、中国向けのデプロイのコンプライアンスを決めるのは到達性ではありません。決め手は、クラスター・そのSecret(パスワード・トークン・鍵)・プルするプライベートイメージが実際にどこに置かれるか、そしてその中の中国で収集した個人データが国境を越えるか、です。具体的な点は法務と確認すべきリスクとして扱ってください。
中国でのデプロイに、マネージドのKubernetes(EKS、AKS、GKE)を使えますか?
使えますが、マネージドのKubernetesサービスは、コントロールプレーンをベンダーのオフショアのインフラ上で動かし、プライベートイメージは通常オフショアのレジストリから来ます——そのためクラスターのSecret・ワークロードのデータ・イメージのサプライチェーンは国外に置かれます。中国で収集した個人データにとって、それはPIPLの越境移転(第38〜40条)であり、重要情報インフラ運営者には、サイバーセキュリティ法の第39条(旧第37条)が国内保存の義務を加えます。中国国内の経路は、オープンソースのクラスターとプライベートレジストリを中国本土内で動かすことです。各規則が貴社のデータに適用されるかは、法務への問いです。
中国でKubernetesを運用する、法令に適合した方法は?
オープンソースのクラスターを中国本土内で動かし、貴社がホストする中国国内のプライベートレジストリ(例えば貴社自身のインフラ上のHarbor、Nexus、Artifactory)からプルして、ワークロード・Secret・プライベートイメージを国内に留め、公開の開発者・アプリエンドポイントはICP備案済みの中国国内のインフラで提供します。中国でのデプロイのイメージのサプライチェーンを中国国内に保ち、国境を越えるものを最小化します。21YunBoxは、その経路を整理し、作り直しなしに中国国内のクラスター・レジストリ・配信を立ち上げます——不正な手段によるものでは決してありません。


