GitHub Actions fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Un workflow GitHub Actions récupère votre code source propriétaire et injecte vos secrets dans le runner, puis construit vos artefacts. Sur les runners hébergés par GitHub, cela s'exécute à l'étranger dans Azure — une question de résidence des données et de transfert transfrontalier PIPL, non d'accessibilité. Des runners auto-hébergés sur le territoire les y gardent résidents.
GitHub Actions fonctionne-t-il en Chine ?
Oui, GitHub Actions tourne depuis l'intérieur de la Chine — mais sur les runners hébergés par GitHub, la question qui décide de la conformité est où vivent votre source et vos secrets quand un workflow tourne, non de savoir si le runner a de la connectivité. Chaque exécution récupère votre code source propriétaire et injecte vos secrets — clés de déploiement, identifiants cloud, clés de signature, jetons de registre — dans le runner qui l'exécute, puis y produit vos artefacts de build. Les runners hébergés par GitHub sont des machines virtuelles hébergées par GitHub dans Microsoft Azure, hors du continent, de sorte que cette source concentrée, ces secrets et ces artefacts quittent la Chine et que le pipeline de build-et-déploiement de votre déploiement franchit la frontière — une question de résidence des données au titre de la loi sur la cybersécurité — article 39 (anciennement article 37) — et un transfert transfrontalier au titre de la PIPL, non une question d'accessibilité. Le levier est des runners auto-hébergés que vous déployez et gérez sur vos propres machines sur le territoire, pour que la récupération, les secrets et les artefacts restent résidents.
Aperçu de conformité
- ! Chaque exécution de workflow récupère votre code source propriétaire sur le runner
- ! Clés de déploiement, identifiants cloud et clés de signature sont injectés dans l'exécution comme secrets
- ! Vos artefacts de build sont produits sur le runner qui exécute le job
- ! Les runners hébergés par GitHub sont des VM GitHub dans Microsoft Azure, hors du continent
- ! Source, secrets et artefacts reposent donc à l'étranger — résidence et PIPL, non accessibilité
- ✓ Les runners auto-hébergés tournent sur le territoire, gardant résidents récupération, secrets et artefacts
Ce que la documentation officielle de GitHub Actions dit de la Chine
| Fait | Source primaire |
|---|---|
| La documentation de GitHub indique que, à l'exception des runners mono-CPU, chaque runner hébergé par GitHub est une nouvelle machine virtuelle hébergée par GitHub, et que GitHub héberge les runners Linux et Windows sur des machines virtuelles dans Microsoft Azure — une infrastructure hors de Chine continentale. | GitHub Docs — About GitHub-hosted runners (consulté le 2026-10-13) |
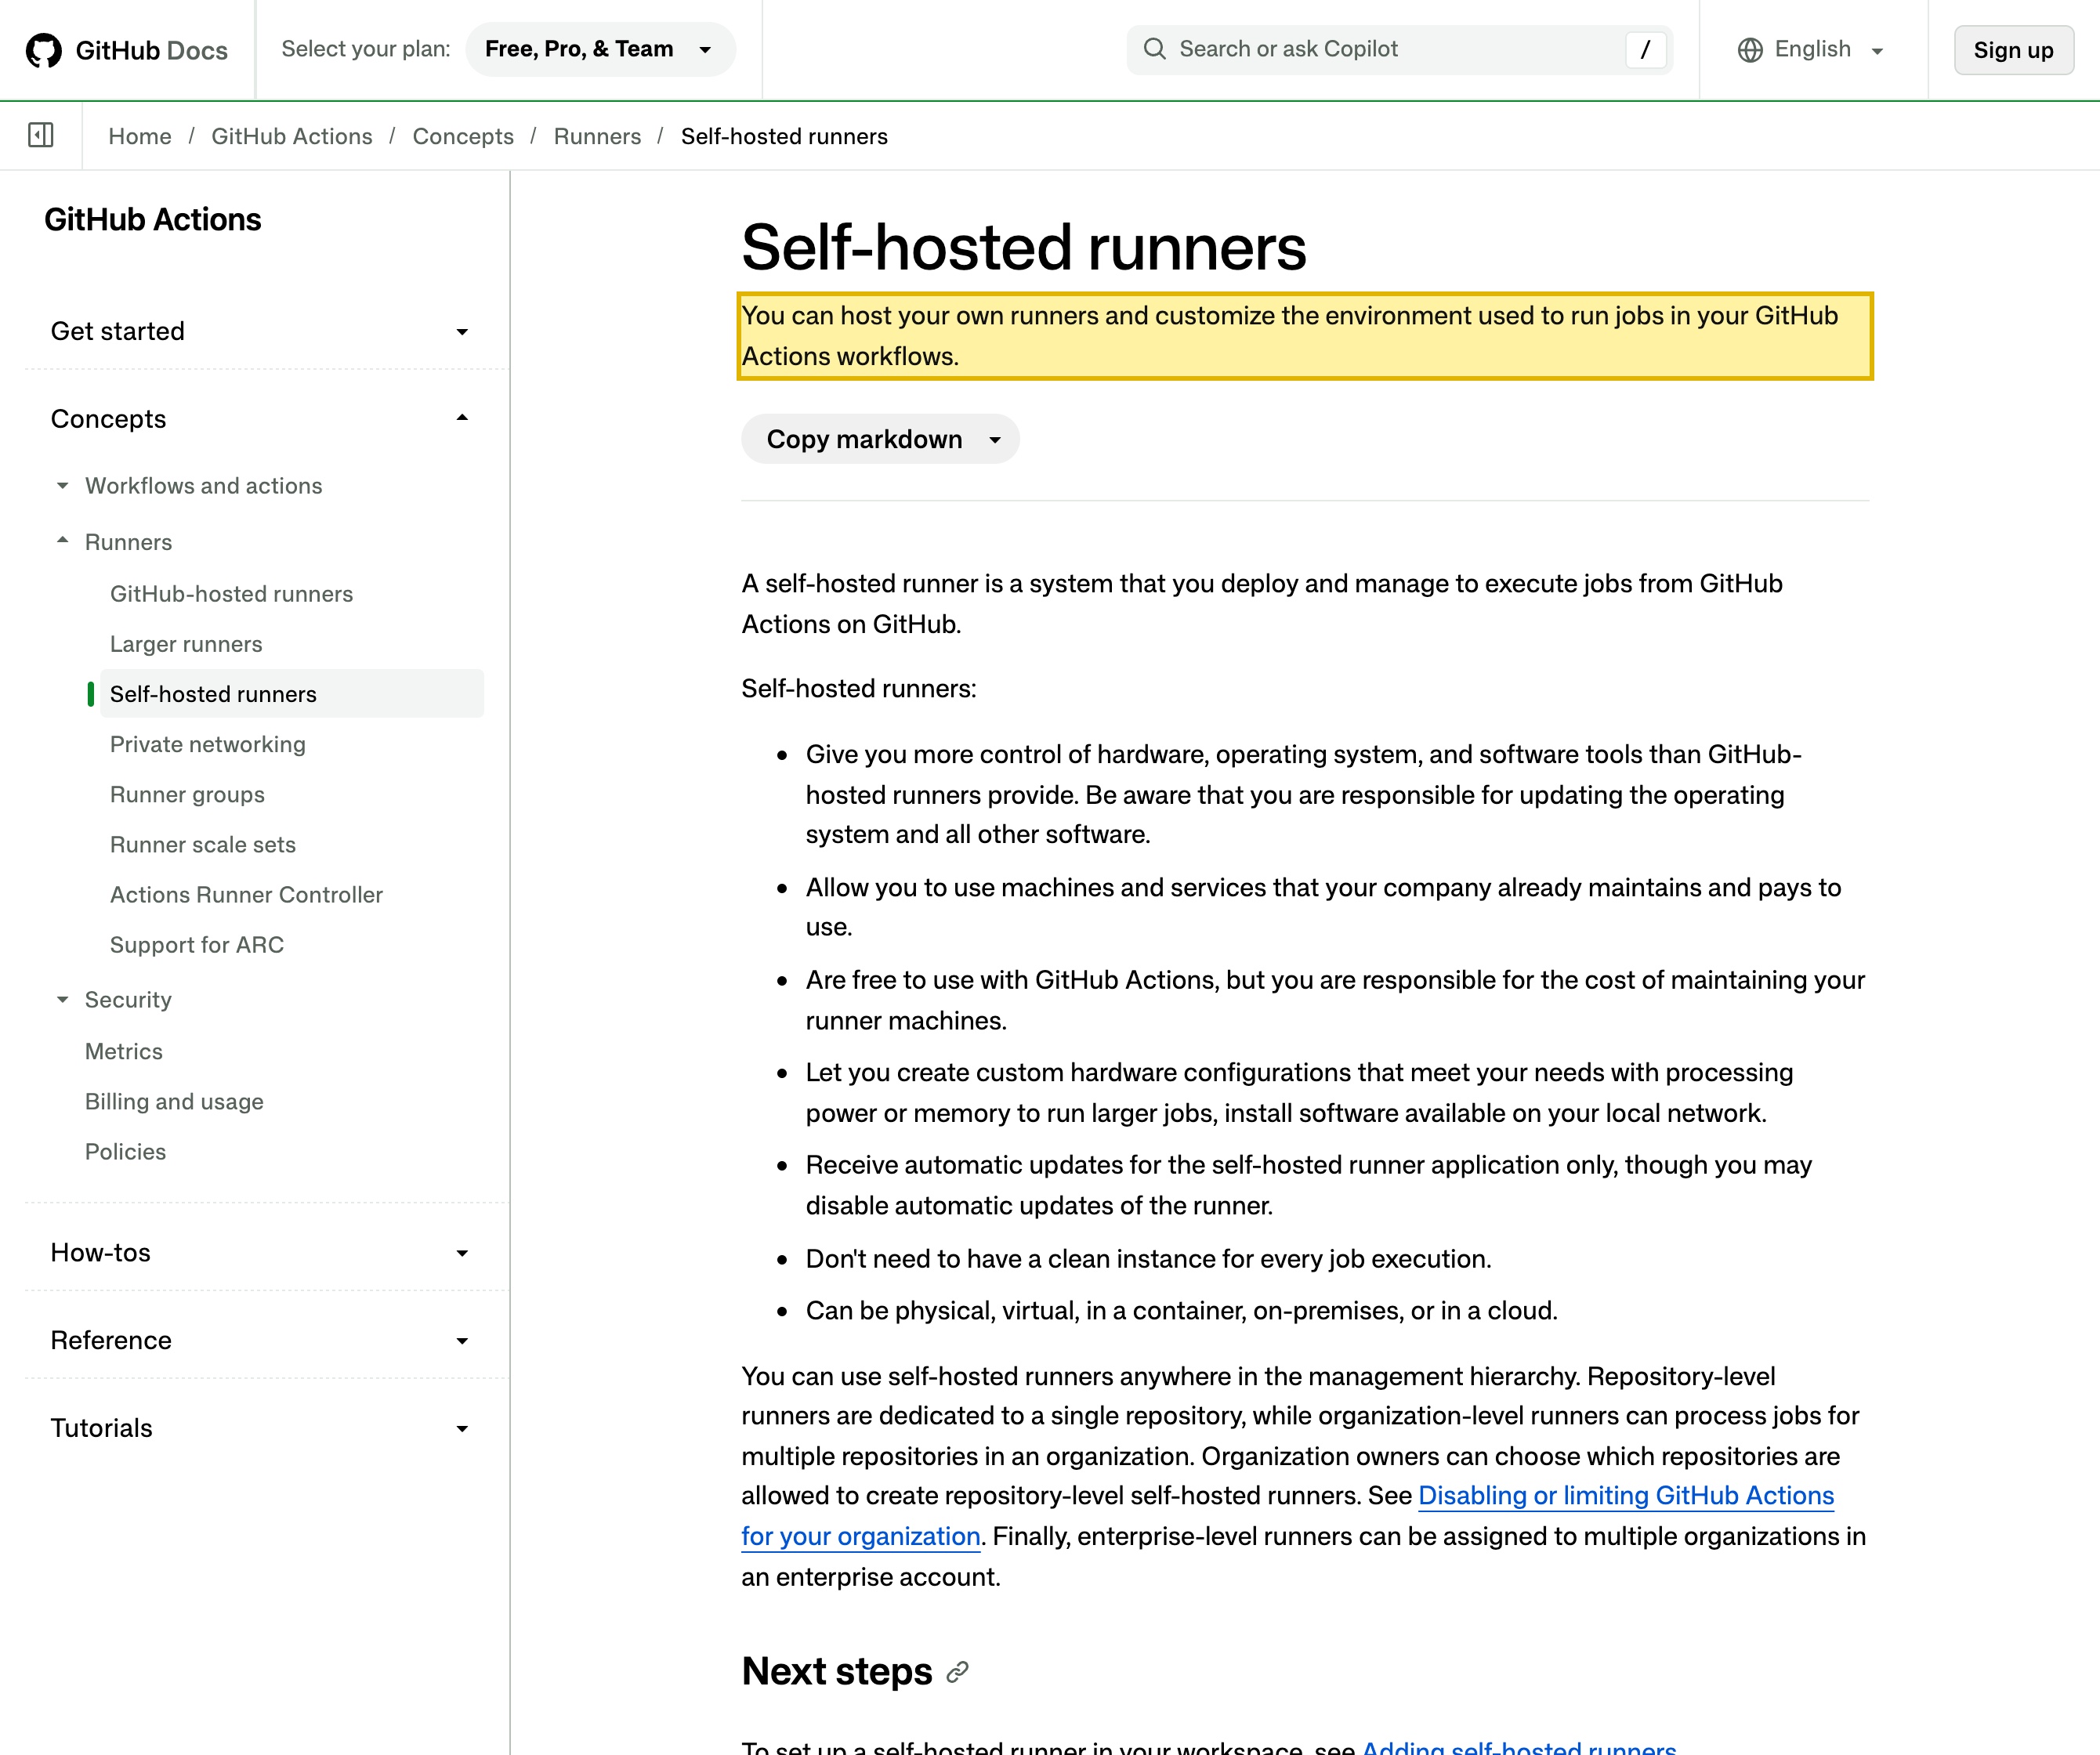
| La documentation de GitHub définit un runner auto-hébergé comme "a system that you deploy and manage to execute jobs from GitHub Actions on GitHub," et indique "You can host your own runners and customize the environment used to run jobs in your GitHub Actions workflows" — de sorte qu'un runner sur le territoire, autogéré, est une option de première partie. | GitHub Docs — About self-hosted runners (consulté le 2026-10-13) |
| Pour un opérateur d'infrastructure d'information critique, les informations personnelles et les données importantes collectées et générées en Chine continentale doivent être stockées sur le continent, avec une évaluation de sécurité avant toute exportation — la règle de localisation des données désormais à l'article 39 (anciennement article 37) après l'amendement 2025 en vigueur le 2026-01-01. | Loi sur la cybersécurité de la RPC, article 39 (anciennement article 37) (consulté le 2026-10-13) |
| Détenir des données personnelles côté runner — les identités et e-mails de qui a déclenché une exécution, plus les journaux de build — sur une infrastructure hors du continent est un transfert transfrontalier au titre de la PIPL (articles 38 à 40), exigeant une information, un consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (consulté le 2026-10-13) |
Sources vérifiées par Équipe Conformité 21YunBox le 13 octobre 2026.
Pour un déploiement de Chine continentale, la question qui tranche à propos de GitHub Actions n’est pas de savoir si un runner à Shanghai peut atteindre GitHub ou tirer une dépendance publique — c’est de savoir où vivent votre code source, vos secrets et vos artefacts de build au moment où le workflow tourne. Chaque exécution de workflow récupère votre code source propriétaire sur le runner, injecte vos secrets — clés de déploiement, identifiants cloud, clés de signature, jetons de registre — dans l’environnement d’exécution, et y produit vos artefacts de build. Sur les runners hébergés par GitHub, ce travail s’exécute sur des machines virtuelles hébergées par GitHub dans Microsoft Azure, hors du continent : votre source concentrée, vos secrets et vos artefacts quittent la Chine, et le pipeline de build-et-déploiement de votre déploiement chinois franchit la frontière. La résidence et le transfert transfrontalier, non la connectivité du runner, sont ce qui décide si cela est défendable.
GitHub Actions fonctionne-t-il en Chine ? En un coup d’œil
| Ce qui le détermine | Ce que cela signifie pour la Chine continentale |
|---|---|
| Ce que gère une exécution de workflow | Chaque exécution récupère votre code source propriétaire sur le runner, injecte vos secrets — clés de déploiement, identifiants cloud, clés de signature, jetons de registre — dans l'environnement d'exécution, et y produit vos artefacts de build. |
| Où tournent les runners hébergés par GitHub | Les runners hébergés par GitHub sont des machines virtuelles hébergées par GitHub dans Microsoft Azure, hors du continent. GitHub ne publie aucune région de Chine continentale pour ses runners hébergés (à confirmer auprès de GitHub). |
| Résidence des données | Pour un CIIO ou un responsable à grand volume, les informations personnelles et les données importantes collectées en Chine doivent être stockées sur le continent (loi sur la cybersécurité article 39 (anciennement article 37)) — une obligation qu'un runner à l'étranger ne peut pas satisfaire. |
| Transfert transfrontalier | Les secrets, les identités et adresses e-mail de qui a déclenché une exécution, et les journaux de build, détenus sur un runner à l'étranger, sont un transfert transfrontalier PIPL (articles 38 à 40) : information, un consentement distinct et un mécanisme de transfert. |
| Le pipeline de votre déploiement | Un déploiement chinois construit et expédié depuis un runner à l'étranger exploite son pipeline de build-et-déploiement de l'autre côté de la frontière. Rendre le runner simplement accessible ne déplace pas votre source, vos secrets ni vos artefacts sur le territoire. |
| Le levier de résidence | Un runner auto-hébergé — un système que vous déployez et gérez — exploité à l'intérieur du continent garde résidents la récupération de code, les secrets injectés et les artefacts de build. |
Porte un — votre récupération de source est du code propriétaire, et la résidence suit l’endroit où tourne le runner
Commencez par ce que détient le runner, car c’est ce à quoi le droit chinois répond. Un job GitHub Actions ne tend pas la main vers votre code à distance sûre ; il récupère votre dépôt sur le disque même du runner, une copie concentrée de votre source propriétaire qui repose alors dans l’environnement d’exécution aux côtés de tout ce que le job touche. Sur les runners hébergés par GitHub, cet environnement est, selon les propres termes de GitHub, “a new virtual machine (VM) hosted by GitHub” sur des “virtual machines in Microsoft Azure” — une infrastructure hors du continent, sans aucune région de Chine continentale publiée pour les runners hébergés (à confirmer auprès de GitHub plutôt qu’à présumer). Si vous êtes un opérateur d’infrastructure d’information critique, ou si vous traitez des informations personnelles à grand volume, les informations personnelles et les données importantes collectées et générées en Chine doivent être stockées sur le continent, avec une évaluation de sécurité avant toute exportation — la règle de localisation des données de la loi sur la cybersécurité, article 39 (anciennement article 37) tel que renuméroté par l’amendement 2025 en vigueur le 2026-01-01. Un runner qui récupère votre source sur une VM à l’étranger n’a aucune assise continentale pour satisfaire cela.
Porte deux — secrets injectés, artefacts de build et chaîne d’approvisionnement de votre déploiement
La seconde porte est la PIPL et l’intégrité de ce qui expédie réellement vers le continent. Une exécution de workflow porte bien plus que la source : elle injecte vos secrets — le GITHUB_TOKEN intégré, clés de déploiement, identifiants cloud et de signature, jetons de registre — dans l’environnement d’exécution, elle enregistre le nom d’utilisateur et l’e-mail de qui a poussé ou déclenché l’exécution, elle conserve les journaux de build, et elle émet les artefacts que vous déployez. Au titre de la loi sur la protection des informations personnelles, détenir ces données d’acteur et ces journaux sur une infrastructure hors du continent est un transfert transfrontalier (articles 38 à 40) : le responsable de traitement doit informer, obtenir un consentement distinct pour le transfert et satisfaire un mécanisme — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Restreindre la portée des secrets et élaguer ce que l’exécution enregistre fait partie de la solution, mais cela ne déplace pas l’environnement d’exécution à soi seul. Et parce que votre release continentale est construite et signée sur le runner qui exécute le job, la provenance et l’intégrité de ce qui tourne en Chine — construit à partir de quelle source, avec quels secrets, produisant quel artefact — sont elles aussi encadrées de l’autre côté de la frontière : une exposition de chaîne d’approvisionnement logicielle qu’un test de connectivité ne fait jamais apparaître.
Pourquoi un test d’accessibilité passe à côté
Un test « mon runner peut-il atteindre GitHub depuis Shanghai » répond à la mauvaise question. Un réglage de connectivité change la vitesse et la fiabilité du démarrage d’un job et du pull de ses dépendances — il ne change pas l’endroit où votre source est récupérée, où vos secrets sont injectés, ou où vos artefacts sont produits. Un pipeline peut donc sembler parfaitement vert depuis l’intérieur de la Chine alors que chaque récupération, chaque secret injecté et chaque artefact s’exécutent toujours sur une VM à l’étranger dans Azure. Les questions de résidence et de transfert transfrontalier ci-dessus sont invisibles pour une sonde d’accessibilité précisément parce que les jobs continuent de tourner — c’est pourquoi le geste qui compte est d’exploiter le runner sur le territoire, non de rendre celui à l’étranger simplement accessible. Nous ne publions aucune mesure de première main de la connectivité GitHub Actions depuis l’intérieur de la Chine, nous ne mettons donc aucun chiffre ici ; c’est une chose que nous mesurerions au regard de votre pipeline réel plutôt que de l’affirmer.
C’est une cartographie des risques, pas un verdict : savoir si vous avez besoin de runners sur le territoire, d’un mécanisme de transfert, d’un flux de consentement retravaillé, d’une déclaration ICP pour un portail développeur ou de déploiement public, ou d’une combinaison, dépend de ce que récupèrent vos workflows, des secrets qu’ils détiennent, et de qui les déclenche — à régler avec un conseil avant de construire.
Le levier — cartographier, localiser, diffuser
Parce qu’une véritable voie de runner auto-hébergé existe — un système que vous déployez et gérez — il y a une vraie route sur le territoire, et 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte.
- Cartographier — inventorier quels workflows récupèrent de la source propriétaire, quels secrets chaque exécution détient (GITHUB_TOKEN, clés de déploiement, identifiants cloud et de signature, jetons de registre), où vivent vos runners et votre magasin d’artefacts aujourd’hui, la base de résidence, et quels pipelines construisent et déploient vers une infrastructure continentale.
- Localiser / gouverner — exploiter vos runners sur le territoire (runners auto-hébergés, le système que vous déployez et gérez), pour que la récupération de code, les secrets injectés et les artefacts de build restent résidents ; garder le pipeline de votre déploiement chinois sur le territoire ; et minimiser ce qui franchit la frontière.
- Diffuser — placer des runners auto-hébergés conformes et sur le territoire devant (ou à la place de) le plan de contrôle à l’étranger ; 21YunBox met en place la couche sur le territoire sans reconstruction.
Rendre le runner hébergé simplement accessible n’est pas la réponse — votre source, vos secrets et vos artefacts s’exécutent toujours à l’étranger, et un démarrage de job plus rapide n’y change rien. Garder la récupération, les secrets et les artefacts sur le territoire, oui.
Où 21YunBox s’insère — une couche de conformité, pas une migration
Vous continuez à utiliser GitHub et les workflows que vous avez déjà écrits. Nous ajoutons la pièce qu’un runner hébergé ne peut pas fournir par lui-même : un foyer légal, sur le territoire, pour des runners auto-hébergés, pour que votre récupération de source, vos secrets injectés et vos artefacts de build restent résidents là où la loi l’exige, avec une diffusion conforme déclarée ICP pour l’accès développeur et tout portail de déploiement public placé devant eux — disposée autour de votre configuration existante, sans reconstruction, sans second code, et sans quitter GitHub Actions. En partenaire de la chaîne d’outils que vous exploitez déjà, notre équipe Chine cartographie vos obligations PIPL transfrontalières, de consentement et de résidence des données au regard de votre entité et de votre pipeline, puis met en place les runners et la diffusion sur le territoire dont une présence défendable en Chine a besoin. Nous n’utilisons ni ne suggérons jamais de contournement d’aucune sorte.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Pouvons-nous simplement utiliser les runners hébergés par GitHub depuis l'intérieur de la Chine ?
L'accessibilité n'est pas la question qui décide. Sur les runners hébergés par GitHub, votre source propriétaire est récupérée, vos secrets sont injectés, et vos artefacts sont produits sur des machines virtuelles que GitHub héberge dans Microsoft Azure, hors du continent. Cette concentration de source, de secrets et d'artefacts à l'étranger est une question de résidence des données au titre de la loi sur la cybersécurité, article 39 (anciennement article 37), et un transfert transfrontalier PIPL, quelle que soit la vitesse de démarrage du job.
Qu'est-ce qu'un runner auto-hébergé, et règle-t-il le problème de résidence ?
GitHub définit un runner auto-hébergé comme un système que vous déployez et gérez pour exécuter les jobs de GitHub Actions. Parce que vous le déployez et le gérez, vous choisissez où il tourne : exploitez-le sur vos propres machines sur le territoire et la récupération, les secrets injectés et les artefacts de build restent résidents sur le continent. C'est le levier — il garde les parties sensibles de l'exécution sur le territoire plutôt que de déplacer votre code et vos secrets à l'étranger.
Est-ce un problème PIPL ou un problème de loi sur la cybersécurité ?
Cela peut être les deux. L'obligation de localisation de la loi sur la cybersécurité — article 39 (anciennement article 37) — atteint la source et les données importantes pour un CIIO ou un responsable à grand volume, tandis que les articles 38 à 40 de la PIPL encadrent les identités d'acteurs et les journaux qu'une exécution détient comme un transfert transfrontalier. Si, et quel mécanisme vous avez besoin, dépend de votre entité, de vos volumes de données et de qui déclenche vos workflows — réglez-le avec un conseil avant de construire.


