GitHub Actions는 중국에서 작동하나요? 데이터 레지던시, ICP, 그리고 국경 간 규칙
GitHub Actions 워크플로는 귀사의 독점 소스를 체크아웃하고 러너에 시크릿을 주입한 뒤 아티팩트를 빌드합니다. GitHub 호스팅 러너에서는 그 작업이 Azure의 해외에서 돕니다 — 도달성이 아니라 데이터 레지던시와 PIPL 국경 간 문제입니다. 국내의 자체 호스팅 러너가 그것들을 국내에 머물게 합니다.
GitHub Actions는 중국에서 작동하나요?
예, GitHub Actions는 중국 내부에서 돌아갑니다 — 그러나 GitHub 호스팅 러너에서 컴플라이언스를 결정하는 질문은 워크플로가 돌 때 귀사의 소스와 시크릿이 어디에 사느냐이지 러너에 연결성이 있느냐가 아닙니다. 모든 실행은 귀사의 독점 소스 코드를 체크아웃하고 시크릿 — 배포 키, 클라우드 자격 증명, 서명 키, 레지스트리 토큰 — 을 그것을 실행하는 러너에 주입한 뒤, 거기서 귀사의 빌드 아티팩트를 생성합니다. GitHub 호스팅 러너는 GitHub이 본토 밖 Microsoft Azure에 호스팅하는 가상 머신이므로, 그 집약된 소스, 그 시크릿, 그 아티팩트가 중국을 떠나고 귀사 배포의 빌드·배포 파이프라인이 국경을 넘습니다 — 사이버보안법(제39조(구 제37조))상의 데이터 레지던시 질문이자 PIPL상의 국경 간 이전이지 도달성 질문이 아닙니다. 레버는 귀사 자신의 국내 머신에서 배포·관리하는 자체 호스팅 러너이며, 그래서 체크아웃, 시크릿, 아티팩트가 국내에 머뭅니다.
컴플라이언스 스냅샷
- ! 모든 워크플로 실행이 귀사의 독점 소스 코드를 러너에 체크아웃함
- ! 배포 키, 클라우드 자격 증명, 서명 키가 시크릿으로 실행에 주입됨
- ! 귀사의 빌드 아티팩트가 작업을 실행하는 러너 어디에서든 생성됨
- ! GitHub 호스팅 러너는 본토 밖 Microsoft Azure의 GitHub VM
- ! 그래서 소스·시크릿·아티팩트가 해외에 앉음 — 도달성이 아니라 레지던시와 PIPL
- ✓ 자체 호스팅 러너는 국내에서 돌아 체크아웃·시크릿·아티팩트를 국내에 머물게 함
GitHub Actions 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
| GitHub 문서는 단일 CPU 러너를 제외하면 각 GitHub 호스팅 러너가 GitHub이 호스팅하는 새 가상 머신이며, GitHub이 Linux·Windows 러너를 Microsoft Azure의 가상 머신 — 중국 본토 밖 인프라 — 에 호스팅한다고 밝힙니다. | GitHub Docs — About GitHub-hosted runners(2026-10-13 열람) |
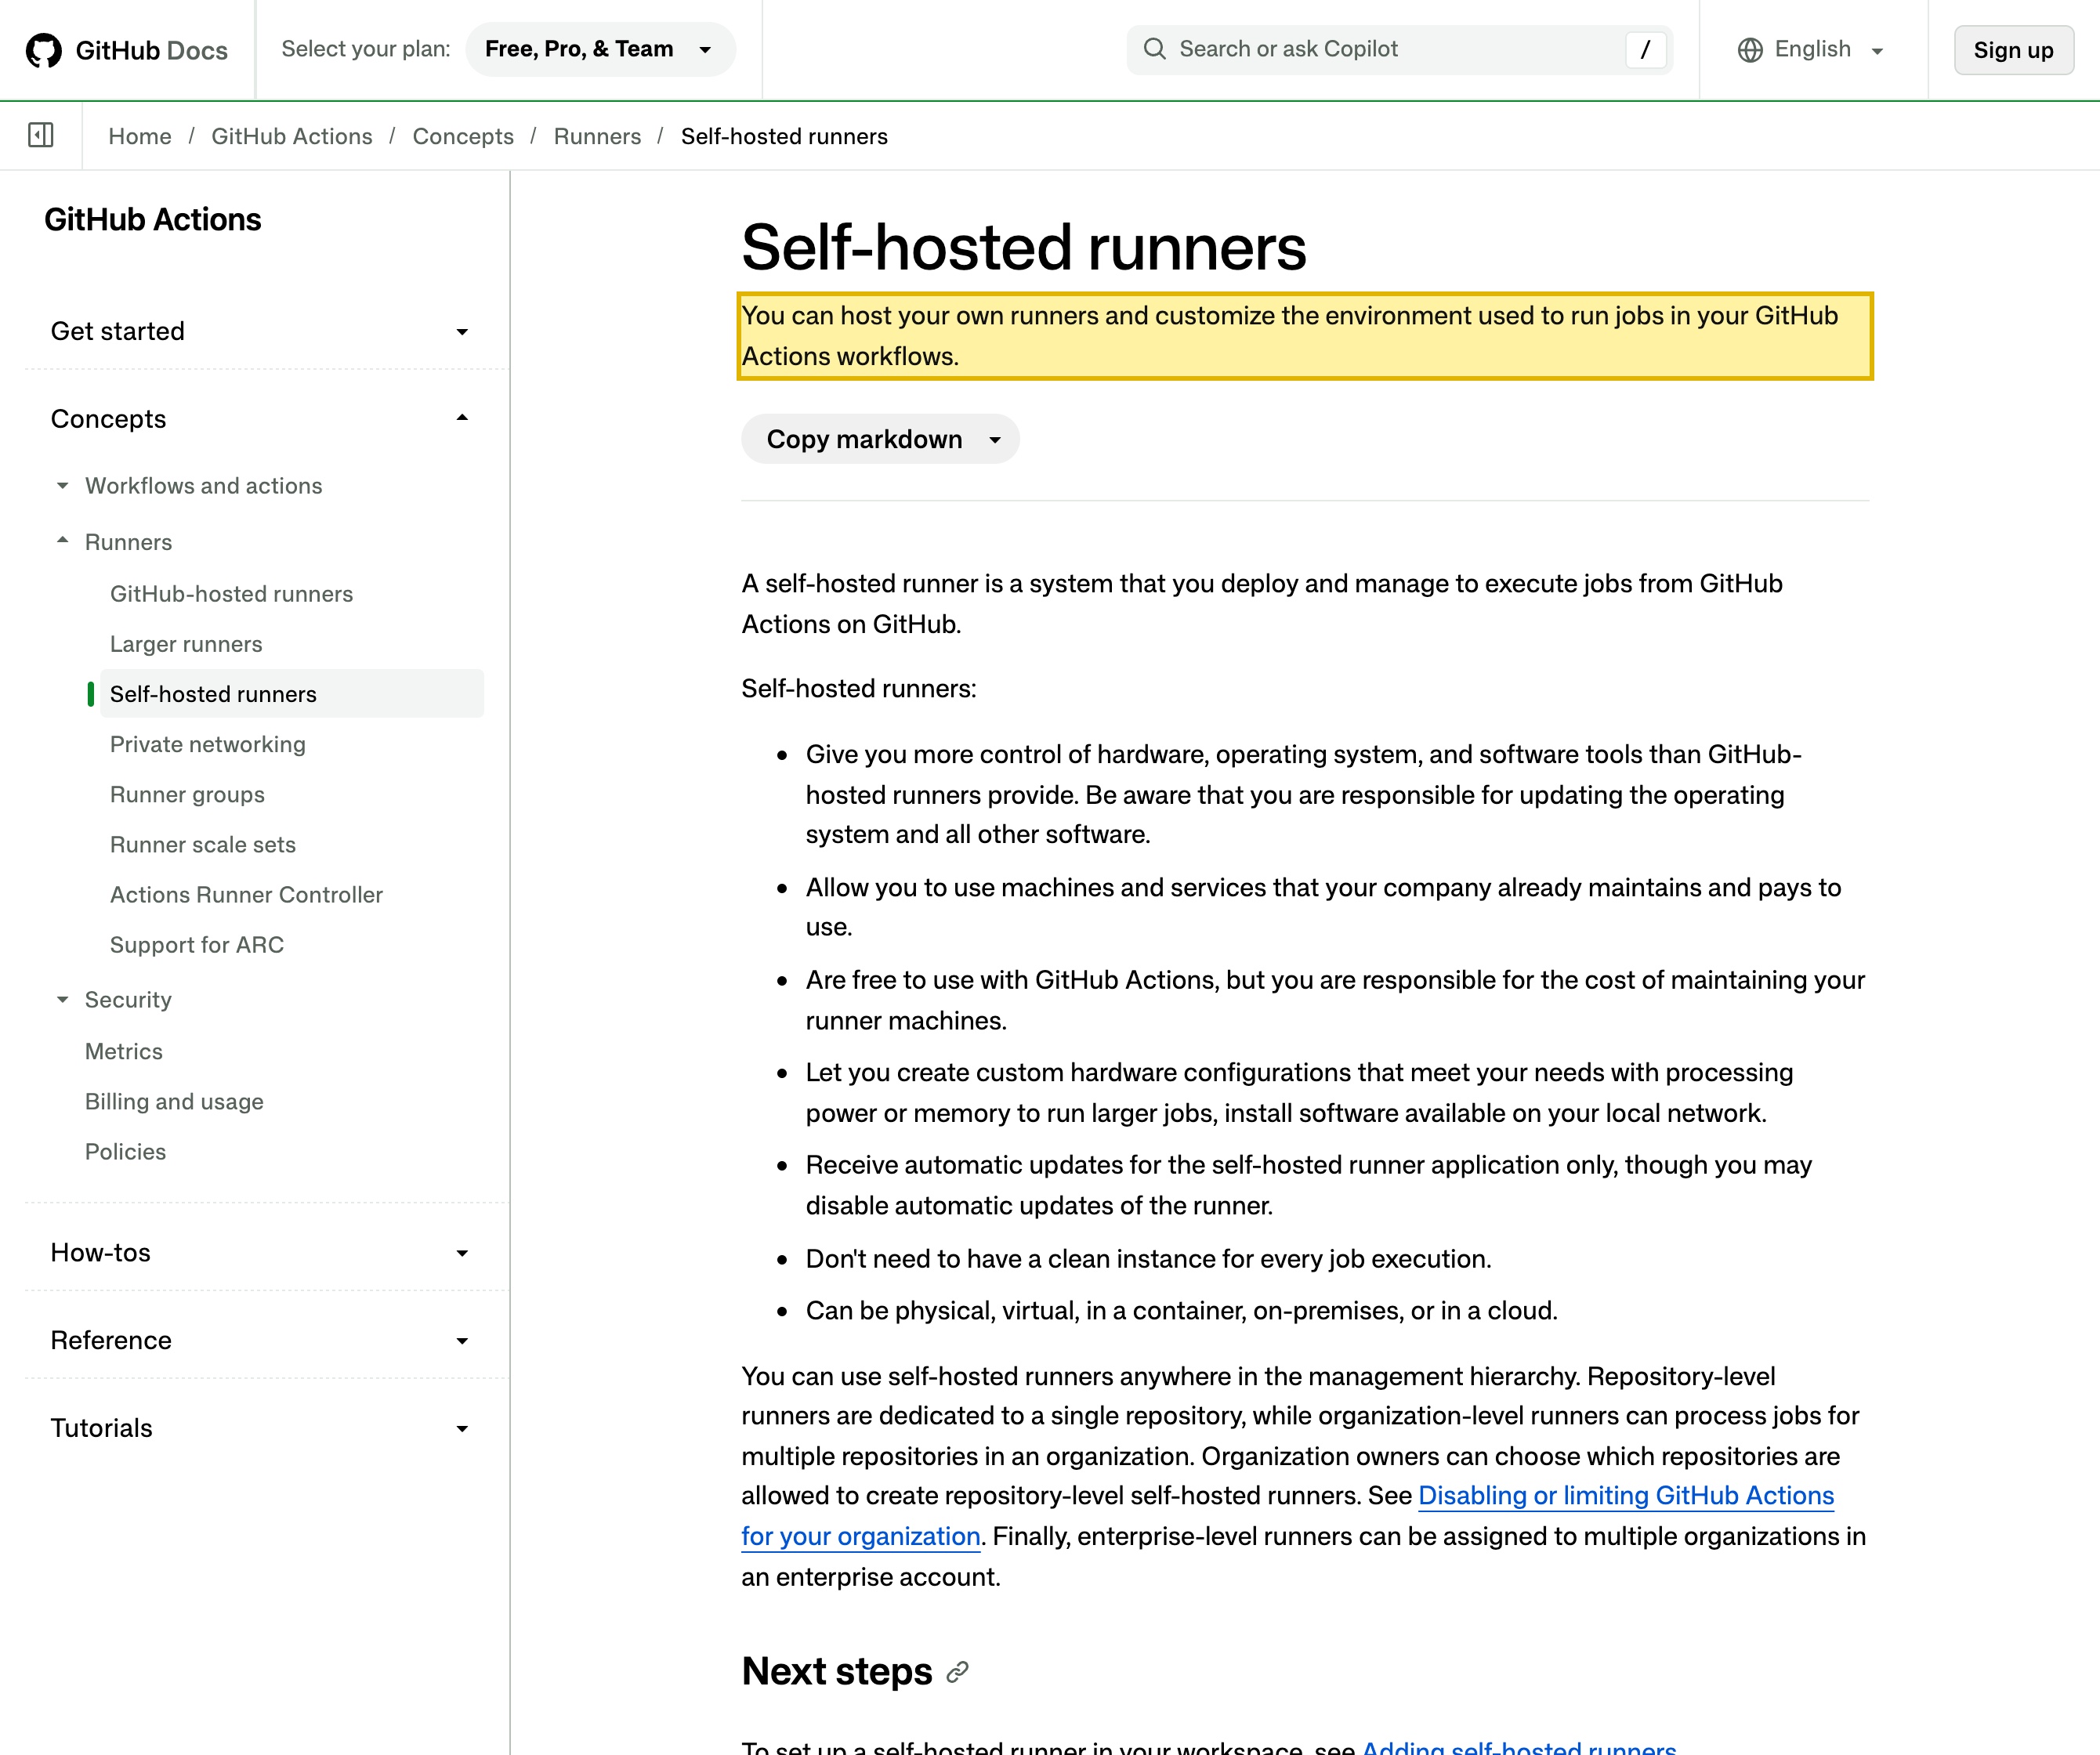
| GitHub 문서는 자체 호스팅 러너를 "a system that you deploy and manage to execute jobs from GitHub Actions on GitHub,"로 정의하고 "You can host your own runners and customize the environment used to run jobs in your GitHub Actions workflows"라고 밝힙니다 — 그래서 국내의 자체 관리 러너는 1차 옵션입니다. | GitHub Docs — About self-hosted runners(2026-10-13 열람) |
| 핵심정보인프라 운영자의 경우, 중국 본토에서 수집·생성한 개인정보와 중요 데이터는 본토 안에 저장되어야 하며 어떤 수출 전에도 안전성 평가가 필요합니다 — 2026-01-01 시행된 2025년 개정 이후 제39조(구 제37조)에 있는 데이터 국내화 규칙입니다. | 중화인민공화국 사이버보안법 제39조(구 제37조)(2026-10-13 열람) |
| 러너 측 개인정보 — 실행을 트리거한 사람의 신원과 이메일, 그리고 빌드 로그 — 를 본토 밖 인프라에 보유하는 것은 PIPL상의 국경 간 이전입니다(제38~40조), 고지, 별도 동의, 이전 메커니즘 하나(CAC 안전성 평가, CAC 표준계약, 또는 인증)를 요합니다. | 중화인민공화국 개인정보 보호법 제38~40조(2026-10-13 열람) |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 13일에 출처를 확인했습니다.
중국 본토 배포라면, GitHub Actions에 대한 결정적인 질문은 상하이의 러너가 GitHub에 닿거나 공개 의존성을 풀할 수 있는지가 아니라 — 워크플로가 도는 순간 귀사의 소스 코드, 시크릿, 빌드 아티팩트가 어디에 사느냐입니다. 모든 워크플로 실행은 귀사의 독점 소스 코드를 러너에 체크아웃하고, 시크릿 — 배포 키, 클라우드 자격 증명, 서명 키, 레지스트리 토큰 — 을 실행 환경에 주입한 뒤, 거기서 귀사의 빌드 아티팩트를 생성합니다. GitHub 호스팅 러너에서 그 작업은 GitHub이 Microsoft Azure에 호스팅하는, 본토 밖의 가상 머신에서 실행됩니다: 귀사의 집약된 소스, 시크릿, 아티팩트가 중국을 떠나고, 귀사 중국 배포의 빌드·배포 파이프라인이 국경을 넘습니다. 이것이 방어 가능한지를 결정하는 것은 러너 연결성이 아니라 레지던시와 국경 간 이전입니다.
한눈에 보는: GitHub Actions는 중국에서 작동하나요?
| 무엇이 결정하나 | 중국 본토에 그것이 뜻하는 바 |
|---|---|
| 워크플로 실행이 무엇을 다루나 | 각 실행은 귀사의 독점 소스 코드를 러너에 체크아웃하고, 시크릿 — 배포 키, 클라우드 자격 증명, 서명 키, 레지스트리 토큰 — 을 실행 환경에 주입한 뒤, 거기서 귀사의 빌드 아티팩트를 생성합니다. |
| GitHub 호스팅 러너가 어디서 도나 | GitHub 호스팅 러너는 GitHub이 Microsoft Azure에 호스팅하는, 본토 밖의 가상 머신입니다. GitHub은 호스팅 러너에 대해 중국 본토 리전을 공표하지 않습니다(현재 상태는 GitHub에 확인). |
| 데이터 레지던시 | CIIO나 대량 취급자의 경우, 중국에서 수집한 개인정보와 중요 데이터는 본토에 저장되어야 합니다(사이버보안법 제39조(구 제37조)) — 해외 러너가 충족할 수 없는 의무입니다. |
| 국경 간 이전 | 시크릿, 실행을 트리거한 사람의 신원·이메일 주소, 빌드 로그가 해외 러너에 보유되면 PIPL 국경 간 이전입니다(제38~40조): 고지, 별도 동의, 이전 메커니즘 하나. |
| 귀사 배포의 파이프라인 | 해외 러너에서 빌드·출하되는 중국 배포는 빌드·배포 파이프라인을 국경 너머로 운영합니다. 러너를 단지 도달 가능하게 하는 것은 귀사의 소스·시크릿·아티팩트를 국내로 옮기지 않습니다. |
| 레지던시 레버 | 본토 안에서 운영하는 자체 호스팅 러너 — 귀사가 배포·관리하는 시스템 — 는 체크아웃, 주입된 시크릿, 빌드 아티팩트를 국내에 머물게 합니다. |
첫 번째 문 — 소스 체크아웃은 독점 코드이며, 레지던시는 러너가 도는 곳을 따른다
러너가 무엇을 품는지에서 시작하십시오. 중국 법이 반응하는 것이 바로 그것이기 때문입니다. GitHub Actions 작업은 안전한 거리에서 귀사의 코드로 손을 뻗지 않습니다; 그것은 귀사의 리포지토리를 러너 자신의 디스크에 체크아웃하며, 그러면 독점 소스의 집약된 사본이 작업이 건드리는 모든 것 옆에서 실행 환경에 앉습니다. GitHub 호스팅 러너에서 그 환경은 GitHub의 표현으로 “a new virtual machine (VM) hosted by GitHub”(GitHub이 호스팅하는 새 가상 머신(VM))로, “virtual machines in Microsoft Azure”(Microsoft Azure의 가상 머신) 위에 있습니다 — 본토 밖 인프라이며, 호스팅 러너에 대해 공표된 중국 본토 리전이 없습니다(가정하지 말고 GitHub에 확인할 가치가 있습니다). 귀사가 핵심정보인프라 운영자이거나 개인정보를 대량으로 취급한다면, 중국에서 수집·생성한 개인정보와 중요 데이터는 본토에 저장되어야 하며 어떤 수출 전에도 안전성 평가가 필요합니다 — 사이버보안법 데이터 국내화 규칙, 2026-01-01 시행된 2025년 개정으로 재번호된 제39조(구 제37조)입니다. 귀사의 소스를 해외 VM에 체크아웃하는 러너에는 이를 충족할 본토 발판이 없습니다.
두 번째 문 — 주입된 시크릿, 빌드 아티팩트, 그리고 귀사 배포의 공급망
두 번째 문은 PIPL과, 실제로 본토로 출하되는 것의 무결성입니다. 워크플로 실행은 소스보다 훨씬 많은 것을 실어 나릅니다: 그것은 귀사의 시크릿 — 내장 GITHUB_TOKEN, 배포 키, 클라우드·서명 자격 증명, 레지스트리 토큰 — 을 실행 환경에 주입하고, 실행을 푸시하거나 트리거한 사람의 사용자명과 이메일을 기록하고, 빌드 로그를 보관하며, 귀사가 배포하는 아티팩트를 내보냅니다. 개인정보 보호법(PIPL)에 따라, 그 행위자 데이터와 로그를 본토 밖 인프라에 보유하는 것은 국경 간 이전입니다(제38~40조): 처리자는 고지하고, 이전에 대한 별도 동의를 받고, 메커니즘 하나 — CAC 안전성 평가, CAC 표준계약, 또는 인증 — 를 충족해야 합니다. 시크릿의 범위를 좁히고 실행이 기록하는 것을 다듬는 것은 해법의 일부이지만, 그것만으로 실행 환경을 옮기지는 못합니다. 그리고 귀사의 본토 릴리스가 작업을 실행하는 러너 어디에서든 빌드·서명되므로, 중국에서 도는 것의 출처와 무결성 — 어떤 소스로, 어떤 시크릿으로, 어떤 아티팩트를 생성하며 빌드되었는지 — 도 국경 너머에서 규율됩니다: 연결성 점검이 결코 드러내지 못하는 소프트웨어 공급망 노출입니다.
왜 도달성 점검은 이것을 놓치나
“내 러너가 상하이에서 GitHub에 닿을 수 있나” 테스트는 잘못된 질문에 답합니다. 연결성 튜닝은 작업이 얼마나 빠르고 안정적으로 시작·의존성 풀을 하는지를 바꿀 뿐 — 귀사의 소스가 어디서 체크아웃되는지, 시크릿이 어디서 주입되는지, 아티팩트가 어디서 생성되는지를 바꾸지 않습니다. 그래서 파이프라인은 중국 내부에서 완벽하게 초록으로 보이면서도, 모든 체크아웃, 모든 주입된 시크릿, 모든 아티팩트가 여전히 Azure의 해외 VM에서 실행될 수 있습니다. 위의 레지던시·국경 간 질문은 바로 작업이 계속 돌기 때문에 도달성 탐침에 보이지 않습니다 — 그래서 중요한 조치는 해외 러너를 단지 도달 가능하게 하는 것이 아니라 러너를 국내에서 운영하는 것입니다. 저희는 중국 내부에서 측정한 GitHub Actions 연결성 자체 측정값을 공표하지 않으므로 여기에 수치를 두지 않습니다; 그것은 주장하기보다 귀사의 실제 파이프라인에 대해 측정할 것입니다.
이는 판정이 아니라 리스크 지도입니다: 국내 러너, 이전 메커니즘, 재설계된 동의 플로우, 공개 개발자·배포 포털을 위한 ICP 비안, 또는 그 조합 중 무엇이 필요한지는 귀사의 워크플로가 무엇을 체크아웃하는지, 어떤 시크릿을 쥐는지, 누가 트리거하는지에 따라 달라집니다 — 구축에 들어가기 전에 법률 자문과 함께 정리할 가치가 있습니다.
레버 — 진단, 현지화, 전송
진정한 자체 호스팅 러너 경로 — 귀사가 배포·관리하는 시스템 — 가 존재하므로 실질적인 국내 경로가 있으며, 21YunBox는 어떤 형태의 우회도 결코 쓰거나 권하지 않습니다.
- 진단(map) — 어떤 워크플로가 독점 소스를 체크아웃하는지, 각 실행이 어떤 시크릿(GITHUB_TOKEN, 배포 키, 클라우드·서명 자격 증명, 레지스트리 토큰)을 쥐는지, 러너와 아티팩트 저장소가 오늘 어디에 사는지, 레지던시 근거, 그리고 어떤 파이프라인이 본토 인프라로 빌드·배포하는지를 목록화합니다.
- 현지화 / 거버넌스 — 러너를 국내에서(귀사가 배포·관리하는 시스템인 자체 호스팅 러너) 운영하여 체크아웃, 주입된 시크릿, 빌드 아티팩트가 국내에 머물게 하고; 귀사 중국 배포 파이프라인을 국내에 유지하며; 국경을 넘는 것을 최소화합니다.
- 전송(deliver) — 해외 컨트롤 플레인 앞단에(또는 대신에) 규정에 맞는 국내 자체 호스팅 러너를 둡니다; 21YunBox가 재구축 없이 국내 계층을 세웁니다.
호스팅 러너를 단지 도달 가능하게 하는 것은 해답이 아닙니다 — 귀사의 소스·시크릿·아티팩트는 여전히 해외에서 실행되고, 더 빠른 작업 시작이 그것을 바꾸지 않습니다. 체크아웃, 시크릿, 아티팩트를 국내에 두는 것이 해답입니다.
21YunBox의 자리 — 마이그레이션이 아니라 컴플라이언스 오버레이
귀사는 GitHub과 이미 작성한 워크플로를 계속 씁니다. 저희는 호스팅 러너가 스스로 제공할 수 없는 부분을 더합니다: 자체 호스팅 러너를 위한 적법한 국내 거처를 두어 귀사의 소스 체크아웃, 주입된 시크릿, 빌드 아티팩트가 법이 요구하는 곳에 국내에 머물게 하고, 그 앞단의 개발자 접근과 모든 공개 배포 포털을 위한 규정에 맞는 ICP 비안 전송을 둡니다 — 기존 구성 주위에, 재구축도, 두 번째 코드베이스도, GitHub Actions에서의 이탈도 없이. 이미 운영 중인 툴체인의 파트너로서, 저희 중국 팀이 귀사의 PIPL 국경 간, 동의, 데이터 레지던시 의무를 귀사의 법인과 파이프라인에 비추어 정리한 뒤, 방어 가능한 중국 프레즌스가 필요로 하는 국내 러너와 전송을 세웁니다. 저희는 어떤 형태의 우회도 결코 쓰거나 권하지 않습니다.
함께 읽기:
자주 묻는 질문
중국 내부에서 그냥 GitHub 호스팅 러너를 쓰면 안 되나요?
도달성이 결정적인 쟁점이 아닙니다. GitHub 호스팅 러너에서는 귀사의 독점 소스가 체크아웃되고, 시크릿이 주입되며, 아티팩트가 GitHub이 본토 밖 Microsoft Azure에 호스팅하는 가상 머신에서 생성됩니다. 그 소스·시크릿·아티팩트가 해외에 집약되는 것은 사이버보안법 제39조(구 제37조)상의 데이터 레지던시 질문이자 PIPL 국경 간 이전이며, 작업이 얼마나 빨리 시작되는지와 무관합니다.
자체 호스팅 러너란 무엇이고, 레지던시 문제를 해결하나요?
GitHub은 자체 호스팅 러너를 귀사가 GitHub Actions의 작업을 실행하기 위해 배포·관리하는 시스템으로 정의합니다. 귀사가 배포·관리하므로 어디서 도는지를 귀사가 고릅니다: 국내의 귀사 자신의 머신에서 운영하면 체크아웃, 주입된 시크릿, 빌드 아티팩트가 본토에 머뭅니다. 그것이 레버입니다 — 귀사의 코드와 시크릿을 해외로 옮기는 대신 실행의 민감한 부분을 국내에 유지합니다.
이것은 PIPL 문제인가요, 사이버보안법 문제인가요?
둘 다일 수 있습니다. 사이버보안법의 국내화 의무 — 제39조(구 제37조) — 는 CIIO나 대량 취급자의 소스와 중요 데이터에 미치고, PIPL 제38~40조는 실행이 쥐는 행위자 신원과 로그를 국경 간 이전으로 규율합니다. 필요한지, 어떤 메커니즘이 필요한지는 귀사의 법인, 데이터 규모, 누가 워크플로를 트리거하는지에 따라 달라집니다 — 구축 전에 법률 자문과 매듭지으십시오.


