¿Funciona WorkOS en China? Residencia de datos, transferencia transfronteriza según la PIPL e ICP
Con WorkOS, la cuestión de China continental no es la velocidad, sino la residencia de datos y la transferencia transfronteriza. El propio anexo de tratamiento de datos (DPA) de WorkOS nombra a Estados Unidos como el lugar donde se almacenan los datos personales y desde donde se accede a ellos, sin ninguna región en China continental — así que los registros de directorio e identidad empresariales que conserva de sus usuarios en China (nombres de empleados, correos electrónicos, atributos de grupo y rol, identidades de inicio de sesión y eventos de auditoría) salen del continente bajo la PIPL, mientras que la aplicación orientada a China que integra el inicio de sesión sigue debiendo un registro ICP. Una mirada, con el cumplimiento por delante, a la exposición en residencia, transferencia transfronteriza e ICP — y a la vía legal dentro del país.
¿Funciona WorkOS en China?
WorkOS es una API de identidad que su aplicación integra, así que la cuestión china no es si un endpoint es rápido — es dónde quedan en reposo los registros de directorio e identidad empresariales que almacena de sus usuarios en China. El propio anexo de tratamiento de datos (DPA) de WorkOS lo responde: Estados Unidos.
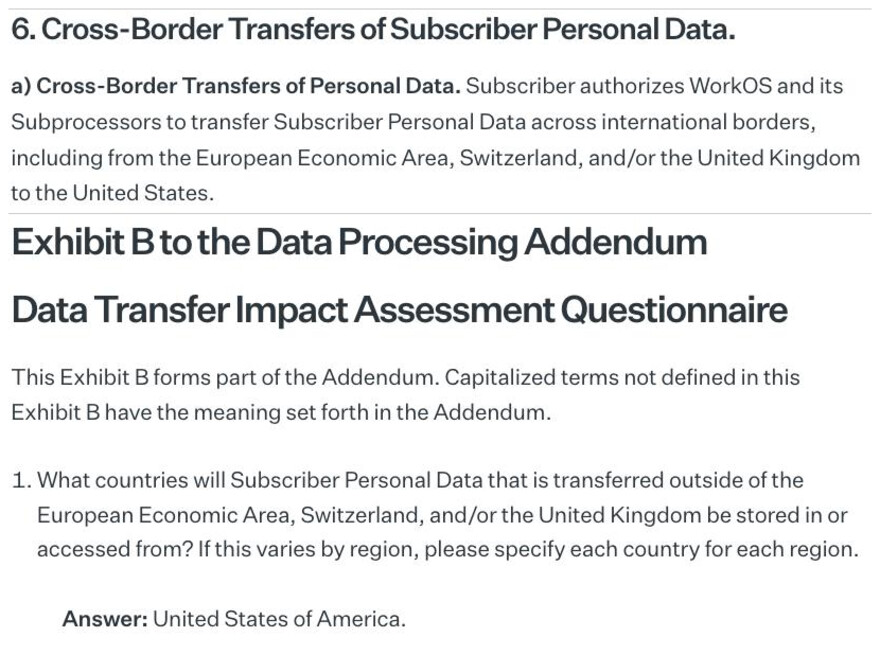
Según su DPA, WorkOS y sus subencargados transfieren datos personales “across international borders … to the United States,” y su anexo B indica que el único país en el que esos datos se almacenan o desde el que se accede a ellos es “United States of America” — sin ninguna región en China continental. Así que los nombres de empleados, los correos electrónicos y los atributos de grupo y rol que sincroniza un cliente chino, las identidades de inicio de sesión y la pista de auditoría que hay detrás residen en el extranjero. Conservarlos allí es una transferencia transfronteriza conforme a la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia, artículos 38–40), puede activar la evaluación de seguridad de la exportación de datos de China, y para un operador de infraestructuras de información críticas el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad añade un deber de almacenamiento dentro del país que la región de EE. UU. no puede cumplir — mientras que la aplicación orientada a China que presenta el inicio de sesión sigue debiendo un registro ICP.
Esto es un mapa de riesgo, no un veredicto — lo que usted debe depende de lo que recoge, de sus volúmenes, de su papel como responsable del tratamiento y de quiénes son sus usuarios, y conviene concretarlo con asesoría legal. 21YunBox cartografía la exposición, localiza los datos de identidad de China en una base residente en China y entrega la aplicación orientada a China dentro del país sobre infraestructura con registro ICP — nunca ninguna forma de elusión. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! El propio anexo de tratamiento de datos (DPA) de WorkOS nombra a Estados Unidos como el lugar donde se almacenan los datos personales y desde donde se accede a ellos — y ninguna región en China continental, ni en su DPA ni en su documentación.
- ! Los registros de directorio, inicio de sesión y auditoría que conserva de sus usuarios en China son información personal de esas personas que cruza la frontera — se aplica la PIPL (artículos 38–40: notificación, un consentimiento separado, un mecanismo de transferencia).
- ! Una sincronización de directorio puede mover toda una plantilla de una vez, así que por encima de los umbrales de volumen o sensibilidad puede aplicarse la evaluación de seguridad de la exportación de datos de China (数据出境安全评估) antes de que nada salga.
- ! Para un operador de infraestructuras de información críticas, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad exige que la información personal generada en China se almacene en China — un deber que una capa de identidad alojada en EE. UU. no puede cumplir. Cambiar de región de alojamiento no ayuda: WorkOS no ofrece ninguna región en China continental.
- ! La aplicación orientada a China que presenta el inicio de sesión de WorkOS es un servicio público en el continente — conlleva un deber de registro ICP y necesita una entrega conforme dentro del país que WorkOS no ofrece.
- ✓ La vía legal: mantener en una base residente en China los datos de directorio e identidad de China, enviar a WorkOS solo lo que puede salir legalmente, conservar WorkOS para sus demás mercados y entregar la aplicación orientada a China dentro del país sobre infraestructura con registro ICP — nunca elusión.
Lo que la documentación oficial de WorkOS dice sobre China
| Hecho | Fuente primaria |
|---|---|
| El propio anexo de tratamiento de datos (DPA) de WorkOS nombra a Estados Unidos como el lugar donde se almacenan los datos personales y desde donde se accede a ellos. Su anexo B responde a la pregunta de en qué países se almacenan, o desde qué países se accede a, los datos personales transferidos fuera del EEE, Suiza y el Reino Unido con “United States of America,” y la sección 6(a) autoriza a WorkOS y a sus subencargados a transferir datos personales “across international borders, including from the European Economic Area, Switzerland, and/or the United Kingdom to the United States.” No aparece ninguna ubicación en China continental en todo el documento, y WorkOS no publica ninguna región de residencia de datos dentro del país. | WorkOS — Data Processing Addendum, sección 6(a) y anexo B (workos.com), consultado el 2026-10-09 |
| WorkOS conserva datos de directorio, autenticación y auditoría — todos ellos información personal. Directory Sync (SCIM) incorpora a WorkOS el directorio de empleados de un cliente empresarial — nombres, correos electrónicos de trabajo, atributos de grupo y rol —; SSO y AuthKit intermedian y conservan identidades de inicio de sesión; y los registros de auditoría anotan eventos de autenticación. Conservados en un WorkOS alojado en EE. UU., estos registros de sus usuarios en China son una transferencia transfronteriza de información personal conforme a la PIPL (artículos 38–40: notificación, un consentimiento separado y un mecanismo de transferencia). | Documentación de producto de WorkOS — SSO, Directory Sync, AuthKit, Audit Logs (workos.com/docs), consultado el 2026-10-09; PIPL artículos 38–40 |
| Enviar datos de directorio e identidad de China a un WorkOS en el extranjero es una transferencia transfronteriza según la PIPL, y puede requerir una evaluación de seguridad de la exportación de datos. Trasladar información personal recogida de personas en China continental a una cuenta de WorkOS alojada en Estados Unidos activa los artículos 38 a 40 de la PIPL — notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) —, y por encima de los umbrales de volumen o sensibilidad pertinentes puede aplicarse la evaluación de seguridad de la exportación de datos de China (数据出境安全评估) antes de que nada salga. | Ley de Protección de Información Personal de la RPC, artículos 38–40 (cac.gov.cn), consultado el 2026-10-09 |
| Los CIIO y los tratantes de grandes volúmenes deben almacenar dentro del país, y el inicio de sesión orientado a China sigue necesitando un registro ICP. Cuando el responsable del tratamiento es un operador de infraestructuras de información críticas o traslada información personal a gran volumen, la información personal generada en China debe almacenarse en el continente (artículo 39 de la Ley de Ciberseguridad (antes artículo 37); artículo 40 de la PIPL) — algo que una capa de identidad alojada en EE. UU. no puede satisfacer. Y la aplicación que presenta el inicio de sesión de WorkOS, servida a usuarios del continente, debe tener un registro ICP (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT) vinculado a un recurso de alojamiento en el continente que WorkOS no ofrece. | Ley de Ciberseguridad artículo 39 (antes artículo 37); PIPL artículo 40; Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT, consultado el 2026-10-09 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para una aplicación que da acceso a clientes empresariales desde China continental, el instinto con WorkOS es preguntar si su API llega al continente. Esa es la prueba equivocada. WorkOS es una capa de identidad que otros productos integran — inicio de sesión único (SSO), Directory Sync, gestión de usuarios alojada, registros de auditoría —, y la decisión china no depende de la rapidez con que responde un endpoint. Depende de dónde quedan en reposo los registros de directorio e identidad que WorkOS conserva sobre sus usuarios en China, y de si usted tenía una base legal para trasladarlos allí. WorkOS resuelve la primera mitad de eso en su propia documentación legal, y la respuesta es Estados Unidos.
WorkOS en China de un vistazo
| Qué lo decide | En los propios términos de WorkOS — y la ley china |
|---|---|
| Qué es — y por qué la accesibilidad no es el eje | WorkOS es una API de identidad para preparar productos para el cliente empresarial — SSO (SAML/OIDC), Directory Sync (SCIM), gestión de usuarios AuthKit, registros de auditoría — que las aplicaciones integran para incorporar clientes empresariales. Se integra, no se navega, así que si un endpoint resuelve desde el continente es una cuestión de entrega. Lo que decide la cuestión china es dónde residen los datos de identidad que almacena y si esos datos podían salir legalmente de China. |
| Dónde residen los datos de identidad | El propio anexo de tratamiento de datos (DPA) de WorkOS indica que el único país en el que sus datos personales se almacenan o desde el que se accede a ellos (“stored in or accessed from”) es “United States of America,” y autoriza la transferencia “to the United States.” No hay ninguna región en China continental en su DPA, ni ninguna región de residencia de datos que seleccionar en su documentación. |
| Qué son esos datos | Directory Sync incorpora a WorkOS el directorio de empleados de un cliente empresarial — nombres, correos electrónicos de trabajo, atributos de grupo y rol —; SSO y AuthKit intermedian y conservan identidades de inicio de sesión; los registros de auditoría anotan eventos de autenticación. Cada uno de ellos es información personal conforme a la ley china. |
| Recoger en él datos de identidad de China | Conservar los registros de directorio e identidad de sus usuarios en China en un WorkOS alojado en EE. UU. es una transferencia transfronteriza (数据出境) conforme a la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia. Por encima de los umbrales de volumen o sensibilidad puede aplicarse una evaluación de seguridad de la exportación de datos, y para un operador de infraestructuras de información críticas el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad establece un deber de almacenamiento dentro del país que una región de EE. UU. no puede cumplir. |
| Servir al público | La aplicación orientada a China que presenta el inicio de sesión de WorkOS es un servicio público en el continente, así que necesita un registro ICP vinculado a un recurso de alojamiento en el continente — y una entrega conforme dentro del país. WorkOS no nombra ninguna región en el continente, así que no hay nada propio sobre lo que presentar el registro. |
| La vía legal | Mantenga en una base residente en China los datos de directorio e identidad de China, envíe a WorkOS solo lo que puede salir legalmente, conserve WorkOS para sus demás mercados y entregue la aplicación orientada a China dentro del país sobre infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega; nunca utiliza ni recomienda ninguna forma de elusión. |
Los registros de identidad que conserva WorkOS son información personal — y residen en EE. UU.
El negocio de WorkOS es conservar la identidad de sus usuarios. Cuando usted configura el inicio de sesión único, intermedia la autenticación; cuando activa Directory Sync, incorpora a WorkOS el directorio de empleados de su cliente empresarial — nombres, correos electrónicos de trabajo, atributos de grupo y rol —; y sus registros de auditoría anotan quién inició sesión y cuándo. Cada uno de esos elementos es información personal.
El propio anexo de tratamiento de datos (DPA) de WorkOS es explícito sobre dónde acaba esa información. Autoriza a WorkOS y a sus subencargados a transferir datos personales “across international borders, including from the European Economic Area, Switzerland, and/or the United Kingdom to the United States,” y su anexo B indica que el único país en el que los datos personales se almacenan o desde el que se accede a ellos (“stored in or accessed from”) es “United States of America.” No aparece ninguna ubicación en China continental en todo el documento, y WorkOS no publica ninguna región de residencia de datos dentro del país que elegir. Así que el directorio que sincroniza un cliente chino, las identidades de inicio de sesión que hay detrás y la pista de auditoría que registra su uso quedan todos en reposo en Estados Unidos — en el extranjero respecto del continente.
Conservar en el extranjero datos de directorio e identidad de China es una transferencia transfronteriza
Conforme a la Ley de Protección de Información Personal de China, trasladar la información personal de personas en China continental a una cuenta de WorkOS alojada en Estados Unidos es una transferencia transfronteriza (数据出境), y la obligación recae sobre el responsable del tratamiento — su aplicación, no WorkOS como encargado. Los artículos 38 a 40 de la PIPL exigen notificación, un consentimiento separado distinto de cualquier aceptación general al registrarse, y un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación.
Una sincronización de directorio puede mover los registros de toda una plantilla de una sola vez, así que la escala importa aquí. Por encima de los umbrales de volumen o sensibilidad pertinentes, la transferencia puede requerir además la evaluación de seguridad de la exportación de datos de China (数据出境安全评估) antes de que nada salga. Y si su organización es un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — renumerado por la reforma de 2025, en vigor desde el 1 de enero de 2026, sin cambios de fondo) exige que la información personal generada en China se almacene en China — un deber de almacenamiento dentro del país que una capa de identidad alojada en EE. UU. sencillamente no puede satisfacer. Cuáles de estos deberes vinculan su caso concreto depende de lo que recoge, de sus volúmenes de datos y de su papel conforme a la ley china, y es un riesgo que conviene confirmar con asesoría legal.
El consentimiento para tratar identidades es un deber propio de la PIPL
La residencia es solo una mitad. Directory Sync y el SSO funcionan tratando a personas identificables — sus nombres, sus cuentas, sus eventos de autenticación —, y conforme a la PIPL ese tratamiento necesita su propia base legal antes incluso de llegar a la cuestión transfronteriza: consentimiento informado y una notificación clara de qué datos de identidad se recogen y por qué. La transferencia a un WorkOS alojado en EE. UU. necesita además otro consentimiento, separado, por encima de eso.
WorkOS le ofrece controles que pueden ayudar — acotar qué atributos del directorio se sincronizan, y API de acceso y eliminación —, y esos controles pueden reducir de verdad lo que sale del país. Pero no cumplen los deberes de notificación y consentimiento, que siguen siendo suyos como responsable del tratamiento. Si un identificador concreto cuenta como sensible, y qué debe decir su flujo de consentimiento, son cuestiones que conviene resolver con asesoría legal según lo que realmente recoge.
Apuntar WorkOS a otra región no resuelve un deber en China
El movimiento obvio es elegir otra región de alojamiento y mantener los datos en su sitio — pero el propio DPA de WorkOS solo nombra a Estados Unidos como el país donde se almacenan los datos personales y desde donde se accede a ellos, y su documentación no publica ninguna región en China continental a la que apuntarlo. No hay ningún lugar dentro del país al que enviarlos.
Mantener en una base china los datos de directorio e identidad recogidos en China implica, por tanto, otra forma: un almacén o un puente de identidad residente en China, con consentimiento, para los usuarios de la entidad china, y pasar a WorkOS solo lo que puede salir legalmente. Esa división — lo que debe quedarse, lo que puede salir — es un juicio jurídico antes que técnico, y es donde está el trabajo real. También corresponde aquí una nota operativa: una superficie de autenticación servida desde el extranjero está de lleno en la ruta de inicio de sesión, así que, si carga lentamente o falla desde dentro de China, puede impedir por completo que un usuario inicie sesión. La respuesta a eso nunca es un apaño de red — 21YunBox no utiliza ni recomienda ninguna forma de elusión —; es la entrega legal, dentro del país, de la superficie orientada a China, que además conlleva su propio deber de registro ICP.
Esto es un mapa de riesgo, no un veredicto: si usted debe un consentimiento separado, un mecanismo de transferencia, almacenamiento dentro del país, un registro ICP o alguna combinación depende de sus volúmenes de datos, de su papel como responsable del tratamiento y de quiénes son sus usuarios — conviene concretarlo con asesoría legal antes de apoyarse en ello.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de operar WorkOS para un producto orientado a China, y consta de tres movimientos.
Primero, cartografiar: nuestro equipo de China repasa su exposición a la PIPL en ambos frentes — el tratamiento de las identidades y su transferencia al extranjero —, señalando qué campos de directorio, registros de autenticación y eventos de auditoría recogidos en China deben permanecer en el país, qué puede salir legalmente, dónde se aplica una evaluación de seguridad de la exportación de datos o un deber de almacenamiento del artículo 39, y qué deben cubrir su consentimiento y su notificación. Las conclusiones jurídicas le corresponde confirmarlas con su asesoría legal; nosotros construimos la imagen técnica que las alimenta.
Luego, localizar: ponemos en marcha e integramos una base residente en China para los datos de identidad de China — un almacén dentro del país, con consentimiento, o un puente de identidad para los usuarios de la entidad china —, de modo que el directorio y el inicio de sesión de los que depende su producto sigan funcionando mientras esos datos dejan de salir del continente por defecto, y usted conserva WorkOS para los mercados donde ya le presta servicio.
Luego, entregar: la aplicación orientada a China que presenta el inicio de sesión de WorkOS es en sí misma un servicio público en el continente, así que conlleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país. 21YunBox la entrega dentro del país — el 21YunBox Optimizer — por delante de lo que usted ya opera, sin reconstruir y sin cambiar de plataforma. El resultado es una capa de identidad que funciona de forma legal y conforme para sus usuarios en China. Nunca le ofrecemos una forma de esquivar las normas chinas de exportación de datos ni ninguna restricción de red — nadie puede hacerlo legalmente —, porque todo el diseño es lo contrario: mantener en el continente lo que debe quedarse, entregar el resto dentro del país y nunca mover información personal a través de la frontera a escondidas.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad de la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Dónde almacena WorkOS los datos de identidad que recoge?
En Estados Unidos. El propio anexo de tratamiento de datos (DPA) de WorkOS nombra a Estados Unidos como el país en el que los datos personales se almacenan o desde el que se accede a ellos (“stored in or accessed from”), y autoriza la transferencia de datos personales “to the United States” — sin ninguna región en China continental en todo el documento ni ninguna región de residencia de datos dentro del país en su documentación. Así que el directorio de empleados que sincroniza un cliente chino, las identidades de inicio de sesión y la pista de auditoría que hay detrás residen en el extranjero, lo que convierte su conservación en una transferencia transfronteriza de información personal conforme a la PIPL: el responsable del tratamiento (su aplicación, no WorkOS) debe la notificación, un consentimiento separado y un mecanismo de transferencia. Confirme sus obligaciones exactas con asesoría legal.
¿Está bloqueado WorkOS en China continental?
No es ahí donde se resuelve la decisión china. WorkOS es una API de identidad que su aplicación integra, no un sitio que sus usuarios navegan, así que la cuestión no es si un endpoint resuelve, sino dónde quedan en reposo los datos de directorio e identidad que almacena — en Estados Unidos, según su propio DPA — y si usted tenía una base legal para trasladarlos allí. Una nota operativa: una superficie de autenticación servida desde el extranjero está en la ruta de inicio de sesión, así que, si carga lentamente o falla desde dentro de China, puede retrasar el inicio de sesión — pero la respuesta a eso nunca es un apaño de red. 21YunBox no utiliza ni recomienda ninguna forma de elusión; entrega la superficie orientada a China dentro del país, de forma legal.
¿Puede 21YunBox hacer que nuestra configuración de WorkOS funcione en China?
Sí. Nuestro equipo de China cartografía su exposición transfronteriza, de residencia y de consentimiento según la PIPL para los datos de directorio e identidad que conserva WorkOS — para su entidad, sus volúmenes de datos y sus usuarios —, después localiza los datos de identidad de China en una base residente en China (enviando a WorkOS solo lo que puede salir legalmente) y entrega la aplicación orientada a China dentro del país sobre infraestructura con registro ICP, por delante del stack que ya opera, sin reconstruir. Póngase en contacto para estudiar su caso concreto.


