WorkOSは中国本土で使えるか:データの国内保存、PIPLの越境移転、ICP
WorkOSでは中国本土の問いは速度ではなく、データの国内保存と越境移転です。WorkOS自身のデータ処理補遺(DPA)は、個人データが保存・アクセスされる場所として米国を挙げ、中国本土リージョンはありません。したがって、貴社の中国ユーザーについて保持されるエンタープライズのディレクトリとアイデンティティの記録(従業員名、メール、グループやロールの属性、サインインのアイデンティティ、監査イベント)は、PIPLの下で本土を出ます。一方、ログインを組み込む中国向けのアプリは依然としてICP備案を負います。国内保存・越境・ICPのエクスポージャーと、合法的な中国国内の道筋をコンプライアンス起点で読み解きます。
WorkOSは中国本土で使えるか
WorkOSは貴社のアプリが組み込むアイデンティティAPIなので、中国の問いはエンドポイントが速いかではなく——中国ユーザーについて保存するエンタープライズのディレクトリとアイデンティティの記録がどこに置かれるかです。WorkOS自身のデータ処理補遺(DPA)がそれに答えます:米国です。
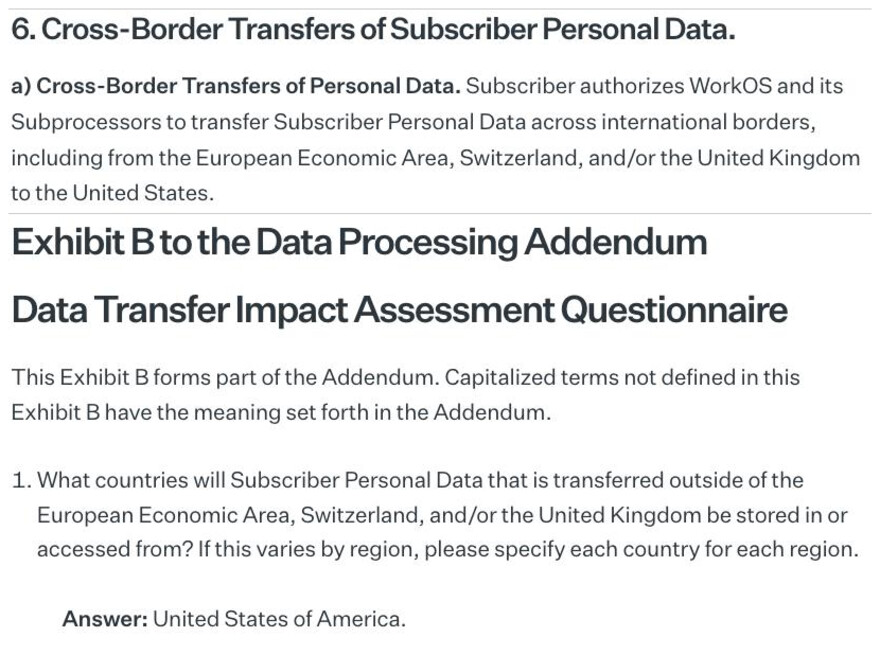
DPAによれば、WorkOSとその下請処理者は個人データを「国境をまたいで……米国へ」移転し、そのExhibit Bは、データが「保存・アクセスされる」唯一の国を「米国」と挙げます——中国本土リージョンはありません。したがって、中国の顧客が同期する従業員名・メール・グループやロールの属性、サインインのアイデンティティ、そしてその背後の監査証跡はオフショアに置かれます。それらをそこに保持することはPIPLの下の越境移転(通知、個別の同意、移転メカニズムのいずれか一つ、第38〜40条)であり、中国のデータ越境安全評価を発動させ得て、重要情報インフラ運営者にはサイバーセキュリティ法の第39条(旧第37条)が米国リージョンでは満たせない国内保存の義務を加えます——一方でログインを前面に置く中国向けのアプリは依然としてICP備案を負います。
これは判定ではなくリスクの見取り図です——負うものは、何を収集するか、取扱データ量、取扱者としての役割、ユーザーが誰かで変わり、専門家と確定する価値があります。21YunBoxはエクスポージャーを整理し、中国のアイデンティティデータを中国国内居住の基盤にローカライズし、中国向けのアプリをICP備案済みのインフラ上で国内から配信します——いかなる不正な手段も用いません。当社の中国チームが一緒にエクスポージャーを整理します →
コンプライアンス・スナップショット
- ! WorkOS自身のデータ処理補遺(DPA)は個人データが保存・アクセスされる場所として米国を挙げる——DPAにもドキュメントにも中国本土リージョンはない。
- ! 中国ユーザーについて保持するディレクトリ・サインイン・監査の記録は、国境を越える彼らの個人情報——PIPLが適用される(第38〜40条:通知、個別の同意、移転メカニズムのいずれか一つ)。
- ! ディレクトリ同期は一度に労働力全体を動かし得るため、量やセンシティビティの閾値を超える場合、何かが国を出る前に中国のデータ越境安全評価が適用され得る。
- ! 重要情報インフラ運営者には、サイバーセキュリティ法 第39条(旧第37条)が、中国で生成された個人情報を中国に保存することを求める——米国ホストのアイデンティティレイヤーでは満たせない。ホスティングリージョンの切り替えは助けにならない:WorkOSは中国本土リージョンを提供しない。
- ! WorkOSのログインを前面に置く中国向けのアプリは本土での公開サービス——ICP備案の義務を負い、WorkOSが提供しない法令に沿った中国国内からの配信を必要とする。
- ✓ 合法的な道筋:中国のディレクトリとアイデンティティのデータは中国国内居住の基盤に保ち、WorkOSには合法的に出せるものだけを送り、他の市場にはWorkOSを使い続け、中国向けのアプリはICP備案済みのインフラ上で中国国内から配信する——不正な手段は決して用いない。
WorkOSの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| WorkOS自身のデータ処理補遺(DPA)は、個人データが保存・アクセスされる場所として米国を挙げる。 そのExhibit Bは、EEA・スイス・英国から移転された個人データが「保存・アクセスされる」のは「米国」であると答え、第6条(a)はWorkOSとその下請処理者が個人データを「欧州経済領域・スイス・英国から米国を含め、国境をまたいで」移転することを認める。文書のどこにも中国本土のロケーションは登場せず、WorkOSは国内データレジデンシーのリージョンを公表していない。 | WorkOS Data Processing Addendum, Section 6(a) and Exhibit B(workos.com、2026-10-09 取得) |
| WorkOSはディレクトリ・認証・監査のデータを保持する——いずれも個人情報。 Directory Sync(SCIM)はエンタープライズ顧客の従業員ディレクトリ——氏名、業務用メール、グループやロールの属性——をWorkOSへ取り込み、SSOとAuthKitはサインインのアイデンティティを仲介・保持し、監査ログは認証イベントを記録する。米国ホストのWorkOSに保持されるこれらの中国ユーザー向け記録は、PIPLの下の個人情報の越境移転である(第38〜40条:通知、個別の同意、移転メカニズムのいずれか一つ)。 | WorkOS product documentation — SSO, Directory Sync, AuthKit, Audit Logs(workos.com/docs、2026-10-09 取得);PIPL 第38〜40条 |
| 中国のディレクトリとアイデンティティのデータをオフショアのWorkOSへ送ることはPIPLの越境移転であり、データ越境安全評価を要し得る。 中国本土の人々から収集した個人情報を米国でホストされるWorkOSアカウントへ動かすことは、PIPL第38〜40条——通知、個別の同意、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)——を発動させ、該当する量やセンシティビティの閾値を超える場合は、何かが国を出る前に中国のデータ越境安全評価が適用され得る。 | 中華人民共和国個人情報保護法 第38〜40条(cac.gov.cn、2026-10-09 取得) |
| CIIOと大量取扱者は国内保存を負い、中国向けのログインは依然としてICP備案が必要。 取扱者が重要情報インフラ運営者であるか、個人情報を量的に動かす場合、中国で生成された個人情報は本土に保存しなければならない(サイバーセキュリティ法 第39条(旧第37条);PIPL第40条)——米国ホストのアイデンティティレイヤーでは満たせない。そして本土のユーザーに配信される、WorkOSのログインを前面に置くアプリは、WorkOSが提供しない本土のホスティングリソースに紐づくICP備案(国務院令292号;MIIT令33号)を負う。 | サイバーセキュリティ法 第39条(旧第37条);PIPL 第40条;国務院令292号;MIIT令33号(2026-10-09 取得) |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
中国本土のエンタープライズ顧客をサインインさせるアプリケーションにとって、WorkOSで反射的に浮かぶのは「そのAPIが本土に到達するか」です。それは誤ったテストです。WorkOSは他の製品が組み込むアイデンティティのレイヤー——シングルサインオン、Directory Sync、ホスト型のユーザー管理、監査ログ——であり、中国の決め手はエンドポイントがどれだけ速く応答するかではありません。決めるのは、WorkOSが貴社の中国ユーザーについて保持するディレクトリとアイデンティティの記録がどこに置かれるか、そしてそれをそこへ動かす合法的な根拠があったかです。WorkOSは、その前半を自身の法的ドキュメントで確定させており、答えは米国です。
中国でのWorkOS:ひと目で
| 決め手 | WorkOS自身の言葉では——そして中国の法では |
|---|---|
| それは何か——そしてなぜ到達性が軸でないか | WorkOSはエンタープライズ対応のアイデンティティAPI——SSO(SAML/OIDC)、Directory Sync(SCIM)、AuthKitのユーザー管理、監査ログ——で、アプリがエンタープライズ顧客をオンボードするために組み込みます。ブラウズするのではなく統合するものなので、エンドポイントが本土から解決するかは配信の事柄です。中国の問いを決めるのは、保存するアイデンティティデータがどこに置かれるか、そしてそのデータが合法的に中国を出られたかです。 |
| アイデンティティデータの置き場所 | WorkOS自身のデータ処理補遺(DPA)は、個人データが「保存・アクセスされる」唯一の国を「米国」と挙げ、「米国への」移転を認めています。DPAに中国本土リージョンはなく、ドキュメントに選べるデータレジデンシーのリージョンもありません。 |
| そのデータとは何か | Directory Syncはエンタープライズ顧客の従業員ディレクトリ——氏名、業務用メール、グループやロールの属性——をWorkOSへ取り込みます。SSOとAuthKitはサインインのアイデンティティを仲介・保持し、監査ログは認証イベントを記録します。これらのいずれも、中国の法の下での個人情報です。 |
| 中国のアイデンティティデータを入れると | 中国ユーザーのディレクトリとアイデンティティの記録を米国ホストのWorkOSに保持することは、PIPLの下の越境移転(数据出境)に当たります(第38〜40条)——通知、個別の同意、そして移転メカニズムのいずれか一つ。量やセンシティビティの閾値を超える場合はデータ越境安全評価が適用され得て、重要情報インフラ運営者にはサイバーセキュリティ法 第39条(旧第37条)が、米国リージョンでは満たせない国内保存の義務を課します。 |
| 公開への提供 | WorkOSのログインを前面に置く中国向けのアプリは本土での公開サービスであり、本土のホスティングリソースに紐づくICP備案と、法令に沿った中国国内からの配信が必要です。WorkOSは本土リージョンを挙げていないため、それ自体で備案できるものがありません。 |
| 合法的な進め方 | 中国のディレクトリとアイデンティティのデータは中国国内居住の基盤に保ち、WorkOSには合法的に出せるものだけを送り、他の市場についてはWorkOSを使い続け、中国向けのアプリはICP備案済みのインフラ上で中国国内から配信します。21YunBoxはマッピング・ローカライズ・デリバリーを行い、いかなる不正な手段も用いず、またお勧めしません。 |
WorkOSが保持するアイデンティティの記録は個人情報——そしてそれは米国に置かれる
WorkOSのビジネスは、貴社ユーザーのアイデンティティを保持することです。シングルサインオンを配線すれば認証を仲介し、Directory Syncを有効にすればエンタープライズ顧客の従業員ディレクトリ——氏名、業務用メール、グループやロールの属性——をWorkOSへ取り込み、監査ログは誰がいつサインインしたかを記録します。そのいずれもが個人情報です。
WorkOS自身のデータ処理補遺(DPA)は、その情報がどこに置かれるかを明示しています。WorkOSとその下請処理者が個人データを 「欧州経済領域・スイス・英国から米国を含め、国境をまたいで」 移転することを認め、そのExhibit Bは、個人データが 「保存・アクセスされる」 唯一の国を 「米国」 と挙げます。文書のどこにも中国本土のロケーションは登場せず、WorkOSは選べる国内データレジデンシーのリージョンを公表していません。したがって、中国の顧客が同期するディレクトリ、その背後のサインインのアイデンティティ、そしてその利用を記録する監査証跡は、すべて米国に——本土からはオフショアに——置かれます。
中国のディレクトリとアイデンティティのデータをオフショアに保持することは、越境移転
中国個人情報保護法(PIPL)の下では、中国本土の人々の個人情報を米国でホストされるWorkOSアカウントに動かすことは越境移転(数据出境)であり、義務は処理者としてのWorkOSではなく、取扱者である貴社のアプリケーションに課されます。PIPL第38〜40条は、通知、サインアップへの一般的な同意とは別個の個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を求めます。
ディレクトリの同期は、一度の処理で労働力全体の記録を動かし得るので、ここでは規模が効いてきます。該当する量やセンシティビティの閾値を超える場合、その移転はさらに、何かが国を出る前に、中国のデータ越境安全評価(英語)(数据出境安全评估)を要することがあります。そして貴社の組織が重要情報インフラ運営者の場合、サイバーセキュリティ法(英語)の第39条(旧第37条——データ国内保存条項は2026年1月1日施行の2025年改正で条番号変更、内容は不変)は、中国で生成された個人情報を中国に保存することを求めます——米国でホストされるアイデンティティレイヤーには満たしようのない国内保存の義務です。これらのどれが貴社の具体的なケースを縛るかは、何を収集するか、取扱データ量、中国法上の役割で変わり、専門家と確認すべきリスクです。
アイデンティティを処理する同意は、それ自体がPIPLの義務
国内居住は半分にすぎません。Directory SyncとSSOは、識別可能な人々——氏名、アカウント、認証イベント——を扱うことで機能し、PIPLの下ではその処理は、越境の問いに達する前に、それ自体の適法根拠を必要とします。すなわち、何のアイデンティティデータをなぜ集めるのかの、十分な情報に基づく同意と明確な通知です。米国ホストのWorkOSへの移転は、その上にさらに別個の同意を要します。
WorkOSは、助けになる制御を提供します——どのディレクトリ属性を同期するかのスコープ指定、そしてアクセスと削除のAPI——そしてそれらは国を出るものを本当に狭められます。しかし、取扱者である貴社に残る通知と同意の義務を免じるものではありません。ある識別子がセンシティブに当たるか、同意のフローが何を述べるべきかは、実際に収集するものに照らして専門家と確定すべき問いです。
WorkOSを別のリージョンに向けても、中国の義務は解決しない
分かりやすい一手は、別のホスティングリージョンを選んでデータをそのままにすることです——しかしWorkOS自身のDPAは、個人データが保存・アクセスされる国として米国のみを挙げ、そのドキュメントは向け先となる中国本土リージョンを公表していません。送るべき国内の場所がないのです。
したがって、中国で収集したディレクトリとアイデンティティのデータを中国の基盤に保つとは、別の形を意味します。中国法人のユーザーのための、同意を得た中国国内居住のストア、あるいはアイデンティティのブリッジであり、合法的に出せるものだけがWorkOSへ渡されます。その切り分け——何が留まり、何が出てよいか——は、技術の判断である前に法律の判断であり、本当の作業が存在する場所です。ここで運用上の注意も一つ加わります。オフショアから配信される認証の面はサインインの経路のど真ん中にあるため、中国国内から遅く読み込まれたり失敗したりすると、ユーザーがそもそもサインインできなくなり得ます。その答えがネットワーク上の不正な手段であることは決してありません——21YunBoxはいかなる不正な手段も用いず、またお勧めしません——それは、中国向けの面の、合法的な中国国内からの配信であり、それ自体もICP備案の義務を負います。
これは判定ではなくリスクの見取り図です。個別の同意、移転メカニズム、国内保存、ICP備案、あるいはその組み合わせを負うかは、取扱データ量、取扱者としての役割、ユーザーが誰かで変わり——依拠する前に専門家と確定する価値があります。
法令に沿った進め方——map・localize・deliver
中国向けの製品のためにWorkOSを走らせる合法的な方法には、三つの動きがあります。
まず、map(把握):当社の中国チームが、二つの面でPIPLのエクスポージャーを洗い出します——アイデンティティの処理と、そのオフショアへの移転です——中国で収集したディレクトリのフィールド、認証記録、監査イベントのうち国内に留めなければならないもの、合法的に出せるもの、どこでデータ越境安全評価や第39条の保存義務が生じるか、そして同意と通知が何をカバーすべきかを印します。法的結論は貴社が専門家と確認し、それを支える技術的な全体像は当社が描きます。
次に、localize(国内化):中国のアイデンティティデータのために、中国国内居住の基盤を立ち上げて統合します——中国法人のユーザーのための、同意を得た国内のストア、あるいはアイデンティティのブリッジ——そのため、製品が依存するディレクトリとサインインは動き続ける一方で、そのデータはデフォルトで本土を出なくなり、WorkOSは、すでに役立っている市場で使い続けます。
そして、deliver(配信):WorkOSのログインを前面に置く中国向けのアプリは、それ自体が本土での公開サービスであり、ICP備案の義務を負い、法令に沿った中国国内からの配信を必要とします。21YunBoxはそれを中国国内から配信します——21YunBox Optimizer——既存のものの前段に置き、作り直しも再プラットフォーム化も要りません。結果は、中国のユーザーに向けて合法かつ法令適合に動くアイデンティティのレイヤーです。当社は、中国のデータ越境ルールやネットワーク上の制限を不正に逃れる経路を渡すことは決してありません——誰も合法的には行えません——なぜなら設計全体がその逆だからです。留まらなければならないものは本土に保ち、残りは中国国内から配信し、個人情報をひそかに越境させることは決してありません。
関連する読み物:
よくあるご質問
WorkOSは収集したアイデンティティデータをどこに保存しますか?
米国です。WorkOS自身のデータ処理補遺(DPA)は、個人データが「保存・アクセスされる」国として米国を挙げ、個人データの「米国への」移転を認めています——文書のどこにも中国本土リージョンはなく、ドキュメントに国内データレジデンシーのリージョンもありません。したがって、中国の顧客が同期する従業員ディレクトリ、サインインのアイデンティティ、その背後の監査証跡はオフショアに置かれ、それらを保持することはPIPLの下の個人情報の越境移転になります:取扱者(WorkOSではなく貴社のアプリ)が、通知、個別の同意、移転メカニズムのいずれか一つを負います。正確な義務は専門家と確認してください。
WorkOSは中国本土で遮断されていますか?
そこで中国の決定が下されるわけではありません。WorkOSはユーザーがブラウズするサイトではなく、アプリケーションが組み込むアイデンティティAPIなので、問いはエンドポイントが解決するかではなく、保存するディレクトリとアイデンティティのデータがどこに置かれるか——自身のDPAによれば米国——そしてそれをそこへ動かす合法的な根拠があったかです。運用上の注意が一つ:オフショアから配信される認証の面はサインインの経路にあるため、中国国内から遅く読み込まれたり失敗したりするとサインインを妨げ得ます——が、その答えがネットワーク上の不正な手段であることは決してありません。21YunBoxはいかなる不正な手段も用いず、またお勧めしません。中国向けの面を合法的に中国国内から配信します。
21YunBoxは当社のWorkOS設定を中国で動くようにできますか?
はい。当社の中国チームが、WorkOSが保持するディレクトリとアイデンティティのデータについて、PIPLの越境・国内保存・同意のエクスポージャーを——貴社の法人、取扱データ量、ユーザーに照らして——整理し、中国のアイデンティティデータを中国国内居住の基盤にローカライズし(WorkOSには合法的に出せるものだけを送り)、中国向けのアプリを、既存スタックの前段で、ICP備案済みのインフラ上から作り直しなしに配信します。具体的なケースはお問い合わせください。


