Funktioniert WorkOS in China? Datenresidenz, grenzüberschreitender PIPL-Transfer & ICP
Bei WorkOS ist die Festland-China-Frage nicht Geschwindigkeit, sondern Datenresidenz und grenzüberschreitender Transfer. WorkOS' eigenes Data Processing Addendum nennt die Vereinigten Staaten als Ort, an dem personenbezogene Daten gespeichert und abgerufen werden, ohne Festland-China-Region — die Enterprise-Verzeichnis- und Identitäts-Datensätze, die es für Ihre China-Nutzer hält (Mitarbeiternamen, E-Mails, Gruppen- und Rollenattribute, Anmelde-Identitäten und Audit-Ereignisse), verlassen also das Festland unter PIPL, während die China-zugewandte App, die das Login einbettet, weiterhin eine ICP-Beian schuldet. Ein Compliance-orientierter Blick auf die Residenz-, Grenz- und ICP-Exponierung — und den rechtmäßigen, inländischen Weg.
Funktioniert WorkOS in China?
WorkOS ist eine Identitäts-API, die Ihre App einbettet, die China-Frage ist also nicht, ob ein Endpunkt schnell ist — sie ist, wo das Enterprise-Verzeichnis und die Identitäts-Datensätze, die es für Ihre China-Nutzer speichert, zur Ruhe kommen. WorkOS' eigenes Data Processing Addendum beantwortet das: die Vereinigten Staaten.
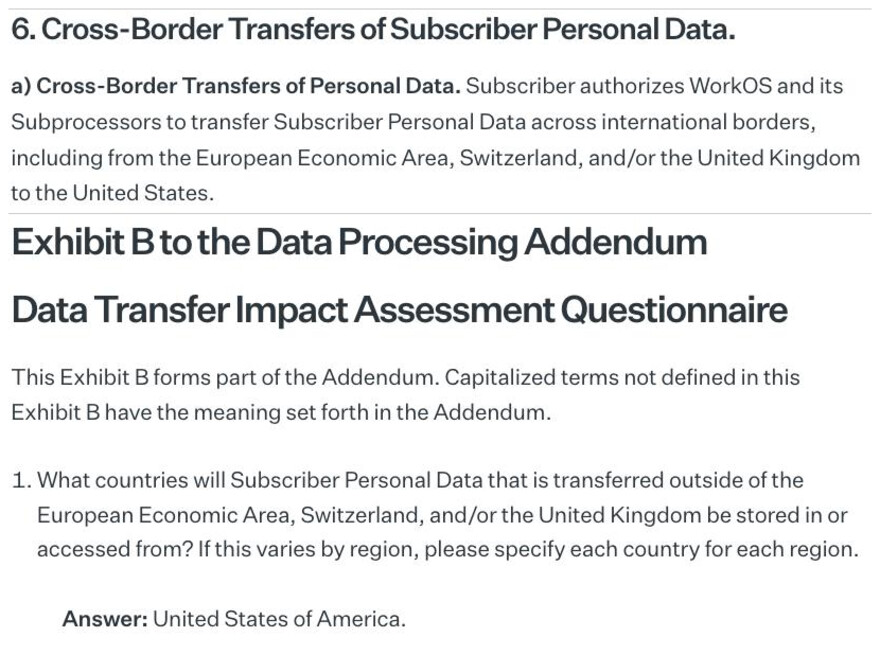
Laut seinem DPA übertragen WorkOS und seine Unterauftragsverarbeiter personenbezogene Daten „across international borders … to the United States,“ und sein Exhibit B nennt das eine Land, in dem Daten „stored in or accessed from“ werden, als „United States of America“ — ohne Festland-China-Region. Die Mitarbeiternamen, E-Mails sowie Gruppen- und Rollenattribute, die ein China-Kunde synchronisiert, die Anmelde-Identitäten und die Audit-Spur dahinter sitzen also offshore. Sie dort zu halten, ist ein grenzüberschreitender Transfer unter PIPL (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus, Artikel 38–40), er kann Chinas Datenexport-Sicherheitsbewertung auslösen, und für einen Betreiber kritischer Informationsinfrastruktur fügt Artikel 39 (vormals Artikel 37) des Cybersicherheitsgesetzes eine inländische Speicherpflicht hinzu, die die US-Region nicht erfüllen kann — während die China-zugewandte App, die das Login frontet, weiterhin eine ICP-Beian schuldet.
Dies ist eine Risiko-Karte, kein Urteil — was Sie schulden, hängt davon ab, was Sie erheben, Ihren Volumina, Ihrer Rolle als Verarbeiter und davon, wer Ihre Nutzer sind, und es lohnt sich, das mit Rechtsbeistand zu klären. 21YunBox kartiert die Exponierung, lokalisiert die China-Identitätsdaten auf ein China-ansässiges Fundament und liefert die China-zugewandte App inländisch auf ICP-gemeldeter Infrastruktur aus — niemals irgendeine Form der Umgehung. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! WorkOS' eigenes Data Processing Addendum nennt die Vereinigten Staaten als Ort, an dem personenbezogene Daten gespeichert und abgerufen werden — und keine Festland-China-Region, in seinem DPA oder seinen Docs.
- ! Die Verzeichnis-, Anmelde- und Audit-Datensätze, die es für Ihre China-Nutzer hält, sind deren personenbezogene Information, die die Grenze überquert — PIPL gilt (Artikel 38–40: Mitteilung, eine gesonderte Einwilligung, ein Transfermechanismus).
- ! Ein Directory Sync kann eine ganze Belegschaft auf einmal bewegen, oberhalb von Volumen- oder Sensibilitätsschwellen kann also Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) gelten, bevor irgendetwas geht.
- ! Für einen Betreiber kritischer Informationsinfrastruktur verlangt Artikel 39 (vormals Artikel 37) des Cybersicherheitsgesetzes, dass in China erzeugte personenbezogene Information in China gespeichert wird — eine Pflicht, die eine US-gehostete Identitätsschicht nicht erfüllen kann. Die Hosting-Region zu wechseln, hilft nicht: WorkOS bietet keine Festland-China-Region.
- ! Die China-zugewandte App, die das WorkOS-Login frontet, ist ein öffentlicher Dienst im Festland — sie trägt eine ICP-Meldepflicht und braucht rechtskonforme inländische Auslieferung, die WorkOS nicht bereitstellt.
- ✓ Der rechtmäßige Weg: Halten Sie die China-Verzeichnis- und Identitätsdaten auf einem China-ansässigen Fundament, senden Sie WorkOS nur, was rechtmäßig gehen darf, behalten Sie WorkOS für Ihre anderen Märkte und liefern Sie die China-zugewandte App inländisch auf ICP-gemeldeter Infrastruktur aus — niemals Umgehung.
Was die offizielle WorkOS-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| WorkOS' eigenes Data Processing Addendum nennt die Vereinigten Staaten als Ort, an dem personenbezogene Daten gespeichert und abgerufen werden. Sein Exhibit B beantwortet die Frage, in welchen Ländern aus dem EWR, der Schweiz und dem Vereinigten Königreich übertragene personenbezogene Daten „stored in or accessed from“ werden, mit „United States of America,“ und Abschnitt 6(a) autorisiert WorkOS und seine Unterauftragsverarbeiter, personenbezogene Daten „across international borders, including from the European Economic Area, Switzerland, and/or the United Kingdom to the United States“ zu übertragen. Kein Festland-China-Standort erscheint irgendwo im Dokument, und WorkOS veröffentlicht keine inländische Datenresidenz-Region. | WorkOS Data Processing Addendum, Section 6(a) and Exhibit B (workos.com), retrieved 2026-10-09 |
| WorkOS hält Verzeichnis-, Authentifizierungs- und Audit-Daten — allesamt personenbezogene Information. Directory Sync (SCIM) zieht das Mitarbeiterverzeichnis eines Enterprise-Kunden — Namen, Arbeits-E-Mails, Gruppen- und Rollenattribute — in WorkOS; SSO und AuthKit vermitteln und halten Anmelde-Identitäten; und Audit-Logs erfassen Authentifizierungs-Ereignisse. In einem US-gehosteten WorkOS gehalten, sind diese Datensätze für Ihre China-Nutzer ein grenzüberschreitender Transfer personenbezogener Information unter PIPL (Artikel 38–40: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus). | WorkOS product documentation — SSO, Directory Sync, AuthKit, Audit Logs (workos.com/docs), retrieved 2026-10-09; PIPL Articles 38–40 |
| China-Verzeichnis- und Identitätsdaten an ein Offshore-WorkOS zu senden, ist ein grenzüberschreitender PIPL-Transfer und kann eine Datenexport-Sicherheitsbewertung erfordern. Personenbezogene Information, die von Menschen in Festlandchina erhoben wurde, in ein in den Vereinigten Staaten gehostetes WorkOS-Konto zu bewegen, löst PIPL-Artikel 38–40 aus — Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung) — und oberhalb der relevanten Volumen- oder Sensibilitätsschwellen kann Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) gelten, bevor irgendetwas geht. | Personal Information Protection Law of the PRC, Articles 38–40 (cac.gov.cn), retrieved 2026-10-09 |
| CIIO und Verarbeiter großer Mengen schulden inländische Speicherung, und das China-zugewandte Login braucht weiterhin eine ICP-Beian. Wo der Verarbeiter ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Information in Mengen bewegt, muss in China erzeugte personenbezogene Information im Festland gespeichert werden (Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37); PIPL-Artikel 40) — was eine US-gehostete Identitätsschicht nicht erfüllen kann. Und die App, die das WorkOS-Login frontet, an Festland-Nutzer bedient, muss eine ICP-Beian (Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33) tragen, die an eine Festland-Hosting-Ressource gebunden ist, die WorkOS nicht bereitstellt. | Cybersecurity Law Article 39 (formerly Article 37); PIPL Article 40; State Council Order No. 292; MIIT Order No. 33, retrieved 2026-10-09 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für eine Anwendung, die Enterprise-Kunden aus Festlandchina anmeldet, ist der Instinkt bei WorkOS zu fragen, ob seine API das Festland erreicht. Das ist der falsche Test. WorkOS ist eine Identitätsschicht, die andere Produkte einbetten — Single Sign-On, Directory Sync, gehostete Nutzerverwaltung, Audit-Logs — und die China-Entscheidung hängt nicht davon ab, wie schnell ein Endpunkt antwortet. Sie hängt davon ab, wo die Verzeichnis- und Identitäts-Datensätze, die WorkOS über Ihre China-Nutzer führt, zur Ruhe kommen, und davon, ob Sie eine rechtmäßige Grundlage hatten, sie dorthin zu bewegen. WorkOS klärt die erste Hälfte davon in seiner eigenen Rechtsdokumentation, und die Antwort sind die Vereinigten Staaten.
WorkOS in China auf einen Blick
| Was es entscheidet | In WorkOS' eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist — und warum Erreichbarkeit nicht die Achse ist | WorkOS ist eine Enterprise-Readiness-Identitäts-API — SSO (SAML/OIDC), Directory Sync (SCIM), AuthKit-Nutzerverwaltung, Audit-Logs —, die Apps einbetten, um Enterprise-Kunden anzubinden. Es wird integriert, nicht durchblättert, ob also ein Endpunkt vom Festland auflöst, ist eine Auslieferungs-Frage. Was die China-Frage entscheidet, ist, wo die Identitätsdaten leben, die es speichert, und ob diese Daten China rechtmäßig verlassen durften. |
| Wo die Identitätsdaten leben | WorkOS' eigenes Data Processing Addendum nennt das einzige Land, in dem seine personenbezogenen Daten „stored in or accessed from“ werden, als „United States of America,“ und autorisiert den Transfer „to the United States.“ Es gibt keine Festland-China-Region in seinem DPA und keine Datenresidenz-Region in seinen Docs zur Auswahl. |
| Was diese Daten sind | Directory Sync zieht das Mitarbeiterverzeichnis eines Enterprise-Kunden — Namen, Arbeits-E-Mails, Gruppen- und Rollenattribute — in WorkOS; SSO und AuthKit vermitteln und halten Anmelde-Identitäten; Audit-Logs erfassen Authentifizierungs-Ereignisse. Jedes davon ist personenbezogene Information unter Chinas Recht. |
| China-Identitätsdaten hineinzuerheben | Die Verzeichnis- und Identitäts-Datensätze Ihrer China-Nutzer in einem US-gehosteten WorkOS zu halten, ist ein grenzüberschreitender Transfer (数据出境) unter PIPL (Artikel 38–40): Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus. Oberhalb von Volumen- oder Sensibilitätsschwellen kann eine Datenexport-Sicherheitsbewertung gelten, und für einen Betreiber kritischer Informationsinfrastruktur setzt Artikel 39 des Cybersicherheitsgesetzes (vormals Artikel 37) eine inländische Speicherpflicht, die eine US-Region nicht erfüllen kann. |
| Die Öffentlichkeit bedienen | Die China-zugewandte App, die das WorkOS-Login frontet, ist ein öffentlicher Dienst im Festland, sie braucht also eine ICP-Beian, die an eine Festland-Hosting-Ressource gebunden ist — und rechtskonforme inländische Auslieferung. WorkOS nennt keine Festland-Region, es gibt also nichts Eigenes, wogegen zu melden wäre. |
| Der rechtmäßige Weg | Halten Sie die China-Verzeichnis- und Identitätsdaten auf einem China-ansässigen Fundament, senden Sie WorkOS nur, was rechtmäßig gehen darf, behalten Sie WorkOS für Ihre anderen Märkte und liefern Sie die China-zugewandte App inländisch auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es nutzt oder empfiehlt niemals Umgehung. |
Die Identitäts-Datensätze, die WorkOS hält, sind personenbezogene Information — und sie sitzen in den USA
WorkOS’ Geschäft ist es, die Identität Ihrer Nutzer zu halten. Wenn Sie Single Sign-On verdrahten, vermittelt es die Authentifizierung; wenn Sie Directory Sync einschalten, zieht es das Mitarbeiterverzeichnis Ihres Enterprise-Kunden — Namen, Arbeits-E-Mails, Gruppen- und Rollenattribute — in WorkOS; und seine Audit-Logs erfassen, wer sich wann angemeldet hat. Jedes davon ist personenbezogene Information.
WorkOS’ eigenes Data Processing Addendum ist ausdrücklich darüber, wo diese Information landet. Es autorisiert WorkOS und seine Unterauftragsverarbeiter, personenbezogene Daten „across international borders, including from the European Economic Area, Switzerland, and/or the United Kingdom to the United States,“ zu übertragen, und sein Exhibit B nennt das eine Land, in dem personenbezogene Daten „stored in or accessed from“ werden, als „United States of America.“ Kein Festland-China-Standort erscheint irgendwo im Dokument, und WorkOS veröffentlicht keine inländische Datenresidenz-Region zur Auswahl. Die Verzeichnisstruktur, die ein China-Kunde synchronisiert, die Anmelde-Identitäten dahinter und die Audit-Spur, die ihre Nutzung aufzeichnet, kommen also alle in den Vereinigten Staaten zur Ruhe — offshore vom Festland.
China-Verzeichnis- und Identitätsdaten offshore zu halten, ist ein grenzüberschreitender Transfer
Unter Chinas Gesetz zum Schutz personenbezogener Informationen ist es, die personenbezogene Information von Menschen in Festlandchina in ein in den Vereinigten Staaten gehostetes WorkOS-Konto zu bewegen, ein grenzüberschreitender Transfer (数据出境), und die Pflicht sitzt beim Verarbeiter — Ihrer Anwendung, nicht WorkOS als Auftragsverarbeiter. PIPL-Artikel 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, getrennt von jeder allgemeinen Zustimmung zur Anmeldung, und einen Transfermechanismus: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung.
Ein Directory Sync kann die Datensätze einer ganzen Belegschaft in einem Durchgang bewegen, Größenordnung zählt hier also. Oberhalb der relevanten Volumen- oder Sensibilitätsschwellen kann der Transfer auch Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) verlangen, bevor irgendetwas geht. Und wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, verlangt Artikel 39 des Cybersicherheitsgesetzes (vormals Artikel 37 — umnummeriert durch die Novelle 2025, die am 1. Januar 2026 in Kraft trat, mit unverändertem Inhalt), dass in China erzeugte personenbezogene Informationen in China gespeichert werden — eine inländische Speicherpflicht, die eine US-gehostete Identitätsschicht schlicht nicht erfüllen kann. Welche davon Ihren konkreten Fall binden, hängt davon ab, was Sie erheben, Ihren Datenvolumina und Ihrer Rolle unter chinesischem Recht, und es ist ein Risiko, das mit Rechtsbeistand zu bestätigen ist.
Die Einwilligung zur Verarbeitung von Identitäten ist eine eigene PIPL-Pflicht
Residenz ist nur eine Hälfte. Directory Sync und SSO funktionieren, indem sie identifizierbare Menschen behandeln — ihre Namen, ihre Konten, ihre Authentifizierungs-Ereignisse — und unter PIPL braucht diese Verarbeitung ihre eigene rechtmäßige Grundlage, bevor die Grenzfrage überhaupt erreicht wird: informierte Einwilligung und eine klare Mitteilung, welche Identitätsdaten erhoben werden und warum. Der Transfer zu einem US-gehosteten WorkOS braucht dann obendrauf eine weitere, gesonderte Einwilligung.
WorkOS gibt Ihnen Steuerungen, die helfen können — die Festlegung, welche Verzeichnisattribute synchronisiert werden, sowie Zugriffs- und Lösch-APIs —, und diese können wirklich einengen, was das Land verlässt. Aber sie erfüllen nicht die Mitteilungs- und Einwilligungspflichten, die als Verarbeiter bei Ihnen bleiben. Ob ein bestimmter Identifikator als sensibel gilt und was Ihr Einwilligungsfluss sagen muss, sind Fragen, die mit Rechtsbeistand gegen das zu klären sind, was Sie tatsächlich erheben.
WorkOS auf eine andere Region zu richten, löst keine China-Pflicht
Der offensichtliche Schritt ist, eine andere Hosting-Region zu wählen und die Daten an Ort und Stelle zu halten — aber WorkOS’ eigenes DPA nennt nur die Vereinigten Staaten als das Land, in dem personenbezogene Daten gespeichert und abgerufen werden, und seine Dokumentation veröffentlicht keine Festland-China-Region, auf die man es richten könnte. Es gibt keinen Ort im Land, an den man sie senden könnte.
China-erhobene Verzeichnis- und Identitätsdaten auf einem China-Fundament zu halten, bedeutet daher eine andere Form: einen eingewilligten, China-ansässigen Speicher oder eine Identitäts-Brücke für die Nutzer der China-Gesellschaft, wobei nur das, was rechtmäßig gehen darf, an WorkOS weitergereicht wird. Diese Aufteilung — was bleiben muss, was gehen darf — ist ein rechtliches Urteil, bevor sie ein technisches ist, und dort sitzt die eigentliche Arbeit. Eine betriebliche Anmerkung gehört auch hierher: Eine Authentifizierungs-Oberfläche, die von offshore bedient wird, sitzt mitten im Anmeldepfad, wenn sie also von innerhalb Chinas langsam lädt oder ausfällt, kann sie einen Nutzer ganz am Anmelden hindern. Die Antwort darauf ist nie eine Netzwerk-Behelfslösung — 21YunBox nutzt oder empfiehlt keinerlei Umgehung — sie ist rechtmäßige, inländische Auslieferung der China-zugewandten Oberfläche, die zudem eine eigene ICP-Melde-Pflicht trägt.
Dies ist eine Risiko-Karte, kein Urteil: Ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, inländische Speicherung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihren Datenvolumina, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Nutzer sind — es lohnt sich, das mit Rechtsbeistand zu klären, bevor Sie sich darauf verlassen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, WorkOS für ein China-zugewandtes Produkt zu betreiben, und er hat drei Schritte.
Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung an beiden Fronten durch — die Verarbeitung von Identitäten und ihren Transfer offshore —, markiert, welche Verzeichnisfelder, Authentifizierungs-Datensätze und Audit-Ereignisse, die in China erhoben werden, im Land bleiben müssen, was rechtmäßig gehen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Speicherpflicht nach Artikel 39 greift und was Ihre Einwilligung und Mitteilung abdecken müssen. Die rechtlichen Schlüsse sind Ihre, mit Rechtsbeistand zu bestätigen; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir stellen ein China-ansässiges Fundament für die China-Identitätsdaten auf und integrieren es — einen eingewilligten, inländischen Speicher oder eine Identitäts-Brücke für die Nutzer der China-Gesellschaft —, sodass das Verzeichnis und die Anmeldung, von denen Ihr Produkt abhängt, weiter funktionieren, während diese Daten standardmäßig aufhören, das Festland zu verlassen, und Sie WorkOS für die Märkte behalten, wo es Ihnen bereits dient.
Dann ausliefern: Die China-zugewandte App, die das WorkOS-Login frontet, ist selbst ein öffentlicher Dienst im Festland, sie trägt also eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie inländisch aus — den 21YunBox Optimizer — vor dem gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Plattformierung. Das Ergebnis ist eine Identitätsschicht, die für Ihre Nutzer in China rechtlich und rechtskonform läuft. Wir geben Ihnen nie einen Weg um Chinas Datenexport-Regeln oder um irgendeine Netzwerk-Beschränkung herum — rechtmäßig kann das niemand —, denn das gesamte Design ist das Gegenteil: im Festland behalten, was bleiben muss, den Rest inländisch ausliefern und personenbezogene Information nie heimlich über die Grenze bewegen.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- Grenzüberschreitende Datentransfers unter PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- Wie Sie eine ICP-Beian für China erhalten
Häufige Fragen
Wo speichert WorkOS die Identitätsdaten, die es erhebt?
In den Vereinigten Staaten. WorkOS' eigenes Data Processing Addendum nennt die Vereinigten Staaten als das Land, in dem personenbezogene Daten „stored in or accessed from“ werden, und autorisiert den Transfer personenbezogener Daten „to the United States“ — ohne Festland-China-Region irgendwo im Dokument und ohne inländische Datenresidenz-Region in seinen Docs. Das Mitarbeiterverzeichnis, das ein China-Kunde synchronisiert, die Anmelde-Identitäten und die Audit-Spur dahinter sitzen also offshore, was es, sie zu halten, zu einem grenzüberschreitenden Transfer personenbezogener Information unter PIPL macht: Der Verarbeiter (Ihre App, nicht WorkOS) schuldet Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus. Bestätigen Sie Ihre genauen Pflichten mit Rechtsbeistand.
Wird WorkOS in Festlandchina gesperrt?
Das ist nicht der Ort, an dem die China-Entscheidung geklärt wird. WorkOS ist eine Identitäts-API, die Ihre Anwendung einbettet, keine Seite, die Ihre Nutzer durchblättern, die Frage ist also nicht, ob ein Endpunkt auflöst, sondern wo die Verzeichnis- und Identitätsdaten, die es speichert, zur Ruhe kommen — in den Vereinigten Staaten, laut seinem eigenen DPA — und ob Sie eine rechtmäßige Grundlage hatten, sie dorthin zu bewegen. Eine betriebliche Anmerkung: Eine Authentifizierungs-Oberfläche, die von offshore bedient wird, sitzt im Anmeldepfad, wenn sie also von innerhalb Chinas langsam lädt oder ausfällt, kann sie die Anmeldung aufhalten — aber die Antwort darauf ist nie eine Netzwerk-Behelfslösung. 21YunBox nutzt oder empfiehlt keinerlei Umgehung; es liefert die China-zugewandte Oberfläche inländisch aus, rechtmäßig.
Kann 21YunBox unser WorkOS-Setup in China zum Laufen bringen?
Ja. Unser China-Team kartiert Ihre PIPL-Grenz-, Residenz- und Einwilligungs-Exponierung für die Verzeichnis- und Identitätsdaten, die WorkOS hält — für Ihre Gesellschaft, Ihre Datenvolumina und Ihre Nutzer — und lokalisiert dann die China-Identitätsdaten auf ein China-ansässiges Fundament (indem WorkOS nur gesendet wird, was rechtmäßig gehen darf) und liefert die China-zugewandte App inländisch auf ICP-gemeldeter Infrastruktur aus, vor dem Stack, den Sie bereits betreiben, ohne Neuaufbau. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzuarbeiten.


