WorkOS fonctionne-t-il en Chine ? Résidence des données, transfert transfrontalier PIPL et ICP
Avec WorkOS, la question de la Chine continentale n'est pas la vitesse mais la résidence des données et le transfert transfrontalier. Le propre avenant de traitement des données de WorkOS nomme les États-Unis comme l'endroit où les données personnelles sont stockées et consultées, sans aucune région en Chine continentale — de sorte que l'annuaire d'entreprise et les dossiers d'identité qu'il détient pour vos utilisateurs chinois (noms d'employés, e-mails, attributs de groupe et de rôle, identités de connexion et événements d'audit) quittent le continent au titre de la PIPL, tandis que l'application tournée vers la Chine qui intègre la connexion doit encore une déclaration ICP. Un regard, d'abord sous l'angle de la conformité, sur l'exposition de résidence, transfrontalière et ICP — et sur la voie légale, sur le territoire.
WorkOS fonctionne-t-il en Chine ?
WorkOS est une API d'identité que votre application intègre, de sorte que la question chinoise n'est pas de savoir si un point de terminaison est rapide — c'est de savoir où se posent l'annuaire d'entreprise et les dossiers d'identité qu'il stocke pour vos utilisateurs chinois. Le propre avenant de traitement des données de WorkOS y répond : les États-Unis.
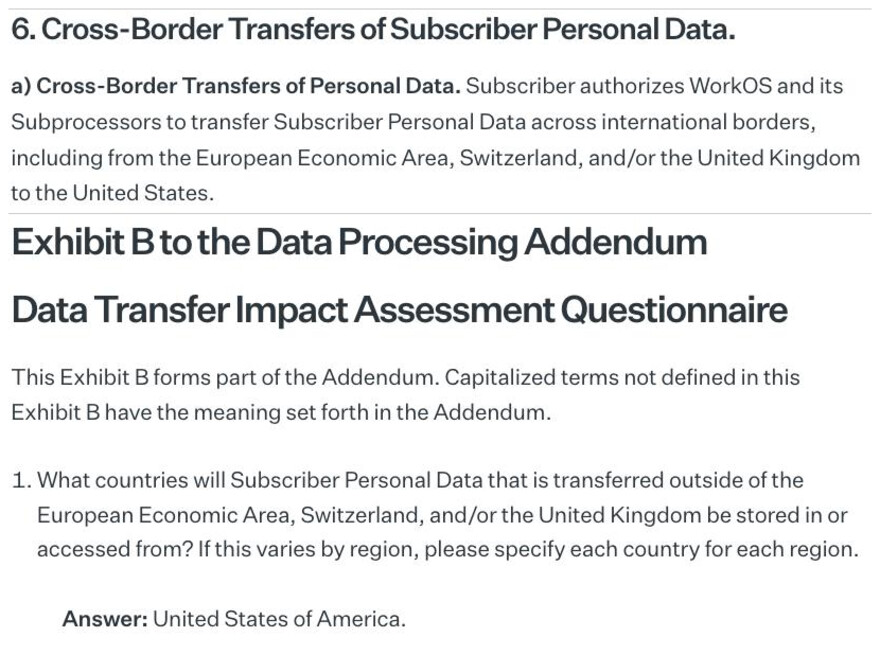
Selon son avenant, WorkOS et ses sous-traitants transfèrent des données personnelles “across international borders … to the United States,” et son Exhibit B nomme l'unique pays où les données sont “stored in or accessed from” comme les “United States of America” — sans aucune région en Chine continentale. Les noms d'employés, e-mails et attributs de groupe et de rôle qu'un client chinois synchronise, les identités de connexion et la piste d'audit derrière eux résident donc à l'étranger. Les détenir là-bas est un transfert transfrontalier au titre de la PIPL (information, un consentement distinct, et un mécanisme de transfert, articles 38 à 40), il peut déclencher l'évaluation de sécurité de l'exportation de données de la Chine, et pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'une région américaine ne peut satisfaire — tandis que l'application tournée vers la Chine qui présente la connexion doit encore une déclaration ICP.
Il s'agit d'une cartographie des risques, pas d'un verdict — ce que vous devez dépend de ce que vous collectez, de vos volumes, de votre rôle de responsable de traitement et de l'identité de vos utilisateurs, et cela vaut la peine d'être réglé avec un conseil. 21YunBox cartographie l'exposition, localise les données d'identité chinoises sur une assise résidente en Chine, et diffuse l'application tournée vers la Chine sur le territoire, sur une infrastructure déclarée à l'ICP — jamais aucune forme de contournement. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! Le propre avenant de traitement des données de WorkOS nomme les États-Unis comme l'endroit où les données personnelles sont stockées et consultées — et aucune région en Chine continentale, ni dans son avenant ni dans sa documentation.
- ! Les dossiers d'annuaire, de connexion et d'audit qu'il détient pour vos utilisateurs chinois sont leurs informations personnelles franchissant la frontière — la PIPL s'applique (articles 38 à 40 : information, un consentement distinct, un mécanisme de transfert).
- ! Une synchronisation d'annuaire peut déplacer tout un effectif d'un coup, de sorte qu'au-dessus des seuils de volume ou de sensibilité, l'évaluation de sécurité de l'exportation de données (数据出境安全评估) de la Chine peut s'appliquer avant que quoi que ce soit ne parte.
- ! Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité impose que les informations personnelles générées en Chine soient stockées en Chine — une obligation qu'une couche d'identité hébergée aux États-Unis ne peut satisfaire. Changer de région d'hébergement n'aide pas : WorkOS n'offre aucune région en Chine continentale.
- ! L'application tournée vers la Chine qui présente la connexion WorkOS est un service public sur le continent — elle porte une obligation de déclaration ICP et nécessite une diffusion conforme, sur le territoire, que WorkOS ne fournit pas.
- ✓ La voie légale : conserver les données d'annuaire et d'identité chinoises sur une assise résidente en Chine, n'envoyer à WorkOS que ce qui peut légalement partir, garder WorkOS pour vos autres marchés, et diffuser l'application tournée vers la Chine sur le territoire, sur une infrastructure déclarée à l'ICP — jamais de contournement.
Ce que la documentation officielle de WorkOS dit de la Chine
| Fait | Source primaire |
|---|---|
| Le propre avenant de traitement des données de WorkOS nomme les États-Unis comme l'endroit où les données personnelles sont stockées et consultées. Son Exhibit B répond à la question des pays où les données personnelles transférées hors de l'EEE, de la Suisse et du Royaume-Uni sont “stored in or accessed from” par “United States of America,” et sa section 6(a) autorise WorkOS et ses sous-traitants à transférer des données personnelles “across international borders, including from the European Economic Area, Switzerland, and/or the United Kingdom to the United States.” Aucun emplacement en Chine continentale n'apparaît nulle part dans le document, et WorkOS ne publie aucune région de résidence des données sur le territoire. | WorkOS Data Processing Addendum, Section 6(a) et Exhibit B (workos.com), consulté le 2026-10-09 |
| WorkOS détient des données d'annuaire, d'authentification et d'audit — toutes des informations personnelles. Directory Sync (SCIM) tire l'annuaire des employés d'un client d'entreprise — noms, e-mails professionnels, attributs de groupe et de rôle — dans WorkOS ; le SSO et AuthKit intermédient et détiennent les identités de connexion ; et les journaux d'audit enregistrent les événements d'authentification. Détenus dans un WorkOS hébergé aux États-Unis, ces dossiers de vos utilisateurs chinois sont un transfert transfrontalier d'informations personnelles au titre de la PIPL (articles 38 à 40 : information, un consentement distinct, et un mécanisme de transfert). | Documentation produit WorkOS — SSO, Directory Sync, AuthKit, Audit Logs (workos.com/docs), consulté le 2026-10-09 ; PIPL articles 38 à 40 |
| Envoyer des données d'annuaire et d'identité chinoises vers un WorkOS à l'étranger est un transfert transfrontalier PIPL, et peut requérir une évaluation de sécurité de l'exportation de données. Déplacer des informations personnelles collectées auprès de personnes en Chine continentale vers un compte WorkOS hébergé aux États-Unis déclenche les articles 38 à 40 de la PIPL — information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) — et au-dessus des seuils pertinents de volume ou de sensibilité, l'évaluation de sécurité de l'exportation de données (数据出境安全评估) de la Chine peut s'appliquer avant que quoi que ce soit ne parte. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (cac.gov.cn), consulté le 2026-10-09 |
| Les opérateurs d'infrastructure d'information critique et les responsables à grand volume doivent un stockage sur le territoire, et la connexion tournée vers la Chine a encore besoin d'une déclaration ICP. Lorsque le responsable est un opérateur d'infrastructure d'information critique ou déplace des informations personnelles à grand volume, les informations personnelles générées en Chine doivent être stockées sur le continent (article 39 (anciennement l'article 37) de la loi sur la cybersécurité ; article 40 de la PIPL) — ce qu'une couche d'identité hébergée aux États-Unis ne peut satisfaire. Et l'application qui présente la connexion WorkOS, servie à des utilisateurs du continent, doit porter une déclaration ICP (décret n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT) liée à une ressource d'hébergement sur le continent que WorkOS ne fournit pas. | Loi sur la cybersécurité article 39 (anciennement l'article 37) ; PIPL article 40 ; décret n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT, consulté le 2026-10-09 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour une application qui connecte des clients d’entreprise depuis la Chine continentale, le réflexe avec WorkOS est de demander si son API atteint le continent. C’est le mauvais test. WorkOS est une couche d’identité que d’autres produits intègrent — authentification unique, Directory Sync, gestion hébergée des utilisateurs, journaux d’audit — et la décision chinoise ne dépend pas de la vitesse à laquelle un point de terminaison répond. Elle dépend de l’endroit où se posent l’annuaire et les dossiers d’identité que WorkOS conserve au sujet de vos utilisateurs chinois, et de savoir si vous aviez une base légale pour les y déplacer. WorkOS règle la première moitié de cette question dans sa propre documentation juridique, et la réponse est les États-Unis.
WorkOS en Chine en un coup d’œil
| Ce qui le détermine | Dans les propres termes de WorkOS — et au regard du droit chinois |
|---|---|
| Ce que c'est — et pourquoi l'accessibilité n'est pas l'axe | WorkOS est une API d'identité de maturité d'entreprise — SSO (SAML/OIDC), Directory Sync (SCIM), gestion des utilisateurs AuthKit, journaux d'audit — que les applications intègrent pour accueillir des clients d'entreprise. Elle est intégrée, non consultée, de sorte que savoir si un point de terminaison répond depuis le continent est une question de diffusion. Ce qui décide la question chinoise, c'est l'endroit où résident les données d'identité qu'elle stocke, et si ces données pouvaient légalement quitter la Chine. |
| Où résident les données d'identité | Le propre avenant de traitement des données de WorkOS nomme l'unique pays où ses données personnelles sont “stored in or accessed from” comme les “United States of America,” et autorise le transfert “to the United States.” Il n'existe aucune région en Chine continentale dans son avenant, et aucune région de résidence des données à sélectionner dans sa documentation. |
| Ce que sont ces données | Directory Sync tire l'annuaire des employés d'un client d'entreprise — noms, e-mails professionnels, attributs de groupe et de rôle — dans WorkOS ; le SSO et AuthKit intermédient et détiennent les identités de connexion ; les journaux d'audit enregistrent les événements d'authentification. Chacun de ces éléments est une information personnelle au titre du droit chinois. |
| Y collecter des données d'identité chinoises | Détenir les dossiers d'annuaire et d'identité de vos utilisateurs chinois dans un WorkOS hébergé aux États-Unis est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert. Au-dessus des seuils de volume ou de sensibilité, une évaluation de sécurité de l'exportation de données peut s'appliquer, et pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité fixe une obligation de stockage sur le territoire qu'une région américaine ne peut satisfaire. |
| Servir le public | L'application tournée vers la Chine qui présente la connexion WorkOS est un service public sur le continent, elle a donc besoin d'une déclaration ICP liée à une ressource d'hébergement sur le continent — et d'une diffusion conforme, sur le territoire. WorkOS ne nomme aucune région sur le continent, il n'y a donc rien qui lui soit propre sur quoi enregistrer la déclaration. |
| La voie légale | Conservez les données d'annuaire et d'identité chinoises sur une assise résidente en Chine, n'envoyez à WorkOS que ce qui peut légalement partir, gardez WorkOS pour vos autres marchés, et diffusez l'application tournée vers la Chine sur le territoire, sur une infrastructure déclarée à l'ICP. 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère jamais de contournement. |
Les dossiers d’identité que WorkOS détient sont des informations personnelles — et ils résident aux États-Unis
Le métier de WorkOS est de détenir l’identité de vos utilisateurs. Lorsque vous câblez l’authentification unique, il intermédie l’authentification ; lorsque vous activez Directory Sync, il tire l’annuaire des employés de votre client d’entreprise — noms, e-mails professionnels, attributs de groupe et de rôle — dans WorkOS ; et ses journaux d’audit enregistrent qui s’est connecté et quand. Chacun de ces éléments est une information personnelle.
Le propre avenant de traitement des données de WorkOS est explicite sur l’endroit où ces informations se posent. Il autorise WorkOS et ses sous-traitants à transférer des données personnelles “across international borders, including from the European Economic Area, Switzerland, and/or the United Kingdom to the United States,” et son Exhibit B nomme l’unique pays où les données personnelles sont “stored in or accessed from” comme les “United States of America.” Aucun emplacement en Chine continentale n’apparaît nulle part dans le document, et WorkOS ne publie aucune région de résidence des données sur le territoire à choisir. Ainsi, l’annuaire qu’un client chinois synchronise, les identités de connexion derrière lui et la piste d’audit qui enregistre leur usage se posent tous aux États-Unis — à l’étranger, hors du continent.
Détenir à l’étranger les données d’annuaire et d’identité chinoises est un transfert transfrontalier
Au titre de la loi chinoise sur la protection des informations personnelles, déplacer les informations personnelles de personnes en Chine continentale dans un compte WorkOS hébergé aux États-Unis est un transfert transfrontalier (数据出境), et l’obligation incombe au responsable de traitement — votre application, et non WorkOS le sous-traitant. Les articles 38 à 40 de la PIPL exigent une information, un consentement distinct de tout accord général d’inscription, et un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification.
Une synchronisation d’annuaire peut déplacer les dossiers de tout un effectif en une seule passe, l’échelle compte donc ici. Au-dessus des seuils pertinents de volume ou de sensibilité, le transfert peut aussi requérir l’évaluation de sécurité de l’exportation de données (数据出境安全评估) de la Chine avant que quoi que ce soit ne parte. Et si votre organisation est un opérateur d’infrastructure d’information critique, l’article 39 (anciennement l’article 37 — renuméroté par l’amendement de 2025 entré en vigueur le 1er janvier 2026, sa substance inchangée) de la loi sur la cybersécurité impose que les informations personnelles générées en Chine soient stockées en Chine — une obligation de stockage sur le territoire qu’une couche d’identité hébergée aux États-Unis ne peut tout simplement satisfaire. Lesquelles de ces règles lient votre cas précis dépend de ce que vous collectez, de vos volumes de données et de votre rôle au regard du droit chinois, et c’est un risque à confirmer avec un conseil.
Le consentement au traitement des identités est sa propre obligation PIPL
La résidence n’est qu’une moitié. Directory Sync et le SSO fonctionnent en manipulant des personnes identifiables — leurs noms, leurs comptes, leurs événements d’authentification — et au titre de la PIPL ce traitement a besoin de sa propre base légale avant même que la question transfrontalière ne soit atteinte : un consentement éclairé et une information claire sur les données d’identité recueillies et le pourquoi. Le transfert vers un WorkOS hébergé aux États-Unis nécessite ensuite un consentement supplémentaire, distinct, par-dessus.
WorkOS vous donne des contrôles qui peuvent aider — restreindre les attributs d’annuaire synchronisés, et des API d’accès et de suppression — et ceux-ci peuvent réellement réduire ce qui quitte le pays. Mais ils ne libèrent pas des obligations d’information et de consentement, qui restent les vôtres en tant que responsable de traitement. Savoir si un identifiant donné compte comme sensible, et ce que votre flux de consentement doit dire, sont des questions à régler avec un conseil, au regard de ce que vous collectez réellement.
Pointer WorkOS vers une autre région ne résout pas une obligation chinoise
Le réflexe évident est de choisir une autre région d’hébergement et de garder les données en place — mais le propre avenant de WorkOS ne nomme que les États-Unis comme pays où les données personnelles sont stockées et consultées, et sa documentation ne publie aucune région en Chine continentale vers laquelle le pointer. Il n’existe aucun endroit sur le territoire où les envoyer.
Garder les données d’annuaire et d’identité collectées en Chine sur une assise chinoise signifie donc une forme différente : un stockage consenti, résident en Chine, ou un pont d’identité pour les utilisateurs de l’entité chinoise, avec seulement ce qui peut légalement partir transmis à WorkOS. Ce partage — ce qui doit rester, ce qui peut partir — est un jugement juridique avant d’être technique, et c’est là que réside le vrai travail. Une note d’exploitation a aussi sa place ici : une surface d’authentification servie depuis l’étranger se trouve en plein sur le chemin de connexion, de sorte que si elle se charge lentement ou échoue depuis l’intérieur de la Chine, elle peut empêcher purement et simplement un utilisateur de se connecter. La réponse à cela n’est jamais un expédient réseau — 21YunBox n’utilise ni ne suggère de contournement d’aucune sorte — c’est une diffusion légale, sur le territoire, de la surface tournée vers la Chine, qui porte aussi sa propre obligation de déclaration ICP.
Ceci est une cartographie des risques, pas un verdict : devoir un consentement distinct, un mécanisme de transfert, un stockage sur le territoire, une déclaration ICP, ou une combinaison, dépend de vos volumes de données, de votre rôle de responsable de traitement et de l’identité de vos utilisateurs — un point qui vaut la peine d’être réglé avec un conseil avant de vous y fier.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’exploiter WorkOS pour un produit tourné vers la Chine, et elle a trois mouvements.
D’abord, cartographier : notre équipe Chine passe en revue votre exposition PIPL sur les deux fronts — le traitement des identités et leur transfert à l’étranger — en marquant quels champs d’annuaire, dossiers d’authentification et événements d’audit collectés en Chine doivent rester dans le pays, ce qui peut légalement partir, où une évaluation de sécurité de l’exportation de données ou une obligation de stockage de l’article 39 mord, et ce que votre consentement et votre information doivent couvrir. Les conclusions juridiques sont les vôtres à confirmer avec un conseil ; nous construisons l’image technique qui les alimente.
Ensuite, localiser : nous mettons en place et intégrons une assise résidente en Chine pour les données d’identité chinoises — un stockage consenti, sur le territoire, ou un pont d’identité pour les utilisateurs de l’entité chinoise — afin que l’annuaire et la connexion dont votre produit dépend continuent de fonctionner pendant que ces données cessent de quitter le continent par défaut, et vous gardez WorkOS pour les marchés où il vous sert déjà.
Ensuite, diffuser : l’application tournée vers la Chine qui présente la connexion WorkOS est elle-même un service public sur le continent, elle porte donc une obligation de déclaration ICP (备案) et nécessite une diffusion conforme, sur le territoire. 21YunBox la diffuse sur le territoire — le 21YunBox Optimizer — placé devant ce que vous exploitez déjà, sans reconstruction et sans changement de plateforme. Le résultat est une couche d’identité qui s’exécute légalement et en conformité pour vos utilisateurs en Chine. Nous ne vous fournissons jamais de voie pour passer outre aux règles chinoises d’exportation de données ou à une quelconque restriction réseau — nul ne le peut légalement — car toute la conception est l’inverse : garder sur le continent ce qui doit rester, diffuser le reste sur le territoire, et ne jamais déplacer d’informations personnelles de l’autre côté de la frontière de manière subreptice.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité de l’exportation de données en Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Où WorkOS stocke-t-il les données d'identité qu'il collecte ?
Aux États-Unis. Le propre avenant de traitement des données de WorkOS nomme les États-Unis comme le pays où les données personnelles sont « stockées ou consultées », et autorise le transfert de données personnelles « vers les États-Unis » — sans aucune région en Chine continentale dans le document, et sans région de résidence des données sur le territoire dans sa documentation. L'annuaire des employés qu'un client chinois synchronise, les identités de connexion et la piste d'audit derrière eux résident donc à l'étranger, ce qui fait de leur détention un transfert transfrontalier d'informations personnelles au titre de la PIPL : le responsable de traitement (votre application, et non WorkOS) doit une information, un consentement distinct, et un mécanisme de transfert. Confirmez vos obligations exactes avec un conseil.
WorkOS est-il bloqué en Chine continentale ?
Ce n'est pas là que la décision chinoise se règle. WorkOS est une API d'identité que votre application intègre, et non un site que vos utilisateurs consultent, de sorte que la question n'est pas de savoir si un point de terminaison répond mais où se posent l'annuaire et les données d'identité qu'il stocke — aux États-Unis, selon son propre avenant — et si vous aviez une base légale pour les y déplacer. Une note d'exploitation : une surface d'authentification servie depuis l'étranger se trouve sur le chemin de connexion, de sorte que si elle se charge lentement ou échoue depuis l'intérieur de la Chine, elle peut retenir la connexion — mais la réponse à cela n'est jamais un expédient réseau. 21YunBox n'utilise ni ne suggère de contournement d'aucune sorte ; il diffuse la surface tournée vers la Chine sur le territoire, légalement.
21YunBox peut-il faire fonctionner notre configuration WorkOS en Chine ?
Oui. Notre équipe Chine cartographie votre exposition PIPL transfrontalière, de résidence et de consentement pour les données d'annuaire et d'identité que WorkOS détient — pour votre entité, vos volumes de données et vos utilisateurs — puis localise les données d'identité chinoises sur une assise résidente en Chine (n'envoyant à WorkOS que ce qui peut légalement partir) et diffuse l'application tournée vers la Chine sur le territoire, sur une infrastructure déclarée à l'ICP, devant le stack que vous exploitez déjà, sans reconstruction. Contactez-nous pour étudier votre cas précis.


