¿Funciona Verint en China? Grabaciones, huellas de voz, PIPL y residencia de datos
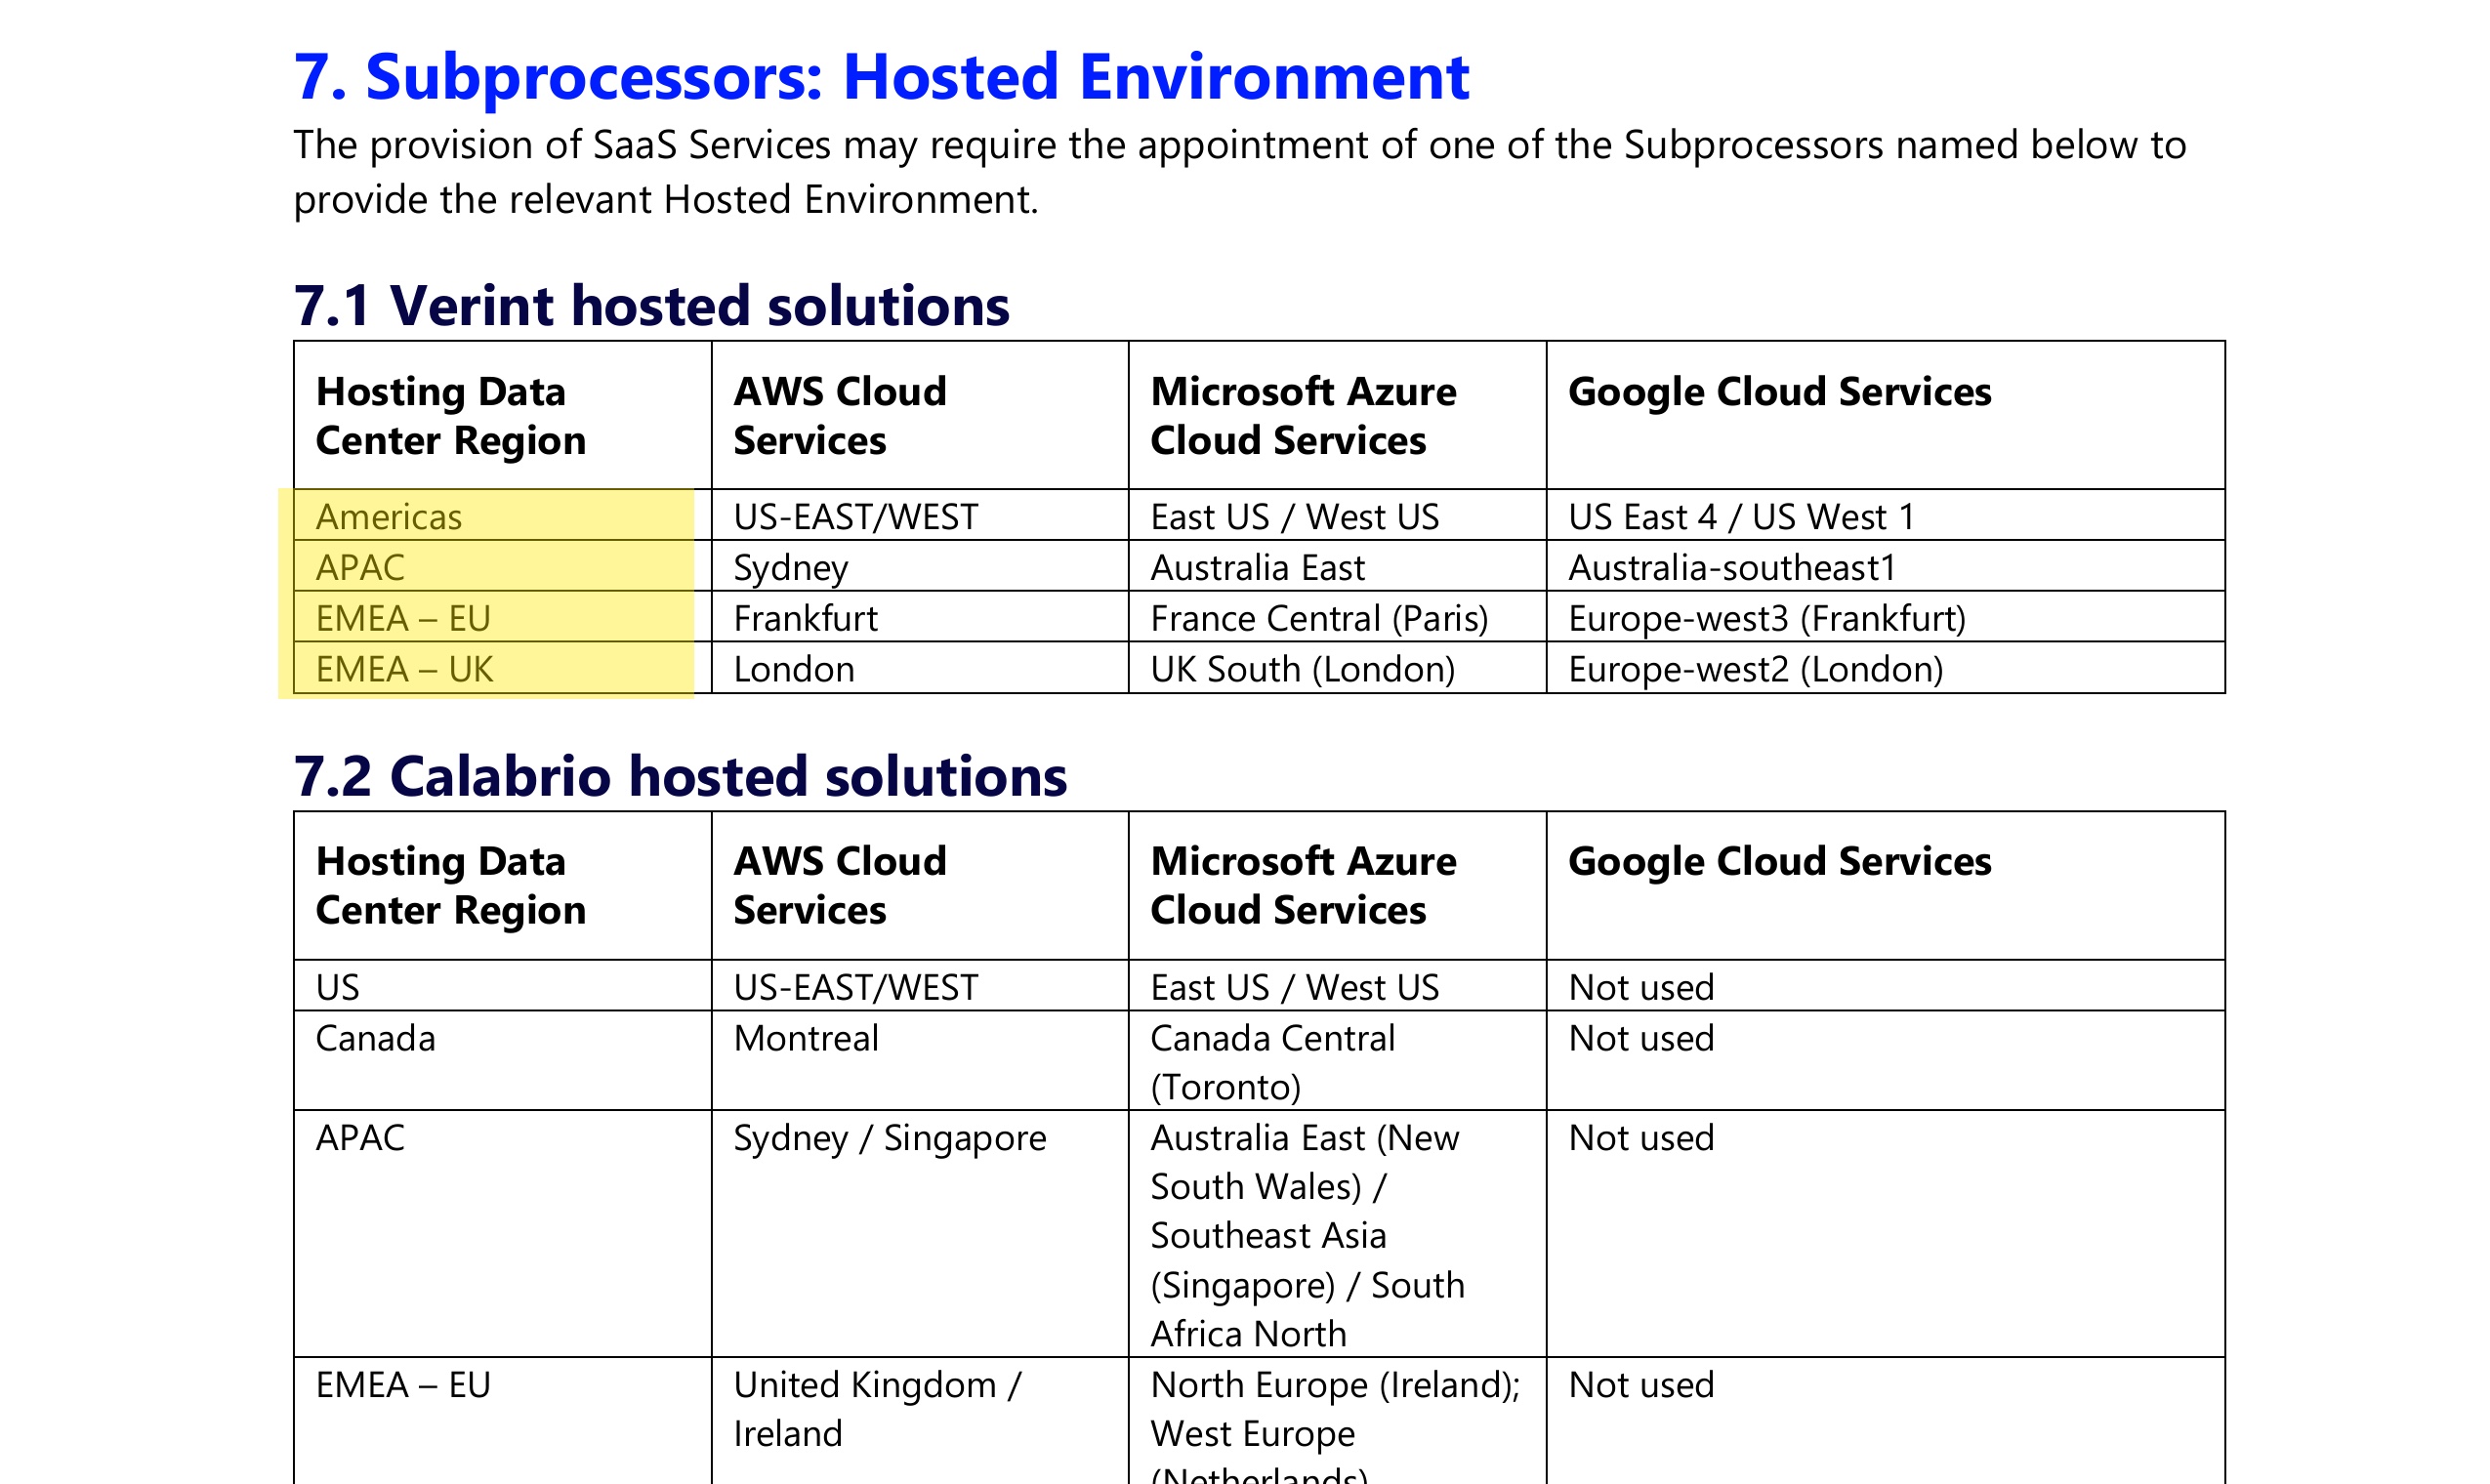
El propio acuerdo de tratamiento de datos (DPA) de Verint aloja su nube en América, APAC (Sídney) y EMEA (Fráncfort, Londres) — sin región en China continental. Como Verint graba, transcribe y analiza interacciones, incluidas huellas de voz, trasladar esos datos al extranjero es una transferencia transfronteriza según la PIPL de información personal a menudo sensible. Un análisis desde el cumplimiento de las cuestiones de residencia de datos, del artículo 28 y del ICP.
¿Funciona Verint en China?
Que Verint «funcione» en China es una cuestión de residencia de datos sobre grabaciones sensibles, no de velocidad.
Verint graba, transcribe y analiza las interacciones de los centros de contacto — grabaciones de llamadas y de pantalla, transcripciones de voz a texto, datos de calidad y rendimiento, y las huellas de voz que hay detrás de sus servicios de autenticación de identidad —, y su propio acuerdo de tratamiento de datos aloja las “Verint hosted solutions” (soluciones alojadas de Verint) solo en América, APAC (Sídney) y EMEA (Fráncfort y Londres), sin región en China continental. Así, los datos de interacción de sus usuarios y agentes en China residen en el extranjero: una transferencia transfronteriza según la PIPL de información personal — gran parte de ella de la categoría biométrica que el artículo 28 trata como sensible, y sujeta a un deber de almacenamiento dentro del país para un CIIO o un tratante de grandes volúmenes.
Qué obligaciones le alcanzan realmente depende de su entidad, sus volúmenes de datos y sus usuarios — un mapa de riesgo que conviene resolver con asesoría legal. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ! Graba llamadas y pantallas, las transcribe y puede crear huellas de voz — información personal sensible
- ! Alojado en AWS, Azure o GCP solo en regiones de EE. UU., Sídney, Fráncfort y Londres
- ! Datos de interacción de China enviados al extranjero — una transferencia transfronteriza según la PIPL
- ✕ El propio DPA de Verint no ofrece ninguna región de alojamiento en China continental que seleccionar
- ✓ Una vía legal: localizar los registros dentro del país + entrega con registro ICP
Lo que la documentación oficial de Verint dice sobre China
| Hecho | Fuente primaria |
|---|---|
| El propio acuerdo de tratamiento de datos de Verint no nombra ninguna región de alojamiento en China continental. Su tabla “Subprocessors: Hosted Environment” enumera las regiones de centros de datos de alojamiento de las “Verint hosted solutions” como América (US-EAST/WEST), APAC (Sídney), EMEA – UE (Fráncfort) y EMEA – Reino Unido (Londres), en AWS, Microsoft Azure o Google Cloud — de modo que los datos de interacción generados en China acaban residiendo en el extranjero. | Verint Data Processing Instructions (anexo del DPA), §7 Subprocessors: Hosted Environment — consultado el 2026-10-10 |
| Verint graba y transcribe las interacciones con clientes, y puede tratar datos biométricos. El mismo DPA incluye “Recording” (grabación) entre sus actividades de tratamiento, tiene subencargados que “create voice-to-text transcription” (crean transcripciones de voz a texto) y almacenan “redacted customer interaction transcripts,” (transcripciones enmascaradas de interacciones con clientes) y nombra “biometric data for the purpose of uniquely identifying a natural person” (datos biométricos dirigidos a identificar de manera unívoca a una persona física) entre las categorías especiales que puede tratar por instrucción del cliente — la materia prima de la biometría de voz. | Verint Data Processing Instructions (anexo del DPA), §2.1, §4 y §7 — consultado el 2026-10-10 |
| Las huellas de voz y otros datos biométricos son «información personal sensible» según la PIPL de China. El artículo 28 clasifica los datos biométricos como sensibles, por lo que tratarlos exige un propósito específico, una necesidad demostrada y un consentimiento separado; enviarlos al extranjero activa las normas transfronterizas de la PIPL (artículos 38–40) — notificación, consentimiento separado y un mecanismo de transferencia como una evaluación de seguridad de la CAC, el contrato estándar o una certificación. | PIPL (Ley de Protección de Información Personal), artículos 28–29 y 38–40 — consultado el 2026-10-10 |
| Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe almacenar en China la información personal de China. El artículo 40 de la PIPL y el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) imponen un almacenamiento dentro del país que una región de alojamiento en el extranjero no puede cumplir, y cualquier superficie de Verint orientada a China lleva además un deber de registro ICP (备案). | PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) — consultado el 2026-10-10 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Que Verint «funcione» en China continental es una cuestión de residencia de datos, no de conectividad. La plataforma de Verint para la interacción con clientes y la gestión de la plantilla existe para capturar e interpretar lo que ocurre en un centro de contacto: grabaciones completas de llamadas, grabaciones de pantalla, transcripciones de voz a texto, historial de casos y — a través de sus servicios de autenticación de identidad — las huellas de voz que verifican a quien llama por su voz. Casi todo ello es información personal, y una huella de voz es un dato biométrico, que la PIPL señala como sensible. Así que la decisión no depende de si un agente puede abrir la consola de Verint desde Shanghái; depende de dónde se permite que residan esas grabaciones y transcripciones. En su propio acuerdo de tratamiento de datos, Verint aloja su nube en América, APAC (Sídney) y EMEA (Fráncfort y Londres) — sin ninguna región dentro de China continental. (Verint escindió su división de ciberinteligencia como Cognyte en 2021; el Verint del que hablamos aquí es la empresa de interacción con clientes).
Verint en China de un vistazo
| Qué lo decide | En los propios términos de Verint — y la ley china |
|---|---|
| Dónde residen los registros | El acuerdo de tratamiento de datos de Verint enumera las regiones de centros de datos de alojamiento de las “Verint hosted solutions” (soluciones alojadas de Verint) como América (US-EAST/WEST), APAC (Sídney), EMEA – UE (Fráncfort) y EMEA – Reino Unido (Londres), en AWS, Microsoft Azure o Google Cloud. Ninguna está en China continental. En los propios términos de Verint no hay ninguna opción de residencia dentro del país que seleccionar. |
| Qué guarda y por qué es información personal | El trabajo de Verint es grabar e interpretar interacciones, así que la superficie de China es el propio contenido: grabaciones de llamadas y de pantalla, transcripciones de voz a texto, datos de calidad y rendimiento, historial de casos y datos personales de agentes y clientes. El DPA incluye “Recording” (grabación) entre sus actividades de tratamiento y “biometric data for the purpose of uniquely identifying a natural person” (datos biométricos dirigidos a identificar de manera unívoca a una persona física) entre las categorías que puede tratar — y las huellas de voz que hay detrás de sus servicios de autenticación de identidad son exactamente eso: la categoría que el artículo 28 de la PIPL trata como sensible. |
| Los datos de sus usuarios y agentes en China cruzando la frontera | Cuando quienes llaman o los agentes están en el continente y la nube de Verint se encuentra en Sídney, Fráncfort, Londres o EE. UU., las grabaciones y transcripciones que producen esas interacciones salen de China por diseño — una transferencia transfronteriza según la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia. Las categorías sensibles, como las huellas de voz, elevan aún más el listón. |
| Deber de almacenamiento dentro del país | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal generada en China debe almacenarse en China (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo). Una región de alojamiento en el extranjero no puede cumplir ese deber; elegir otra región en el extranjero solo traslada la transferencia. |
| La accesibilidad no es el eje | Que un escritorio de agente cargue desde dentro de China no prueba nada sobre la residencia — una herramienta puede abrirse y aun así ser ilegal de usar para los datos que graba. Y cualquier superficie orientada a China que Verint alimente — un espacio de trabajo de agentes, un portal de clientes, un formulario de opinión o de admisión — es un servicio de internet en China, así que lleva además un deber de registro ICP (备案). |
Sin región en el continente, las grabaciones salen del país
Verint es una plataforma en la nube con un plano de control gestionado y los almacenes que guardan sus datos de interacción, y la ley china alcanza a ambos. En su propio acuerdo de tratamiento de datos, las regiones de centros de datos de alojamiento de las “Verint hosted solutions” son América (US-EAST/WEST), APAC (Sídney), EMEA – UE (Fráncfort) y EMEA – Reino Unido (Londres), sobre AWS, Microsoft Azure o Google Cloud; sus soluciones de gestión de la plantilla con la marca Calabrio añaden EE. UU. y Canadá (Montreal). Ni una sola región está en China continental. Así que «ya usamos Verint» no se traslada al país en los propios términos de la plataforma: cuando quienes llaman y los agentes de un centro de contacto están en el continente y el tenant se aloja en Sídney, Fráncfort, Londres o EE. UU., cada grabación, captura de pantalla y transcripción que generan esas interacciones se escribe en un almacenamiento fuera de China, y los metadatos, los resultados analíticos y los registros de auditoría que Verint conserva sobre ellas también se guardan en el extranjero.
Lo que graba Verint es información personal — y a menudo sensible
Esta es la parte que la mayoría de los equipos subestima. Una plataforma de gestión de la plantilla existe para capturar y analizar lo que dicen y hacen clientes y agentes — así que su carga no es un conjunto ordenado de campos de formulario, sino la interacción en bruto: la grabación de alguien que lee en voz alta un número de tarjeta, una transcripción que menciona una reclamación médica, una captura de pantalla de una página de cuenta, los propios identificadores del agente y su historial de rendimiento. Gran parte de ello es información personal corriente; una parte es la categoría que el artículo 28 de la PIPL trata como sensible — cuentas financieras, información de salud y, sobre todo, las huellas de voz que construyen los servicios de autenticación de identidad de Verint para verificar a quien llama, que son datos biométricos. Según la Ley de Protección de Información Personal de China, la obligación de transferencia recae sobre usted, el responsable del tratamiento, no sobre Verint, el encargado: los artículos 38 a 40 exigen notificación, un consentimiento separado para la transferencia al extranjero y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación —, y las categorías sensibles exigen además un propósito específico y una necesidad demostrada. Por encima de los umbrales regulados, o cuando los datos son «datos importantes», puede que la evaluación de seguridad de la exportación de datos (数据出境安全评估) de China tenga que superarse antes de que nada salga.
Reducir la exposición no cierra la puerta
La arquitectura de Verint ofrece palancas reales, y merece la pena usarlas. Puede enmascarar datos en las transcripciones y grabaciones, y el DPA señala que un cliente “controls ingested recordings using the pause/resume configuration,” (controla las grabaciones ingeridas mediante la configuración de pausa/reanudación), de modo que un número de tarjeta o una información de salud ni siquiera tienen por qué capturarse. Puede elegir qué región en el extranjero aloja un tenant y — allí donde el producto admita un despliegue autogestionado u on-premise — mantener el almacén de grabaciones en una infraestructura que usted controle dentro del continente. Todo ello reduce qué cruza la frontera. Nada de ello, por sí solo, cambia que se produzca una transferencia: un tenant alojado sigue escribiendo datos de interacción y analítica en una región fuera de China, y apuntar un tenant a «otra región» solo traslada la transferencia de Sídney a Fráncfort — no la elimina. Qué obligaciones le alcanzan realmente — un mecanismo de transferencia, una evaluación de seguridad de la exportación de datos, almacenamiento dentro del país según el artículo 39 de la Ley de Ciberseguridad (antes artículo 37), un registro ICP o alguna combinación — depende de su entidad, de sus volúmenes de datos y de quiénes son sus usuarios. Esto es un mapa de riesgo, no un veredicto: concrete los detalles con su asesoría legal antes de que su centro de contacto en China dependa de la respuesta.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de operar Verint para un centro de contacto orientado a China, y tiene una forma reconocible. Primero, cartografiar: nuestro equipo de cumplimiento en China analiza su exposición a la PIPL interacción por interacción — qué grabaciones, transcripciones y huellas de voz sacan información personal de China, cuáles tocan las categorías sensibles, qué puede salir legalmente, dónde se aplica una evaluación de seguridad de la exportación de datos o un deber de almacenamiento del artículo 40, y qué deben cubrir su notificación y su consentimiento. Nosotros construimos la imagen técnica; las conclusiones jurídicas se resuelven con su asesoría legal.
Luego, localizar: ponemos en marcha un tratamiento y un almacenamiento consentidos dentro del país para los registros de interacción que deben permanecer en suelo continental — aplicando los propios controles de enmascaramiento y de pausa/reanudación de Verint, y un despliegue autogestionado u on-premise allí donde el producto lo admita —, de modo que los datos sensibles de China permanezcan residentes y solo lo que puede salir legalmente fluya hacia el resto de su entorno, con el tenant de Verint que da servicio a sus otros mercados exactamente donde está.
Luego, entregar: cualquier superficie orientada a China que Verint alimente — un espacio de trabajo de agentes, un portal de clientes, un formulario de opinión o de admisión — es un servicio de internet en China, así que lleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país. 21YunBox la entrega dentro del país — el 21YunBox Optimizer — por delante del stack que ya utiliza, sin reconstrucción ni una segunda base de código. 21YunBox es una capa de cumplimiento, no una migración, y un socio de las plataformas cuyas licencias usted ya tiene, no un competidor. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión. El resultado es un entorno de Verint que funciona de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad de la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está Verint bloqueado en China continental?
La accesibilidad no es la cuestión. Una consola o un escritorio de agente de Verint bien pueden cargar desde dentro de China, pero eso no prueba nada sobre el cumplimiento: la nube de Verint almacena en regiones en el extranjero las grabaciones, transcripciones y huellas de voz que captura, así que usarla para interacciones de China es una transferencia transfronteriza de información personal regulada por la PIPL. La exposición es jurídica, no una cuestión de si la página se abre.
¿Tiene Verint un centro de datos o una región en China continental?
No. El propio acuerdo de tratamiento de datos de Verint enumera sus regiones de centros de datos de alojamiento como América (US-EAST/WEST), APAC (Sídney), EMEA – UE (Fráncfort) y EMEA – Reino Unido (Londres), en AWS, Microsoft Azure y Google Cloud. Ninguna está en China continental, así que en los propios términos de Verint no hay opción de residencia dentro del país que seleccionar.
¿Se consideran sensibles según la ley china las grabaciones de llamadas y las huellas de voz?
Las huellas de voz son datos biométricos, que el artículo 28 de la PIPL clasifica como información personal sensible; las grabaciones de llamadas y de pantalla y sus transcripciones también contienen datos personales corrientes y pueden capturar números de tarjetas de pago o información de salud o financiera. Exportar información personal sensible eleva el listón — un propósito específico, una necesidad demostrada y un consentimiento separado —, y los detalles para su entidad deben resolverse con asesoría legal.


