Funktioniert Verint in China? Aufzeichnungen, Stimmabdrücke, PIPL & Datenresidenz
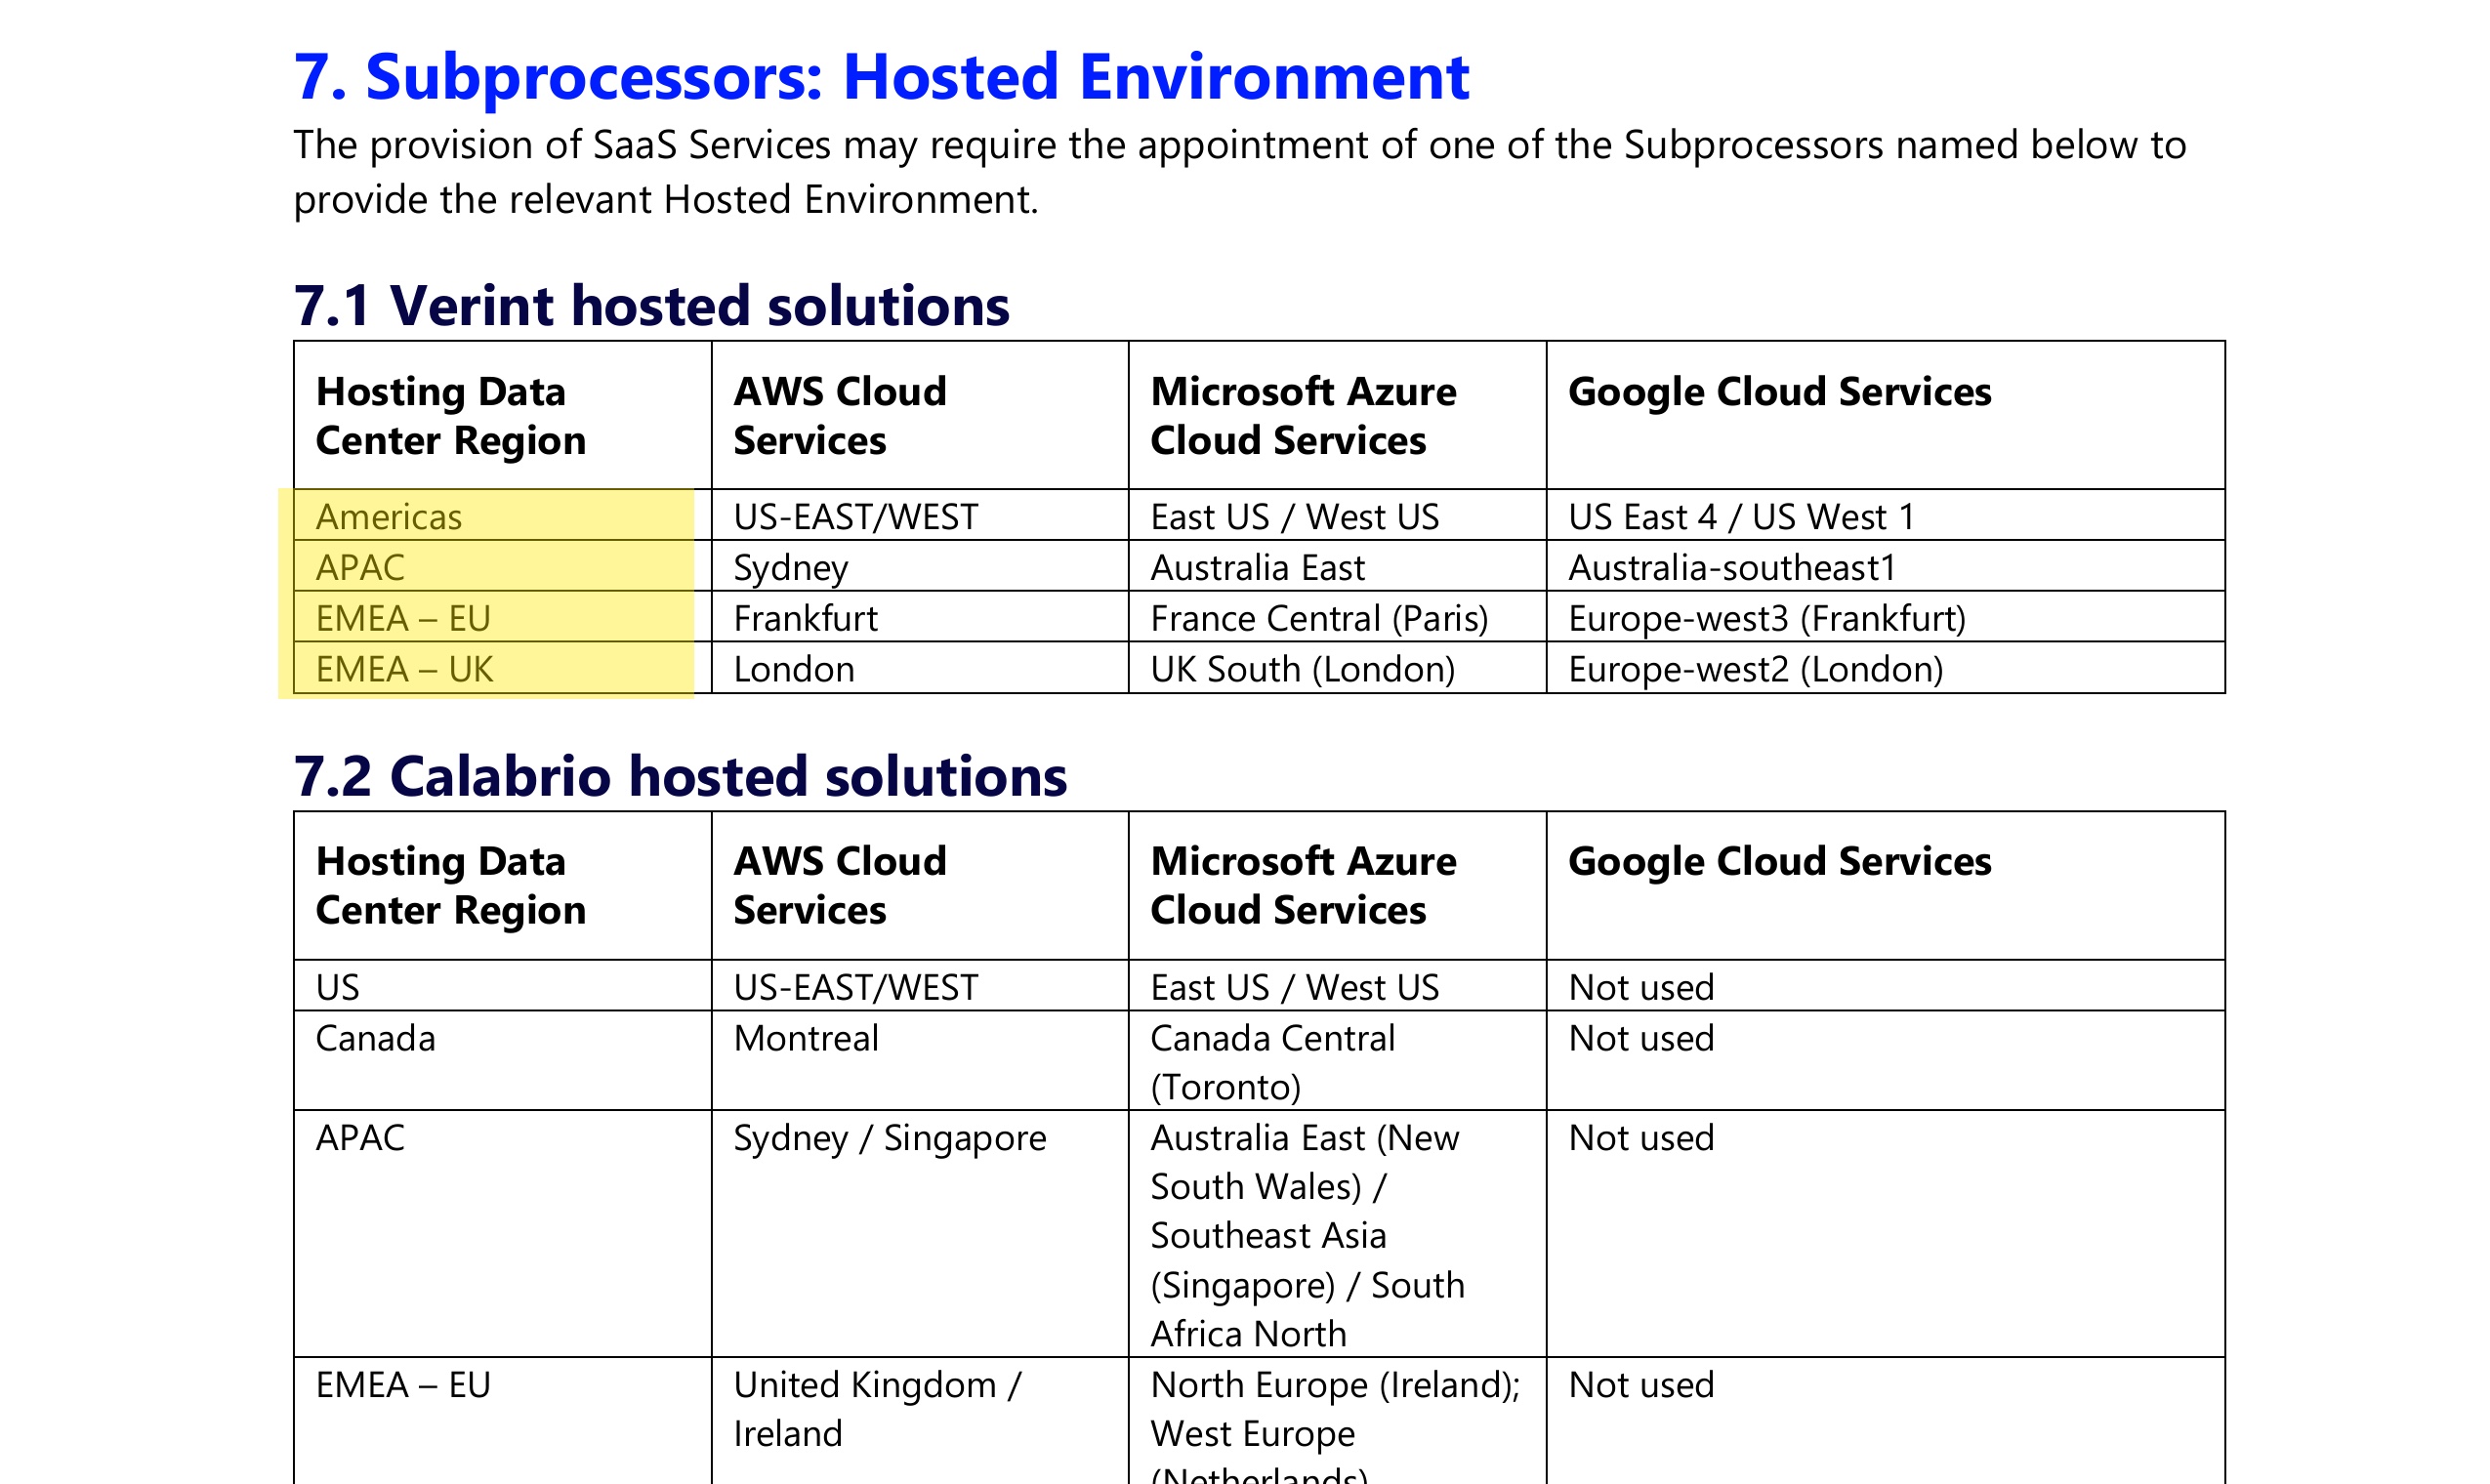
Verints eigenes Data Processing Agreement hostet seine Cloud in Amerika, APAC (Sydney) und EMEA (Frankfurt, London) — ohne Festland-China-Region. Weil Verint Interaktionen aufzeichnet, transkribiert und analysiert, einschließlich Stimmabdrücken, ist das Verschieben dieser Daten offshore ein PIPL-Grenztransfer oft-sensibler personenbezogener Information. Ein Blick zuerst auf die Compliance: die Datenresidenz-, Art.-28- und ICP-Fragen.
Funktioniert Verint in China?
Ob Verint in China „funktioniert“, ist eine Datenresidenz-Frage über sensible Aufzeichnungen, keine Geschwindigkeitsfrage.
Verint zeichnet Contact-Center-Interaktionen auf, transkribiert und analysiert sie — Anruf- und Bildschirmaufzeichnungen, Sprache-zu-Text-Transkripte, Qualitäts- und Leistungsdaten und die Stimmabdrücke hinter seinen Identitäts-Authentifizierungs-Diensten — und sein eigenes Data Processing Agreement hostet „Verint hosted solutions“ nur in Amerika, APAC (Sydney) und EMEA (Frankfurt und London), ohne Festland-China-Region. Interaktionsdaten von Ihren China-Nutzern und -Agenten ruhen also offshore: ein PIPL-Grenztransfer personenbezogener Information — vieles davon die biometrische Kategorie, die Art. 28 als sensibel behandelt, und einer inländischen Speicherpflicht unterliegend für einen CIIO oder Verarbeiter großer Mengen.
Welche Pflichten tatsächlich beißen, hängt von Ihrer Gesellschaft, Ihren Datenmengen und Nutzern ab — eine Risikokarte, die mit Rechtsbeistand zu klären ist. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ! Zeichnet Anrufe und Bildschirme auf, transkribiert sie und kann Stimmabdrücke bauen — sensible PI
- ! Gehostet auf AWS, Azure oder GCP nur in US-, Sydney-, Frankfurt- und London-Regionen
- ! China-Interaktionsdaten offshore gesendet — ein PIPL-Grenztransfer
- ✕ Keine Festland-China-Hosting-Region existiert in Verints eigenem DPA zu wählen
- ✓ Ein rechtmäßiger Weg: die Aufzeichnungen im Land lokalisieren + ICP-gemeldete Auslieferung
Was die offizielle Verint-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Verints eigenes Data Processing Agreement benennt keine Festland-China-Hosting-Region. Seine Tabelle „Subprocessors: Hosted Environment“ listet die Hosting-Rechenzentrumsregionen für „Verint hosted solutions“ als Amerika (US-EAST/WEST), APAC (Sydney), EMEA – EU (Frankfurt) und EMEA – UK (London), auf AWS, Microsoft Azure oder Google Cloud — Interaktionsdaten, die in China erzeugt werden, kommen also offshore zur Ruhe. | Verint Data Processing Instructions (DPA exhibit), §7 Subprocessors: Hosted Environment — retrieved 2026-10-10 |
| Verint zeichnet Kundeninteraktionen auf und transkribiert sie und kann biometrische Daten verarbeiten. Dasselbe DPA listet „Recording“ unter seinen Verarbeitungsaktivitäten, hat Sub-prozessoren „create voice-to-text transcription“ und speichert „redacted customer interaction transcripts,“ und benennt „biometric data for the purpose of uniquely identifying a natural person“ unter den Sonderkategorien, die es auf Anweisung eines Kunden verarbeiten kann — das Rohmaterial der Sprach-Biometrie. | Verint Data Processing Instructions (DPA exhibit), §2.1, §4 & §7 — retrieved 2026-10-10 |
| Stimmabdrücke und andere Biometrie sind „sensible personenbezogene Information“ unter Chinas PIPL. Art. 28 stuft biometrische Daten als sensibel ein, sie zu handhaben braucht also einen spezifischen Zweck, nachgewiesene Notwendigkeit und gesonderte Einwilligung; sie ins Ausland zu senden, löst PIPLs Grenzregeln aus (Art. 38–40) — Mitteilung, gesonderte Einwilligung und einen Transfermechanismus wie eine CAC-Sicherheitsbewertung, den Standardvertrag oder Zertifizierung. | PIPL (Personal Information Protection Law), Articles 28–29 & 38–40 — retrieved 2026-10-10 |
| Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss China-Personeninformation in China speichern. PIPL Art. 40 und das Cybersicherheitsgesetz Art. 39 (vormals Art. 37) erlegen inländische Speicherung auf, die eine Offshore-Hosting-Region nicht erfüllen kann, und jede China-gerichtete Verint-Oberfläche trägt zudem eine ICP-Beian (备案)-Pflicht. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37) — retrieved 2026-10-10 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Ob Verint in Festlandchina „funktioniert“, ist eine Datenresidenz-Frage, keine Konnektivitätsfrage. Verints Kundenbindungs- und Belegschaftsbindungs-Plattform existiert, um einzufangen und zu interpretieren, was in einem Contact Center geschieht: vollständige Anrufaufzeichnungen, Bildschirmaufzeichnungen, Sprache-zu-Text-Transkripte, Fallhistorie und — über seine Identitäts-Authentifizierungs-Dienste — die Stimmabdrücke, die einen Anrufer per Stimme verifizieren. Fast all das ist personenbezogene Information, und ein Stimmabdruck ist biometrische Daten, die PIPL als sensibel heraushebt. Die Entscheidung dreht sich also nicht darum, ob ein Agent die Verint-Konsole aus Shanghai öffnen kann; sie dreht sich darum, wo diese Aufzeichnungen und Transkripte zur Ruhe kommen dürfen. In seinem eigenen Data Processing Agreement hostet Verint seine Cloud in Amerika, APAC (Sydney) und EMEA (Frankfurt und London) — ohne Region im Festland Chinas. (Verint spaltete seinen Cyber-Intelligence-Arm 2021 als Cognyte ab; das Verint hier ist das Kundenbindungs-Unternehmen.)
Verint in China auf einen Blick
| Was es entscheidet | In Verints eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Aufzeichnungen leben | Verints Data Processing Agreement listet die Hosting-Rechenzentrumsregionen für „Verint hosted solutions“ als Amerika (US-EAST/WEST), APAC (Sydney), EMEA – EU (Frankfurt) und EMEA – UK (London), über AWS, Microsoft Azure oder Google Cloud. Keine ist im Festland Chinas. Es gibt keine inländische Residenzoption zu wählen, nach Verints eigenen Bedingungen. |
| Was es hält, und warum es personenbezogene Information ist | Verints Aufgabe ist, Interaktionen aufzuzeichnen und zu interpretieren, die China-Oberfläche ist also der Inhalt selbst: Anruf- und Bildschirmaufzeichnungen, Sprache-zu-Text-Transkripte, Qualitäts- und Leistungsdaten, Fallhistorie und Agenten- und Kunden-PII. Das DPA listet „Recording“ unter seinen Verarbeitungsaktivitäten und „biometric data for the purpose of uniquely identifying a natural person“ unter den Kategorien, die es verarbeiten kann — und die Stimmabdrücke hinter seinen Identitäts-Authentifizierungs-Diensten sind genau das: die Kategorie, die PIPL Art. 28 als sensibel behandelt. |
| Die Daten Ihrer China-Nutzer und -Agenten überqueren die Grenze | Wenn die Anrufer oder Agenten im Festland sind und die Verint-Cloud in Sydney, Frankfurt, London oder den USA sitzt, verlassen die Aufzeichnungen und Transkripte, die diese Interaktionen erzeugen, China konzeptbedingt — ein grenzüberschreitender Transfer unter PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. Sensible Kategorien wie Stimmabdrücke erhöhen die Hürde weiter. |
| Inländische Speicherpflicht | Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China erzeugte personenbezogene Information in China gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Cybersicherheitsgesetz-Novelle 2025, in Kraft 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, Inhalt unverändert). Eine Offshore-Hosting-Region kann diese Pflicht nicht erfüllen; eine andere Offshore-Region zu wählen, verlagert den Transfer nur. |
| Erreichbarkeit ist nicht die Achse | Ein Agenten-Desktop, der aus China lädt, beweist nichts über Residenz — ein Werkzeug kann sich öffnen und dennoch rechtswidrig zu nutzen sein für die Daten, die es aufzeichnet. Und jede China-gerichtete Oberfläche, die Verint speist — ein Agenten-Workspace, ein Kundenportal, ein Feedback- oder Intake-Formular — ist ein Internetdienst in China, sie trägt also eine ICP-Beian (备案)-Pflicht obendrauf. |
Keine Festland-Region, die Aufzeichnungen verlassen also das Land
Verint ist eine Cloud-Plattform mit einer verwalteten Steuerungsebene und den Speichern, die Ihre Interaktionsdaten halten, und Chinas Recht erreicht beide. In seinem eigenen Data Processing Agreement sind die Hosting-Rechenzentrumsregionen für „Verint hosted solutions“ Amerika (US-EAST/WEST), APAC (Sydney), EMEA – EU (Frankfurt) und EMEA – UK (London), ausgeliefert auf AWS, Microsoft Azure oder Google Cloud; seine Calabrio-gebrandeten Belegschaftslösungen ergänzen die USA und Kanada (Montreal). Nicht eine Region sitzt im Festland Chinas. „we already run Verint“ trägt sich also nach den eigenen Bedingungen der Plattform nicht ins Land: Wenn die Anrufer und Agenten eines Contact Centers im Festland sind und der Mandant in Sydney, Frankfurt, London oder den USA gehostet ist, wird jede Aufzeichnung, jeder Bildschirmmitschnitt und jedes Transkript, das diese Interaktionen erzeugen, in Speicher außerhalb Chinas geschrieben, und die Metadaten, Analytik-Ergebnisse und Audit-Logs, die Verint darüber hält, werden ebenfalls offshore gehalten.
Was Verint aufzeichnet, ist personenbezogene Information — und oft sensibel
Das ist der Teil, den die meisten Teams unterschätzen. Eine Belegschaftsbindungs-Plattform existiert, um einzufangen und zu analysieren, was Kunden und Agenten sagen und tun — ihre Nutzlast ist also kein ordentlicher Satz von Formularfeldern, sondern die rohe Interaktion: eine Aufzeichnung eines Anrufers, der eine Kartennummer vorliest, ein Transkript, das einen medizinischen Anspruch erwähnt, ein Bildschirmmitschnitt einer Kontoseite, die eigenen Identifikatoren und Leistungsaufzeichnungen des Agenten. Vieles davon ist gewöhnliche personenbezogene Information; manches davon ist die Kategorie, die PIPL Art. 28 als sensibel behandelt — Finanzkonten, Gesundheits-Offenlegungen und vor allem die Stimmabdrücke, die Verints Identitäts-Authentifizierungs-Dienste bauen, um einen Anrufer zu verifizieren, die biometrische Daten sind. Unter Chinas Gesetz zum Schutz personenbezogener Informationen landet die Transferpflicht bei Ihnen, dem Verarbeiter personenbezogener Information, nicht bei Verint, dem Auftragsverarbeiter: Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung für den Überseetransfer und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung — und sensible Kategorien verlangen obendrauf einen spezifischen Zweck und nachgewiesene Notwendigkeit. Oberhalb der regulierten Schwellen, oder wo die Daten „wichtige Daten“ sind, muss Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) möglicherweise klären, bevor irgendetwas geht.
Die Exponierung zu verengen, schließt die Tür nicht
Verints Architektur bietet durchaus echte Hebel, und sie sind es wert, genutzt zu werden. Sie können Transkripte und Aufzeichnungen schwärzen, und das DPA merkt an, dass ein Kunde „controls ingested recordings using the pause/resume configuration,“ eine Kartennummer oder eine Gesundheits-Offenlegung muss also gar nicht erst erfasst werden. Sie können wählen, welche Offshore-Region einen Mandanten hostet, und — wo das Produkt eine selbst verwaltete oder On-Premises-Bereitstellung unterstützt — den Aufzeichnungsspeicher auf Infrastruktur halten, die Sie innerhalb des Festlands kontrollieren. All das verengt, was die Grenze überquert. Keines davon ändert für sich genommen, dass ein Transfer geschieht: Ein gehosteter Mandant schreibt weiterhin Interaktionsdaten und Analytik in eine Region außerhalb Chinas, und einen Mandanten auf eine „andere Region“ zu richten, verschiebt den Transfer nur von Sydney nach Frankfurt — es beendet ihn nicht. Welche Pflichten tatsächlich beißen — ein Transfermechanismus, eine Datenexport-Sicherheitsbewertung, inländische Speicherung unter Cybersicherheitsgesetz Art. 39 (vormals Art. 37), eine ICP-Beian oder eine Kombination — dreht sich um Ihre Gesellschaft, Ihre Datenmengen und wer Ihre Nutzer sind. Dies ist eine Risikokarte, kein Urteil: Klären Sie die Einzelheiten mit Ihrem Rechtsbeistand, bevor Ihr China-Contact-Center von der Antwort abhängt.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Verint für ein China-gerichtetes Contact Center zu betreiben, und er hat eine Form. Erstens, kartieren: Unser China-Compliance-Team arbeitet Ihre PIPL-Exponierung Interaktion für Interaktion durch — welche Aufzeichnungen, Transkripte und Stimmabdrücke personenbezogene Information aus China tragen, welche die sensiblen Kategorien berühren, was rechtmäßig gehen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Art.-40-Speicherpflicht gilt, und was Ihre Mitteilung und Einwilligung abdecken müssen. Wir bauen das technische Bild; die rechtlichen Schlüsse werden mit Ihrem Rechtsbeistand geklärt.
Dann lokalisieren: Wir stellen eingewilligte, inländische Verarbeitung und Speicherung für die Interaktions-Aufzeichnungen auf, die auf Festland-Boden bleiben müssen — Verints eigene Schwärzungs- und Pause/Resume-Kontrollen betreibend, und eine selbst verwaltete oder On-Premises-Bereitstellung, wo das Produkt es unterstützt — sodass die sensiblen China-Daten ansässig bleiben und nur, was rechtmäßig gehen darf, zum Rest Ihres Bestands hinausfließt, mit dem Verint-Mandanten, der Ihre anderen Märkte bedient, genau dort belassen, wo er ist.
Dann ausliefern: Jede China-gerichtete Oberfläche, die Verint speist — ein Agenten-Workspace, ein Kundenportal, ein Feedback- oder Intake-Formular — ist ein Internetdienst in China, sie trägt also eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie inländisch aus — den 21YunBox Optimizer — vor den Stack gesetzt, den Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis. 21YunBox ist eine rechtskonforme Overlay, keine Migration, und ein Partner der Plattformen, die Sie bereits lizenzieren, kein Wettbewerber. 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung. Das Ergebnis ist ein Verint-Bestand, der für Ihre Nutzer in China legal und rechtskonform läuft.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- Grenzüberschreitende Datentransfers unter PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- Wie Sie eine ICP-Beian für China erhalten
Häufige Fragen
Ist Verint in Festlandchina gesperrt?
Erreichbarkeit ist nicht die Frage. Eine Verint-Konsole oder ein Agenten-Desktop mag durchaus aus China laden, aber das beweist nichts über Compliance: Verints Cloud speichert die Aufzeichnungen, Transkripte und Stimmabdrücke, die es erfasst, in Offshore-Regionen, es für China-Interaktionen zu nutzen, ist also ein grenzüberschreitender Transfer personenbezogener Information, den PIPL regiert. Die Exponierung ist rechtlich, keine Frage, ob die Seite sich öffnet.
Hat Verint ein Rechenzentrum oder eine Region im Festland Chinas?
Nein. Verints eigenes Data Processing Agreement listet seine Hosting-Rechenzentrumsregionen als Amerika (US-EAST/WEST), APAC (Sydney), EMEA – EU (Frankfurt) und EMEA – UK (London), über AWS, Microsoft Azure und Google Cloud. Keine ist im Festland Chinas, es gibt also keine inländische Residenzoption zu wählen, nach Verints eigenen Bedingungen.
Werden Anrufaufzeichnungen und Stimmabdrücke unter chinesischem Recht als sensibel behandelt?
Stimmabdrücke sind biometrische Daten, die PIPL Art. 28 als sensible personenbezogene Information einstuft; Anruf- und Bildschirmaufzeichnungen und ihre Transkripte tragen zudem gewöhnliche PII und können Zahlungskartennummern, Gesundheits- oder Finanz-Offenlegungen erfassen. Sensible personenbezogene Information zu exportieren, erhöht die Hürde — ein spezifischer Zweck, nachgewiesene Notwendigkeit und gesonderte Einwilligung — und die Einzelheiten für Ihre Gesellschaft sollten mit Rechtsbeistand geklärt werden.


