Verintは中国本土で使えるか:録音、声紋、PIPL、データの国内保存
Verint自身のデータ処理契約(DPA)は、そのクラウドを南北アメリカ・APAC(シドニー)・EMEA(フランクフルト、ロンドン)でホストし、中国本土のリージョンはありません。Verintはインタラクションを録音・文字起こし・分析し、声紋も扱うため、そのデータをオフショアに動かすことは、しばしばセンシティブな個人情報のPIPLの下での越境移転になります。データの国内保存、第28条、ICPの問いをコンプライアンス起点で読み解きます。
Verintは中国本土で使えるか
Verintが中国で「使える」かは、センシティブな録音についてのデータの国内保存の問いであって、速度の問いではありません。
Verintはコンタクトセンターのインタラクションを録音・文字起こし・分析し——通話と画面の録音、音声テキストの文字起こし、品質・パフォーマンスデータ、そして本人認証サービスの背後の声紋——自身のデータ処理契約は「Verintのホスト型ソリューション」を南北アメリカ・APAC(シドニー)・EMEA(フランクフルトとロンドン)でのみホストし、中国本土のリージョンはありません。ですから中国のユーザーとエージェントのインタラクションデータはオフショアに置かれます:個人情報のPIPLの越境移転——その多くは第28条がセンシティブと扱う生体のカテゴリであり、CIIOや大量取扱者には国内保存の義務(英語)を伴います。
どの義務が実際に効くかは、法人・データ量・ユーザーで変わります——専門家と確定すべきリスクの見取り図です。当社の中国チームがエクスポージャーを整理します →
コンプライアンス・スナップショット
- ! 通話と画面を録音し、文字起こしし、声紋を構築しうる——センシティブ個人情報
- ! AWS・Azure・GCP上、米国・シドニー・フランクフルト・ロンドンのリージョンのみでホスト
- ! 中国のインタラクションデータがオフショアに送られる——PIPLの越境移転
- ✕ Verint自身のDPAに、選べる中国本土のホスティングリージョンが存在しない
- ✓ 適法な経路:記録を国内に国内化+ICP備案済みの配信
Verintの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
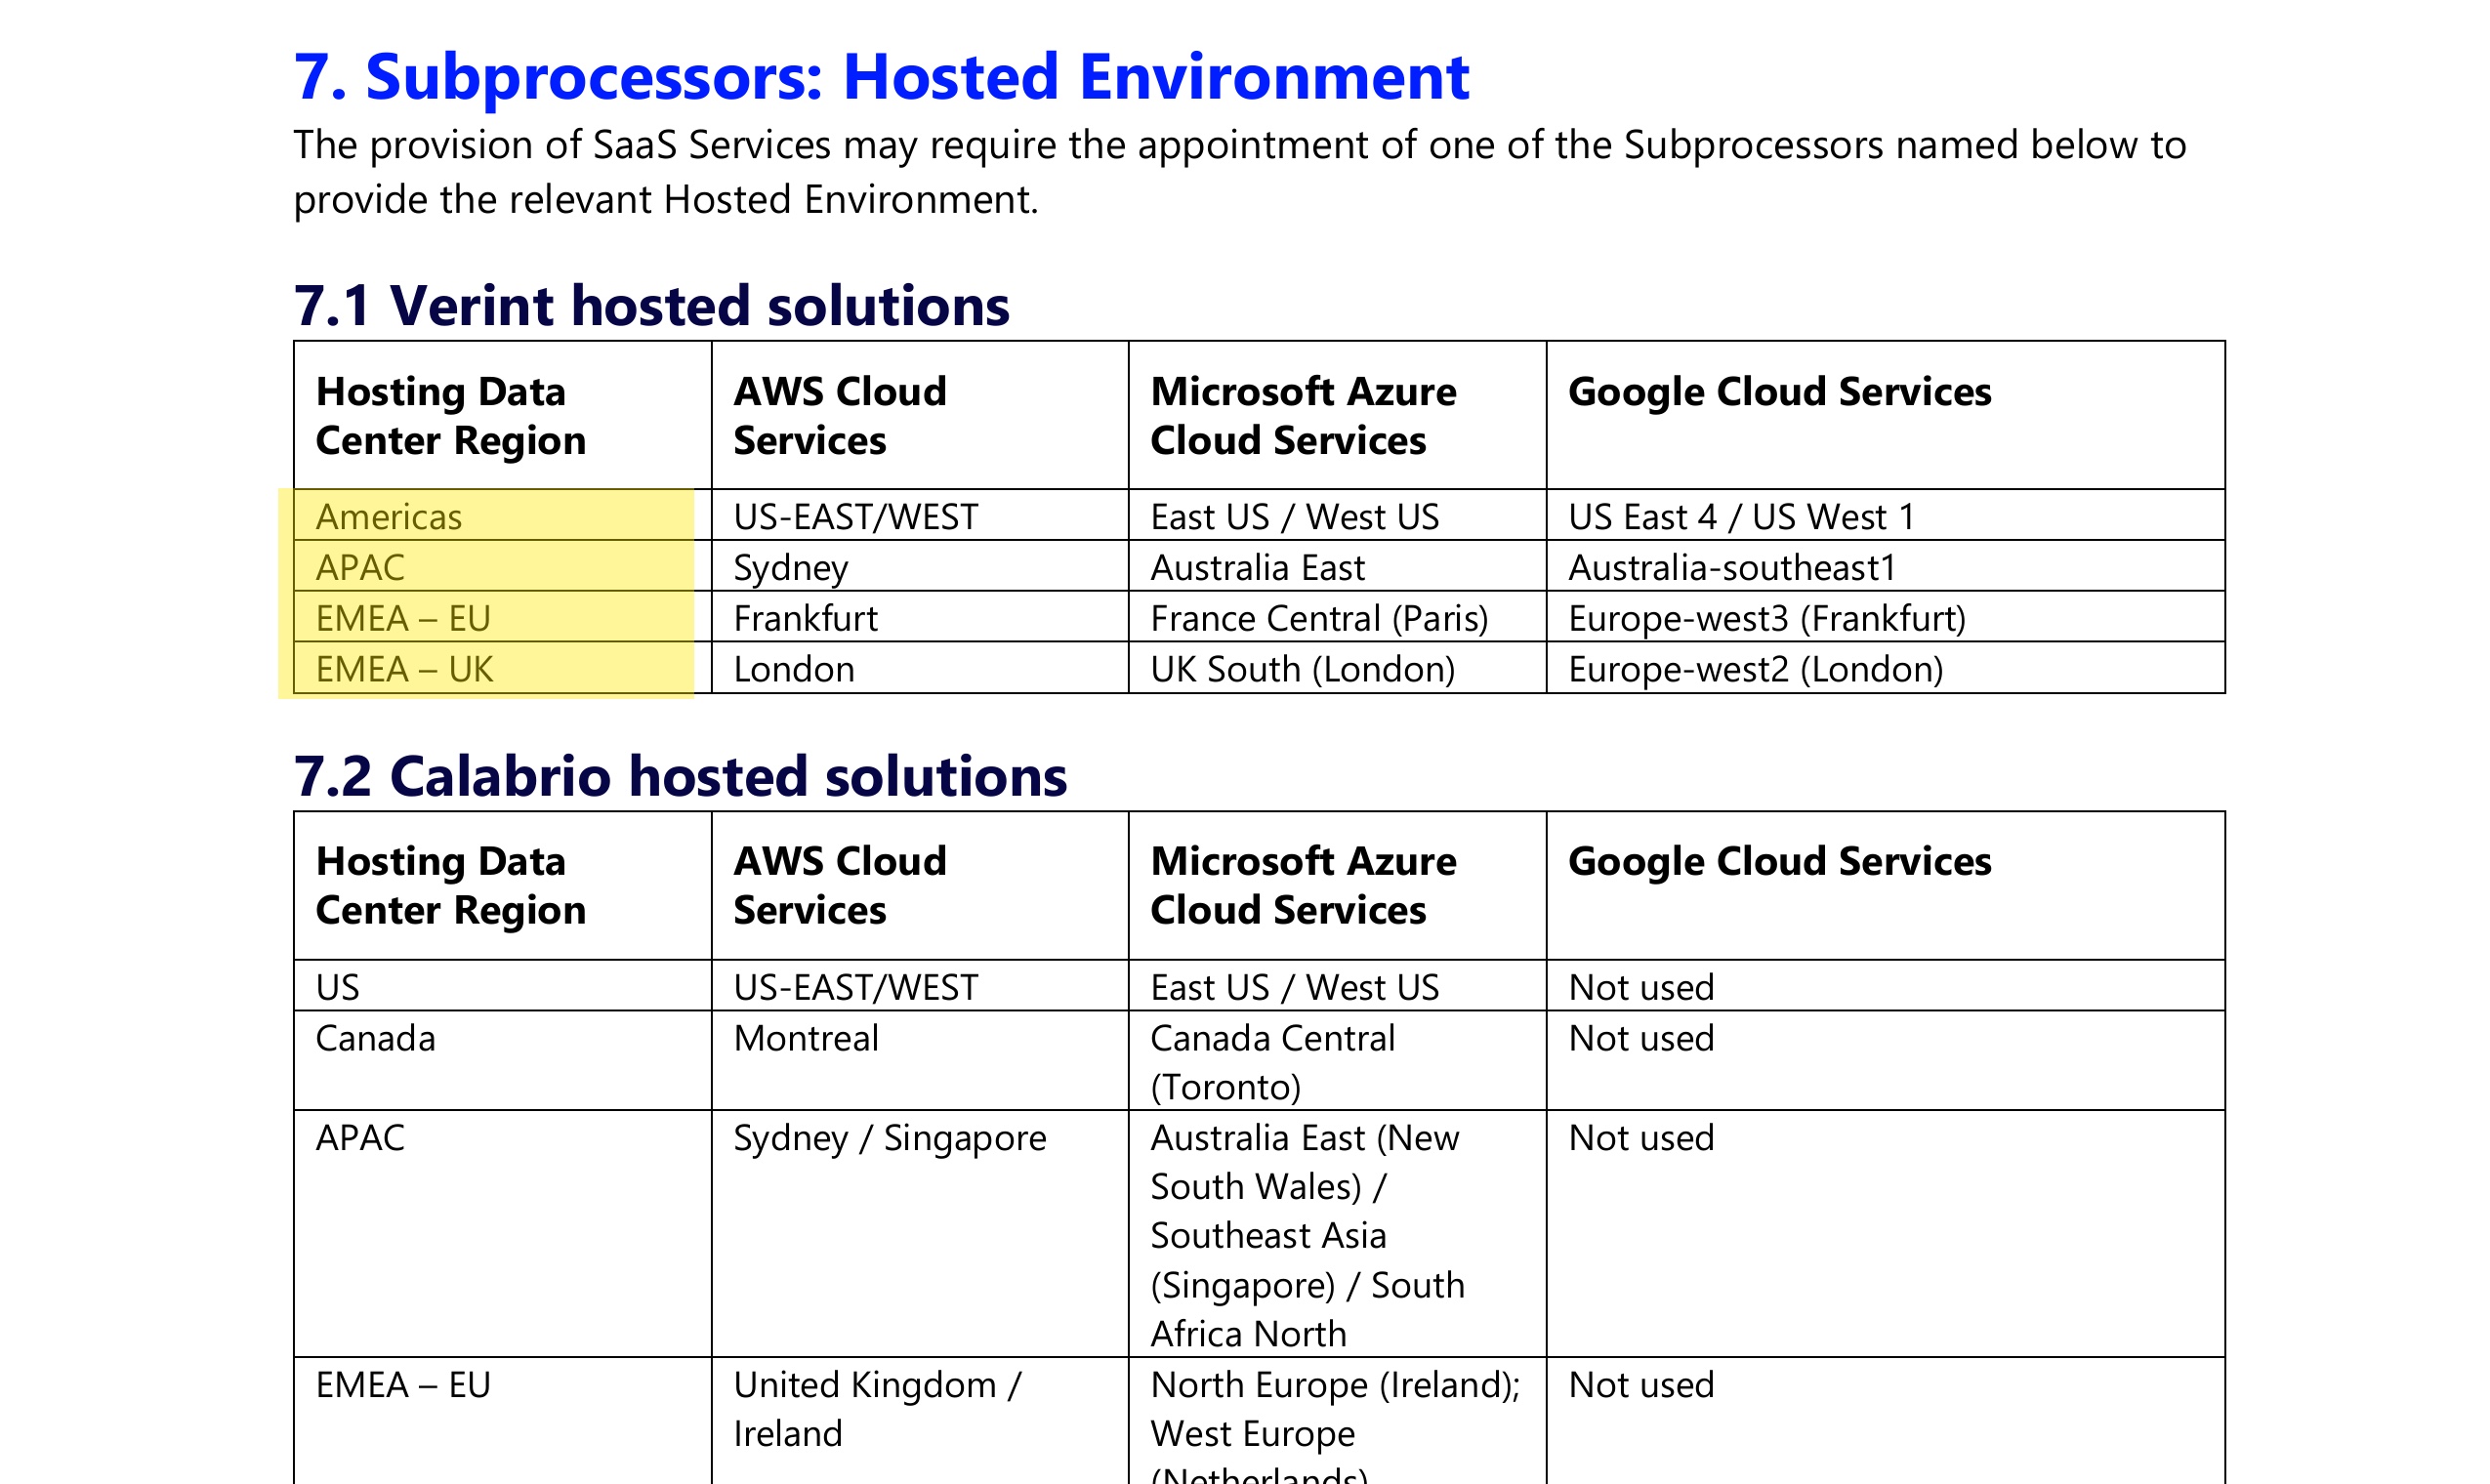
| Verint自身のData Processing Agreementは、中国本土のホスティングリージョンを一つも挙げていない。その「Subprocessors: Hosted Environment」の表は、「Verintのホスト型ソリューション」のホスティングデータセンター地域を南北アメリカ(US-EAST/WEST)、APAC(シドニー)、EMEA – EU(フランクフルト)、EMEA – UK(ロンドン)として、AWS・Microsoft Azure・Google Cloud 上に挙げる——ので、中国で生成されたインタラクションデータはオフショアに落ち着く。 | Verint Data Processing Instructions (DPA exhibit), §7 Subprocessors: Hosted Environment — 2026-10-10 取得 |
| Verintは顧客のインタラクションを録音・文字起こしし、生体データを処理しうる。同じDPAは処理活動に「Recording」(録音)を挙げ、サブプロセッサーが「音声テキストの文字起こしを作成」し「マスキングされた顧客インタラクションの文字起こし」を保存するとし、顧客の指示により処理しうる特別カテゴリに「自然人を一意に識別する目的の生体データ」を挙げる——音声生体の原材料だ。 | Verint Data Processing Instructions (DPA exhibit), §2.1・§4・§7 — 2026-10-10 取得 |
| 声紋その他の生体は中国のPIPLの下で「センシティブな個人情報」だ。第28条が生体データをセンシティブと分類するので、その取り扱いには特定目的、立証された必要性、個別の同意が要る;それを国外に送ることはPIPLの越境ルール(第38〜40条)を発動させる——通知、個別の同意、そしてCACの安全評価・標準契約・認証といった移転メカニズム。 | PIPL(個人情報保護法)第28〜29条・第38〜40条 — 2026-10-10 取得 |
| 重要情報インフラ運営者や大量取扱者は、中国の個人情報を中国に保存しなければならない。PIPL第40条とサイバーセキュリティ法第39条(旧第37条)が、オフショアのホスティングリージョンには満たせない国内保存を課し、あらゆる中国向けのVerintの面もICP備案(备案)の義務を負う。 | PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条) — 2026-10-10 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
Verintが中国本土で「使える」かは、接続性ではなくデータの国内保存の問いです。Verintのカスタマーエンゲージメント/ワークフォースエンゲージメントのプラットフォームは、コンタクトセンターで起きることを捕捉し解釈するために存在します:通話の全録音、画面録画、音声テキストの文字起こし、ケース履歴、そして——本人認証サービスを通じて——発信者を声で確認する声紋です。そのほとんどが個人情報であり、声紋は生体データで、PIPLはそれをセンシティブと名指しします。ですから判断は、エージェントが上海からVerintのコンソールを開けるかではありません。それらの録音と文字起こしがどこに落ち着くことを許されるか、です。自身のデータ処理契約(DPA)で、Verintはそのクラウドを南北アメリカ・APAC(シドニー)・EMEA(フランクフルトとロンドン)でホストし——中国本土の内側にリージョンはありません。(Verintは2021年にサイバーインテリジェンス部門をCognyteとして分離しました。ここでのVerintはカスタマーエンゲージメントの会社です。)
中国でのVerint:ひと目で
| 決め手 | Verint自身の言葉で——そして中国の法では |
|---|---|
| 記録はどこにあるか | VerintのData Processing Agreementは、"Verint hosted solutions"のホスティングデータセンター地域を南北アメリカ(US-EAST/WEST)、APAC(シドニー)、EMEA – EU(フランクフルト)、EMEA – UK(ロンドン)として、AWS・Microsoft Azure・Google Cloud 上に挙げます。どれも中国本土にありません。Verint自身の文言では、選べる国内の国内保存の選択肢はありません。 |
| 何を保持し、なぜ個人情報か | Verintの仕事はインタラクションを録音し解釈することなので、中国の面はコンテンツそのものです:通話と画面の録音、音声テキストの文字起こし、品質・パフォーマンスデータ、ケース履歴、エージェントと顧客のPII。DPAは処理活動に"Recording"(録音)を、処理しうるカテゴリに"biometric data for the purpose of uniquely identifying a natural person"(自然人を一意に識別する目的の生体データ)を挙げ——本人認証サービスの背後の声紋はまさにそれ:PIPL第28条がセンシティブと扱うカテゴリです。 |
| 国境を越える中国ユーザーとエージェントのデータ | 発信者やエージェントが本土にいて、Verintのクラウドがシドニー・フランクフルト・ロンドン・米国にあるとき、それらのインタラクションが生む録音と文字起こしは設計上中国を離れます——PIPLの下での越境移転(第38〜40条):通知、個別の同意、一つの移転メカニズム。声紋のようなセンシティブなカテゴリは基準をさらに引き上げます。 |
| 国内保存の義務 | 重要情報インフラ運営者や大量取扱者にとっては、中国で生成された個人情報は中国に保存しなければなりません(PIPL第40条、サイバーセキュリティ法第39条(旧第37条)(英語)——2026年1月1日に施行された2025年のサイバーセキュリティ法改正が、データ国内保存の条文を第37条から第39条に繰り上げ、実質は不変)。オフショアのホスティングリージョンはその義務を満たせず、別のオフショアのリージョンを選んでも移転を移設するだけです。 |
| 到達性は軸ではない | エージェントのデスクトップが中国の内側から読み込まれても、国内保存については何も証明しません——ツールは開いても、それが記録するデータについては使うことが違法でありえます。そしてVerintが供給するあらゆる中国向けの面——エージェントのワークスペース、顧客ポータル、フィードバックや受付のフォーム——は中国でのインターネットサービスなので、その上にICP備案(备案)の義務を負います。 |
本土リージョンがないので、録音は国を離れる
Verintは、マネージドのコントロールプレーンと、貴社のインタラクションデータを保持するストアを持つクラウドプラットフォームであり、中国の法はその両方に及びます。自身のData Processing Agreementでは、「Verintのホスト型ソリューション」のホスティングデータセンター地域は南北アメリカ(US-EAST/WEST)、APAC(シドニー)、EMEA – EU(フランクフルト)、EMEA – UK(ロンドン)で、AWS・Microsoft Azure・Google Cloud 上で提供され、Calabrioブランドのワークフォースソリューションは米国とカナダ(モントリオール)を加えます。どのリージョンも中国本土にありません。ですから「うちはもうVerintを使っている」はプラットフォーム自身の文言上、中国に通用しません:コンタクトセンターの発信者とエージェントが本土にいてテナントがシドニー・フランクフルト・ロンドン・米国にホストされるとき、それらのインタラクションが生むあらゆる録音・画面キャプチャ・文字起こしは中国の外のストレージに書き込まれ、Verintがそれらについて保持するメタデータ・分析結果・監査ログもオフショアに保持されます。
Verintが記録するものは個人情報——そしてしばしばセンシティブ
ここが多くのチームが過小評価する部分です。ワークフォースエンゲージメントのプラットフォームは、顧客とエージェントが言うこと・することを捕捉し分析するために存在します——ので、そのペイロードはきれいなフォーム項目の集合ではなく、生のインタラクションです:発信者がカード番号を読み上げる録音、医療請求に触れる文字起こし、アカウントページの画面キャプチャ、エージェント自身の識別子とパフォーマンス記録。その多くは通常の個人情報で、一部はPIPL第28条がセンシティブと扱うカテゴリです——金融口座、健康の開示、そして何より、Verintの本人認証サービスが発信者を確認するために構築する声紋で、これは生体データです。中国の個人情報保護法の下では、移転の義務はプロセッサーのVerintではなく、個人情報の取扱者である貴社に落ちます:第38〜40条は、通知、国外移転についての個別の同意、一つの移転メカニズム——CACの安全評価、CAC標準契約、または認証——を求め、センシティブなカテゴリはその上に特定目的と立証された必要性を要します。規制のしきい値を超える場合、またはデータが「重要データ」の場合、何かが出る前に中国のデータ越境安全評価(英語)(数据出境安全评估)をクリアしなければならないことがあります。
エクスポージャーを狭めても扉は閉じない
Verintのアーキテクチャは本物のレバーを提供し、それらは使う価値があります。文字起こしと録音をマスキングでき、DPAは顧客が”controls ingested recordings using the pause/resume configuration”(取り込む録音をpause/resume設定で制御する)と記すので、カード番号や健康の開示はそもそも捕捉されずに済みます。テナントをどのオフショアのリージョンがホストするか選べ——製品が自己管理やオンプレミスのデプロイをサポートする場合——録音ストアを本土の内側で貴社が制御するインフラに保てます。これらすべては国境を越えるものを狭めます。しかしそれ自体では、移転が起きること自体は変わりません:ホスト型テナントは依然インタラクションデータと分析を中国の外のリージョンに書き込み、テナントを「別のリージョン」に向けることは移転をシドニーからフランクフルトへ動かすだけで、終わらせません。どの義務が実際に効くか——移転メカニズム、データ越境安全評価(英語)、サイバーセキュリティ法第39条(旧第37条)(英語)の下での国内保存、ICP備案、あるいはそれらの組み合わせ——は、法人、データ量、ユーザーが誰かで変わります。これはリスクの見取り図であって判定ではありません:中国のコンタクトセンターがその答えに依存する前に、具体を専門家と確定してください。
適法な経路——マッピング、国内化、配信
中国向けのコンタクトセンターのためにVerintを運用する、法令に沿ったやり方があり、それには形があります。まず、マッピング:当社の中国コンプライアンスチームが、貴社のPIPLエクスポージャーをインタラクションごとに洗い出します——どの録音・文字起こし・声紋が個人情報を中国の外へ運ぶか、どれがセンシティブなカテゴリに触れるか、何が適法に出せるか、データ越境安全評価や第40条の保存義務がどこで適用されるか、通知と同意が何をカバーしなければならないか。技術的な像は当社が作り、法的な結論は貴社の専門家と確定します。
次に、国内化:本土の土の上に留まらなければならないインタラクション記録のために、同意された国内での処理と保存を立ち上げます——Verint自身のマスキングとpause/resumeのコントロール、そして製品がサポートする場合は自己管理やオンプレミスのデプロイを動かして——ので、センシティブな中国データは国内にレジデントであり続け、適法に出せるものだけが残りの環境へ流れ、他の市場に提供するVerintのテナントは今ある場所にそのまま残ります。
そして、配信:Verintが供給するあらゆる中国向けの面——エージェントのワークスペース、顧客ポータル、フィードバックや受付のフォーム——は中国でのインターネットサービスなので、ICP備案(备案)の義務を負い、法令に沿った国内配信を必要とします。21YunBoxがそれを——21YunBox Optimizerを——すでにお使いのスタックの前段に置いて国内配信します——作り直しも、二つ目のコードベースもなく。21YunBoxは移行ではなく法令に沿ったオーバーレイであり、すでにライセンスしているプラットフォームへのパートナーであって競合ではありません。21YunBoxはいかなる不正な手段も用いず、また推奨しません。結果は、中国のユーザーのために適法かつ法令に沿って動くVerintの環境です。
関連する読み物:
よくあるご質問
Verintは中国本土でブロックされていますか?
到達性は問いではありません。Verintのコンソールやエージェントのデスクトップは中国の内側から読み込まれうりますが、それはコンプライアンスについて何も証明しません:Verintのクラウドは、取得する録音・文字起こし・声紋をオフショアのリージョンに保存するので、中国のインタラクションにそれを使うことはPIPLが規律する個人情報の越境移転です。エクスポージャーは法的で、ページが開くかどうかの問題ではありません。
Verintは中国本土にデータセンターやリージョンを持っていますか?
いいえ。Verint自身のData Processing Agreementは、そのホスティングデータセンター地域を南北アメリカ(US-EAST/WEST)、APAC(シドニー)、EMEA – EU(フランクフルト)、EMEA – UK(ロンドン)として、AWS・Microsoft Azure・Google Cloud にわたって挙げます。どれも中国本土になく、Verint自身の文言では選べる国内の国内保存の選択肢がありません。
通話録音と声紋は中国法の下でセンシティブとして扱われますか?
声紋は生体データで、PIPL第28条がセンシティブな個人情報と分類します;通話・画面の録音とその文字起こしも通常のPIIを運び、決済カード番号、健康や金融の開示を捕捉しえます。センシティブな個人情報を輸出することは基準を引き上げます——特定目的、立証された必要性、個別の同意——そして貴社の法人についての具体は専門家と確定すべきです。


