Verint fonctionne-t-il en Chine ? Enregistrements, empreintes vocales, PIPL et résidence des données
Le propre accord de traitement des données (DPA) de Verint héberge son cloud dans les Amériques, en APAC (Sydney) et en EMEA (Francfort, Londres) — sans région en Chine continentale. Parce que Verint enregistre, transcrit et analyse les interactions, empreintes vocales comprises, déplacer ces données à l'étranger est un transfert transfrontalier au sens de la PIPL d'informations personnelles souvent sensibles. Un regard « conformité d'abord » sur les questions de résidence des données, d'article 28 et d'ICP.
Verint fonctionne-t-il en Chine ?
Savoir si Verint « fonctionne » en Chine est une question de résidence des données portant sur des enregistrements sensibles, non une question de vitesse.
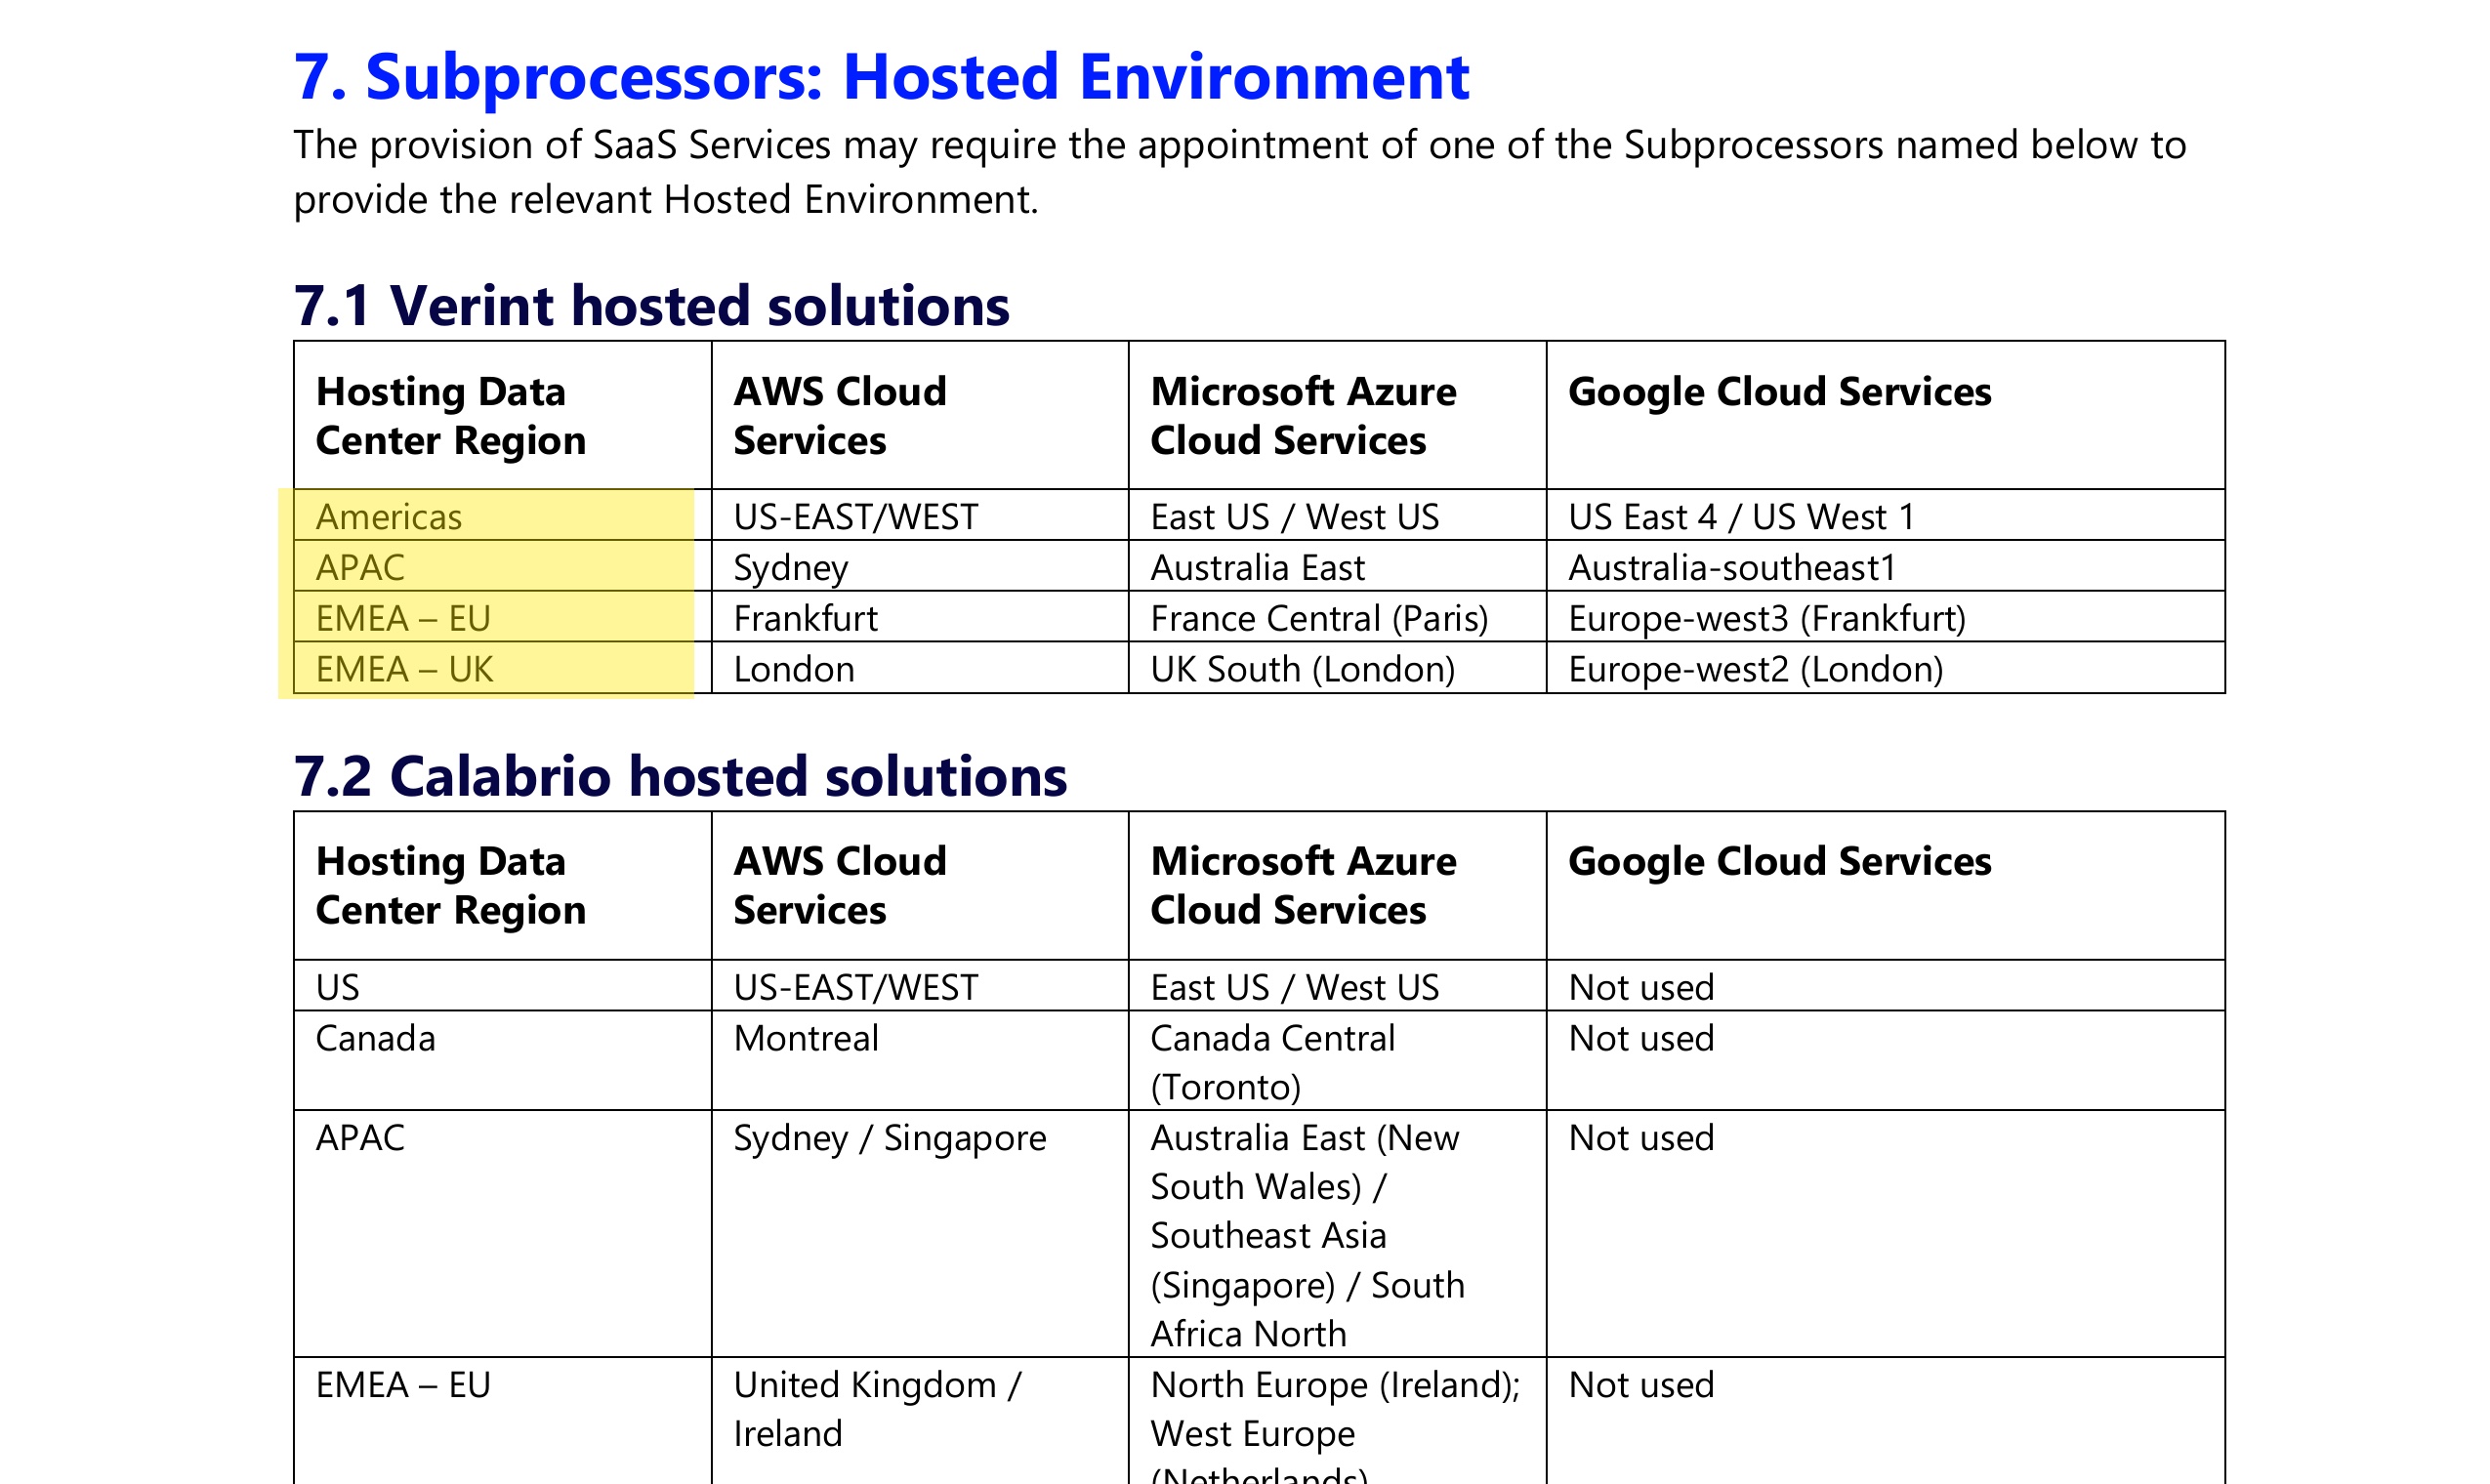
Verint enregistre, transcrit et analyse les interactions de centre de contact — enregistrements d'appels et d'écran, transcriptions voix-vers-texte, données de qualité et de performance, et les empreintes vocales derrière ses services d'authentification d'identité — et son propre accord de traitement des données héberge les “Verint hosted solutions” uniquement dans les Amériques, en APAC (Sydney) et en EMEA (Francfort et Londres), sans région en Chine continentale. Ainsi, les données d'interaction de vos utilisateurs et agents chinois reposent à l'étranger : un transfert transfrontalier au sens de la PIPL d'informations personnelles — dont une grande partie relève de la catégorie biométrique que l'article 28 traite comme sensible, et soumise à une obligation de stockage sur le territoire pour un OIIC ou un responsable traitant de gros volumes.
Lesquelles des obligations mordent réellement dépend de votre entité, de vos volumes de données et de vos utilisateurs — une carte des risques à régler avec un conseil. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ! Enregistre appels et écrans, les transcrit, et peut construire des empreintes vocales — IP sensibles
- ! Hébergé sur AWS, Azure ou GCP, uniquement dans les régions US, Sydney, Francfort et Londres
- ! Les données d'interaction chinoises envoyées à l'étranger — un transfert transfrontalier PIPL
- ✕ Aucune région d'hébergement en Chine continentale n'existe dans le propre DPA de Verint à sélectionner
- ✓ Une voie légale : localiser les enregistrements sur le territoire + diffusion déclarée ICP
Ce que la documentation officielle de Verint dit de la Chine
| Fait | Source primaire |
|---|---|
| Le propre accord de traitement des données de Verint ne nomme aucune région d'hébergement en Chine continentale. Son tableau “Subprocessors: Hosted Environment” liste les régions de centres de données d'hébergement pour les “Verint hosted solutions” comme les Amériques (US-EAST/WEST), l'APAC (Sydney), l'EMEA – EU (Francfort) et l'EMEA – UK (Londres), sur AWS, Microsoft Azure ou Google Cloud — de sorte que les données d'interaction produites en Chine viennent reposer à l'étranger. | Verint Data Processing Instructions (annexe du DPA), §7 Subprocessors: Hosted Environment — consulté le 2026-10-10 |
| Verint enregistre et transcrit les interactions client, et peut traiter des données biométriques. Le même DPA liste “Recording” parmi ses activités de traitement, a des sous-traitants qui “create voice-to-text transcription” et stockent des “redacted customer interaction transcripts,” et nomme “biometric data for the purpose of uniquely identifying a natural person” parmi les catégories particulières qu'il peut traiter sur instruction d'un client — la matière première de la biométrie vocale. | Verint Data Processing Instructions (annexe du DPA), §2.1, §4 & §7 — consulté le 2026-10-10 |
| Les empreintes vocales et autres biométries sont des « informations personnelles sensibles » au sens de la PIPL chinoise. L'article 28 classe les données biométriques comme sensibles, de sorte que les traiter exige une finalité spécifique, une nécessité démontrée et un consentement distinct ; les envoyer à l'étranger déclenche les règles transfrontalières de la PIPL (articles 38 à 40) — information, consentement distinct et un mécanisme de transfert tel qu'une évaluation de sécurité de la CAC, le contrat type, ou une certification. | PIPL (loi sur la protection des informations personnelles), articles 28 à 29 & 38 à 40 — consulté le 2026-10-10 |
| Un opérateur d'infrastructure d'information critique ou un responsable traitant de gros volumes doit stocker en Chine les informations personnelles chinoises. L'article 40 de la PIPL et la loi sur la cybersécurité, article 39 (anciennement l'article 37) imposent un stockage sur le territoire qu'une région d'hébergement à l'étranger ne peut satisfaire, et toute surface Verint tournée vers la Chine porte en outre une obligation de déclaration ICP (备案). | PIPL article 40 ; loi sur la cybersécurité, article 39 (anciennement l'article 37) — consulté le 2026-10-10 |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Savoir si Verint « fonctionne » en Chine continentale est une question de résidence des données, pas de connectivité. La plateforme d’engagement client et d’engagement des effectifs de Verint existe pour capturer et interpréter ce qui se passe dans un centre de contact : enregistrements complets des appels, enregistrements d’écran, transcriptions voix-vers-texte, historique des dossiers, et — par ses services d’authentification d’identité — les empreintes vocales qui vérifient un appelant par la voix. Presque tout cela est une information personnelle, et une empreinte vocale est une donnée biométrique, que la PIPL distingue comme sensible. La décision ne dépend donc pas de la question de savoir si un agent peut ouvrir la console Verint depuis Shanghai ; elle dépend de l’endroit où ces enregistrements et transcriptions sont autorisés à venir reposer. Dans son propre accord de traitement des données, Verint héberge son cloud dans les Amériques, en APAC (Sydney) et en EMEA (Francfort et Londres) — sans aucune région à l’intérieur de la Chine continentale. (Verint a scindé sa branche de cyber-renseignement en Cognyte en 2021 ; le Verint dont il est question ici est l’entreprise d’engagement client.)
Verint en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes de Verint — et au regard du droit chinois |
|---|---|
| Où vivent les enregistrements | L'accord de traitement des données de Verint liste les régions de centres de données d'hébergement pour les “Verint hosted solutions” comme les Amériques (US-EAST/WEST), l'APAC (Sydney), l'EMEA – EU (Francfort) et l'EMEA – UK (Londres), sur AWS, Microsoft Azure ou Google Cloud. Aucune n'est en Chine continentale. Il n'y a aucune option de résidence sur place à sélectionner selon les propres termes de Verint. |
| Ce qu'il détient, et pourquoi ce sont des informations personnelles | Le travail de Verint est d'enregistrer et d'interpréter les interactions, donc la surface Chine est le contenu lui-même : enregistrements d'appels et d'écran, transcriptions voix-vers-texte, données de qualité et de performance, historique des dossiers, et IP des agents et des clients. Le DPA liste “Recording” parmi ses activités de traitement et “biometric data for the purpose of uniquely identifying a natural person” parmi les catégories qu'il peut traiter — et les empreintes vocales derrière ses services d'authentification d'identité sont exactement cela : la catégorie que l'article 28 de la PIPL traite comme sensible. |
| Les données de vos utilisateurs et agents chinois franchissant la frontière | Quand les appelants ou les agents sont sur le continent et que le cloud Verint se trouve à Sydney, Francfort, Londres ou aux États-Unis, les enregistrements et transcriptions que ces interactions produisent quittent la Chine par conception — un transfert transfrontalier au sens de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert. Les catégories sensibles telles que les empreintes vocales relèvent encore la barre. |
| Obligation de stockage sur le territoire | Pour un opérateur d'infrastructure d'information critique ou un responsable traitant de gros volumes, les informations personnelles produites en Chine doivent être stockées en Chine (article 40 de la PIPL ; loi sur la cybersécurité, article 39 (anciennement l'article 37) — l'amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, à substance inchangée). Une région d'hébergement à l'étranger ne peut satisfaire cette obligation ; choisir une autre région à l'étranger ne fait que relocaliser le transfert. |
| L'accessibilité n'est pas l'axe | Un poste d'agent qui se charge depuis l'intérieur de la Chine ne prouve rien sur la résidence — un outil peut s'ouvrir et rester illégal à utiliser pour les données qu'il enregistre. Et toute surface tournée vers la Chine que Verint alimente — un espace de travail agent, un portail client, un formulaire de retour ou d'admission — est un service Internet en Chine, elle porte donc en plus une obligation de déclaration ICP (备案). |
Aucune région du continent, donc les enregistrements quittent le pays
Verint est une plateforme cloud avec un plan de contrôle géré et les magasins qui détiennent vos données d’interaction, et le droit chinois atteint les deux. Dans son propre accord de traitement des données, les régions de centres de données d’hébergement pour les “Verint hosted solutions” sont les Amériques (US-EAST/WEST), l’APAC (Sydney), l’EMEA – EU (Francfort) et l’EMEA – UK (Londres), livrées sur AWS, Microsoft Azure ou Google Cloud ; ses solutions d’effectifs de marque Calabrio ajoutent les États-Unis et le Canada (Montréal). Pas une seule région ne se trouve en Chine continentale. Ainsi « nous exploitons déjà Verint » ne se prolonge pas dans le pays selon les propres termes de la plateforme : quand les appelants et agents d’un centre de contact sont sur le continent et que le locataire est hébergé à Sydney, Francfort, Londres ou aux États-Unis, chaque enregistrement, capture d’écran et transcription que ces interactions génèrent est écrit dans un stockage hors de Chine, et les métadonnées, résultats d’analyse et journaux d’audit que Verint conserve à leur sujet sont détenus à l’étranger également.
Ce que Verint enregistre est une information personnelle — et souvent sensible
C’est la partie que la plupart des équipes sous-estiment. Une plateforme d’engagement des effectifs existe pour capturer et analyser ce que disent et font les clients et les agents — sa charge utile n’est donc pas un ensemble propre de champs de formulaire, mais l’interaction brute : l’enregistrement d’un appelant lisant à voix haute un numéro de carte, une transcription qui mentionne une déclaration médicale, une capture d’écran d’une page de compte, les identifiants et le dossier de performance de l’agent lui-même. Une grande partie est une information personnelle ordinaire ; une partie relève de la catégorie que l’article 28 de la PIPL traite comme sensible — comptes financiers, divulgations de santé, et surtout les empreintes vocales que les services d’authentification d’identité de Verint construisent pour vérifier un appelant, qui sont des données biométriques. Au titre de la loi sur la protection des informations personnelles chinoise, l’obligation de transfert incombe à vous, le responsable des informations personnelles, non à Verint le sous-traitant : les articles 38 à 40 exigent information, un consentement distinct pour le transfert à l’étranger, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification — et les catégories sensibles exigent en plus une finalité spécifique et une nécessité démontrée. Au-dessus des seuils réglementés, ou là où les données sont des « données importantes », l’évaluation de sécurité des exportations de données (数据出境安全评估) chinoise peut devoir être validée avant tout départ.
Réduire l’exposition ne ferme pas la porte
L’architecture de Verint offre bien de véritables leviers, et ils valent la peine d’être utilisés. Vous pouvez caviarder transcriptions et enregistrements, et le DPA note qu’un client “controls ingested recordings using the pause/resume configuration,” de sorte qu’un numéro de carte ou une divulgation de santé n’a jamais besoin d’être capturé en premier lieu. Vous pouvez choisir quelle région à l’étranger héberge un locataire et — là où le produit prend en charge un déploiement auto-géré ou sur site — garder le magasin d’enregistrements sur une infrastructure que vous contrôlez à l’intérieur du continent. Tout cela réduit ce qui franchit la frontière. Rien de cela, à soi seul, ne change *le fait qu’*un transfert a lieu : un locataire hébergé écrit toujours des données d’interaction et d’analyse dans une région hors de Chine, et pointer un locataire vers une « autre région » ne fait que déplacer le transfert de Sydney à Francfort — il n’y met pas fin. Lesquelles des obligations mordent réellement — un mécanisme de transfert, une évaluation de sécurité des exportations de données, un stockage sur le territoire au titre de la loi sur la cybersécurité, article 39 (anciennement l’article 37), une déclaration ICP, ou une combinaison — dépend de votre entité, de vos volumes de données et de l’identité de vos utilisateurs. Ceci est une carte des risques, pas un verdict : réglez les détails avec votre conseil avant que votre centre de contact Chine ne dépende de la réponse.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’exploiter Verint pour un centre de contact tourné vers la Chine, et elle a une forme. D’abord, cartographier : notre équipe conformité Chine travaille votre exposition PIPL interaction par interaction — quels enregistrements, transcriptions et empreintes vocales emportent des informations personnelles hors de Chine, lesquels touchent les catégories sensibles, ce qui peut légalement partir, où s’applique une évaluation de sécurité des exportations de données ou une obligation de stockage de l’article 40, et ce que votre information et votre consentement doivent couvrir. Nous construisons l’image technique ; les conclusions juridiques se règlent avec votre conseil.
Puis localiser : nous mettons sur pied un traitement et un stockage consentis, sur place, pour les enregistrements d’interaction qui doivent rester sur le sol du continent — en exploitant les propres contrôles de caviardage et de pause/reprise de Verint, et un déploiement auto-géré ou sur site là où le produit le prend en charge — pour que les données chinoises sensibles restent résidentes, et que seul ce qui peut légalement partir s’écoule vers le reste de votre parc, le locataire Verint qui sert vos autres marchés restant exactement là où il est.
Puis diffuser : toute surface tournée vers la Chine que Verint alimente — un espace de travail agent, un portail client, un formulaire de retour ou d’admission — est un service Internet en Chine, elle porte donc une obligation de déclaration ICP (备案) et a besoin d’une diffusion conforme, sur le territoire. 21YunBox la diffuse sur le territoire — le 21YunBox Optimizer — placé devant la pile que vous exploitez déjà, sans reconstruction et sans seconde base de code. 21YunBox est une surcouche conforme, pas une migration, et un partenaire des plateformes que vous licenciez déjà, non un concurrent. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte. Le résultat est un parc Verint qui fonctionne de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
Lectures complémentaires :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité des exportations de données chinoise
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Verint est-il bloqué en Chine continentale ?
L'accessibilité n'est pas la question. Une console Verint ou un poste d'agent peut très bien se charger depuis l'intérieur de la Chine, mais cela ne prouve rien sur la conformité : le cloud Verint stocke les enregistrements, transcriptions et empreintes vocales qu'il capture dans des régions à l'étranger, de sorte que l'utiliser pour des interactions chinoises est un transfert transfrontalier d'informations personnelles régi par la PIPL. L'exposition est juridique, non une affaire de savoir si la page s'ouvre.
Verint dispose-t-il d'un centre de données ou d'une région en Chine continentale ?
Non. Le propre accord de traitement des données de Verint liste ses régions de centres de données d'hébergement comme les Amériques (US-EAST/WEST), l'APAC (Sydney), l'EMEA – EU (Francfort) et l'EMEA – UK (Londres), sur AWS, Microsoft Azure et Google Cloud. Aucune n'est en Chine continentale, de sorte qu'il n'y a aucune option de résidence sur place à sélectionner selon les propres termes de Verint.
Les enregistrements d'appels et les empreintes vocales sont-ils traités comme sensibles au regard du droit chinois ?
Les empreintes vocales sont des données biométriques, que l'article 28 de la PIPL classe comme informations personnelles sensibles ; les enregistrements d'appels et d'écran et leurs transcriptions portent aussi des IP ordinaires et peuvent capturer des numéros de carte de paiement, des divulgations de santé ou financières. Exporter des informations personnelles sensibles relève la barre — une finalité spécifique, une nécessité démontrée et un consentement distinct — et les détails pour votre entité devraient être réglés avec un conseil.


