¿Funciona Terraform en China? Residencia de datos, localización y transferencia transfronteriza según la PIPL
La CLI de Terraform se ejecuta en cualquier parte, pero HCP Terraform (antes Terraform Cloud) almacena su estado, sus variables y sus secretos en Estados Unidos sin ninguna región en China continental — y ese estado cartografía toda su infraestructura, a menudo con credenciales en texto plano. Un análisis centrado en el cumplimiento de dónde pueden reposar lícitamente el estado y los secretos de Terraform según la PIPL y las normas chinas de localización de datos, y de la vía dentro del país.
¿Funciona Terraform en China?
La CLI de Terraform se ejecuta en cualquier parte — pero HCP Terraform, el servicio gestionado, almacena su estado, sus variables y sus secretos en Estados Unidos sin ninguna región en China continental, y ese estado cartografía toda su infraestructura, a menudo con credenciales en texto plano.
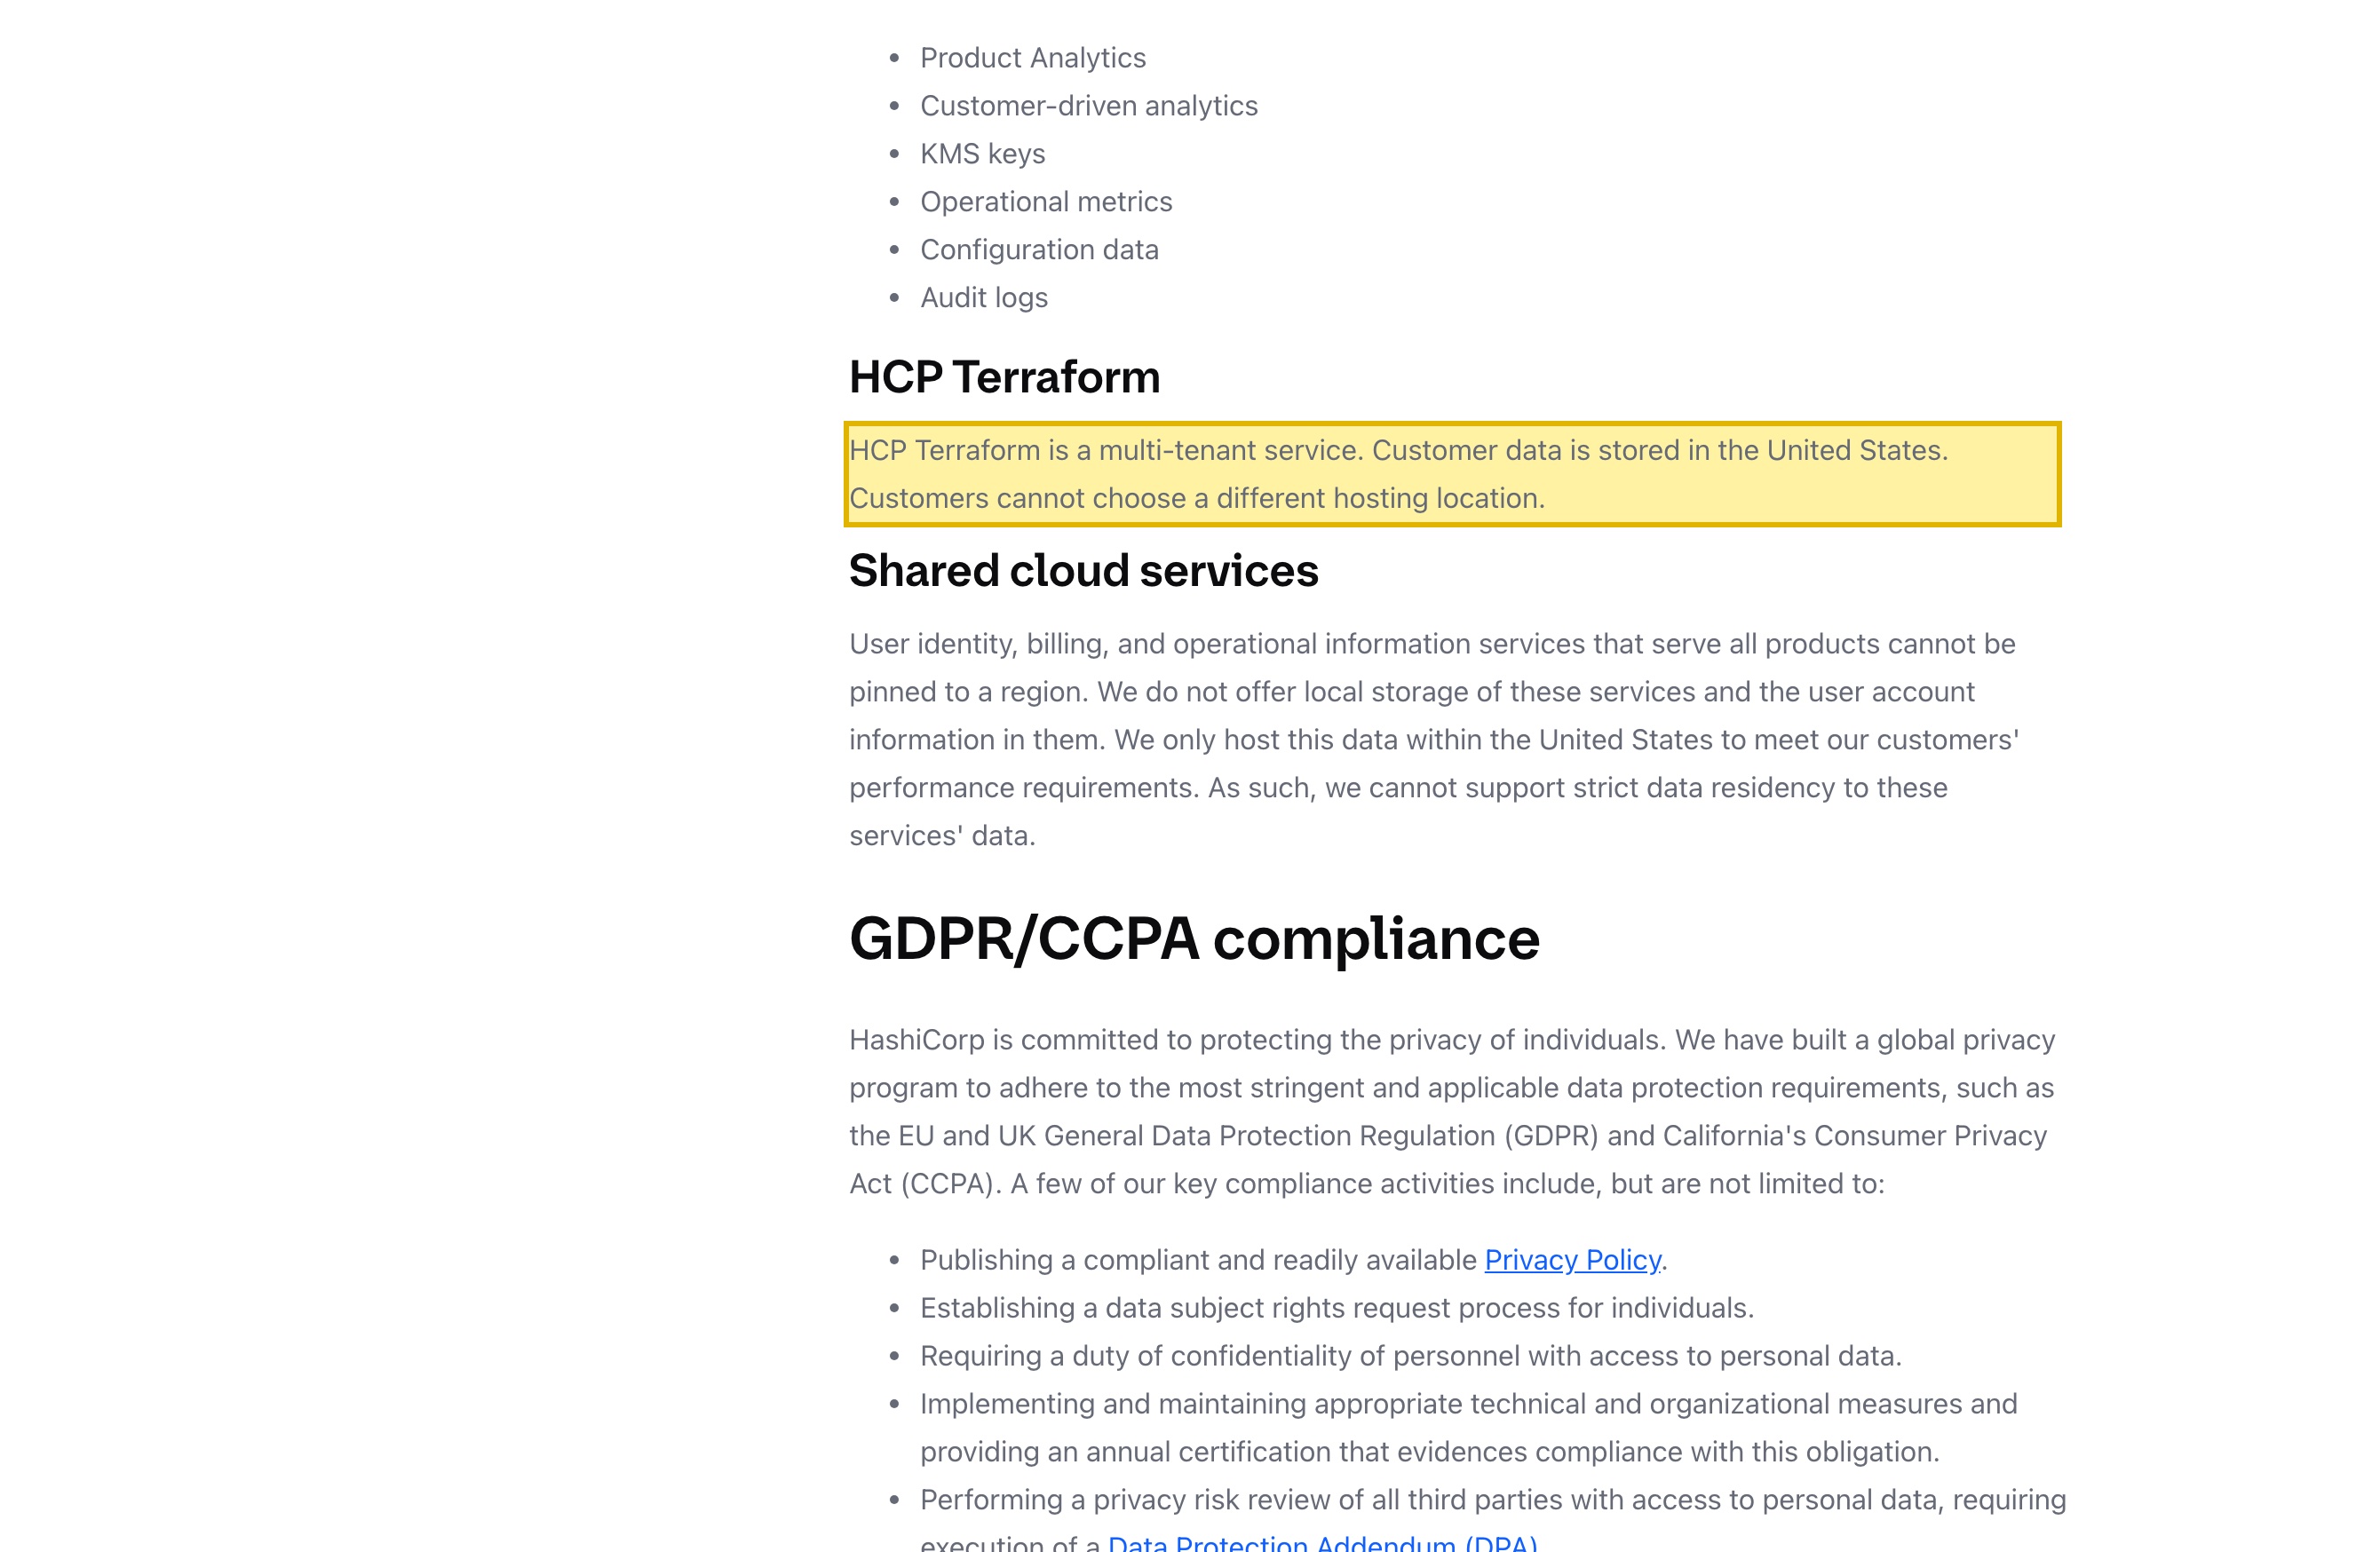
Si Terraform es accesible nunca fue la cuestión; dónde se permite que repose su estado, sí. El Trust Center de HashiCorp dice que HCP Terraform “is a multi-tenant service. Customer data is stored in the United States. Customers cannot choose a different hosting location.” (es un servicio multiinquilino; los datos de los clientes se almacenan en Estados Unidos y no pueden elegir otra ubicación de alojamiento). Allí donde ese estado, sus variables o los recursos que describe llevan información personal recogida en el continente, mantenerlo en el extranjero es una transferencia transfronteriza según la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia); y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, son datos que la Ley de Ciberseguridad exige mantener en el continente (artículo 39, antes artículo 37; artículo 40 de la PIPL). La palanca lícita es la del propio Terraform: la CLI se ejecuta dentro del país y el backend que usted elija decide dónde vive el estado, así que un backend de estado autogestionado y dentro del país mantiene el estado y los secretos en suelo del continente.
Esto es un mapa de riesgo, no un veredicto — si usted debe almacenamiento dentro del país, un mecanismo de transferencia o ambos depende de su entidad, de sus volúmenes de datos y de las personas cuya información personal toca su infraestructura. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ HCP Terraform almacena el estado, las variables y los secretos en EE. UU. — sin región en China
- ! El estado de Terraform cartografía toda la topología de su infraestructura y puede contener secretos en texto plano
- ! Datos personales de China en el estado, las variables o los logs en el extranjero = una transferencia transfronteriza PIPL
- ! Los CIIO o tratantes de grandes volúmenes deben un almacenamiento dentro del país que HCP no puede cumplir
- ! Accesible desde el continente — es una cuestión de residencia del estado y los secretos, no un bloqueo
- ✓ Ejecute la CLI con un backend de estado dentro del país — 21YunBox lo cartografía y lo entrega
Lo que la documentación oficial de Terraform dice sobre China
| Hecho | Fuente primaria |
|---|---|
| HCP Terraform almacena su estado, sus variables y sus secretos en Estados Unidos — sin ninguna región en China continental. El Trust Center de HashiCorp afirma que HCP Terraform (antes Terraform Cloud) “is a multi-tenant service. Customer data is stored in the United States. Customers cannot choose a different hosting location.” (es un servicio multiinquilino; los datos de los clientes se almacenan en Estados Unidos y no pueden elegir otra ubicación de alojamiento). Una opción separada de residencia de datos en la UE almacena esos datos en Europa, pero en ningún caso hay una región en China continental, de modo que el estado y los secretos que usted envía a HCP acaban reposando en el extranjero. | HashiCorp Trust Center — HCP data location overview (hashicorp.com), consultado el 2026-10-10 |
| El estado de Terraform cartografía toda su infraestructura y puede almacenar secretos en texto plano. La propia documentación de HashiCorp dice que los archivos de estado y de plan “contain detailed information about your infrastructure, including resource attributes and metadata that can contain sensitive values, such as initial database passwords or API tokens,” (contienen información detallada sobre su infraestructura, incluidos valores sensibles como contraseñas iniciales de bases de datos o tokens de API) y que, en ejecución local, “Terraform stores your state in a plaintext file, which includes any secret values you defined in your configuration.” (Terraform almacena su estado en un archivo de texto plano, que incluye cualquier valor secreto definido en su configuración). Dondequiera que repose ese estado, la topología de su infraestructura y sus credenciales reposan con él. | Terraform docs — Manage sensitive data in your configuration (developer.hashicorp.com), consultado el 2026-10-10 |
| La CLI se ejecuta en cualquier parte, y el backend que usted elija decide dónde reposa el estado. La documentación de HashiCorp dice que “the backend defines where Terraform stores its state data files,” (el backend define dónde almacena Terraform sus archivos de datos de estado) y que usted puede “define a backend block to store state in a remote object” (definir un bloque backend para almacenar el estado en un objeto remoto) en lugar de HCP Terraform. Eso convierte un backend de estado autogestionado y dentro del país en la palanca lícita: conserve Terraform y su flujo de trabajo, y mantenga el estado y los secretos en infraestructura del continente en lugar de en un servicio en el extranjero. | Terraform docs — Backend block configuration overview (developer.hashicorp.com), consultado el 2026-10-10 |
| Un estado en el extranjero que lleva información personal de China es una transferencia transfronteriza — y algunos responsables deben almacenamiento dentro del país. Allí donde el estado, las variables, los logs o los recursos que describen llevan información personal recogida en el continente, mantenerlos en un servicio estadounidense es una transferencia transfronteriza según la PIPL (artículos 38 a 40) — notificación, consentimiento separado y un mecanismo de transferencia. Si usted es operador de infraestructuras de información críticas o tratante de grandes volúmenes, esos datos deben almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)), algo que un servicio HCP en el extranjero no puede satisfacer. | PIPL artículos 38–40 y 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) (cac.gov.cn) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Si Terraform funciona en China es la pregunta equivocada. La CLI de Terraform es un binario que se ejecuta allí donde usted lo ponga — un portátil en Shenzhen, un agente de compilación en Shanghái —, así que la accesibilidad no es el problema. Lo que un equipo orientado a China tiene que decidir realmente es dónde se permite que repose el estado de Terraform. Un archivo de estado no es un log; es un mapa de toda su infraestructura — cada recurso, sus atributos y metadatos — y, en palabras de la propia HashiCorp, “can contain sensitive values, such as initial database passwords or API tokens,” (puede contener valores sensibles, como contraseñas iniciales de bases de datos o tokens de API), a menudo almacenados en texto plano. HCP Terraform, el servicio gestionado antes llamado Terraform Cloud, almacena ese estado, sus variables y sus credenciales de proveedor en Estados Unidos, y los clientes no pueden elegir otra ubicación de alojamiento. Esa es la brecha de residencia — y se trata de dónde viven su mapa de infraestructura y sus secretos, no de velocidad.
Terraform en China de un vistazo
| Qué lo decide | En los propios términos de Terraform — y la ley china |
|---|---|
| Dónde reposa realmente su estado | HCP Terraform (antes Terraform Cloud) es el servicio gestionado que almacena su estado de Terraform, sus variables y sus credenciales de proveedor. El Trust Center de HashiCorp: HCP Terraform “is a multi-tenant service. Customer data is stored in the United States. Customers cannot choose a different hosting location.” (es un servicio multiinquilino; los datos de los clientes se almacenan en Estados Unidos y no pueden elegir otra ubicación de alojamiento). Una opción separada de residencia de datos en la UE almacena esos datos en Europa — pero en ningún caso hay una región en China continental. |
| Qué contiene el estado de Terraform | El estado es un mapa de toda su infraestructura. La documentación de HashiCorp dice que los archivos de estado y de plan “contain detailed information about your infrastructure, including resource attributes and metadata that can contain sensitive values, such as initial database passwords or API tokens,” (contienen información detallada sobre su infraestructura, incluidos atributos y metadatos que pueden contener valores sensibles) y que, en local, “Terraform stores your state in a plaintext file.” (Terraform almacena su estado en un archivo de texto plano). Allí donde los recursos que gestiona contienen expedientes de clientes o cuentas de usuario, esa información personal se encuentra en el estado o detrás de él. |
| Sus datos de China cruzando la frontera | Cuando el estado, las variables, los logs o los recursos que describen llevan información personal recogida en el continente, mantenerlos en el servicio estadounidense de HCP Terraform traslada esos datos al extranjero — una transferencia transfronteriza conforme a la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). |
| El deber de almacenamiento dentro del país | Si usted opera infraestructuras de información críticas, o trata información personal por encima de los volúmenes regulados, los datos recogidos en el continente deben almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo). Un servicio HCP solo en EE. UU. no tiene ninguna región en el continente donde conservarlos. |
| La accesibilidad no es el eje | Terraform no está «bloqueado» — la CLI se ejecuta allí donde usted la despliegue, y HCP es accesible desde el continente. La decisión es la residencia del estado y de los secretos. La palanca lícita: ejecutar la CLI con un backend de estado autogestionado y dentro del país para que el estado nunca salga del continente, y situar cualquier superficie orientada a China delante de su stack sobre una entrega dentro del país con registro ICP. |
Dónde residen realmente los datos
La CLI de Terraform es en sí neutral en cuanto a residencia: se ejecuta en cualquier máquina en la que usted la ejecute, y el backend que configure decide dónde se guarda el estado. La documentación de HashiCorp es explícita — “the backend defines where Terraform stores its state data files,” (el backend define dónde almacena Terraform sus archivos de datos de estado) y usted puede integrarse con HCP Terraform o “define a backend block to store state in a remote object.” (definir un bloque backend para almacenar el estado en un objeto remoto). Elija HCP Terraform y ese objeto remoto es el servicio multiinquilino de HashiCorp. Su Trust Center es inequívoco sobre dónde acaba: HCP Terraform “is a multi-tenant service. Customer data is stored in the United States. Customers cannot choose a different hosting location.” La documentación de seguridad de datos de HashiCorp muestra exactamente qué contiene el servicio — su archivo de estado de Terraform y los resultados de los planes en almacenamiento de blobs, sus variables y credenciales de proveedor en su base de datos, y las copias de seguridad en la nube en Amazon S3. HashiCorp ha introducido desde entonces una opción de residencia de datos en la UE que mantiene esos datos en Europa, pero en ningún caso hay una región en China continental. Así que el estado, las variables y los secretos enviados a HCP Terraform reposan en el extranjero, y la información personal de sus usuarios chinos — dondequiera que se encuentre en esa infraestructura o detrás de ella — reposa en el extranjero con ellos. Eso es un hecho de residencia de datos antes que cualquier otra cosa.
Lo que contiene es información personal
Descartar el estado de Terraform como «simple configuración» es el error. La propia guía de HashiCorp dice que los archivos de estado y de plan “contain detailed information about your infrastructure, including resource attributes and metadata that can contain sensitive values, such as initial database passwords or API tokens,” y que, cuando usted trabaja en local, “Terraform stores your state in a plaintext file, which includes any secret values you defined in your configuration.” (Terraform almacena su estado en un archivo de texto plano, que incluye cualquier valor secreto definido en su configuración). Incluso con las salvaguardas recomendadas, advierte que Terraform “stores values with the sensitive argument in both state and plan files, and anyone who can access those files can access your sensitive values.” (almacena los valores con el argumento sensitive tanto en los archivos de estado como en los de plan, y cualquiera que pueda acceder a esos archivos puede acceder a sus valores sensibles). Así que el estado es dos cosas sensibles a la vez: una topología completa de su infraestructura — una exposición de secreto comercial por sí sola — y un contenedor de credenciales y tokens. Añada los datos que describe la infraestructura — bases de datos de expedientes de clientes, cuentas de usuario, secretos de aplicación — y la información personal queda de lleno dentro del alcance.
Cuando la información personal recogida en el continente se almacena en un servicio en el extranjero, o es accesible desde él, la PIPL regula ese movimiento como una transferencia transfronteriza: los artículos 38 a 40 exigen notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Y si usted opera infraestructuras de información críticas, o trata información personal por encima de los volúmenes regulados, se aplica un deber de localización de datos: la información personal y los datos importantes recogidos dentro del país deben almacenarse dentro del país (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Un servicio HCP en el extranjero, alojado en EE. UU., no puede por su propia estructura satisfacer ese deber — no hay ninguna región en el continente donde conservar los datos.
Ejecutarlo en un servicio gestionado sin región en China no cumple el deber de residencia — y qué lo cumple
Junte los dos hechos y la conclusión es estrecha y práctica. HCP Terraform no tiene región en China continental, así que no puede conservar datos del continente dentro del país; y el estado de Terraform lleva tanto la topología de su infraestructura como sus secretos. Para un responsable que debe localización de datos, un espacio de trabajo de HCP en el extranjero es por tanto estructuralmente incapaz de cumplir el deber — no porque Terraform sea deficiente, sino porque el servicio gestionado mantiene los datos en Estados Unidos.
La palanca lícita es el propio diseño de Terraform. La CLI se ejecuta allí donde usted la despliegue, incluso en infraestructura del continente, y como “the backend defines where Terraform stores its state data files,” puede dirigirla a un backend de estado autogestionado y dentro del país — un almacén de objetos dentro del país o un backend autoalojado — en lugar de HCP Terraform. El estado y los secretos permanecen entonces en suelo del continente, y usted conserva Terraform, sus módulos y su flujo de trabajo exactamente como están. Esto no es una migración fuera de Terraform; es una decisión sobre dónde reposa el estado. (Dos hechos que conviene señalar y dejar a un lado: la licencia de Terraform cambió de MPL 2.0 a la Business Source License en agosto de 2023, lo que dio origen a la bifurcación OpenTofu, hoy custodiada por la Linux Foundation; y HashiCorp fue adquirida por IBM, operación anunciada en 2024 y cerrada en febrero de 2025. Ninguno de los dos cambia el análisis de residencia — la CLI sigue ejecutándose allí donde usted la despliegue, y el backend sigue decidiendo dónde vive el estado.)
Nada de esto es un dictamen. Si usted debe almacenamiento dentro del país, un mecanismo de transferencia transfronteriza o ambos depende de su entidad, de sus volúmenes de datos y de las personas cuya información personal toca realmente su infraestructura — concrete los detalles con su asesoría legal frente a sus flujos de datos reales, y trate esta página como un mapa de la exposición, no como un veredicto.
La vía lícita — cartografiar, localizar, entregar
21YunBox es una capa de cumplimiento (overlay), no una migración — y un socio de las herramientas de HashiCorp, no un competidor. Nuestro trabajo es hacer que el Terraform que ya utiliza sea lícito y duradero para China continental, en tres movimientos.
Cartografiar. Analizamos las obligaciones de transferencia transfronteriza según la PIPL, de residencia de datos y de localización de datos (CII) frente a su configuración real — su entidad, sus volúmenes de datos, qué contienen su estado y sus variables de Terraform, y las personas cuya información personal toca su infraestructura —, para que usted y su asesoría legal vean la exposición con precisión.
Localizar. Le ayudamos a mantener el estado y los secretos dentro del país: ejecutar la CLI de Terraform con un backend de estado autogestionado y dentro del país sobre infraestructura del continente, o una opción con licencia dentro del país / de nube soberana cuando encaje. Localizar significa poner en marcha un hogar lícito dentro del país para su estado — no una conexión que vuelva al endpoint de HCP en el extranjero.
Entregar. Cualquier superficie orientada a China situada delante del stack que su Terraform aprovisiona — la aplicación, el borde de la API, el portal de administración o de informes al que acceden sus usuarios del continente — funciona sobre una entrega dentro del país con registro ICP (el 21YunBox Optimizer), por delante del stack que ya utiliza, sin reconstrucción y sin una segunda base de código. Esa propiedad orientada a China sigue conllevando un deber de registro ICP (备案), y esa parte la asumimos por completo.
El resultado funciona de forma legal y conforme para sus usuarios en China, sobre una infraestructura que se mantiene lícita en cada nodo. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China (localización de datos, artículo 39, antes artículo 37)
- Las medidas de evaluación de seguridad para la exportación de datos de China
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Tiene HCP Terraform una región en China continental?
No. El Trust Center de HashiCorp afirma que HCP Terraform “is a multi-tenant service. Customer data is stored in the United States. Customers cannot choose a different hosting location.” (es un servicio multiinquilino; los datos de los clientes se almacenan en Estados Unidos y no pueden elegir otra ubicación de alojamiento). HashiCorp ha añadido desde entonces una opción de residencia de datos en la UE que almacena los datos en Europa, pero en ningún caso hay una región en China continental — de modo que el estado, las variables y los secretos que usted envía a HCP Terraform acaban reposando en el extranjero.
¿Está Terraform bloqueado en China?
No — y ese es el eje equivocado. La CLI de Terraform es un binario que se ejecuta allí donde usted lo despliegue, incluso en infraestructura del continente, y HCP Terraform es accesible desde el continente. La cuestión de cumplimiento no es la accesibilidad; es la residencia: dónde se permite que reposen su estado y sus secretos. Un estado en el extranjero, en un servicio estadounidense, es una cuestión de residencia de datos y de transferencia transfronteriza según la PIPL, no de conectividad.
¿Cómo mantenemos el estado y los secretos de Terraform en China?
Ejecute la CLI de Terraform con un backend de estado autogestionado y dentro del país — un almacén de objetos dentro del país o un backend autoalojado — en lugar de HCP Terraform, para que el estado y los secretos permanezcan en suelo del continente. 21YunBox puede cartografiar su exposición de transferencia transfronteriza según la PIPL y de localización de datos para su entidad y sus datos, ayudarle a poner en marcha un backend dentro del país y entregar cualquier superficie orientada a China situada delante de su stack sobre infraestructura dentro del país con registro ICP — sin reconstrucción y sin migrar fuera de Terraform. Concrete los detalles con su asesoría legal.


