Terraformは中国本土で使えるか:データの国内保存、ローカライゼーション、PIPL越境移転
Terraform CLIはどこでも動きますが、HCP Terraform(旧Terraform Cloud)は、state・変数・シークレットを米国に保存し、中国本土リージョンはありません——そしてそのstateは、しばしば認証情報を平文で含みながら、貴社のインフラ全体を地図化します。TerraformのstateとシークレットがPIPLと中国のデータ国内保存ルールの下でどこに合法に置けるか、そして中国国内の経路を、コンプライアンス起点で読み解きます。
Terraformは中国本土で使えるか
Terraform CLIはどこでも動きます——しかしマネージドサービスのHCP Terraformは、state・変数・シークレットを米国に保存し、中国本土リージョンはなく、そのstateは貴社のインフラ全体を、しばしば認証情報を平文で、地図化します。
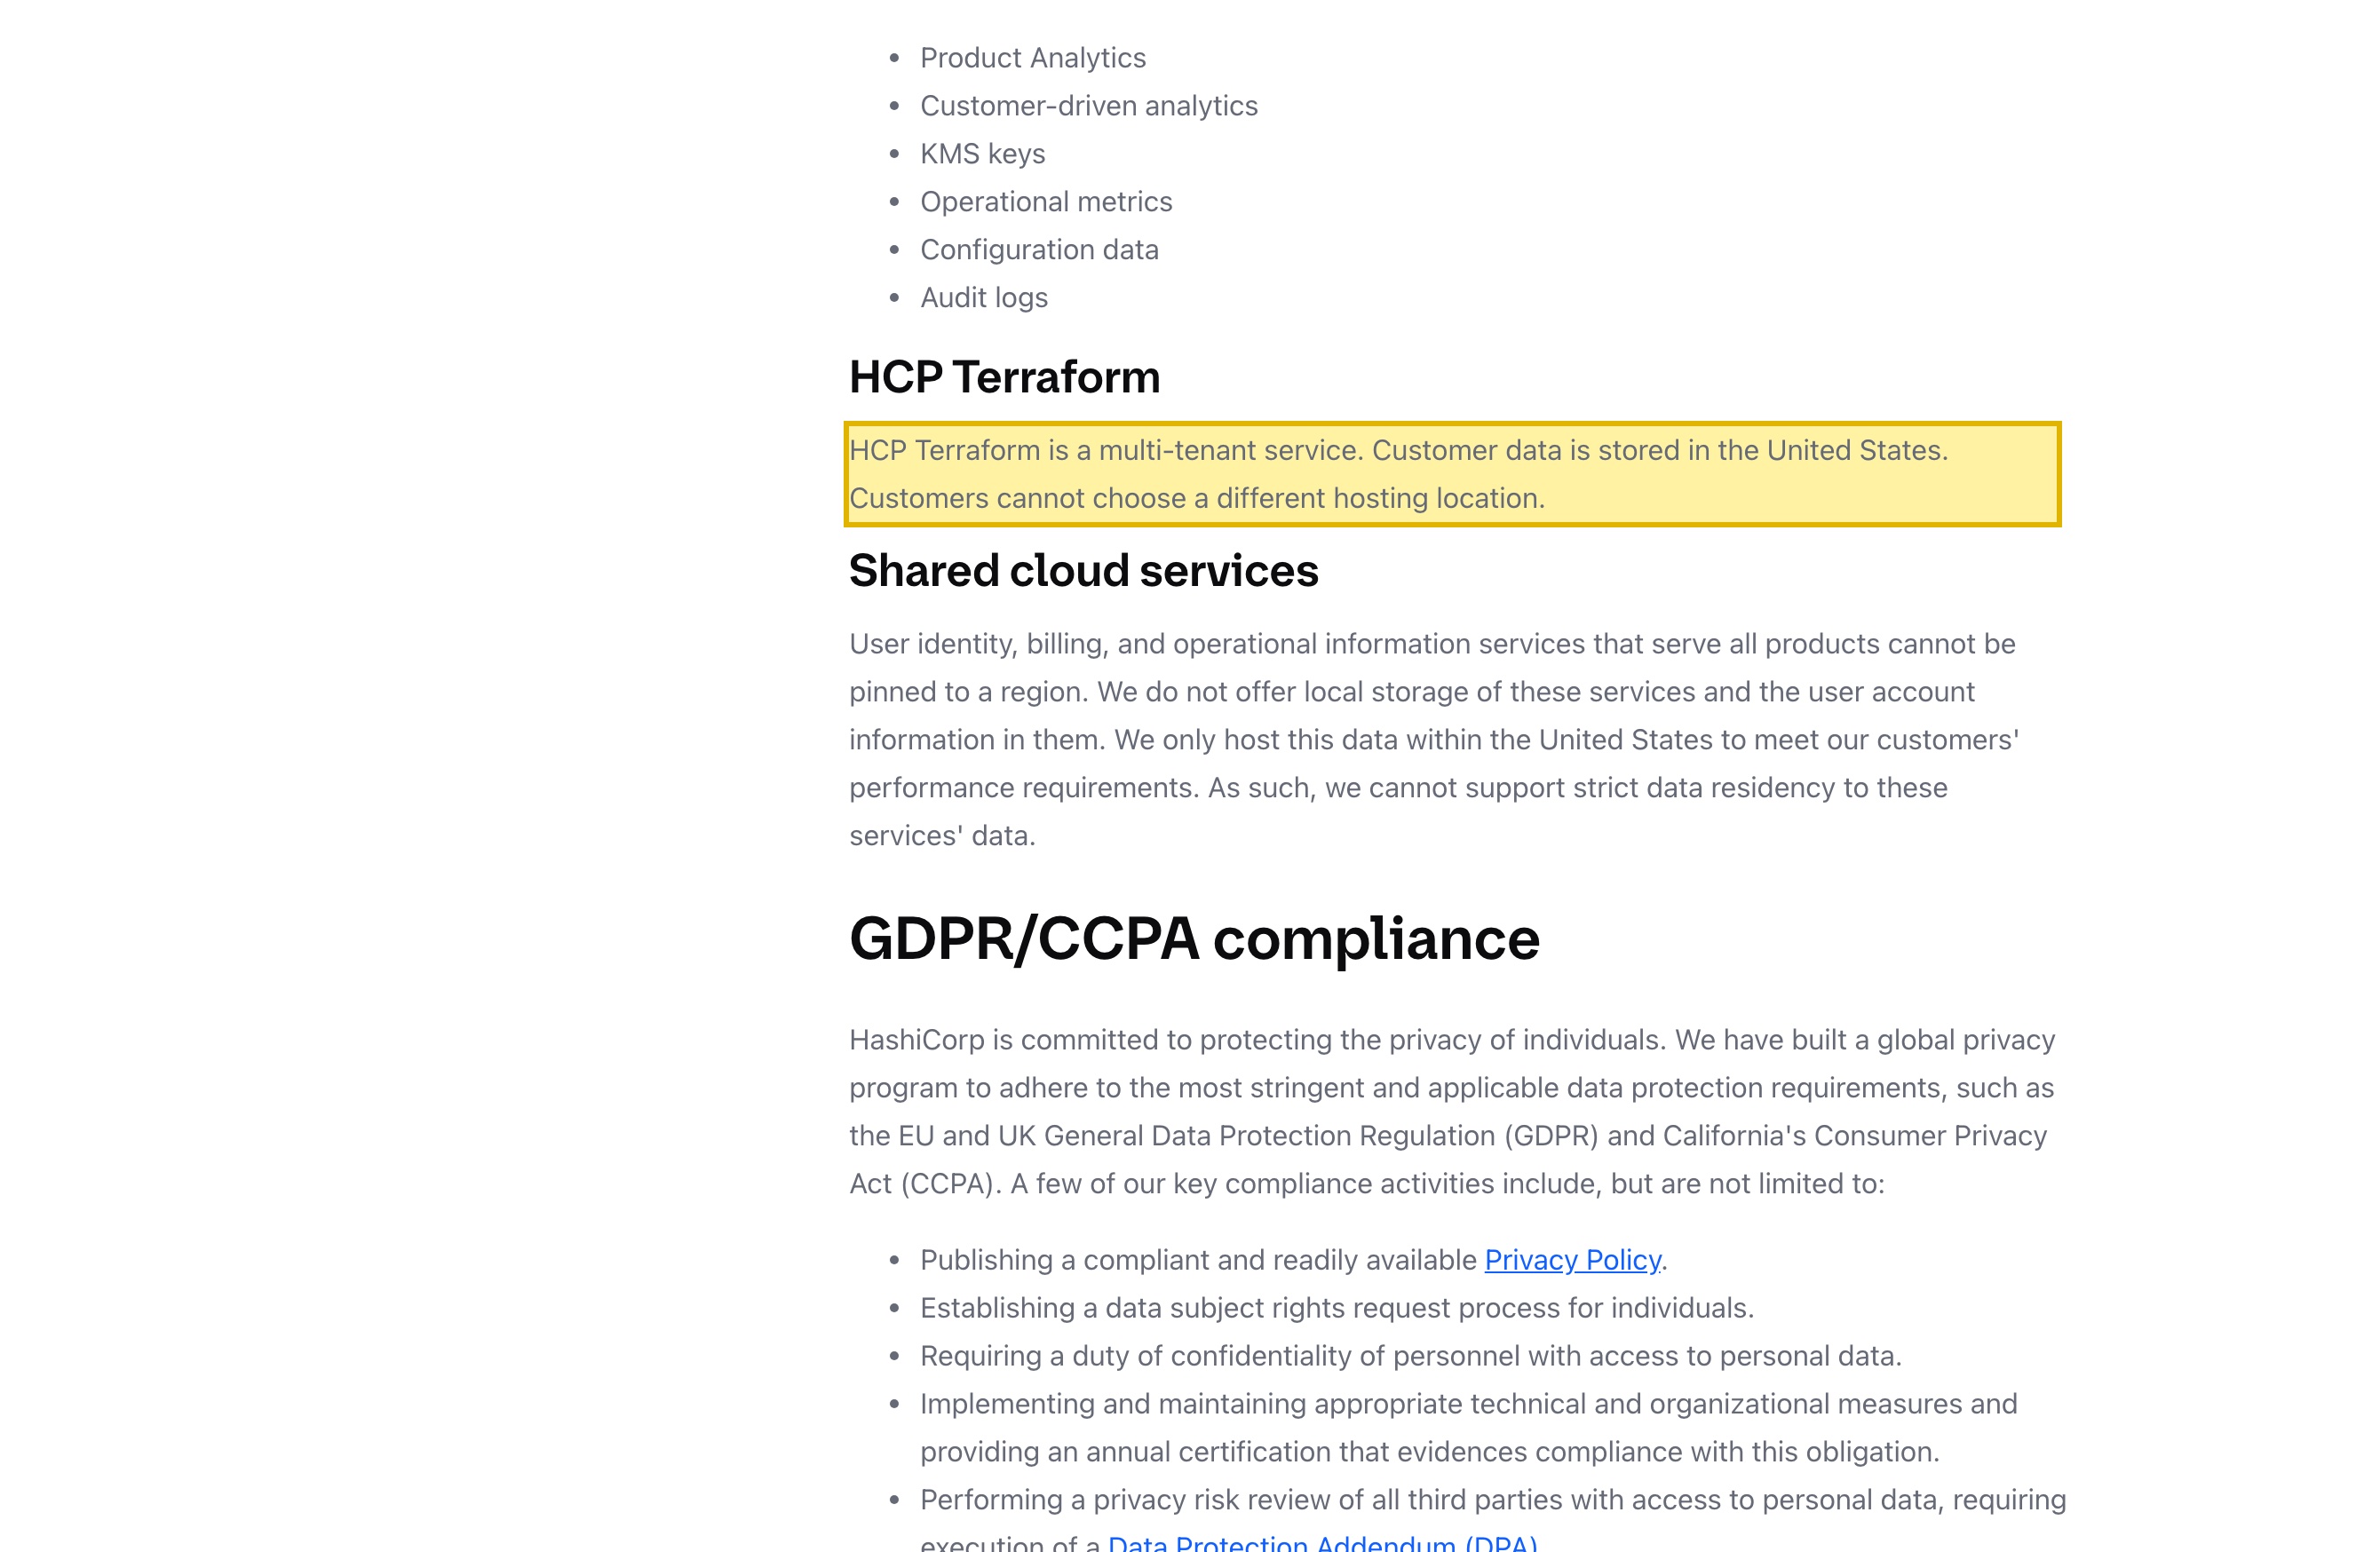
Terraformが到達できるかは問いではありませんでした;そのstateをどこに置くことが許されるかが問いです。HashiCorpのTrust Centerは、HCP Terraformが「マルチテナントのサービスである。顧客データは米国に保存される。顧客は別のホスティングの場所を選べない」とします。そのstate・変数、またはそれが記述するリソースが本土で収集した個人情報を運ぶところでは、それをオフショアに保つことはPIPLの下での越境移転(通知、個別の同意、移転メカニズム)であり、重要情報インフラ運営者や大量取扱者には、サイバーセキュリティ法(英語)が本土に留めることを求めるデータ(第39条、旧第37条;PIPL第40条)です。合法なレバーはTerraform自身のもの:CLIは国内で動き、選ぶバックエンドがstateがどこに住むかを決めるため、自己管理の中国国内のstateバックエンドがstateとシークレットを中国の地に保ちます。
これは判定ではなくリスクの見取り図です——国内保存、移転メカニズム、またはその両方を負うかは、貴社の法人、データ量、そしてインフラが誰の個人情報に触れるかで変わります。当社の中国チームが貴社のリスクを整理します →
コンプライアンス・スナップショット
- ✕ HCP Terraformはstate・変数・シークレットを米国に保存する——中国リージョンなし
- ! Terraform stateは貴社のインフラのトポロジー全体を地図化し、シークレットを平文で保持しうる
- ! state・変数・ログの中の中国の個人情報がオフショア=PIPLの越境移転
- ! CIIOや大量取扱者はHCPには満たせない国内保存を負う
- ! 本土から到達できる——これはstateとシークレットの国内保存であって、ブロックではない
- ✓ 中国国内のstateバックエンドでCLIを動かす——21YunBoxが整理し配信する
Terraformの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| HCP Terraformはstate・変数・シークレットを米国に保存します——中国本土リージョンはありません。HashiCorpのTrust Centerは、HCP Terraform(旧Terraform Cloud)が「マルチテナントのサービスである。顧客データは米国に保存される。顧客は別のホスティングの場所を選べない」とします。別途のEUデータレジデンシーの選択肢はそのデータを欧州に保存しますが、いずれにせよ中国本土リージョンはないため、HCPにプッシュするstateとシークレットはオフショアに置かれます。 | HashiCorp Trust Center — HCP data location overview(hashicorp.com)、2026-10-10 取得 |
| Terraform stateは貴社のインフラ全体を地図化し、シークレットを平文で保存しうります。HashiCorp自身のドキュメントは、stateとplanのファイルが「インフラに関する詳細な情報——初期のデータベースパスワードやAPIトークンのようなセンシティブな値を含みうるリソースの属性とメタデータ——を含む」とし、ローカルで動かすと「Terraformはstateを平文のファイルに保存し、それには設定で定義したあらゆるシークレットの値が含まれる」とします。そのstateが置かれる場所がどこであれ、貴社のインフラのトポロジーとその認証情報はそこに置かれます。 | Terraform docs — Manage sensitive data in your configuration(developer.hashicorp.com)、2026-10-10 取得 |
| CLIはどこでも動き、選ぶバックエンドがstateがどこに置かれるかを決めます。HashiCorpのドキュメントは「バックエンドは、Terraformがそのstateのデータファイルをどこに保存するかを定義する」とし、HCP Terraformではなく「リモートのオブジェクトにstateを保存するためのバックエンドブロックを定義」できるとします。それが、自己管理の中国国内のstateバックエンドを合法なレバーにします:Terraformとワークフローを保ちつつ、stateとシークレットをオフショアのサービスではなく本土のインフラに保ちます。 | Terraform docs — Backend block configuration overview(developer.hashicorp.com)、2026-10-10 取得 |
| 中国の個人情報を運ぶオフショアのstateは越境移転であり——一部の取扱者は国内保存を負います。state・変数・ログ、またはそれらが記述するリソースが本土で収集した個人情報を運ぶところでは、それらを米国のサービスに保つことはPIPL(第38〜40条)の下での越境移転(英語)です——通知、個別の同意、移転メカニズムのいずれか一つ。重要情報インフラ運営者または大量取扱者である場合、そのデータは本土に保存しなければならず(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))、オフショアのHCPサービスには満たせません。 | PIPL 第38〜40条・第40条;サイバーセキュリティ法 第39条(旧第37条)(cac.gov.cn) |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
Terraformが中国で動くかは、誤った問いです。Terraform CLIは、置いた場所——深圳のノートパソコン、上海のビルドエージェント——で実行されるバイナリなので、到達性は問題ではありません。中国向けのチームが実際に決めなければならないのは、Terraformの state をどこに置くことが許されるか、です。stateファイルはログではありません。それは貴社のインフラ全体の地図——すべてのリソース、その属性とメタデータ——であり、HashiCorp自身の言葉では、しばしば平文で保存される”can contain sensitive values, such as initial database passwords or API tokens”(初期のデータベースパスワードやAPIトークンのようなセンシティブな値を含みうる)ものです。HCP Terraform、かつてTerraform Cloudと呼ばれたマネージドサービスは、そのstate・変数・プロバイダー認証情報を米国に保存し、顧客は別のホスティングの場所を選べません。それが国内保存のギャップです——そしてそれは、速度ではなく、貴社のインフラの地図とそのシークレットがどこに住むかについてのものです。
中国でのTerraform:ひと目で
| 決め手 | Terraform自身の言葉と、中国の法では |
|---|---|
| stateが実際にどこに置かれるか | HCP Terraform(旧Terraform Cloud)は、Terraformのstate・変数・プロバイダー認証情報を保存するマネージドサービス。HashiCorpのTrust Center:HCP Terraformは「マルチテナントのサービスである。顧客データは米国に保存される。顧客は別のホスティングの場所を選べない」。別途のEUデータレジデンシーの選択肢はそのデータを欧州に保存する——が、いずれにせよ中国本土リージョンはない。 |
| Terraform stateが保持するもの | stateは貴社のインフラ全体の地図。HashiCorpのドキュメントは、stateとplanのファイルが「インフラに関する詳細な情報——初期のデータベースパスワードやAPIトークンのようなセンシティブな値を含みうるリソースの属性とメタデータ——を含む」とし、ローカルでは「Terraformはstateを平文のファイルに保存する」とする。管理対象のリソースが顧客記録やユーザーアカウントを保持するところでは、その個人情報はstateの中や背後に置かれる。 |
| 国境を越える中国のデータ | state・変数・ログ、またはそれらが記述するリソースが本土で収集した個人情報を運ぶとき、それらをHCP Terraformの米国サービスに保つことは、そのデータをオフショアに動かす——PIPL(第38〜40条)(英語)の下での越境移転:通知、個別の同意、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)。 |
| 国内保存の義務 | 重要情報インフラを運用する、または規制された量を超えて個人情報を扱う場合、本土で収集したデータは本土に保存しなければならない(PIPL第40条(英語)、サイバーセキュリティ法 第39条(旧第37条)(英語)——2026年1月1日施行の2025年同法改正が、データ国内保存の条文を第37条から第39条へ繰り下げた。実質は不変)。米国のみのHCPサービスには、それを保持する本土リージョンがない。 |
| 到達性は軸ではない | Terraformは「ブロック」されていない——CLIは貴社がデプロイした場所で動き、HCPは本土から到達できる。判断はstateとシークレットの国内保存。合法なレバー:自己管理の中国国内のstate バックエンドでCLIを動かし、stateが本土を離れないようにし、スタックの前段にある中国向けのあらゆる表面をICP備案済みの中国国内の配信に置く。 |
データが実際にどこに置かれるか
Terraform CLI自体は国内保存に中立です:貴社が実行するマシンで動き、設定する バックエンド がstateをどこに保つかを決めます。HashiCorpのドキュメントは明示します——「バックエンドは、Terraformがそのstateのデータファイルをどこに保存するかを定義する」、そして貴社はHCP Terraformと統合するか「リモートのオブジェクトにstateを保存するためのバックエンドブロックを定義する」かができます。HCP Terraformを選べば、そのリモートのオブジェクトはHashiCorpのマルチテナントのサービスです。そのTrust Centerは、それがどこに着地するかについて明確です:HCP Terraformは「マルチテナントのサービスである。顧客データは米国に保存される。顧客は別のホスティングの場所を選べない」。HashiCorpのデータセキュリティのドキュメントは、サービスが何を保持するかを正確に示します——貴社のTerraform stateファイルとplanの結果をblobストレージに、変数とプロバイダー認証情報をそのデータベースに、クラウドバックアップをAmazon S3に。HashiCorpはその後、そのデータを欧州に保つEUデータレジデンシーの選択肢を導入しましたが、いずれの場合も中国本土リージョンはありません。したがってHCP Terraformにプッシュされたstate・変数・シークレットはオフショアに置かれ、貴社の中国の利用者の個人情報は——そのインフラの中や背後のどこにあろうと——それとともにオフショアに置かれます。それは何よりもまずデータ国内保存の事実です。
保持するものは個人情報である
Terraform stateを「ただの設定」と片づけるのが誤りです。HashiCorp自身のガイダンスは、stateとplanのファイルが「インフラに関する詳細な情報——初期のデータベースパスワードやAPIトークンのようなセンシティブな値を含みうるリソースの属性とメタデータ——を含む」とし、ローカルで作業するとき「Terraformはstateを平文のファイルに保存し、それには設定で定義したあらゆるシークレットの値が含まれる」とします。推奨されるガードレールを用いても、Terraformは「sensitive 引数のついた値をstateとplanの両ファイルに保存し、それらのファイルにアクセスできる者は誰でも貴社のセンシティブな値にアクセスできる」と警告します。したがってstateは同時に2つのセンシティブなものです:インフラの完全なトポロジー——それ自体が営業秘密のリスク——であり、認証情報とトークンの容器です。そのインフラが記述するデータ——顧客記録のデータベース、ユーザーアカウント、アプリケーションのシークレット——を重ねれば、個人情報はまさに範囲内です。
本土で収集した個人情報が、オフショアのサービスに保存される、またはそこから到達可能なとき、PIPLはその移動を越境移転として規律します:第38〜40条は、通知、個別の 同意、そして移転メカニズムのいずれか一つ——CACの安全評価(英語)、CAC標準契約、または認証——を求めます。そして重要情報インフラを運用する、または規制された量を超えて個人情報を扱うなら、データ国内保存の義務が適用されます:本土で収集した個人情報と重要データは本土に保存しなければなりません(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))。オフショアの、米国ホストのHCPサービスは、構造上その義務を満たせません——データを保持する本土リージョンがないのです。
中国リージョンのないマネージドサービスで動かしても国内保存義務は満たせない——では何が満たすか
2つの事実を合わせると、結論は狭く実務的です。HCP Terraformには中国本土リージョンがないため、本土のデータを国内に保持できません;そしてTerraform stateはインフラのトポロジーとそのシークレットの両方を運びます。データ国内保存を負う取扱者にとって、オフショアのHCPワークスペースは、したがって構造上その義務を満たせません——Terraformが不十分だからではなく、マネージドサービスがデータを米国に保つからです。
合法なレバーはTerraform自身の設計です。CLIは貴社がデプロイした場所——本土のインフラを含む——で動き、「バックエンドがTerraformのstateのデータファイルをどこに保存するかを定義する」ため、HCP Terraformではなく、自己管理の中国国内のstateバックエンド——中国国内のオブジェクトストア、またはセルフホストのバックエンド——にそれを向けられます。stateとシークレットはそのとき中国の地に留まり、Terraform・モジュール・ワークフローはそのまま保たれます。これはTerraformからの移行ではありません;stateがどこに置かれるかの判断です。(指摘して脇に置く価値のある2つの事実:TerraformのライセンスはMPL 2.0から2023年8月にBusiness Source Licenseへ変わり、現在Linux Foundationが運営するOpenTofuフォークを生みました;そしてHashiCorpは2024年に発表され2025年2月にクローズしたIBMの買収を受けました。いずれも国内保存の分析を変えません——CLIは依然として貴社がデプロイした場所で動き、バックエンドは依然としてstateがどこに住むかを決めます。)
これは判定ではありません。国内保存、越境の移転メカニズム、またはその両方を負うかは、貴社の法人、データ量、そして貴社のインフラが実際に誰の個人情報に触れるかで変わります——貴社の実際のデータフローに照らして専門家と具体的な事項を確定させ、本ページを判定ではなくリスクの地図として扱ってください。
合法な経路——map・localize・deliver
21YunBoxは移行ではなくコンプライアンスのオーバーレイであり——HashiCorpのツールにとっては、その競合ではなくパートナーです。当社の仕事は、貴社がすでに運用しているTerraformを、中国本土向けに合法で耐久性のあるものにすることで、3つの動きで行います。
Map(整理)。 PIPLの越境・データ国内保存・データローカライゼーション(CII)の義務を、貴社の実際の設定——法人、データ量、Terraformのstateと変数が何を含むか、そしてインフラが誰の個人情報に触れるか——に照らして読み解き、貴社と専門家がリスクを正確に見られるようにします。
Localize(国内化)。 stateとシークレットを国内に保つ支援をします:本土のインフラ上の自己管理の中国国内のstateバックエンドでTerraform CLIを動かすか、適合する場面では許可を持つ中国国内/ソブリンクラウドの選択肢を使います。ここでの国内化とは、stateのための合法な中国国内の住処を立ち上げることを意味します——オフショアのHCPエンドポイントへ戻す仕組みではありません。
Deliver(配信)。 Terraformがプロビジョニングするスタックの前段にある中国向けのあらゆる表面——アプリ、APIのエッジ、本土の利用者が開く管理・レポートポータル——は、すでに運用中のスタックの前段に、ICP備案済みの中国国内からの配信(21YunBox Optimizer)で、作り直しも二つ目のコードベースもなく動きます。その中国向けプロパティは依然としてICP備案(备案)の義務を負い、その部分は当社が全面的に担います。
結果は、あらゆるノードで合法に留まるインフラの上で、中国の利用者に対して合法かつ法令適合に動きます。21YunBoxはいかなる回避的手段も用いず、また推奨しません。
関連する読み物:
よくあるご質問
HCP Terraformには中国本土リージョンがありますか?
いいえ。HashiCorpのTrust Centerは、HCP Terraformが「マルチテナントのサービスである。顧客データは米国に保存される。顧客は別のホスティングの場所を選べない」とします。HashiCorpはその後、データを欧州に保存するEUデータレジデンシーの選択肢を追加しましたが、いずれの場合も中国本土リージョンはありません——そのためHCP Terraformにプッシュするstate・変数・シークレットはオフショアに置かれます。
Terraformは中国でブロックされていますか?
いいえ——そしてそれは誤った軸です。Terraform CLIは、置いた場所——本土のインフラを含む——で動くバイナリで、HCP Terraformは本土から到達できます。コンプライアンスの問いは到達性ではなく国内保存です:貴社のstateとシークレットをどこに置くことが許されるか。米国のサービスにあるオフショアのstateは、接続性ではなく、データ国内保存とPIPLの越境の問いです。
Terraformのstateとシークレットを中国に保つには?
HCP Terraformではなく、自己管理の中国国内のstateバックエンド——中国国内のオブジェクトストア、またはセルフホストのバックエンド——でTerraform CLIを動かし、stateとシークレットを中国の地に保ちます。21YunBoxは、貴社の法人とデータに照らしてPIPLの越境・データローカライゼーションのリスクを整理し、中国国内のバックエンドの立ち上げを支援し、スタックの前段にある中国向けのあらゆる表面をICP備案済みの中国国内のインフラ上で配信できます——作り直しも、Terraformからの移行もありません。具体的な事項は専門家と確定させてください。


