¿Funciona Quay en China? Residencia de datos, ICP y reglas transfronterizas
Sus imágenes de contenedor privadas en Quay.io incorporan código propietario en sus capas — a menudo con secretos incrustados — y en el registro alojado de Red Hat residen en el extranjero, en AWS us-east-1: una cuestión de residencia de datos y de transferencia transfronteriza según la PIPL, no de accesibilidad. Autoalojar Red Hat Quay dentro del país las mantiene residentes.
¿Funciona Quay en China?
Si Quay «funciona» en China es la pregunta equivocada — sus imágenes de contenedor privadas en Quay.io incorporan su código propietario en sus capas, y en el registro alojado de Red Hat residen en el extranjero. Eso, y no si un nodo en Shanghái puede descargar una imagen, es lo que decide si la configuración es defendible.
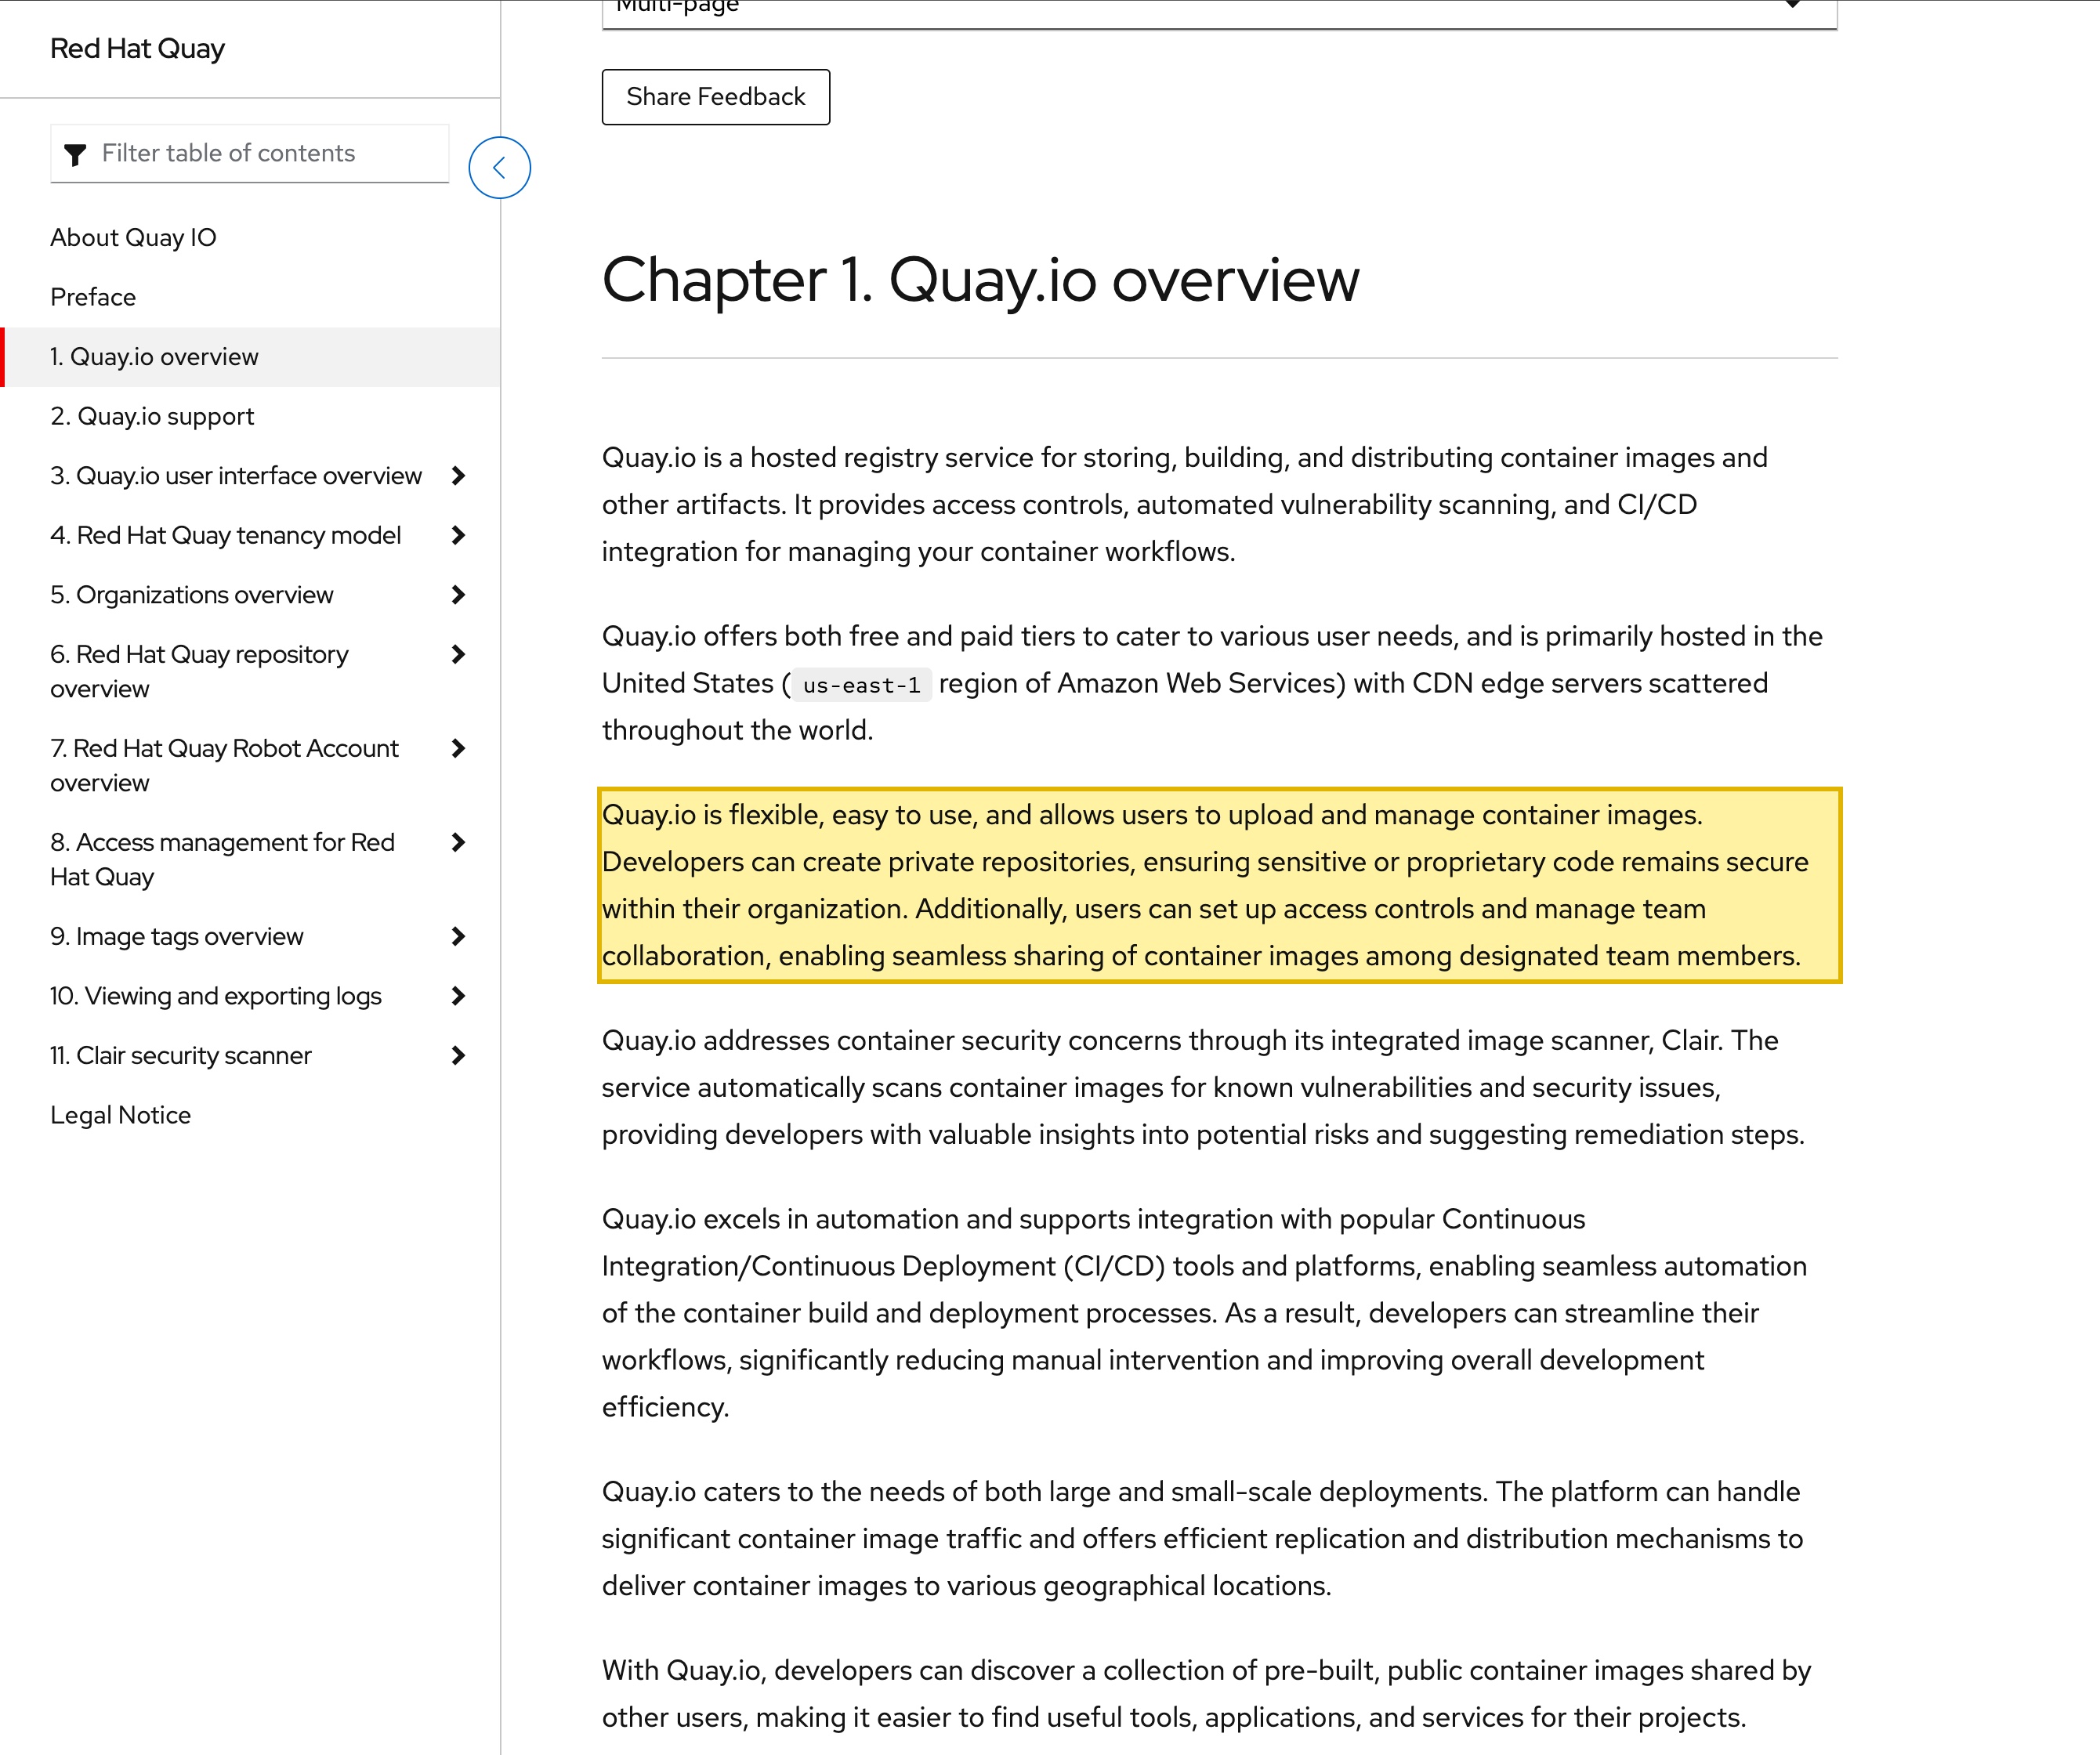
En palabras de la propia Red Hat, Quay.io es “a hosted registry service for storing, building, and distributing container images,” (un servicio de registro alojado para almacenar, compilar y distribuir imágenes de contenedor) donde “developers can create private repositories, ensuring sensitive or proprietary code remains secure within their organization” (los desarrolladores pueden crear repositorios privados para mantener seguro el código sensible o propietario) — un servicio alojado principalmente en AWS us-east-1, en Estados Unidos. Así, sus imágenes privadas, y las credenciales, los tokens y la configuración de compilación que sus capas incrustan habitualmente, residen fuera del continente, y la cadena de suministro de imágenes de su clúster en China cruza la frontera en cada descarga. Mantenidos en el extranjero, los datos personales o los secretos de esas capas son una transferencia transfronteriza que regula la PIPL, y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes el deber de localización de datos (artículo 39 (antes artículo 37)) apunta en sentido contrario. Red Hat Quay — la propia edición autoalojable del proveedor — o un registro autoalojado como Harbor, operado dentro del continente, mantiene residentes esas imágenes privadas y los secretos incrustados.
Esto es un mapa de riesgo, no un veredicto — sus obligaciones dependen de lo que llevan sus imágenes privadas y de quién las sube. Nuestro equipo de China puede cartografiar con usted la residencia de Quay y la exposición de su cadena de suministro de imágenes →
Instantánea de cumplimiento
- ! Sus imágenes privadas en Quay.io incorporan código propietario en sus capas
- ! Esas capas incrustan habitualmente credenciales, tokens y configuración de compilación que residen en el extranjero
- ! Quay.io es el registro alojado de Red Hat, principalmente en AWS us-east-1 — en el extranjero
- ! La cadena de suministro de imágenes de su clúster en China cruza entonces la frontera para descargarlas
- ! Una comprobación de accesibilidad nunca ve dónde residen sus imágenes privadas y sus secretos
- ✓ Palanca: autoalojar Red Hat Quay o un registro privado dentro del país para mantenerlas residentes
Lo que la documentación oficial de Quay dice sobre China
| Hecho | Fuente primaria |
|---|---|
| En palabras de la propia Red Hat: Quay.io es “a hosted registry service for storing, building, and distributing container images and other artifacts,” (un servicio de registro alojado para almacenar, compilar y distribuir imágenes de contenedor y otros artefactos) y “developers can create private repositories, ensuring sensitive or proprietary code remains secure within their organization.” (los desarrolladores pueden crear repositorios privados para mantener seguro el código sensible o propietario dentro de su organización). Esas imágenes privadas incorporan su código propietario en sus capas e incrustan habitualmente credenciales de compilación, tokens de API y configuración. Quay.io está alojado principalmente en AWS us-east-1, en Estados Unidos — en el extranjero; Red Hat no publica ninguna región en China continental para él (confírmelo con Red Hat en su versión vigente). Que un nodo descargue una imagen no equivale a que ese código sea residente. | Red Hat — About Quay.io overview, consultado el 2026-10-13 |
| Existe una vía auténtica dentro del país, y la ofrece el propio proveedor: Red Hat Quay, la edición autodesplegable del mismo registro. Red Hat documenta que “is available as a standalone component or running on top of Red Hat OpenShift” (está disponible como componente independiente o ejecutándose sobre Red Hat OpenShift) — es decir, usted lo opera en su propia infraestructura. Despliéguelo (o un registro autoalojado como Harbor) dentro del continente y sus imágenes privadas, sus artefactos de compilación y los secretos incorporados en sus capas permanecen residentes, con la cadena de suministro de imágenes de su clúster en China mantenida dentro del país. | Red Hat — página del producto Red Hat Quay, consultado el 2026-10-13 |
| Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos personales y los datos importantes recogidos y generados en China deben almacenarse dentro del continente, con una evaluación de seguridad antes de cualquier exportación — la regla de localización de datos de la Ley de Ciberseguridad, artículo 39 (antes artículo 37), tal como lo renumeró la reforma de 2025, en vigor desde el 1 de enero de 2026. Las imágenes privadas y los artefactos de compilación mantenidos en un registro en el extranjero no tienen ningún punto de apoyo en el continente para cumplirlo. | Ley de Ciberseguridad de la RPC, artículo 39 (antes artículo 37); reforma de 2025 en vigor desde el 2026-01-01 |
| Las identidades de cuentas robot y de usuarios, los registros de acceso, los secretos incorporados en las capas de imagen y cualquier dato personal dentro de una imagen privada, mantenidos en un registro en el extranjero, constituyen una transferencia transfronteriza según la PIPL (artículos 38 a 40): el responsable del tratamiento debe notificar, obtener consentimiento separado y superar un mecanismo — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. | Ley de Protección de Información Personal de la RPC, artículos 38–40; normas transfronterizas de la CAC (marzo de 2024) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 13 de octubre de 2026.
Para una operación en China continental, la pregunta decisiva sobre Quay no es si un nodo en Shanghái puede descargar una imagen base pública — es dónde residen sus imágenes de contenedor privadas, qué llevan dentro y sobre qué base legal llegaron allí. Descargar imágenes de la comunidad es un tema de accesibilidad, y no es el que decide si su configuración es defendible. Sus imágenes privadas en Quay.io son otra cosa: una imagen de contenedor incorpora su código propietario en sus capas, y esas capas llevan habitualmente credenciales de compilación, tokens de API, autenticación del registro y configuración — a veces con datos a bordo. Subida a Quay.io, el registro alojado de Red Hat, esa propiedad intelectual concentrada reside en el extranjero, y la cadena de suministro de imágenes de su clúster en China — qué imágenes, con qué procedencia e integridad, se ejecutan en el continente — cruza la frontera en cada descarga. Lo que decide esto es la residencia y la transferencia transfronteriza, no la latencia de descarga.
¿Funciona Quay en China? De un vistazo
| Qué lo decide | Qué significa para China continental |
|---|---|
| Qué contienen sus imágenes privadas | Una imagen de contenedor privada incorpora su código propietario — secretos empresariales — en sus capas, y habitualmente incrusta credenciales de compilación, tokens de API, autenticación del registro y configuración, además de cualquier dato que haya quedado dentro de una capa durante la compilación. |
| Dónde funciona el registro | Subidas a Quay.io, las imágenes privadas residen en el registro alojado de Red Hat, que Red Hat documenta como alojado principalmente en AWS us-east-1, en Estados Unidos — en el extranjero. Red Hat no publica ninguna región en China continental para Quay.io (confírmelo con Red Hat en su versión vigente). |
| Residencia de datos | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos personales y los datos importantes recogidos en China deben almacenarse en el continente (artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber que un registro en el extranjero no puede cumplir. |
| Transferencia transfronteriza | Las identidades de cuentas robot y de usuarios, los registros de acceso, los secretos incorporados en las capas de imagen y cualquier dato personal dentro de una imagen privada, mantenidos en el extranjero, constituyen una transferencia transfronteriza según la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia. |
| La cadena de suministro de su despliegue | Un clúster en China que descarga desde un registro en el extranjero hace cruzar la frontera a su cadena de suministro de imágenes. Un mirror del registro o una caché pull-through acelera las descargas — no traslada sus imágenes privadas ni sus secretos al interior del país. |
| La palanca de residencia | Red Hat Quay — la propia edición autoalojable del proveedor — o un registro autoalojado como Harbor, operado dentro del continente, mantiene residentes las imágenes privadas, los artefactos de compilación y los secretos incrustados. |
Primera puerta — sus imágenes privadas son código propietario, y la residencia sigue al lugar donde se alojan
Empiece por lo que contiene el registro, porque eso es a lo que responde la ley china. La parte pública de Quay.io distribuye imágenes de la comunidad, pero no es la parte que decide esto. Sus repositorios privados son otra cosa: una imagen de contenedor es un artefacto que incorpora su código propietario en sus capas — servicios internos, herramientas de compilación, una porción concentrada de su propiedad intelectual —, y esas capas llevan habitualmente credenciales, tokens de API, autenticación del registro y configuración incorporados, con algún conjunto de datos de prueba colado de vez en cuando. En palabras de la propia Red Hat, Quay.io es “a hosted registry service for storing, building, and distributing container images and other artifacts,” (un servicio de registro alojado para almacenar, compilar y distribuir imágenes de contenedor y otros artefactos), donde “developers can create private repositories, ensuring sensitive or proprietary code remains secure within their organization.” (los desarrolladores pueden crear repositorios privados, de modo que el código sensible o propietario permanezca seguro dentro de su organización).
Ese alojamiento es la clave. Quay.io es el servicio alojado de Red Hat, y Red Hat lo documenta como alojado principalmente en AWS us-east-1, en Estados Unidos — sin ninguna región en China continental (algo que conviene confirmar directamente con Red Hat en lugar de darlo por supuesto). Si usted es un operador de infraestructuras de información críticas, o trata datos personales en grandes volúmenes, los datos personales y los datos importantes recogidos y generados en China deben almacenarse en el continente, con una evaluación de seguridad antes de cualquier exportación — la regla de localización de datos de la Ley de Ciberseguridad, el artículo 39 (antes artículo 37) tal como lo renumeró la reforma de 2025, en vigor desde el 1 de enero de 2026. Un registro en el extranjero que contiene sus imágenes propietarias y los secretos incorporados en ellas no tiene ningún punto de apoyo en el continente para cumplirlo.
Segunda puerta — procedencia de las imágenes, secretos incrustados e identidades transfronterizas
La segunda puerta es la PIPL y la integridad de lo que se ejecuta en su clúster en China. Un registro privado contiene más que capas de imagen: las identidades de cuentas robot y de usuarios que subieron, firmaron y promovieron una imagen, los registros de acceso y de auditoría, las credenciales y los tokens incorporados en las capas, y cualquier dato personal que acabe en el contenido de las imágenes o en los metadatos de compilación. Conforme a la Ley de Protección de Información Personal, mantener esos datos en infraestructura fuera del continente es una transferencia transfronteriza (artículos 38 a 40): el responsable del tratamiento debe notificar, obtener un consentimiento separado para la transferencia y superar un mecanismo — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Minimizar desde el principio los secretos y los datos personales incorporados en las capas de imagen forma parte de la solución, pero por sí solo no traslada el almacén. Y como su clúster en China descarga sus imágenes desde dondequiera que funcione el registro, la procedencia y la integridad de lo que se ejecuta en su despliegue en China también se rigen a través de la frontera — una exposición de la cadena de suministro de software que una comprobación de conectividad nunca saca a la luz.
Por qué una comprobación de accesibilidad pasa esto por alto
Una prueba de «¿puede mi nodo descargar la imagen desde Shanghái?» responde a la pregunta equivocada. Un mirror del registro o una caché pull-through, o un ajuste de la conectividad, cambian la rapidez y la fiabilidad con que se completa la descarga de una imagen — no cambian dónde residen realmente sus imágenes privadas, sus secretos incrustados y la procedencia de las imágenes. Así, una configuración puede parecer perfectamente sana desde dentro de China mientras cada imagen privada, cada token incorporado en una capa y cada registro de cuenta robot sigue en el extranjero, en us-east-1. Las cuestiones de residencia y transferencia transfronteriza anteriores son invisibles para una sonda de accesibilidad precisamente porque las imágenes se siguen descargando — y por eso el movimiento que importa es trasladar el almacén privado al interior del país, no hacer que el almacén en el extranjero sea simplemente accesible o tenga un mirror. No publicamos ninguna medición propia de la conectividad de Quay.io desde dentro de China, así que aquí no damos cifras; es algo que mediríamos sobre su configuración real en lugar de afirmarlo.
Esto es un mapa de riesgo, no un veredicto: si necesita almacenamiento dentro del país, un mecanismo de transferencia, un flujo de consentimiento rediseñado, un registro ICP para cualquier portal de desarrolladores de cara al público, o alguna combinación de ellos, depende de lo que llevan sus imágenes privadas, de cuánto y de quién las sube — conviene concretarlo con asesoría legal antes de construir.
La palanca — cartografiar, localizar, entregar
Como Quay ofrece su propia edición autoalojable, existe una vía dentro del país auténtica y del propio proveedor, y 21YunBox nunca utiliza ni sugiere ninguna forma de elusión.
- Cartografiar — inventariar cuáles de sus imágenes son privadas (su código propietario), si sus capas incrustan credenciales, tokens o configuración, dónde residen hoy el registro y los Secrets del clúster, la base de residencia y cómo cruza la frontera la cadena de suministro de imágenes de su clúster en China.
- Localizar / gobernar — operar el registro privado dentro del país (autoalojado — Red Hat Quay, su propia edición autoalojable, o un registro autoalojado como Harbor en su propia infraestructura), de modo que las imágenes propietarias y los secretos incrustados permanezcan residentes; mantener dentro del país la cadena de suministro de imágenes de su clúster en China; y minimizar lo que cruza la frontera.
- Entregar — situar un registro privado y una entrega de imágenes conformes y dentro del país por delante (o en lugar) del servicio en el extranjero; 21YunBox pone en marcha la capa dentro del país sin reconstruir.
Hacer que el registro público sea simplemente accesible o tenga un mirror no es la respuesta — sus imágenes privadas y sus secretos siguen en el extranjero, y descargarlos más rápido no cambia eso. Mantener dentro del país el registro privado y los artefactos de imagen sí lo es.
Dónde encaja 21YunBox — una capa de cumplimiento, no una migración
Usted sigue usando Quay. Nosotros añadimos la pieza que un registro en el extranjero no puede aportar por sí solo: un hogar legal dentro del país para un registro privado autoalojado — Red Hat Quay, la propia edición autoalojable del proveedor, o un registro autoalojado como Harbor —, de modo que sus imágenes propietarias, sus artefactos de compilación y sus secretos incrustados permanezcan residentes donde la ley lo exige, con una entrega conforme con registro ICP para el acceso de los desarrolladores y cualquier portal de cara al público que tenga por delante — situada alrededor de su configuración actual, sin reconstruir, sin una segunda base de código y sin migrar fuera de su cadena de herramientas. Como socio de la cadena de herramientas que ya utiliza, nuestro equipo de China cartografía sus obligaciones de transferencia transfronteriza según la PIPL, de consentimiento y de residencia de datos en función de su entidad y de su pipeline, y después pone en marcha el registro y la entrega dentro del país que necesita una presencia defendible en China. Nunca utilizamos ni sugerimos ninguna forma de elusión.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Podemos usar Quay en China?
Descargar imágenes base públicas es una cuestión de accesibilidad, y no la de fondo. Lo decisivo son sus imágenes de contenedor privadas — su código propietario, incorporado en capas que incrustan habitualmente credenciales y tokens —, que en Quay.io residen en el extranjero, en AWS us-east-1, y la cadena de suministro de imágenes de su clúster en China, que cruza la frontera en cada descarga. Ambas pueden mantenerse dentro del país autoalojando el registro; eso, y no la accesibilidad de las imágenes, es lo que hace defendible la configuración.
¿Aloja Quay.io imágenes privadas en China continental?
Red Hat documenta Quay.io como un servicio de registro alojado principalmente en AWS us-east-1, en Estados Unidos, y no publica ninguna región en China continental para él (confírmelo con Red Hat en su versión vigente), de modo que las imágenes privadas subidas a Quay.io residen en infraestructura en el extranjero. La alternativa dentro del país es Red Hat Quay — la propia edición autoalojable del proveedor — o un registro autoalojado como Harbor, operado en su propia infraestructura dentro del continente, que mantiene residentes las imágenes privadas y los secretos incrustados.
¿Puede 21YunBox ayudarnos a que nuestra configuración de Quay sea conforme en China?
Sí. Nuestro equipo de China cartografía dónde residen sus imágenes privadas, qué secretos y datos personales llevan sus capas y cómo cruza la frontera la cadena de suministro de imágenes de su clúster en China, y después pone en marcha un registro privado y una entrega de imágenes conformes y dentro del país por delante de su configuración actual — sin reconstruir y sin migrar fuera de su cadena de herramientas. Póngase en contacto para analizar su stack concreto.


