Quay fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Vos images de conteneurs privées sur Quay.io intègrent votre code propriétaire dans leurs couches — souvent avec des secrets embarqués — et sur le registre hébergé de Red Hat elles se trouvent à l'étranger, dans AWS us-east-1 : une question de résidence des données et de transfert transfrontalier au titre de la PIPL, non d'accessibilité. Auto-hébergez Red Hat Quay sur le territoire pour les garder résidentes.
Quay fonctionne-t-il en Chine ?
Savoir si Quay « fonctionne » en Chine est la mauvaise question — vos images de conteneurs privées sur Quay.io intègrent votre code propriétaire dans leurs couches, et sur le registre hébergé de Red Hat elles vivent à l'étranger. C'est cela, non qu'un nœud à Shanghai puisse tirer une image, qui décide si la configuration est défendable.
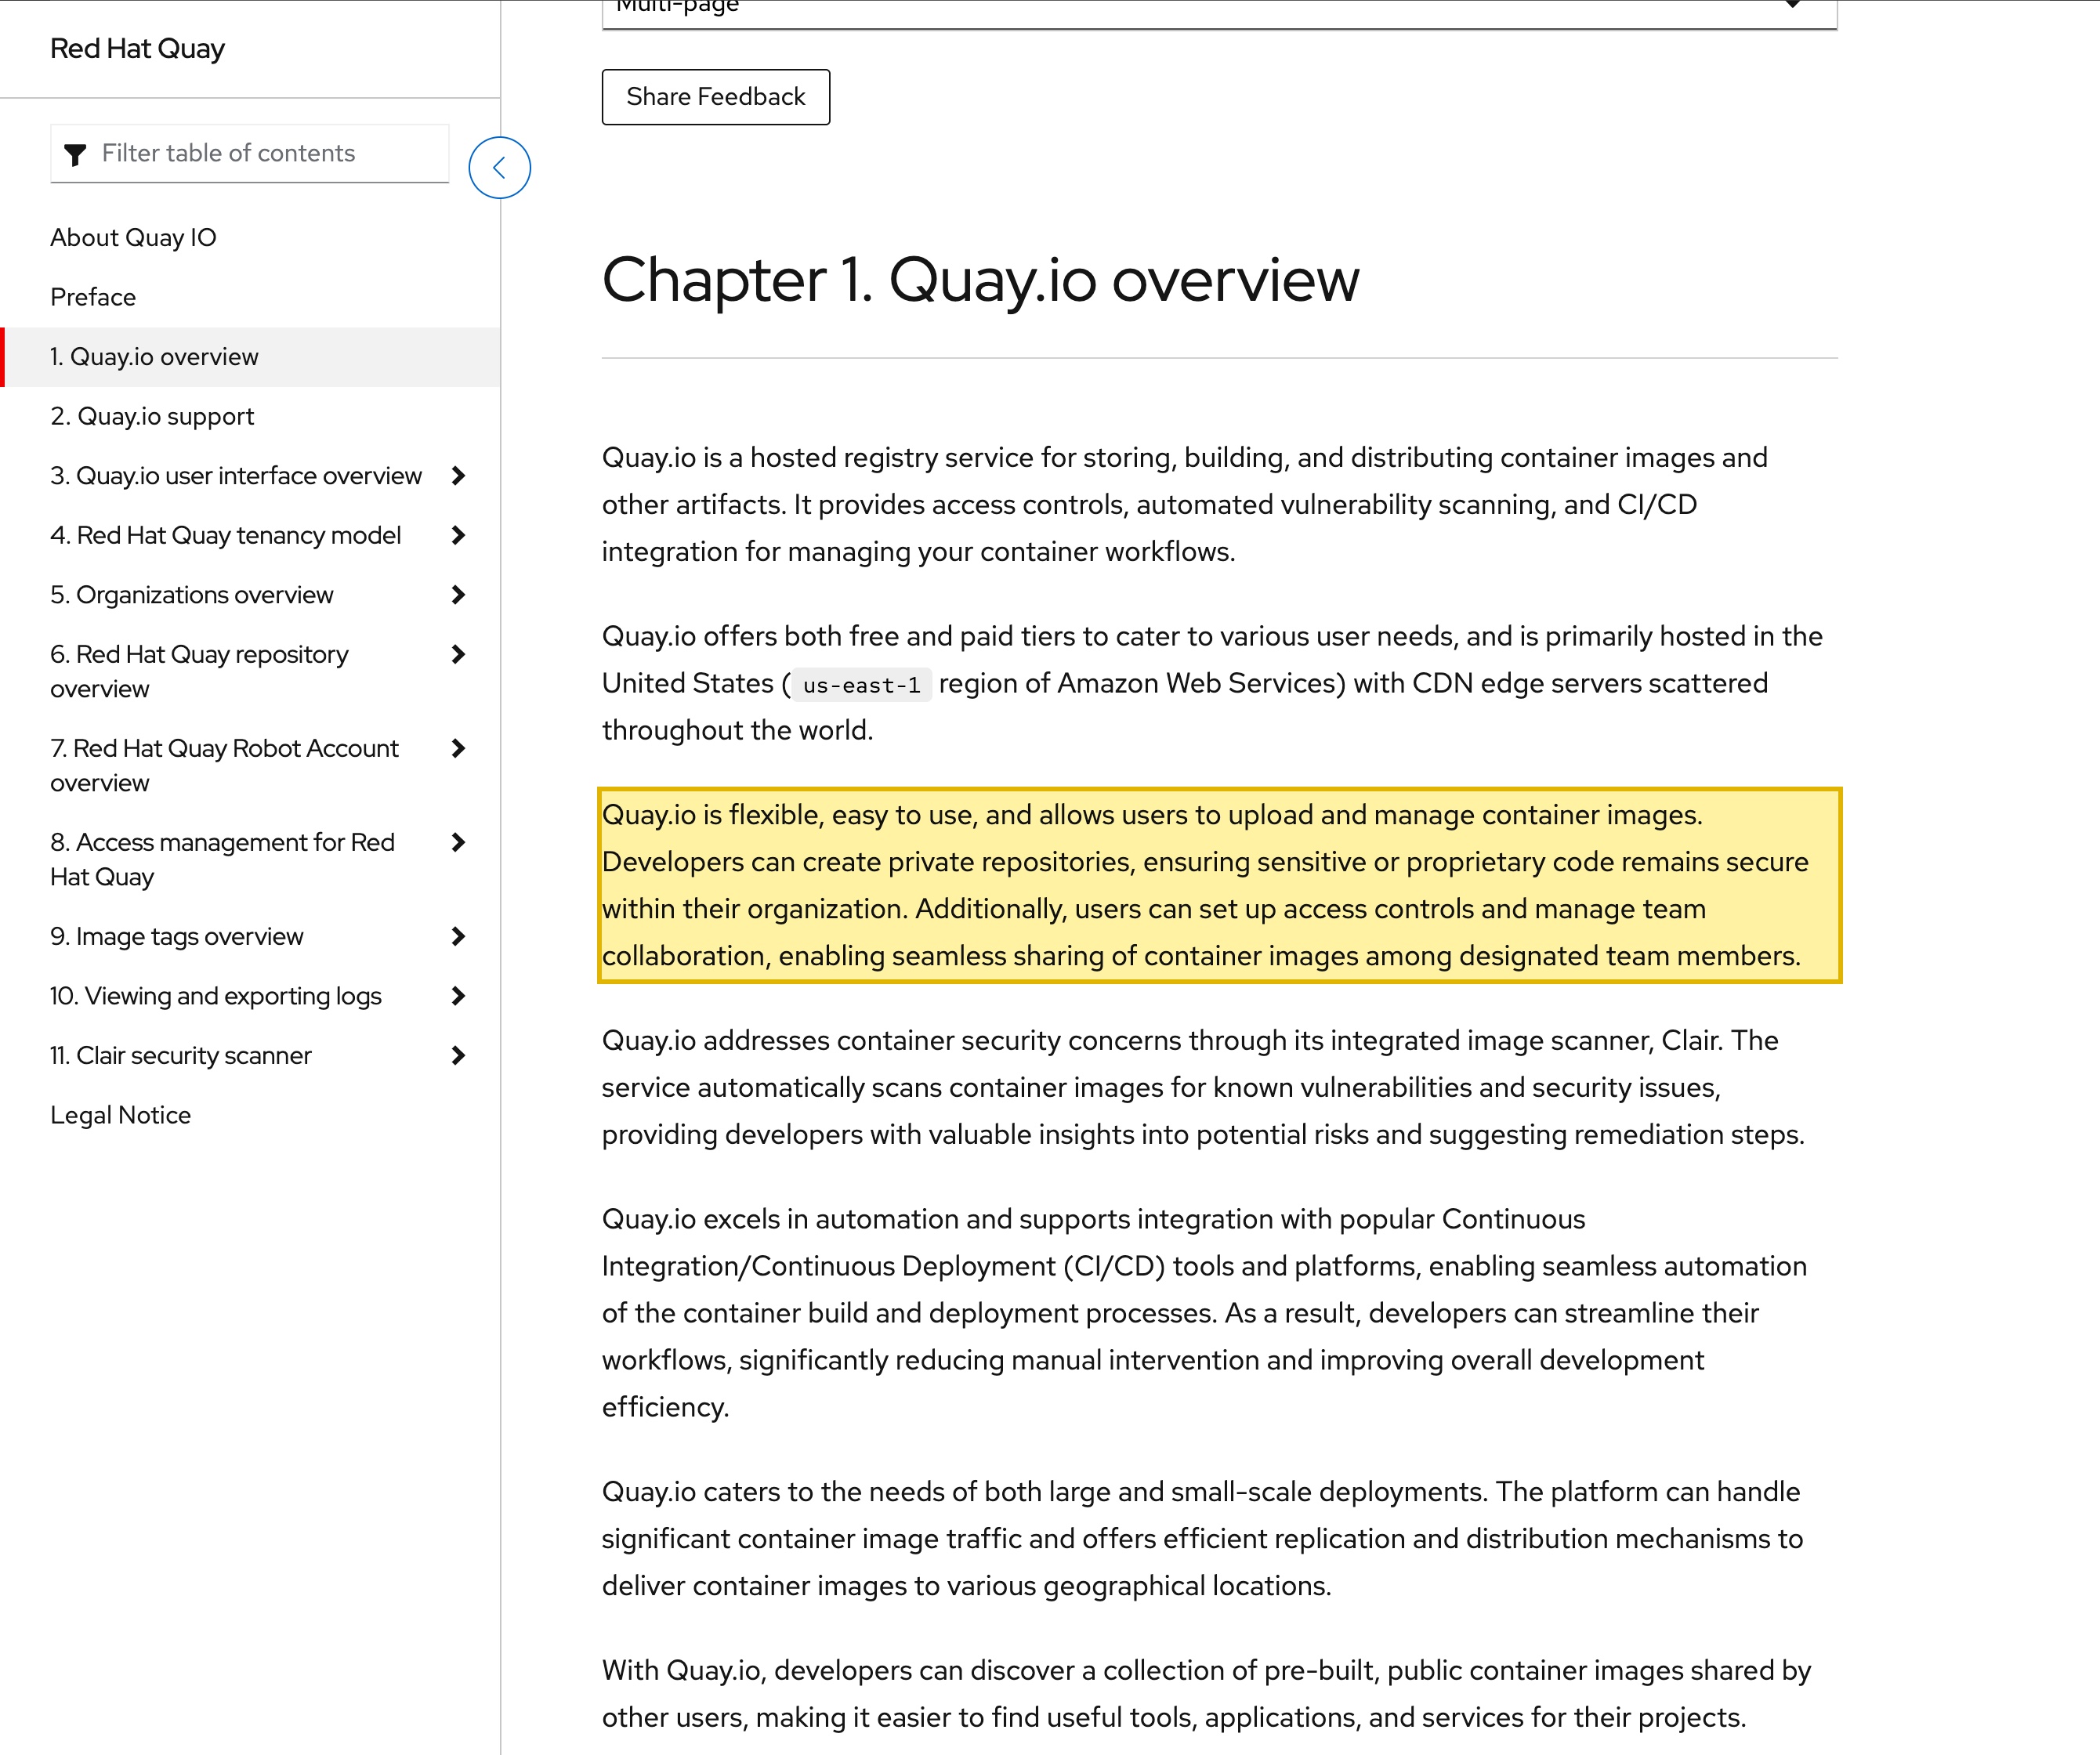
Selon les propres termes de Red Hat, Quay.io est “a hosted registry service for storing, building, and distributing container images,” où “developers can create private repositories, ensuring sensitive or proprietary code remains secure within their organization” — un service principalement hébergé dans AWS us-east-1 aux États-Unis. Ainsi, vos images privées, et les identifiants, jetons et configuration de build que leurs couches embarquent couramment, se trouvent hors du continent, et la chaîne d'approvisionnement d'images de votre cluster en Chine franchit la frontière à chaque pull. Détenues à l'étranger, toute donnée personnelle ou tout secret dans ces couches est un transfert transfrontalier que la PIPL régit, et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume l'obligation de localisation des données (article 39 (anciennement l'article 37)) pointe dans l'autre sens. Red Hat Quay — l'édition auto-hébergeable du fournisseur lui-même — ou un registre auto-hébergé tel que Harbor, exploité à l'intérieur du continent, garde ces images privées et les secrets embarqués résidents.
Il s'agit d'une image des risques, pas d'un verdict — vos obligations dépendent de ce que transportent vos images privées et de qui les pousse. Notre équipe Chine peut cartographier avec vous votre exposition de résidence et de chaîne d'approvisionnement d'images Quay →
Aperçu de conformité
- ! Vos images privées sur Quay.io intègrent du code propriétaire dans leurs couches
- ! Ces couches embarquent couramment des identifiants, jetons et configuration de build qui se trouvent à l'étranger
- ! Quay.io est le registre hébergé de Red Hat, principalement dans AWS us-east-1 — à l'étranger
- ! La chaîne d'approvisionnement d'images de votre cluster en Chine franchit alors la frontière pour les récupérer
- ! Une vérification d'accessibilité ne voit jamais où vivent vos images privées et vos secrets
- ✓ Levier : auto-hébergez Red Hat Quay ou un registre privé sur le territoire pour les garder résidents
Ce que la documentation officielle de Quay dit de la Chine
| Fait | Source primaire |
|---|---|
| Selon les propres termes de Red Hat : Quay.io est “a hosted registry service for storing, building, and distributing container images and other artifacts,” et “developers can create private repositories, ensuring sensitive or proprietary code remains secure within their organization.” Ces images privées intègrent votre code propriétaire dans leurs couches et y embarquent couramment des identifiants de build, des jetons d'API et de la configuration. Quay.io est principalement hébergé dans AWS us-east-1 aux États-Unis — à l'étranger ; Red Hat ne publie aucune région en Chine continentale pour lui (à confirmer actuellement avec Red Hat). Un nœud qui tire une image n'est pas la même chose que ce code résidant sur le territoire. | Red Hat — About Quay.io overview, consulté le 2026-10-13 |
| Une véritable voie sur le territoire existe, livrée par le fournisseur lui-même : Red Hat Quay, l'édition auto-déployable du même registre. Red Hat documente qu'il “is available as a standalone component or running on top of Red Hat OpenShift” — c'est-à-dire que vous l'exploitez sur votre propre infrastructure. Déployez-le (ou un registre auto-hébergé tel que Harbor) à l'intérieur du continent et vos images privées, artefacts de build et les secrets intégrés dans leurs couches restent résidents, la chaîne d'approvisionnement d'images de votre cluster en Chine restant sur le territoire. | Red Hat — page produit Red Hat Quay, consulté le 2026-10-13 |
| Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles et les données importantes collectées et générées en Chine doivent être stockées à l'intérieur du continent, avec une évaluation de sécurité avant toute exportation — la règle de localisation des données de la loi sur la cybersécurité, article 39 (anciennement l'article 37) tel que renuméroté par l'amendement 2025 en vigueur le 2026-01-01. Les images privées et artefacts de build détenus sur un registre à l'étranger n'ont aucune assise sur le continent pour satisfaire cela. | Loi sur la cybersécurité de la RPC, article 39 (anciennement l'article 37) ; amendement 2025 en vigueur le 2026-01-01 |
| Les identités de comptes robots et d'utilisateurs, les journaux d'accès, les secrets intégrés dans les couches d'images et toute donnée personnelle à l'intérieur d'une image privée, détenus sur un registre à l'étranger, sont un transfert transfrontalier au titre de la PIPL (articles 38 à 40) : le responsable de traitement doit informer, obtenir un consentement distinct, et satisfaire un mécanisme — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 ; règles transfrontalières de la CAC (mars 2024) |
Sources vérifiées par Équipe Conformité 21YunBox le 13 octobre 2026.
Pour une activité en Chine continentale, la question décisive à propos de Quay n’est pas de savoir si un nœud à Shanghai peut récupérer une image de base publique — c’est où résident vos images de conteneurs privées, ce qu’elles transportent, et sur quelle base légale elles y sont arrivées. Récupérer des images communautaires est un sujet d’accessibilité, et non celui qui décide si votre configuration est défendable. Vos images privées sur Quay.io sont différentes : une image de conteneur intègre votre code propriétaire dans ses couches, et ces couches transportent couramment des identifiants de build, des jetons d’API, l’authentification de registre et la configuration — parfois avec des données embarquées. Poussée vers Quay.io, le registre hébergé de Red Hat, cette propriété intellectuelle concentrée se trouve à l’étranger, et la chaîne d’approvisionnement d’images de votre cluster en Chine — quelles images, avec quelle provenance et quelle intégrité, s’exécutent sur le continent — franchit la frontière à chaque pull. La résidence et le transfert transfrontalier, non la latence de pull, sont ce qui décide cela.
Quay fonctionne-t-il en Chine ? En un coup d’œil
| Ce qui le détermine | Ce que cela signifie pour la Chine continentale |
|---|---|
| Ce que contiennent vos images privées | Une image de conteneur privée intègre votre code propriétaire — des secrets commerciaux — dans ses couches, et y embarque couramment des identifiants de build, des jetons d'API, l'authentification de registre et la configuration, plus toute donnée intégrée dans une couche pendant le build. |
| Où s'exécute le registre | Poussées vers Quay.io, les images privées résident sur le registre hébergé de Red Hat, que Red Hat documente comme principalement hébergé dans AWS us-east-1 aux États-Unis — à l'étranger. Red Hat ne publie aucune région en Chine continentale pour Quay.io (à confirmer actuellement avec Red Hat). |
| Résidence des données | Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles et les données importantes collectées en Chine doivent être stockées sur le continent (loi sur la cybersécurité article 39 (anciennement l'article 37)) — une obligation qu'un registre à l'étranger ne peut satisfaire. |
| Transfert transfrontalier | Les identités de comptes robots et d'utilisateurs, les journaux d'accès, les secrets intégrés dans les couches d'images et toute donnée personnelle à l'intérieur d'une image privée, détenus à l'étranger, sont un transfert transfrontalier PIPL (articles 38 à 40) : information, un consentement distinct et un mécanisme de transfert. |
| La chaîne d'approvisionnement de votre déploiement | Un cluster en Chine qui tire depuis un registre à l'étranger fait passer sa chaîne d'approvisionnement d'images à travers la frontière. Un miroir de registre ou un cache pull-through accélère les pulls — il ne déplace pas vos images privées ni vos secrets sur le territoire. |
| Le levier de résidence | Red Hat Quay — l'édition auto-hébergeable du fournisseur lui-même — ou un registre auto-hébergé tel que Harbor, exploité à l'intérieur du continent, garde les images privées, les artefacts de build et les secrets embarqués résidents. |
Porte un — vos images privées sont du code propriétaire, et la résidence suit l’endroit où elles sont hébergées
Commencez par ce que le registre détient, car c’est ce à quoi le droit chinois répond. Le versant public de Quay.io distribue des images communautaires, mais ce n’est pas la partie qui décide cela. Vos dépôts privés sont différents : une image de conteneur est un artefact qui intègre votre code propriétaire dans ses couches — services internes, outillage de build, une tranche concentrée de votre propriété intellectuelle — et ces couches transportent couramment des identifiants embarqués, des jetons d’API, l’authentification de registre et la configuration, avec, à l’occasion, une pièce de données qui s’y glisse. Selon les propres termes de Red Hat, Quay.io est “a hosted registry service for storing, building, and distributing container images and other artifacts,” où “developers can create private repositories, ensuring sensitive or proprietary code remains secure within their organization.”
Cet hébergement est le point. Quay.io est le service hébergé de Red Hat, et Red Hat le documente comme principalement hébergé dans AWS us-east-1 aux États-Unis — sans région en Chine continentale (quelque chose à confirmer directement avec Red Hat plutôt qu’à présumer). Si vous êtes opérateur d’infrastructure d’information critique, ou que vous traitez des informations personnelles à volume, les informations personnelles et les données importantes collectées et générées en Chine doivent être stockées sur le continent, avec une évaluation de sécurité avant toute exportation — la règle de localisation des données de la loi sur la cybersécurité, article 39 (anciennement l’article 37) tel que renuméroté par l’amendement 2025 entré en vigueur le 2026-01-01. Un registre à l’étranger qui détient vos images propriétaires et les secrets qui y sont intégrés n’a aucune assise sur le continent pour satisfaire cela.
Porte deux — provenance des images, secrets embarqués et identités transfrontalières
La seconde porte est la PIPL et l’intégrité de ce qui s’exécute dans votre cluster en Chine. Un registre privé transporte plus que des couches d’images : les identités de comptes robots et d’utilisateurs de qui a poussé, signé et promu une image, les journaux d’accès et d’audit, les identifiants et jetons intégrés dans les couches, et toute donnée personnelle qui se glisse dans le contenu des images ou les métadonnées de build. Au titre de la loi sur la protection des informations personnelles, détenir ces données sur une infrastructure hors du continent est un transfert transfrontalier (articles 38 à 40) : le responsable de traitement doit informer, obtenir un consentement distinct pour le transfert, et satisfaire un mécanisme — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Minimiser les secrets et les données personnelles intégrés dans les couches d’images en premier lieu fait partie du correctif, mais cela ne déplace pas le dépôt à lui seul. Et parce que votre cluster en Chine tire ses images d’où que s’exécute le registre, la provenance et l’intégrité de ce qui s’exécute dans votre déploiement en Chine sont elles aussi régies à travers la frontière — une exposition de chaîne d’approvisionnement logicielle qu’une vérification de connectivité ne fait jamais apparaître.
Pourquoi une vérification d’accessibilité manque cela
Un test « mon nœud peut-il tirer l’image depuis Shanghai » répond à la mauvaise question. Un miroir de registre ou un cache pull-through, ou une optimisation de connectivité, change la vitesse et la fiabilité d’un pull d’image — il ne change pas l’endroit où résident réellement vos images privées, leurs secrets embarqués et la provenance des images. Ainsi, une configuration peut paraître parfaitement saine depuis l’intérieur de la Chine alors que chaque image privée, chaque jeton intégré dans une couche et chaque enregistrement de compte robot se trouvent encore à l’étranger, dans us-east-1. Les questions de résidence et de transfrontalier ci-dessus sont invisibles pour une sonde d’accessibilité précisément parce que les images continuent de se tirer — c’est pourquoi le mouvement qui compte est de déplacer le dépôt privé sur le territoire, non de rendre le dépôt à l’étranger simplement accessible ou en miroir. Nous ne publions aucune mesure first-party de la connectivité de Quay.io depuis l’intérieur de la Chine, nous n’y mettons donc aucun chiffre ; c’est quelque chose que nous mesurerions sur votre configuration réelle plutôt que d’affirmer.
Il s’agit d’une image des risques, pas d’un verdict : avoir besoin d’un stockage sur le territoire, d’un mécanisme de transfert, d’un flux de consentement revu, d’une déclaration ICP pour un portail développeur public, ou d’une combinaison, dépend de ce que transportent vos images privées, en quelle quantité, et de qui les pousse — à régler avec un conseil avant de construire.
Le levier — cartographier, localiser, diffuser
Parce que Quay livre sa propre édition auto-hébergeable, il existe une véritable voie first-party sur le territoire, et 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte.
- Cartographier — inventoriez lesquelles de vos images sont privées (votre code propriétaire), si leurs couches embarquent des identifiants, jetons ou configuration, où résident aujourd’hui le registre et les Secrets du cluster, la base de résidence, et comment la chaîne d’approvisionnement d’images de votre cluster en Chine franchit la frontière.
- Localiser / encadrer — exploitez le registre privé sur le territoire (auto-hébergé — Red Hat Quay, sa propre édition auto-hébergeable, ou un registre auto-hébergé tel que Harbor dans votre propre infrastructure), de sorte que les images propriétaires et les secrets embarqués restent résidents ; gardez la chaîne d’approvisionnement d’images de votre cluster en Chine sur le territoire ; et minimisez ce qui franchit la frontière.
- Diffuser — placez un registre privé et une diffusion d’images conformes et sur le territoire devant (ou à la place de) le service à l’étranger ; 21YunBox met en place la couche sur le territoire sans reconstruction.
Rendre le registre public simplement accessible ou en miroir n’est pas la réponse — vos images privées et vos secrets sont toujours à l’étranger, et les tirer plus vite n’y change rien. Garder le registre privé et les artefacts d’images sur le territoire, oui.
Où se place 21YunBox — une couche de conformité, pas une migration
Vous continuez à utiliser Quay. Nous ajoutons l’élément qu’un registre à l’étranger ne peut fournir seul : un foyer légal et sur le territoire pour un registre privé auto-hébergé — Red Hat Quay, l’édition auto-hébergeable du fournisseur lui-même, ou un registre auto-hébergé tel que Harbor — de sorte que vos images propriétaires, artefacts de build et secrets embarqués restent résidents là où la loi l’exige, avec une diffusion déclarée (ICP) conforme pour l’accès développeur et tout portail public devant lui — placée autour de votre configuration existante, sans reconstruction, sans second code et sans migration hors de votre chaîne d’outils. En tant que partenaire de la chaîne d’outils que vous exploitez déjà, notre équipe Chine cartographie vos obligations transfrontalières, de consentement et de résidence des données au titre de la PIPL au regard de votre entité et de votre pipeline, puis met en place le registre et la diffusion sur le territoire qu’exige une présence défendable en Chine. Nous n’utilisons ni ne suggérons jamais de contournement d’aucune sorte.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Pouvons-nous utiliser Quay en Chine ?
Tirer des images de base publiques est une question d'accessibilité, et ce n'est pas la vraie question. L'enjeu décisif, ce sont vos images de conteneurs privées — votre code propriétaire, intégré dans des couches qui embarquent couramment des identifiants et des jetons — qui, sur Quay.io, se trouvent à l'étranger dans AWS us-east-1, et la chaîne d'approvisionnement d'images de votre cluster en Chine, qui franchit la frontière à chaque pull. Les deux peuvent être gardés sur le territoire en auto-hébergeant le registre ; c'est cela, non l'accessibilité des images, qui rend la configuration défendable.
Quay.io héberge-t-il des images privées en Chine continentale ?
Red Hat documente Quay.io comme un service de registre hébergé principalement dans AWS us-east-1 aux États-Unis, et ne publie aucune région en Chine continentale pour lui (à confirmer actuellement avec Red Hat), de sorte que les images privées poussées vers Quay.io se trouvent sur une infrastructure à l'étranger. L'alternative sur le territoire est Red Hat Quay — l'édition auto-hébergeable du fournisseur lui-même — ou un registre auto-hébergé tel que Harbor, exploité sur votre propre infrastructure à l'intérieur du continent, qui garde les images privées et les secrets embarqués résidents.
21YunBox peut-il aider à rendre notre configuration Quay conforme en Chine ?
Oui. Notre équipe Chine cartographie où vivent vos images privées, quels secrets et quelles données personnelles leurs couches transportent, et comment la chaîne d'approvisionnement d'images de votre cluster en Chine franchit la frontière, puis met en place un registre privé et une diffusion d'images conformes et sur le territoire devant votre configuration existante — sans reconstruction, sans migration hors de votre chaîne d'outils. Prenez contact pour traiter votre stack précis.


