¿Funciona Ping Identity en China? Residencia de los datos de identidad, transferencia transfronteriza según la PIPL e ICP
La nube PingOne de Ping Identity es accesible desde el continente, así que la verdadera cuestión no es la velocidad — es la residencia de datos. La propia documentación de Ping aloja los tenants de PingOne solo en regiones extranjeras (Norteamérica, Europa, Australia, Canadá, Singapur), sin ningún emplazamiento en China continental, de modo que los nombres de usuario, atributos de directorio, factores MFA y registros de autenticación que guarda sobre sus empleados y usuarios en China reposan en el extranjero — una transferencia transfronteriza conforme a la PIPL, con un deber de almacenamiento dentro del país según la Ley de Ciberseguridad para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, y sin base para un registro ICP. Un análisis que empieza por el cumplimiento: la exposición de residencia, transfronteriza y de ICP, y la vía legal dentro del país.
¿Funciona Ping Identity en China?
La accesibilidad no es el problema — los endpoints de PingOne pueden invocarse por lo general desde China continental, así que la respuesta honesta es que la velocidad no es el eje. Lo que decide la cuestión de China es la residencia de datos y la transferencia transfronteriza: dónde acaban reposando los registros de identidad que Ping guarda sobre su gente en China.
Ping no opera ninguna nube de identidad dentro del continente. Su propia documentación aloja PingOne solo en el extranjero — Norteamérica, Europa y Australia en la guía de PingID; Estados Unidos, Alemania, Irlanda, Australia, Canadá y Singapur en su Data Supplement —, sin ningún emplazamiento en el continente, y afirma que “PII is stored in the specified regional hosting facility only.” (la información personal identificable se almacena solo en la instalación regional especificada). Así, los nombres de usuario, atributos de directorio, factores MFA y registros de autenticación recogidos de personas en China reposan en el extranjero, lo que convierte su recogida en una transferencia transfronteriza conforme a la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia, artículos 38–40), y puede activar la evaluación de seguridad de la exportación de datos de China. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad exige que esos datos se almacenen en China — algo que ninguna región extranjera de PingOne puede cumplir —, y un inicio de sesión público servido desde dentro del continente necesita un registro ICP para el que PingOne no ofrece nada a lo que vincularlo.
21YunBox cartografía su exposición transfronteriza, de residencia y de consentimiento, localiza los datos de identidad residentes en China sobre una base dentro del país (un despliegue autogestionado de PingFederate/PingAccess o un IAM nacional para la entidad china) y entrega su superficie de inicio de sesión orientada a China dentro del país, sobre infraestructura con registro ICP — sin reconstruir y nunca con ninguna forma de elusión. Trate los detalles como un riesgo que confirmar con asesoría legal.
Instantánea de cumplimiento
- ✓ La accesibilidad no es la cuestión decisiva. Los endpoints de autenticación de PingOne pueden invocarse por lo general desde China continental y no está bloqueado en la frontera — pero, aunque cargue, la exposición de cumplimiento sigue en pie.
- ! Ping aloja PingOne solo en regiones extranjeras — su guía de PingID nombra Norteamérica, Europa y Australia; su Data Supplement sitúa AWS en Estados Unidos, Alemania, Irlanda, Australia, Canadá y Singapur —, sin ningún emplazamiento en China continental. Los datos de identidad recogidos en China reposan, por tanto, en el extranjero: una transferencia transfronteriza conforme a la PIPL (artículos 38–40) que exige notificación, un consentimiento separado y un mecanismo de transferencia.
- ! Los nombres de usuario, atributos de directorio, factores MFA y registros de autenticación son datos personales; parte de ellos — un número de teléfono o un dato biométrico usado como factor MFA — puede ser información personal sensible según la PIPL, con un consentimiento separado más estricto y una prueba de necesidad, además del consentimiento separado que exige la propia transferencia.
- ! Por encima de ciertos umbrales, la transferencia puede requerir la evaluación de seguridad de la exportación de datos de China (数据出境安全评估), según los datos, el volumen y si usted es operador de infraestructuras de información críticas.
- ! Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad exige que la información personal generada en China se almacene en China — un deber de almacenamiento dentro del país que ninguna región extranjera de PingOne puede cumplir. Pasar de una región extranjera a otra reubica la transferencia; no le pone fin.
- ✕ PingOne no nombra ninguna región de alojamiento en China continental, así que no tiene nada propio a lo que vincular un registro ICP — y un inicio de sesión o un portal orientados a China servidos desde dentro del continente lo necesitan.
Lo que la documentación oficial de Ping Identity dice sobre China
| Hecho | Fuente primaria |
|---|---|
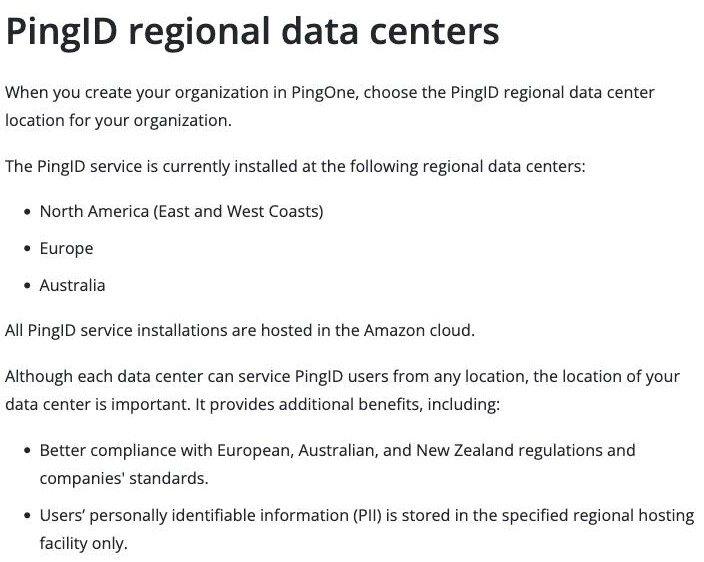
| Ping aloja los datos de identidad solo en regiones extranjeras — y los mantiene allí. La guía de administración de PingID de Ping afirma que “The PingID service is currently installed at the following regional data centers” — Norteamérica (costas este y oeste), Europa y Australia —, que “All PingID service installations are hosted in the Amazon cloud,” y que “Users’ personally identifiable information (PII) is stored in the specified regional hosting facility only.” (todas las instalaciones están en la nube de Amazon y la información personal identificable se guarda solo en la instalación regional especificada). Ninguna de las instalaciones está en China continental, así que la información personal de identidad permanece en la región extranjera que usted elija. | Documentación de Ping Identity — PingID regional data centers (docs.pingidentity.com), consultado el 2026-10-09 |
| El propio Data Supplement de Ping sitúa su infraestructura en la nube fuera de China continental. En vigor desde septiembre de 2026, el Data Supplement de Ping (lista de subencargados) afirma que “Customers select the region(s) of data residency” y que “Data is stored in region(s) selected by customer for PingOne tenant,” (el cliente elige las regiones de residencia y los datos se almacenan en ellas) y nombra a AWS — el proveedor de su infraestructura como servicio — en “United States, Germany, Ireland, Australia, Canada, Singapore.” China continental no aparece en ningún lugar como ubicación de alojamiento. | Ping Identity — Data Supplement / lista de subencargados (pingidentity.com), en vigor desde septiembre de 2026, consultado el 2026-10-09 |
| Los datos de identidad recogidos en China y enviados a un tenant de PingOne en el extranjero son una transferencia transfronteriza según la PIPL. Trasladar datos personales recogidos de personas en China continental — nombres de usuario, atributos de directorio, factores MFA, registros de autenticación — a un tenant de PingOne alojado en EE. UU., Europa, Australia, Canadá o Singapur activa los artículos 38–40 de la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). | Ley de Protección de Información Personal de la República Popular China, artículos 38–40 (npc.gov.cn), consultado el 2026-10-09 |
| Para algunos responsables los datos deben permanecer en China, y servir desde dentro del continente activa un registro ICP. Cuando el responsable del tratamiento es un operador de infraestructuras de información críticas o transfiere datos personales en gran volumen, la información personal recogida en China debe almacenarse en el continente (Ley de Ciberseguridad artículo 39, antes artículo 37, renumerado por la reforma de 2025 en vigor desde el 1 de enero de 2026; PIPL artículo 40) — algo que una región extranjera de PingOne no puede cumplir. Y cualquier sitio público servido realmente desde dentro de China debe contar con un registro ICP (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT), vinculado a un recurso de alojamiento en el continente que PingOne no aporta. | Ley de Ciberseguridad artículo 39 (antes artículo 37); PIPL artículo 40; Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT (npc.gov.cn), consultado el 2026-10-09 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para una empresa que pone en marcha inicio de sesión único, MFA o identidad de clientes para China continental, el primer instinto con Ping Identity es preguntar si PingOne es accesible desde dentro del país. En la red, por lo general lo es — los endpoints de autenticación de Ping no son un servicio que China bloquee en la frontera, como ocurre con algunas plataformas de consumo. Así que la accesibilidad no es donde se resuelve la decisión sobre China. Lo que la resuelve es la residencia de datos y la transferencia transfronteriza: dónde acaban reposando los registros de identidad que PingOne guarda sobre su gente y si usted tenía una base legal para sacarlos del país en primer lugar. Son cuestiones de la ley china, y se sitúan antes que la latencia. Ping responde a la mitad de residencia en su propia documentación.
Ping no opera ninguna nube de identidad dentro de China continental. Su propia documentación de producto y su lista de subencargados sitúan todas las regiones de alojamiento de PingOne en el extranjero — Norteamérica, Europa, Australia, Canadá y Singapur —, sin ningún emplazamiento en el continente que elegir. En el momento en que un nombre de usuario, un atributo de directorio, un factor MFA o un registro de autenticación recogido de una persona en China llega a una de esas regiones, usted ha realizado una transferencia transfronteriza (数据出境) de datos personales, y es otro cuerpo legal el que decide si estaba permitida.
Ping Identity en China de un vistazo
| Qué lo decide | En los propios términos de Ping Identity — y la ley china |
|---|---|
| Qué es | Ping Identity es una plataforma empresarial de gestión de identidades y accesos — inicio de sesión único y MFA para la plantilla, más identidad de clientes (CIAM) —, entregada principalmente como la nube PingOne, con componentes autogestionados (PingFederate, PingAccess) que usted puede ejecutar por su cuenta. Guarda un registro continuo de personas identificables: nombres de usuario, atributos de directorio, factores MFA y registros de sesión y de autenticación. |
| ¿Es accesible desde el continente? | Por lo general, sí. Los endpoints de autenticación de Ping pueden invocarse desde China y no está bloqueado en la frontera, así que la accesibilidad no es la cuestión de China. (Las llamadas de autenticación transfronterizas desde el continente a un proveedor de identidad en el extranjero pueden ser irregulares — una cuestión operativa, tratada más abajo, no la decisión.) |
| ¿Dónde residen los datos de identidad? | En el extranjero. La guía de PingID enumera sus centros de datos regionales como Norteamérica (costas este y oeste), Europa y Australia, todos “hosted in the Amazon cloud”; su Data Supplement sitúa la infraestructura de AWS en “United States, Germany, Ireland, Australia, Canada, Singapore,” con “Data … stored in region(s) selected by customer for PingOne tenant.” No hay región en China continental, y “PII is stored in the specified regional hosting facility only.” |
| Recoger en él datos de identidad de China | Los nombres de usuario, atributos de directorio, factores MFA y registros de autenticación son datos personales — y factores MFA como un número de teléfono o un dato biométrico pueden ser información personal sensible. Conservarlos en un PingOne en el extranjero es una transferencia transfronteriza (数据出境) conforme a la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia; por encima de ciertos umbrales puede aplicarse una evaluación de seguridad de la exportación de datos. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad establece un deber de almacenamiento dentro del país que una región extranjera no puede cumplir. |
| Servir al público | Un inicio de sesión, un portal o una página de acceso orientados a China y servidos realmente a visitantes del continente desde dentro de China necesitan un registro ICP vinculado a un recurso de alojamiento en el continente. PingOne no nombra ninguna región en el continente, así que no hay nada propio sobre lo que hacer el registro. |
| La vía legal | Mantenga dentro del país los datos de identidad residentes en China — un despliegue autogestionado de PingFederate/PingAccess sobre infraestructura residente en China, o un IAM nacional para la entidad china —, con tratamiento y almacenamiento consentidos dentro del país, y entregue la superficie de inicio de sesión orientada a China dentro del país, sobre infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega. Nunca utiliza ni sugiere ninguna forma de elusión. |
Disponibilidad: accesible — pero ¿dónde residen los datos de identidad?
La posición de Ping la fija su propia documentación, no una prueba de tiempo de carga. Su guía de administración de PingID afirma que “The PingID service is currently installed at the following regional data centers” — Norteamérica (costas este y oeste), Europa y Australia —, que “All PingID service installations are hosted in the Amazon cloud,” y que “Users’ personally identifiable information (PII) is stored in the specified regional hosting facility only.” Su Data Supplement, en vigor desde septiembre de 2026, es igual de claro para el conjunto de la nube PingOne: “Customers select the region(s) of data residency,” y “Data is stored in region(s) selected by customer for PingOne tenant” (el cliente elige las regiones de residencia y los datos se almacenan en ellas) — las regiones de AWS que nombra son “United States, Germany, Ireland, Australia, Canada, Singapore.” Ninguna está dentro del continente.
Así que «¿llega la página de inicio de sesión a PingOne desde Shanghái?» es la prueba equivocada. Llega. La verdadera pregunta es dónde residen los datos de identidad recogidos en China y si se les permitía salir del país siquiera — por eso esta página no publica ninguna cifra propia de latencia o accesibilidad en China para Ping: la velocidad no es el eje de una decisión que depende de la residencia y del consentimiento. Una nota operativa que conviene mencionar: la autenticación transfronteriza desde el continente a un proveedor de identidad en el extranjero puede ser irregular, y la tentación es forzarla con algún arreglo de red. 21YunBox no utiliza ni sugiere ningún recurso de elusión de ese tipo — es a la vez un riesgo de cumplimiento y algo ajeno a la cuestión. La pregunta productiva es cómo mantener los datos de identidad de China sobre una base legal.
La cuestión de residencia de datos: un almacén de identidad en el extranjero es una transferencia transfronteriza
Esta es la puerta que la mayoría de los equipos pasa por alto. Un tenant de PingOne en cualquiera de las regiones de Ping está, por definición, fuera del continente. Los nombres de usuario, atributos de directorio, factores MFA y registros de autenticación que guarda sobre su gente en China son datos personales, y cargarlos en un PingOne en el extranjero es una transferencia transfronteriza de datos personales conforme a la Ley de Protección de Información Personal de China. La PIPL pone el deber sobre el responsable del tratamiento — usted, la organización que opera el sistema de identidad, no Ping como encargado: los artículos 38–40 exigen notificación, un consentimiento separado, distinto de cualquier aceptación general para usar su servicio, y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación.
Por encima de ciertos umbrales, o cuando los datos se consideran «datos importantes», esa transferencia puede requerir además la evaluación de seguridad de la exportación de datos de China (数据出境安全评估) antes de que nada salga. Y si su organización es operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró la disposición de localización de datos sin cambiar su fondo) exige que la información personal generada en China se almacene en China — un deber de almacenamiento dentro del país que un tenant de PingOne alojado en EE. UU., Europa, Australia, Canadá o Singapur sencillamente no puede cumplir. Nada de esto depende de lo rápido que se emite un token; depende de si los datos tenían una base legal para estar allí. Cuáles de estos deberes afectan a su despliegue concreto es un riesgo que conviene confirmar con asesoría legal frente a lo que contiene realmente su directorio.
Las credenciales y los factores MFA son datos de identidad sensibles — el consentimiento va encima
La residencia es solo la mitad. Una plataforma de identidad funciona recogiendo y verificando atributos de personas identificables — quiénes son, a qué grupos pertenecen, el dispositivo y el factor con el que se autentican, y un registro continuo de cuándo y desde dónde iniciaron sesión. Conforme a la PIPL, ese tratamiento necesita su propia base legal: en la práctica, consentimiento informado y una notificación clara antes de que empiece la recogida. Parte de lo que contiene un IAM va más allá — un número de teléfono usado como factor MFA y, sobre todo, cualquier dato biométrico usado para la autenticación sin contraseña o reforzada pueden ser información personal sensible, que conlleva un estándar todavía más estricto: un consentimiento separado y específico y una necesidad demostrada. La transferencia transfronteriza a un PingOne en el extranjero necesita después un consentimiento separado adicional sobre todo lo anterior. Ping le da controles que pueden ayudar — residencia de datos regional, herramientas de supresión y acceso, y la opción de minimizar lo que contiene cada entorno —, pero esos controles reducen la exposición; no cumplen los deberes de consentimiento y notificación, que recaen sobre usted como responsable del tratamiento. Si un atributo concreto cuenta como sensible, y qué debe decir su flujo de consentimiento, son cuestiones que resolver con asesoría legal.
Ninguna región en el continente sobre la que registrarse — y por qué «elegir otra región» no es la solución
Un inicio de sesión público, un portal de clientes o una pantalla de acceso servidos realmente a visitantes del continente desde dentro de China dependen de un registro ICP (ICP 备案) conforme a la Orden n.º 292 del Consejo de Estado y la Orden n.º 33 del MIIT, y ese registro tiene que vincularse a un recurso de alojamiento situado físicamente en el continente. PingOne no aporta ninguno, así que en PingOne no hay nada sobre lo que registrarse — el mismo vacío estructural que expone el deber de residencia, visto desde el lado de las licencias.
El movimiento obvio es pasar el tenant a una región más cercana a China y llamarlo «dentro del país» — pero las únicas regiones que ofrece Ping son Norteamérica, Europa, Australia, Canadá y Singapur. Ninguna está en el continente, así que ninguna resuelve un deber de residencia en China; trasladar datos de identidad, por ejemplo, de la región de Singapur a la de Australia solo reubica la transferencia transfronteriza, no le pone fin. Mantener dentro del país los datos de identidad recogidos en China significa poner en marcha un hogar residente en China para ellos — y aquí la propia arquitectura de Ping ayuda, porque PingFederate y PingAccess son software que usted ejecuta por su cuenta, de modo que un despliegue autogestionado sobre infraestructura residente en China (o un IAM nacional para la entidad china) puede conservar esos datos en el país mientras usted mantiene PingOne para sus demás mercados. Esa división — qué debe quedarse, qué puede salir — es el núcleo del trabajo, y es una cuestión jurídica antes que técnica.
Esto es un mapa de riesgo, no un veredicto: si usted debe un consentimiento separado, un mecanismo de transferencia, una evaluación de exportación de datos, almacenamiento dentro del país, un registro ICP o una combinación de ellos depende de su entidad, de los datos de identidad que conserva, de su papel como responsable del tratamiento y de quiénes son sus usuarios — merece la pena resolverlo con asesoría legal antes de confiar en ello.
La vía legal — cartografiar, localizar, entregar
Existe una forma legal de operar la identidad empresarial para una presencia orientada a China, y tiene una forma concreta. Primero, cartografiar: nuestro equipo de China analiza su exposición conforme a la PIPL en ambos frentes — el tratamiento y la transferencia —, identificando qué registros de identidad recogidos en China (nombres de usuario, atributos de directorio, factores MFA, registros de autenticación) deben permanecer en el país, qué puede salir legalmente, dónde se aplican una evaluación de seguridad de la exportación de datos o un deber de almacenamiento del artículo 39, y qué debe cubrir su flujo de consentimiento y notificación. Las conclusiones jurídicas se resuelven con asesoría legal; nosotros construimos la imagen técnica que las alimenta.
Luego, localizar: ponemos en marcha e integramos una base residente en China para los datos de identidad de China — un despliegue autogestionado de PingFederate/PingAccess sobre infraestructura dentro del país, o un IAM nacional para la entidad china —, de modo que la autenticación siga funcionando mientras esos registros dejan de salir del país por defecto, y usted mantiene PingOne para los mercados en los que ya le sirve.
Luego, entregar: el inicio de sesión, el portal o la aplicación orientados a China a los que sus usuarios llegan realmente son en sí mismos un servicio público en el continente, así que conllevan un deber de registro ICP (备案) y necesitan una entrega conforme dentro del país. 21YunBox la entrega dentro del país — el 21YunBox Optimizer —, situada por delante de lo que ya utiliza, sin reconstruir y sin cambiar de plataforma. El resultado es una identidad que funciona de forma legal y conforme para sus usuarios en China. Lo que nunca hacemos — y nadie puede hacer legalmente — es ofrecerle una vía al margen de las normas chinas de exportación de datos o de cualquier restricción de red: localizamos lo que debe quedarse y entregamos dentro del país. Nunca sacamos datos personales de China a escondidas.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad de la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está disponible Ping Identity en China continental?
Los endpoints de autenticación de PingOne pueden invocarse por lo general desde el continente — no es un servicio que China impida en la frontera —, así que la disponibilidad no es el obstáculo. La verdadera cuestión para un despliegue orientado a China es la residencia de datos y el consentimiento: Ping no opera ninguna nube de identidad en China continental (sus regiones son Norteamérica, Europa, Australia, Canadá y Singapur), así que los datos de identidad que usted recoge de usuarios en China reposan en el extranjero. La autenticación transfronteriza desde el continente a un proveedor de identidad en el extranjero puede ser irregular, pero es una cuestión operativa, no la decisión. Y la respuesta nunca pasa por un arreglo de red. Trate los detalles como un riesgo que confirmar con asesoría legal.
¿Enviar a PingOne datos de identidad de China es una transferencia transfronteriza?
Si su tenant de PingOne está en cualquiera de las regiones de Ping — todas fuera del continente —, los nombres de usuario, atributos de directorio, factores MFA y registros de autenticación que guarda sobre sus usuarios en China se almacenan en el extranjero, una transferencia transfronteriza (数据出境) conforme a la PIPL. Eso significa notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación), y puede estar sujeto a la evaluación de seguridad de la exportación de datos de China. Cuando un factor MFA es información personal sensible — un dato biométrico, por ejemplo —, se aplica además un consentimiento separado más estricto. Para un operador de infraestructuras de información críticas, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad añade un deber de almacenamiento dentro del país que una región extranjera no puede cumplir. Confirme sus obligaciones exactas con asesoría legal.
¿Podemos simplemente elegir una región de PingOne más cercana a China para mantener los datos dentro del país?
No — las únicas regiones que ofrece Ping son EE. UU., Europa, Australia, Canadá y Singapur, y ninguna está en China continental, así que ninguna resuelve un deber de residencia en China. Pasar de una región extranjera a otra solo reubica la transferencia transfronteriza; no le pone fin. Mantener dentro del país los datos de identidad recogidos en China significa poner en marcha una base residente en China para ellos — y como PingFederate y PingAccess son software que usted ejecuta por su cuenta, un despliegue autogestionado sobre infraestructura residente en China (o un IAM nacional para la entidad china) puede conservar esos datos en el país, mientras usted mantiene PingOne para sus demás mercados. 21YunBox cartografía esa división, localiza los datos dentro del país y entrega el inicio de sesión orientado a China sobre infraestructura con registro ICP — no es una forma de esquivar las normas chinas de exportación de datos.


