Ping Identity fonctionne-t-il en Chine ? Résidence des données d'identité, transfert transfrontalier PIPL et ICP
Le cloud PingOne de Ping Identity est accessible depuis le continent, la vraie question n'est donc pas la vitesse — c'est la résidence des données. La propre documentation de Ping n'héberge les tenants PingOne que dans des régions à l'étranger (Amérique du Nord, Europe, Australie, Canada, Singapour), sans site en Chine continentale, de sorte que les noms d'utilisateur, attributs d'annuaire, facteurs MFA et journaux d'authentification qu'il détient sur vos employés et utilisateurs chinois résident à l'étranger — un transfert transfrontalier au titre de la PIPL, avec une obligation de stockage sur le territoire au titre de la loi sur la cybersécurité pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, et aucune assise pour une déclaration ICP. Un regard, d'abord sous l'angle de la conformité, sur l'exposition de résidence, transfrontalière et d'ICP, et la voie légale sur le territoire.
Ping Identity fonctionne-t-il en Chine ?
L'accessibilité n'est pas le problème — les points de terminaison PingOne de Ping sont généralement appelables depuis la Chine continentale, de sorte que la réponse honnête est que la vitesse n'est pas l'axe. Ce qui tranche la question chinoise, c'est la résidence des données et le transfert transfrontalier : où viennent reposer les enregistrements d'identité que Ping conserve sur vos personnes en Chine.
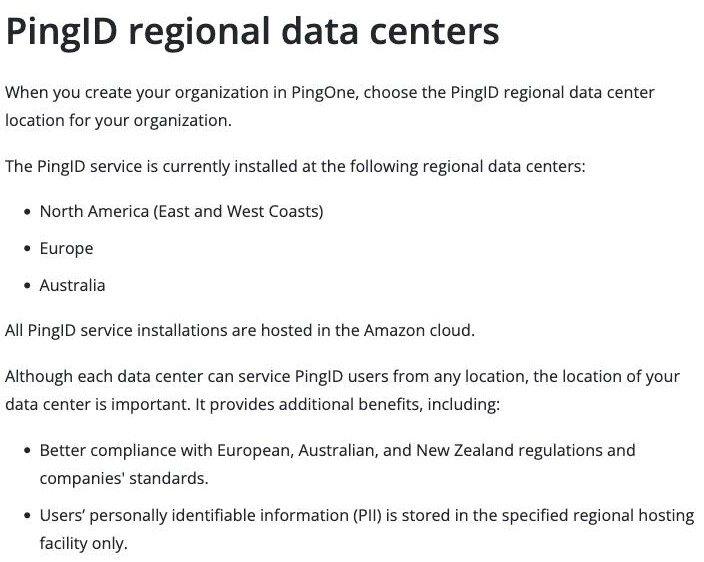
Ping n'exploite aucun cloud d'identité à l'intérieur du continent. Sa propre documentation n'héberge PingOne qu'à l'étranger — Amérique du Nord, Europe et Australie dans le guide PingID ; États-Unis, Allemagne, Irlande, Australie, Canada et Singapour dans son Data Supplement — sans aucun site sur le continent, et elle indique que “PII is stored in the specified regional hosting facility only.” Ainsi, les noms d'utilisateur, attributs d'annuaire, facteurs MFA et journaux d'authentification collectés auprès de personnes en Chine reposent à l'étranger, ce qui fait de leur collecte un transfert transfrontalier au titre de la PIPL (information, un consentement distinct et un mécanisme de transfert, articles 38 à 40), et cela peut déclencher l'évaluation de sécurité pour l'exportation de données de Chine. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité impose que ces données soient stockées en Chine — ce qu'aucune région PingOne à l'étranger ne peut satisfaire — et une connexion publique servie depuis l'intérieur du continent nécessite une déclaration ICP à laquelle PingOne ne donne rien à rattacher.
21YunBox cartographie votre exposition en matière de transfert transfrontalier, de résidence et de consentement, localise les données d'identité résidentes en Chine sur une assise sur le territoire (un déploiement PingFederate/PingAccess autogéré ou un IAM domestique pour l'entité chinoise), et diffuse votre surface de connexion tournée vers la Chine sur le territoire, sur une infrastructure déclarée (ICP) — sans reconstruction, et jamais une quelconque forme de contournement. Traitez les spécificités comme un risque à confirmer avec un conseil.
Aperçu de conformité
- ✓ L'accessibilité n'est pas la question décisive. Les points de terminaison d'authentification PingOne de Ping sont généralement appelables depuis la Chine continentale et il n'est pas bloqué à la frontière — mais même là où il se charge, l'exposition de conformité demeure.
- ! Ping n'héberge PingOne que dans des régions à l'étranger — son guide PingID nomme l'Amérique du Nord, l'Europe et l'Australie ; son Data Supplement place AWS aux États-Unis, en Allemagne, en Irlande, en Australie, au Canada et à Singapour — sans aucun site en Chine continentale. Les données d'identité collectées en Chine reposent donc à l'étranger, un transfert transfrontalier au titre de la PIPL (articles 38 à 40) : information, un consentement distinct et un mécanisme de transfert.
- ! Noms d'utilisateur, attributs d'annuaire, facteurs MFA et journaux d'authentification sont des informations personnelles ; certaines — un numéro de téléphone ou une biométrie utilisée comme facteur MFA — peuvent être des informations personnelles sensibles au titre de la PIPL, portant un consentement distinct plus strict et un test de nécessité, par-dessus le consentement distinct qu'exige le transfert lui-même.
- ! Au-delà des seuils, le transfert peut nécessiter l'évaluation de sécurité pour l'exportation de données de Chine (数据出境安全评估), selon les données, le volume et le fait que vous soyez ou non un opérateur d'infrastructure d'information critique.
- ! Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité impose que les informations personnelles générées en Chine soient stockées en Chine — une obligation de stockage sur le territoire qu'aucune région PingOne à l'étranger ne peut satisfaire. Passer d'une région à l'étranger à une autre déplace le transfert ; il n'y met pas fin.
- ✕ PingOne ne nomme aucune région d'hébergement en Chine continentale, de sorte qu'il n'y a rien qui lui soit propre à quoi rattacher une déclaration ICP — et une connexion ou un portail tourné vers la Chine, servi depuis l'intérieur du continent, en a besoin.
Ce que la documentation officielle de Ping Identity dit de la Chine
| Fait | Source primaire |
|---|---|
| Ping n'héberge les données d'identité que dans des régions à l'étranger — et les y conserve. Le guide d'administration PingID de Ping indique que “The PingID service is currently installed at the following regional data centers” — Amérique du Nord (côtes Est et Ouest), Europe et Australie — que “All PingID service installations are hosted in the Amazon cloud,” et que “Users’ personally identifiable information (PII) is stored in the specified regional hosting facility only.” Aucune de ces installations n'est en Chine continentale, de sorte que les informations personnelles identifiables d'identité restent dans la région à l'étranger que vous choisissez. | Ping Identity docs — PingID regional data centers (docs.pingidentity.com), consulté le 2026-10-09 |
| Le propre Data Supplement de Ping place son infrastructure cloud hors de la Chine continentale. En vigueur depuis septembre 2026, le Data Supplement de Ping (liste des sous-traitants) indique que “Customers select the region(s) of data residency” et que “Data is stored in region(s) selected by customer for PingOne tenant,” nommant AWS — le fournisseur de son infrastructure en tant que service — aux “United States, Germany, Ireland, Australia, Canada, Singapore.” La Chine continentale n'apparaît nulle part comme lieu d'hébergement. | Ping Identity — Data Supplement / sub-processor list (pingidentity.com), en vigueur depuis septembre 2026, consulté le 2026-10-09 |
| Les données d'identité collectées en Chine et envoyées vers un tenant PingOne à l'étranger sont un transfert transfrontalier au titre de la PIPL. Déplacer des informations personnelles collectées auprès de personnes en Chine continentale — noms d'utilisateur, attributs d'annuaire, facteurs MFA, journaux d'authentification — vers un tenant PingOne hébergé aux États-Unis, en Europe, en Australie, au Canada ou à Singapour déclenche les articles 38 à 40 de la PIPL : information, un consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (npc.gov.cn), consulté le 2026-10-09 |
| Pour certains responsables de traitement, les données doivent rester en Chine, et servir depuis l'intérieur du continent déclenche une déclaration ICP. Lorsque le responsable de traitement est un opérateur d'infrastructure d'information critique ou déplace des informations personnelles à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (loi sur la cybersécurité article 39, anciennement l'article 37, tel que renuméroté par l'amendement de 2025 entré en vigueur le 1er janvier 2026 ; PIPL article 40) — ce qu'une région PingOne à l'étranger ne peut satisfaire. Et tout site public réellement servi depuis l'intérieur de la Chine doit porter une déclaration ICP (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT), rattachée à une ressource d'hébergement sur le continent que PingOne ne fournit pas. | Loi sur la cybersécurité article 39 (anciennement l'article 37) ; PIPL article 40 ; ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT (npc.gov.cn), consulté le 2026-10-09 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour une entreprise qui met en place le SSO, le MFA ou l’identité client pour la Chine continentale, le premier réflexe avec Ping Identity est de se demander si PingOne peut être atteint depuis l’intérieur du pays. Sur le fil, il le peut généralement — les points de terminaison d’authentification de Ping ne sont pas un service que la Chine bloque à la frontière comme certaines plateformes grand public. L’accessibilité n’est donc pas là que se règle la décision chinoise. Ce qui la règle, c’est la résidence des données et le transfert transfrontalier : où viennent reposer les enregistrements d’identité que PingOne conserve sur vos collaborateurs, et si vous aviez une base légale pour les sortir du pays en premier lieu. Ce sont des questions de droit chinois, et elles se situent en amont de la latence. Ping répond à la moitié « résidence » dans sa propre documentation.
Ping n’exploite aucun cloud d’identité en Chine continentale. Ses propres docs produit et sa liste de sous-traitants placent chaque région d’hébergement PingOne à l’étranger — Amérique du Nord, Europe, Australie, Canada et Singapour — sans site sur le continent à choisir. Dès l’instant où un nom d’utilisateur, un attribut d’annuaire, un facteur MFA ou un journal d’authentification collecté auprès d’une personne en Chine atterrit dans l’une de ces régions, vous avez effectué un transfert transfrontalier (数据出境) d’informations personnelles, et un autre corps de droit décide si c’était permis.
Ping Identity en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Ping Identity — et au regard du droit chinois |
|---|---|
| Ce que c'est | Ping Identity est une plateforme d'entreprise de gestion des identités et des accès — SSO et MFA pour le personnel, plus identité client (CIAM) — délivrée principalement comme le cloud PingOne, avec des composants auto-gérés (PingFederate, PingAccess) que vous pouvez exploiter vous-même. Elle détient un enregistrement continu de personnes identifiables : noms d'utilisateur, attributs d'annuaire, facteurs MFA, et journaux de session et d'authentification. |
| Est-ce accessible depuis le continent ? | Généralement, oui. Les points de terminaison d'authentification de Ping sont appelables depuis la Chine et il n'est pas bloqué à la frontière, de sorte que l'accessibilité n'est pas la question chinoise. (Les appels d'authentification transfrontaliers depuis le continent vers un fournisseur d'identité à l'étranger peuvent être irréguliers — une question opérationnelle, ci-dessous, non la décision.) |
| Où résident les données d'identité ? | À l'étranger. Le guide PingID de Ping liste ses centres de données régionaux en Amérique du Nord (côtes Est et Ouest), en Europe et en Australie, tous “hosted in the Amazon cloud” ; son Data Supplement place l'infrastructure AWS dans “United States, Germany, Ireland, Australia, Canada, Singapore,” avec “Data … stored in region(s) selected by customer for PingOne tenant.” Il n'y a aucune région en Chine continentale, et “PII is stored in the specified regional hosting facility only.” |
| Y collecter des données d'identité de Chine | Les noms d'utilisateur, attributs d'annuaire, facteurs MFA et journaux d'authentification sont des informations personnelles — et des facteurs MFA tels qu'un numéro de téléphone ou une donnée biométrique peuvent être des informations personnelles sensibles. Les détenir dans un PingOne à l'étranger est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert ; une évaluation de sécurité pour l'exportation de données peut s'appliquer au-delà de seuils. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité fixe une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. |
| Servir le public | Une connexion, un portail ou une page de connexion tournés vers la Chine réellement servis aux visiteurs du continent depuis l'intérieur de la Chine nécessitent une déclaration ICP liée à une ressource d'hébergement sur le continent. PingOne ne nomme aucune région sur le continent, il n'y a donc rien de propre à déclarer. |
| La voie légale | Gardez les données d'identité résidentes en Chine sur le territoire — un déploiement PingFederate/PingAccess auto-géré sur une infrastructure résidente en Chine, ou un IAM domestique pour l'entité chinoise — avec un traitement et un stockage consentis sur le territoire, et diffusez la surface de connexion tournée vers la Chine sur le territoire, sur une infrastructure déclarée (ICP). 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère jamais de contournement d'aucune sorte. |
Disponibilité : accessible — mais où résident les données d’identité ?
La position de Ping est fixée dans sa propre documentation, non par un test de temps de chargement. Son guide d’administration PingID indique que “The PingID service is currently installed at the following regional data centers” — Amérique du Nord (côtes Est et Ouest), Europe et Australie — que “All PingID service installations are hosted in the Amazon cloud,” et que “Users’ personally identifiable information (PII) is stored in the specified regional hosting facility only.” Son Data Supplement, en vigueur depuis septembre 2026, est tout aussi clair pour le cloud PingOne plus large : “Customers select the region(s) of data residency,” et “Data is stored in region(s) selected by customer for PingOne tenant” — les régions AWS qu’il nomme sont “United States, Germany, Ireland, Australia, Canada, Singapore.” Aucune d’elles n’est sur le continent.
Ainsi, « la page de connexion peut-elle atteindre PingOne depuis Shanghai ? » est le mauvais test. Elle l’atteint. La vraie question est de savoir où résident vos données d’identité collectées en Chine et si elles avaient le droit de quitter le pays tout court — c’est pourquoi cette page ne publie aucun chiffre de latence ou d’accessibilité first-party en Chine pour Ping : la vitesse n’est pas l’axe d’une décision qui repose sur la résidence et le consentement. Une note opérationnelle mérite d’être nommée : l’authentification transfrontalière depuis le continent vers un fournisseur d’identité à l’étranger peut être irrégulière, et la tentation est de la forcer par une solution de contournement réseau. 21YunBox n’utilise ni ne suggère un tel contournement — c’est à la fois un risque de conformité et hors sujet. La question productive est de savoir comment garder les données d’identité de Chine sur une assise légale.
La question de la résidence : un magasin d’identité à l’étranger est un transfert transfrontalier
Voici la porte que la plupart des équipes manquent. Un tenant PingOne dans l’une des régions de Ping est, par définition, hors du continent. Les noms d’utilisateur, attributs d’annuaire, facteurs MFA et journaux d’authentification qu’il détient pour vos collaborateurs en Chine sont des informations personnelles, et les charger dans un PingOne à l’étranger est un transfert transfrontalier d’informations personnelles au titre de la loi chinoise sur la protection des informations personnelles. La PIPL fait peser l’obligation sur le responsable de traitement — vous, l’organisation qui exploite le système d’identité, non Ping le sous-traitant : les articles 38 à 40 imposent une information, un consentement distinct de tout accord général à utiliser votre service, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification.
Au-delà de certains seuils, ou lorsque les données constituent des « données importantes », ce transfert peut aussi exiger l’évaluation de sécurité pour l’exportation de données de Chine (数据出境安全评估) avant que quoi que ce soit ne parte. Et si votre organisation est un opérateur d’infrastructure d’information critique, l’article 39 (anciennement l’article 37 — la disposition de localisation des données a été renumérotée par l’amendement 2025 entré en vigueur le 1er janvier 2026, sans en changer la substance) de la loi sur la cybersécurité impose que les informations personnelles générées en Chine soient stockées en Chine — une obligation de stockage sur le territoire qu’un tenant PingOne hébergé aux États-Unis, en Europe, en Australie, au Canada ou à Singapour ne peut tout simplement pas satisfaire. Rien de cela ne se joue sur la rapidité d’émission d’un jeton ; cela se joue sur la question de savoir si les données avaient une base légale pour s’y trouver. Lesquelles de ces règles frappent votre déploiement précis est un risque à confirmer avec un conseil au regard de ce que votre annuaire détient réellement.
Les identifiants et facteurs MFA sont des données d’identité sensibles — le consentement s’ajoute par-dessus
La résidence n’en est que la moitié. Une plateforme d’identité fonctionne en collectant et en vérifiant des attributs sur des personnes identifiables — qui elles sont, à quels groupes elles appartiennent, l’appareil et le facteur avec lesquels elles s’authentifient, et un journal continu du moment et du lieu de leurs connexions. Au titre de la PIPL, ce traitement a besoin de sa propre base légale : en pratique, un consentement éclairé et une information claire avant le début de la collecte. Une partie de ce qu’un IAM détient va plus loin — un numéro de téléphone utilisé comme facteur MFA, et surtout toute donnée biométrique utilisée pour l’authentification sans mot de passe ou renforcée, peut être une information personnelle sensible, qui porte un standard plus strict encore : un consentement distinct et spécifique et une nécessité démontrée. Le transfert transfrontalier vers un PingOne à l’étranger nécessite ensuite un consentement distinct supplémentaire par-dessus tout cela. Ping vous donne des contrôles qui peuvent aider — résidence régionale des données, outils de suppression et d’accès, et l’option de minimiser ce que chaque environnement détient — mais ceux-ci réduisent l’exposition ; ils n’acquittent pas les obligations de consentement et d’information, qui reposent sur vous en tant que responsable de traitement. Savoir si un attribut donné compte comme sensible, et ce que votre parcours de consentement doit dire, sont des questions à régler avec un conseil.
Aucune région sur le continent à déclarer — et pourquoi « choisir une autre région » n’est pas le correctif
Une connexion publique, un portail client ou un écran de connexion réellement servis aux visiteurs du continent depuis l’intérieur de la Chine dépendent d’une déclaration ICP (ICP 备案) au titre de l’ordonnance n° 292 du Conseil des affaires de l’État et de l’ordonnance n° 33 du MIIT, et cette déclaration doit se rattacher à une ressource d’hébergement physiquement sur le continent. PingOne n’en fournit aucune, il n’y a donc rien sur PingOne à déclarer — le même écart structurel que l’obligation de résidence expose, vu du côté de la licence.
Le mouvement évident est de basculer le tenant vers une région plus proche de la Chine et de l’appeler « sur le territoire » — mais les seules régions que Ping propose sont l’Amérique du Nord, l’Europe, l’Australie, le Canada et Singapour. Aucune n’est sur le continent, aucune ne résout donc une obligation de résidence chinoise ; déplacer des données d’identité de, disons, la région de Singapour vers la région d’Australie ne fait que relocaliser le transfert transfrontalier, il n’y met pas fin. Garder les données d’identité collectées en Chine sur le territoire signifie mettre en place un foyer résident en Chine pour elles — et ici, l’architecture même de Ping aide, car PingFederate et PingAccess sont des logiciels que vous exploitez vous-même, de sorte qu’un déploiement auto-géré sur une infrastructure résidente en Chine (ou un IAM domestique pour l’entité chinoise) peut détenir ces données dans le pays pendant que vous gardez PingOne pour vos autres marchés. Cette répartition — ce qui doit rester, ce qui peut partir — est le cœur du travail, et c’est une question juridique avant d’être technique.
Il s’agit d’une image des risques, pas d’un verdict : devoir un consentement distinct, un mécanisme de transfert, une évaluation d’exportation de données, un stockage sur le territoire, une déclaration ICP, ou une combinaison, dépend de votre entité, des données d’identité que vous détenez, de votre rôle de responsable de traitement et de qui sont vos utilisateurs — à régler avec un conseil avant de vous y fier.
La voie légale — cartographier, localiser, diffuser
Il existe une manière légale d’exploiter l’identité d’entreprise pour une présence tournée vers la Chine, et elle a une forme. D’abord, cartographier : notre équipe Chine examine votre exposition PIPL sur deux fronts — le traitement et le transfert — en identifiant quels enregistrements d’identité collectés en Chine (noms d’utilisateur, attributs d’annuaire, facteurs MFA, journaux d’authentification) doivent rester dans le pays, ce qui peut légalement partir, où une évaluation de sécurité pour l’exportation de données ou une obligation de stockage de l’article 39 mord, et ce que votre parcours de consentement et d’information doit couvrir. Les conclusions juridiques se règlent avec un conseil ; nous construisons l’image technique qui les alimente.
Ensuite, localiser : nous mettons en place et intégrons une assise résidente en Chine pour les données d’identité de Chine — un déploiement PingFederate/PingAccess auto-géré sur une infrastructure sur le territoire, ou un IAM domestique pour l’entité chinoise — de sorte que l’authentification continue de fonctionner pendant que ces enregistrements cessent de quitter le pays par défaut, et que vous gardez PingOne pour les marchés où il vous sert déjà.
Enfin, diffuser : la connexion, le portail ou l’application tournés vers la Chine que vos utilisateurs atteignent réellement sont eux-mêmes un service public sur le continent, ils portent donc une obligation de déclaration ICP (备案) et ont besoin d’une diffusion conforme, sur le territoire. 21YunBox la diffuse sur le territoire — le 21YunBox Optimizer — placée devant ce que vous exploitez déjà, sans reconstruction ni re-plateformage. Le résultat est une identité qui fonctionne de manière légale et conforme pour vos utilisateurs en Chine. Ce que nous ne faisons jamais — et que nul ne peut légalement faire — c’est de vous livrer une voie de contournement des règles d’exportation de données de la Chine ou d’une quelconque restriction réseau : nous localisons ce qui doit rester et diffusons sur le territoire, et nous ne déplaçons jamais d’informations personnelles hors de Chine par furtivité.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Ping Identity est-il disponible en Chine continentale ?
Les points de terminaison d'authentification PingOne de Ping sont généralement appelables depuis le continent — ce n'est pas un service que la Chine bloque à la frontière — de sorte que la disponibilité n'est pas l'obstacle. La vraie question pour un déploiement tourné vers la Chine est la résidence des données et le consentement : Ping n'exploite aucun cloud d'identité en Chine continentale (ses régions sont l'Amérique du Nord, l'Europe, l'Australie, le Canada et Singapour), de sorte que les données d'identité que vous collectez auprès des utilisateurs de Chine reposent à l'étranger. L'authentification transfrontalière depuis le continent vers un fournisseur d'identité à l'étranger peut être inconstante, mais c'est une question opérationnelle, non la décision — et la réponse n'est jamais une solution de contournement réseau. Traitez les spécificités comme un risque à confirmer avec un conseil.
Envoyer des données d'identité de Chine vers PingOne est-il un transfert transfrontalier ?
Si votre tenant PingOne se trouve dans l'une des régions de Ping — toutes hors du continent — alors les noms d'utilisateur, attributs d'annuaire, facteurs MFA et journaux d'authentification qu'il conserve pour vos utilisateurs de Chine sont stockés à l'étranger, un transfert transfrontalier (数据出境) au titre de la PIPL. Cela signifie information, un consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et cela peut être soumis à l'évaluation de sécurité pour l'exportation de données de Chine. Lorsqu'un facteur MFA est une information personnelle sensible — une biométrie, par exemple — un consentement distinct plus strict s'applique par-dessus. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. Confirmez vos obligations exactes avec un conseil.
Pouvons-nous simplement choisir une région PingOne plus proche de la Chine pour garder les données sur le territoire ?
Non — les seules régions que Ping offre sont les États-Unis, l'Europe, l'Australie, le Canada et Singapour, et aucune n'est en Chine continentale, de sorte qu'aucune ne résout une obligation de résidence chinoise. Passer d'une région à l'étranger à une autre ne fait que déplacer le transfert transfrontalier ; il n'y met pas fin. Garder sur le territoire les données d'identité collectées en Chine signifie mettre en place une assise résidente en Chine pour elles — et parce que PingFederate et PingAccess sont des logiciels que vous exploitez vous-même, un déploiement autogéré sur une infrastructure résidente en Chine (ou un IAM domestique pour l'entité chinoise) peut conserver ces données dans le pays, pendant que vous gardez PingOne pour vos autres marchés. 21YunBox cartographie ce partage, localise les données sur le territoire, et diffuse la connexion tournée vers la Chine sur une infrastructure déclarée (ICP) — ce n'est pas une voie de contournement des règles chinoises sur l'exportation de données.


