Ping Identityは中国本土で使えるか:アイデンティティデータの国内保存、PIPL 越境、ICP
Ping Identity の PingOne クラウドは本土から到達できます。だから本当の問いは速度ではなく、データ所在です。Ping 自身のドキュメントは、PingOne テナントをオフショアのリージョン(北米、欧州、オーストラリア、カナダ、シンガポール)にのみホストし、中国本土のサイトはありません。そのため、中国の従業員と利用者について保持するユーザー名・ディレクトリ属性・MFA 要素・認証ログはオフショアに置かれ——PIPL の下での越境移転、CIIO や大量取扱者にはサイバーセキュリティ法の国内保存義務、そして ICP備案 を結び付ける足場がありません。データ所在・越境・ICP のリスクと、合法な中国本土内の道筋を、コンプライアンス起点で読み解きます。
Ping Identityは中国本土で使えるか
到達性は問題ではありません——Ping の PingOne エンドポイントは中国本土からおおむね呼び出せ、率直な答えは「速度は軸ではない」です。 中国の問いを決めるのはデータ所在と越境移転です。Ping が中国の人々について保持するアイデンティティのレコードがどこに落ち着くか、です。
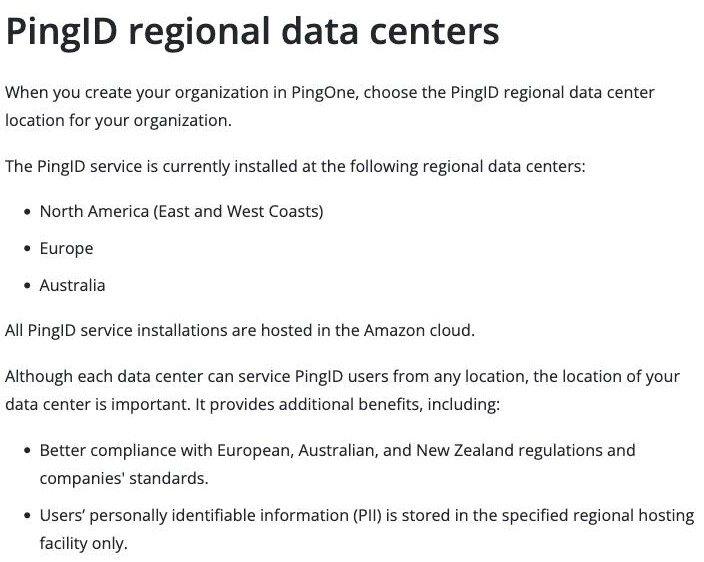
Ping は本土内にアイデンティティのクラウドを一つも運用していません。自社のドキュメントは PingOne をオフショアにのみホストし——PingID ガイドでは北米・欧州・オーストラリア、Data Supplement では米国・ドイツ・アイルランド・オーストラリア・カナダ・シンガポール——本土のサイトはなく、「PII は指定された地域ホスティング施設にのみ保存される」とします。ですから中国の人々から収集したユーザー名・ディレクトリ属性・MFA 要素・認証ログはオフショアに置かれ、その収集をPIPL の下での越境移転にします(通知、別途の同意、一つの移転メカニズム、第38〜40条)。そして中国のデータ越境安全評価(英語)を発動し得ます。重要情報インフラ運営者や大量取扱者には、サイバーセキュリティ法(英語)の第39条(旧第37条)がそのデータを中国で保存するよう求め——オフショアのどの PingOne リージョンも満たせず——本土の内側から提供される公開ログインには、PingOne に結び付ける対象のないICP備案が必要です。
21YunBox は貴社の越境・データ所在・同意のリスクを整理し、中国本土に留まるべきアイデンティティデータを中国本土内の足場(自己管理型の PingFederate/PingAccess デプロイ、または中国法人向けの国内 IAM)にローカライズし、中国向けのログイン面を ICP備案済みのインフラ上で本土内から配信します——作り直しなく、いかなる不正な手段も用いずに。詳細は専門家と確認すべきリスクとして扱ってください。
コンプライアンス・スナップショット
- ✓ 到達性は決め手の問いではない。Ping の PingOne 認証エンドポイントは中国本土からおおむね呼び出せ、国境で遮断されていない——しかし読み込まれる場合でも、コンプライアンス上のリスクは残る。
- ! Ping は PingOne をオフショアのリージョンにのみホストする——PingID ガイドは北米・欧州・オーストラリアを挙げ、Data Supplement は AWS を米国・ドイツ・アイルランド・オーストラリア・カナダ・シンガポールに置く——中国本土のサイトはない。中国で収集したアイデンティティデータはゆえにオフショアに置かれ、PIPL の下での越境移転である(第38〜40条):通知、別途の同意、そして一つの移転メカニズム。
- ! ユーザー名、ディレクトリ属性、MFA 要素、認証ログは個人情報であり、その一部——MFA 要素として使われる電話番号や生体情報——は PIPL の下での機微個人情報になり得て、移転自体が要する別途の同意に加えて、一段厳格な別途の同意と必要性のテストを伴う。
- ! しきい値を超える場合、その移転は、データ・量・重要情報インフラ運営者であるか否かに応じて、中国のデータ越境安全評価を要し得る。
- ! 重要情報インフラ運営者または大量取扱者の場合、サイバーセキュリティ法 第39条(旧第37条)は、中国で生成された個人情報を中国で保存することを求める——オフショアのどの PingOne リージョンも満たせない国内保存義務だ。あるオフショアのリージョンから別のリージョンへの切り替えは移転の場所を移すだけで、それを終わらせない。
- ✕ PingOne は中国本土のホスティングリージョンを名指さないため、それ自体には ICP備案 を結び付ける対象がなく——本土の内側から提供される中国向けのログインやポータルにはそれが必要だ。
Ping Identityの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Ping はアイデンティティデータをオフショアのリージョンにのみホストし——そこに留める。 Ping の PingID Administration Guide は「PingID サービスは現在、以下の地域データセンターにインストールされている」——北米(東海岸・西海岸)、欧州、オーストラリア——とし、「すべての PingID サービスのインストールは Amazon クラウドでホストされる」、そして「利用者の個人識別情報(PII)は指定された地域ホスティング施設にのみ保存される」と述べる。施設のいずれも中国本土になく、アイデンティティの PII は選んだオフショアのリージョンに留まる。 | Ping Identity docs — PingID regional data centers(docs.pingidentity.com)、2026-10-09 取得 |
| Ping 自身の Data Supplement は、そのクラウドインフラを中国本土の外に置く。 2026年9月発効の Ping の Data Supplement(サブプロセッサー一覧)は「顧客がデータ所在のリージョンを選択する」「データは PingOne テナントについて顧客が選んだリージョンに保存される」とし、インフラ提供者の AWS を「United States, Germany, Ireland, Australia, Canada, Singapore」と名指す。中国本土はホスティング拠点としてどこにも現れない。 | Ping Identity — Data Supplement/サブプロセッサー一覧(pingidentity.com)、2026年9月発効、2026-10-09 取得 |
| オフショアの PingOne テナントへ送られる中国収集のアイデンティティデータは、PIPL の越境移転だ。 中国本土の人々から収集した個人情報——ユーザー名、ディレクトリ属性、MFA 要素、認証ログ——を、米国・欧州・オーストラリア・カナダ・シンガポールにホストされた PingOne テナントへ移すことは PIPL 第38〜40条を発動する:通知、別途の同意、そして一つの移転メカニズム(CAC の安全評価、CAC 標準契約、または認証)。 | 中華人民共和国個人情報保護法 第38〜40条(npc.gov.cn)、2026-10-09 取得 |
| 一部の取扱者にはデータが中国に留まらねばならず、本土の内側からの提供は ICP備案 を発動する。 取扱者が重要情報インフラ運営者であるか、個人情報を大量に移転する場合、中国で収集した個人情報は本土内に保存しなければならない(サイバーセキュリティ法 第39条、旧第37条、2026年1月1日施行の2025年改正で番号変更;PIPL 第40条)——オフショアの PingOne リージョンには満たせない。そして本土の内側から実際に提供される公開サイトは、PingOne が提供しない本土のホスティングリソースに結び付く ICP備案(国務院令第292号、工業・情報化部令第33号)を負わなければならない。 | サイバーセキュリティ法 第39条(旧第37条);PIPL 第40条;国務院令第292号;工業・情報化部令第33号(npc.gov.cn)、2026-10-09 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
中国本土向けにシングルサインオン、MFA、顧客アイデンティティを立ち上げる企業にとって、Ping Identity でまず働く直感は、PingOne に国内から到達できるかを問うことです。通信上はおおむね到達できます——Ping の認証エンドポイントは、一部の消費者向けプラットフォームのように中国が国境で遮断するサービスではありません。ですから中国の判断が決まるのは到達性ではありません。それを決めるのはデータ所在と越境移転です。PingOne が貴社の人々について保持するアイデンティティのレコードがどこに落ち着くか、そしてそもそもそれを国外へ移す合法な根拠があったか。これらは中国の法の問いであり、レイテンシーの上流にあります。データ所在の半分の答えは、Ping 自身のドキュメントにあります。
Ping は中国本土内にアイデンティティのクラウドを一つも運用していません。自社の製品ドキュメントとサブプロセッサー一覧は、すべての PingOne ホスティングリージョンをオフショア——北米、欧州、オーストラリア、カナダ、シンガポール——に置き、選べる本土のサイトはありません。中国の人物から収集したユーザー名、ディレクトリ属性、MFA 要素、認証ログが、それらのリージョンの一つに着地した瞬間に、個人情報の越境移転(数据出境)を行ったことになり、それが許されたかは別の法体系が決めます。
中国での Ping Identity:ひと目で
| 決め手 | Ping Identity 自身の言葉で——そして中国の法では |
|---|---|
| それは何か | Ping Identity は企業向けのアイデンティティ・アクセス管理プラットフォームです——従業員向け SSO と MFA、加えて顧客アイデンティティ(CIAM)——主に PingOne クラウドとして提供され、自分で運用できる自己管理型コンポーネント(PingFederate、PingAccess)を伴います。特定可能な人々の継続的な記録——ユーザー名、ディレクトリ属性、MFA 要素、セッションと認証のログ——を保持します。 |
| 本土から到達できるか | おおむね、はい。Ping の認証エンドポイントは中国から呼び出せ、国境で遮断されていないため、到達性は中国の問いではありません。(本土からオフショアのアイデンティティプロバイダーへの越境認証の呼び出しは不安定になり得ますが、それは下記のとおり運用の問題であって、決定ではありません。) |
| アイデンティティデータはどこに置かれるか | オフショアです。Ping の PingID ガイドは地域データセンターを北米(東海岸・西海岸)、欧州、オーストラリアとして列挙し、すべて「Amazon クラウドでホストされる」とします。その Data Supplement は AWS インフラを「United States, Germany, Ireland, Australia, Canada, Singapore」に置き、「データは…PingOne テナントについて顧客が選んだリージョンに保存される」とします。中国本土のリージョンはなく、「PII は指定された地域ホスティング施設にのみ保存される」。 |
| 中国のアイデンティティデータをそこへ収集すること | ユーザー名、ディレクトリ属性、MFA 要素、認証ログは個人情報であり——電話番号や生体情報のような MFA 要素は機微個人情報になり得ます。それらをオフショアの PingOne に保持することは、PIPL の下での越境移転(数据出境)です(第38〜40条):通知、別途の同意、そして一つの移転メカニズム。しきい値を超えるとデータ越境安全評価が適用され得ます。重要情報インフラ運営者や大量取扱者には、サイバーセキュリティ法 第39条(旧第37条)が、オフショアのリージョンでは満たせない国内保存義務を課します。 |
| 公衆への提供 | 中国本土の内側から本土の訪問者に実際に提供される中国向けのログイン、ポータル、サインインのページは、本土のホスティングリソースに結び付く ICP備案 を必要とします。PingOne は本土のリージョンを名指さないため、それ自体には備案 を結び付ける対象がありません。 |
| 合法な道筋 | 中国本土に留まるべきアイデンティティデータを国内に留める——中国本土内インフラ上の自己管理型 PingFederate/PingAccess デプロイ、または中国法人向けの国内 IAM——同意に基づく中国本土内の処理と保存とともに、中国向けのログイン面を ICP備案済みのインフラ上で本土内から配信します。21YunBox はマッピング・ローカライズ・デリバリーを行い、いかなる不正な手段も用いず、推奨もしません。 |
可用性:到達はできる——だがアイデンティティデータはどこに存在するのか
Ping の立場は、読み込み速度のテストではなく自社のドキュメントで定まっています。その PingID Administration Guide は 「PingID サービスは現在、以下の地域データセンターにインストールされている」 ——北米(東海岸・西海岸)、欧州、オーストラリア——とし、「すべての PingID サービスのインストールは Amazon クラウドでホストされる」、そして 「利用者の個人識別情報(PII)は指定された地域ホスティング施設にのみ保存される」 と述べます。その Data Supplement(2026年9月発効)は、より広い PingOne クラウドについても同じく明快です——「顧客がデータ所在のリージョンを選択する」、「データは PingOne テナントについて顧客が選んだリージョンに保存される」 とし、挙げる AWS リージョンは 「United States, Germany, Ireland, Australia, Canada, Singapore」 です。そのいずれも本土内にはありません。
ですから「上海からログインページが PingOne に到達できるか」は誤ったテストです。到達はします。本当の問いは、中国で収集したアイデンティティデータがどこに置かれるか、そしてそもそも国外へ出ることが許されたかであり——だからこのページは、Ping について一次の中国レイテンシーや到達性の数値を一切掲載しません。速度は、データ所在と同意にかかる判断の軸ではないからです。名指す価値のある運用上の注記が一つあります。本土からオフショアのアイデンティティプロバイダーへの越境認証は不安定になり得て、それをネットワーク上の不正な手段で無理に通したくなります。21YunBox はそのような不正な手段を用いることも推奨することもありません——それはコンプライアンス上のリスクであり、かつ的外れです。生産的な問いは、中国のアイデンティティデータをどう合法な足場に留めるか、です。
データ所在の問い:オフショアのアイデンティティストアは越境移転だ
ほとんどのチームが見落とすゲートがここです。Ping のどのリージョンにある PingOne テナントも、定義上、本土の外にあります。それが中国の貴社の人々について保持するユーザー名、ディレクトリ属性、MFA 要素、認証ログは個人情報であり、それをオフショアの PingOne に読み込むことは、中国の個人情報保護法(PIPL)の下での個人情報の越境移転です。PIPL は義務を、処理者たる Ping ではなく取扱者——アイデンティティシステムを運用する組織である貴社——に課します。第38〜40条は、通知、サービス利用への一般的な合意とは別の別途の同意、そして一つの移転メカニズム——CAC の安全評価、CAC 標準契約、または認証——を求めます。
一定のしきい値を超える場合、またはデータが「重要データ」に該当する場合、その移転にはさらに、何かが出る前に中国のデータ越境安全評価(英語)(数据出境安全评估)が必要になり得ます。そして貴社の組織が重要情報インフラ運営者であれば、サイバーセキュリティ法(英語)の第39条(旧第37条——データ国内保存の規定は2026年1月1日施行の2025年改正で番号が変わり、実質は不変)が、中国で生成された個人情報を中国で保存することを求めます——米国・欧州・オーストラリア・カナダ・シンガポールでホストされる PingOne テナントには到底満たせない国内保存義務です。これらのいずれも、トークンがどれだけ速く発行されるかにはかかっていません。データがそこにある合法な根拠を持っていたかにかかっています。どれが貴社の個別のデプロイに食い込むかは、ディレクトリが実際に何を保持するかに照らして、専門家と確認すべきリスクです。
資格情報と MFA 要素は機微なアイデンティティデータ——同意が上に乗る
データ所在はその半分にすぎません。アイデンティティプラットフォームは、特定可能な人々についての属性——誰であるか、どのグループに属するか、どのデバイスと要素で認証するか、いつどこからサインインしたかの継続ログ——を収集・検証することで機能します。PIPL の下では、その処理には独自の合法な根拠が必要です。実務上、収集の開始前にインフォームドコンセントと明確な通知です。IAM が保持するものの一部はさらに進みます——MFA 要素として使われる電話番号、とくにパスワードレスやステップアップ認証に使われる生体情報は、機微個人情報になり得て、再び一段厳格な基準——別途の、特定された同意と示された必要性——を伴います。オフショアの PingOne への越境移転は、その上にさらに別途の同意を必要とします。Ping は役立ち得るコントロール——地域データ所在、削除とアクセスのツール、各環境が保持する内容を最小化する選択肢——を提供しますが、それらはリスクを減らすもので、取扱者である貴社に属する同意と通知の義務を免じません。ある属性が機微に当たるか、同意フローが何を述べるべきかは、専門家と確定すべき問いです。
備案 を結び付ける本土のリージョンがない——そして「別のリージョンを選ぶ」が解決でない理由
中国本土の内側から本土の訪問者に実際に提供される公開のログイン、顧客ポータル、サインイン画面は、国務院令第292号と工業・情報化部令第33号の下でICP備案(ICP 备案)に関わり、その備案 は本土内に物理的に存在するホスティングリソースに結び付かなければなりません。PingOne はそれを提供しないため、PingOne 上に備案 を結び付ける対象がありません——データ所在義務が露わにするのと同じ構造的ギャップを、許可の側から見たものです。
当然の動きは、テナントを中国に近いリージョンに切り替えて国内だと呼ぶことですが——Ping が提供するリージョンは北米、欧州、オーストラリア、カナダ、シンガポールだけです。どれも本土になく、どれも中国のデータ所在義務を解きません。アイデンティティデータを、たとえばシンガポールリージョンからオーストラリアリージョンへ移しても、越境移転の場所を移すだけで、それを終わらせません。中国で収集したアイデンティティデータを国内に留めるとは、それのための中国本土内の足場を立ち上げることを意味します——そしてここで Ping 自身のアーキテクチャが助けになります。PingFederate と PingAccess は貴社が自分で動かすソフトウェアですから、中国本土内インフラ上の自己管理型デプロイ(または中国法人向けの国内 IAM)が、他の市場向けには PingOne を残したまま、そのデータを国内に保持できます。その分割——何が留まり、何が出てよいか——が仕事の核心であり、それは技術の問いである前に法律の問いです。
これは判定ではなくリスクの見取り図です。別途の同意、移転メカニズム、データ越境評価、国内保存、ICP備案、あるいはそれらの組み合わせを負うかは、貴社の法人、保持するアイデンティティデータ、取扱者としての役割、そして利用者が誰かで変わります——依拠する前に、専門家と整理する価値があります。
合法な道筋——マッピング、ローカライズ、デリバリー
中国向けのプレゼンス向けに企業アイデンティティを運用する合法な道筋があり、それには形があります。まずマッピング。当社の中国チームが、貴社の PIPL リスクを両面——処理と移転——で洗い出し、中国で収集したアイデンティティレコード(ユーザー名、ディレクトリ属性、MFA 要素、認証ログ)のうち何が国内に留まらなければならないか、何が合法に出られるか、どこでデータ越境安全評価や第39条の保存義務が食い込むか、同意と通知のフローが何をカバーすべきかを特定します。法的な結論は専門家と確定し、そこへ供給する技術的な全体像は当社が作ります。
次にローカライズ。中国のアイデンティティデータのための中国本土内の足場を立ち上げて統合します——中国本土内インフラ上の自己管理型 PingFederate/PingAccess デプロイ、または中国法人向けの国内 IAM——ので、認証は動き続け、それらのレコードは既定で国外へ出なくなり、Ping がすでに貴社に役立っている市場向けには PingOne を残せます。
次にデリバリー。利用者が実際に到達する中国向けのログイン、ポータル、アプリは、それ自体が本土での公開サービスですから、ICP備案の義務を負い、法令適合の中国本土内からの配信が必要です。21YunBox は、すでにお使いのものの前段に置いてこれを本土内から配信します——21YunBox Optimizer——作り直しも、プラットフォームの載せ替えもありません。その結果は、中国の利用者に向けて合法かつ法令適合で動くアイデンティティです。当社が決してしないこと——そして誰も合法にはできないこと——は、中国のデータ越境ルールや、いかなるネットワーク上の制限をも通り抜ける経路をお渡しすることです。留めるべきものはローカライズし、本土内から配信し、個人情報をこっそり国外へ移すことは決してありません。
関連する読み物:
よくあるご質問
Ping Identity は中国本土で利用できますか?
Ping の PingOne 認証エンドポイントは本土からおおむね呼び出せ——中国が国境で遮断するサービスではない——ので、可用性は障害ではありません。中国向けデプロイの本当の問いはデータ所在と同意です。Ping は中国本土にアイデンティティのクラウドを運用しておらず(リージョンは北米・欧州・オーストラリア・カナダ・シンガポール)、中国の利用者から収集するアイデンティティデータはオフショアに置かれます。本土からオフショアのアイデンティティプロバイダーへの越境認証は不安定になり得ますが、それは運用の問題であって決定ではなく——答えは決してネットワーク上の不正な手段ではありません。詳細は専門家と確認すべきリスクとして扱ってください。
中国のアイデンティティデータを PingOne へ送ることは越境移転ですか?
PingOne テナントが Ping のいずれかのリージョン——すべて本土の外——にあるなら、それが中国の利用者について保持するユーザー名・ディレクトリ属性・MFA 要素・認証ログはオフショアに保存され、PIPL の下での越境移転です。つまり通知、別途の同意、一つの移転メカニズム(CAC の安全評価、CAC 標準契約、または認証)を要し、中国のデータ越境安全評価の対象になり得ます。MFA 要素が機微個人情報——たとえば生体情報——の場合は、上にさらに一段厳格な別途の同意が適用されます。重要情報インフラ運営者には、サイバーセキュリティ法 第39条(旧第37条)が、オフショアのリージョンでは満たせない国内保存義務を加えます。正確な義務は専門家と確認してください。
中国に近い PingOne リージョンを選べばデータを国内に保てますか?
いいえ——Ping が提供するリージョンは米国・欧州・オーストラリア・カナダ・シンガポールのみで、どれも中国本土になく、どれも中国のデータ所在義務を解きません。あるオフショアのリージョンから別のリージョンへの切り替えは、越境移転の場所を移すだけで、それを終わらせません。中国で収集したアイデンティティデータを国内に留めるとは、それのための中国本土内の足場を立ち上げることを意味し——PingFederate と PingAccess は貴社が自分で動かすソフトウェアですから、中国本土内インフラ上の自己管理型デプロイ(または中国法人向けの国内 IAM)が、他の市場向けには PingOne を残したまま、そのデータを国内に保持できます。21YunBox はその分割をマッピングし、国内のデータをローカライズし、中国向けのログインを ICP備案済みのインフラ上で配信します——中国のデータ越境ルールを通り抜ける経路ではありません。


