Funktioniert Ping Identity in China? Identitätsdaten-Residenz, PIPL-Grenztransfer und ICP
Ping Identitys PingOne-Cloud ist vom Festland erreichbar, die eigentliche Frage ist also nicht Geschwindigkeit — sondern Datenresidenz. Pings eigene Dokumentation hostet PingOne-Tenants nur in Offshore-Regionen (Nordamerika, Europa, Australien, Kanada, Singapur), ohne Standort in Festlandchina, sodass die Benutzernamen, Verzeichnisattribute, MFA-Faktoren und Authentifizierungsprotokolle, die es über Ihre China-Belegschaft und -Nutzer hält, im Ausland ruhen — ein grenzüberschreitender Transfer nach PIPL, mit einer Inland-Speicherpflicht nach dem Cybersicherheitsgesetz für einen CIIO oder Verarbeiter großer Mengen und keiner Grundlage für eine ICP-Beian. Ein Blick zuerst auf die Compliance: die Exponierung bei Residenz, Grenztransfer und ICP, und der rechtmäßige inländische Weg.
Funktioniert Ping Identity in China?
Erreichbarkeit ist nicht das Problem — Pings PingOne-Endpunkte sind im Allgemeinen aus Festlandchina aufrufbar, die ehrliche Antwort ist also, dass Geschwindigkeit nicht die Achse ist. Was die China-Frage entscheidet, ist Datenresidenz und grenzüberschreitender Transfer: wo die Identitätsdatensätze, die Ping über Ihre China-Leute hält, zur Ruhe kommen.
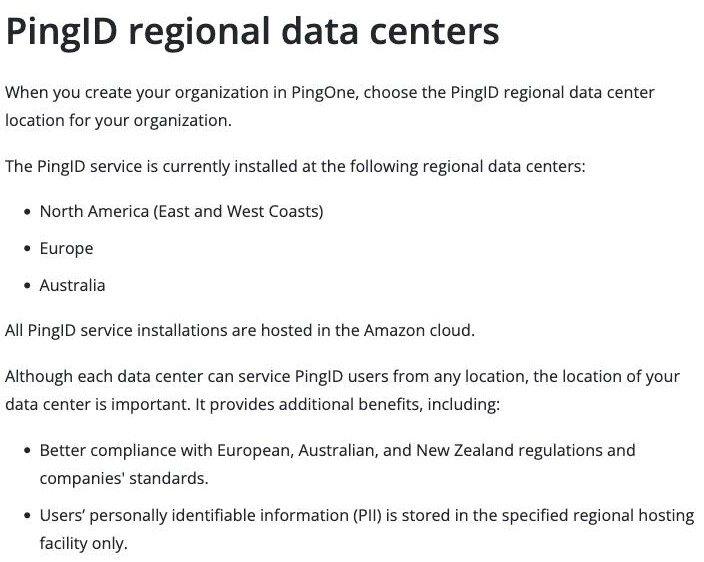
Ping betreibt keine Identitäts-Cloud innerhalb des Festlands. Seine eigene Dokumentation hostet PingOne nur im Ausland — Nordamerika, Europa und Australien im PingID-Guide; die Vereinigten Staaten, Deutschland, Irland, Australien, Kanada und Singapur im Data Supplement — ohne Festland-Standort, und es gibt an, dass „PII is stored in the specified regional hosting facility only“ (PII nur in der angegebenen regionalen Hosting-Einrichtung gespeichert wird). Die Benutzernamen, Verzeichnisattribute, MFA-Faktoren und Authentifizierungsprotokolle, die von Menschen in China erhoben werden, ruhen also im Ausland, was ihre Erhebung zu einem grenzüberschreitenden Transfer nach PIPL macht (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus, Art. 38–40), und es kann Chinas Sicherheitsbewertung des Datenexports auslösen. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes, dass solche Daten in China gespeichert werden — was keine Offshore-PingOne-Region erfüllen kann — und ein öffentliches Login, das von innerhalb des Festlands ausgeliefert wird, braucht eine ICP-Beian, an die PingOne nichts anzubinden gibt.
21YunBox kartiert Ihre Exponierung bei Grenztransfer, Residenz und Einwilligung, lokalisiert in China ansässige Identitätsdaten auf eine inländische Grundlage (ein selbstverwaltetes PingFederate-/PingAccess-Deployment oder ein inländisches IAM für die China-Gesellschaft) und liefert Ihre auf China ausgerichtete Login-Oberfläche im Inland auf ICP-gemeldeter Infrastruktur aus — ohne Neuaufbau und niemals mit irgendeiner Form von Umgehung. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.
Compliance-Momentaufnahme
- ✓ Erreichbarkeit ist nicht die entscheidende Frage. Pings PingOne-Authentifizierungs-Endpunkte sind im Allgemeinen aus Festlandchina aufrufbar und es ist nicht an der Grenze gesperrt — doch selbst wo es lädt, bleibt die Compliance-Exponierung bestehen.
- ! Ping hostet PingOne nur in Offshore-Regionen — sein PingID-Guide nennt Nordamerika, Europa und Australien; sein Data Supplement platziert AWS in den Vereinigten Staaten, Deutschland, Irland, Australien, Kanada und Singapur — ohne Standort in Festlandchina. In China erhobene Identitätsdaten ruhen daher im Ausland, ein grenzüberschreitender Transfer nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus.
- ! Benutzernamen, Verzeichnisattribute, MFA-Faktoren und Authentifizierungsprotokolle sind personenbezogene Daten; ein Teil davon — eine als MFA-Faktor genutzte Telefonnummer oder Biometrie — kann sensible personenbezogene Daten nach PIPL sein, die eine strengere, gesonderte Einwilligung und einen Erforderlichkeitstest tragen, zusätzlich zur gesonderten Einwilligung, die der Transfer selbst verlangt.
- ! Oberhalb von Schwellen kann der Transfer Chinas Sicherheitsbewertung des Datenexports (数据出境安全评估) verlangen, je nach den Daten, dem Volumen und der Frage, ob Sie ein Betreiber kritischer Informationsinfrastruktur sind.
- ! Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes, dass in China erzeugte personenbezogene Daten in China gespeichert werden — eine Inland-Speicherpflicht, die keine Offshore-PingOne-Region erfüllen kann. Von einer Offshore-Region zur anderen zu wechseln, verlagert den Transfer; es beendet ihn nicht.
- ✕ PingOne nennt keine Hosting-Region in Festlandchina, sodass es nichts Eigenes gibt, woran sich eine ICP-Beian anbinden ließe — und eine auf China ausgerichtete Login-Seite oder ein Portal, das von innerhalb des Festlands ausgeliefert wird, braucht eine.
Was die offizielle Ping Identity-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Ping hostet Identitätsdaten nur in Offshore-Regionen — und hält sie dort. Pings PingID Administration Guide gibt an, dass „The PingID service is currently installed at the following regional data centers“ (der PingID-Dienst derzeit in den folgenden regionalen Rechenzentren installiert ist) — Nordamerika (Ost- und Westküste), Europa und Australien —, dass „All PingID service installations are hosted in the Amazon cloud“ (alle PingID-Dienstinstallationen in der Amazon-Cloud gehostet werden) und dass „Users' personally identifiable information (PII) is stored in the specified regional hosting facility only“ (die personenbezogenen Daten (PII) der Nutzer nur in der angegebenen regionalen Hosting-Einrichtung gespeichert werden). Keine der Einrichtungen liegt in Festlandchina, sodass Identitäts-PII in jener Offshore-Region bleibt, die Sie wählen. | Ping Identity docs — PingID regional data centers (docs.pingidentity.com), abgerufen 2026-10-09 |
| Pings eigenes Data Supplement platziert seine Cloud-Infrastruktur außerhalb Festlandchinas. Gültig ab September 2026 gibt Pings Data Supplement (Subprozessorliste) an, dass „Customers select the region(s) of data residency“ (Kunden die Region(en) der Datenresidenz wählen) und dass „Data is stored in region(s) selected by customer for PingOne tenant“ (Daten in der/den vom Kunden für den PingOne-Tenant gewählten Region(en) gespeichert werden), und nennt AWS — den Anbieter seiner Infrastruktur-as-a-Service — in „United States, Germany, Ireland, Australia, Canada, Singapore“. Festlandchina erscheint nirgends als Hosting-Standort. | Ping Identity — Data Supplement / sub-processor list (pingidentity.com), gültig ab September 2026, abgerufen 2026-10-09 |
| In China erhobene, an einen Offshore-PingOne-Tenant gesendete Identitätsdaten sind ein PIPL-Grenztransfer. Von Menschen in Festlandchina erhobene personenbezogene Daten — Benutzernamen, Verzeichnisattribute, MFA-Faktoren, Authentifizierungsprotokolle — an einen PingOne-Tenant in den USA, Europa, Australien, Kanada oder Singapur zu bewegen, löst PIPL Art. 38–40 aus: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung). | Personal Information Protection Law of the PRC, Articles 38–40 (npc.gov.cn), abgerufen 2026-10-09 |
| Für manche Verarbeiter müssen die Daten in China bleiben, und das Bedienen von innerhalb des Festlands löst eine ICP-Beian aus. Wo der Verarbeiter ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Daten in Menge bewegt, müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (Cybersicherheitsgesetz Art. 39, vormals Art. 37, wie durch die Novelle 2025, in Kraft seit 1. Januar 2026, umnummeriert; PIPL Art. 40) — was eine Offshore-PingOne-Region nicht erfüllen kann. Und jede öffentliche Site, die tatsächlich von innerhalb Chinas ausgeliefert wird, muss eine ICP-Beian (Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33) tragen, gebunden an eine Festland-Hosting-Ressource, die PingOne nicht bietet. | Cybersecurity Law Article 39 (formerly Article 37); PIPL Article 40; State Council Order No. 292; MIIT Order No. 33 (npc.gov.cn), abgerufen 2026-10-09 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für ein Unternehmen, das Single Sign-On, MFA oder Kundenidentität für Festlandchina aufbaut, ist der erste Instinkt bei Ping Identity, zu fragen, ob PingOne von innerhalb des Landes erreicht werden kann. Auf dem Draht kann es das meist — Pings Authentifizierungs-Endpunkte sind kein Dienst, den China an der Grenze sperrt, wie es manche Verbraucherplattformen sind. Erreichbarkeit ist also nicht der Ort, an dem sich die China-Entscheidung entscheidet. Was sie entscheidet, ist Datenresidenz und grenzüberschreitender Transfer: wo die Identitätsdatensätze, die PingOne über Ihre Leute hält, zur Ruhe kommen und ob Sie überhaupt eine Rechtsgrundlage hatten, sie aus dem Land zu bewegen. Das sind Fragen von Chinas Recht, und sie sitzen der Latenz vor. Ping beantwortet die Residenzhälfte in seiner eigenen Dokumentation.
Ping betreibt keine Identitäts-Cloud innerhalb Festlandchinas. Seine eigene Produktdokumentation und Subprozessorliste platzieren jede PingOne-Hosting-Region im Ausland — Nordamerika, Europa, Australien, Kanada und Singapur — ohne Festland-Standort zur Wahl. In dem Moment, in dem ein Benutzername, ein Verzeichnisattribut, ein MFA-Faktor oder ein Authentifizierungsprotokoll, erhoben von einer Person in China, in einer dieser Regionen landet, haben Sie einen grenzüberschreitenden Transfer (数据出境) personenbezogener Daten vorgenommen, und ein anderer Rechtskörper entscheidet, ob das erlaubt war.
Ping Identity in China auf einen Blick
| Worüber es entscheidet | In Ping Identitys eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was es ist | Ping Identity ist eine Enterprise-Identity-and-Access-Management-Plattform — Workforce-SSO und -MFA plus Kundenidentität (CIAM) —, hauptsächlich als PingOne-Cloud geliefert, mit selbstverwalteten Komponenten (PingFederate, PingAccess), die Sie selbst betreiben können. Sie hält einen fortlaufenden Datensatz identifizierbarer Personen: Benutzernamen, Verzeichnisattribute, MFA-Faktoren sowie Sitzungs- und Authentifizierungsprotokolle. |
| Ist es vom Festland erreichbar? | Im Allgemeinen ja. Pings Authentifizierungs-Endpunkte sind aus China aufrufbar und es ist nicht an der Grenze gesperrt, sodass Erreichbarkeit nicht die China-Frage ist. (Grenzüberschreitende Authentifizierungsaufrufe vom Festland an einen Offshore-Identitätsanbieter können inkonsistent sein — eine operative Sache, unten, nicht die Entscheidung.) |
| Wo sitzen die Identitätsdaten? | Im Ausland. Pings PingID-Guide listet seine regionalen Rechenzentren als Nordamerika (Ost- und Westküste), Europa und Australien auf, alle „hosted in the Amazon cloud“ (in der Amazon-Cloud gehostet); sein Data Supplement platziert AWS-Infrastruktur in „United States, Germany, Ireland, Australia, Canada, Singapore“, mit „Data … stored in region(s) selected by customer for PingOne tenant“ (Daten … gespeichert in der/den vom Kunden für den PingOne-Tenant gewählten Region(en)). Es gibt keine Region in Festlandchina, und „PII is stored in the specified regional hosting facility only“ (PII wird nur in der angegebenen regionalen Hosting-Einrichtung gespeichert). |
| China-Identitätsdaten hineinerfassen | Benutzernamen, Verzeichnisattribute, MFA-Faktoren und Auth-Protokolle sind personenbezogene Daten — und MFA-Faktoren wie eine Telefonnummer oder eine Biometrie können sensible personenbezogene Daten sein. Sie in einem Offshore-PingOne zu halten, ist ein grenzüberschreitender Transfer (数据出境) nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus; eine Sicherheitsbewertung des Datenexports kann oberhalb von Schwellen gelten. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen setzt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine Inland-Speicherpflicht, die eine Offshore-Region nicht erfüllen kann. |
| Die Öffentlichkeit bedienen | Eine auf China ausgerichtete Login-, Portal- oder Anmeldeseite, die Festland-Besuchern tatsächlich von innerhalb Chinas ausgeliefert wird, braucht eine ICP-Beian, die an eine Festland-Hosting-Ressource gebunden ist. PingOne nennt keine Festland-Region, es gibt also nichts Eigenes, wogegen sich melden ließe. |
| Der rechtmäßige Weg | Halten Sie in China ansässige Identitätsdaten im Inland — ein selbstverwaltetes PingFederate-/PingAccess-Deployment auf in China ansässiger Infrastruktur oder ein inländisches IAM für die China-Gesellschaft — mit eingewilligter inländischer Verarbeitung und Speicherung, und liefern Sie die auf China ausgerichtete Login-Oberfläche im Inland auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer. |
Verfügbarkeit: erreichbar — aber wo leben die Identitätsdaten?
Pings Position steht in seiner eigenen Dokumentation, nicht in einem Ladezeit-Test. Sein PingID Administration Guide gibt an, dass „The PingID service is currently installed at the following regional data centers“ (der PingID-Dienst derzeit in den folgenden regionalen Rechenzentren installiert ist) — Nordamerika (Ost- und Westküste), Europa und Australien —, dass „All PingID service installations are hosted in the Amazon cloud“ (alle PingID-Dienstinstallationen in der Amazon-Cloud gehostet werden) und dass „Users’ personally identifiable information (PII) is stored in the specified regional hosting facility only“ (die personenbezogenen Daten (PII) der Nutzer nur in der angegebenen regionalen Hosting-Einrichtung gespeichert werden). Sein Data Supplement, gültig ab September 2026, ist für die breitere PingOne-Cloud ebenso klar: „Customers select the region(s) of data residency“ (Kunden wählen die Region(en) der Datenresidenz), und „Data is stored in region(s) selected by customer for PingOne tenant“ (Daten werden in der/den vom Kunden für den PingOne-Tenant gewählten Region(en) gespeichert) — die AWS-Regionen, die es nennt, sind „United States, Germany, Ireland, Australia, Canada, Singapore“. Keine davon liegt im Festland.
„Kann die Login-Seite PingOne aus Shanghai erreichen?“ ist also der falsche Test. Sie erreicht es. Die eigentliche Frage ist, wo Ihre in China erhobenen Identitätsdaten sitzen und ob sie überhaupt das Land verlassen durften — weshalb diese Seite keine eigene China-Latenz- oder Erreichbarkeitszahl für Ping nennt: Geschwindigkeit ist nicht die Achse für eine Entscheidung, die sich um Residenz und Einwilligung dreht. Eine operative Anmerkung ist zu nennen: Grenzüberschreitende Authentifizierung vom Festland an einen Offshore-Identitätsanbieter kann inkonsistent sein, und die Versuchung ist, sie durch einen Netz-Workaround zu erzwingen. 21YunBox verwendet oder empfiehlt niemals eine solche Umgehung — sie ist sowohl ein Compliance-Risiko als auch neben der Sache. Die produktive Frage ist, wie man die China-Identitätsdaten auf einer rechtmäßigen Grundlage hält.
Die Datenresidenzfrage: ein Offshore-Identitätsspeicher ist ein grenzüberschreitender Transfer
Hier ist das Tor, das die meisten Teams übersehen. Ein PingOne-Tenant in irgendeiner von Pings Regionen ist per Definition außerhalb des Festlands. Die Benutzernamen, Verzeichnisattribute, MFA-Faktoren und Authentifizierungsprotokolle, die er für Ihre Leute in China hält, sind personenbezogene Daten, und sie in ein Offshore-PingOne zu laden, ist ein grenzüberschreitender Transfer personenbezogener Daten nach Chinas Gesetz zum Schutz personenbezogener Daten. Das PIPL legt die Pflicht dem Verarbeiter auf — Ihnen, der Organisation, die das Identitätssystem betreibt, nicht Ping, dem Auftragsverarbeiter: Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, die sich von jeder allgemeinen Zustimmung zur Nutzung Ihres Dienstes unterscheidet, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung.
Oberhalb bestimmter Schwellen oder wo die Daten als „wichtige Daten“ gelten, kann dieser Transfer auch Chinas Sicherheitsbewertung des Datenexports (数据出境安全评估) verlangen, bevor irgendetwas ausreist. Und wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — die Datenlokalisierungsvorschrift wurde durch die Novelle 2025, in Kraft seit 1. Januar 2026, umnummeriert, inhaltlich unverändert), dass in China erzeugte personenbezogene Daten in China gespeichert werden — eine Inland-Speicherpflicht, die ein PingOne-Tenant, gehostet in den USA, Europa, Australien, Kanada oder Singapur, schlicht nicht erfüllen kann. Nichts davon hängt davon ab, wie schnell ein Token ausgestellt wird; es hängt davon ab, ob die Daten eine Rechtsgrundlage hatten, dort zu sein. Welche davon Ihr konkretes Deployment treffen, ist ein Risiko, das mit Rechtsbeistand anhand dessen zu bestätigen ist, was Ihr Verzeichnis tatsächlich hält.
Zugangsdaten und MFA-Faktoren sind sensible Identitätsdaten — Einwilligung sitzt obendrauf
Residenz ist nur die Hälfte. Eine Identitätsplattform funktioniert, indem sie Attribute über identifizierbare Personen sammelt und verifiziert — wer sie sind, zu welchen Gruppen sie gehören, mit welchem Gerät und Faktor sie sich authentifizieren und ein fortlaufendes Protokoll, wann und von wo sie sich angemeldet haben. Nach PIPL braucht diese Verarbeitung eine eigene Rechtsgrundlage: in der Praxis informierte Einwilligung und eine klare Mitteilung vor Beginn der Erhebung. Manches, was ein IAM hält, geht weiter — eine als MFA-Faktor genutzte Telefonnummer und besonders jede für passwortlose oder Step-up-Authentifizierung genutzte Biometrie können sensible personenbezogene Daten sein, die einen nochmals strengeren Standard tragen: eine gesonderte, spezifische Einwilligung und eine nachgewiesene Erforderlichkeit. Der grenzüberschreitende Transfer zu einem Offshore-PingOne braucht dann eine weitere gesonderte Einwilligung über all dem. Ping gibt Ihnen Steuerungen, die helfen können — regionale Datenresidenz, Lösch- und Zugriffswerkzeuge und die Option, zu minimieren, was jede Umgebung hält —, doch die verringern die Exponierung; sie erledigen nicht die Einwilligungs- und Mitteilungspflichten, die als Verarbeiter bei Ihnen sitzen. Ob ein bestimmtes Attribut als sensibel gilt und was Ihr Einwilligungs-Flow sagen muss, sind Fragen für den Rechtsbeistand.
Keine Festland-Region, wogegen sich melden ließe — und warum „eine andere Region wählen“ nicht der Fix ist
Eine öffentlich zugängliche Login-, Kundenportal- oder Anmeldeseite, die Festland-Besuchern tatsächlich von innerhalb Chinas ausgeliefert wird, hängt von einer ICP-Beian (ICP 备案) nach Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33 ab, und diese Meldung muss an eine Hosting-Ressource gebunden sein, die physisch im Festland liegt. PingOne bietet keine, es gibt also nichts auf PingOne, wogegen sich melden ließe — dieselbe strukturelle Lücke, die die Residenzpflicht offenlegt, von der Lizenzseite gesehen.
Der naheliegende Zug ist, den Tenant auf eine China näherliegende Region umzuschalten und es inländisch zu nennen — doch die einzigen Regionen, die Ping bietet, sind Nordamerika, Europa, Australien, Kanada und Singapur. Keine liegt im Festland, sodass keine eine China-Residenzpflicht löst; Identitätsdaten etwa von der Singapur-Region in die Australien-Region zu verschieben, verlagert bloß den grenzüberschreitenden Transfer, es beendet ihn nicht. In China erhobene Identitätsdaten im Inland zu halten, bedeutet, eine in China ansässige Heimat dafür aufzubauen — und hier hilft Pings eigene Architektur, denn PingFederate und PingAccess sind Software, die Sie selbst betreiben, sodass ein selbstverwaltetes Deployment auf in China ansässiger Infrastruktur (oder ein inländisches IAM für die China-Gesellschaft) diese Daten im Land halten kann, während Sie PingOne für Ihre anderen Märkte behalten. Diese Aufteilung — was bleiben muss, was gehen darf — ist das Herz der Arbeit, und sie ist eine rechtliche Frage, bevor sie eine technische ist.
Dies ist eine Risikokarte, kein Urteil: Ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, eine Datenexport-Bewertung, inländische Speicherung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Gesellschaft, den Identitätsdaten, die Sie halten, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Nutzer sind — am besten mit Rechtsbeistand zu klären, bevor Sie sich darauf verlassen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Enterprise-Identität für eine auf China ausgerichtete Präsenz zu betreiben, und er hat eine Gestalt. Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung an beiden Fronten durch — die Verarbeitung und den Transfer —, identifiziert, welche in China erhobenen Identitätsdatensätze (Benutzernamen, Verzeichnisattribute, MFA-Faktoren, Authentifizierungsprotokolle) im Land bleiben müssen, was rechtmäßig ausreisen darf, wo eine Sicherheitsbewertung des Datenexports oder eine Art-39-Speicherpflicht greift und was Ihr Einwilligungs- und Mitteilungs-Flow abdecken muss. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir stellen eine in China ansässige Grundlage für die China-Identitätsdaten bereit und binden sie an — ein selbstverwaltetes PingFederate-/PingAccess-Deployment auf inländischer Infrastruktur oder ein inländisches IAM für die China-Gesellschaft —, sodass die Authentifizierung weiter funktioniert, während diese Datensätze aufhören, das Land standardmäßig zu verlassen, und Sie PingOne für die Märkte behalten, in denen es Ihnen bereits dient.
Dann ausliefern: Die auf China ausgerichtete Login-, Portal- oder App-Oberfläche, die Ihre Nutzer tatsächlich erreichen, ist selbst ein öffentlicher Dienst im Festland, trägt also eine ICP-Beian-Pflicht (备案) und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — gesetzt vor das, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist Identität, die für Ihre Nutzer in China rechtmäßig und rechtskonform läuft. Was wir niemals tun — und was niemand rechtmäßig kann — ist, Ihnen einen Weg um Chinas Datenexportregeln oder um irgendeine Netzbeschränkung herum zu geben: Wir lokalisieren, was bleiben muss, und liefern im Inland aus, und wir bewegen personenbezogene Daten niemals heimlich aus China.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Sicherheitsbewertung des Datenexports
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist Ping Identity in Festlandchina verfügbar?
Pings PingOne-Authentifizierungs-Endpunkte sind im Allgemeinen aus dem Festland aufrufbar — es ist kein Dienst, den China an der Grenze sperrt —, sodass Verfügbarkeit nicht das Hindernis ist. Die eigentliche Frage für ein auf China ausgerichtetes Deployment ist Datenresidenz und Einwilligung: Ping betreibt keine Identitäts-Cloud in Festlandchina (seine Regionen sind Nordamerika, Europa, Australien, Kanada und Singapur), sodass die Identitätsdaten, die Sie von China-Nutzern erheben, im Ausland ruhen. Grenzüberschreitende Authentifizierung vom Festland an einen Offshore-Identitätsanbieter kann inkonsistent sein, doch das ist eine operative Sache, nicht die Entscheidung — und die Antwort ist nie ein Netz-Workaround. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.
Ist das Senden von China-Identitätsdaten an PingOne ein grenzüberschreitender Transfer?
Wenn Ihr PingOne-Tenant in irgendeiner von Pings Regionen liegt — alle außerhalb des Festlands —, dann werden die Benutzernamen, Verzeichnisattribute, MFA-Faktoren und Authentifizierungsprotokolle, die er für Ihre China-Nutzer hält, im Ausland gespeichert, ein grenzüberschreitender Transfer (数据出境) nach PIPL. Das bedeutet Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung), und es kann Chinas Sicherheitsbewertung des Datenexports unterliegen. Wo ein MFA-Faktor sensible personenbezogene Daten sind — etwa eine Biometrie —, gilt obendrauf eine strengere, gesonderte Einwilligung. Für einen Betreiber kritischer Informationsinfrastruktur fügt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine Inland-Speicherpflicht hinzu, die eine Offshore-Region nicht erfüllen kann. Bestätigen Sie Ihre genauen Pflichten mit Rechtsbeistand.
Können wir einfach eine PingOne-Region näher an China wählen, um Daten im Inland zu halten?
Nein — die einzigen Regionen, die Ping bietet, sind die USA, Europa, Australien, Kanada und Singapur, und keine liegt in Festlandchina, sodass keine eine China-Residenzpflicht löst. Von einer Offshore-Region zur anderen zu wechseln, verlagert bloß den grenzüberschreitenden Transfer; es beendet ihn nicht. In China erhobene Identitätsdaten im Inland zu halten, bedeutet, eine in China ansässige Grundlage dafür aufzubauen — und weil PingFederate und PingAccess Software sind, die Sie selbst betreiben, kann ein selbstverwaltetes Deployment auf in China ansässiger Infrastruktur (oder ein inländisches IAM für die China-Gesellschaft) diese Daten im Land halten, während Sie PingOne für Ihre anderen Märkte behalten. 21YunBox kartiert diese Aufteilung, lokalisiert die inländischen Daten und liefert das auf China ausgerichtete Login auf ICP-gemeldeter Infrastruktur aus — es ist kein Weg um Chinas Datenexportregeln herum.


