¿Funciona Onfido en China? Residencia de los datos de verificación de identidad, información personal sensible según la PIPL e ICP
Onfido — ahora parte de Entrust — opera su nube de verificación de identidad solo en regiones en el extranjero (UE, EE. UU. y Canadá), sin ningún emplazamiento en China continental, así que la cuestión no es la velocidad. Las imágenes de documentos de identidad oficiales y los datos biométricos faciales que captura para verificar a sus usuarios en China son información personal sensible según la PIPL, y guardarlos en el extranjero es una transferencia transfronteriza con una carga más estricta de consentimiento separado y de exportación de datos, además de un deber de almacenamiento dentro del país para un operador de infraestructuras críticas o un tratante de grandes volúmenes, y sin base para un registro ICP. Una mirada, con el cumplimiento por delante, a la exposición de residencia de la información personal sensible, transfronteriza y de ICP, y a la vía legal dentro del país.
¿Funciona Onfido en China?
La cuestión no es la velocidad. Las comprobaciones de Onfido funcionan dentro de su propio flujo de onboarding y, en general, llegan a China — pero las imágenes de documentos de identidad oficiales y los datos biométricos faciales que captura para verificar a sus usuarios son información personal sensible según la PIPL, y Onfido los guarda solo en regiones en el extranjero.
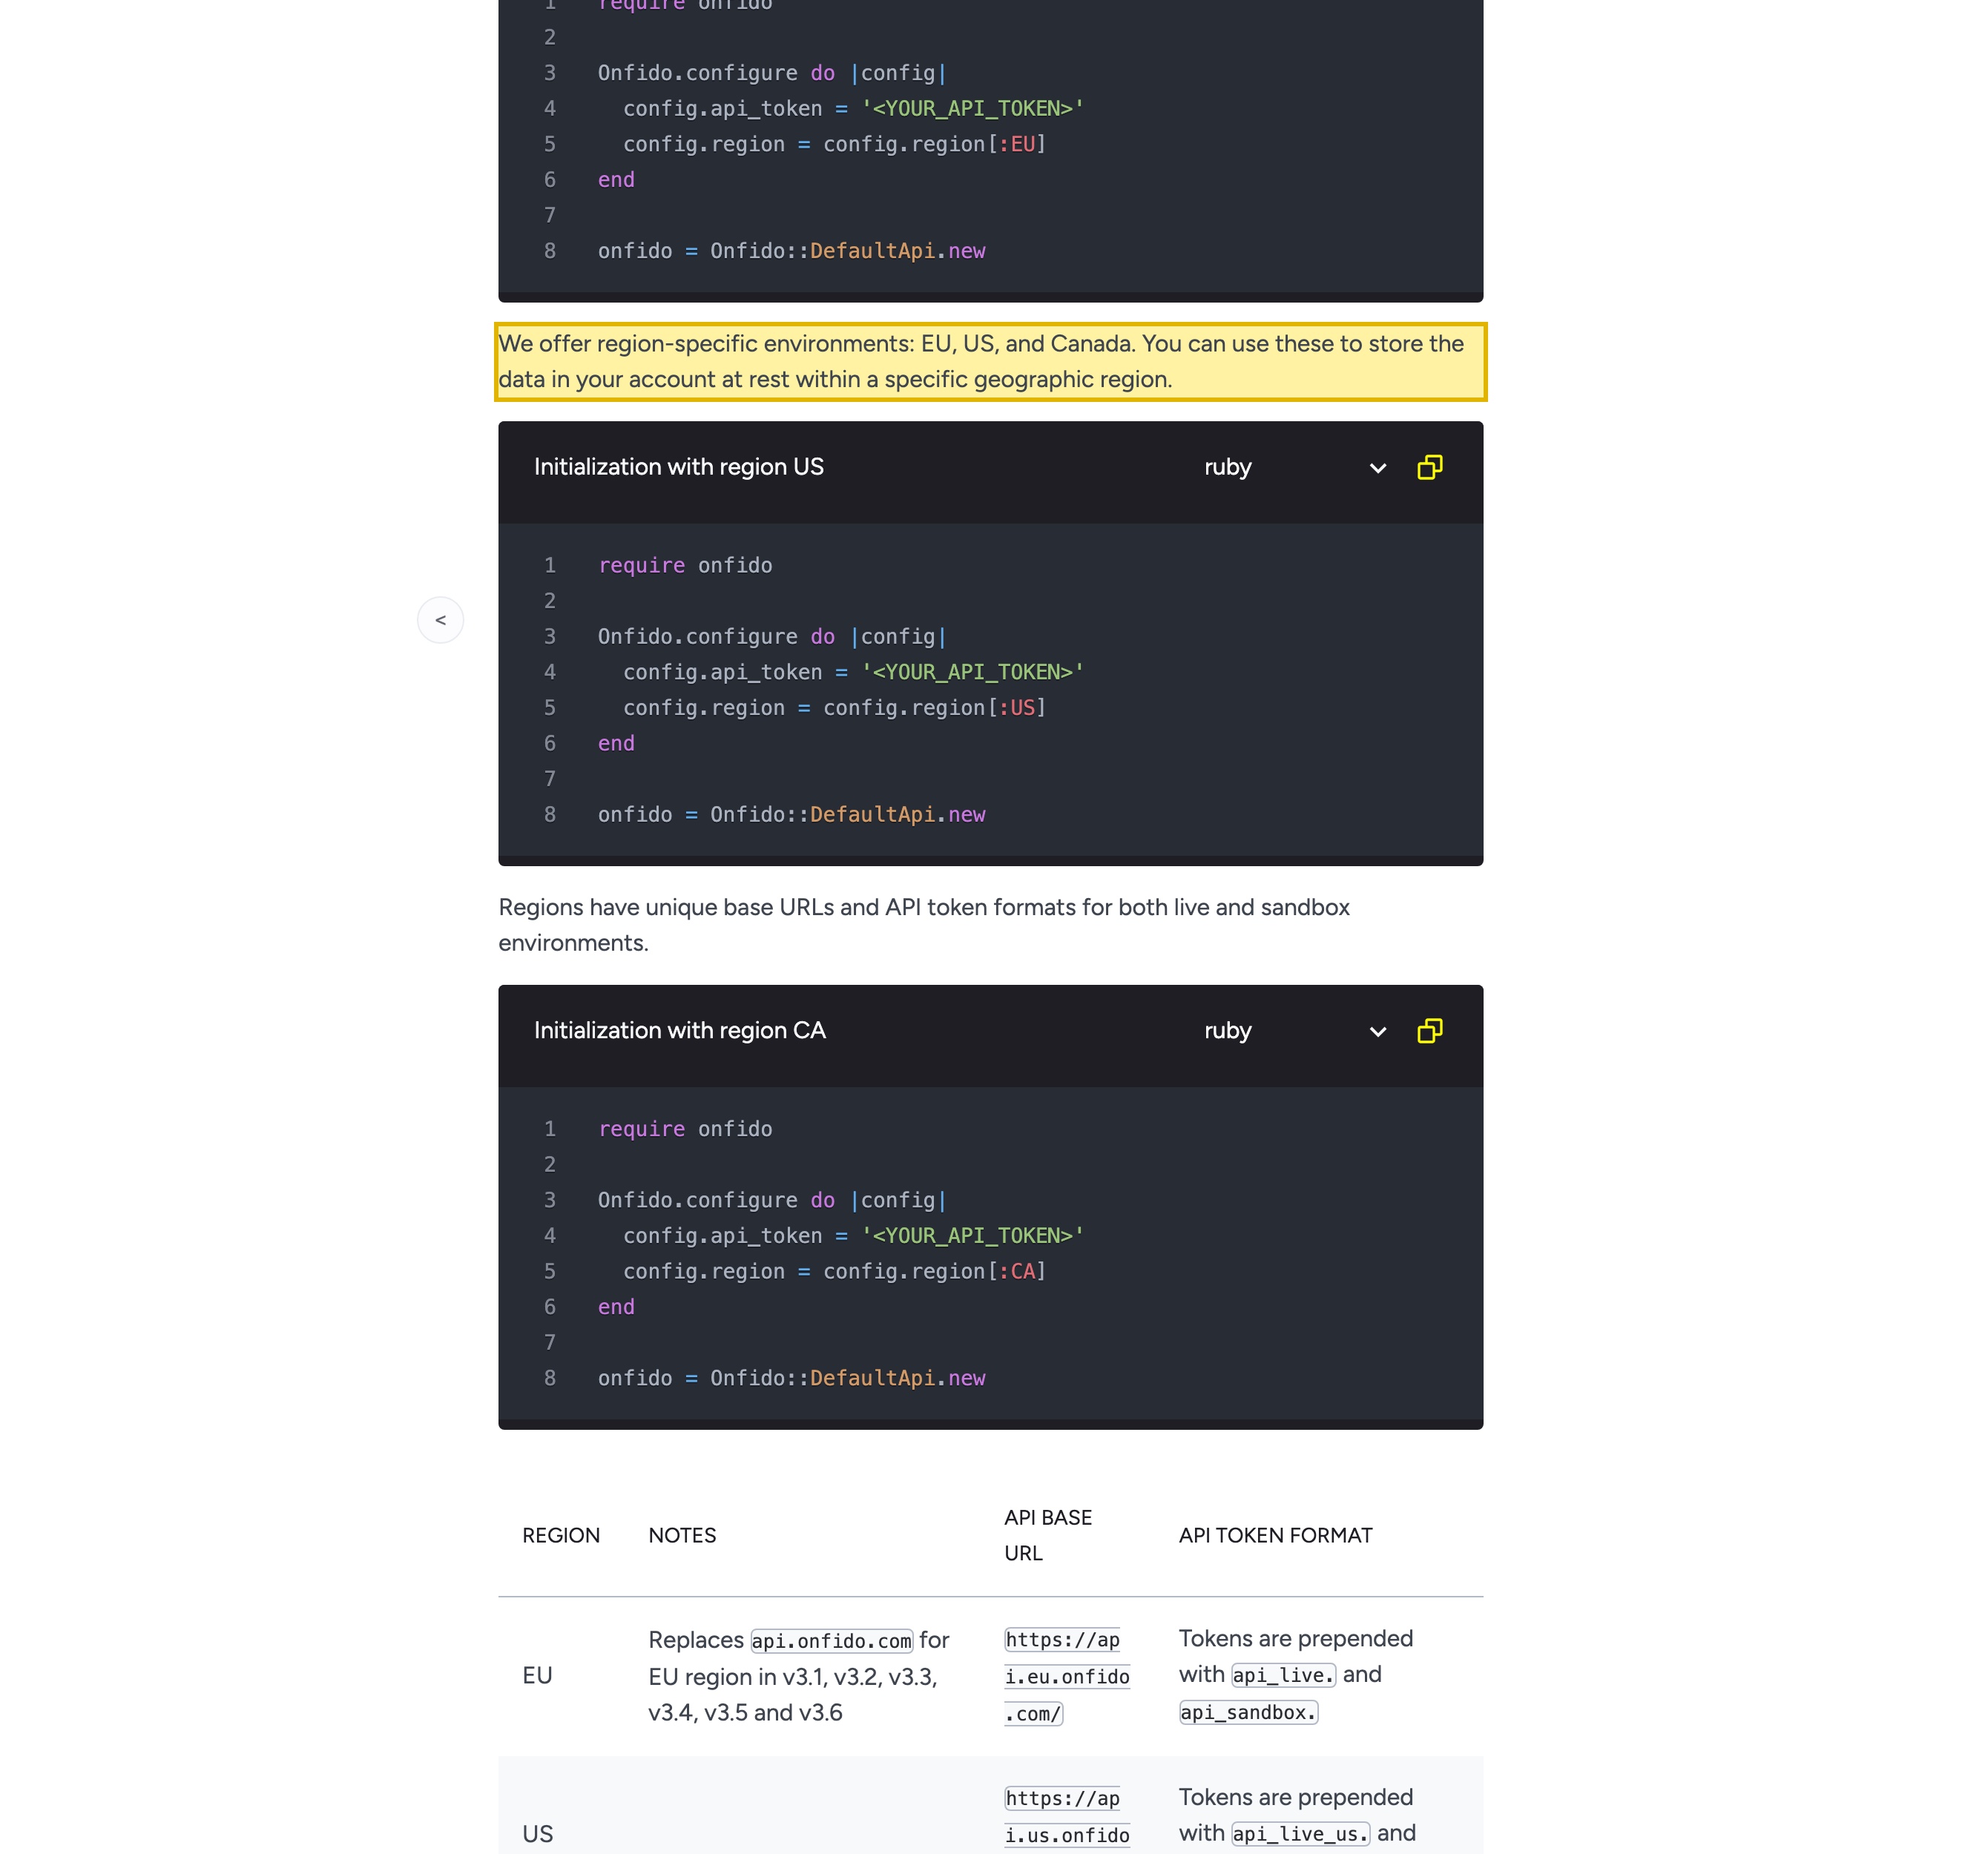
Onfido — ahora parte de Entrust — ofrece solo tres entornos regionales (“region-specific environments: EU, US, and Canada,”), sin ningún emplazamiento en China continental, así que cada escaneo de documento y cada cotejo facial recogidos de un usuario chino se guardan en el extranjero. Como esos datos son sensibles, la ley china es más estricta: un consentimiento separado y específico y una necesidad acreditada para tratarlos (PIPL artículos 28–30), y después un consentimiento adicional y un mecanismo de transferencia para enviarlos al extranjero — una transferencia transfronteriza que regula la PIPL (artículos 38–40), con más probabilidades de que se aplique una evaluación de seguridad de la exportación de datos, un deber de almacenamiento dentro del país para un operador de infraestructuras críticas o un tratante de grandes volúmenes (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) y ningún recurso en el continente al que vincular un registro ICP. La tabla de abajo recoge la redacción de la propia Onfido y la regla que activa cada línea.
Esto es un mapa de riesgo, no un veredicto — lo que usted debe depende de su entidad, de los datos de identidad que recoge, de su papel como responsable y de quiénes son sus usuarios, y conviene concretarlo con asesoría legal. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! Onfido captura datos de documentos de identidad oficiales + biométricos faciales — información personal sensible según la PIPL, con reglas más estrictas
- ! Onfido almacena los datos de identidad solo en la UE, EE. UU. o Canadá — fuera del continente
- ! Llevar allí los datos de identidad y faciales de usuarios de China es una transferencia transfronteriza según la PIPL
- ✕ Onfido no menciona ninguna región de alojamiento en China continental
- ! Los operadores de infraestructuras críticas o tratantes de grandes volúmenes deben almacenar dentro del país, algo que Onfido no puede ofrecer
- ! Una página de onboarding orientada a China servida desde dentro de China necesita un registro ICP
Lo que la documentación oficial de Onfido dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Onfido es ahora parte de Entrust — y verifica a los usuarios con exactamente los datos que China trata como más sensibles. Entrust completó la adquisición de Onfido en 2024, y la propia documentación de la API del producto señala ahora que, tras la adquisición, Onfido pasa a conocerse como Entrust (“following the acquisition, Onfido is now known as Entrust”). El servicio lee un documento de identidad oficial y lo coteja con un dato biométrico facial de un selfie o de un escaneo de prueba de vida — datos de identidad y biométricos que son información personal sensible según la PIPL (artículo 28), con un estándar más estricto de consentimiento separado y necesidad antes incluso de llegar a la cuestión transfronteriza. | Documentación de la API de Onfido (ahora parte de Entrust) — guía de migración de v3 a v3.6, consultado el 2026-10-09; PIPL artículo 28 |
| Onfido aloja los datos de verificación de identidad solo en la UE, EE. UU. y Canadá — nunca en China continental. Su propia documentación de la API afirma: “We offer region-specific environments: EU, US, and Canada,” cada uno con su propia URL base, y que “for the EU region, data is physically stored in the Republic of Ireland, with backup storage in Germany.” No se ofrece ninguna región en China continental, así que las imágenes de documentos y los escaneos faciales recogidos de sus usuarios chinos reposan en el extranjero, y no hay ningún recurso dentro del país al que vincular un registro ICP. | Onfido (now part of Entrust) API Reference — Regions, consultado el 2026-10-09 |
| Guardar esos datos en el extranjero es una transferencia transfronteriza de información personal sensible. Cuando los datos de identidad y biométricos recogidos en China llegan a una región de la UE, EE. UU. o Canadá, la PIPL lo trata como una transferencia transfronteriza e impone el deber a usted, el responsable del tratamiento, no a Onfido: notificación, un consentimiento separado para la transferencia y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38–40) —, con más probabilidades de que se active una evaluación de seguridad de la exportación de datos porque los datos son sensibles. | PIPL artículos 28–30 y 38–40, consultado el 2026-10-09 |
| Para algunos responsables, los datos deben quedarse en China — y servir el onboarding desde dentro del continente activa un registro ICP. Cuando el responsable es un operador de infraestructuras de información críticas o trata información personal en volumen, la información personal recogida en China debe almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — algo que una región en el extranjero no puede satisfacer. Y cualquier página de alta o de verificación orientada a China que se sirva realmente desde dentro de China debe contar con un registro ICP (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT), ligado a un recurso de alojamiento en el continente que Onfido no ofrece. | PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37); Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para una empresa que incorpora clientes o verifica usuarios en China continental, el primer impulso con Onfido es preguntar si sus comprobaciones de identidad funcionarán desde dentro del país. En general, sí — la verificación de Onfido es una API y un SDK integrados en su propio flujo de onboarding, no un destino de consumo que China corte en la frontera. Así que la accesibilidad no es donde se resuelve la decisión sobre China. Lo que la resuelve es la naturaleza de los datos que Onfido recoge para hacer su trabajo, y dónde acaban esos datos. La imagen de un pasaporte o de un documento de identidad y un selfie en directo o un escaneo de prueba de vida son de la información personal más sensible que existe según la ley china, y Onfido los guarda en regiones fuera del continente. Es una cuestión de información personal sensible, transfronteriza y de residencia de datos — y está por encima de la latencia. Onfido responde a la mitad de la residencia en su propia documentación.
Onfido — ahora parte de Entrust, que completó su adquisición en 2024 — no opera ninguna nube de verificación de identidad dentro de China continental. Su propia documentación de la API ofrece tres entornos regionales, UE, EE. UU. y Canadá, y no menciona ningún emplazamiento en China continental entre el que elegir. En el momento en que una imagen de un documento de identidad oficial, un dato biométrico facial o un resultado de verificación recogido de una persona en China llega a una de esas regiones, usted ha realizado una transferencia transfronteriza (数据出境) de información personal — y, como esos datos son sensibles, una rama más estricta de la ley china decide si se le permitía siquiera trasladarlos.
Onfido en China de un vistazo
| Qué lo decide | En los propios términos de Onfido — y la ley china |
|---|---|
| Qué es | Onfido (ahora parte de Entrust) es una plataforma de verificación de identidad / KYC: lee un documento de identidad oficial y lo coteja con un selfie en directo o un escaneo biométrico facial para incorporar y verificar a los usuarios. Los registros que crea — imágenes de documentos de identidad, datos biométricos faciales, campos de identidad extraídos y resultados de verificación — son información personal sobre personas identificables, y los datos biométricos y de identidad son información personal sensible. |
| ¿Es accesible desde el continente? | En general, sí. La verificación de Onfido funciona como una API y un SDK dentro de su propio flujo de onboarding, no como un destino cortado en la frontera, así que la accesibilidad no es la cuestión en China. (Las llamadas de verificación transfronterizas desde el continente hacia un endpoint en el extranjero pueden ser irregulares — una cuestión operativa, que se trata más abajo, no la decisión). |
| ¿Dónde están los datos de identidad? | En el extranjero. La propia documentación de la API de Onfido afirma: “We offer region-specific environments: EU, US, and Canada,” cada uno con su propia URL base, y que “for the EU region, data is physically stored in the Republic of Ireland, with backup storage in Germany.” No hay ninguna región en China continental entre la que elegir. |
| ¿Qué tipo de datos son? | Imágenes de documentos de identidad oficiales y escaneos faciales/biométricos. Según la PIPL (artículo 28), las características biométricas y los datos que revelan una identidad concreta son información personal sensible, lo que conlleva un estándar más estricto: un consentimiento separado y específico y una necesidad acreditada (artículos 29–30) antes incluso de llegar a la cuestión transfronteriza. |
| Recoger en él datos de identidad de China | Guardar en una región en el extranjero datos de identidad y biométricos recogidos en China es una transferencia transfronteriza (数据出境) según la PIPL (artículos 38–40): notificación, un consentimiento separado para la transferencia y un mecanismo de transferencia; por encima de ciertos umbrales puede aplicarse una evaluación de seguridad de la exportación de datos, y es más probable que se active porque los datos son sensibles. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad fija un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir. |
| Servir al público | Una página de alta, onboarding o verificación orientada a China que se sirve realmente a visitantes del continente desde dentro de China necesita un registro ICP ligado a un recurso de alojamiento en el continente. Onfido no menciona ninguna región en el continente, así que no tiene nada propio sobre lo que presentar ese registro. |
| La vía legal | Mantener dentro del país los datos de identidad y biométricos recogidos en China en una ruta de verificación dentro del país y con consentimiento — capturados, procesados y almacenados en el continente — y entregar dentro del país la superficie de onboarding orientada a China sobre infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega; nunca utiliza ni recomienda ninguna forma de elusión. |
Disponibilidad: accesible — pero ¿dónde acaban los datos de identidad?
La posición de Onfido la fija su propia documentación, no una prueba de tiempo de carga. Su documentación de la API enumera tres entornos regionales (“region-specific environments: EU, US, and Canada,”), cada uno con su propia URL base y su propio token, señala que no hay región por defecto (“there is no default region”), así que usted debe elegir una, y afirma que “for the EU region, data is physically stored in the Republic of Ireland, with backup storage in Germany.” Ninguno de los tres está dentro del continente. Así que «¿puede el SDK de onboarding llegar a Onfido desde Shenzhen?» es la prueba equivocada. Llega. La verdadera cuestión es dónde acaban las imágenes de documentos y los escaneos faciales que usted recoge en China, y si se les permitía siquiera salir del país — por eso esta página no publica ninguna cifra propia de latencia de Onfido en China: la velocidad no es el eje de una decisión que depende de la residencia de datos sensibles y del consentimiento.
Una nota operativa que merece nombrarse: las llamadas de verificación transfronterizas desde el continente hacia un endpoint en el extranjero pueden ser irregulares, y la tentación es forzarlas mediante un rodeo de red. 21YunBox no utiliza ni recomienda ninguna elusión de ese tipo — es a la vez un riesgo de cumplimiento y algo ajeno a la cuestión. La pregunta productiva es cómo mantener desde el principio los datos de identidad de China sobre una base legal.
La cuestión de la residencia de datos: un almacén KYC en el extranjero es una transferencia transfronteriza
Esta es la puerta que la mayoría de los equipos pasa por alto. Una región en la UE, EE. UU. o Canadá está, por definición, fuera del continente. Las imágenes de documentos de identidad oficiales, los datos biométricos faciales, los campos de identidad extraídos y los resultados de verificación que Onfido guarda para sus usuarios en China son información personal, y cargarlos en una región en el extranjero es una transferencia transfronteriza de información personal según la Ley de Protección de Información Personal de China. La PIPL impone el deber al responsable del tratamiento — usted, la organización que gestiona el onboarding, no Onfido, el encargado: los artículos 38–40 exigen notificación, un consentimiento separado, distinto de cualquier aceptación general del uso de su servicio, y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación.
Por encima de ciertos umbrales, o cuando los datos se consideran «datos importantes», esa transferencia también puede requerir la evaluación de seguridad de la exportación de datos de China (数据出境安全评估) antes de que salga nada — y, como los datos de identidad y biométricos son sensibles, esos umbrales se alcanzan antes. Y si su organización es un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la disposición de localización de datos se renumeró en la reforma de 2025, en vigor desde el 1 de enero de 2026, sin cambios de fondo) exige que la información personal generada en China se almacene en China — un deber de almacenamiento dentro del país que una región en Irlanda, Virginia o Montreal sencillamente no puede satisfacer. Nada de esto depende de lo rápido que se completa una comprobación; depende de si los datos tenían una base legal para estar allí. Cuáles de estos deberes afectan a su despliegue concreto es un riesgo que confirmar con asesoría legal frente a lo que realmente recoge su flujo de verificación.
Los documentos de identidad y los escaneos faciales son información personal sensible — el consentimiento va encima
La residencia es solo la mitad, y en la verificación de identidad la otra mitad es más aguda que en la mayoría de las herramientas. Onfido funciona capturando justamente las categorías que la ley china trata como más sensibles: una imagen de un documento de identidad oficial y un dato biométrico facial de un selfie o de una prueba de vida. Según la PIPL, las características biométricas y los datos que revelan una identidad concreta son información personal sensible (artículo 28), y tratarlos conlleva un estándar más estricto que el de los datos ordinarios — un consentimiento separado y específico y una necesidad acreditada, con una notificación clara del propósito y del impacto antes de empezar la recogida (artículos 29–30). La transferencia transfronteriza a una región en el extranjero necesita después un consentimiento separado adicional, que se suma al anterior.
Onfido le ofrece controles que pueden ayudar — selección de la región de residencia, herramientas de eliminación y conservación, y la posibilidad de minimizar lo que guarda cada entorno —, pero reducen la exposición; no cumplen los deberes de consentimiento, necesidad y notificación sobre la información personal sensible, que recaen sobre usted como responsable. Si su justificación de necesidad se sostiene, y qué debe decir exactamente su flujo de consentimiento antes de que un usuario suba un documento, son cuestiones que concretar con asesoría legal.
Sin región en el continente sobre la que registrarse — y por qué cambiar de región no es la solución
Una pantalla de alta, un recorrido de onboarding o una página de verificación orientados a China que se sirven realmente a visitantes del continente desde dentro de China activan un registro ICP (ICP 备案) según la Orden n.º 292 del Consejo de Estado y la Orden n.º 33 del MIIT, y ese registro tiene que ir ligado a un recurso de alojamiento físicamente en el continente. Onfido no ofrece ninguno, así que en Onfido no hay nada sobre lo que presentar el registro — la misma carencia estructural que expone el deber de residencia, vista desde el lado de la licencia.
El movimiento obvio es cambiar la región de Onfido a la más cercana a China y llamarlo «dentro del país» — pero las tres disponibles son la UE, EE. UU. y Canadá, y ninguna está en el continente, así que pasar, por ejemplo, de la región de EE. UU. a la de Canadá solo traslada la transferencia transfronteriza; no la elimina. Mantener dentro del país los datos de identidad y biométricos recogidos en China significa poner en marcha un hogar residente en China para la propia verificación, de modo que los datos sensibles se capturen, procesen y almacenen en el país en lugar de enviarse al extranjero — mientras Onfido sigue sirviendo a los mercados donde ya le funciona. Esa división — qué debe quedarse, qué puede salir — es el núcleo del trabajo, y es una cuestión legal antes que técnica.
Esto es un mapa de riesgo, no un veredicto: si usted debe un consentimiento separado para la información personal sensible, un consentimiento adicional para la transferencia, una evaluación de exportación de datos, almacenamiento dentro del país, un registro ICP o alguna combinación depende de su entidad, de los datos de identidad que recoge, de su papel como responsable y de quiénes son sus usuarios — conviene concretarlo con asesoría legal antes de apoyarse en ello.
La vía legal — cartografiar, localizar, entregar
Existe una manera legal de verificar identidades para una presencia orientada a China, y tiene una forma definida. Primero, cartografiar: nuestro equipo de China recorre su exposición a la PIPL en ambos frentes — el tratamiento de datos sensibles y la transferencia transfronteriza —, identificando qué registros de identidad recogidos en China (imágenes de documentos, datos biométricos faciales, campos extraídos, resultados de verificación) deben permanecer en el país, qué puede salir legalmente, dónde se aplica una evaluación de exportación de datos o un deber de almacenamiento del artículo 39, y qué debe cubrir su notificación de consentimiento y necesidad antes de que un usuario suba un documento. Las conclusiones jurídicas se resuelven con asesoría legal; nosotros construimos la imagen técnica que las alimenta.
Luego, localizar: ponemos en marcha e integramos para sus usuarios en China una ruta de verificación de identidad dentro del país y con consentimiento — que capture, procese y almacene los datos de identidad y biométricos dentro del continente —, de modo que el onboarding siga funcionando mientras esos datos sensibles dejan de salir del país por defecto, y usted conserva Onfido para los mercados donde ya le sirve.
Luego, entregar: la superficie de onboarding o de alta orientada a China a la que realmente llegan sus usuarios es en sí misma un servicio público en el continente, por lo que conlleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país. 21YunBox la entrega dentro del país — el 21YunBox Optimizer — situada por delante de lo que ya utiliza, sin reconstruir y sin cambiar de plataforma. El resultado es una verificación de identidad que funciona de forma legal y conforme para sus usuarios en China. Lo que nunca hacemos — y lo que nadie puede hacer legalmente — es ofrecerle una vía para esquivar las normas chinas de exportación de datos o cualquier restricción de red: localizamos lo que debe quedarse y entregamos dentro del país, y nunca trasladamos información personal fuera de China subrepticiamente.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad de la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Almacena Onfido en China los datos de identidad de los usuarios chinos?
No. La propia documentación de la API de Onfido ofrece solo tres entornos regionales — UE, EE. UU. y Canadá —, sin ningún emplazamiento en China continental, y dice que los datos de la UE se almacenan físicamente en la República de Irlanda, con copia de seguridad en Alemania («physically stored in the Republic of Ireland, with backup storage in Germany»). Así que las imágenes de documentos de identidad oficiales y los datos biométricos faciales que recoge de usuarios chinos se guardan en el extranjero, lo que los convierte en una transferencia transfronteriza de información personal según la PIPL — y, como los datos de identidad y biométricos son sensibles, el responsable del tratamiento (usted, no Onfido) debe un consentimiento separado, una necesidad acreditada y un mecanismo de transferencia.
Onfido es ahora parte de Entrust — ¿cambia eso la respuesta para China?
Entrust completó la adquisición de Onfido en 2024, y el producto se comercializa cada vez más como Entrust Identity Verification, pero la postura de cumplimiento que importa aquí no cambia. Las regiones de alojamiento siguen siendo la UE, EE. UU. y Canadá, sin opción en China continental, y los datos capturados siguen siendo información de documentos de identidad oficiales y biométrica facial — información personal sensible según la PIPL. Las cuestiones de transferencia transfronteriza, de consentimiento para datos sensibles y de residencia de datos son exactamente las mismas, sea cual sea la marca que figure en el contrato.
¿Puede 21YunBox ayudarnos a que nuestro onboarding con Onfido funcione en China?
Sí. Nuestro equipo de China puede cartografiar su exposición — los deberes de la PIPL sobre datos sensibles, transfronterizos y de residencia ligados a los datos de identidad y biométricos que recoge su onboarding —, después localizar una ruta de verificación dentro del país y con consentimiento que capture, procese y almacene esos datos dentro del continente, y poner en marcha la entrega dentro del país, con registro ICP, que requiere una presencia conforme en China, por delante del stack que ya utiliza. Póngase en contacto para revisar su caso concreto.


