Funktioniert Onfido in China? Identitätsverifizierungs-Data-Residency, PIPL-sensible-Daten & ICP
Onfido — jetzt Teil von Entrust — betreibt seine Identitätsverifizierungs-Cloud nur in Regionen außerhalb Chinas (EU, USA und Kanada), ohne Festlandchina-Standort, die Frage ist also nicht Geschwindigkeit. Die Behörden-ID-Bilder und biometrischen Gesichtsdaten, die es erfasst, um Ihre China-Nutzer zu verifizieren, sind sensible personenbezogene Daten nach PIPL, und sie offshore zu halten ist ein grenzüberschreitender Transfer mit einer strengeren Gesonderte-Einwilligungs- und Datenausfuhr-Last, plus einer inländischen Speicherpflicht für einen CIIO oder Verarbeiter großer Mengen und keiner Grundlage für eine ICP-Beian. Ein Compliance-zuerst-Blick auf die Sensible-Daten-Residency-, Grenz- und ICP-Exponierung und den rechtmäßigen inländischen Pfad.
Funktioniert Onfido in China?
Die Frage ist nicht Geschwindigkeit. Onfidos Prüfungen laufen innerhalb Ihres eigenen Onboarding-Flusses und erreichen im Allgemeinen China — aber die Behörden-ID-Bilder und biometrischen Gesichtsdaten, die es erfasst, um Ihre Nutzer zu verifizieren, sind sensible personenbezogene Daten nach PIPL, und Onfido hält sie nur in Regionen außerhalb Chinas.
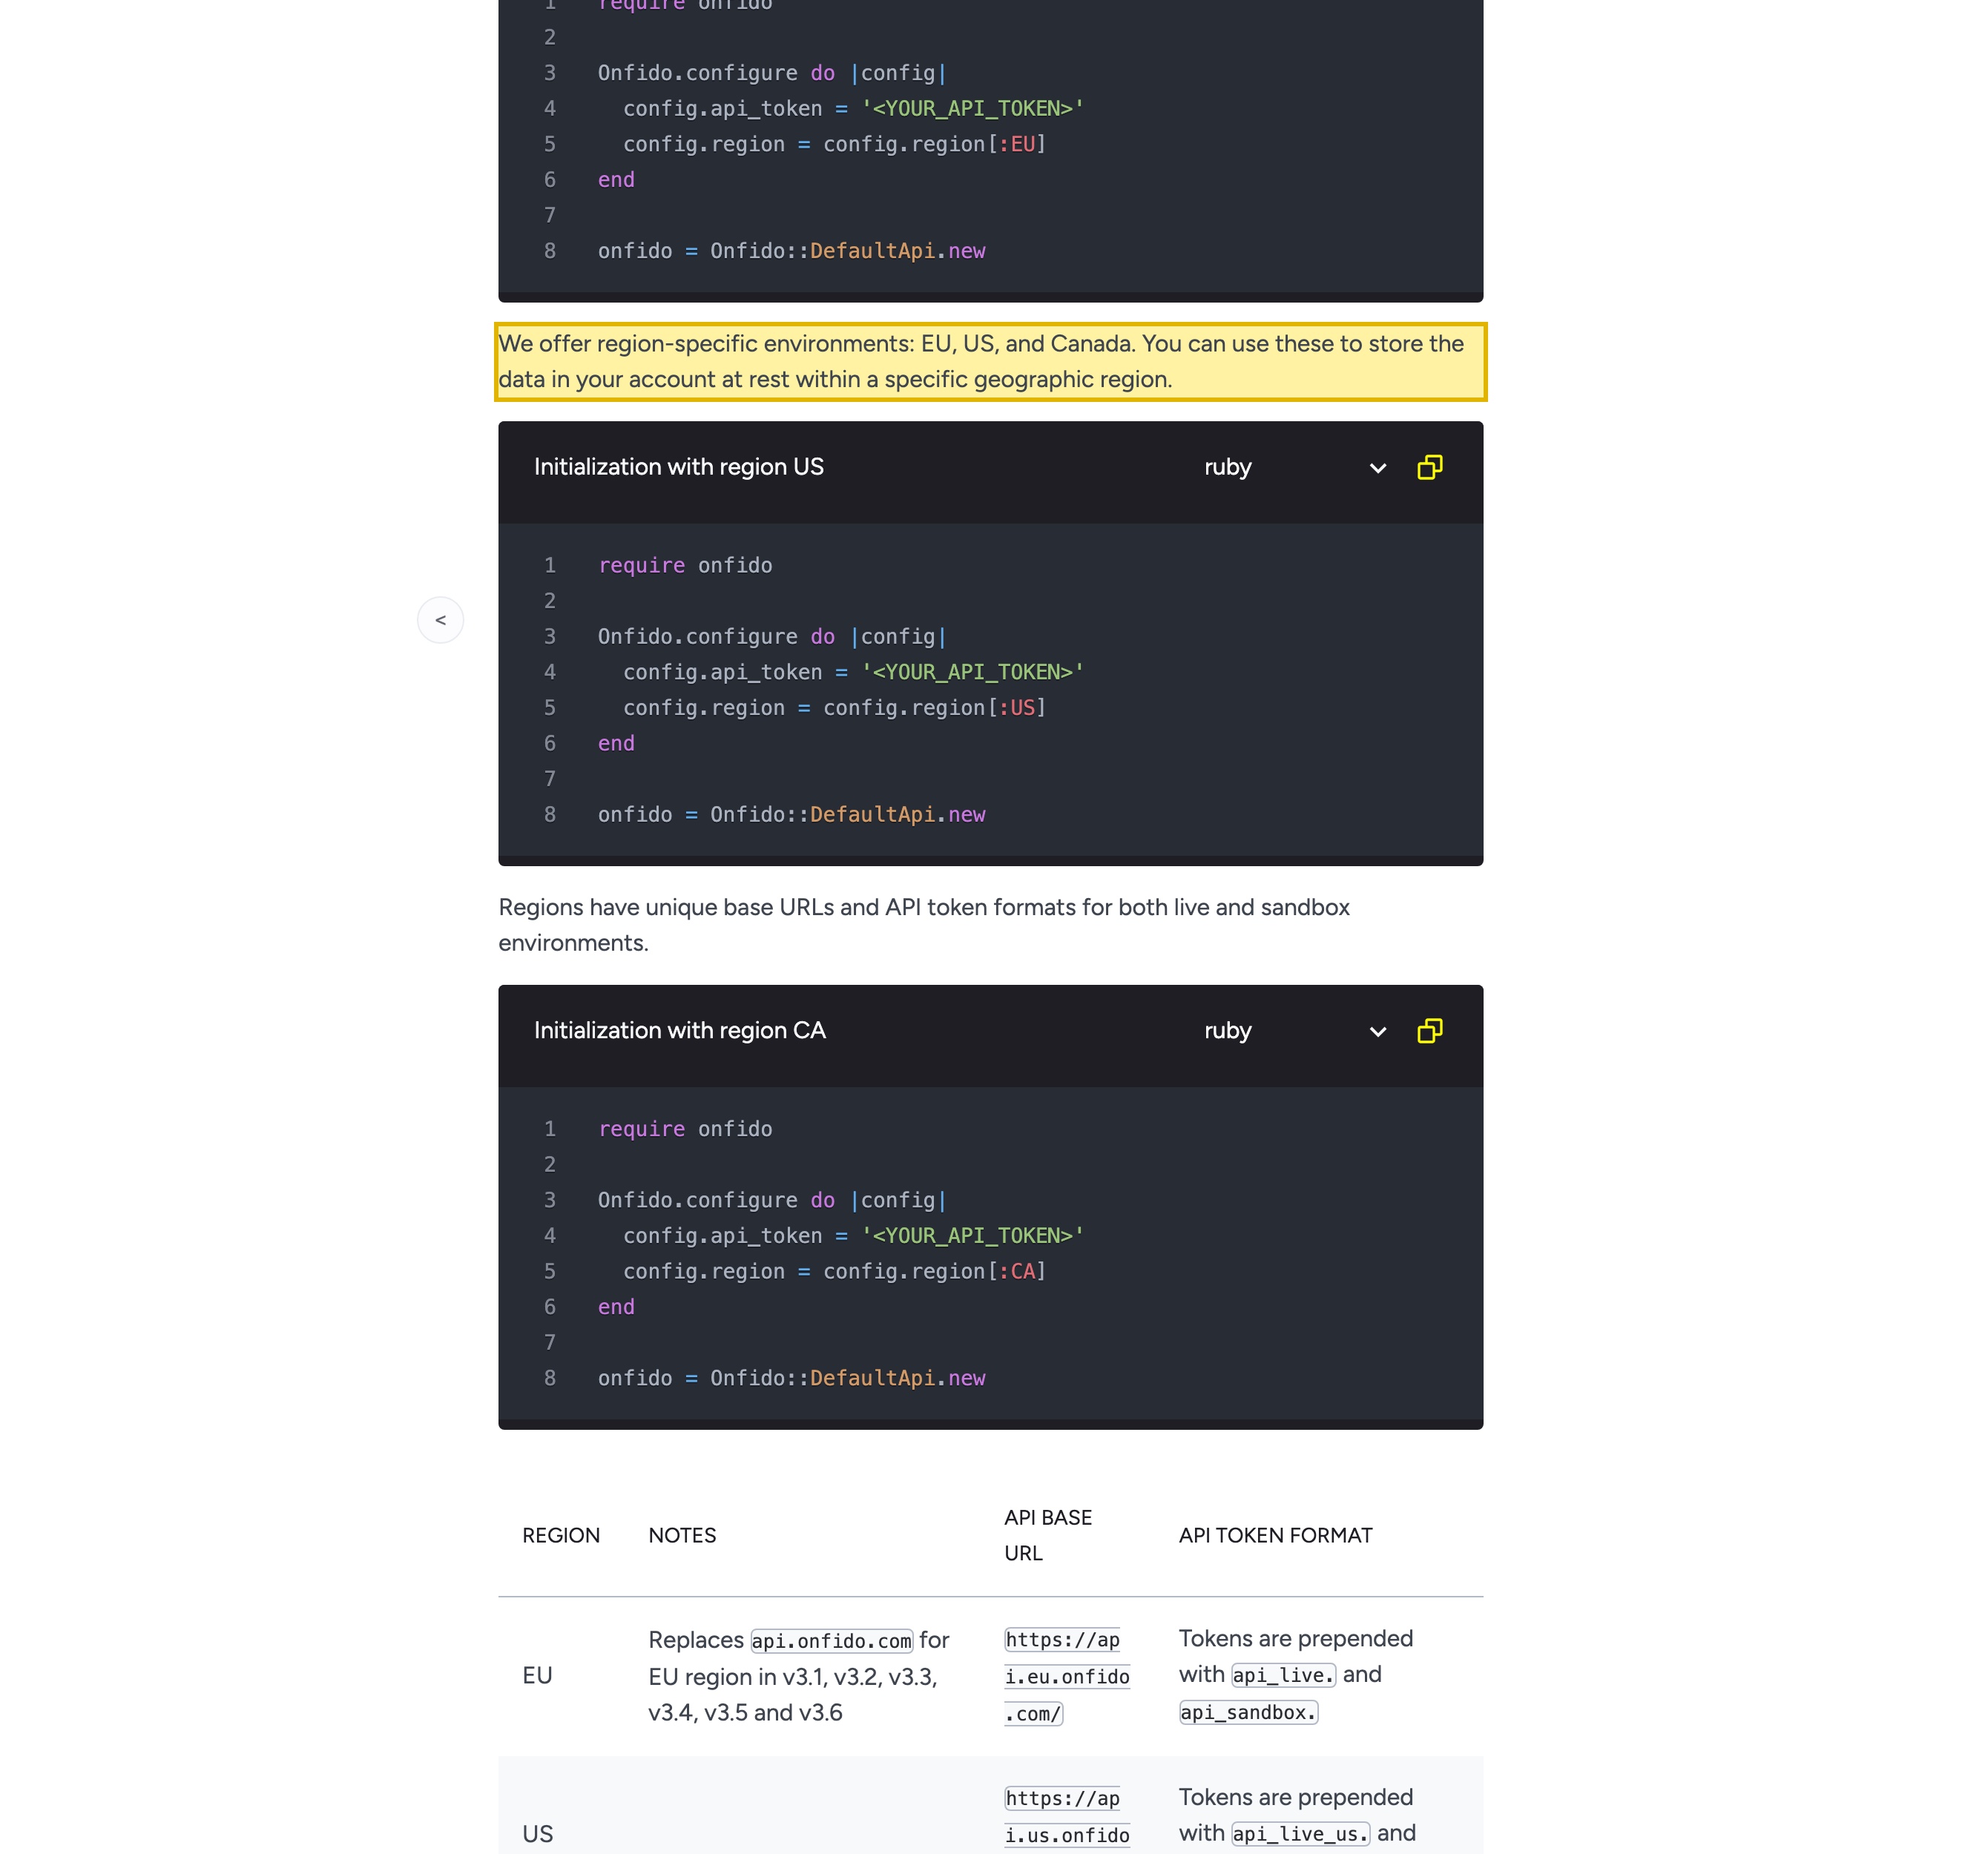
Onfido — jetzt Teil von Entrust — bietet nur drei „region-specific environments: EU, US, and Canada," ohne Festlandchina-Standort, jeder ID-Scan und Gesichtsabgleich, der von einem chinesischen Nutzer erfasst wird, wird also offshore gehalten. Weil diese Daten sensibel sind, ist Chinas Recht strenger: eine gesonderte, spezifische Einwilligung und eine nachgewiesene Notwendigkeit, sie zu verarbeiten (PIPL Artikel 28–30), dann eine weitere Einwilligung und ein Transfermechanismus, um sie ins Ausland zu senden — ein grenzüberschreitender Transfer, den PIPL regelt (Artikel 38–40), mit einer Datenausfuhr-Sicherheitsbewertung, die wahrscheinlicher gilt, einer inländischen Speicherpflicht für einen CIIO oder Verarbeiter großer Mengen (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) und keiner Festland-Ressource, an die man eine ICP-Beian anknüpfen könnte. Die Tabelle unten ist Onfidos eigene Formulierung und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — was Sie schulden, dreht sich um Ihre Rechtsperson, die Identitätsdaten, die Sie sammeln, Ihre Rolle als Verarbeiter und wer Ihre Nutzer sind, und es ist wert, mit Rechtsbeistand geklärt zu werden. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Onfido erfasst Behörden-ID- + biometrische Gesichtsdaten — sensible PI nach PIPL, strengere Regeln gelten
- ! Onfido speichert Identitätsdaten nur in der EU, den USA oder Kanada — offshore vom Festland
- ! Die ID- und Gesichtsdaten von China-Nutzern dorthin zu bewegen ist ein grenzüberschreitender Transfer nach PIPL
- ✕ Onfido benennt keine Festlandchina-Hosting-Region
- ! CIIO / Verarbeiter großer Mengen schulden inländische Speicherung, die Onfido nicht bieten kann
- ! Eine China-gerichtete Onboarding-Seite, aus dem Inneren Chinas bedient, braucht eine ICP-Beian
Was die offizielle Onfido-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Onfido ist jetzt Teil von Entrust — und es verifiziert Nutzer mit genau den Daten, die China als am sensibelsten behandelt. Entrust schloss seine Übernahme von Onfido 2024 ab, und die eigene API-Dokumentation des Produkts merkt jetzt an, dass „following the acquisition, Onfido is now known as Entrust." Der Dienst liest ein Behörden-ID-Dokument und gleicht es mit einer biometrischen Gesichtsaufnahme aus einem Selfie oder Liveness-Scan ab — ID- und biometrische Daten, die sensible personenbezogene Daten nach PIPL sind (Artikel 28), die einen strengeren Gesonderte-Einwilligungs- und Notwendigkeitsstandard tragen, bevor die Grenz-Frage überhaupt erreicht wird. | Onfido (now part of Entrust) API documentation — v3 to v3.6 migration guide, abgerufen 2026-10-09; PIPL Article 28 |
| Onfido hostet Identitätsverifizierungsdaten nur in der EU, den USA und Kanada — nie auf dem Festland China. Seine eigene API-Dokumentation erklärt „We offer region-specific environments: EU, US, and Canada," jede mit eigener Basis-URL, und dass „for the EU region, data is physically stored in the Republic of Ireland, with backup storage in Germany." Es gibt keine angebotene Festlandchina-Region, die ID-Bilder und Gesichtsscans, die von Ihren chinesischen Nutzern erfasst werden, ruhen also offshore, und es gibt keine inländische Ressource, an die man eine ICP-Beian anknüpfen könnte. | Onfido (now part of Entrust) API Reference — Regions, abgerufen 2026-10-09 |
| Diese Daten offshore zu halten ist ein grenzüberschreitender Transfer sensibler personenbezogener Daten. Wenn in China erhobene ID- und biometrische Daten in einer EU-, US- oder Kanada-Region landen, behandelt PIPL es als grenzüberschreitenden Transfer und legt die Pflicht auf Sie, den Verarbeiter, nicht auf Onfido: Benachrichtigung, eine gesonderte Einwilligung für den Transfer und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung (Artikel 38–40) — mit einer Datenausfuhr-Sicherheitsbewertung, die wahrscheinlicher greift, weil die Daten sensibel sind. | PIPL Articles 28–30 and 38–40, abgerufen 2026-10-09 |
| Für einige Verarbeiter müssen die Daten in China bleiben — und das Bedienen von Onboarding aus dem Inneren des Festlands löst eine ICP-Beian aus. Wo der Verarbeiter ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Daten in Mengen bewegt, müssen in China erhobene personenbezogene Daten auf dem Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — was eine Region außerhalb Chinas nicht erfüllen kann. Und jede China-gerichtete Sign-up- oder Verifizierungsseite, die tatsächlich aus dem Inneren Chinas bedient wird, muss eine ICP-Beian tragen (Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33), die an eine Hosting-Ressource auf dem Festland gebunden ist, die Onfido nicht bietet. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37); State Council Order No. 292; MIIT Order No. 33 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für ein Unternehmen, das Kunden onboardet oder Nutzer auf dem Festland China verifiziert, ist der erste Instinkt bei Onfido zu fragen, ob seine Identitätsprüfungen aus dem Inneren des Landes laufen. Das werden sie im Allgemeinen — Onfidos Verifizierung ist eine API und ein SDK, eingebettet in Ihren eigenen Onboarding-Fluss, kein Consumer-Ziel, das China an der Grenze blockiert. Erreichbarkeit ist also nicht, wo die China-Entscheidung geklärt wird. Was sie klärt, ist die Natur der Daten, die Onfido sammelt, um seine Aufgabe zu erfüllen, und wo diese Daten zur Ruhe kommen. Ein Reisepass- oder Ausweis-Bild und ein Live-Selfie oder Liveness-Scan sind etwa so sensibel, wie personenbezogene Informationen nach Chinas Recht werden, und Onfido hält sie in Regionen außerhalb des Festlands. Das ist eine Sensible-personenbezogene-Daten-, Grenz- und Data-Residency-Frage — und sie sitzt vor der Latenz. Onfido beantwortet die Residency-Hälfte in seiner eigenen Dokumentation.
Onfido — jetzt Teil von Entrust, das seine Übernahme 2024 abschloss — betreibt keine Identitätsverifizierungs-Cloud innerhalb des Festlands China. Seine eigene API-Dokumentation bietet drei regionsspezifische Umgebungen, EU, USA und Kanada, und benennt keinen Festlandchina-Standort zum Auswählen. In dem Moment, in dem ein Behörden-ID-Bild, eine biometrische Gesichtsaufnahme oder ein Verifizierungsergebnis, das von einer Person in China erfasst wurde, in einer dieser Regionen landet, haben Sie einen grenzüberschreitenden Transfer (数据出境) personenbezogener Daten vorgenommen — und weil diese Daten sensibel sind, entscheidet ein strengerer Zweig von Chinas Recht, ob Sie sie überhaupt bewegen durften.
Onfido in China auf einen Blick
| Was es entscheidet | In Onfidos eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | Onfido (jetzt Teil von Entrust) ist eine Identitätsverifizierungs-/KYC-Plattform: es liest ein Behörden-ID-Dokument und gleicht es mit einem Live-Selfie oder biometrischen Gesichtsscan ab, um Nutzer zu onboarden und zu verifizieren. Die Datensätze, die es erstellt — ID-Bilder, biometrische Gesichtsdaten, extrahierte Identitätsfelder und Verifizierungsergebnisse — sind personenbezogene Daten über identifizierbare Personen, und die biometrischen und ID-Daten sind sensible personenbezogene Daten. |
| Ist es vom Festland aus erreichbar? | Im Allgemeinen ja. Onfidos Verifizierung läuft als API und SDK innerhalb Ihres eigenen Onboarding-Flusses, nicht als an der Grenze blockiertes Ziel, Erreichbarkeit ist also nicht die China-Frage. (Grenzüberschreitende Verifizierungsaufrufe vom Festland zu einem Endpunkt außerhalb Chinas können inkonsistent sein — eine operative Sache, unten, nicht die Entscheidung.) |
| Wo sitzen die Identitätsdaten? | Offshore. Onfidos eigene API-Dokumentation erklärt „We offer region-specific environments: EU, US, and Canada," jede mit eigener Basis-URL, und dass „for the EU region, data is physically stored in the Republic of Ireland, with backup storage in Germany." Es gibt keine Festlandchina-Region zum Auswählen. |
| Welche Art von Daten sind es? | Behörden-ID-Bilder und biometrische Gesichtsscans. Nach PIPL (Artikel 28) sind biometrische Merkmale und Daten, die eine bestimmte Identität offenbaren, sensible personenbezogene Daten, die einen strengeren Standard tragen: eine gesonderte, spezifische Einwilligung und eine nachgewiesene Notwendigkeit (Artikel 29–30), bevor Sie überhaupt die Grenz-Frage erreichen. |
| China-Identitätsdaten darin sammeln | In China erhobene ID- und biometrische Daten in einer Region außerhalb Chinas zu halten ist ein grenzüberschreitender Transfer (数据出境) nach PIPL (Artikel 38–40): Benachrichtigung, eine gesonderte Einwilligung für den Transfer und ein Transfermechanismus; eine Datenausfuhr-Sicherheitsbewertung kann oberhalb der Schwellen gelten und greift wahrscheinlicher, weil die Daten sensibel sind. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen setzt das Cybersicherheitsgesetz nach Artikel 39 (vormals Artikel 37) eine inländische Speicherpflicht, die eine Region außerhalb Chinas nicht erfüllen kann. |
| Die Öffentlichkeit bedienen | Eine China-gerichtete Sign-up-, Onboarding- oder Verifizierungsseite, die tatsächlich Besuchern auf dem Festland aus dem Inneren Chinas bedient wird, braucht eine ICP-Beian, die an eine Hosting-Ressource auf dem Festland gebunden ist. Onfido benennt keine Festland-Region, es gibt also nichts Eigenes, wogegen man einreichen könnte. |
| Der rechtmäßige Pfad | Halten Sie in China erhobene ID- und biometrische Daten im Inland auf einer eingewilligten, inländischen Verifizierungsroute — auf dem Festland erfasst, verarbeitet und gespeichert — und liefern Sie die China-gerichtete Onboarding-Oberfläche im Inland auf ICP-eingereichter Infrastruktur. 21YunBox kartiert, lokalisiert und liefert; es nutzt oder empfiehlt niemals eine Umgehung jeglicher Art. |
Verfügbarkeit: erreichbar — aber wo kommen die Identitätsdaten zur Ruhe?
Onfidos Position ist in seiner eigenen Dokumentation gesetzt, nicht durch einen Ladezeit-Test. Seine API-Dokumentation listet drei „region-specific environments: EU, US, and Canada,” jede mit eigener Basis-URL und Token, merkt an, dass „there is no default region” ist, Sie müssen also eine wählen, und erklärt, dass „for the EU region, data is physically stored in the Republic of Ireland, with backup storage in Germany.” Nicht eine der drei ist innerhalb des Festlands. „Kann das Onboarding-SDK Onfido aus Shenzhen erreichen?” ist also der falsche Test. Es erreicht. Die eigentliche Frage ist, wo die ID-Bilder und Gesichtsscans, die Sie in China sammeln, zur Ruhe kommen und ob sie das Land überhaupt verlassen durften — weshalb diese Seite keine erstanbieterliche China-Latenzzahl für Onfido veröffentlicht: Geschwindigkeit ist nicht die Achse für eine Entscheidung, die sich um Sensible-Daten-Residency und Einwilligung dreht.
Eine operative Anmerkung ist es wert, genannt zu werden: grenzüberschreitende Verifizierungsaufrufe vom Festland zu einem Endpunkt außerhalb Chinas können inkonsistent sein, und die Versuchung ist, sie durch einen Netzwerk-Behelf zu zwingen. 21YunBox nutzt oder empfiehlt keine solche Umgehung — sie ist sowohl ein Compliance-Risiko als auch nebensächlich. Die produktive Frage ist, wie man die China-Identitätsdaten überhaupt erst auf ein rechtmäßiges Fundament stellt.
Die Data-Residency-Frage: ein KYC-Speicher außerhalb Chinas ist ein grenzüberschreitender Transfer
Hier ist die Tür, die die meisten Teams übersehen. Eine Region in der EU, den USA oder Kanada liegt per Definition außerhalb des Festlands. Die Behörden-ID-Bilder, biometrischen Gesichtsdaten, extrahierten Identitätsfelder und Verifizierungsergebnisse, die Onfido für Ihre Nutzer in China hält, sind personenbezogene Daten, und sie in eine Region außerhalb Chinas zu laden ist ein grenzüberschreitender Transfer personenbezogener Daten nach Chinas Gesetz zum Schutz personenbezogener Daten. PIPL legt die Pflicht auf den Verarbeiter — Sie, die Organisation, die das Onboarding betreibt, nicht Onfido den Auftragsverarbeiter: Artikel 38–40 erfordern Benachrichtigung, eine gesonderte Einwilligung, die sich von jeder allgemeinen Zustimmung zur Nutzung Ihres Dienstes unterscheidet, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung.
Oberhalb bestimmter Schwellen, oder wo die Daten als „wichtige Daten” gelten, kann dieser Transfer auch Chinas Datenausfuhr-Sicherheitsbewertung (数据出境安全评估) erfordern, bevor irgendetwas verlässt — und weil ID- und biometrische Daten sensibel sind, werden diese Schwellen früher erreicht. Und wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, verlangt das Cybersicherheitsgesetz nach Artikel 39 (vormals Artikel 37 — die Datenlokalisierungsvorschrift wurde durch die Novelle von 2025 umnummeriert, die am 1. Januar 2026 in Kraft trat, mit unveränderter Substanz), dass in China erzeugte personenbezogene Daten in China gespeichert werden — eine inländische Speicherpflicht, die eine Region außerhalb Chinas in Irland, Virginia oder Montreal schlicht nicht erfüllen kann. Nichts davon dreht sich darum, wie schnell eine Prüfung abschließt; es dreht sich darum, ob die Daten eine rechtmäßige Grundlage hatten, dort zu sein. Welche davon Ihr spezifisches Deployment treffen, ist ein Risiko, das mit Rechtsbeistand gegen das zu bestätigen ist, was Ihr Verifizierungsfluss tatsächlich sammelt.
ID-Dokumente und Gesichtsscans sind sensible personenbezogene Daten — Einwilligung sitzt obendrauf
Residency ist nur die Hälfte davon, und für Identitätsverifizierung ist die andere Hälfte schärfer als für die meisten Tools. Onfido arbeitet, indem es genau die Kategorien erfasst, die Chinas Recht als am sensibelsten behandelt: ein Bild eines Behörden-Identitätsdokuments und eine biometrische Gesichtsaufnahme aus einem Selfie oder einer Liveness-Prüfung. Nach PIPL sind biometrische Merkmale und Daten, die eine bestimmte Identität offenbaren, sensible personenbezogene Daten (Artikel 28), und ihre Verarbeitung trägt einen strengeren Standard als gewöhnliche Daten — eine gesonderte, spezifische Einwilligung und eine nachgewiesene Notwendigkeit, mit einer klaren Benachrichtigung über den Zweck und die Folgen, bevor die Sammlung beginnt (Artikel 29–30). Der grenzüberschreitende Transfer zu einer Region außerhalb Chinas braucht dann eine weitere gesonderte Einwilligung obendrauf gestapelt.
Onfido gibt Ihnen Steuerungen, die helfen können — regionale Residency-Auswahl, Lösch- und Aufbewahrungs-Tooling und die Möglichkeit, zu minimieren, was jede Umgebung hält — aber die reduzieren die Exponierung; sie entledigen nicht der Sensible-PI-Einwilligungs-, Notwendigkeits- und Benachrichtigungspflichten, die bei Ihnen als Verarbeiter sitzen. Ob Ihr Notwendigkeitsargument hält und was genau Ihr Einwilligungsfluss sagen muss, bevor ein Nutzer ein Dokument hochlädt, sind Fragen, die mit Rechtsbeistand zu klären sind.
Keine Festland-Region, wogegen man einreichen könnte — und warum Regionswechsel nicht die Lösung ist
Ein China-gerichteter Sign-up-Bildschirm, eine Onboarding-Reise oder Verifizierungsseite, die tatsächlich Besuchern auf dem Festland aus dem Inneren Chinas bedient wird, hängt an einer ICP-Beian (ICP 备案) nach Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33, und diese Beian muss an eine Hosting-Ressource anknüpfen, die physisch auf dem Festland liegt. Onfido bietet keine, es gibt also nichts auf Onfido, wogegen man einreichen könnte — dieselbe strukturelle Lücke, die die Residency-Pflicht offenlegt, von der Lizenzierungsseite gesehen.
Der naheliegende Schritt ist, die Onfido-Region auf die China nächste zu wechseln und sie inländisch zu nennen — aber die drei angebotenen sind EU, USA und Kanada, und keine ist auf dem Festland, von, sagen wir, der US-Region zur Kanada-Region zu wechseln verlagert also lediglich den grenzüberschreitenden Transfer; es beendet ihn nicht. In China erhobene ID- und biometrische Daten im Inland zu halten bedeutet, eine China-residente Heimat für die Verifizierung selbst aufzustellen, sodass die sensiblen Daten im Land erfasst, verarbeitet und gespeichert werden statt ins Ausland gesendet — während Onfido die Märkte weiter bedient, in denen es bereits für Sie funktioniert. Diese Aufteilung — was bleiben muss, was gehen darf — ist der Kern der Arbeit, und sie ist eine rechtliche Frage, bevor sie eine technische ist.
Dies ist eine Risikokarte, kein Urteil: ob Sie eine gesonderte Sensible-PI-Einwilligung, eine weitere Einwilligung für den Transfer, eine Datenausfuhrbewertung, inländische Speicherung, eine ICP-Beian oder eine Kombination davon schulden, hängt von Ihrer Rechtsperson, den Identitätsdaten, die Sie sammeln, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Nutzer sind — wert, mit Rechtsbeistand geklärt zu werden, bevor Sie sich darauf verlassen.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Identitäten für eine China-gerichtete Präsenz zu verifizieren, und er hat eine Form. Zuerst kartieren: unser China-Team arbeitet Ihre PIPL-Exponierung an beiden Fronten durch — die Sensible-Daten-Verarbeitung und den grenzüberschreitenden Transfer — und identifiziert, welche in China erhobenen Identitätsdatensätze (ID-Bilder, biometrische Gesichtsdaten, extrahierte Felder, Verifizierungsergebnisse) im Land bleiben müssen, was rechtmäßig gehen darf, wo eine Datenausfuhrbewertung oder eine Artikel-39-Speicherpflicht greift und was Ihre Einwilligungs- und Notwendigkeitsbenachrichtigung abdecken muss, bevor ein Nutzer jemals ein Dokument hochlädt. Die rechtlichen Schlussfolgerungen werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: wir stellen eine eingewilligte, inländische Identitätsverifizierungsroute für Ihre China-Nutzer auf und integrieren sie — eine, die die ID- und biometrischen Daten innerhalb des Festlands erfasst, verarbeitet und speichert — sodass das Onboarding weiterarbeitet, während diese sensiblen Daten standardmäßig aufhören, das Land zu verlassen, und Sie Onfido für die Märkte behalten, in denen es Ihnen bereits dient.
Dann ausliefern: die China-gerichtete Onboarding- oder Sign-up-Oberfläche, die Ihre Nutzer tatsächlich erreichen, ist selbst ein öffentlicher Dienst auf dem Festland, sie trägt also eine ICP-Beian-Pflicht (备案) und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland — den 21YunBox Optimizer — vor das gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist Identitätsverifizierung, die für Ihre Nutzer in China legal und rechtskonform läuft. Was wir niemals tun — und was niemand rechtmäßig kann — ist, Ihnen einen Weg um Chinas Datenausfuhrregeln herum oder um irgendeine Netzwerkbeschränkung herum zu reichen: wir lokalisieren, was bleiben muss, und liefern im Inland, und wir bewegen niemals personenbezogene Daten heimlich aus China heraus.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenausfuhr-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- Wie man eine ICP-Beian für China erhält
Häufige Fragen
Speichert Onfido die Identitätsdaten chinesischer Nutzer in China?
Nein. Onfidos eigene API-Dokumentation bietet nur drei regionsspezifische Umgebungen — EU, USA und Kanada — ohne Festlandchina-Standort, und sagt, dass EU-Daten „physically stored in the Republic of Ireland, with backup storage in Germany" sind. Die Behörden-ID-Bilder und biometrischen Gesichtsdaten, die es von chinesischen Nutzern sammelt, werden also offshore gehalten, was sie zu einem grenzüberschreitenden Transfer personenbezogener Daten nach PIPL macht — und weil ID- und biometrische Daten sensibel sind, schuldet der Verarbeiter (Sie, nicht Onfido) eine gesonderte Einwilligung, eine nachgewiesene Notwendigkeit und einen Transfermechanismus.
Onfido ist jetzt Teil von Entrust — ändert das die China-Antwort?
Entrust schloss seine Übernahme von Onfido 2024 ab, und das Produkt wird zunehmend als Entrust Identity Verification gebrandet, aber die Compliance-Haltung, die hier zählt, ist unverändert. Die Hosting-Regionen sind weiterhin EU, USA und Kanada ohne Festlandchina-Option, und die erfassten Daten sind weiterhin Behörden-ID- und biometrische Gesichtsinformationen — sensible personenbezogene Daten nach PIPL. Die Grenztransfer-, Sensible-Einwilligungs- und Data-Residency-Fragen sind genau dieselben, welche Marke auch immer auf dem Vertrag steht.
Kann 21YunBox helfen, unser Onfido-Onboarding in China funktionieren zu lassen?
Ja. Unser China-Team kann Ihre Exponierung kartieren — die PIPL-Sensible-Daten-, Grenz- und Data-Residency-Pflichten, die an die ID- und biometrischen Daten anknüpfen, die Ihr Onboarding sammelt — dann eine eingewilligte, inländische Verifizierungsroute lokalisieren, die diese Daten innerhalb des Festlands erfasst, verarbeitet und speichert, und die ICP-eingereichte, inländische Auslieferung aufstellen, die eine rechtskonforme China-Präsenz erfordert, vor dem Stack, den Sie bereits betreiben. Nehmen Sie Kontakt auf, um Ihren spezifischen Fall durchzugehen.


