Onfidoは中国本土で使えるか:本人確認データの国内保存、PIPLのセンシティブPI、ICP
Onfido——現在はEntrustの一部——は、本人確認クラウドをオフショアのリージョン(EU、米国、カナダ)でのみ運用し、中国本土の拠点はありません。したがって問いは速度ではありません。中国のユーザーを確認するために取得する政府発行IDの画像と顔の生体情報は、PIPLの下でのセンシティブ個人情報であり、それをオフショアに保持することは越境移転であって、より厳しい個別同意とデータ越境の負担を伴います。加えてCIIOや大量取扱者には国内保存の義務があり、ICP備案の土台はありません。センシティブPIの国内保存・越境・ICPのリスク、そして法令に沿った中国国内経路を、コンプライアンス起点で読み解きます。
Onfidoは中国本土で使えるか
問いは速度ではありません。Onfidoのチェックは貴社自身のオンボーディングフロー内で動き、一般に中国から到達できます——しかし、ユーザーを確認するために取得する政府発行IDの画像と顔の生体情報は、PIPLの下でのセンシティブ個人情報であり、Onfidoはそれらをオフショアのリージョンでのみ保持します。
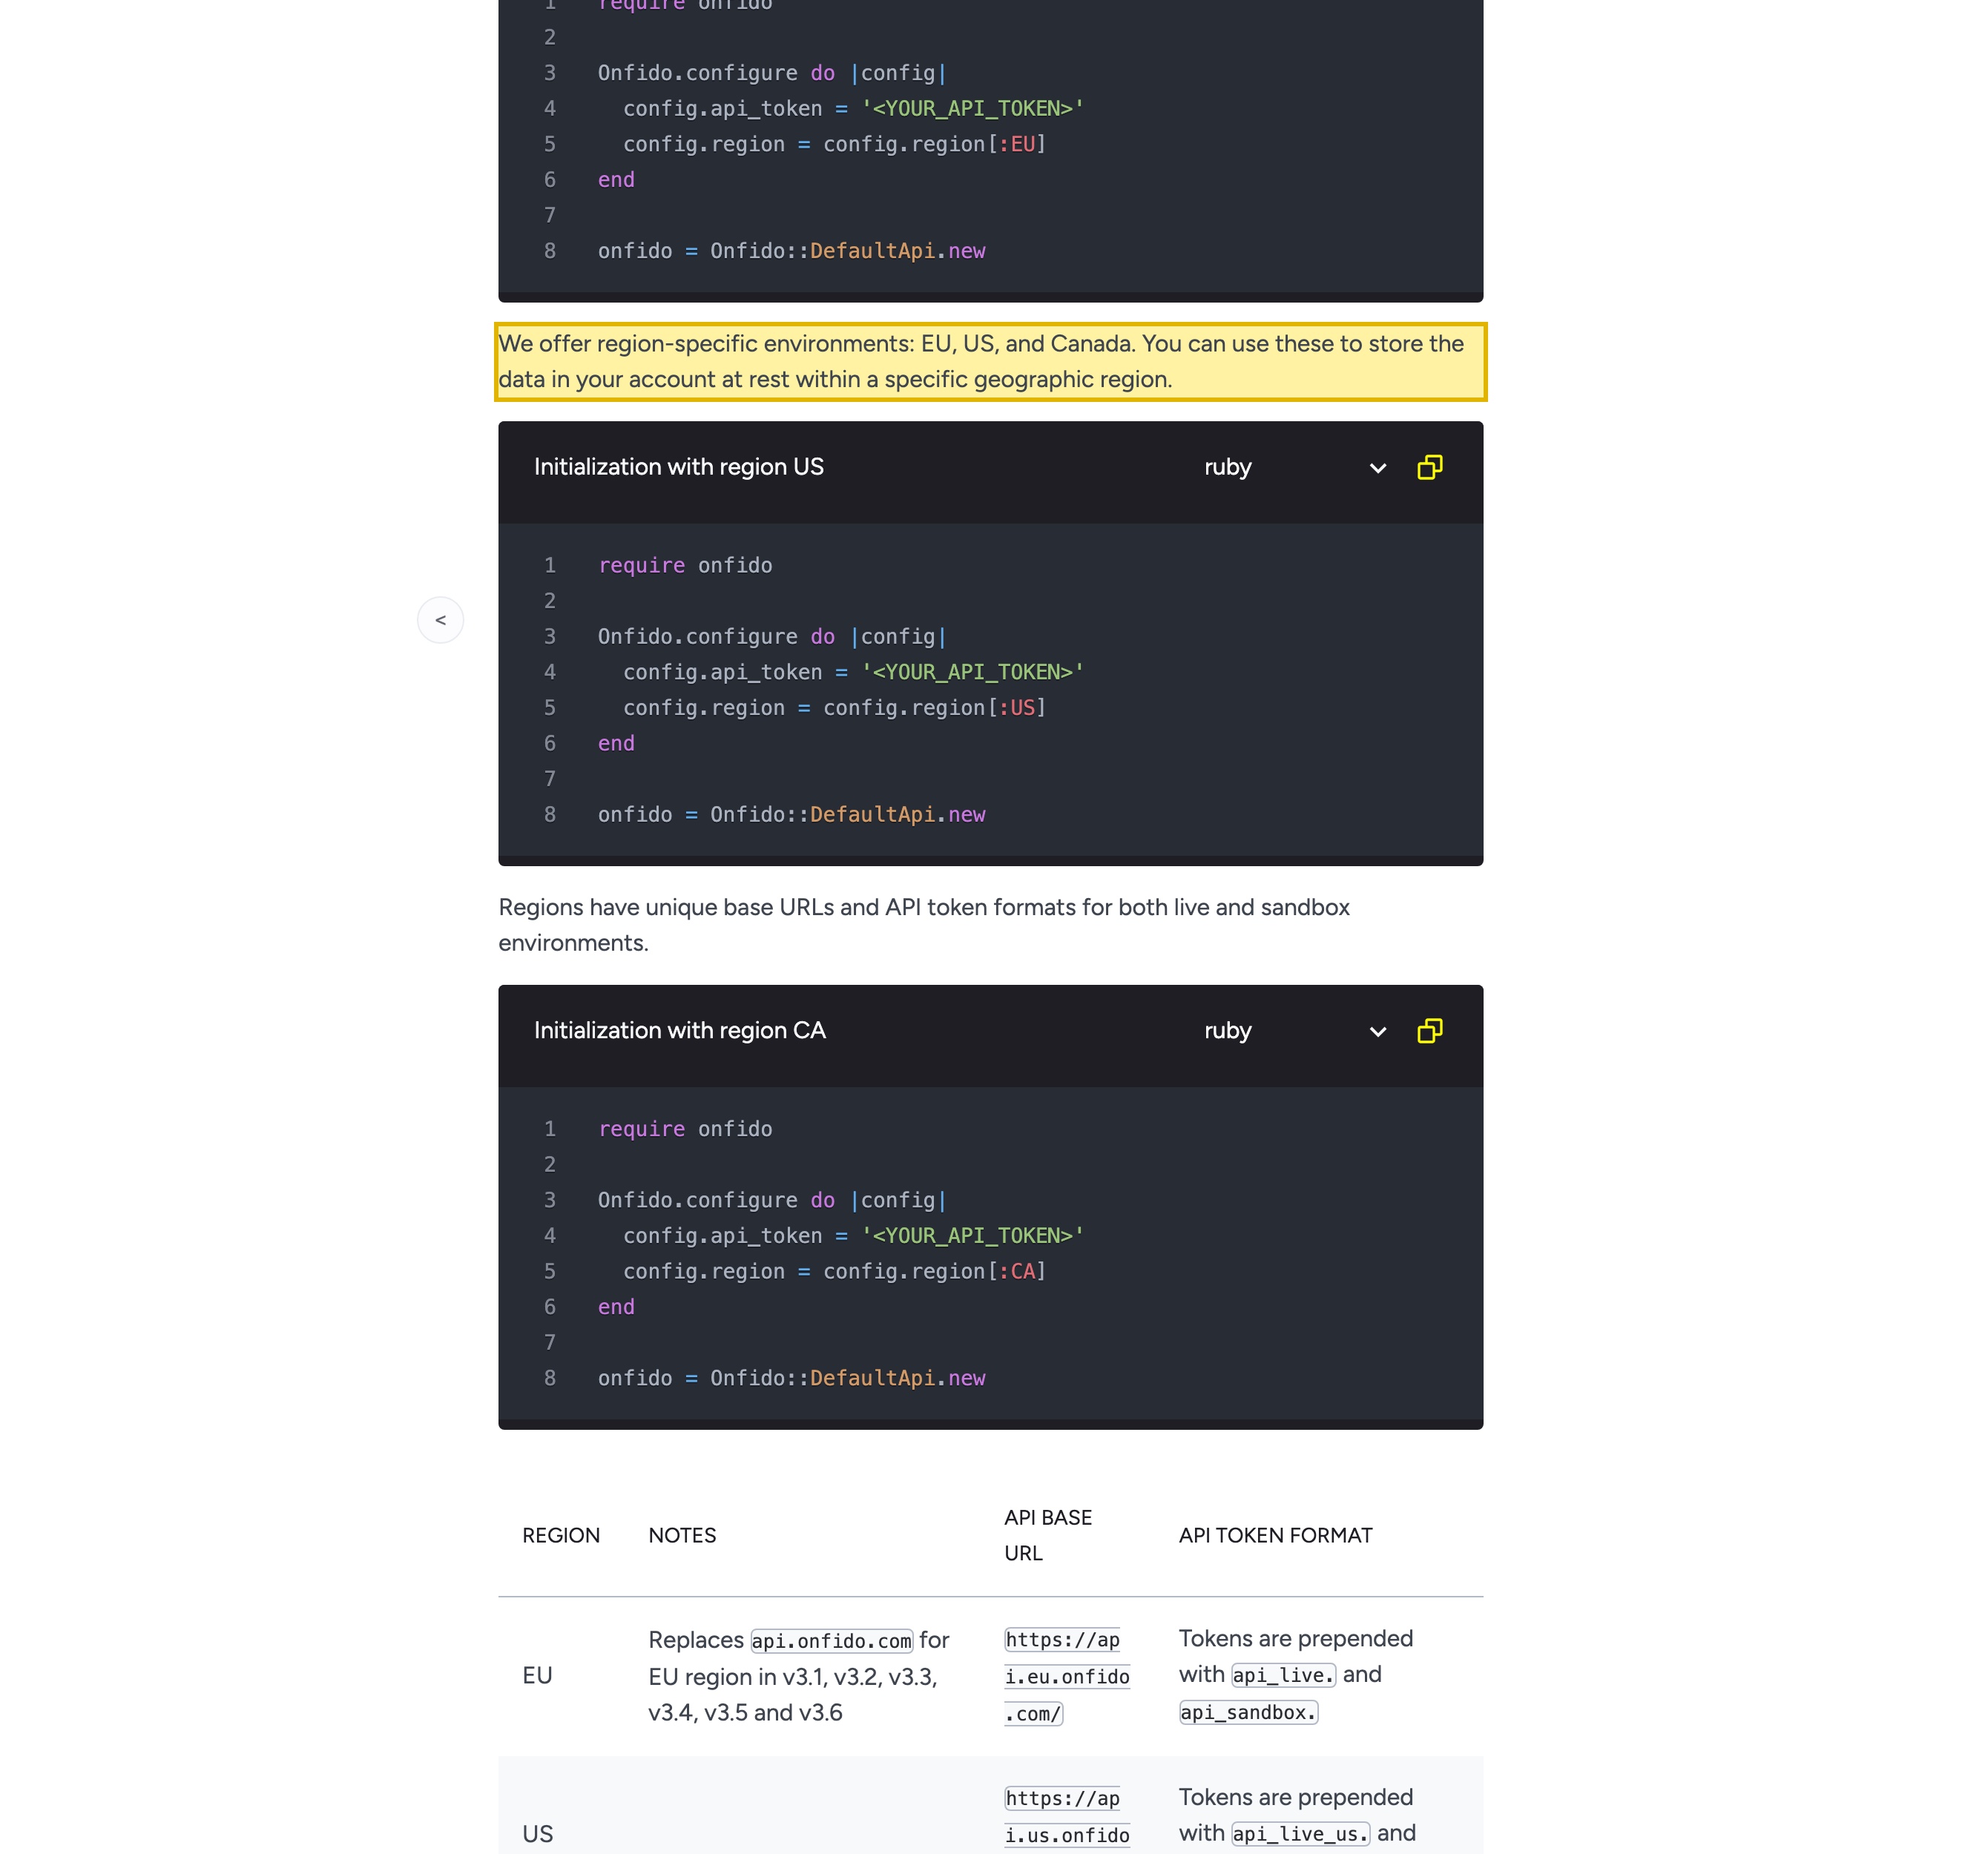
Onfido——現在はEntrustの一部——は、"region-specific environments: EU, US, and Canada"(EU・米国・カナダのリージョン別環境)の3つだけを提供し、中国本土の拠点はありません。そのため、中国のユーザーから収集する一つひとつのIDスキャンと顔照合はオフショアに保持されます。そのデータがセンシティブであるため、中国の法はより厳しい——取り扱いには個別の特定された同意と証明された必要性(PIPL 第28〜30条)、そして国外へ送るにはさらに別の同意と移転メカニズム——これはPIPLが規律する越境移転です(第38〜40条)。データ越境安全評価(英語)が当てはまる可能性は高く、CIIOや大量取扱者には国内保存の義務(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))があり、ICP備案を紐づける本土のリソースはありません。下の表はOnfido自身の記述と、各行が引き起こすルールです。
これは判定ではなくリスクの見取り図です——負う義務は、貴社の法人、収集するアイデンティティデータ、取扱者としての役割、利用者が誰かで変わり、専門家と確定させる価値があります。当社の中国チームがリスクを一緒に可視化します →
コンプライアンス・スナップショット
- ! Onfidoは政府発行IDと顔の生体データを取得する——PIPLの下でのセンシティブPIで、より厳しいルールが適用
- ! OnfidoはアイデンティティデータをEU、米国、カナダでのみ保存——本土から見てオフショア
- ! 中国ユーザーのIDと顔のデータをそこへ移すことは、PIPLの下での越境移転
- ✕ Onfidoは中国本土のホスティングリージョンを挙げていない
- ! CIIO/大量取扱者は、Onfidoが提供できない国内保存の義務を負う
- ! 中国の内側から提供される中国向けのオンボーディングページには、ICP備案が必要
Onfidoの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Onfidoは現在Entrustの一部であり——中国が最もセンシティブに扱うデータをまさに使ってユーザーを確認する。Entrustは2024年にOnfidoの買収を完了し、製品自身のAPIドキュメントは現在、"following the acquisition, Onfido is now known as Entrust"(買収に伴い、OnfidoはEntrustとして知られる)と記す。このサービスは政府発行のID書類を読み取り、自撮りまたは生体検知スキャンからの顔の生体情報と照合する——IDと生体のデータはPIPLの下でのセンシティブ個人情報(第28条)であり、越境の問いに至る前に、より厳しい個別同意と必要性の基準を伴う。 | Onfido (now part of Entrust) API documentation — v3 to v3.6 migration guide(2026-10-09 取得);PIPL 第28条 |
| Onfidoは本人確認データをEU・米国・カナダでのみホストする——中国本土では決してない。自身のAPIドキュメントは、"We offer region-specific environments: EU, US, and Canada"(EU・米国・カナダのリージョン別環境を提供)とし、それぞれ独自のベースURLを持ち、"for the EU region, data is physically stored in the Republic of Ireland, with backup storage in Germany"(EUリージョンでは、データはアイルランド共和国に物理的に保存され、バックアップはドイツ)と述べる。提供される中国本土リージョンはないため、中国のユーザーから収集するID画像と顔スキャンはオフショアに置かれ、ICP備案を紐づける国内リソースもない。 | Onfido (now part of Entrust) API Reference — Regions(2026-10-09 取得) |
| そのデータをオフショアに保持することは、センシティブ個人情報の越境移転だ。中国で収集したIDと生体のデータがEU・米国・カナダのリージョンに着地すると、PIPLはそれを越境移転として扱い、義務をOnfidoではなく取扱者である貴社に課す:通知、移転についての個別の同意、そして移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証(第38〜40条)——であり、データがセンシティブであるためデータ越境安全評価(英語)が効いてくる可能性は高い。 | PIPL 第28〜30条および第38〜40条(2026-10-09 取得) |
| 一部の取扱者にとってデータは中国にとどまらなければならない——そして本土の内側からオンボーディングを提供することはICP備案を発動する。取扱者が重要情報インフラ運営者であるか、個人情報を量的に移転する場合、中国で収集した個人情報は本土内に保存しなければならない(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))——オフショアのリージョンには満たせないことだ。そして、中国の内側から実際に提供される中国向けのサインアップや確認のページは、Onfidoが提供しない本土のホスティングリソースに紐づくICP備案(国務院令第292号、MIIT令第33号)を伴わなければならない。 | PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条);国務院令第292号;MIIT令第33号 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
中国本土で顧客をオンボードし、ユーザーを確認する企業にとって、Onfidoについての最初の直感は、その本人確認が国内から動くかどうかを問うことです。たいていは動きます——Onfidoの本人確認は、貴社自身のオンボーディングフローに組み込まれるAPIとSDKであって、中国が国境でブロックする消費者向けの行き先ではありません。したがって中国での判断は到達性で決着しません。決着させるのは、Onfidoがその仕事のために収集するデータの性質と、そのデータがどこに置かれるか、です。パスポートやIDカードの画像、そしてライブの自撮りや生体検知スキャンは、中国の法の下でおよそ最もセンシティブな個人情報であり、Onfidoはそれらを本土の外のリージョンに保持します。これはセンシティブ個人情報・越境・データ国内保存の問いであり——レイテンシの上流にあります。Onfidoは国内保存の半分を自身のドキュメントで答えています。
Onfido——現在はEntrustの一部で、Entrustは2024年に買収を完了しました——は、中国本土内に本人確認クラウドを運用していません。自身のAPIドキュメントは、EU・米国・カナダの3つのリージョン別環境を提供し、選べる中国本土の拠点は挙げていません。中国の人物から収集した政府発行IDの画像、顔の生体情報、または確認結果が、それらのリージョンのいずれかに着地した瞬間、貴社は個人情報の越境移転(数据出境)を行ったことになります——そしてそのデータがセンシティブであるため、中国の法のより厳しい分枝が、そもそもそれを移してよかったかを決めます。
中国でのOnfido:ひと目で
| 決め手 | Onfido自身の言葉で——そして中国の法では |
|---|---|
| それは何か | Onfido(現在はEntrustの一部)は本人確認/KYCのプラットフォームです:政府発行のID書類を読み取り、ライブの自撮りまたは生体の顔スキャンと照合して、ユーザーをオンボード・確認します。それが作り出す記録——ID画像、顔の生体情報、抽出したアイデンティティ項目、確認結果——は識別可能な人物についての個人情報であり、生体とIDのデータはセンシティブ個人情報です。 |
| 本土から到達できるか | 一般にはイエスです。Onfidoの本人確認は貴社自身のオンボーディングフロー内でAPIとSDKとして動き、国境でブロックされる行き先ではないため、到達性は中国の問いではありません。(本土からオフショアのエンドポイントへの越境確認呼び出しは不安定になりえます——以下の運用上の事柄であって、判断ではありません。) |
| アイデンティティデータはどこに置かれるか | オフショアです。Onfido自身のAPIドキュメントは、“We offer region-specific environments: EU, US, and Canada,”(EU・米国・カナダのリージョン別環境を提供)とし、それぞれ独自のベースURLを持ち、“for the EU region, data is physically stored in the Republic of Ireland, with backup storage in Germany”(EUリージョンでは、データはアイルランド共和国に物理的に保存され、バックアップはドイツ)と述べます。選べる中国本土リージョンはありません。 |
| それはどんな種類のデータか | 政府発行IDの画像と、顔/生体のスキャンです。PIPL(第28条)の下で、生体的特徴と特定の身元を明らかにするデータはセンシティブ個人情報であり、より厳しい基準を伴います:越境の問いに至る前に、個別の特定された同意と、証明された必要性(第29〜30条)が求められます。 |
| 中国のアイデンティティデータをそこへ収集すること | 中国で収集したIDと生体のデータをオフショアのリージョンに保持することは、PIPL(第38〜40条)の下での越境移転(数据出境)です:通知、移転についての個別の同意、そして移転メカニズムのいずれか一つ。基準を超えるとデータ越境安全評価が当てはまりえ、データがセンシティブであるため、それが効いてくる可能性は高まります。重要情報インフラ運営者または大量取扱者には、サイバーセキュリティ法の第39条(旧第37条)が、オフショアのリージョンでは満たせない国内保存の義務を課します。 |
| 公衆への提供 | 中国の内側から本土の訪問者に実際に提供される、中国向けのサインアップ・オンボーディング・確認ページは、本土のホスティングリソースに紐づくICP備案を必要とします。Onfidoは中国本土リージョンを挙げていないため、備案を紐づける自前のものがありません。 |
| 法令に沿った経路 | 中国で収集したIDと生体のデータを、同意を得た中国国内の確認経路で国内に保ち——本土内で取得・処理・保存し——中国向けのオンボーディング面を、ICP備案済みのインフラ上で国内から配信します。21YunBoxがマップ・国内化・配信を行い、いかなる不正な手段も使わず、推奨もしません。 |
提供状況:到達はできる——しかしアイデンティティデータはどこに置かれるのか?
Onfidoの立ち位置は、読み込み時間のテストではなく、自身のドキュメントで定まっています。そのAPIドキュメントは3つの”region-specific environments: EU, US, and Canada,“(EU・米国・カナダのリージョン別環境)を列挙し、それぞれ独自のベースURLとトークンを持ち、“there is no default region”(既定のリージョンはない)ので一つを選ばなければならないと記し、“for the EU region, data is physically stored in the Republic of Ireland, with backup storage in Germany”(EUリージョンでは、データはアイルランド共和国に物理的に保存され、バックアップはドイツ)と述べます。3つのいずれも本土内にはありません。したがって「オンボーディングSDKは深圳からOnfidoに到達できるか?」は誤ったテストです。到達はします。本当の問いは、中国で収集するID画像と顔スキャンがどこに置かれるか、そしてそれらがそもそも国外へ出てよかったか、です——だからこそ本ページはOnfidoについての中国の一次レイテンシ数値を公表しません。センシティブデータの国内保存と同意で決まる判断にとって、速度は軸ではないからです。
名指しする価値のある運用上の注記が一つあります——本土からオフショアのエンドポイントへの越境確認呼び出しは不安定になりえ、ネットワーク上の不正な手段で無理に通したくなる誘惑があります。21YunBoxはそのような不正な手段をいっさい使わず、推奨もしません——それはコンプライアンス上のリスクであると同時に、的外れです。生産的な問いは、そもそも中国のアイデンティティデータを適法な土台に保つにはどうするか、です。
データ国内保存の問い——オフショアのKYCストアは越境移転だ
ここが、ほとんどのチームが見落とす門です。EU・米国・カナダのリージョンは、定義上、本土の外にあります。Onfidoが中国のユーザーのために保持する政府発行IDの画像、顔の生体情報、抽出したアイデンティティ項目、確認結果は個人情報であり、それらをオフショアのリージョンに読み込むことは、中国の個人情報保護法(PIPL)の下での個人情報の越境移転です。PIPLは義務を取扱者——処理者であるOnfidoではなく、オンボーディングを運用する貴社——に課します。第38〜40条は、通知、貴社のサービスを使うことへの一般的な合意とは別の 個別の 同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を求めます。
一定の基準を超える場合、またはデータが「重要データ」に当たる場合、その移転は、何かが出る前に中国のデータ越境安全評価(英語)(数据出境安全评估)を必要とすることもあります——そしてIDと生体のデータがセンシティブであるため、それらの基準はより早く到達されます。そして貴社の組織が重要情報インフラ運営者である場合、サイバーセキュリティ法(英語)の第39条(旧第37条——データ国内保存の条項は、2026年1月1日に施行された2025年の改正によって番号が変更され、実質に変更はありません)は、中国で生成した個人情報を中国国内に保存することを求めます——アイルランド、バージニア、モントリオールのオフショアのリージョンには到底満たせない国内保存の義務です。以上のいずれも、チェックがどれだけ速く完了するかで決まるのではありません——データがそこにある適法な根拠を持っていたか、で決まります。これらのどれが貴社の具体的なデプロイに効いてくるかは、貴社の確認フローが実際に何を収集するかに照らして専門家と確認すべきリスクです。
ID書類と顔スキャンはセンシティブ個人情報——同意がその上に乗る
国内保存はそのうちの半分にすぎず、本人確認にとってもう半分は、ほとんどのツール以上に鋭いものです。Onfidoは、中国の法が最もセンシティブに扱うカテゴリーをまさに取得することで機能します——政府発行のアイデンティティ書類の画像と、自撮りまたは生体検知チェックからの顔の生体情報です。PIPLの下で、生体的特徴と特定の身元を明らかにするデータは センシティブ 個人情報(第28条)であり、それらの取り扱いは通常のデータより厳しい基準を伴います——収集が始まる前の、目的の明確な通知を伴う、個別の特定された同意と、証明された必要性です(第29〜30条)。オフショアのリージョンへの越境移転は、そのうえにさらに もう一つの 個別の同意を積み重ねることを必要とします。
Onfidoは役立ちうる制御を提供します——リージョン別のレジデンシー選択、削除・保持のツール、各環境が保持する範囲を最小化する機能——が、それらはリスクを下げるのであって、センシティブPIの同意・必要性・通知の義務を免じるものではありません。それらは取扱者である貴社にあります。貴社の必要性の論証が通るか、そしてユーザーが書類をアップロードする前に同意フローが何を述べなければならないかは、専門家と確定すべき問いです。
備案を紐づける本土リージョンがない——そしてなぜリージョンの切り替えが解決にならないのか
中国の内側から本土の訪問者に実際に提供される、中国向けのサインアップ画面・オンボーディングの道のり・確認ページは、国務院令第292号とMIIT令第33号の下でICP備案(备案)を発動し、その備案は本土内に物理的に置かれたホスティングリソースに紐づかなければなりません。Onfidoはそれを提供しないため、Onfidoに備案を紐づけるものがありません——国内保存の義務が露わにするのと同じ構造的なギャップを、ライセンスの側から見たものです。
分かりやすい手は、Onfidoのリージョンを中国に最も近いものに切り替えて国内と呼ぶことです——しかし提供されるのはEU・米国・カナダの3つで、そのいずれも本土にはないため、たとえば米国リージョンからカナダリージョンへ移しても、越境移転を移すだけで、終わらせはしません。中国で収集したIDと生体のデータを国内に保つことは、確認そのもののための中国国内にとどまる拠点を立ち上げ、センシティブデータを国外へ送るのではなく国内で取得・処理・保存することを意味します——一方でOnfidoは、すでに役立っている市場へのサービスを続けます。その切り分け——とどまるべきもの、出てよいもの——が仕事の核心であり、それは技術的な問いである前に法的な問いです。
これは判定ではなくリスクの見取り図です。センシティブPIの個別の同意、移転のためのさらなる同意、データ越境評価、国内保存、ICP備案、あるいはそれらの組み合わせのどれが必要かは、貴社の法人、収集するアイデンティティデータ、取扱者としての役割、利用者が誰かによって変わります——頼りにする前に、専門家と確定させる価値があります。
法令に沿った道筋——マップし、国内化し、配信する
中国向けの拠点のためにアイデンティティを確認する、法令に沿ったやり方があり、それには形があります。まずマップです。当社の中国チームが、貴社のPIPLリスクを両面から——センシティブデータの取り扱いと越境移転の両方——整理し、中国で収集したアイデンティティ記録(ID画像、顔の生体情報、抽出した項目、確認結果)のうち国内にとどめるべきものはどれか、何が適法に出られるか、データ越境評価や第39条の保存義務がどこに効いてくるか、そしてユーザーが書類をアップロードする前に同意と必要性の通知が何をカバーしなければならないかを特定します。法的な結論は専門家と確定させ、当社はそれを支える技術的な全体像を構築します。
次に国内化です。当社は、貴社の中国のユーザーのために、同意を得た中国国内の本人確認経路を立ち上げ・統合します——IDと生体のデータを本土内で取得・処理・保存するものです——これによりオンボーディングは動き続け、一方でそのセンシティブデータが既定で国外へ出ることは止まり、貴社はすでに役立っている市場ではOnfidoを使い続けます。
そして配信です。ユーザーが実際に当たる中国向けのオンボーディングやサインアップの面は、それ自体が本土での公開サービスであり、したがってICP備案(备案)の義務と、法令に沿った国内配信を伴います。21YunBoxはそれを国内から配信します——21YunBox Optimizerが、すでに運用中のものの前段に置かれ、作り直しも再プラットフォーム化もなしに。その結果が、中国のユーザーに対して合法的に、法令に沿って動く本人確認です。当社が決してしないこと——そして誰も適法にはできないこと——は、中国のデータ越境ルールを出し抜く道も、ネットワーク上のいかなる制限をかいくぐる道も、お渡しすることです。当社は、とどまるべきものを国内化し、国内から配信し、個人情報をひそかに中国から持ち出すことは決してしません。
関連する読み物:
よくあるご質問
Onfidoは中国のユーザーのアイデンティティデータを中国に保存しますか?
いいえ。Onfido自身のAPIドキュメントは、EU・米国・カナダの3つのリージョン別環境だけを提供し、中国本土の拠点はなく、EUのデータは「アイルランド共和国に物理的に保存され、バックアップはドイツ」と述べます。したがって、中国のユーザーから収集する政府発行IDの画像と顔の生体情報はオフショアに保持され、それらをPIPLの下での個人情報の越境移転にします——そしてIDと生体のデータがセンシティブであるため、取扱者(Onfidoではなく貴社)は、個別の同意、証明された必要性、そして移転メカニズムを負います。
Onfidoは現在Entrustの一部ですが、それで中国の答えは変わりますか?
Entrustは2024年にOnfidoの買収を完了し、製品はますますEntrust Identity Verificationとしてブランド化されていますが、ここで重要なコンプライアンスの姿勢は変わりません。ホスティングのリージョンは依然としてEU・米国・カナダで中国本土の選択肢はなく、取得するデータは依然として政府発行IDと顔の生体情報——PIPLの下でのセンシティブ個人情報です。越境移転、センシティブ同意、データ国内保存の問いは、契約にどのブランドが載っていても、まったく同じです。
21YunBoxはOnfidoのオンボーディングを中国で使えるようにする手助けができますか?
はい。当社の中国チームが、リスクを可視化し——オンボーディングが収集するIDと生体のデータに付随する、PIPLのセンシティブデータ・越境・データ国内保存の義務——そのうえで、そのデータを本土内で取得・処理・保存する、同意を得た中国国内の確認経路へ国内化し、すでに運用中のスタックの前段に、法令適合の中国拠点に必要なICP備案済みの国内配信を立ち上げます。個別のケースを整理するにはお問い合わせください。


