Onfido fonctionne-t-il en Chine ? Résidence des données de vérification d'identité, PI sensible PIPL et ICP
Onfido — désormais partie d'Entrust — exécute son cloud de vérification d'identité uniquement dans des régions à l'étranger (UE, US et Canada), sans site de Chine continentale, de sorte que la question n'est pas la vitesse. Les images de pièce d'identité d'État et les biométries faciales qu'il capture pour vérifier vos utilisateurs chinois sont de l'information personnelle sensible au titre de la PIPL, et les détenir à l'étranger est un transfert transfrontalier avec une barre de consentement distinct et d'exportation de données plus stricte, plus une obligation de stockage sur le territoire pour un opérateur d'IIC ou un responsable à grand volume et aucune assise pour une déclaration ICP. Un regard priorité à la conformité sur la résidence de la PI sensible, l'exposition transfrontalière et ICP, et la voie légale sur le territoire.
Onfido fonctionne-t-il en Chine ?
La question n'est pas la vitesse. Les vérifications d'Onfido tournent à l'intérieur de votre propre flux d'onboarding et atteignent généralement la Chine — mais les images de pièce d'identité d'État et les biométries faciales qu'il capture pour vérifier vos utilisateurs sont de l'information personnelle sensible au titre de la PIPL, et Onfido les garde uniquement dans des régions à l'étranger.
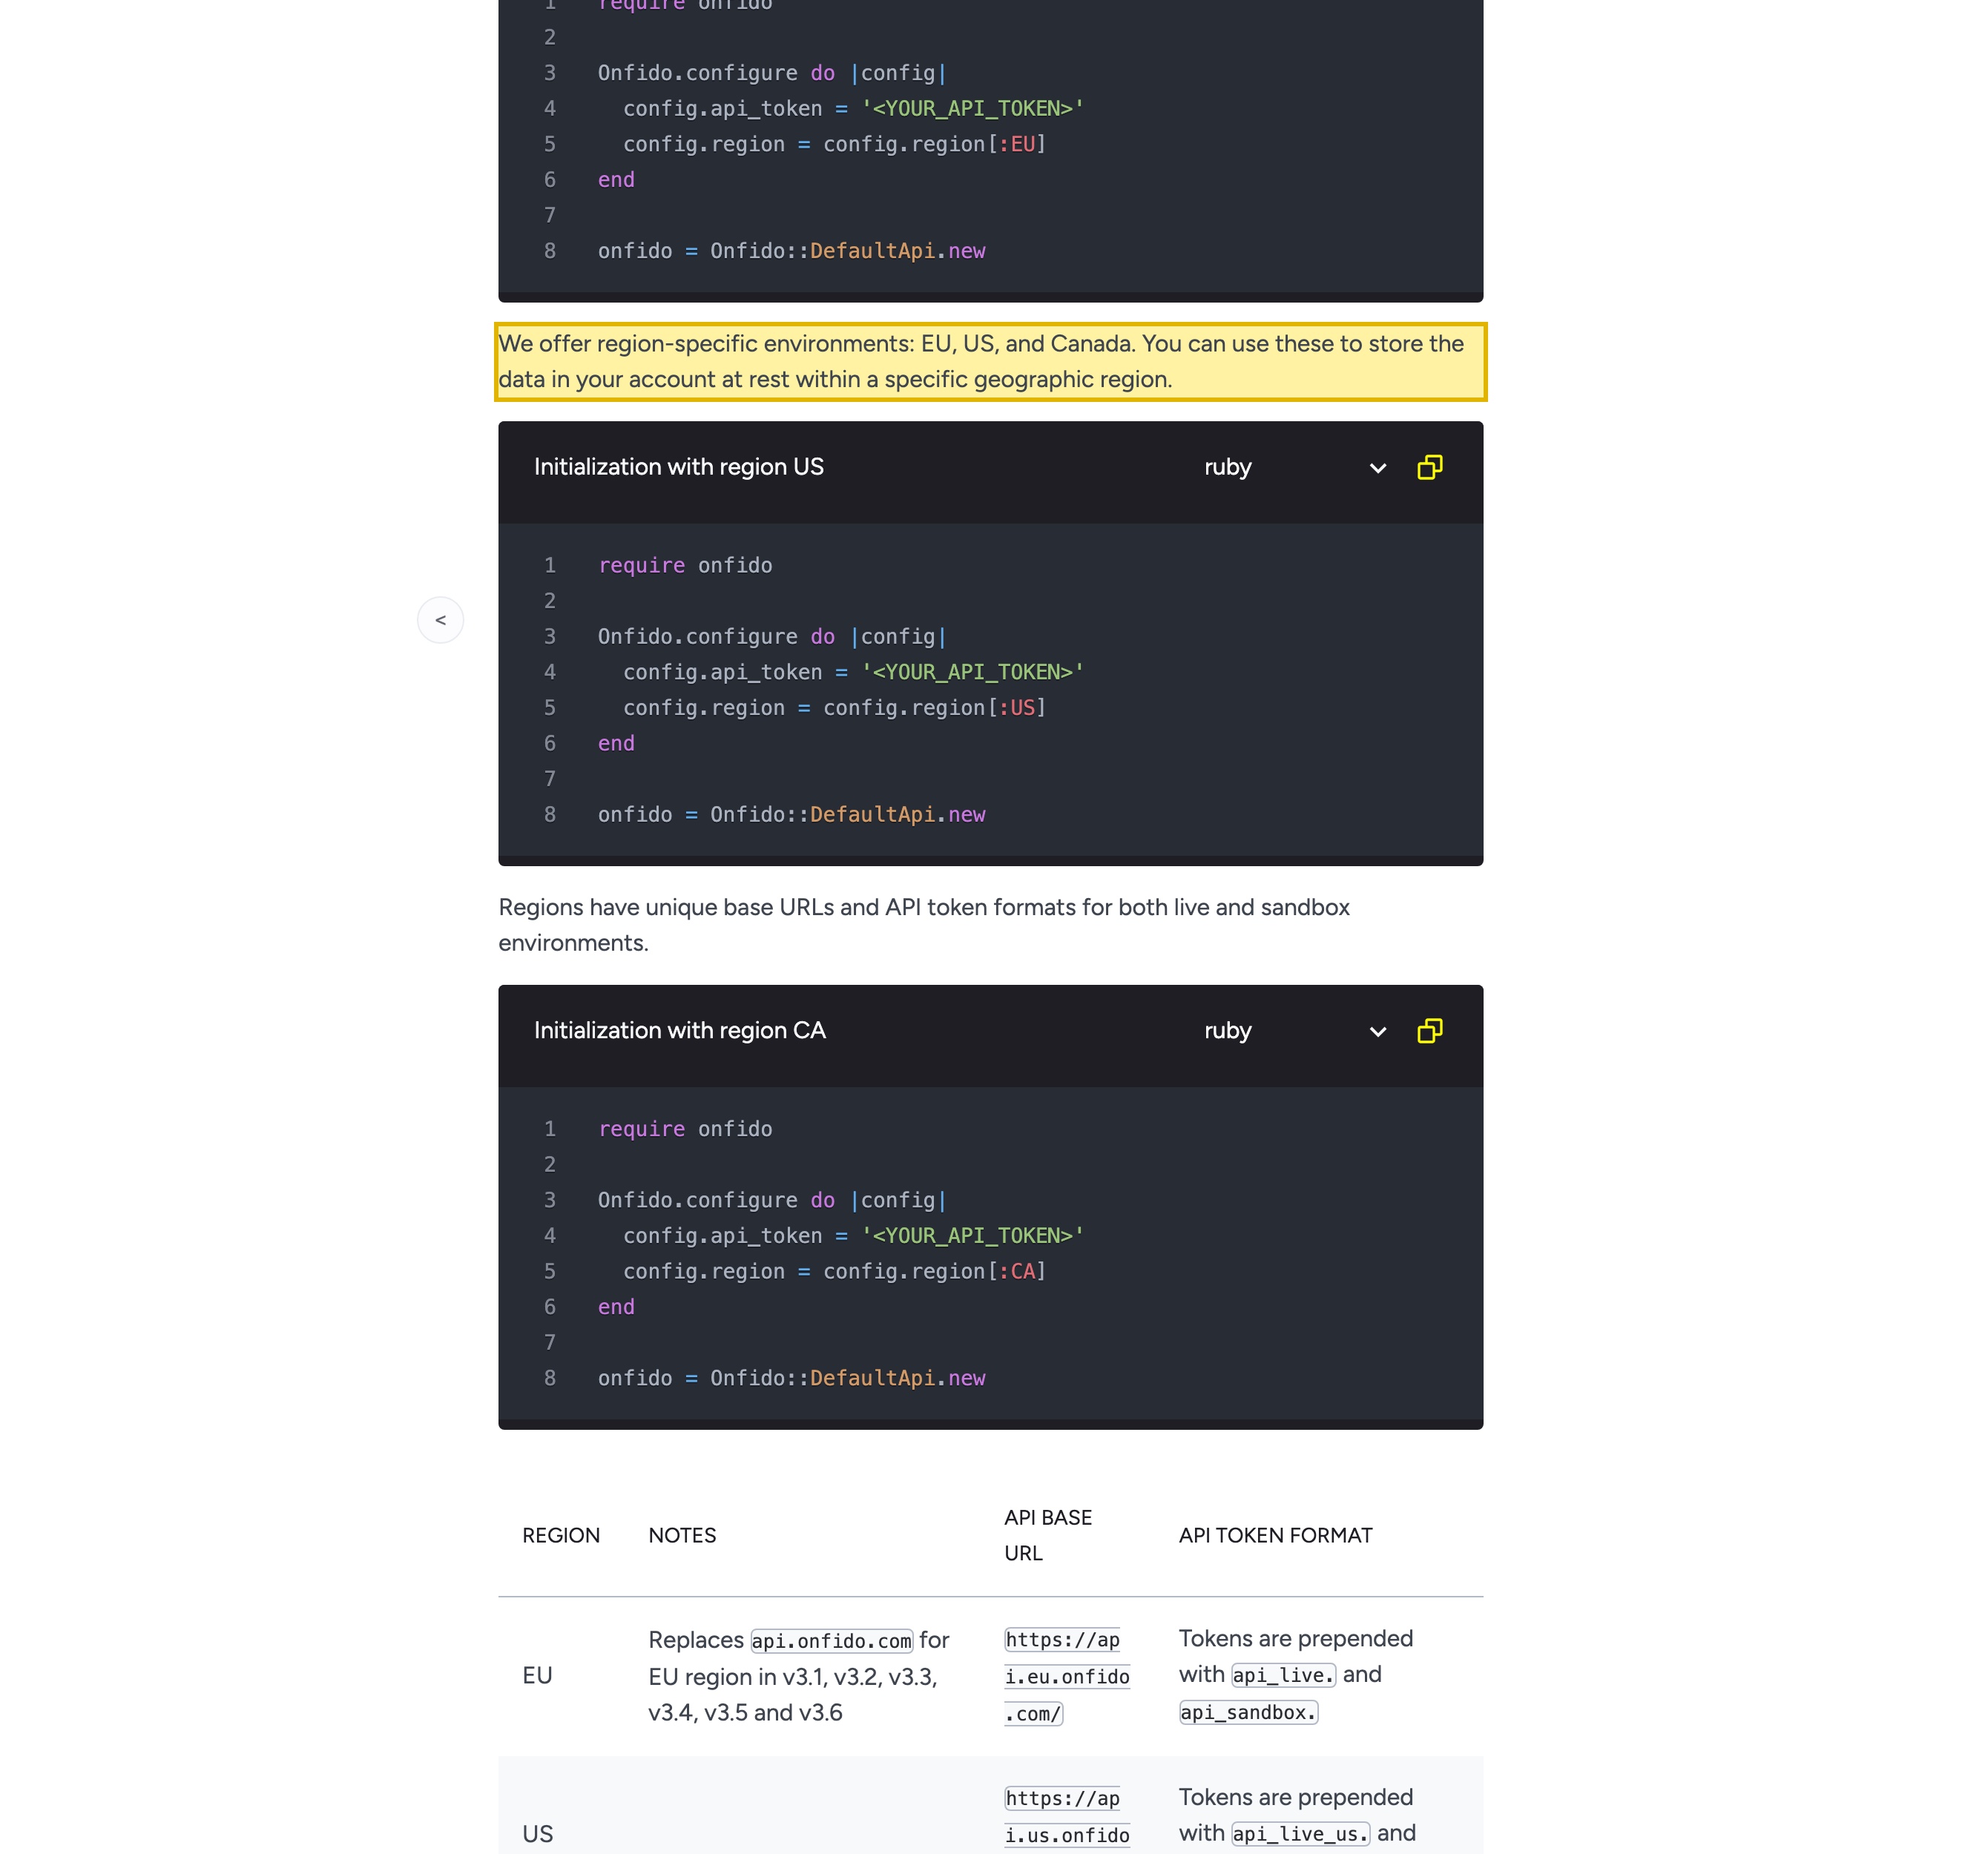
Onfido — désormais partie d'Entrust — offre seulement trois “region-specific environments: EU, US, and Canada,” sans site de Chine continentale, de sorte que chaque scan d'identité et correspondance de visage collecté auprès d'un utilisateur chinois est détenu à l'étranger. Parce que ces données sont sensibles, la loi chinoise est plus stricte : un consentement distinct et spécifique et une nécessité démontrée pour les traiter (articles 28 à 30 de la PIPL), puis un consentement supplémentaire et un mécanisme de transfert pour les envoyer à l'étranger — un transfert transfrontalier que régit la PIPL (articles 38 à 40), avec une évaluation de sécurité des exportations de données plus susceptible de s'appliquer, une obligation de stockage sur le territoire pour un opérateur d'IIC ou un responsable à grand volume (article 40 de la PIPL ; loi sur la cybersécurité article 39 (anciennement l'article 37)), et aucune ressource continentale à laquelle attacher une déclaration ICP. Le tableau ci-dessous est la propre formulation d'Onfido et la règle que chaque ligne déclenche.
Ceci est une carte des risques, non un verdict — ce que vous devez dépend de votre entité, des données d'identité que vous collectez, de votre rôle de responsable et de qui sont vos utilisateurs, et cela vaut la peine d'être réglé avec un conseil. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! Onfido capture des données de pièce d'identité d'État + biométrie faciale — PI sensible au titre de la PIPL, des règles plus strictes s'appliquent
- ! Onfido stocke les données d'identité uniquement dans l'UE, les US ou le Canada — à l'étranger par rapport au continent
- ! Déplacer les données d'identité et de visage des utilisateurs chinois là est un transfert transfrontalier au titre de la PIPL
- ✕ Onfido ne nomme aucune région d'hébergement de Chine continentale
- ! Les opérateurs d'IIC / responsables à grand volume doivent un stockage sur le territoire qu'Onfido ne peut fournir
- ! Une page d'onboarding tournée vers la Chine servie depuis l'intérieur de la Chine a besoin d'une déclaration ICP
Ce que la documentation officielle de Onfido dit de la Chine
| Fait | Source primaire |
|---|---|
| Onfido fait désormais partie d'Entrust — et il vérifie les utilisateurs avec exactement les données que la Chine traite comme les plus sensibles. Entrust a achevé son acquisition d'Onfido en 2024, et la propre documentation API du produit note désormais qu'“following the acquisition, Onfido is now known as Entrust.” Le service lit un document de pièce d'identité d'État et le fait correspondre à une biométrie faciale d'un selfie ou d'un scan de vivacité — des données d'identité et biométriques qui sont de l'information personnelle sensible au titre de la PIPL (article 28), portant une norme de consentement distinct et de nécessité plus stricte avant même que la question transfrontalière ne soit atteinte. | Onfido (now part of Entrust) API documentation — v3 to v3.6 migration guide, consulté le 2026-10-09 ; PIPL article 28 |
| Onfido héberge les données de vérification d'identité uniquement dans l'UE, les US et le Canada — jamais en Chine continentale. Sa propre documentation API indique “We offer region-specific environments: EU, US, and Canada,” chacun avec sa propre URL de base, et que “for the EU region, data is physically stored in the Republic of Ireland, with backup storage in Germany.” Il n'y a aucune région de Chine continentale proposée, de sorte que les images d'identité et scans de visage collectés auprès de vos utilisateurs chinois reposent à l'étranger, et il n'y a aucune ressource sur le territoire à laquelle attacher une déclaration ICP. | Onfido (now part of Entrust) API Reference — Regions, consulté le 2026-10-09 |
| Détenir ces données à l'étranger est un transfert transfrontalier d'information personnelle sensible. Lorsque des données d'identité et biométriques collectées en Chine atterrissent dans une région UE, US ou Canada, la PIPL le traite comme un transfert transfrontalier et met l'obligation sur vous, le responsable, non sur Onfido : information, un consentement distinct pour le transfert, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 40) — avec une évaluation de sécurité des exportations de données plus susceptible de mordre parce que les données sont sensibles. | PIPL articles 28 à 30 et 38 à 40, consulté le 2026-10-09 |
| Pour certains responsables, les données doivent rester en Chine — et servir l'onboarding depuis l'intérieur du continent déclenche une déclaration ICP. Là où le responsable est un opérateur d'infrastructure d'information critique ou déplace de l'information personnelle à grand volume, l'information personnelle collectée en Chine doit être stockée sur le continent (article 40 de la PIPL ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — ce qu'une région à l'étranger ne peut satisfaire. Et toute page de sign-up ou de vérification tournée vers la Chine réellement servie depuis l'intérieur de la Chine doit porter une déclaration ICP (décret n° 292 du Conseil des affaires de l'État ; décret n° 33 du MIIT), liée à une ressource d'hébergement continentale qu'Onfido ne fournit pas. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) ; décret n° 292 du Conseil des affaires de l'État ; décret n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour une entreprise qui onboarde des clients ou vérifie des utilisateurs en Chine continentale, le premier réflexe avec Onfido est de se demander si ses vérifications d’identité tourneront depuis l’intérieur du pays. Elles le feront généralement — la vérification d’Onfido est une API et un SDK intégrés dans votre propre flux d’onboarding, non une destination grand public que la Chine bloque à la frontière. Donc la joignabilité n’est pas là où la décision Chine se règle. Ce qui la règle est la nature des données qu’Onfido collecte pour faire son travail, et où ces données viennent reposer. Une image de passeport ou de carte d’identité et un selfie en direct ou un scan de vivacité sont à peu près aussi sensibles que l’information personnelle peut l’être au titre de la loi chinoise, et Onfido les garde dans des régions hors du continent. C’est une question d’information personnelle sensible, transfrontalière et de résidence des données — et elle siège en amont de la latence. Onfido répond à la moitié résidence dans sa propre documentation.
Onfido — désormais partie d’Entrust, qui a achevé son acquisition en 2024 — n’exploite aucun cloud de vérification d’identité à l’intérieur de la Chine continentale. Sa propre documentation API offre trois environnements spécifiques à une région, UE, US et Canada, et ne nomme aucun site de Chine continentale à choisir. Dès l’instant où une image de pièce d’identité d’État, une biométrie faciale ou un résultat de vérification collecté auprès d’une personne en Chine atterrit dans l’une de ces régions, vous avez fait un transfert transfrontalier (数据出境) d’information personnelle — et parce que ces données sont sensibles, une branche plus stricte de la loi chinoise décide si vous étiez autorisé à les déplacer tout court.
Onfido en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes d'Onfido — et la loi chinoise |
|---|---|
| Ce que c'est | Onfido (désormais partie d'Entrust) est une plateforme de vérification d'identité / KYC : il lit un document de pièce d'identité d'État et le fait correspondre à un selfie en direct ou un scan biométrique du visage pour onboarder et vérifier les utilisateurs. Les fiches qu'il crée — images d'identité, biométries faciales, champs d'identité extraits et résultats de vérification — sont de l'information personnelle sur des personnes identifiables, et les données biométriques et d'identité sont de l'information personnelle sensible. |
| Est-il joignable depuis le continent ? | Généralement, oui. La vérification d'Onfido tourne comme une API et un SDK à l'intérieur de votre propre flux d'onboarding, non comme une destination bloquée à la frontière, de sorte que la joignabilité n'est pas la question Chine. (Les appels de vérification transfrontaliers du continent vers un endpoint à l'étranger peuvent être incohérents — une affaire opérationnelle, ci-dessous, non la décision.) |
| Où se trouvent les données d'identité ? | À l'étranger. La propre documentation API d'Onfido indique “We offer region-specific environments: EU, US, and Canada,” chacun avec sa propre URL de base, et que “for the EU region, data is physically stored in the Republic of Ireland, with backup storage in Germany.” Il n'y a aucune région de Chine continentale à choisir. |
| De quel genre de données s'agit-il ? | Images de pièce d'identité d'État et scans faciaux/biométriques. Au titre de la PIPL (article 28) les caractéristiques biométriques et les données révélant une identité spécifique sont de l'information personnelle sensible, qui porte une norme plus stricte : un consentement distinct et spécifique et une nécessité démontrée (articles 29 à 30) avant même d'atteindre la question transfrontalière. |
| Collecter des données d'identité chinoises dedans | Détenir des données d'identité et biométriques collectées en Chine dans une région à l'étranger est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct pour le transfert, et un mécanisme de transfert ; une évaluation de sécurité des exportations de données peut s'appliquer au-dessus des seuils, et est plus susceptible de mordre parce que les données sont sensibles. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité fixe une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. |
| Servir le public | Une page de sign-up, d'onboarding ou de vérification tournée vers la Chine réellement servie à des visiteurs continentaux depuis l'intérieur de la Chine a besoin d'une déclaration ICP liée à une ressource d'hébergement continentale. Onfido ne nomme aucune région continentale, de sorte qu'il n'y a rien qui lui soit propre contre quoi déclarer. |
| La voie légale | Gardez les données d'identité et biométriques collectées en Chine sur le territoire sur une voie de vérification sur le territoire, consentie — capturées, traitées et stockées sur le continent — et diffusez la surface d'onboarding tournée vers la Chine sur le territoire sur une infrastructure déclarée ICP. 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère jamais aucun contournement, de quelque nature que ce soit. |
Disponibilité : joignable — mais où les données d’identité viennent-elles reposer ?
La position d’Onfido est fixée dans sa propre documentation, non par un test de temps de chargement. Sa documentation API liste trois “region-specific environments: EU, US, and Canada,” chacun avec sa propre URL de base et son jeton, note qu’“there is no default region” de sorte que vous devez en choisir une, et indique que “for the EU region, data is physically stored in the Republic of Ireland, with backup storage in Germany.” Aucun des trois n’est à l’intérieur du continent. Ainsi « le SDK d’onboarding peut-il atteindre Onfido depuis Shenzhen ? » est le mauvais test. Il atteint. La vraie question est où les images d’identité et scans de visage que vous collectez en Chine viennent reposer, et s’ils étaient autorisés à quitter le pays tout court — ce qui est pourquoi cette page ne publie aucun chiffre de latence Chine de première main pour Onfido : la vitesse n’est pas l’axe pour une décision qui tourne autour de la résidence et du consentement des données sensibles.
Une note opérationnelle qui vaut la peine d’être nommée : les appels de vérification transfrontaliers du continent vers un endpoint à l’étranger peuvent être incohérents, et la tentation est de les forcer par un contournement réseau. 21YunBox n’utilise ni ne suggère aucun tel contournement — c’est à la fois un risque de conformité et hors sujet. La question productive est comment garder les données d’identité chinoises sur une assise légale dès le départ.
La question de résidence des données : un magasin KYC à l’étranger est un transfert transfrontalier
Voici la porte que la plupart des équipes manquent. Une région dans l’UE, les États-Unis ou le Canada est, par définition, hors du continent. Les images de pièce d’identité d’État, biométries faciales, champs d’identité extraits et résultats de vérification qu’Onfido détient pour vos utilisateurs en Chine sont de l’information personnelle, et les charger dans une région à l’étranger est un transfert transfrontalier d’information personnelle au titre de la loi sur la protection des informations personnelles de la Chine. La PIPL met l’obligation sur le responsable — vous, l’organisation qui exécute l’onboarding, non Onfido le sous-traitant : les articles 38 à 40 exigent une information, un consentement distinct de tout accord général à utiliser votre service, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification.
Au-dessus de certains seuils, ou là où les données se qualifient comme « données importantes », ce transfert peut aussi exiger l’évaluation de sécurité des exportations de données (数据出境安全评估) de la Chine avant que quoi que ce soit ne parte — et parce que les données d’identité et biométriques sont sensibles, ces seuils sont atteints plus tôt. Et si votre organisation est un opérateur d’infrastructure d’information critique, l’article 39 (anciennement l’article 37 — la disposition de localisation des données a été renumérotée par l’amendement de 2025 entré en vigueur le 1er janvier 2026, sa substance inchangée) de la loi sur la cybersécurité exige que l’information personnelle générée en Chine soit stockée en Chine — une obligation de stockage sur le territoire qu’une région à l’étranger en Irlande, en Virginie ou à Montréal ne peut tout simplement pas satisfaire. Rien de cela ne dépend de la vitesse à laquelle une vérification s’achève ; cela dépend de savoir si les données avaient une base légale pour être là. Lesquelles de celles-ci mordent votre déploiement spécifique est un risque à confirmer avec un conseil au regard de ce que votre flux de vérification collecte réellement.
Les documents d’identité et scans de visage sont de l’information personnelle sensible — le consentement siège par-dessus
La résidence n’en est que la moitié, et pour la vérification d’identité l’autre moitié est plus tranchée que pour la plupart des outils. Onfido fonctionne en capturant exactement les catégories que la loi chinoise traite comme les plus sensibles : une image d’un document d’identité d’État, et une biométrie faciale d’un selfie ou d’un contrôle de vivacité. Au titre de la PIPL, les caractéristiques biométriques et les données révélant une identité spécifique sont de l’information personnelle sensible (article 28), et les traiter porte une norme plus stricte que les données ordinaires — un consentement distinct et spécifique et une nécessité démontrée, avec une information claire de la finalité et de l’impact avant que la collecte ne commence (articles 29 à 30). Le transfert transfrontalier vers une région à l’étranger a ensuite besoin d’un consentement distinct supplémentaire empilé par-dessus cela.
Onfido vous donne des contrôles qui peuvent aider — sélection de résidence régionale, outillage de suppression et de rétention, et la capacité de minimiser ce que chaque environnement détient — mais ceux-ci réduisent l’exposition ; ils ne libèrent pas des obligations de consentement, de nécessité et d’information de la PI sensible, qui siègent avec vous en tant que responsable. Savoir si votre argumentaire de nécessité tient, et exactement ce que votre flux de consentement doit dire avant qu’un utilisateur ne téléverse un document, sont des questions à régler avec un conseil.
Aucune région continentale contre quoi déclarer — et pourquoi changer de région n’est pas le correctif
Un écran de sign-up, un parcours d’onboarding ou une page de vérification tournés vers la Chine réellement servis à des visiteurs continentaux depuis l’intérieur de la Chine dépendent d’une déclaration ICP (ICP 备案) au titre du décret n° 292 du Conseil des affaires de l’État et du décret n° 33 du MIIT, et cette déclaration doit s’attacher à une ressource d’hébergement physiquement sur le continent. Onfido n’en fournit aucune, de sorte qu’il n’y a rien sur Onfido contre quoi déclarer — le même manque structurel que l’obligation de résidence expose, vu du côté des licences.
Le mouvement évident est de basculer la région Onfido vers celle la plus proche de la Chine et de l’appeler sur le territoire — mais les trois offertes sont UE, US et Canada, et aucune n’est sur le continent, de sorte que passer, disons, de la région US à la région Canada ne fait que relocaliser le transfert transfrontalier ; cela n’y met pas fin. Garder les données d’identité et biométriques collectées en Chine sur le territoire signifie monter un foyer résident en Chine pour la vérification elle-même, de sorte que les données sensibles soient capturées, traitées et stockées dans le pays plutôt qu’envoyées à l’étranger — tandis qu’Onfido continue de servir les marchés où il fonctionne déjà pour vous. Cette répartition — ce qui doit rester, ce qui peut partir — est le cœur du travail, et c’est une question juridique avant d’être technique.
Ceci est une carte des risques, non un verdict : savoir si vous devez un consentement distinct de PI sensible, un consentement supplémentaire pour le transfert, une évaluation d’exportation de données, un stockage sur le territoire, une déclaration ICP, ou une combinaison de ceux-ci dépend de votre entité, des données d’identité que vous collectez, de votre rôle de responsable, et de qui sont vos utilisateurs — à régler avec un conseil avant de vous y fier.
La voie légale — cartographier, localiser, diffuser
Il y a une façon légale de vérifier les identités pour une présence tournée vers la Chine, et elle a une forme. D’abord, cartographier : notre équipe Chine travaille votre exposition PIPL sur les deux fronts — le traitement de données sensibles et le transfert transfrontalier — en identifiant quelles fiches d’identité collectées en Chine (images d’identité, biométries faciales, champs extraits, résultats de vérification) doivent rester dans le pays, ce qui peut légalement partir, où une évaluation d’exportation de données ou une obligation de stockage de l’article 39 mord, et ce que votre information de consentement et de nécessité doit couvrir avant qu’un utilisateur ne téléverse jamais un document. Les conclusions juridiques se règlent avec un conseil ; nous bâtissons l’image technique qui les alimente.
Puis localiser : nous montons et intégrons une voie de vérification d’identité sur le territoire, consentie, pour vos utilisateurs chinois — une qui capture, traite et stocke les données d’identité et biométriques à l’intérieur du continent — de sorte que l’onboarding continue de fonctionner tandis que ces données sensibles cessent de quitter le pays par défaut, et vous gardez Onfido pour les marchés où il vous sert déjà.
Puis diffuser : la surface d’onboarding ou de sign-up tournée vers la Chine que vos utilisateurs atteignent réellement est elle-même un service public sur le continent, de sorte qu’elle porte une obligation de déclaration ICP (备案) et a besoin d’une diffusion conforme, sur le territoire. 21YunBox la diffuse sur le territoire — le 21YunBox Optimizer — placée devant ce que vous exploitez déjà, sans reconstruction et sans re-plateformage. Le résultat est une vérification d’identité qui tourne légalement et en conformité pour vos utilisateurs en Chine. Ce que nous ne faisons jamais — et ce que personne ne peut légalement faire — c’est vous remettre une route autour des règles d’exportation de données de la Chine ou autour de toute restriction réseau : nous localisons ce qui doit rester et diffusons sur le territoire, et nous ne déplaçons jamais d’information personnelle hors de Chine subrepticement.
Obtenir une évaluation de conformité →
Lecture connexe :
- Transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité des exportations de données de la Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Onfido stocke-t-il les données d'identité des utilisateurs chinois en Chine ?
Non. La propre documentation API d'Onfido n'offre que trois environnements spécifiques à une région — UE, US et Canada — sans site de Chine continentale, et dit que les données UE sont “physically stored in the Republic of Ireland, with backup storage in Germany.” Ainsi les images de pièce d'identité d'État et les biométries faciales qu'il collecte auprès des utilisateurs chinois sont détenues à l'étranger, ce qui en fait un transfert transfrontalier d'information personnelle au titre de la PIPL — et parce que les données d'identité et biométriques sont sensibles, le responsable (vous, non Onfido) doit un consentement distinct, une nécessité démontrée, et un mécanisme de transfert.
Onfido fait désormais partie d'Entrust — cela change-t-il la réponse Chine ?
Entrust a achevé son acquisition d'Onfido en 2024, et le produit est de plus en plus badgé comme Entrust Identity Verification, mais la posture de conformité qui compte ici est inchangée. Les régions d'hébergement sont toujours UE, US et Canada sans option de Chine continentale, et les données capturées sont toujours de l'information de pièce d'identité d'État et de biométrie faciale — de l'information personnelle sensible au titre de la PIPL. Les questions de transfert transfrontalier, de consentement sensible et de résidence des données sont exactement les mêmes quelle que soit la marque sur le contrat.
21YunBox peut-il aider à faire fonctionner notre onboarding Onfido en Chine ?
Oui. Notre équipe Chine peut cartographier votre exposition — les obligations PIPL de données sensibles, transfrontalières et de résidence des données qui s'attachent aux données d'identité et biométriques que votre onboarding collecte — puis localiser une voie de vérification sur le territoire, consentie, qui capture, traite et stocke ces données à l'intérieur du continent, et mettre en place la diffusion déclarée ICP, sur le territoire, qu'une présence chinoise conforme exige, devant le stack que vous exploitez déjà. Prenez contact pour travailler votre cas spécifique.


