¿Funciona Homebrew en China? Residencia de datos, ICP y reglas transfronterizas
Las fórmulas públicas de Homebrew son de código abierto, así que la accesibilidad no es la verdadera cuestión. La cuestión de residencia y de cadena de suministro es su tap privado — herramientas internas, lógica de instalación y bottles compilados —, que por defecto está en un alojamiento de git y de artefactos en el extranjero. La palanca: autoalojar el tap y el almacén de bottles dentro del país.
¿Funciona Homebrew en China?
Las fórmulas públicas de Homebrew son de código abierto en GitHub, así que si una máquina del continente puede ejecutar brew install es una cuestión de accesibilidad, no la cuestión de cumplimiento. La cuestión de residencia y de cadena de suministro es su tap privado — el repositorio Git que describe sus herramientas internas, su lógica de instalación y, a veces, credenciales — y los bottles compilados que descarga su build en China. Por defecto viven en un alojamiento de git y de artefactos en el extranjero; conviene ser mesurados, porque la exposición es la cadena de suministro propietaria, no el catálogo de código abierto.
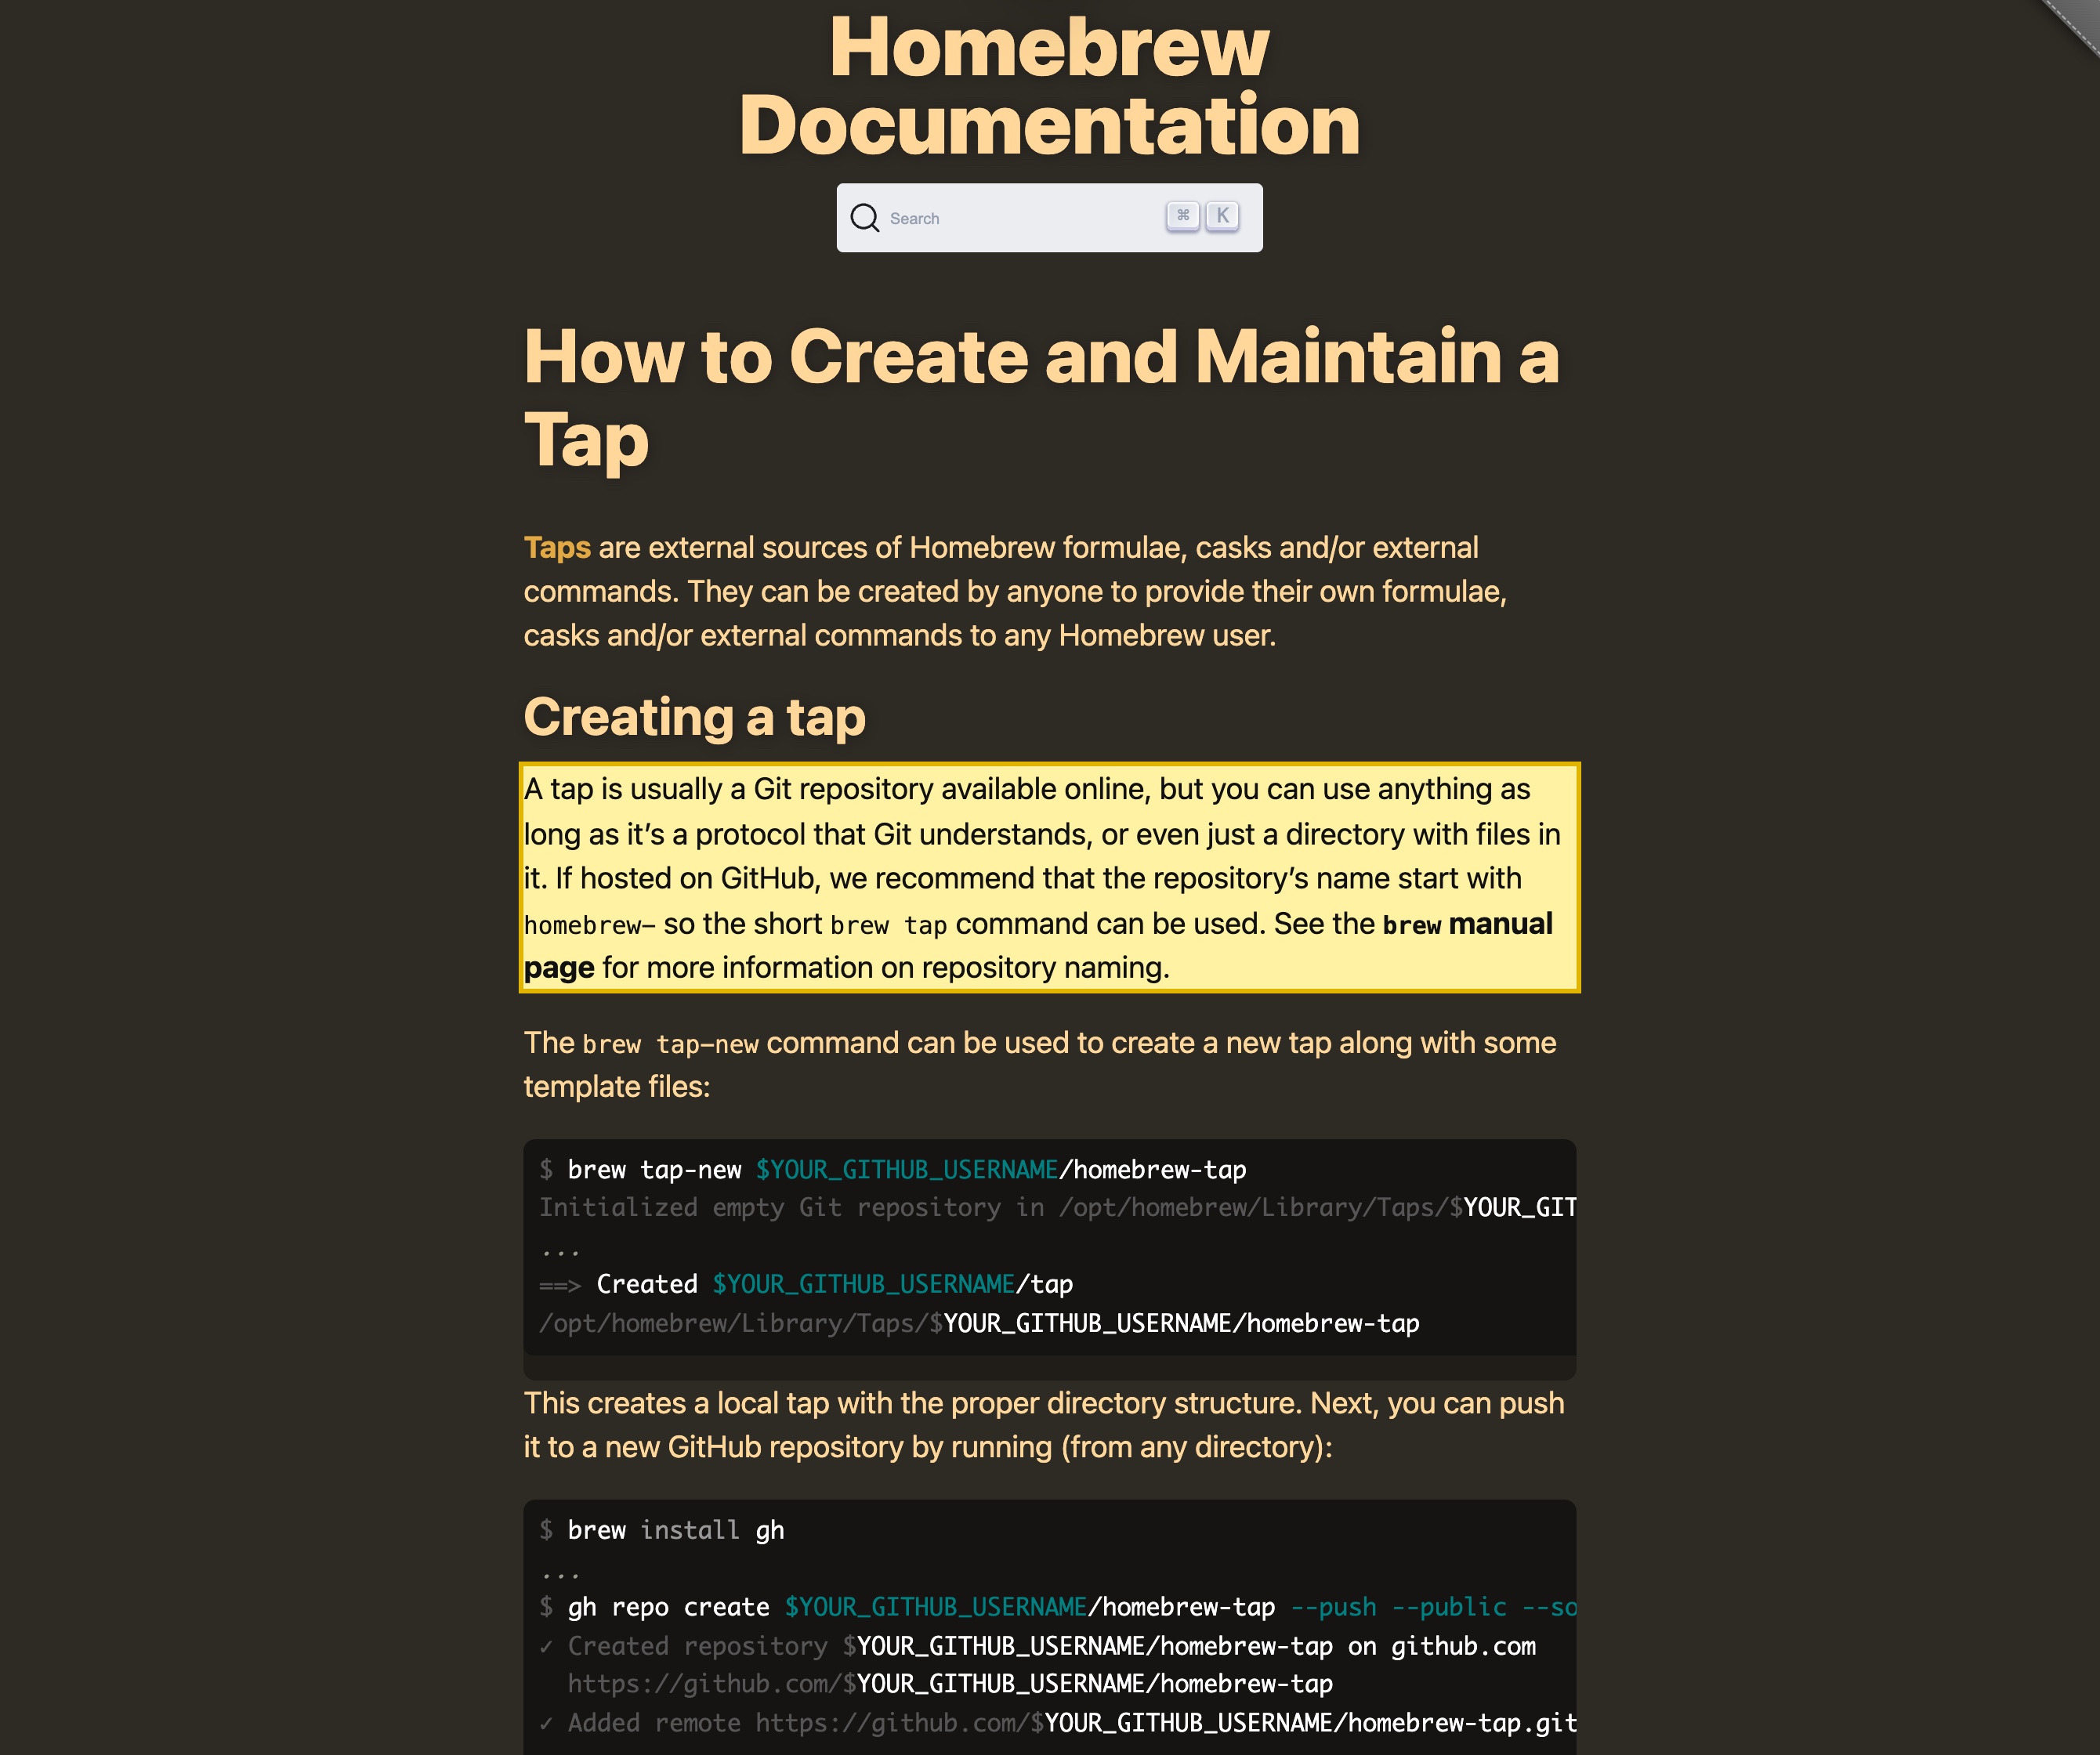
La propia documentación de Homebrew concreta la palanca. Un tap, dice, “can be created by anyone” y “is usually a Git repository available online, but you can use anything as long as it's a protocol that Git understands, or even just a directory with files in it” — y un tap puede servir sus propios bottles, ya que la raíz de bottles “optionally contains the URL root used to determine bottle URLs.” Así que puede alojar el tap privado en su propio repositorio Git dentro del país y mantener sus bottles en un almacén de artefactos dentro del país. Allí donde ese tap privado o sus bottles lleven información personal, conservarlos en el extranjero es una transferencia transfronteriza según la PIPL (artículos 38–40) y, para un operador de infraestructuras críticas o un tratante de grandes volúmenes, los datos deben quedarse en China (artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Un portal de paquetes orientado a China al que accedan sus desarrolladores del continente llevaría además un deber de registro ICP.
Esto es un mapa de riesgo para la mitad privada, no un veredicto — Homebrew funciona, y qué deberes le alcanzan depende de su entidad, de sus volúmenes de datos y de lo que contiene realmente su tap. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! Las fórmulas públicas de Homebrew son de código abierto en GitHub — la accesibilidad no es el eje
- ! Un tap privado codifica su inventario de herramientas internas y su lógica de instalación — propietarios
- ! Por defecto, el tap privado y sus bottles compilados están en alojamientos de git y de artefactos en el extranjero
- ! Un build en China que descarga ese tap privado en el extranjero ejecuta su cadena de suministro a través de la frontera
- ✓ Autoaloje el tap privado en un repositorio Git y un almacén de bottles dentro del país — sigue residente
Lo que la documentación oficial de Homebrew dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Un tap de Homebrew es un repositorio Git que usted crea y aloja — esa es la palanca dentro del país. La documentación de Homebrew sobre la creación de taps afirma que un tap “is usually a Git repository available online, but you can use anything as long as it's a protocol that Git understands, or even just a directory with files in it,” y que los taps “can be created by anyone to provide their own formulae, casks and/or external commands to any Homebrew user.” El comando tap por defecto “assumes a repository on GitHub,” pero “the two-argument form accepts any URL supported by Git” — así que un tap privado puede vivir en su propio repositorio Git dentro del país en lugar de en un alojamiento en el extranjero. | Homebrew — How to Create and Maintain a Tap, y Taps (docs.brew.sh), consultado el 2026-10-13 |
Los bottles son sus binarios compilados, y un tap puede servirlos desde una raíz de almacenamiento que usted elija. Homebrew define un bottle con sencillez — “Bottles are simple gzipped tarballs of compiled binaries” — y su DSL de bottles “optionally contains the URL root used to determine bottle URLs,” lo que es “useful for taps that wish to provide bottles for their formulae.” Por defecto, los bottles principales de Homebrew se sirven desde GitHub Packages (en el extranjero), pero como el root_url de bottles lo fija usted, el almacén de artefactos de un tap privado puede situarse dentro del país. | Homebrew — Bottles (docs.brew.sh), consultado el 2026-10-13 |
| Conservar en el extranjero un tap privado o sus bottles es una transferencia transfronteriza allí donde lleven datos personales. Las fórmulas de un tap privado pueden incrustar credenciales, configuración o registros de datos de prueba; cuando ese contenido es información personal y reside en un alojamiento de git o de artefactos en el extranjero, trasladarlo fuera es una transferencia transfronteriza según los artículos 38–40 de la PIPL — que exige notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). El deber recae sobre usted, el responsable del tratamiento, no sobre Homebrew. | PIPL artículos 38–40 (mecanismos de exportación de datos y consentimiento separado); consultado el 2026-10-13 |
| Para un operador de infraestructuras críticas o un tratante de grandes volúmenes, la información personal y los datos importantes generados en China deben almacenarse en el continente. El artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la reforma de 2025 en vigor desde el 1 de enero de 2026 renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo — exige el almacenamiento dentro del país, con una evaluación de seguridad antes de cualquier exportación. Un tap privado y un almacén de bottles alojados en el extranjero no pueden, por su propia estructura, cumplir ese deber para los datos regulados que contienen; un tap y un almacén de artefactos autoalojados dentro del país sí. | Ley de Ciberseguridad artículo 39 (antes artículo 37), en vigor desde el 2026-01-01; consultado el 2026-10-13 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 13 de octubre de 2026.
Para un equipo de ingeniería en China continental, lo primero que hay que aclarar con honestidad sobre Homebrew es cuál no es la pregunta. Las fórmulas y casks públicos de Homebrew son de código abierto, publicados en repositorios Git en GitHub, y que una máquina de build en Shanghái pueda ejecutar brew install y descargar un paquete de la comunidad es una cuestión operativa — la resuelve un espejo o una caché, y no es una cuestión de cumplimiento. La cuestión de cumplimiento está una capa más adentro, en la mitad a la que nunca llega una comprobación de accesibilidad: su tap privado. Un tap es la unidad de distribución de Homebrew para sus propias fórmulas y casks, y uno privado codifica sus herramientas internas — qué herramientas propietarias instalan su build y su aprovisionamiento en China, en qué versiones, desde dónde, con qué pasos y, a veces, las credenciales para obtenerlas. Junto a él está un almacén de bottles: los binarios compilados (bottles) que descarga su build. Ese tap privado y ese almacén de bottles son su cadena de suministro de software y, por defecto, viven donde usted los aloje — que, para la mayoría de los equipos, es un alojamiento de git en el extranjero y un almacén de artefactos en el extranjero. Dónde acaban residiendo ese código propietario y esos artefactos, y qué descarga su build en China a través de la frontera en cada ejecución, es toda la cuestión — y como un tap de Homebrew es simplemente un repositorio Git que usted mismo aloja, la decide usted.
Conviene ser mesurados. El catálogo público de Homebrew es de código abierto y no plantea ninguna cuestión de residencia propia; esto no es una gran afirmación de residencia de datos sobre brew install. Es una afirmación concreta y acotada sobre el tap privado y el almacén de bottles de los que depende un pipeline de build o de aprovisionamiento en China.
Homebrew en China de un vistazo
| Qué lo decide | En los propios términos de Homebrew — y la ley china |
|---|---|
| Las fórmulas públicas son de código abierto — no son el eje | Las fórmulas y casks públicos de Homebrew son de código abierto en GitHub. Su documentación señala que la “one-argument form assumes a repository on GitHub,” (la forma de un argumento supone un repositorio en GitHub) mientras que “the two-argument form accepts any URL supported by Git.” Descargar paquetes de la comunidad es una cuestión de accesibilidad y de espejos — útil operativamente, pero no es donde está la exposición de cumplimiento. |
| Su tap privado es cadena de suministro propietaria | La mitad distintiva que una comprobación de accesibilidad nunca ve. Un tap privado es el repositorio Git que describe sus herramientas internas — qué herramientas propietarias instala su build en China, sus versiones y orígenes, la lógica de instalación y, a veces, credenciales o configuración para obtenerlas. Eso es un detalle de la cadena de suministro protegido como secreto comercial, y sus bottles compilados son sus propios binarios. Dónde viven es una cuestión de residencia, no de velocidad. |
| En el extranjero por defecto | Por defecto, un tap privado está en un alojamiento de git en el extranjero y sus bottles en un almacén de artefactos en el extranjero; los propios bottles principales de Homebrew, como referencia, se sirven desde GitHub Packages. Así que sus fórmulas propietarias, su lógica de build y sus binarios — más cualquier credencial que lleven las fórmulas — residen fuera, salvo que usted los sitúe en otro lugar. |
| El build en China descarga a través de la frontera | Cuando una ejecución de build o de aprovisionamiento en el continente resuelve su tap privado y descarga sus bottles desde un alojamiento en el extranjero, la cadena de suministro de dependencias de su despliegue en China cruza la frontera en cada ejecución — una cuestión de procedencia, integridad y residencia de material propietario que ninguna comprobación del tipo «¿se resuelve el paquete?» mide. |
| Residencia y transferencia transfronteriza | Allí donde ese tap privado o sus bottles lleven información personal o material regulado, conservarlos en un alojamiento en el extranjero es una transferencia transfronteriza según los artículos 38–40 de la PIPL — notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que la información personal y los datos importantes generados en China se almacenen en el continente. |
| Autoalojar es la palanca | Como un tap es “just a Git repository,” (simplemente un repositorio Git) la palanca legal es sencilla: alojar el tap privado en su propio repositorio Git dentro del país y servir sus bottles desde un almacén de artefactos dentro del país (un tap puede fijar su propio root_url de bottles), para que el código propietario, la lógica de build y los binarios sigan residentes y la cadena de suministro de China se quede dentro del país — el 21YunBox Optimizer por delante de lo que ya utiliza. |
Lo que realmente contiene un tap privado — y por qué es el eje
Un tap de Homebrew no es un conjunto de datos como la base de datos de una aplicación; es la descripción de una cadena de suministro de software, y precisamente por eso es una cuestión de residencia y no de velocidad. La documentación de Homebrew es explícita en que un tap es algo que usted crea y aloja: los taps “can be created by anyone to provide their own formulae, casks and/or external commands to any Homebrew user,” y “a tap is usually a Git repository available online, but you can use anything as long as it’s a protocol that Git understands, or even just a directory with files in it.” El comando brew tap, en palabras de la documentación, “adds repositories that Homebrew can use for formulae, casks and external commands.” (añade repositorios que Homebrew puede usar para fórmulas, casks y comandos externos).
Para una empresa, un tap privado es donde está la sensibilidad. Sus fórmulas y casks enumeran sus herramientas internas — las herramientas propietarias que instalan sus pipelines de build y de aprovisionamiento en China, sus versiones, las URL desde las que se obtienen y los pasos exactos de instalación —, que juntos son un detalle protegido como secreto comercial sobre cómo se construyen sus sistemas. Las fórmulas y los casks llevan de forma habitual configuración y, a veces, las credenciales o tokens necesarios para llegar a un origen de descarga interno. Y los bottles del tap — que Homebrew define con sencillez: “Bottles are simple gzipped tarballs of compiled binaries” (los bottles son simples tarballs comprimidos con gzip de binarios compilados) — son su propio software interno compilado. Un tap puede incluso servir esos bottles desde una ubicación de almacenamiento que usted elija: el DSL de bottles “optionally contains the URL root used to determine bottle URLs,” y eso es “useful for taps that wish to provide bottles for their formulae.” Así que el mapa de residencia tiene dos capas: la descripción propietaria de la cadena de suministro en el tap, y los artefactos compilados a los que apunta.
Las puertas: cadena de suministro, residencia, transferencia transfronteriza e ICP
Apunte un build en China a un tap privado y a un almacén de bottles que viven en el extranjero y se abre la primera exposición — y es de cadena de suministro. La cadena de suministro de dependencias de su despliegue en China pasa ahora a través de la frontera: en cada ejecución de build o de aprovisionamiento, la infraestructura del continente resuelve un tap en el extranjero y descarga binarios de un alojamiento de artefactos en el extranjero. Es una cuestión de qué código propietario entra en sus sistemas de China, con qué procedencia e integridad, y dónde se almacena — nada de lo cual puede ver una comprobación del tipo «¿se resuelve el paquete?».
Allí donde ese tap privado o sus bottles lleven información personal — una credencial vinculada a una persona, una configuración con datos de contacto, datos de prueba con registros reales —, conservarlos en un alojamiento en el extranjero es una transferencia transfronteriza (数据出境). El deber recae sobre usted, el responsable del tratamiento: los artículos 38–40 de la PIPL exigen un mecanismo de transferencia y un consentimiento separado para enviar esos datos al extranjero. Y si su organización opera infraestructuras de información críticas, o trata información personal a gran escala, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambiar su fondo) exige que la información personal y los datos importantes generados en China se almacenen en el continente. Conviene ser mesurados: en un tap privado, el contenido de información personal suele ser accesorio más que central — la exposición principal es el código propietario y las credenciales, y los deberes de residencia se activan allí donde realmente hay datos personales.
Hay una puerta más, condicional. Si pone en marcha una superficie orientada a China en torno al tap — un portal interno de paquetes o un sitio de artefactos de autoservicio al que acceden sus desarrolladores del continente por internet público —, esa superficie es un servicio de información de internet y lleva un deber de registro ICP (备案) ligado a un alojamiento en el continente. Un tap consumido de forma privada por su infraestructura de build no lo activa por sí solo; uno público sí puede hacerlo.
Por qué una comprobación de accesibilidad pasa esto por alto
Una sonda desde dentro de China puede ejecutar brew install, ver cómo se descarga un paquete y concluir «funciona». Esa respuesta no viene al caso. La exposición no es si el cliente puede resolver y descargar — eso lo resuelve un espejo o una caché. Es dónde viven su tap privado y sus bottles y qué cruza la frontera cuando su build en China los descarga: el inventario de herramientas propietarias y la lógica de instalación del tap, las credenciales que pueden llevar sus fórmulas y los binarios compilados del almacén de bottles. Una prueba de accesibilidad no ve nada de eso. No puede decirle que su cadena de suministro interna está descrita en un repositorio de un alojamiento de git en el extranjero, que sus artefactos compilados están en un almacén en el extranjero, ni si viajaron con ellos datos personales.
Hay una trampa propia de las herramientas de paquetes: hacer que el registro público sea meramente accesible — poner en marcha un espejo o una caché para que los paquetes de la comunidad se instalen rápido — no hace nada por la residencia, porque su tap privado y sus artefactos siguen en el extranjero. Replicar el catálogo de código abierto y mantener dentro del país su cadena de suministro propietaria son dos cosas distintas. Esa es la segunda mitad de la pregunta a prueba de competidores, y es la razón por la que mantener dentro del país el tap privado y el almacén de bottles — no limitarse a que las instalaciones sean rápidas — es la respuesta.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de utilizar un tap privado de Homebrew para un equipo en China continental y, como un tap es simplemente un repositorio Git y los bottles pueden servirse desde una URL raíz que usted elige, se apoya en las herramientas que ya utiliza — sin reconstruir y sin migrar fuera de Homebrew.
Primero, cartografiar: nuestro equipo de cumplimiento en China inventaría su tap privado — cuáles de sus fórmulas y casks describen herramientas internas propietarias, si incrustan credenciales o configuración, dónde están alojados hoy el repositorio del tap y sus bottles, y qué descargan realmente su build y su aprovisionamiento en China a través de la frontera. Nosotros construimos la imagen técnica; las conclusiones jurídicas se resuelven con asesoría legal.
Luego, localizar: alojar el tap privado en un repositorio Git dentro del país y servir sus bottles desde un almacén de artefactos dentro del país (el root_url de bottles apunta donde usted elija), para que su código propietario, su lógica de build, sus credenciales y sus binarios compilados acaben residiendo en suelo continental y la cadena de suministro de su build en China se quede dentro del país. Allí donde realmente haya información personal, obtenga la notificación y el consentimiento separado y use un mecanismo legal de transferencia solo cuando una transferencia sea realmente necesaria; minimice lo que cruza la frontera. Localizar significa poner en marcha una cadena de suministro legal dentro del país — nunca una ruta que envíe de todos modos el material propietario al extranjero, y nunca ninguna forma de elusión.
Luego, entregar: si expone una superficie orientada a China en torno al tap — un portal interno de paquetes o un sitio de artefactos al que acceden sus desarrolladores del continente —, es un servicio de información de internet, así que lleva un deber de registro ICP y necesita una entrega conforme dentro del país. 21YunBox la entrega dentro del país — el 21YunBox Optimizer — por delante de lo que ya utiliza. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión — mantenemos dentro del país lo que la ley exige que permanezca, entregamos el resto de forma conforme desde el interior del continente y nunca movemos material regulado a través de la frontera subrepticiamente. 21YunBox es una capa de cumplimiento y un socio del flujo de trabajo de Homebrew que usted ya utiliza, no un competidor.
Nada de esto es un veredicto de que Homebrew esté «bloqueado» o sea «ilegal» en China — claramente funciona, y su catálogo público es de código abierto. Es un mapa de residencia y de cadena de suministro para la mitad privada, y qué deberes alcanzan su caso depende de su entidad, de su papel según la ley china, de sus volúmenes de datos y de lo que contiene realmente su tap privado — conviene concretar los detalles con asesoría legal antes de que la cadena de suministro de su build en China dependa de ello.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- La Ley de Protección de Información Personal de China (PIPL)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Puedo instalar paquetes de Homebrew en China?
Por lo general, sí — las fórmulas y casks públicos de Homebrew son de código abierto en GitHub, y que una máquina de build del continente pueda resolver y descargar paquetes de la comunidad es una cuestión operativa de accesibilidad en la que un espejo o una caché pueden ayudar. Sin embargo, esa no es la cuestión de cumplimiento, y esta página no empieza por ella. La cuestión que importa para una empresa es dónde viven su tap privado y sus bottles compilados y qué descarga su build en China a través de la frontera, porque esa es su cadena de suministro de software propietaria.
¿No es Homebrew todo de código abierto? Entonces, ¿cuál es la exposición de residencia?
El catálogo público es de código abierto y no plantea ninguna cuestión de residencia propia, así que conviene acotar la preocupación. La exposición es el tap privado que usted utiliza para sus herramientas internas: el repositorio Git que enumera qué herramientas propietarias instala su build en China, en qué versiones y desde dónde, la lógica de instalación y, a veces, credenciales para llegar a un origen interno — más los bottles compilados a los que apunta ese tap. Si ese tap y sus bottles están en un alojamiento de git y de artefactos en el extranjero, la cadena de suministro y el código propietario de su despliegue en China están fuera, y cualquier dato personal que lleven es una transferencia transfronteriza según la PIPL.
¿Puede 21YunBox ayudar a utilizar un tap privado de Homebrew de forma conforme para China?
Sí. Nuestro equipo de China cartografía lo que contiene su tap privado — qué fórmulas y casks son propietarios, si incrustan credenciales y dónde están alojados hoy el repositorio del tap y sus bottles —, y después le ayuda a alojar el tap en un repositorio Git dentro del país y a servir sus bottles desde un almacén de artefactos dentro del país, para que el código propietario y la lógica de build sigan residentes. Como un tap es simplemente un repositorio Git y los bottles usan una URL raíz que usted fija, esto no exige reconstruir ni migrar fuera de Homebrew. Cualquier portal de paquetes orientado a China se entrega después de forma conforme, dentro del país. Póngase en contacto para revisar su caso concreto.


