Homebrew fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Les formulae publiques de Homebrew sont open source, de sorte que l'accessibilité n'est pas la vraie question. La question de résidence et de chaîne d'approvisionnement est votre tap privé — outillage interne, logique d'installation et bottles compilées — qui se trouve sur un hôte git et d'artefacts à l'étranger par défaut. Le levier : auto-héberger le tap et le magasin de bottles sur le territoire.
Homebrew fonctionne-t-il en Chine ?
Les formulae publiques de Homebrew sont open source sur GitHub, de sorte que savoir si une machine continentale peut exécuter brew install est une affaire d'accessibilité, non la question de conformité. La question de résidence et de chaîne d'approvisionnement est votre tap privé — le dépôt Git qui décrit votre outillage interne, votre logique d'installation et parfois des identifiants — et les bottles compilées que votre build chinois tire. Par défaut, celles-ci vivent sur un hôte git et d'artefacts à l'étranger ; gardez cela mesuré, parce que l'exposition est la chaîne d'approvisionnement propriétaire, non le catalogue open source.
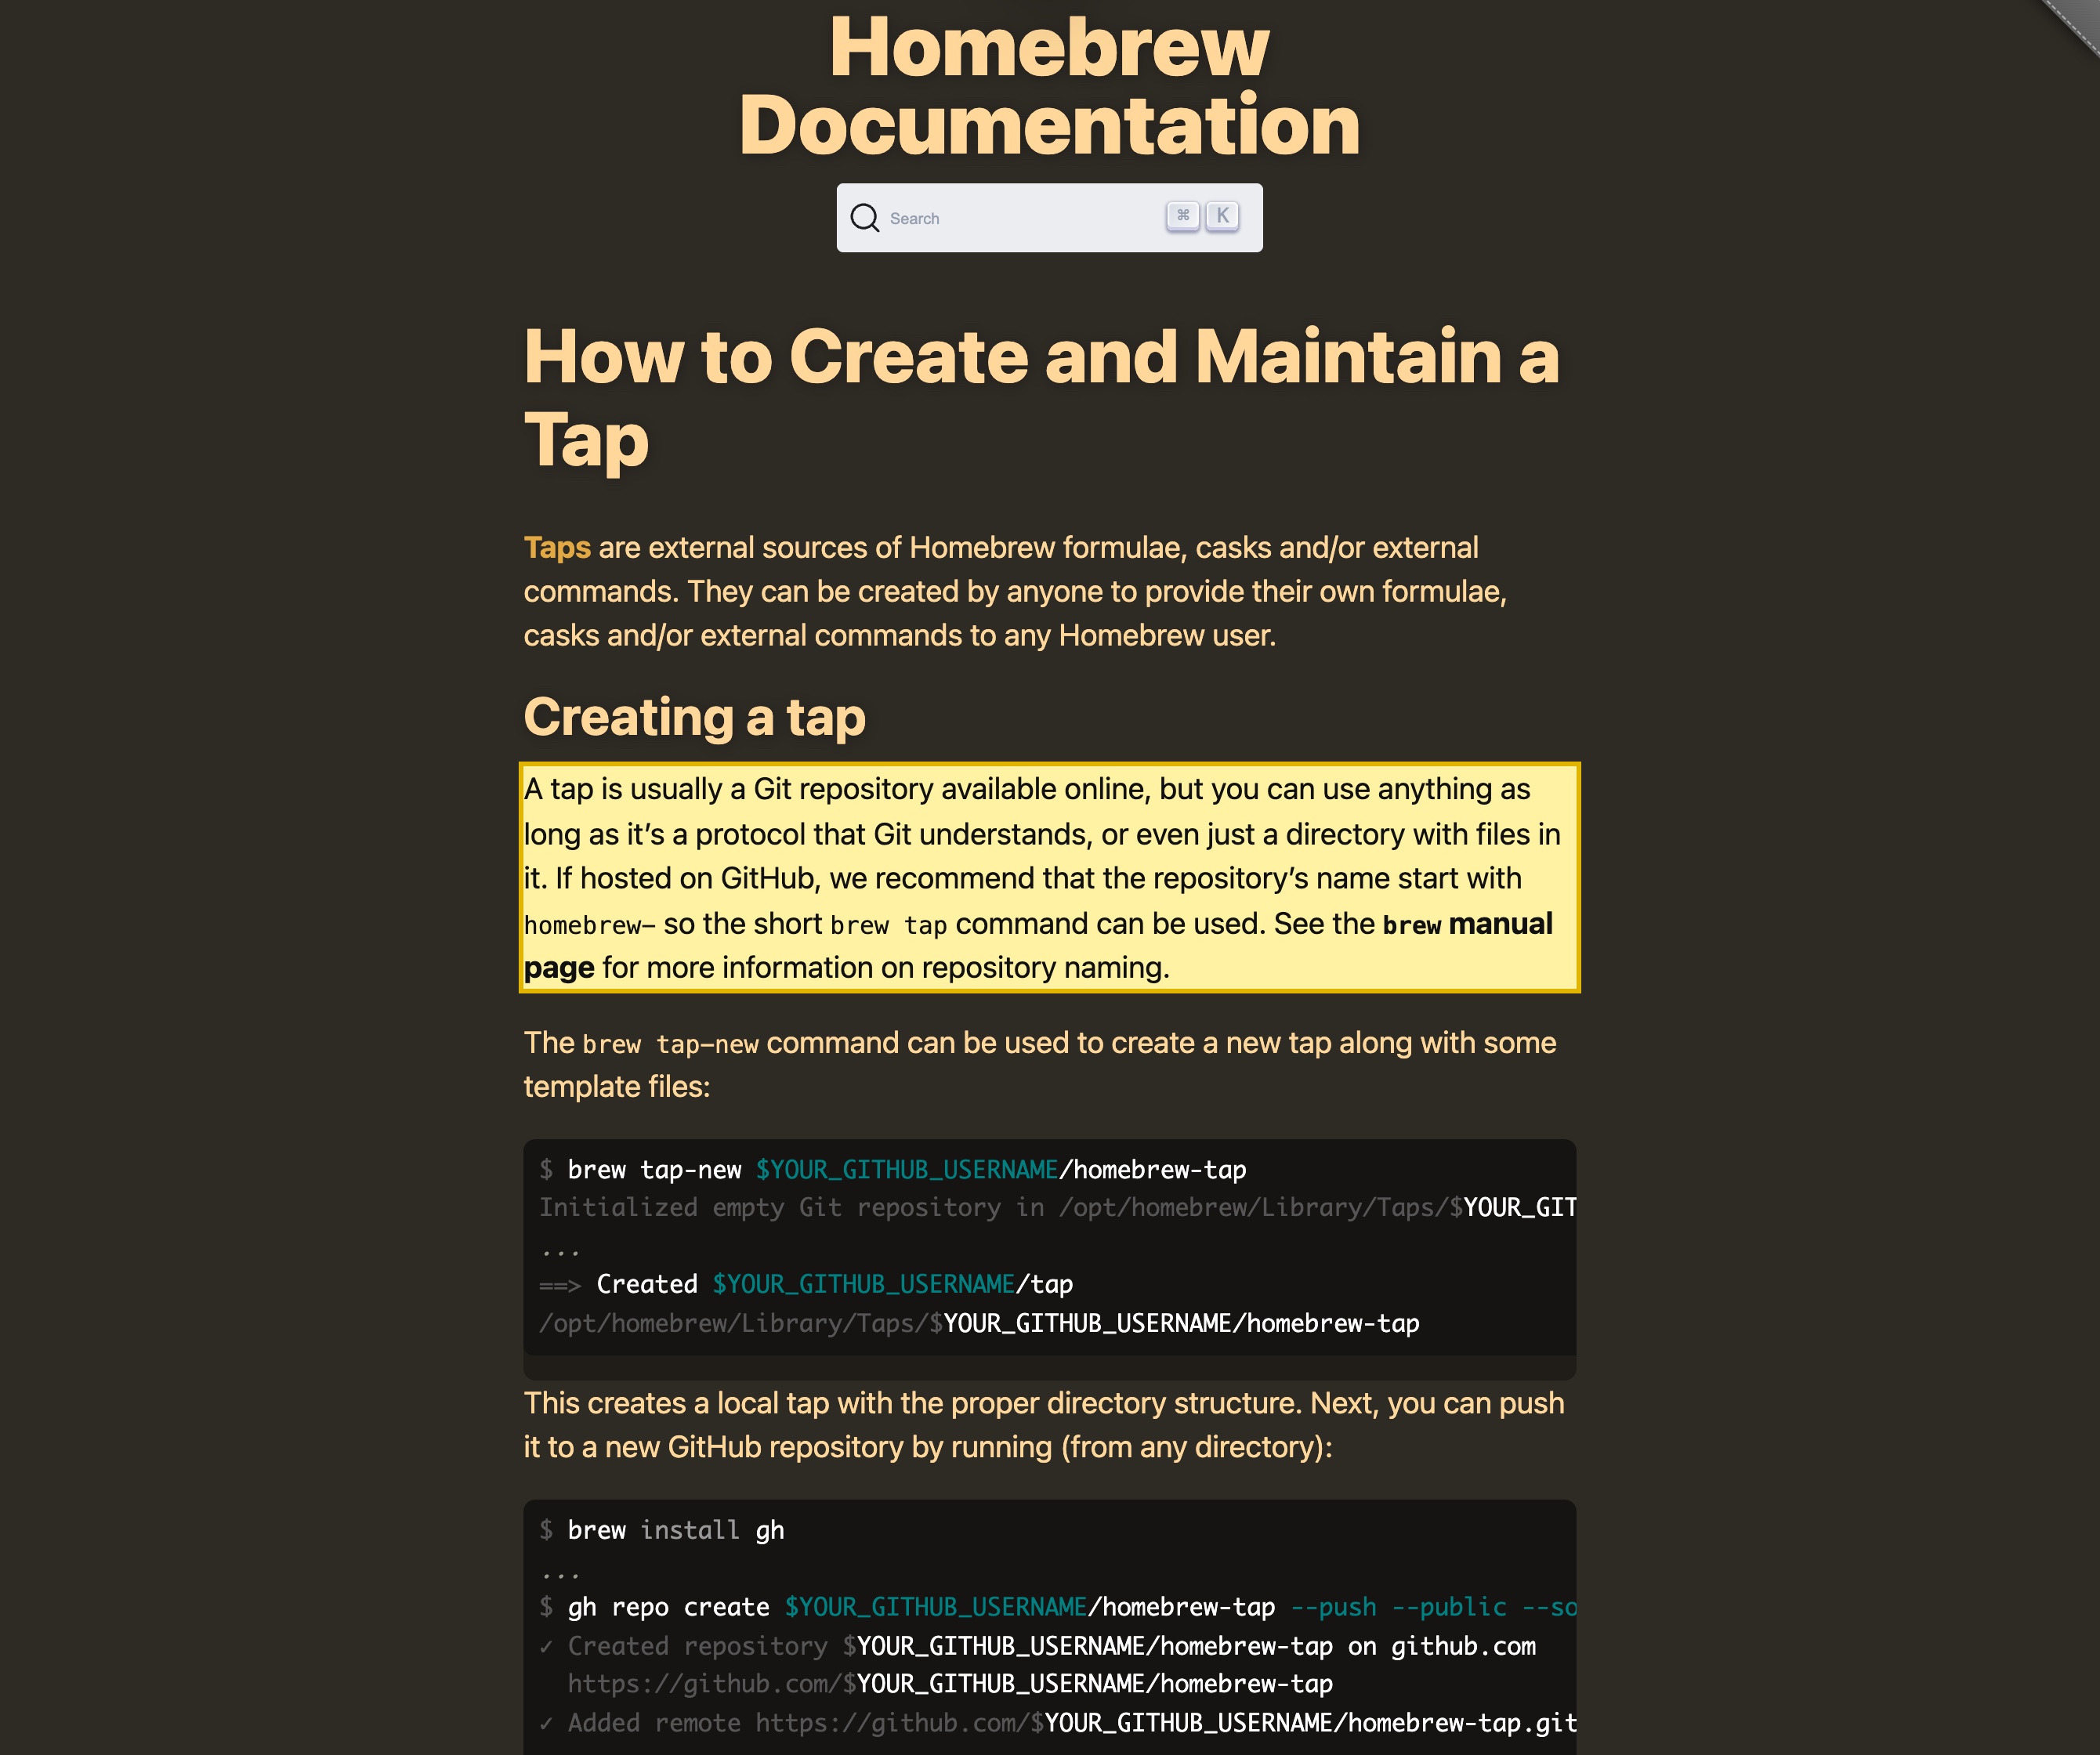
La propre documentation de Homebrew rend le levier concret. Un tap, dit-elle, "can be created by anyone" et "is usually a Git repository available online, but you can use anything as long as it's a protocol that Git understands, or even just a directory with files in it" — et un tap peut servir ses propres bottles, puisque la racine de bottle "optionally contains the URL root used to determine bottle URLs." Vous pouvez donc héberger le tap privé dans votre propre dépôt Git sur le territoire et garder ses bottles dans un magasin d'artefacts sur le territoire. Là où ce tap privé ou ses bottles portent des informations personnelles, les détenir à l'étranger est un transfert transfrontalier au titre de la PIPL (articles 38 à 40), et pour un opérateur d'infrastructure d'information critique ou un responsable à fort volume, les données doivent rester en Chine (loi sur la cybersécurité article 39 (anciennement l'article 37)). Un portail de packages tourné vers la Chine que vos développeurs continentaux atteignent porterait en outre une obligation de déclaration ICP.
Ceci est une carte des risques pour la moitié privée, non un verdict — Homebrew marche, et quelles obligations mordent dépend de votre entité, de vos volumes de données et de ce que votre tap détient réellement. Notre équipe Chine peut cartographier avec vous votre exposition →
Aperçu de conformité
- ! Les formulae publiques de Homebrew sont open source sur GitHub — l'accessibilité n'est pas l'axe
- ! Un tap privé encode votre inventaire d'outillage interne et votre logique d'installation — propriétaire
- ! Par défaut, le tap privé et ses bottles compilées se trouvent sur des hôtes git et d'artefacts à l'étranger
- ! Un build chinois qui tire ce tap privé à l'étranger exécute sa chaîne d'approvisionnement à travers la frontière
- ✓ Auto-hébergez le tap privé dans un dépôt git et un magasin de bottles sur le territoire — il reste résident
Ce que la documentation officielle de Homebrew dit de la Chine
| Fait | Source primaire |
|---|---|
| Un tap Homebrew est un dépôt Git que vous créez et hébergez vous-même — c'est le levier sur le territoire. La documentation de création de tap de Homebrew indique qu'un tap "is usually a Git repository available online, but you can use anything as long as it's a protocol that Git understands, or even just a directory with files in it," et que les taps "can be created by anyone to provide their own formulae, casks and/or external commands to any Homebrew user." La commande tap par défaut "assumes a repository on GitHub," mais "the two-argument form accepts any URL supported by Git" — de sorte qu'un tap privé peut vivre dans votre propre dépôt Git sur le territoire plutôt que sur un hôte à l'étranger. | Homebrew — How to Create and Maintain a Tap, and Taps (docs.brew.sh), consulté le 2026-10-13 |
Les bottles sont vos binaires compilés, et un tap peut les servir depuis une racine de stockage que vous choisissez. Homebrew définit une bottle clairement — "Bottles are simple gzipped tarballs of compiled binaries" — et son DSL de bottle "optionally contains the URL root used to determine bottle URLs," ce qui est "useful for taps that wish to provide bottles for their formulae." Par défaut, les propres bottles du core de Homebrew sont servies depuis GitHub Packages (à l'étranger), mais parce que la root_url de bottle est à vous de fixer, le magasin d'artefacts d'un tap privé peut être placé sur le territoire. | Homebrew — Bottles (docs.brew.sh), consulté le 2026-10-13 |
| Détenir un tap privé ou ses bottles à l'étranger est un transfert transfrontalier là où ils portent des données personnelles. Les formulae d'un tap privé peuvent intégrer des identifiants, de la config ou des enregistrements de fixtures de test ; quand ce contenu est une information personnelle et qu'il repose sur un hôte git ou d'artefacts à l'étranger, le déplacer hors du pays est un transfert transfrontalier au titre des articles 38 à 40 de la PIPL — exigeant une information, un consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). L'obligation retombe sur vous, le responsable, non sur Homebrew. | PIPL articles 38 à 40 (mécanismes d'exportation de données et consentement distinct) ; consulté le 2026-10-13 |
| Pour un opérateur d'infrastructure d'information critique ou un responsable à fort volume, les informations personnelles et les données importantes générées en Chine doivent être stockées sur le continent. L'article 39 (anciennement l'article 37) de la loi sur la cybersécurité — l'amendement 2025 en vigueur le 1er janvier 2026 a renuméroté l'article de localisation des données de 37 à 39, substance inchangée — exige un stockage sur le territoire, avec une évaluation de sécurité avant tout export. Un tap privé et un magasin de bottles hébergés à l'étranger ne peuvent structurellement pas satisfaire cette obligation pour les données réglementées qu'ils détiennent ; un tap et un magasin d'artefacts auto-hébergés, sur le territoire, le peuvent. | Loi sur la cybersécurité article 39 (anciennement l'article 37), en vigueur le 2026-01-01 ; consulté le 2026-10-13 |
Sources vérifiées par Équipe Conformité 21YunBox le 13 octobre 2026.
Pour une équipe d’ingénierie de Chine continentale, la première chose honnête à régler au sujet de Homebrew est ce que la question n’est pas. Les formulae et casks publics de Homebrew sont open source, publiés dans des dépôts Git sur GitHub, et savoir si une machine de build à Shanghai peut exécuter brew install et tirer un package communautaire est une affaire opérationnelle — un miroir ou un cache y répond, et ce n’est pas une question de conformité. La question de conformité vit une couche plus loin, sur la moitié qu’un contrôle d’accessibilité n’atteint jamais : votre tap privé. Un tap est l’unité de distribution de Homebrew pour vos propres formulae et casks, et un tap privé encode votre outillage interne — quels outils propriétaires votre build et votre provisionnement chinois installent, à quelles versions, depuis où, avec quelles étapes, et parfois les identifiants pour les récupérer. À côté se trouve un magasin de bottles : les binaires compilés (bottles) que votre build tire. Ce tap privé et ce magasin de bottles sont votre chaîne d’approvisionnement logicielle, et par défaut ils vivent là où vous les hébergez — ce qui, pour la plupart des équipes, est un hôte git à l’étranger et un magasin d’artefacts à l’étranger. L’endroit où ce code propriétaire et ces artefacts reposent, et ce que votre build chinois tire à travers la frontière à chaque exécution, est toute la question — et parce qu’un tap Homebrew n’est qu’un dépôt Git que vous hébergez vous-même, c’est à vous d’en décider.
Gardez cela mesuré. Le catalogue public de Homebrew est open source et ne porte aucun problème de résidence qui lui soit propre ; ce n’est pas une grande affirmation de résidence des données au sujet de brew install. C’en est une étroite et précise au sujet du tap privé et du magasin de bottles dont un pipeline de build ou de provisionnement chinois dépend.
Homebrew en Chine en un coup d’œil
| Ce qui le détermine | Dans les propres termes de Homebrew — et le droit chinois |
|---|---|
| Les formulae publiques sont open source — non l'axe | Les formulae et casks publics de Homebrew sont open source sur GitHub. Sa documentation note que la “one-argument form assumes a repository on GitHub,” par défaut, tandis que la “two-argument form accepts any URL supported by Git.” Tirer des packages communautaires est une question d'accessibilité et de miroir — utile opérationnellement, mais ce n'est pas là qu'est l'exposition de conformité. |
| Votre tap privé est une chaîne d'approvisionnement propriétaire | La moitié distinctive qu'un contrôle d'accessibilité ne voit jamais. Un tap privé est le dépôt Git qui décrit votre outillage interne — quels outils propriétaires votre build chinois installe, leurs versions et sources, la logique d'installation, et parfois les identifiants ou la config pour les récupérer. C'est un détail de chaîne d'approvisionnement couvert par le secret commercial, et ses bottles compilées sont vos propres binaires. L'endroit où ils vivent est une question de résidence, non de vitesse. |
| À l'étranger par défaut | Par défaut, un tap privé se trouve sur un hôte git à l'étranger et ses bottles sur un magasin d'artefacts à l'étranger ; les propres bottles du core de Homebrew, pour référence, sont servies depuis GitHub Packages. Ainsi, vos formulae propriétaires, votre logique de build et vos binaires — plus tout identifiant que les formulae portent — reposent hors du pays à moins que vous ne les placiez ailleurs. |
| Le build chinois tire à travers la frontière | Quand une exécution de build ou de provisionnement continentale résout votre tap privé et télécharge ses bottles depuis un hôte à l'étranger, la chaîne d'approvisionnement de dépendances de votre déploiement chinois franchit la frontière à chaque exécution — une question de provenance, d'intégrité et de résidence de matériel propriétaire qu'aucun contrôle « peut-il résoudre le package » ne mesure. |
| Résidence & transfrontalier | Là où ce tap privé ou ses bottles portent des informations personnelles ou du matériel réglementé, les détenir sur un hôte à l'étranger est un transfert transfrontalier au titre des articles 38 à 40 de la PIPL — information, un consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). Pour un opérateur d'infrastructure d'information critique ou un responsable à fort volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que les informations personnelles et les données importantes générées en Chine soient stockées sur le continent. |
| L'auto-hébergement est le levier | Parce qu'un tap est “just a Git repository,” le levier légal est simple : hébergez le tap privé dans votre propre dépôt Git sur le territoire et servez ses bottles depuis un magasin d'artefacts sur le territoire (un tap peut fixer sa propre root_url de bottle), de sorte que le code propriétaire, la logique de build et les binaires restent résidents et que la chaîne d'approvisionnement chinoise reste sur le territoire — le 21YunBox Optimizer devant ce que vous exploitez déjà. |
Ce qu’un tap privé détient réellement — et pourquoi c’est l’axe
Un tap Homebrew n’est pas un jeu de données comme l’est une base de données applicative ; c’est une description d’une chaîne d’approvisionnement logicielle, et c’est précisément pourquoi c’est une question de résidence plutôt que de vitesse. La documentation de Homebrew est explicite sur le fait qu’un tap est quelque chose que vous créez et hébergez vous-même : les taps “can be created by anyone to provide their own formulae, casks and/or external commands to any Homebrew user,” et “a tap is usually a Git repository available online, but you can use anything as long as it’s a protocol that Git understands, or even just a directory with files in it.” La commande brew tap, dans les termes de la documentation, “adds repositories that Homebrew can use for formulae, casks and external commands.”
Pour une entreprise, un tap privé est là où se trouve la sensibilité. Ses formulae et casks énumèrent votre outillage interne — les outils propriétaires que vos pipelines de build et de provisionnement chinois installent, leurs versions, les URL depuis lesquelles ils sont récupérés, et les étapes d’installation exactes — qui ensemble sont un détail couvert par le secret commercial sur la façon dont vos systèmes sont construits. Les formulae et casks portent couramment de la configuration et, par moments, les identifiants ou jetons nécessaires pour atteindre une source de téléchargement interne. Et les bottles du tap — que Homebrew définit clairement : “Bottles are simple gzipped tarballs of compiled binaries” — sont votre propre logiciel interne compilé. Un tap peut même servir ces bottles depuis un emplacement de stockage que vous choisissez : le DSL de bottle “optionally contains the URL root used to determine bottle URLs,” et c’est “useful for taps that wish to provide bottles for their formulae.” La carte de résidence a donc deux couches : la description de chaîne d’approvisionnement propriétaire dans le tap, et les artefacts compilés qu’il désigne.
Les portes : chaîne d’approvisionnement, résidence, transfrontalier et ICP
Pointez un build chinois vers un tap privé et un magasin de bottles qui vivent à l’étranger et la première exposition s’ouvre — et c’est une exposition de chaîne d’approvisionnement. La chaîne d’approvisionnement de dépendances de votre déploiement chinois court maintenant à travers la frontière : à chaque exécution de build ou de provisionnement, une infrastructure continentale résout un tap à l’étranger et télécharge des binaires depuis un hôte d’artefacts à l’étranger. C’est une question de quel code propriétaire entre dans vos systèmes chinois, avec quelle provenance et quelle intégrité, et où il est stocké — rien de quoi un contrôle « le package peut-il se résoudre » ne peut voir.
Là où ce tap privé ou ses bottles portent des informations personnelles — un identifiant rattaché à une personne, une config détenant des coordonnées, des fixtures de test avec de vrais enregistrements — les détenir sur un hôte à l’étranger est un transfert transfrontalier (数据出境). L’obligation retombe sur vous, le responsable : les articles 38 à 40 de la PIPL exigent un mécanisme de transfert et un consentement distinct pour envoyer de telles données à l’étranger. Et si votre organisation exploite une infrastructure d’information critique, ou traite des informations personnelles à l’échelle, l’article 39 (anciennement l’article 37 — l’amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l’article de localisation des données de 37 à 39, sa substance inchangée) exige que les informations personnelles et les données importantes générées en Chine soient stockées sur le continent. Gardez cela mesuré : pour un tap privé, le contenu d’informations personnelles est généralement incident plutôt que central — l’exposition première est le code propriétaire et les identifiants, les obligations de résidence s’engageant là où des données personnelles sont en fait présentes.
Une porte supplémentaire est conditionnelle. Si vous mettez en place une surface tournée vers la Chine autour du tap — un portail de packages interne ou un site d’artefacts en self-service que vos développeurs continentaux atteignent sur l’internet public — cette surface est un service d’information sur internet et porte une obligation de déclaration ICP (备案) liée à un hébergement continental. Un tap consommé en privé par votre infrastructure de build ne déclenche pas cela à lui seul ; un tap tourné vers le public le peut.
Pourquoi un contrôle d’accessibilité passe à côté de cela
Une sonde depuis l’intérieur de la Chine peut exécuter brew install, regarder un package se télécharger, et conclure « ça marche ». Cette réponse est hors de propos. L’exposition n’est pas de savoir si le client peut résoudre et récupérer — un miroir ou un cache règle cela. C’est l’endroit où vivent votre tap privé et ses bottles et ce qui franchit la frontière quand votre build chinois les tire : l’inventaire d’outillage propriétaire et la logique d’installation dans le tap, les identifiants que ses formulae peuvent porter, et les binaires compilés dans le magasin de bottles. Un test d’accessibilité n’en voit rien. Il ne peut pas vous dire que votre chaîne d’approvisionnement interne est décrite dans un dépôt sur un hôte git à l’étranger, que vos artefacts compilés se trouvent dans un magasin à l’étranger, ou si une quelconque donnée personnelle a accompagné le voyage.
Il y a un piège spécifique à l’outillage de packages : rendre le registre public simplement accessible — mettre en place un miroir ou un cache pour que les packages communautaires s’installent rapidement — ne fait rien pour la résidence, parce que votre tap privé et vos artefacts sont toujours à l’étranger. Mettre en miroir le catalogue open source et garder votre chaîne d’approvisionnement propriétaire sur le territoire sont deux choses différentes. C’est la seconde moitié de la question, à l’épreuve des concurrents, et c’est pourquoi garder le tap privé et le magasin de bottles sur le territoire — non simplement rendre les installations rapides — est la réponse.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’exploiter un tap Homebrew privé pour une équipe de Chine continentale, et parce qu’un tap n’est qu’un dépôt Git et que les bottles peuvent être servies depuis une racine d’URL que vous choisissez, elle repose sur l’outillage que vous utilisez déjà — sans reconstruction, sans migration hors de Homebrew.
D’abord, cartographier : notre équipe de conformité Chine inventorie votre tap privé — lesquelles de vos formulae et casks décrivent de l’outillage interne propriétaire, si elles intègrent des identifiants ou de la config, où le dépôt de tap et ses bottles sont hébergés aujourd’hui, et ce que votre build et votre provisionnement chinois tirent réellement à travers la frontière. Nous construisons l’image technique ; les conclusions juridiques se règlent avec un conseil.
Ensuite, localiser : hébergez le tap privé dans un dépôt Git sur le territoire et servez ses bottles depuis un magasin d’artefacts sur le territoire (la root_url de bottle pointe où vous choisissez), de sorte que votre code propriétaire, votre logique de build, vos identifiants et vos binaires compilés reposent sur le sol continental et que la chaîne d’approvisionnement de votre build chinois reste sur le territoire. Là où des informations personnelles sont véritablement présentes, obtenez l’information et le consentement distinct et utilisez un mécanisme de transfert légal uniquement là où un transfert est réellement nécessaire ; minimisez ce qui franchit la frontière. Localiser signifie mettre en place une chaîne d’approvisionnement légale, sur le territoire — jamais une route qui envoie quand même le matériel propriétaire à l’étranger, et jamais aucune forme de contournement.
Ensuite, diffuser : si vous exposez une surface tournée vers la Chine autour du tap — un portail de packages interne ou un site d’artefacts que vos développeurs continentaux atteignent — c’est un service d’information sur internet, de sorte qu’il porte une obligation de déclaration ICP et a besoin d’une diffusion conforme, sur le territoire. 21YunBox la diffuse sur le territoire — le 21YunBox Optimizer — devant ce que vous exploitez déjà. 21YunBox n’utilise ni ne suggère jamais aucun contournement, de quelque nature que ce soit — nous gardons sur le territoire ce que le droit dit devoir y rester, diffusons le reste en conformité depuis l’intérieur du continent, et ne déplaçons jamais de matériel réglementé à travers la frontière subrepticement. 21YunBox est un overlay de conformité et un partenaire du workflow Homebrew que vous exploitez déjà, non un concurrent de celui-ci.
Rien de cela n’est un verdict selon lequel Homebrew serait « bloqué » ou « illégal » en Chine — il marche manifestement, et son catalogue public est open source. C’est une carte de résidence et de chaîne d’approvisionnement pour la moitié privée, et quelles obligations mordent votre cas dépend de votre entité, de votre rôle au regard du droit chinois, de vos volumes de données, et de ce que votre tap privé détient réellement — à régler dans les détails avec un conseil avant que la chaîne d’approvisionnement de votre build chinois n’en dépende.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- La loi chinoise sur la protection des informations personnelles (PIPL)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Puis-je installer des packages Homebrew en Chine ?
Généralement oui — les formulae et casks publics de Homebrew sont open source sur GitHub, et savoir si une machine de build continentale peut résoudre et télécharger des packages communautaires est une affaire d'accessibilité opérationnelle qu'un miroir ou un cache peut aider. Ce n'est pas la question de conformité, cependant, et cette page ne met pas cela en avant. La question qui compte pour une entreprise est l'endroit où vivent votre tap privé et ses bottles compilées et ce que votre build chinois tire à travers la frontière, parce que c'est votre chaîne d'approvisionnement logicielle propriétaire.
Homebrew n'est-il pas tout open source — alors quelle est l'exposition de résidence ?
Le catalogue public est open source et ne porte aucun problème de résidence qui lui soit propre, alors gardez la préoccupation cadrée. L'exposition est le tap privé que vous exploitez pour l'outillage interne : le dépôt Git qui énumère quels outils propriétaires votre build chinois installe, à quelles versions et depuis où, la logique d'installation, et parfois les identifiants pour atteindre une source interne — plus les bottles compilées que ce tap désigne. Si ce tap et ses bottles se trouvent sur un hôte git et d'artefacts à l'étranger, la chaîne d'approvisionnement et le code propriétaire de votre déploiement chinois sont à l'étranger, et toute donnée personnelle qu'ils portent est un transfert transfrontalier au titre de la PIPL.
21YunBox peut-il aider à exploiter un tap Homebrew privé en conformité pour la Chine ?
Oui. Notre équipe Chine cartographie ce que votre tap privé détient — lesquelles formulae et casks sont propriétaires, s'ils intègrent des identifiants, et où le dépôt de tap et ses bottles sont hébergés aujourd'hui — puis vous aide à héberger le tap dans un dépôt Git sur le territoire et à servir ses bottles depuis un magasin d'artefacts sur le territoire, de sorte que le code propriétaire et la logique de build restent résidents. Parce qu'un tap n'est qu'un dépôt Git et que les bottles utilisent une racine d'URL que vous fixez, cela ne nécessite aucune reconstruction ni migration hors de Homebrew. Tout portail de packages tourné vers la Chine est alors diffusé en conformité, sur le territoire. Contactez-nous pour traiter votre cas précis.


