¿Funciona ForgeRock en China? Residencia de datos, registro ICP y normas transfronterizas
ForgeRock (ahora parte de Ping Identity) es la puerta de inicio de sesión y el grafo de identidades de sus usuarios en China — identidades de empleados y de consumidores (CIAM), permisos, factores MFA y logs de acceso. Su SaaS PingOne Advanced Identity Cloud no tiene región en China continental, así que esos datos de identidad residen fuera del continente: una cuestión de transferencia transfronteriza y de residencia de datos según la PIPL. ForgeRock también se distribuye como software autogestionado que puede ejecutar dentro del país. Un análisis centrado en el cumplimiento de la residencia, el registro ICP y el plano de control de identidades.
¿Funciona ForgeRock en China?
Que ForgeRock funcione en China continental es, ante todo, una cuestión de residencia de datos y de gobernanza de accesos, no de velocidad. ForgeRock (ahora parte de Ping Identity) es la puerta de inicio de sesión y el grafo de identidades de sus usuarios en China — autentica cada identidad de empleado y de consumidor (CIAM) y conserva el mapa de permisos de quién puede acceder a qué en toda su operación en China.
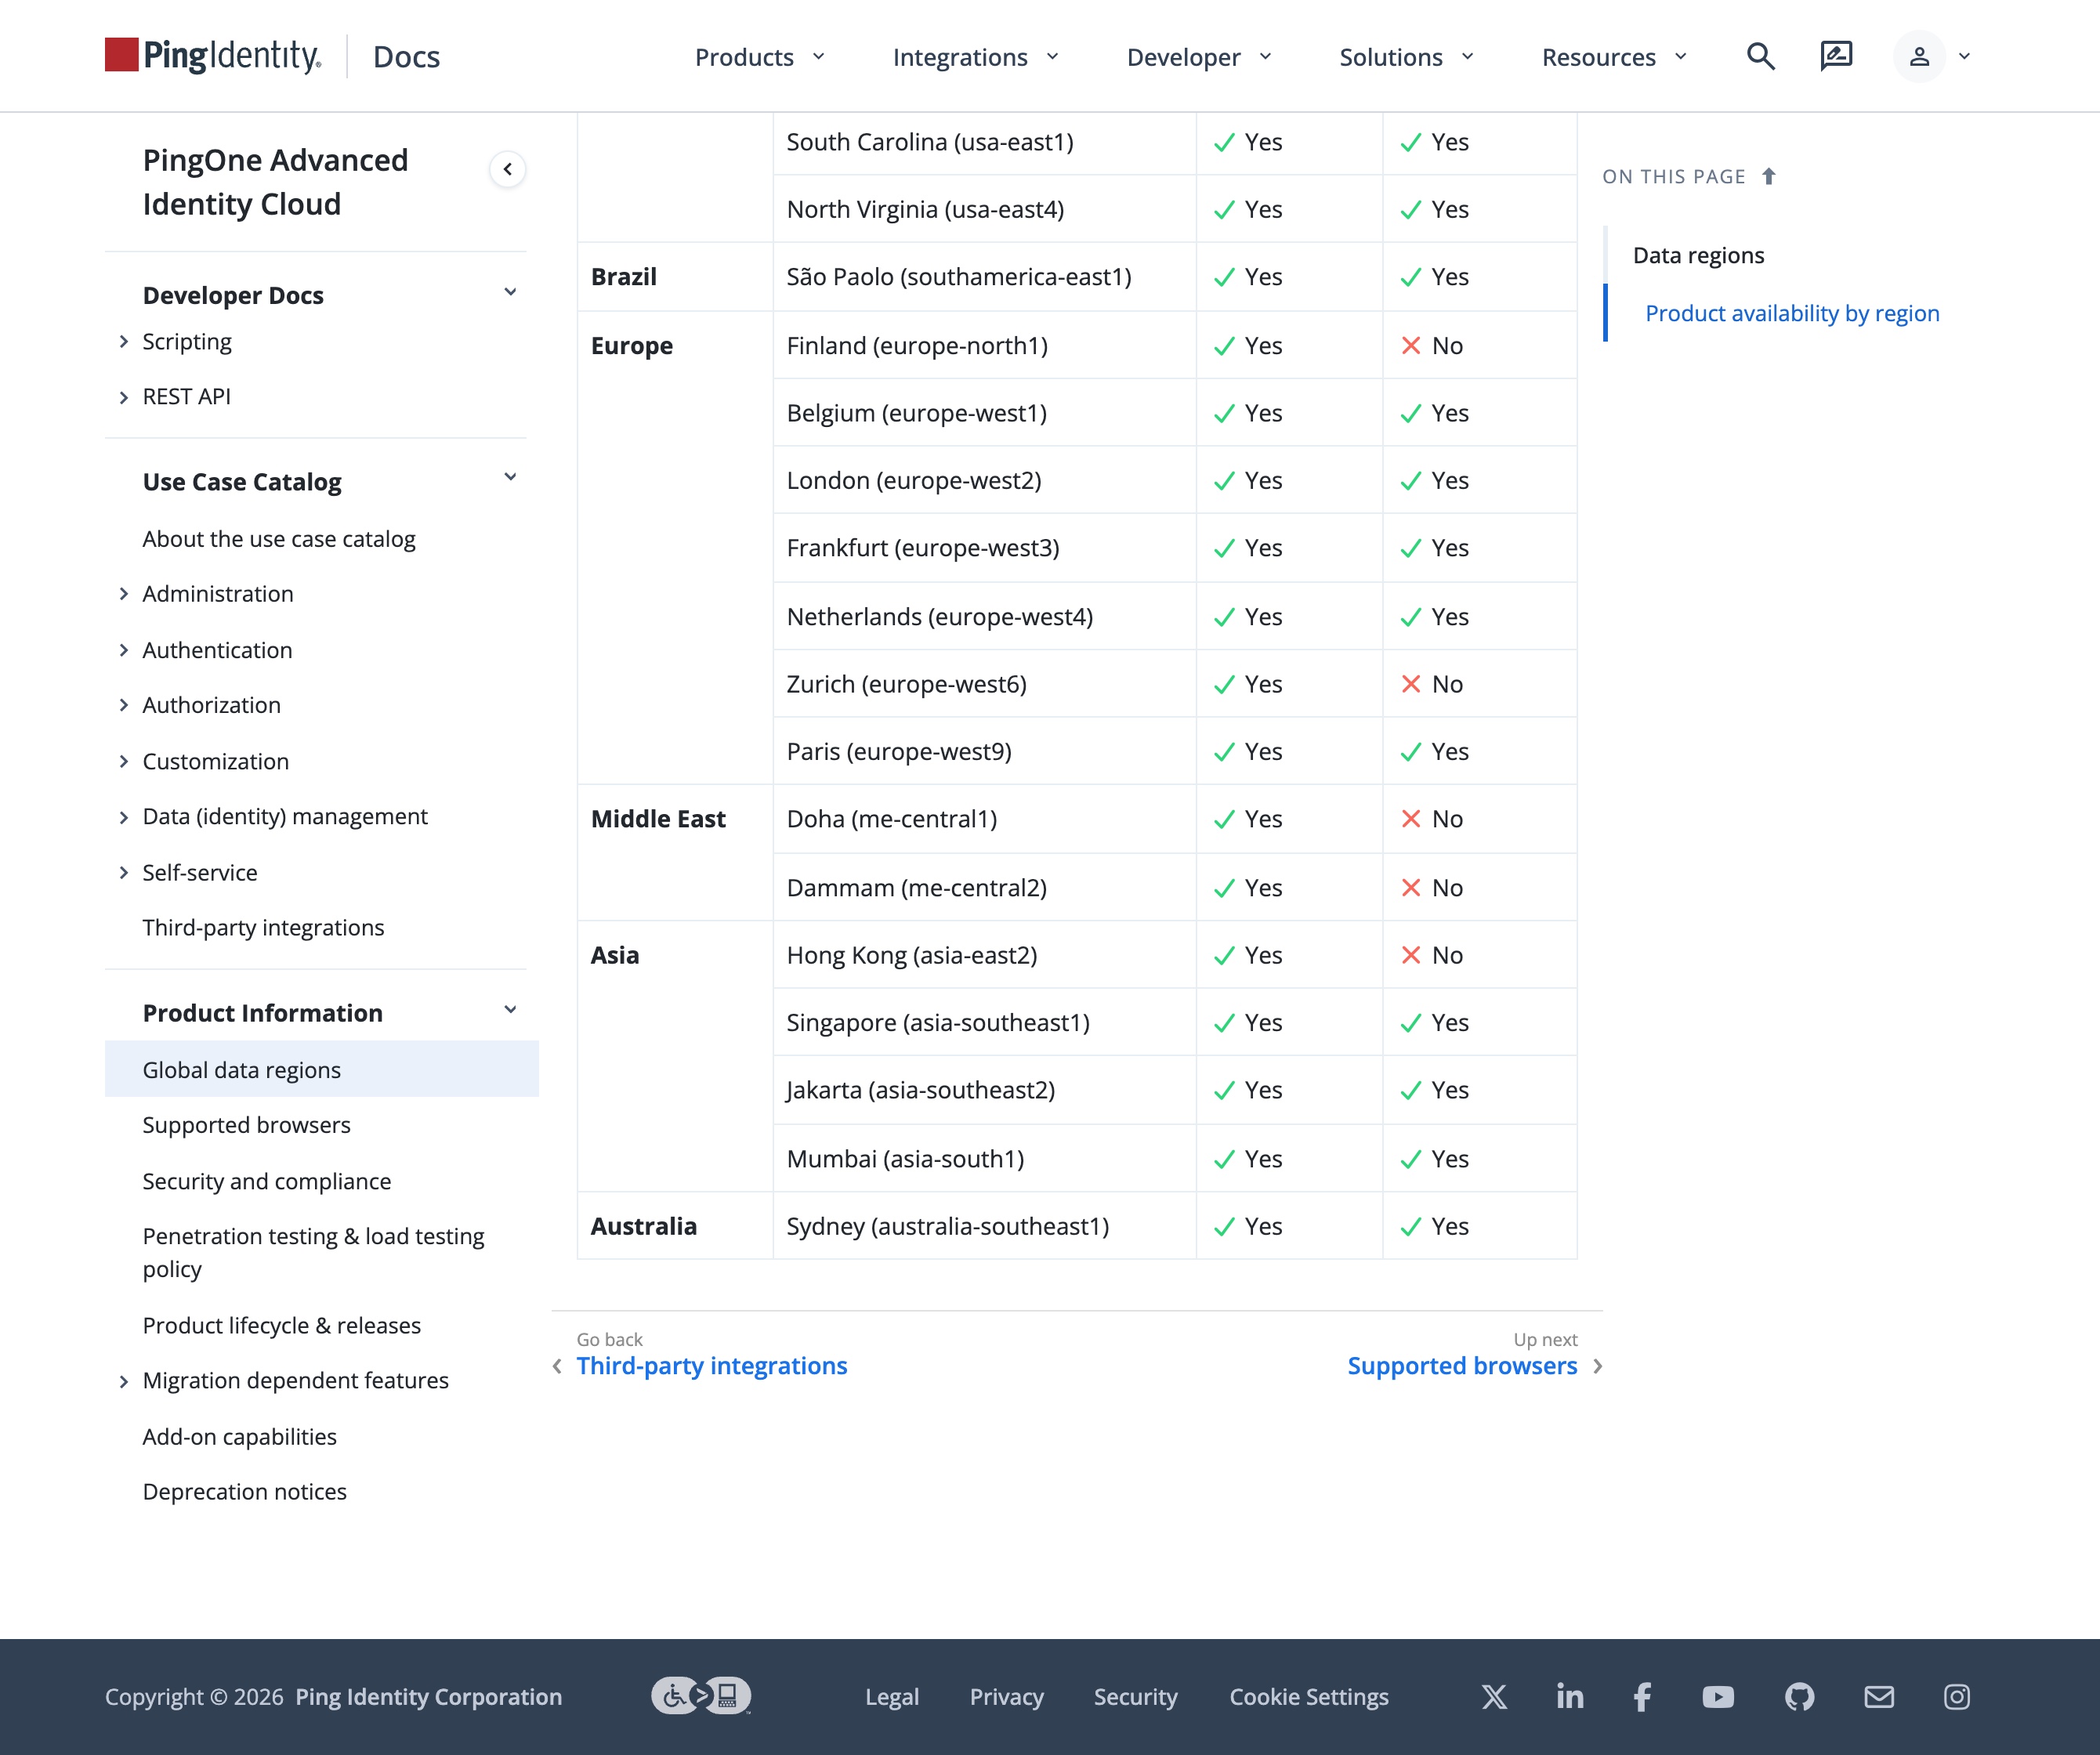
Su SaaS PingOne Advanced Identity Cloud enumera regiones de datos en América, Europa, Oriente Medio, Asia (Hong Kong, Singapur, Yakarta, Bombay) y Australia — ninguna en China continental —, así que esos datos de identidad acaban residiendo fuera del continente: una transferencia transfronteriza de información personal regida por la PIPL y, como el grafo de identidades es el esquema concentrado de sus accesos en China, una exposición de gobernanza de la seguridad (MLPS / 重要数据) que una comprobación de accesibilidad nunca ve. Una superficie de inicio de sesión o de alta orientada a China necesita además un registro ICP.
ForgeRock también se distribuye como software autogestionado que puede ejecutar dentro del país, y esa es la palanca legal. Nuestro equipo de China puede cartografiar con usted su exposición en ForgeRock →
Instantánea de cumplimiento
- ! PingOne Advanced Identity Cloud (SaaS) no tiene región en China continental
- ! Los datos personales de identidad de empleados y consumidores residen fuera del continente — se aplican las normas transfronterizas de la PIPL
- ! Una superficie de inicio de sesión o de alta orientada a China conlleva un deber de registro ICP
- ! El grafo de identidades y el mapa de permisos son sensibles a efectos de MLPS / 重要数据
- ! Los factores biométricos o de identidad son información personal sensible; las decisiones de acceso automatizadas afectan al art. 24
- ✓ Ejecutar ForgeRock autogestionado dentro del país para mantener residentes los datos de identidad
Lo que la documentación oficial de ForgeRock dice sobre China
| Hecho | Fuente primaria |
|---|---|
| En la propia documentación «Data regions» de Ping: “Ping Identity provides PingOne Advanced Identity Cloud capabilities at worldwide geographic locations, or regions.” (Ping Identity ofrece las capacidades de PingOne Advanced Identity Cloud en ubicaciones geográficas de todo el mundo, o regiones.) Las regiones enumeradas abarcan Canadá, Estados Unidos, Brasil, Europa, Oriente Medio, Asia — Hong Kong, Singapur, Yakarta y Bombay — y Australia, sin ninguna región en China continental. Así, las identidades de empleados y consumidores, los factores MFA, las sesiones y los logs de acceso de una operación en China acaban residiendo fuera del continente. | Ping Identity — PingOne Advanced Identity Cloud, Data regions, consultado el 2026-10-12 |
| ForgeRock también se distribuye como software autogestionado — PingAM, PingDS y PingIDM (antes ForgeRock Access Management, Directory Services e Identity Management), que usted instala y ejecuta en su propia infraestructura. La documentación de despliegue de Ping afirma que la plataforma “offers maximum extensibility and flexibility in self-managed deployments” (ofrece la máxima extensibilidad y flexibilidad en despliegues autogestionados), y presenta el SaaS alojado solo como una alternativa. Esa vía autogestionada es la palanca de la residencia: ejecútela en infraestructura residente en China y los datos de identidad podrán permanecer en el continente. | Ping Identity — ForgeRock Identity Platform, despliegue autogestionado, consultado el 2026-10-12 |
| ForgeRock contiene información personal — identidades de empleados y consumidores, factores de autenticación y MFA, sesiones y logs de acceso y auditoría. Recogerla en China exige la notificación y el consentimiento separado de los artículos 13/23 de la PIPL; enviarla fuera del continente es una transferencia transfronteriza según los artículos 38–40 que requiere un mecanismo de transferencia. Los factores MFA biométricos o de documento de identidad son información personal sensible (artículos 28–29), y las decisiones de acceso basadas en riesgo o automatizadas que elaboran perfiles de personas activan el artículo 24 sobre decisiones automatizadas. | PIPL, artículos 13, 23, 24, 28–29 y 38–40 |
| Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal generada en China debe almacenarse dentro del continente — artículo 39 (antes artículo 37) de la Ley de Ciberseguridad; la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39 sin cambios de fondo. Una lista de regiones de SaaS exclusivamente fuera del continente no puede cumplirlo; un despliegue autogestionado dentro del país sí. | Ley de Ciberseguridad de la RPC, artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 12 de octubre de 2026.
Que una pantalla de inicio de sesión de ForgeRock se cargue rápido desde Shanghái es un detalle operativo, no lo que decide si funciona en China. ForgeRock — ahora parte de Ping Identity — es la única puerta de acceso y el grafo de identidades de sus usuarios en China: autentica a cada empleado y, a través de su vertiente de identidad de clientes (CIAM), a cada consumidor que se da de alta o inicia sesión, y conserva el mapa de permisos de quién puede acceder a qué en toda su operación en China. Lo que lo decide es una cuestión de riesgo de cumplimiento — dónde se almacenan esas identidades, esos factores MFA y esos logs de acceso, con qué consentimiento, si el plano de control de identidades está gobernado y si una superficie de inicio de sesión orientada a China cuenta con registro ICP.
ForgeRock puede ejecutarse de dos formas, y según la ley china acaban en lugares muy distintos. Como PingOne Advanced Identity Cloud (el SaaS alojado, antes ForgeRock Identity Cloud) no tiene región en China continental — la propia documentación Data regions de Ping enumera alojamiento en Canadá, Estados Unidos, Brasil, Europa, Oriente Medio, Asia (Hong Kong, Singapur, Yakarta y Bombay) y Australia, pero nada en China continental —, así que los datos de identidad de una operación en China se conservan y tratan fuera del continente. ForgeRock también se distribuye como software autogestionado — PingAM, PingDS y PingIDM, que usted instala y ejecuta en su propia infraestructura —, y esa es la palanca que abre una vía legal dentro del país. Así que la respuesta honesta no es un «no» rotundo, sino esta: el SaaS fuera del continente es la exposición; el despliegue autogestionado dentro del país es la solución.
Lo que ForgeRock realmente contiene — el grafo de identidades y la puerta de acceso
Una plataforma de gestión de accesos y CIAM concentra el conjunto de datos más sensible que usted tiene, y ForgeRock contiene varias capas de él a la vez. Primero, el directorio de identidades: las cuentas de sus empleados y, en la vertiente CIAM, el grafo de identidades de consumidores a gran escala — cada cliente en China que se da de alta o inicia sesión, con sus datos de perfil y de cuenta. Segundo, los factores de autenticación y MFA: contraseñas, señales de confianza del dispositivo, tokens push y cualquier factor biométrico o de documento de identidad utilizado para verificar a una persona. Tercero, los permisos y roles — el mapa de quién puede acceder a qué en sus sistemas de China. Cuarto, las sesiones, tokens y logs de acceso y auditoría que registran quién accedió a qué y cuándo. Conservado fuera del continente, eso es el esquema concentrado de su entorno de identidades en China y la única puerta que se alza delante de todo lo demás.
Las puertas: residencia, la segunda mitad del grafo de identidades, decisiones automatizadas, factores sensibles y registro ICP
Datos de identidad de empleados y consumidores, fuera del continente. Usar el SaaS para una operación en China sitúa la información personal de sus empleados y — a través del CIAM — de sus consumidores en una nube fuera del continente. Recogerla exige la notificación y el consentimiento separado de los artículos 13/23 de la PIPL; enviarla fuera del continente es una transferencia transfronteriza según los artículos 38 a 40, que requiere un mecanismo de transferencia. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo) exige que la información personal generada en China se almacene en el continente, algo que una lista de regiones exclusivamente fuera del continente no puede cumplir.
El grafo de identidades y el mapa de permisos son una exposición concentrada de gobernanza de la seguridad — la mitad que una comprobación de accesibilidad nunca ve. No es solo una cuestión de privacidad. El directorio, el mapa de permisos y roles y los logs de acceso son, en conjunto, el esquema de quién puede acceder a qué en toda su operación en China, y el proveedor de identidad es el único plano de control que protege todo lo que hay detrás. Reunido en un único repositorio fuera del continente, eso es a la vez una cuestión de datos transfronterizos y, para una operación sensible, puede plantear la cuestión de los «datos importantes» (重要数据) y los deberes de protección por niveles (MLPS / 等级保护) que recaen sobre el sistema que autentica y autoriza su entorno en China. Trátelo como un riesgo que confirmar con su asesoría legal y no como una clasificación ya resuelta — pero es exactamente el riesgo ante el que las pruebas de «¿carga la página de inicio de sesión?» están ciegas.
Decisiones de acceso automatizadas y basadas en riesgo. La autenticación adaptativa o basada en riesgo de ForgeRock y sus decisiones automatizadas de acceso o de certificación actúan sobre los datos anteriores, y cuando elaboran perfiles o deciden sobre personas concretas activan el artículo 24 de la PIPL sobre decisiones automatizadas — la persona puede rechazar una decisión tomada únicamente por medios automatizados, y la elaboración de perfiles debe ofrecer una opción no dirigida a sus características personales.
Los factores biométricos y de documento de identidad son información personal sensible. Cuando sus flujos usan la verificación biométrica o la captura de documentos de identidad como factor de autenticación, se trata de información personal sensible según los artículos 28 y 29 de la PIPL — tratada solo para un propósito específico, con necesidad demostrada y consentimiento separado —, y trasladarla a través de la frontera eleva el listón en lugar de bajarlo.
Registro ICP para la superficie de inicio de sesión o de alta de usuarios orientada a China. Una página de inicio de sesión o de alta servida a visitantes del continente — sobre todo la puerta de entrada del CIAM — es un servicio de información en internet y necesita un registro ICP vinculado a un alojamiento en el continente (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT). Hacer simplemente accesible un servicio de identidad fuera del continente no basta para cumplirlo.
ForgeRock en China de un vistazo
| Qué lo decide | En los propios términos de ForgeRock — y la ley china |
|---|---|
| Dónde se ejecuta | Como PingOne Advanced Identity Cloud (SaaS), ForgeRock no tiene región en China continental — la documentación Data regions de Ping enumera Canadá, Estados Unidos, Brasil, Europa, Oriente Medio, Asia (Hong Kong, Singapur, Yakarta, Bombay) y Australia. Para una operación en China, todas esas regiones están fuera del continente. ForgeRock también se distribuye como software autogestionado (PingAM, PingDS, PingIDM), que es la alternativa dentro del país. |
| Qué contiene | Su directorio de empleados y, en la vertiente CIAM, el grafo de identidades de consumidores a gran escala — cada usuario en China que se da de alta o inicia sesión —, además de factores de autenticación y MFA, permisos y roles, y las sesiones, tokens y logs de acceso y auditoría de quién accedió a qué. El conjunto de datos más sensible en materia de seguridad que usted tiene, y la puerta delante de todo lo demás. |
| La segunda mitad: gobernanza de la seguridad | El grafo de identidades y el mapa de permisos son el esquema de quién puede acceder a qué en toda su operación en China, concentrado en un único plano de control fuera del continente. Eso es a la vez una cuestión de datos transfronterizos y, para una operación sensible, puede plantear la cuestión de los «datos importantes» (重要数据) y deberes de MLPS (等级保护) para el proveedor de identidad — un riesgo que confirmar con su asesoría legal, y la mitad que una revisión de accesibilidad nunca ve. |
| Factores automatizados y sensibles | Las decisiones de acceso o de certificación adaptativas, basadas en riesgo o automatizadas que elaboran perfiles de personas activan el artículo 24 de la PIPL (el derecho a rechazar decisiones tomadas únicamente por medios automatizados). Los factores de autenticación biométricos o de documento de identidad son información personal sensible según los artículos 28 y 29 de la PIPL, sujeta a un listón más alto. |
| Residencia, consentimiento y registro ICP | Conservar fuera del continente los datos personales de identidad de empleados y consumidores es una transferencia transfronteriza (artículos 13/23 y 38 a 40 de la PIPL); para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal generada en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Una superficie de inicio de sesión o de alta orientada a China necesita un registro ICP vinculado a un alojamiento en el continente. |
| La palanca dentro del país | Como ForgeRock Identity Platform es software autogestionado, puede ejecutar PingAM, PingDS y PingIDM en infraestructura residente en China y mantener en el continente los datos de identidad, los factores MFA y los logs de acceso — la vía legal, no un apaño de entrega. |
| La accesibilidad no es el eje | Que un inicio de sesión de ForgeRock cargue rápido desde el continente es una cuestión operativa, no la de cumplimiento. Lo que decide es dónde residen sus identidades y sus logs de acceso, que el plano de control de identidades esté gobernado y que la superficie de inicio de sesión cuente con registro ICP. 21YunBox mantiene los datos dentro del país, ayuda con los deberes del artículo 24 y de los factores sensibles y registra por ICP la superficie orientada a China — por delante de lo que ya utiliza. |
Cargar rápido no es la respuesta — los datos de identidad dentro del país, sí
Una comprobación de accesibilidad confirma una sola cosa: que la pantalla de inicio de sesión se muestra desde el continente. No puede ver dónde residen las identidades de sus empleados y consumidores, no puede ver que el mapa de permisos y los logs de acceso — el esquema de quién puede acceder a qué en su entorno de China — están fuera del continente, y no puede ver si la superficie de inicio de sesión o de alta orientada a China cuenta con registro ICP. Hacer simplemente accesible un tenant de ForgeRock fuera del continente deja los datos de identidad fuera y el plano de control sin gobernar; cambia la latencia, no la posición de cumplimiento. Por eso la respuesta es la residencia, no los trucos de entrega: mantener dentro del país los datos de identidad y gobernar la puerta.
La vía legal — cartografiar, localizar, entregar
Cartografiar. Inventariar lo que contiene su entorno de ForgeRock — identidades de empleados y consumidores, factores de autenticación y MFA (incluido cualquier factor biométrico o de documento de identidad), permisos y roles, sesiones y logs de acceso y auditoría, y cualquier superficie de inicio de sesión o de alta orientada a China —, dónde se ejecuta hoy cada elemento, su situación de registro ICP, si el plano de control de identidades es relevante a efectos de MLPS y la base de consentimiento y de residencia en la que se apoya.
Localizar y gobernar. Mantener dentro del país los datos de identidad regulados y los logs de acceso. Como ForgeRock Identity Platform es software autogestionado, puede desplegar PingAM, PingDS y PingIDM en infraestructura residente en China y mantener esos datos en el continente; combínelo con la notificación y el consentimiento separado de los artículos 13/23, una opción de exclusión del artículo 24 para las decisiones de acceso automatizadas, el tratamiento de información personal sensible para los factores biométricos o de documento de identidad y los controles de MLPS / 重要数据 que justifique el plano de control de identidades.
Entregar. Registrar por ICP cualquier superficie de inicio de sesión o de alta orientada a China y situar una entrega conforme dentro del país por delante de lo que ya utiliza. 21YunBox lo pone en marcha por delante de su despliegue actual de ForgeRock — sin reconstruir y sin migrar el propio producto.
21YunBox nunca utiliza ni recomienda ninguna forma de elusión — mantenemos dentro del país lo que la ley dice que debe quedarse, entregamos el resto de forma conforme desde dentro del continente y nunca trasladamos datos de identidad a través de la frontera subrepticiamente.
Para delimitar su configuración de ForgeRock en China y solicitar un presupuesto para la vía dentro del país, póngase en contacto con nuestro equipo de cumplimiento para China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China (localización de datos, artículo 39 / antes 37)
- La Ley de Protección de Información Personal de China (PIPL)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Almacena ForgeRock en China los datos de identidad de los usuarios chinos?
No en su forma SaaS. Según la propia documentación Data regions de Ping, PingOne Advanced Identity Cloud funciona en regiones de América, Europa, Oriente Medio, Asia (Hong Kong, Singapur, Yakarta, Bombay) y Australia — ninguna en China continental —, así que las identidades de empleados y consumidores, los factores MFA, las sesiones y los logs de acceso se conservan fuera del continente. ForgeRock también se distribuye como software autogestionado (PingAM, PingDS, PingIDM) que puede desplegar en infraestructura residente en China, y así es como los datos de identidad pueden permanecer en el continente.
¿Es ilegal usar ForgeRock para una operación en China?
No en sí mismo. La exposición es la transferencia transfronteriza y la concentración de los datos de identidad. La PIPL permite la transferencia si usted realiza la notificación de los artículos 13/23, obtiene el consentimiento separado y cumple un mecanismo de transferencia; los factores biométricos o de documento de identidad son información personal sensible sujeta a un listón más alto (artículos 28–29), y el grafo de identidades y el mapa de permisos — el esquema de quién puede acceder a qué en su entorno de China — plantean deberes de gobernanza de la seguridad (MLPS / 重要数据) sobre el plano de control de identidades. Trátelo como un riesgo que evaluar con su asesoría legal, no como una prohibición general.
¿Puede 21YunBox ayudarnos a que nuestra configuración de ForgeRock sea conforme en China?
Sí. Nuestro equipo de China cartografía lo que contiene su despliegue de ForgeRock y dónde reside, le ayuda a mantener dentro del país los datos de identidad regulados y los logs de acceso — de forma autogestionada en infraestructura residente en China cuando esa sea la vía adecuada — y pone en marcha una entrega dentro del país, con registro ICP, por delante de lo que ya utiliza, sin reconstruir. Póngase en contacto para analizar su caso concreto.


