Funktioniert ForgeRock in China? Datenlokalisierung, ICP & Grenzregeln
ForgeRock (nun Teil von Ping Identity) ist das Login-Tor und der Identitätsgraph für Ihre China-Nutzer — Workforce- und Consumer-(CIAM-)Identitäten, Berechtigungen, MFA-Faktoren und Zugriffsprotokolle. Sein PingOne-Advanced-Identity-Cloud-SaaS hat keine Region in Festlandchina, sodass diese Identitätsdaten im Ausland liegen: eine PIPL-Grenztransfer- und Data-Residency-Angelegenheit. ForgeRock wird auch als selbstverwaltete Software ausgeliefert, die Sie im Inland betreiben können. Ein Compliance-orientierter Blick auf Residency, ICP und die Identitäts-Control-Plane.
Funktioniert ForgeRock in China?
Ob ForgeRock in Festlandchina funktioniert, ist zuerst eine Data-Residency- und Zugriffs-Governance-Frage, keine Geschwindigkeitsfrage. ForgeRock (nun Teil von Ping Identity) ist das Login-Tor und der Identitätsgraph für Ihre China-Nutzer — es authentifiziert jede Workforce- und Consumer-(CIAM-)Identität und hält die Berechtigungskarte darüber, wer was über Ihre China-Operation hinweg erreichen darf.
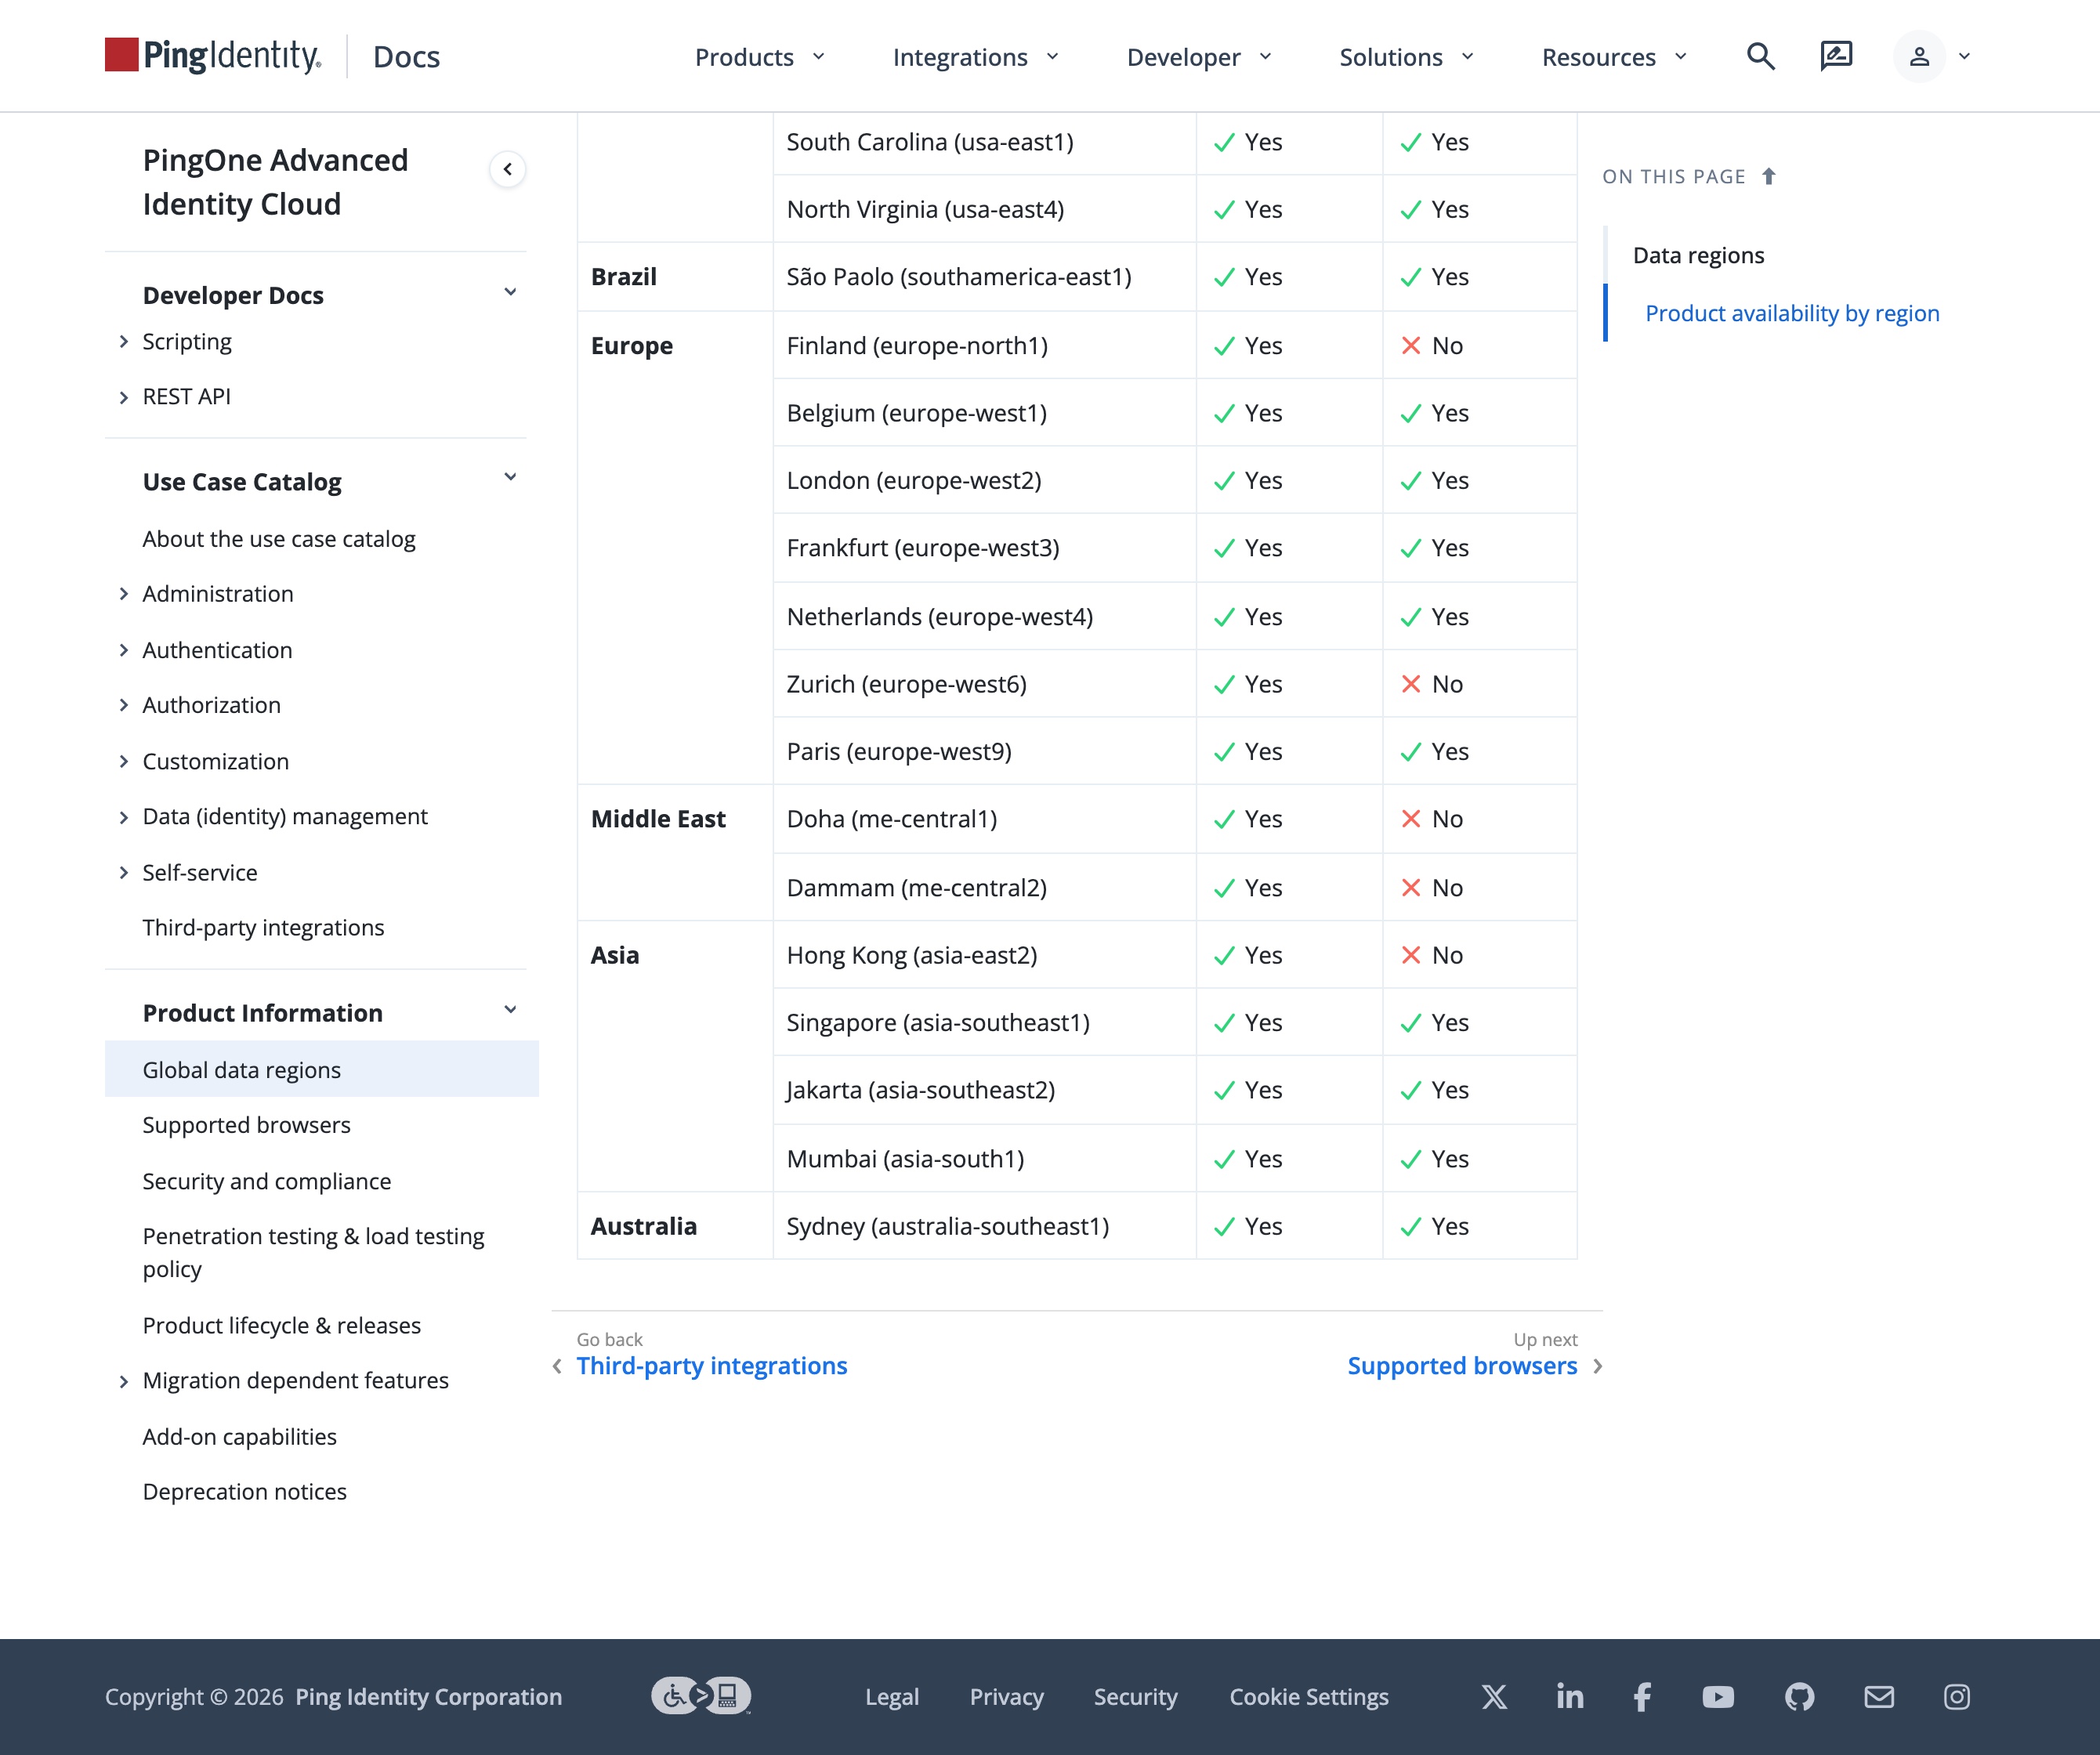
Sein PingOne-Advanced-Identity-Cloud-SaaS listet Datenregionen in Amerika, Europa, dem Nahen Osten, Asien (Hongkong, Singapur, Jakarta, Mumbai) und Australien — keine in Festlandchina — sodass diese Identitätsdaten im Ausland zur Ruhe kommen: ein Grenztransfer personenbezogener Informationen, den PIPL regelt, und, weil der Identitätsgraph die konzentrierte Blaupause Ihres China-Zugangs ist, eine Sicherheits-Governance-Risikolage (MLPS / 重要数据), die eine Erreichbarkeitsprüfung nie sieht. Eine auf China ausgerichtete Login- oder Registrierungsoberfläche braucht außerdem eine ICP-Registrierung.
ForgeRock wird auch als selbstverwaltete Software ausgeliefert, die Sie im Inland betreiben können, was der rechtmäßige Hebel ist. Unser China-Team kann Ihre ForgeRock-Risikolage mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! PingOne Advanced Identity Cloud (SaaS) hat keine Region in Festlandchina
- ! Workforce- + Consumer-Identitäts-PII sitzt im Ausland — PIPL-Grenztransfer gilt
- ! Eine auf China ausgerichtete Login-/Registrierungsoberfläche trägt eine ICP-Registrierungspflicht
- ! Der Identitätsgraph + die Berechtigungskarte sind MLPS- / 重要数据-sensibel
- ! Biometrische/Ausweis-Faktoren sind sensible PI; automatisierte Zugriffsentscheidungen berühren Art. 24
- ✓ ForgeRock selbstverwaltet im Inland betreiben, um Identitätsdaten ansässig zu halten
Was die offizielle ForgeRock-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In Pings eigener „Data regions“-Dokumentation: „Ping Identity provides PingOne Advanced Identity Cloud capabilities at worldwide geographic locations, or regions.“ Die gelisteten Regionen umspannen Kanada, die Vereinigten Staaten, Brasilien, Europa, den Nahen Osten, Asien — Hongkong, Singapur, Jakarta und Mumbai — und Australien, mit keiner Region in Festlandchina. Die Workforce- und Consumer-Identitäten, MFA-Faktoren, Sessions und Zugriffsprotokolle einer China-Operation kommen also im Ausland zur Ruhe. | Ping Identity — PingOne Advanced Identity Cloud, Data regions, abgerufen 2026-10-12 |
| ForgeRock wird auch als selbstverwaltete Software ausgeliefert — PingAM, PingDS und PingIDM (vormals ForgeRock Access Management, Directory Services und Identity Management), die Sie auf Ihrer eigenen Infrastruktur installieren und betreiben. Pings Deployment-Dokumentation erklärt, die Plattform „offers maximum extensibility and flexibility in self-managed deployments“, und präsentiert das gehostete SaaS nur als Alternative. Dieser selbstverwaltete Pfad ist der Residency-Hebel: Betreiben Sie ihn auf China-ansässiger Infrastruktur und die Identitätsdaten können im Festland bleiben. | Ping Identity — ForgeRock Identity Platform, self-managed deployment, abgerufen 2026-10-12 |
| ForgeRock hält personenbezogene Informationen — Workforce- und Consumer-Identitäten, Authentifizierungs- und MFA-Faktoren, Sessions und Zugriffs-/Audit-Protokolle. Sie in China zu erheben braucht den Hinweis und die gesonderte Einwilligung nach PIPL Artikel 13/23; sie ins Ausland zu senden ist ein Grenztransfer nach Artikel 38–40, der einen Transfermechanismus braucht. Biometrische oder Ausweisdokument-MFA-Faktoren sind sensible personenbezogene Informationen (Artikel 28–29), und risikobasierte oder automatisierte Zugriffsentscheidungen, die Einzelpersonen profilieren, greifen Artikel 24 zur automatisierten Entscheidungsfindung. | PIPL Artikel 13, 23, 24, 28–29, 38–40 |
| Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erzeugte personenbezogene Informationen innerhalb des Festlands gespeichert werden — Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37); die Novelle von 2025, in Kraft seit dem 1. Januar 2026, hat den Artikel zur Datenlokalisierung von 37 zu 39 umnummeriert, inhaltlich unverändert. Eine ausschließlich im Ausland liegende SaaS-Regionsliste kann das nicht erfüllen; eine selbstverwaltete, inländische Bereitstellung kann es. | Cybersecurity Law of the PRC, Artikel 39 (vormals Artikel 37) |
Quellen vom 21YunBox Compliance-Team am 12. Oktober 2026 geprüft.
Ob ein ForgeRock-Login-Bildschirm von Shanghai aus schnell rendert, ist ein Betriebsdetail, nicht das, was entscheidet, ob es in China funktioniert. ForgeRock — nun Teil von Ping Identity — ist das einzelne Zugangstor und der Identitätsgraph für Ihre China-Nutzer: Es authentifiziert jeden Workforce-Mitarbeiter und, über seine Customer-Identity-(CIAM-)Seite, jeden Verbraucher, der sich registriert oder anmeldet, und es hält die Berechtigungskarte darüber, wer was über Ihre China-Operation hinweg erreichen darf. Was entscheidet, ist eine Compliance-Risiko-Frage — wo diese Identitäten, MFA-Faktoren und Zugriffsprotokolle gespeichert werden, unter welcher Einwilligung, ob die Identitäts-Control-Plane geregelt ist und ob eine auf China ausgerichtete Login-Oberfläche ICP-registriert ist.
ForgeRock kann auf zwei Arten laufen, und nach chinesischem Recht landen sie an sehr unterschiedlichen Orten. Als PingOne Advanced Identity Cloud (das gehostete SaaS, vormals ForgeRock Identity Cloud) hat es keine Region in Festlandchina — Pings eigene Data-regions-Dokumentation listet Hosting in Kanada, den Vereinigten Staaten, Brasilien, Europa, dem Nahen Osten, Asien (Hongkong, Singapur, Jakarta und Mumbai) und Australien, aber nichts in Festlandchina — sodass die Identitätsdaten einer China-Operation im Ausland gehalten und verarbeitet werden. ForgeRock wird auch als selbstverwaltete Software ausgeliefert — PingAM, PingDS und PingIDM, die Sie auf Ihrer eigenen Infrastruktur installieren und betreiben — und das ist der Hebel, der einen rechtmäßigen Inland-Pfad öffnet. Die ehrliche Antwort ist also kein glattes „Nein“: Sie lautet Offshore-SaaS ist die Risikolage; eine inländische selbstverwaltete Bereitstellung ist die Lösung.
Was ForgeRock tatsächlich hält — den Identitätsgraphen und das Zugangstor
Eine Access-Management- und CIAM-Plattform konzentriert den sensibelsten Datensatz, den Sie haben, und ForgeRock hält mehrere Schichten davon zugleich. Erstens das Identitätsverzeichnis: Ihre Workforce-Konten und, auf der CIAM-Seite, den Consumer-Identitätsgraphen im großen Maßstab — jeden China-Kunden, der sich registriert oder anmeldet, mit seinen Profil- und Kontodaten. Zweitens die Authentifizierungs- und MFA-Faktoren: Passwörter, Gerätevertrauens-Signale, Push-Tokens und alle biometrischen oder Ausweisdokument-Faktoren, die zur Verifizierung einer Person verwendet werden. Drittens die Berechtigungen und Rollen — die Karte darüber, wer auf was über Ihre China-Systeme hinweg zugreifen kann. Viertens die Sessions, Tokens und Zugriffs-/Audit-Protokolle, die aufzeichnen, wer wann was erreicht hat. Im Ausland gehalten, ist das die konzentrierte Blaupause Ihres China-Identitätsbestands und das eine Tor, das vor allem anderen steht.
Die Türen: Residency, die Identitätsgraph-zweite-Hälfte, automatisierte Entscheidungen, sensible Faktoren und ICP
Workforce- und Consumer-Identitätsdaten, im Ausland. Das SaaS für eine China-Operation zu betreiben, legt die personenbezogenen Informationen Ihrer Mitarbeitenden und — über CIAM — Ihrer Verbraucher auf eine Offshore-Cloud. Ihre Erhebung braucht den Hinweis und die gesonderte Einwilligung nach PIPL Artikel 13/23; sie ins Ausland zu senden ist ein Grenztransfer nach Artikel 38–40, der einen Transfermechanismus braucht. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt Artikel 39 (vormals Artikel 37 — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit dem 1. Januar 2026, hat den Artikel zur Datenlokalisierung von 37 zu 39 umnummeriert, inhaltlich unverändert) des Cybersicherheitsgesetzes, dass in China erzeugte personenbezogene Informationen im Festland gespeichert werden, was eine ausschließlich im Ausland liegende Regionsliste nicht kann.
Der Identitätsgraph und die Berechtigungskarte sind eine konzentrierte Sicherheits-Governance-Risikolage — die Hälfte, die eine Erreichbarkeitsprüfung nie sieht. Das ist nicht nur eine Datenschutz-Angelegenheit. Das Verzeichnis, die Berechtigungs-/Rollenkarte und die Zugriffsprotokolle sind zusammen die Blaupause darüber, wer auf was über Ihre China-Operation hinweg zugreifen kann, und der Identity Provider ist die einzelne Control Plane, die alles dahinter bewacht. In einem Offshore-Datensatz zusammensitzend, ist das sowohl ein Grenztransfer-Thema als auch, für eine sensible Operation, kann es die Frage nach „wichtigen Daten“ (重要数据) und die Pflichten des Mehrstufigen Schutzschemas (MLPS / 等级保护) aufwerfen, die an das System anknüpfen, das Ihren China-Bestand authentifiziert und autorisiert. Behandeln Sie das als ein mit Rechtsberatung zu bestätigendes Risiko statt als eine feste Einstufung — aber es ist genau das Risiko, für das „lädt die Login-Seite?“-Tests blind sind.
Automatisierte und risikobasierte Zugriffsentscheidungen. ForgeRocks adaptive/risikobasierte Authentifizierung und automatisierte Zugriffs- oder Zertifizierungsentscheidungen wirken auf die obigen Daten, und wo sie über Einzelpersonen profilieren oder entscheiden, greifen sie PIPL Artikel 24 zur automatisierten Entscheidungsfindung — die Einzelperson darf eine allein durch Automatisierung getroffene Entscheidung ablehnen, und Profiling muss eine nicht auf ihre persönlichen Merkmale abzielende Option bieten.
Biometrische und Ausweisdokument-Faktoren sind sensible personenbezogene Informationen. Wo Ihre Flüsse biometrische Verifizierung oder Ausweisdokument-Erfassung als Authentifizierungsfaktor nutzen, sind das sensible personenbezogene Informationen nach PIPL Artikel 28–29 — nur für einen bestimmten Zweck gehandhabt, mit nachgewiesener Erforderlichkeit und gesonderter Einwilligung, und sie über die Grenze zu bewegen hebt die Hürde, statt sie zu senken.
ICP-Registrierung für die auf China ausgerichtete Login- oder Registrierungsoberfläche. Eine Login- oder Registrierungsseite, die Festland-Besuchern bedient wird — besonders die CIAM-Vordertür — ist ein Internet-Informationsdienst und braucht eine ICP-Registrierung, die an Festland-Hosting gebunden ist (Staatsrats-Verordnung Nr. 292; MIIT-Verordnung Nr. 33). Einen Offshore-Identitätsdienst bloß erreichbar zu machen, erfüllt das nicht.
ForgeRock in China auf einen Blick
| Was entscheidet | In ForgeRocks eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo es läuft | Als PingOne Advanced Identity Cloud (SaaS) hat ForgeRock keine Region in Festlandchina — Pings Data-regions-Dokumentation listet Kanada, die Vereinigten Staaten, Brasilien, Europa, den Nahen Osten, Asien (Hongkong, Singapur, Jakarta, Mumbai) und Australien. Für eine China-Operation sind diese Regionen alle im Ausland. ForgeRock wird auch als selbstverwaltete Software ausgeliefert (PingAM, PingDS, PingIDM), die die inländische Alternative ist. |
| Was es hält | Ihr Workforce-Verzeichnis und, auf der CIAM-Seite, den Consumer-Identitätsgraphen im großen Maßstab — jeden China-Nutzer, der sich registriert oder anmeldet — plus Authentifizierungs- und MFA-Faktoren, Berechtigungen und Rollen und die Sessions, Tokens und Zugriffs-/Audit-Protokolle darüber, wer was erreicht hat. Der sicherheitssensibelste Datensatz, den Sie haben, und das Tor vor allem anderen. |
| Die Sicherheits-Governance-zweite-Hälfte | Der Identitätsgraph und die Berechtigungskarte sind die Blaupause darüber, wer auf was über Ihre China-Operation hinweg zugreifen kann, konzentriert in einer Offshore-Control-Plane. Das ist sowohl ein Grenztransfer-Thema als auch, für eine sensible Operation, kann es die Frage nach „wichtigen Daten“ (重要数据) und MLPS-(等级保护-)Pflichten auf den Identity Provider aufwerfen — ein mit Rechtsberatung zu bestätigendes Risiko und die Hälfte, die eine Erreichbarkeitsprüfung nie sieht. |
| Automatisierte & sensible Faktoren | Adaptive/risikobasierte und automatisierte Zugriffs- oder Zertifizierungsentscheidungen, die Einzelpersonen profilieren, greifen PIPL Artikel 24 (das Recht, allein durch Automatisierung getroffene Entscheidungen abzulehnen). Biometrische oder Ausweisdokument-Authentifizierungsfaktoren sind sensible personenbezogene Informationen nach PIPL Artikel 28–29, auf höherem Niveau gehalten. |
| Residency, Einwilligung & ICP | Workforce- und Consumer-Identitäts-PII im Ausland ist ein Grenztransfer (PIPL Artikel 13/23 und 38–40); für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erzeugte personenbezogene Informationen im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)). Eine auf China ausgerichtete Login- oder Registrierungsoberfläche braucht eine ICP-Registrierung, die an Festland-Hosting gebunden ist. |
| Der Inland-Hebel | Weil die ForgeRock Identity Platform selbstverwaltete Software ist, können Sie PingAM, PingDS und PingIDM auf China-ansässiger Infrastruktur betreiben und die Identitätsdaten, MFA-Faktoren und Zugriffsprotokolle im Festland halten — der rechtmäßige Pfad, kein Zustellungs-Workaround. |
| Erreichbarkeit ist nicht die Achse | Ob ein ForgeRock-Login vom Festland aus schnell lädt, ist operativ, nicht die Compliance-Frage. Was entscheidet, ist, wo Ihre Identitäten und Zugriffsprotokolle leben, dass die Identitäts-Control-Plane geregelt ist und dass die Login-Oberfläche ICP-registriert ist. 21YunBox hält die Daten im Inland, hilft bei den Artikel-24- und Sensible-Faktor-Pflichten und ICP-registriert die auf China ausgerichtete Oberfläche — vor dem, was Sie bereits betreiben. |
Schnell zu laden ist nicht die Antwort — inländische Identitätsdaten sind es
Eine Erreichbarkeitsprüfung bestätigt eine Sache: dass der Login-Bildschirm vom Festland aus rendert. Sie kann nicht sehen, wo Ihre Workforce- und Consumer-Identitäten leben, sie kann nicht sehen, dass die Berechtigungskarte und Zugriffsprotokolle — die Blaupause darüber, wer was über Ihren China-Bestand hinweg erreichen kann — im Ausland sitzen, und sie kann nicht sehen, ob die auf China ausgerichtete Login- oder Registrierungsoberfläche ICP-registriert ist. Einen Offshore-ForgeRock-Tenant bloß erreichbar zu machen, lässt die Identitätsdaten im Ausland und die Control Plane ungeregelt; es ändert die Latenz, nicht die Compliance-Position. Darum ist die Antwort Residency, keine Zustellungstricks: die Identitätsdaten im Inland halten und das Tor regeln.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Kartieren. Inventarisieren Sie, was Ihr ForgeRock-Bestand hält — Workforce- und Consumer-Identitäten, Authentifizierungs- und MFA-Faktoren (einschließlich aller biometrischen oder Ausweisdokument-Faktoren), Berechtigungen und Rollen, Sessions und Zugriffs-/Audit-Protokolle und jede auf China ausgerichtete Login- oder Registrierungsoberfläche — wo jedes heute läuft, Ihren ICP-Status, ob die Identitäts-Control-Plane MLPS-relevant ist und die Einwilligungs- und Residency-Grundlage, auf die Sie sich stützen.
Lokalisieren und regeln. Halten Sie die regulierten Identitätsdaten und Zugriffsprotokolle im Inland. Weil die ForgeRock Identity Platform selbstverwaltete Software ist, können Sie PingAM, PingDS und PingIDM auf China-ansässiger Infrastruktur bereitstellen und diese Daten im Festland halten; paaren Sie es mit dem Hinweis und der gesonderten Einwilligung nach Artikel 13/23, einem Artikel-24-Opt-out für automatisierte Zugriffsentscheidungen, Sensible-PI-Handhabung für biometrische oder Ausweisdokument-Faktoren und den MLPS- / 重要数据-Kontrollen, die die Identitäts-Control-Plane rechtfertigt.
Ausliefern. ICP-registrieren Sie jede auf China ausgerichtete Login- oder Registrierungsoberfläche und setzen Sie compliant, inländische Zustellung vor das, was Sie bereits betreiben. 21YunBox stellt das vor Ihrer bestehenden ForgeRock-Bereitstellung bereit — ohne Rebuild und ohne Migration des Produkts selbst.
21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung — wir halten im Inland, was das Recht als bleibend bezeichnet, liefern den Rest compliant von innerhalb des Festlands aus und verschieben Identitätsdaten niemals heimlich über die Grenze.
Um Ihr ForgeRock-China-Setup zu umreißen und ein Angebot für den Inland-Pfad zu erhalten, wenden Sie sich an unser China-Compliance-Team.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- Grenzüberschreitende Datenübermittlungen nach PIPL
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39 / vormals 37)
- Chinas Gesetz zum Schutz personenbezogener Informationen (PIPL)
- So erhalten Sie eine ICP-Registrierung für China
Häufige Fragen
Speichert ForgeRock die Identitätsdaten chinesischer Nutzer in China?
Nicht in seiner SaaS-Form. Nach Pings eigener Data-regions-Dokumentation läuft PingOne Advanced Identity Cloud in Regionen in Amerika, Europa, dem Nahen Osten, Asien (Hongkong, Singapur, Jakarta, Mumbai) und Australien — keine in Festlandchina — sodass Workforce- und Consumer-Identitäten, MFA-Faktoren, Sessions und Zugriffsprotokolle im Ausland gehalten werden. ForgeRock wird auch als selbstverwaltete Software (PingAM, PingDS, PingIDM) ausgeliefert, die Sie auf China-ansässiger Infrastruktur bereitstellen können, womit die Identitätsdaten im Festland bleiben können.
Ist es gesetzeswidrig, ForgeRock für eine China-Operation zu betreiben?
Nicht grundsätzlich. Die Risikolage ist der Grenztransfer und die Konzentration von Identitätsdaten. PIPL erlaubt die Übermittlung, wenn Sie den Hinweis nach Artikel 13/23 geben, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen; biometrische oder Ausweisdokument-Faktoren sind sensible personenbezogene Informationen auf höherem Niveau (Artikel 28–29), und der Identitätsgraph und die Berechtigungskarte — die Blaupause darüber, wer was über Ihren China-Bestand hinweg erreichen kann — werfen Sicherheits-Governance-Pflichten (MLPS / 重要数据) auf die Identitäts-Control-Plane auf. Behandeln Sie es als ein mit Rechtsberatung zu bewertendes Risiko, kein pauschales Verbot.
Kann 21YunBox unser ForgeRock-Setup in China compliant machen?
Ja. Unser China-Team kartiert, was Ihre ForgeRock-Bereitstellung hält und wo sie ruht, hilft Ihnen, die regulierten Identitätsdaten und Zugriffsprotokolle im Inland zu halten — selbstverwaltet auf China-ansässiger Infrastruktur, wo das der richtige Pfad ist — und stellt ICP-registrierte, inländische Zustellung vor das, was Sie bereits betreiben, ohne Rebuild. Melden Sie sich, um Ihren konkreten Fall durchzuarbeiten.


