ForgeRockは中国本土で使えるか:データの国内保存、ICP、越境ルール
ForgeRock(現在はPing Identityの一部)は、中国のユーザーにとってのログインの門であり、アイデンティティのグラフです——従業員と消費者(CIAM)のアイデンティティ、権限、MFA要素、アクセスログを保持します。PingOne Advanced Identity CloudのSaaSに中国本土のリージョンはないため、そのアイデンティティデータはオフショアに置かれます——PIPLの越境とデータ国内保存の問題です。ForgeRockは、国内で動かせる自己管理型のソフトウェアとしても提供されます。データ国内保存、ICP、そしてアイデンティティのコントロールプレーンを、コンプライアンス起点で読み解きます。
ForgeRockは中国本土で使えるか
ForgeRockが中国本土で使えるかは、まずデータ国内保存とアクセスガバナンスの問いであって、速度の問いではありません。ForgeRock(現在はPing Identityの一部)は、中国のユーザーにとってのログインの門であり、アイデンティティのグラフです——すべての従業員と消費者(CIAM)のアイデンティティを認証し、中国事業全体で誰が何にアクセスできるかの権限マップを保持します。
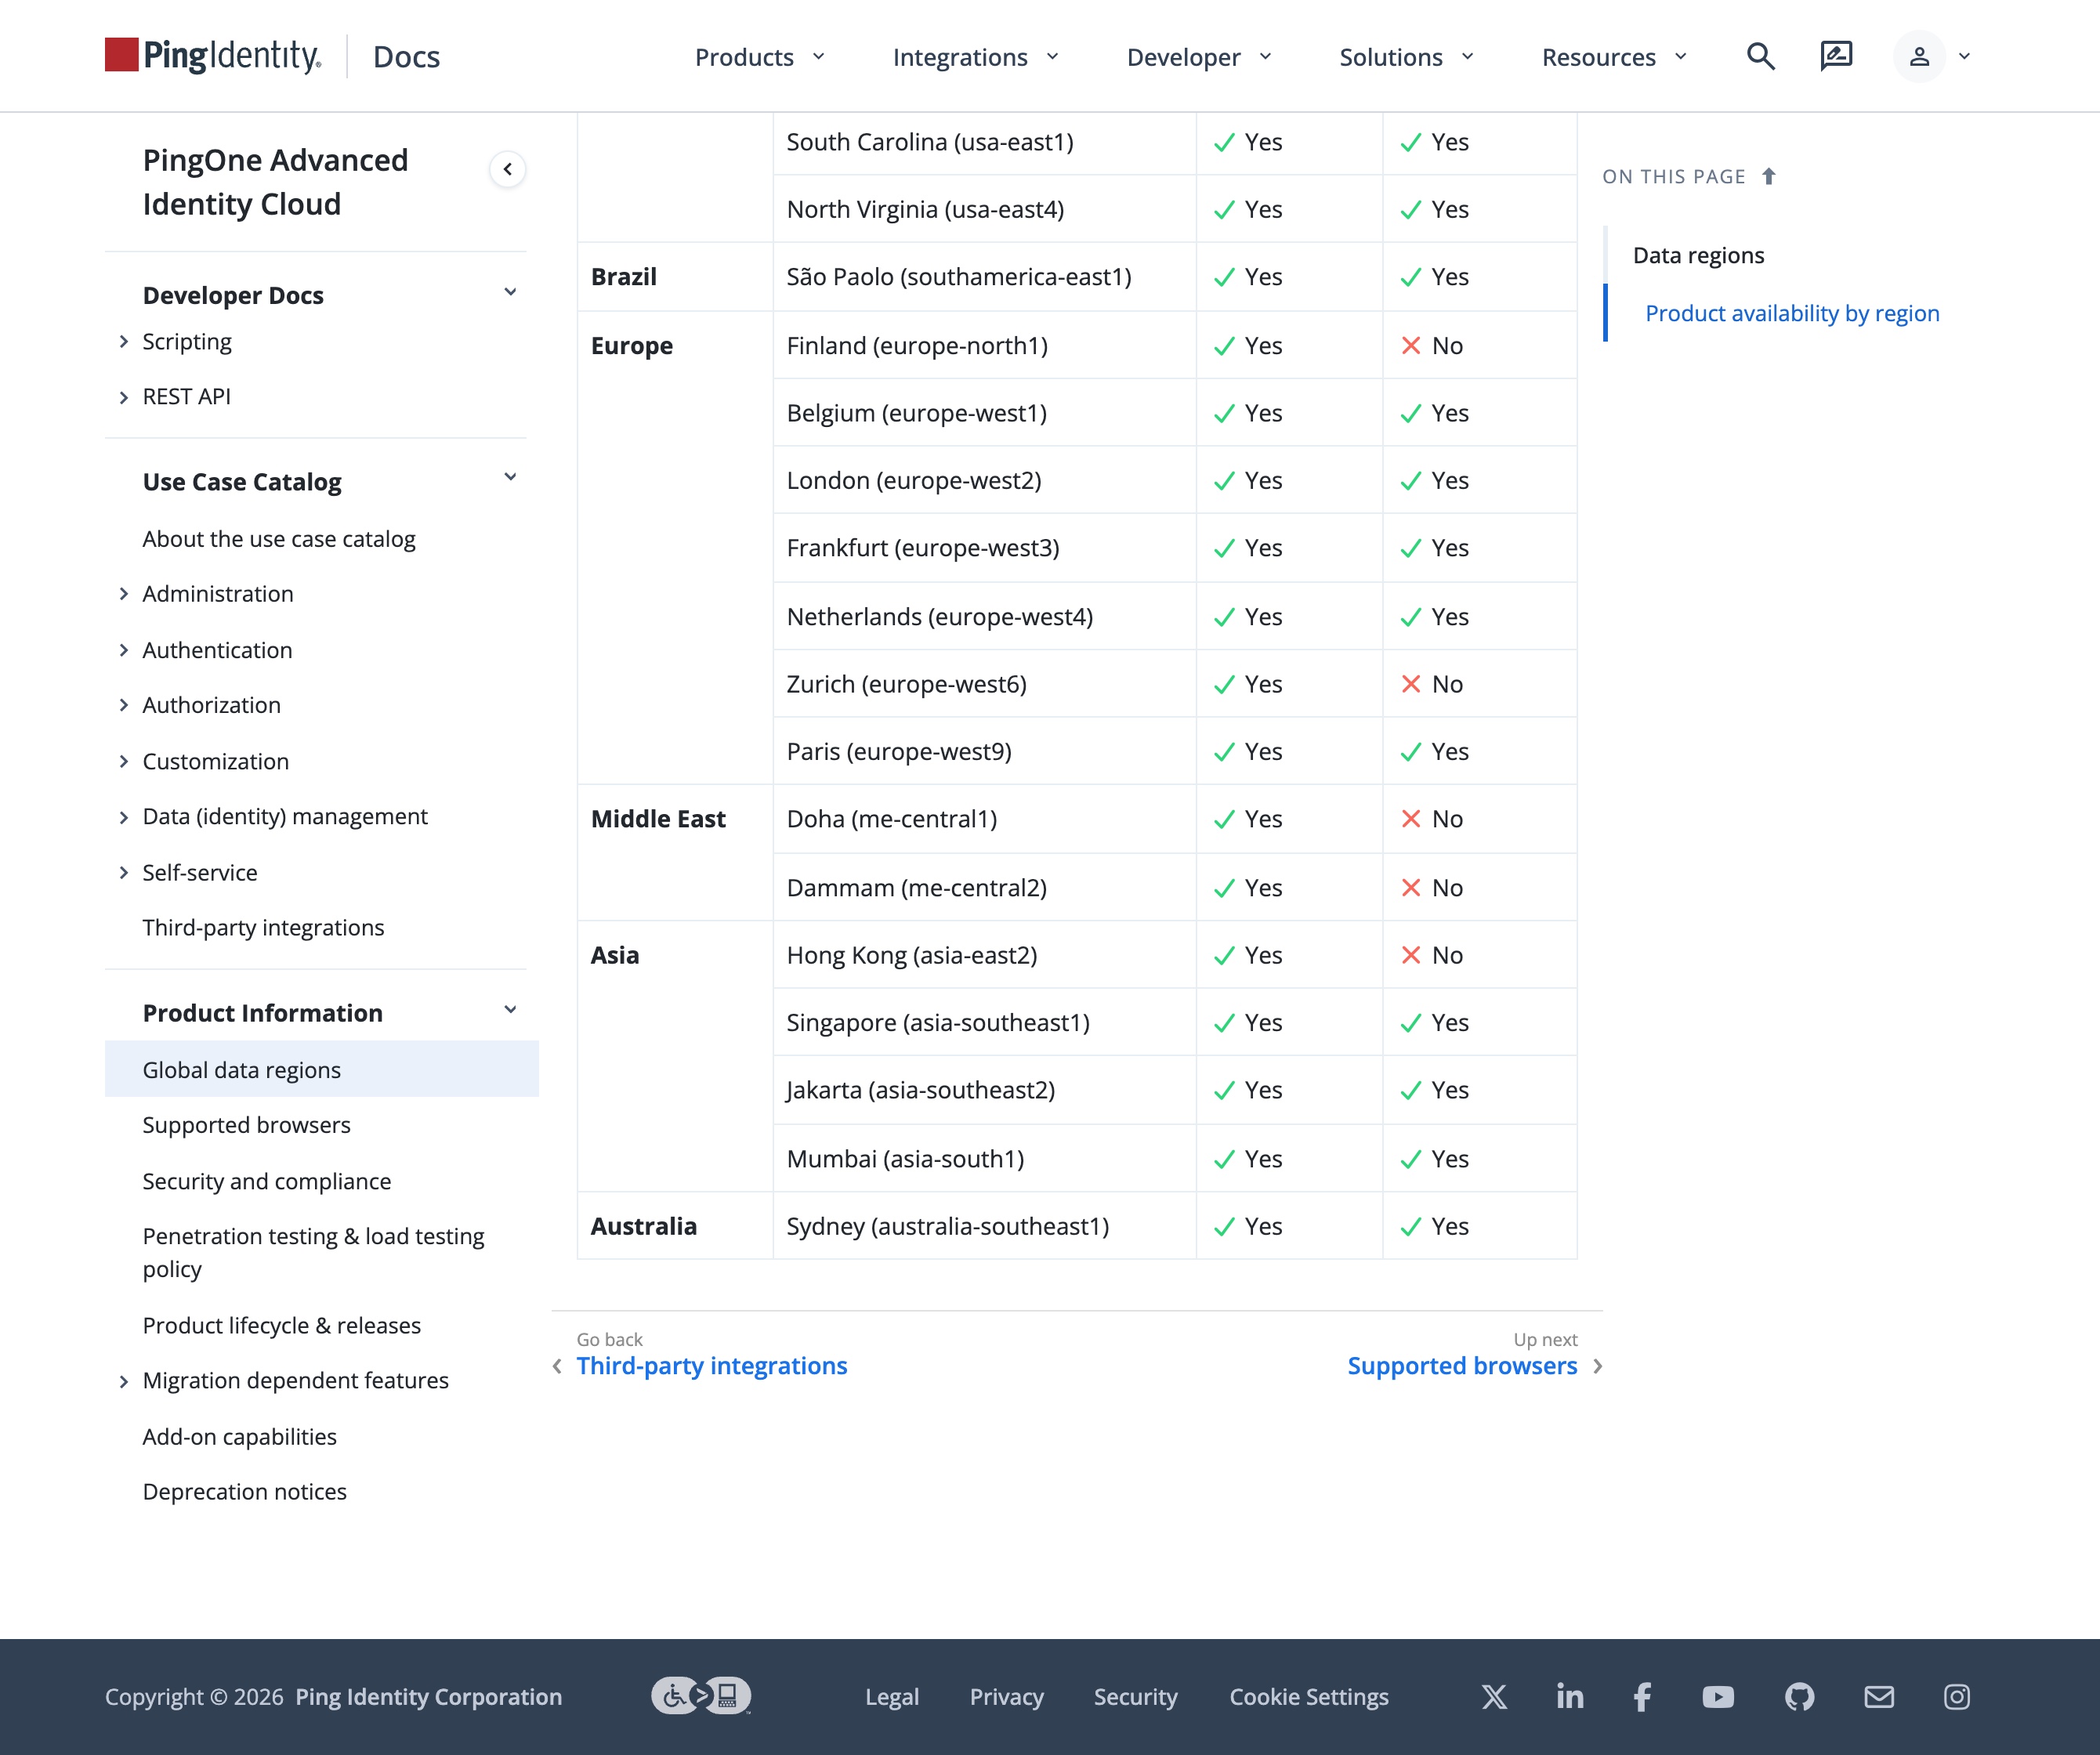
そのPingOne Advanced Identity CloudのSaaSは、南北アメリカ・ヨーロッパ・中東・アジア(香港、シンガポール、ジャカルタ、ムンバイ)・オーストラリアにデータリージョンを挙げますが——中国本土には一つもありません——そのためアイデンティティデータはオフショアに置かれます。PIPLが規律する個人情報の越境移転(英語)であり、しかもアイデンティティのグラフは中国のアクセスの集約された設計図なので、到達性チェックには決して見えないセキュリティガバナンスのリスク(MLPS/重要データ)です。中国向けのログインや登録の接点にも、ICP備案が必要です。
ForgeRockは、国内で動かせる自己管理型のソフトウェアとしても提供され、それが合法的なレバーです。当社の中国チームがForgeRockのリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! PingOne Advanced Identity Cloud(SaaS)に中国本土のリージョンはない
- ! 従業員と消費者のアイデンティティの個人情報はオフショアに置かれる——PIPLの越境が適用される
- ! 中国向けのログイン・登録の接点はICP備案の義務を担う
- ! アイデンティティのグラフと権限マップはMLPS/重要データに関わる機微さを持つ
- ! 生体・身分証明書の要素は機微な個人情報、自動アクセス判断は第24条に触れる
- ✓ ForgeRockを国内で自己管理型で動かし、アイデンティティデータを国内に留める
ForgeRockの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Ping自身の「Data regions」ドキュメントでは、「Ping Identityは、世界各地の地理的ロケーション、すなわちリージョンでPingOne Advanced Identity Cloudの機能を提供する」とされています。挙げられたリージョンはカナダ・米国・ブラジル・ヨーロッパ・中東・アジア——香港、シンガポール、ジャカルタ、ムンバイ——そしてオーストラリアにわたり、中国本土のリージョンはありません。そのため中国事業の従業員・消費者のアイデンティティ、MFA要素、セッション、アクセスログはオフショアに置かれます。 | Ping Identity — PingOne Advanced Identity Cloud, Data regions、2026-10-12 取得 |
| ForgeRockは自己管理型のソフトウェア——貴社自身のインフラにインストールして動かすPingAM、PingDS、PingIDM(旧ForgeRock Access Management、Directory Services、Identity Management)——としても提供されます。Pingのデプロイ・ドキュメントは、プラットフォームが「自己管理型のデプロイにおいて最大限の拡張性と柔軟性を提供する」とし、ホスト型のSaaSを代替案としてのみ示します。その自己管理型の経路がデータ国内保存のレバーです。中国国内のインフラ上で動かせば、アイデンティティデータを中国本土に留められます。 | Ping Identity — ForgeRock Identity Platform, self-managed deployment、2026-10-12 取得 |
| ForgeRockは個人情報——従業員と消費者のアイデンティティ、認証とMFAの要素、セッション、アクセス/監査ログ——を保持します。中国でそれを収集するにはPIPL(英語)第13条・第23条の通知と個別の同意が必要です。オフショアへ送ることは第38〜40条の下での越境移転であり、移転メカニズムを要します。生体や身分証明書のMFA要素は機微な個人情報(第28〜29条)であり、個人をプロファイリングするリスクベースまたは自動化されたアクセス判断は、自動意思決定に関する第24条に触れます。 | PIPL 第13条・第23条・第24条・第28〜29条・第38〜40条 |
| 重要情報インフラ運営者や大量取扱者には、中国で生成した個人情報を中国本土内に保存しなければなりません——サイバーセキュリティ法(英語)第39条(旧第37条)。2026年1月1日施行の2025年改正により、データ国内保存の条項は第37条から第39条に実質を変えず繰り下げられました。オフショアのみのSaaSのリージョン一覧ではこれを満たせません。自己管理型の国内デプロイなら満たせます。 | 中華人民共和国サイバーセキュリティ法 第39条(旧第37条) |
情報源は21YunBox コンプライアンスチームが2026年10月12日に確認しました。
ForgeRockのログイン画面が上海から速く描画されるかは運用上の細部であって、中国で使えるかを決めるものではありません。ForgeRock——現在はPing Identityの一部——は、中国のユーザーにとっての単一のアクセスの門であり、アイデンティティのグラフです。すべての従業員を認証し、顧客アイデンティティ(CIAM)側を通じて、登録またはログインするすべての消費者を認証し、中国事業全体で誰が何に到達できるかの権限マップを保持します。それを決めるのはコンプライアンス・リスクの問いです——それらのアイデンティティ・MFA要素・アクセスログがどこに保存され、どの同意に基づき、アイデンティティのコントロールプレーンが統治されているか、そして中国向けのログイン接点がICP備案されているか。
ForgeRockは2通りで動かせ、中国法の下ではそれらはまったく異なる場所に行き着きます。PingOne Advanced Identity Cloud(ホスト型のSaaS、旧ForgeRock Identity Cloud)としては、中国本土のリージョンがありません——Ping自身のData regionsドキュメントは、カナダ・米国・ブラジル・ヨーロッパ・中東・アジア(香港、シンガポール、ジャカルタ、ムンバイ)・オーストラリアにわたるホスティングを挙げますが、中国本土には何もありません——そのため中国事業のアイデンティティデータはオフショアで保持・処理されます。ForgeRockは自己管理型のソフトウェア——貴社自身のインフラにインストールして動かすPingAM、PingDS、PingIDM——としても提供され、それが合法的な国内の経路を開くレバーです。ですから誠実な答えは単なる「不可」ではありません——オフショアのSaaSがリスク、国内の自己管理型デプロイが解決策、です。
ForgeRockが実際に保持するもの——アイデンティティのグラフとアクセスの門
アクセス管理とCIAMのプラットフォームは、貴社が持つ最も機微なデータセットを集約します。ForgeRockはその複数の層を同時に保持します。第一に、アイデンティティ・ディレクトリ——従業員アカウントと、CIAM側では大規模な消費者アイデンティティのグラフ、つまり登録・サインインするすべての中国の顧客と、そのプロフィールやアカウントのデータです。第二に、認証とMFAの要素——パスワード、デバイス信頼のシグナル、プッシュトークン、そして本人確認に使われる生体や身分証明書の要素。第三に、権限とロール——中国システム全体で誰が何にアクセスできるかのマップ。第四に、誰がいつ何に到達したかを記録するセッション、トークン、アクセス/監査ログ。オフショアに保持されれば、それは中国のアイデンティティ資産の集約された設計図であり、他のすべての前に立つ門そのものです。
門:データ国内保存、アイデンティティグラフという後半、自動意思決定、機微な要素、そしてICP
従業員と消費者のアイデンティティデータ、オフショアに。 中国事業のためにSaaSを動かすことは、従業員の、そしてCIAMを通じて消費者の個人情報を、オフショアのクラウドに置きます。それを収集するにはPIPL第13条・第23条の通知と個別の同意が必要です。国外へ送ることは第38〜40条の下での越境移転であり、移転メカニズムを要します。重要情報インフラ運営者や大量取扱者には、サイバーセキュリティ法(英語)第39条(旧第37条——2026年1月1日施行の2025年サイバーセキュリティ法改正により、データ国内保存の条項は第37条から第39条に繰り下げられ、実質は変わりません)が、中国で生成した個人情報を中国本土内に保存することを求めますが、オフショアのみのリージョン一覧ではこれはできません。
アイデンティティのグラフと権限マップは、集約されたセキュリティガバナンスのリスク——到達性チェックには決して見えない半分です。 これは単なるプライバシーの問題ではありません。ディレクトリ、権限/ロールのマップ、アクセスログは、合わせて中国事業全体で誰が何にアクセスできるかの設計図であり、アイデンティティプロバイダーはその背後のすべてを守る単一のコントロールプレーンです。一つのオフショアの記録に収まることは、越境データの問題であると同時に、機微な事業については、「重要データ」(重要数据)の問いと、貴社の中国資産を認証・認可するシステムに付くネットワーク等級保護制度(MLPS/等級保護、等级保护)の義務を生じさせることがあります。確定した分類ではなく、法務と確認すべきリスクとして扱ってください——しかしそれはまさに、「ログインページは読み込まれるか?」というテストには見えないリスクです。
自動化・リスクベースのアクセス判断。 ForgeRockのアダプティブ/リスクベースの認証や、自動化されたアクセス・認証の判断は、上記のデータに作用し、個人をプロファイリングし、あるいは個人について判断するところでは、自動意思決定に関するPIPL 第24条に触れます——個人はもっぱら自動的な手段でなされる判断を拒否でき、プロファイリングは個人の特性にターゲティングされない選択肢を提供しなければなりません。
生体・身分証明書の要素は機微な個人情報です。 フローが生体認証や身分証明書の取得を認証要素として用いる場合、それらはPIPL 第28〜29条の下での機微な個人情報です——特定の目的、必要性の立証、個別の同意のもとでのみ取り扱われ、国境を越えて移すことは基準を下げるのではなく上げます。
中国向けのログインや登録の接点のためのICP備案。 中国本土の訪問者に提供されるログインや登録のページ——とりわけCIAMの正面玄関——はインターネット情報サービスであり、中国本土のホスティングに紐づくICP備案を要します(国務院令第292号、工業・情報化部令第33号)。オフショアのアイデンティティサービスを単に到達できるようにしても、これは満たせません。
中国でのForgeRock:ひと目で
| 決め手 | ForgeRock自身の言葉で——そして中国の法で |
|---|---|
| どこで動くか | PingOne Advanced Identity Cloud(SaaS)としては、ForgeRockに中国本土のリージョンはありません——PingのData regionsドキュメントはカナダ・米国・ブラジル・ヨーロッパ・中東・アジア(香港、シンガポール、ジャカルタ、ムンバイ)・オーストラリアを挙げます。中国事業にとって、それらのリージョンはすべてオフショアです。ForgeRockは自己管理型のソフトウェア(PingAM、PingDS、PingIDM)としても提供され、それが国内の代替案です。 |
| 何を保持するか | 従業員ディレクトリと、CIAM側では大規模な消費者アイデンティティのグラフ——登録・ログインするすべての中国ユーザー——に加えて、認証とMFAの要素、権限とロール、そして誰が何に到達したかのセッション・トークン・アクセス/監査ログ。貴社が持つ最もセキュリティ上機微なデータセットであり、他のすべての前に立つ門です。 |
| セキュリティガバナンスという後半 | アイデンティティのグラフと権限マップは、中国事業全体で誰が何にアクセスできるかの設計図であり、一つのオフショアのコントロールプレーンに集約されています。それは越境データの問題であると同時に、機微な事業については、「重要データ」の問いと、アイデンティティプロバイダーに付くMLPS(等級保護)の義務を生じさせることがあります——法務と確認すべきリスクであり、到達性のレビューには決して見えない半分です。 |
| 自動化・機微な要素 | 個人をプロファイリングするアダプティブ/リスクベースおよび自動化されたアクセス・認証の判断は、PIPL 第24条(もっぱら自動化によってなされる判断を拒否する権利)に触れます。生体や身分証明書の認証要素は、PIPL 第28〜29条の下での機微な個人情報であり、より高い基準で扱われます。 |
| データ国内保存・同意・ICP | 従業員と消費者のアイデンティティの個人情報がオフショアにあることは越境移転です(PIPL 第13条・第23条、第38〜40条)。CIIOや大量取扱者には、中国で生成した個人情報は中国本土内に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))。中国向けのログインや登録の接点には、中国本土のホスティングに紐づくICP備案が必要です。 |
| 国内のレバー | ForgeRock Identity Platformは自己管理型のソフトウェアなので、PingAM、PingDS、PingIDMを中国国内のインフラ上で動かし、アイデンティティデータ・MFA要素・アクセスログを中国本土に留められます——配信上の小細工ではなく、合法的な経路です。 |
| 到達性は軸ではない | ForgeRockのログインが中国本土から速く読み込まれるかは運用上の話で、コンプライアンスの問いではありません。決め手は、アイデンティティとアクセスログがどこにあるか、アイデンティティのコントロールプレーンが統治されているか、そしてログイン接点がICP備案されているかです。21YunBoxはデータを国内に留め、第24条と機微要素の義務を支援し、中国向けの接点をICP備案します——すでに運用中のものの前段に。 |
速く読み込むことは答えではない——国内のアイデンティティデータが答えだ
到達性チェックが確かめるのは一つだけ——ログイン画面が中国本土から描画されること、です。従業員と消費者のアイデンティティがどこにあるか、権限マップとアクセスログ——中国資産全体で誰が何に到達できるかの設計図——がオフショアに置かれていること、そして中国向けのログインや登録の接点がICP備案されているかどうか、は見えません。オフショアのForgeRockテナントを単に到達できるようにしても、アイデンティティデータはオフショアのまま、コントロールプレーンは統治されないままです。変わるのはレイテンシであって、コンプライアンスの立場ではありません。だからこそ答えは、配信上の小細工ではなくデータ国内保存です——アイデンティティデータを国内に留め、門を統治することです。
合法的な経路——map・localize・deliver
map(整理)。 ForgeRock環境が何を保持するか——従業員と消費者のアイデンティティ、認証とMFAの要素(生体や身分証明書の要素を含む)、権限とロール、セッションとアクセス/監査ログ、そして中国向けのログインや登録の接点——を棚卸しし、それぞれが今どこで動くか、ICPの状況、アイデンティティのコントロールプレーンがMLPSに関わるか、そして貴社が依拠する同意とデータ国内保存の根拠を把握します。
localize(国内化)と統治。 規制対象のアイデンティティデータとアクセスログを国内に留めます。ForgeRock Identity Platformは自己管理型のソフトウェアなので、PingAM、PingDS、PingIDMを中国国内のインフラ上にデプロイし、そのデータを中国本土に留められます。それに第13条・第23条の通知と個別の同意、自動化されたアクセス判断についての第24条のオプトアウト、生体や身分証明書の要素への機微個人情報の取り扱い、そしてアイデンティティのコントロールプレーンにふさわしいMLPS/重要データの統制を組み合わせます。
deliver(配信)。 中国向けのログインや登録の接点をICP備案し、すでに運用中のものの前段に法令適合の国内からの配信を置きます。21YunBoxは、既存のForgeRockデプロイの前段にこれを立ち上げます——作り直しも、製品そのものの移行もありません。
21YunBoxはいかなる種類の不正な手段も用いず、また推奨しません——法が留まるべきだとするものを国内に留め、残りを中国本土の内側から法令適合に配信し、アイデンティティデータをひそかに国境を越えて移すことは決してしません。
ForgeRockの中国設定の範囲を定め、国内経路のお見積もりを得るには、当社の中国コンプライアンスチームにお問い合わせください。
関連する読み物:
よくあるご質問
ForgeRockは中国のユーザーのアイデンティティデータを中国に保存しますか?
SaaS形態では保存しません。Ping自身のData regionsドキュメントによれば、PingOne Advanced Identity Cloudは南北アメリカ・ヨーロッパ・中東・アジア(香港、シンガポール、ジャカルタ、ムンバイ)・オーストラリアのリージョンで動き——中国本土には一つもありません——そのため従業員と消費者のアイデンティティ、MFA要素、セッション、アクセスログはオフショアに保持されます。ForgeRockは自己管理型のソフトウェア(PingAM、PingDS、PingIDM)としても提供され、中国国内のインフラ上にデプロイできます。それがアイデンティティデータを中国本土に留められる方法です。
中国事業向けにForgeRockを運用するのは違法ですか?
本質的に違法ではありません。リスクはアイデンティティデータの越境移転と集約です。PIPLは、第13条・第23条の通知を行い、個別の同意を取得し、移転メカニズムを満たせば移転を認めます。生体や身分証明書の要素はより高い基準で扱われる機微な個人情報であり(第28〜29条)、アイデンティティのグラフと権限マップ——中国資産全体で誰が何にアクセスできるかの設計図——は、アイデンティティのコントロールプレーンにセキュリティガバナンスの義務(MLPS/重要データ)を生じさせます。一律の禁止ではなく、法務と評価すべきリスクとして扱ってください。
21YunBoxはForgeRockの設定を中国で法令適合にできますか?
はい。当社の中国チームが、ForgeRockのデプロイが何を保持しどこに置かれるかを整理し、規制対象のアイデンティティデータとアクセスログを国内に留めるお手伝いをし——それが適切な経路である場合は中国国内のインフラ上で自己管理型に——すでに運用中のものの前段に、ICP備案済みの国内からの配信を、作り直しなしで立ち上げます。個別のケースはお問い合わせください。


