ForgeRock fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
ForgeRock (désormais partie de Ping Identity) est la porte d'authentification et le graphe d'identité de vos utilisateurs en Chine — identités de personnel et de consommateurs (CIAM), habilitations, facteurs MFA et journaux d'accès. Son SaaS PingOne Advanced Identity Cloud n'a aucune région en Chine continentale, de sorte que ces données d'identité résident à l'étranger : une question de transfert transfrontalier et de résidence des données au titre de la PIPL. ForgeRock se livre aussi en logiciel auto-géré que vous pouvez exécuter sur le territoire. Un regard, d'abord sous l'angle de la conformité, sur la résidence, l'ICP et le plan de contrôle de l'identité.
ForgeRock fonctionne-t-il en Chine ?
Savoir si ForgeRock fonctionne en Chine continentale est d'abord une question de résidence des données et de gouvernance des accès, non une question de vitesse. ForgeRock (désormais partie de Ping Identity) est la porte d'authentification et le graphe d'identité de vos utilisateurs en Chine — il authentifie chaque identité de personnel et de consommateur (CIAM) et détient la carte des habilitations indiquant qui-peut-accéder-à-quoi à travers votre activité en Chine.
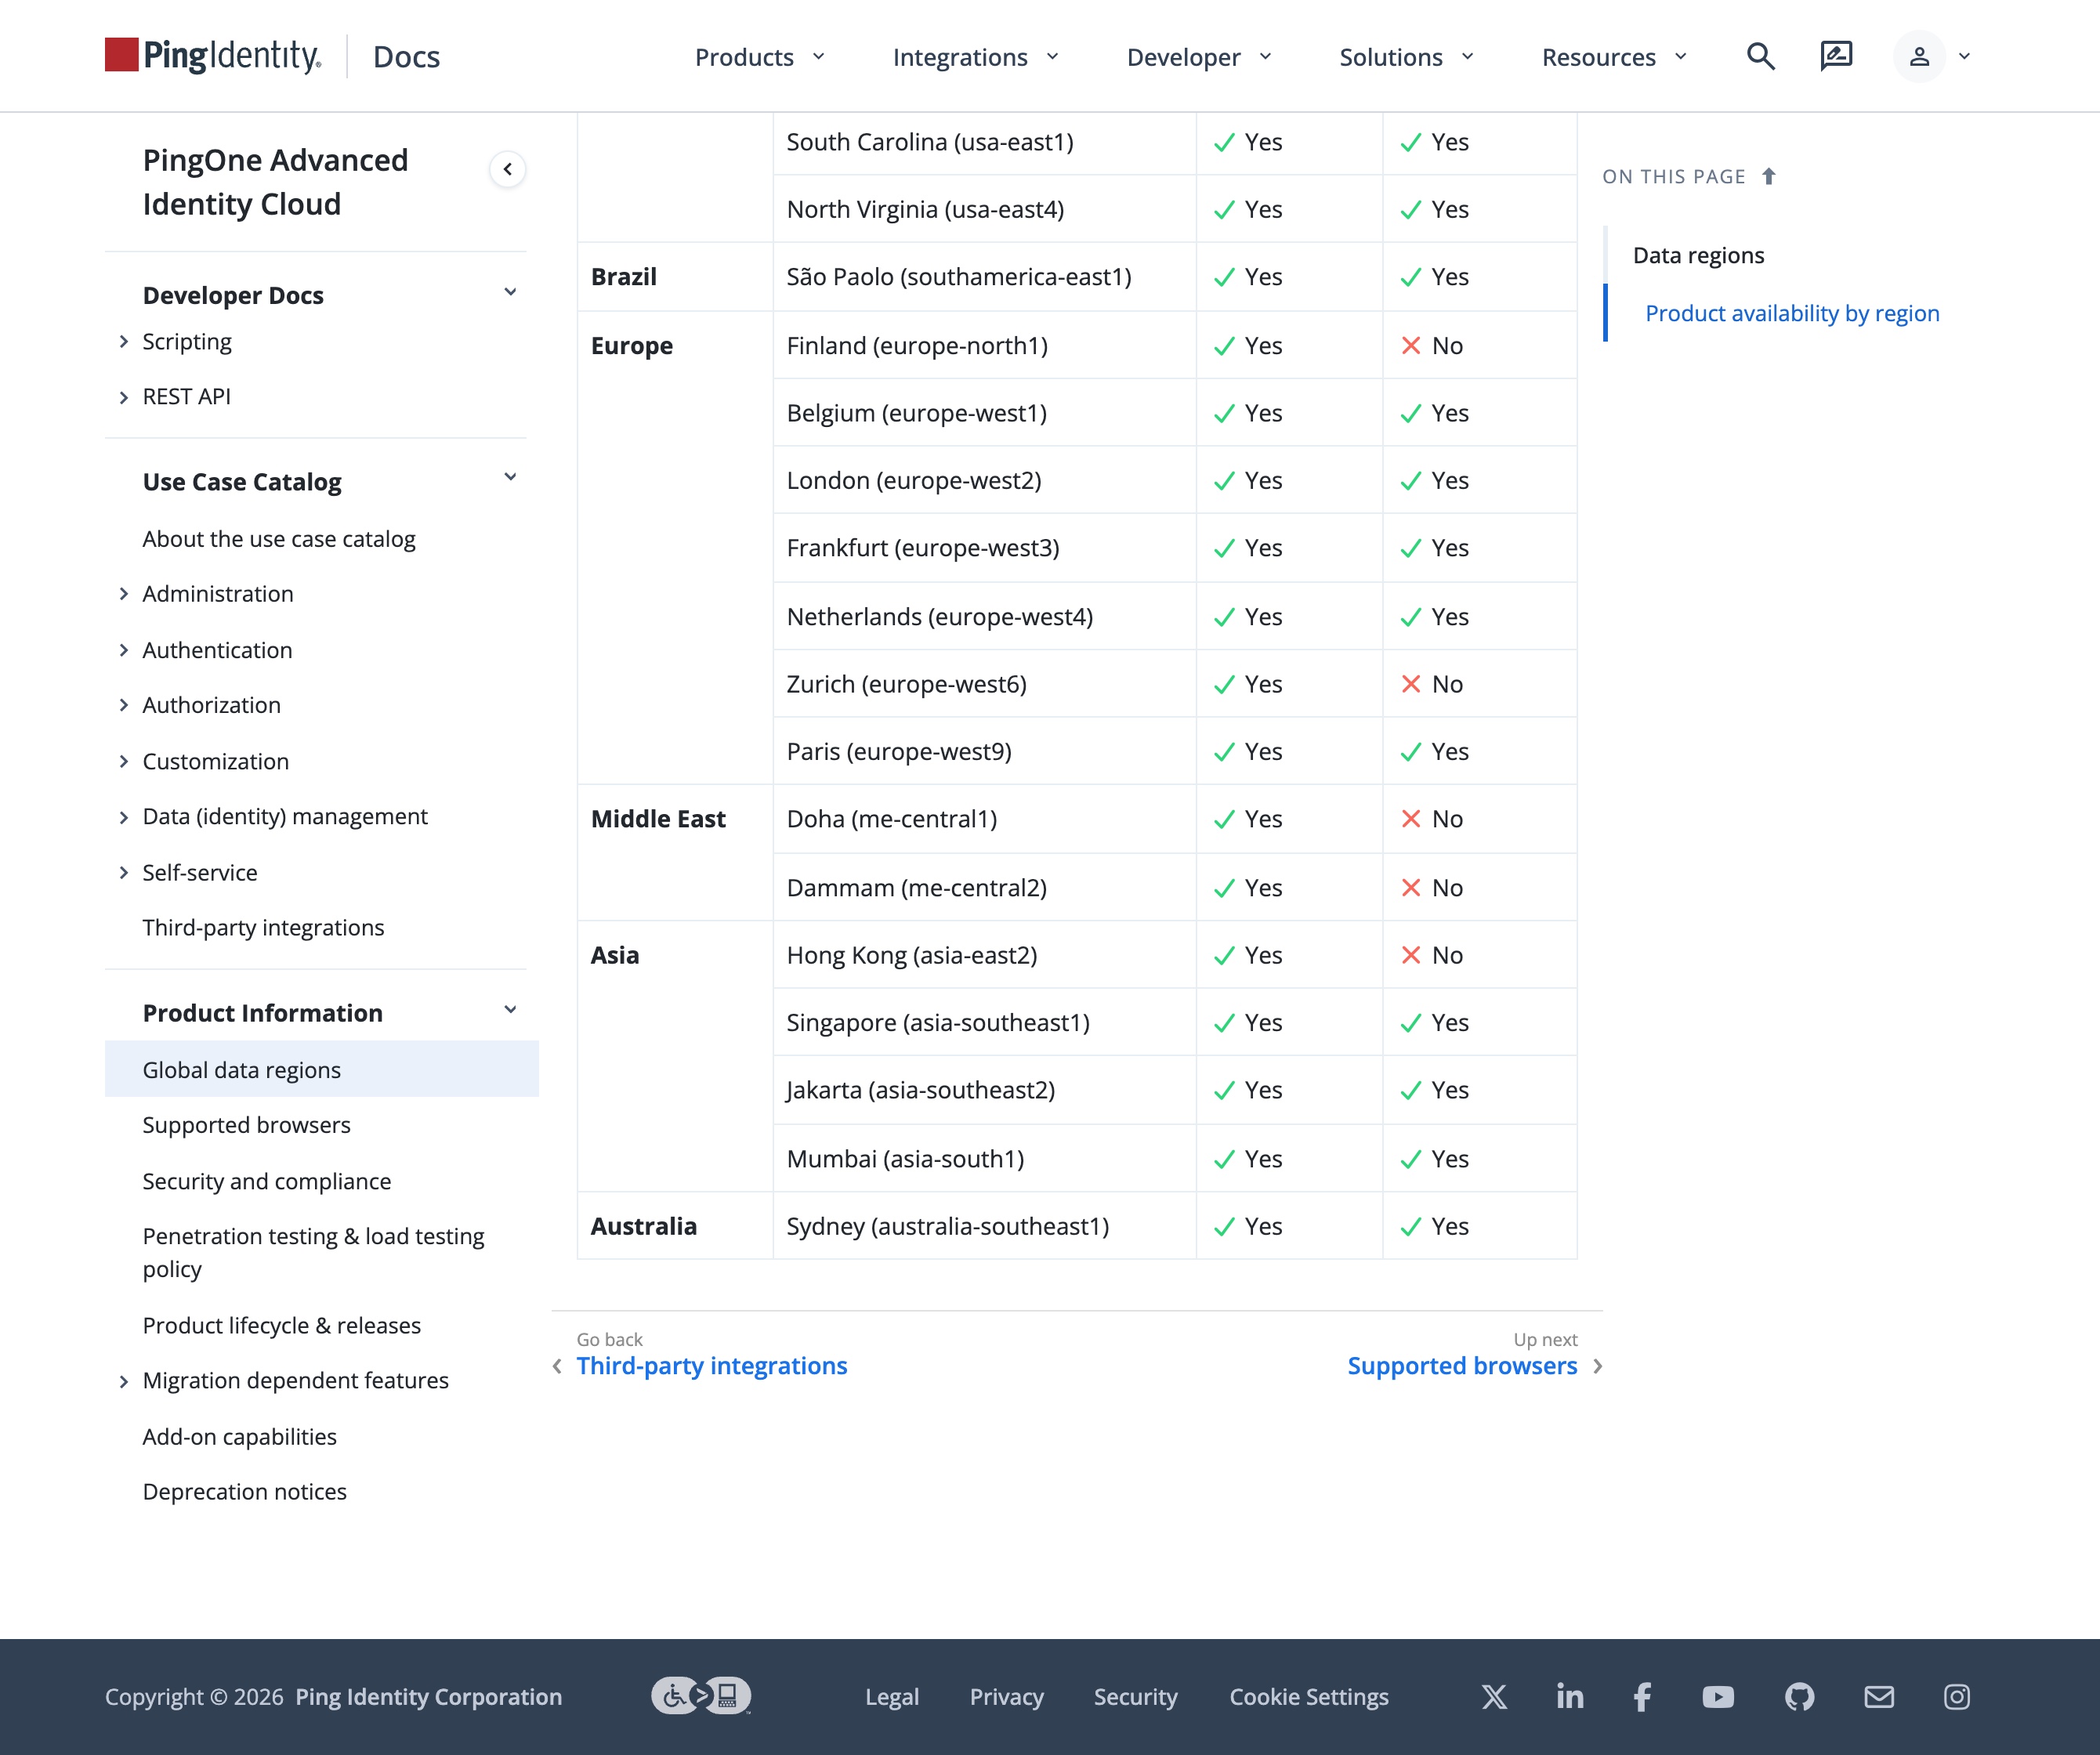
Son SaaS PingOne Advanced Identity Cloud liste des régions de données dans les Amériques, en Europe, au Moyen-Orient, en Asie (Hong Kong, Singapour, Jakarta, Mumbai) et en Australie — aucune en Chine continentale — de sorte que ces données d'identité viennent reposer à l'étranger : un transfert transfrontalier d'informations personnelles que la PIPL régit, et, parce que le graphe d'identité est le plan concentré de vos accès en Chine, une exposition de gouvernance de sécurité (MLPS / 重要数据) qu'une vérification d'accessibilité ne voit jamais. Une surface de connexion ou d'inscription tournée vers la Chine nécessite aussi une déclaration ICP.
ForgeRock se livre aussi en logiciel auto-géré que vous pouvez exécuter sur le territoire, ce qui est le levier légal. Notre équipe Chine peut cartographier votre exposition ForgeRock avec vous →
Aperçu de conformité
- ! PingOne Advanced Identity Cloud (SaaS) n'a aucune région en Chine continentale
- ! Les informations personnelles d'identité de personnel et de consommateurs résident à l'étranger — le transfrontalier PIPL s'applique
- ! Une surface de connexion/inscription tournée vers la Chine porte une obligation de déclaration ICP
- ! Le graphe d'identité et la carte des habilitations sont sensibles au titre du MLPS / des 重要数据
- ! Les facteurs biométriques/de document d'identité sont des informations personnelles sensibles ; les décisions d'accès automatisées touchent l'article 24
- ✓ Exécuter ForgeRock en auto-géré sur le territoire pour garder les données d'identité résidentes
Ce que la documentation officielle de ForgeRock dit de la Chine
| Fait | Source primaire |
|---|---|
| Dans la propre documentation « Data regions » de Ping : "Ping Identity provides PingOne Advanced Identity Cloud capabilities at worldwide geographic locations, or regions." Les régions listées couvrent le Canada, les États-Unis, le Brésil, l'Europe, le Moyen-Orient, l'Asie — Hong Kong, Singapour, Jakarta et Mumbai — et l'Australie, avec aucune région en Chine continentale. Ainsi, les identités de personnel et de consommateurs, facteurs MFA, sessions et journaux d'accès d'une activité en Chine viennent reposer à l'étranger. | Ping Identity — PingOne Advanced Identity Cloud, Data regions, consulté le 2026-10-12 |
| ForgeRock se livre aussi en logiciel auto-géré — PingAM, PingDS et PingIDM (anciennement ForgeRock Access Management, Directory Services et Identity Management) que vous installez et exécutez sur votre propre infrastructure. La documentation de déploiement de Ping indique que la plateforme "offers maximum extensibility and flexibility in self-managed deployments," présentant le SaaS hébergé seulement comme une alternative. Cette voie auto-gérée est le levier de résidence : exécutez-la sur une infrastructure résidente en Chine et les données d'identité peuvent rester sur le continent. | Ping Identity — ForgeRock Identity Platform, self-managed deployment, consulté le 2026-10-12 |
| ForgeRock détient des informations personnelles — identités de personnel et de consommateurs, facteurs d'authentification et MFA, sessions, et journaux d'accès/d'audit. Les collecter en Chine nécessite l'information et le consentement distinct des articles 13/23 de la PIPL ; les envoyer à l'étranger est un transfert transfrontalier au titre des articles 38 à 40 nécessitant un mécanisme de transfert. Les facteurs MFA biométriques ou de document d'identité sont des informations personnelles sensibles (articles 28 et 29), et les décisions d'accès basées sur le risque ou automatisées qui profilent des individus engagent l'article 24 sur la prise de décision automatisée. | PIPL articles 13, 23, 24, 28 et 29, 38 à 40 |
| Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles générées en Chine doivent être stockées à l'intérieur du continent — loi sur la cybersécurité article 39 (anciennement l'article 37) ; l'amendement 2025, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39 avec sa substance inchangée. Une liste de régions SaaS uniquement à l'étranger ne peut satisfaire cela ; un déploiement auto-géré, sur le territoire, le peut. | Loi sur la cybersécurité de la RPC, article 39 (anciennement l'article 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 12 octobre 2026.
Que l’écran de connexion ForgeRock s’affiche rapidement depuis Shanghai est un détail d’exploitation, non ce qui décide s’il fonctionne en Chine. ForgeRock — désormais partie de Ping Identity — est la porte d’accès unique et le graphe d’identité de vos utilisateurs en Chine : il authentifie chaque employé du personnel et, par son volet identité client (CIAM), chaque consommateur qui s’inscrit ou se connecte, et il détient la carte des habilitations indiquant qui peut atteindre quoi à travers votre activité en Chine. Ce qui le détermine est une question de risque de conformité — où ces identités, facteurs MFA et journaux d’accès sont stockés, sous quel consentement, si le plan de contrôle de l’identité est gouverné, et si une surface de connexion tournée vers la Chine est déclarée (ICP).
ForgeRock peut s’exécuter de deux façons, et au regard du droit chinois elles atterrissent en des endroits très différents. En tant que PingOne Advanced Identity Cloud (le SaaS hébergé, anciennement ForgeRock Identity Cloud), il n’a aucune région en Chine continentale — la propre documentation Data regions de Ping liste un hébergement au Canada, aux États-Unis, au Brésil, en Europe, au Moyen-Orient, en Asie (Hong Kong, Singapour, Jakarta et Mumbai) et en Australie, mais rien en Chine continentale — de sorte que les données d’identité d’une activité en Chine sont détenues et traitées à l’étranger. ForgeRock se livre aussi en logiciel auto-géré — PingAM, PingDS et PingIDM que vous installez et exécutez sur votre propre infrastructure — et c’est le levier qui ouvre une voie légale sur le territoire. Ainsi, la réponse honnête n’est pas un « non » tranché : c’est le SaaS à l’étranger est l’exposition ; le déploiement auto-géré sur le territoire est le correctif.
Ce que ForgeRock détient réellement — le graphe d’identité et la porte d’accès
Une plateforme de gestion des accès et de CIAM concentre le jeu de données le plus sensible que vous possédiez, et ForgeRock en détient plusieurs couches à la fois. D’abord, l’annuaire d’identités : vos comptes de personnel et, côté CIAM, le graphe d’identité des consommateurs à grande échelle — chaque client en Chine qui s’inscrit ou se connecte, avec ses données de profil et de compte. Ensuite, les facteurs d’authentification et MFA : mots de passe, signaux de confiance d’appareil, jetons push, et tout facteur biométrique ou de document d’identité utilisé pour vérifier une personne. Troisièmement, les habilitations et rôles — la carte de qui-peut-accéder-à-quoi à travers vos systèmes en Chine. Quatrièmement, les sessions, jetons et journaux d’accès/d’audit qui enregistrent qui a atteint quoi, et quand. Détenu à l’étranger, c’est le plan concentré de votre parc d’identités en Chine et la porte unique qui se dresse devant tout le reste.
Les portes : résidence, la seconde moitié du graphe d’identité, décisions automatisées, facteurs sensibles et ICP
Données d’identité de personnel et de consommateurs, à l’étranger. Exécuter le SaaS pour une activité en Chine place les informations personnelles de vos employés et — par le CIAM — de vos consommateurs sur un cloud à l’étranger. Les collecter nécessite l’information et le consentement distinct des articles 13/23 de la PIPL ; les envoyer à l’étranger est un transfert transfrontalier au titre des articles 38 à 40, qui nécessite un mécanisme de transfert. Pour un opérateur d’infrastructure d’information critique ou un responsable à grand volume, l’article 39 de la loi sur la cybersécurité (anciennement l’article 37 — l’amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l’article de localisation des données de 37 à 39, sa substance inchangée) impose que les informations personnelles générées en Chine soient stockées sur le continent, ce qu’une liste de régions uniquement à l’étranger ne peut faire.
Le graphe d’identité et la carte des habilitations sont une exposition de gouvernance de sécurité concentrée — la moitié qu’une vérification d’accessibilité ne voit jamais. Ce n’est pas seulement une question de confidentialité. L’annuaire, la carte des habilitations/rôles et les journaux d’accès réunis sont le plan de qui-peut-accéder-à-quoi à travers votre activité en Chine, et le fournisseur d’identité est le plan de contrôle unique qui garde tout ce qui se trouve derrière. Réuni dans un seul dossier à l’étranger, c’est à la fois une question de données transfrontalières et, pour une activité sensible, cela peut soulever la question des « données importantes » (重要数据) et les obligations du système de protection à plusieurs niveaux (MLPS / 等级保护) qui s’attachent au système qui authentifie et autorise votre parc en Chine. Traitez cela comme un risque à confirmer avec un conseil plutôt que comme une classification acquise — mais c’est exactement le risque auquel les tests du type « la page de connexion se charge-t-elle ? » sont aveugles.
Décisions d’accès automatisées et basées sur le risque. L’authentification adaptative/basée sur le risque et les décisions d’accès ou de certification automatisées de ForgeRock agissent sur les données ci-dessus, et là où elles profilent ou décident au sujet d’individus, elles engagent l’article 24 de la PIPL sur la prise de décision automatisée — l’individu peut refuser une décision prise uniquement par automatisation, et le profilage doit offrir une option non ciblée sur ses caractéristiques personnelles.
Les facteurs biométriques et de document d’identité sont des informations personnelles sensibles. Là où vos flux utilisent une vérification biométrique ou une capture de document d’identité comme facteur d’authentification, ce sont des informations personnelles sensibles au titre des articles 28 et 29 de la PIPL — traitées uniquement pour une finalité précise, avec une nécessité démontrée et un consentement distinct, et les déplacer à travers la frontière relève le seuil plutôt que de l’abaisser.
Déclaration ICP pour la surface de connexion ou d’inscription tournée vers la Chine. Une page de connexion ou d’inscription servie aux visiteurs du continent — la porte d’entrée CIAM en particulier — est un service d’information sur Internet et nécessite une déclaration ICP liée à un hébergement sur le continent (ordonnance n° 292 du Conseil des affaires de l’État ; ordonnance n° 33 du MIIT). Rendre un service d’identité à l’étranger simplement accessible ne satisfait pas cela.
ForgeRock en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de ForgeRock — et au regard du droit chinois |
|---|---|
| Où il s'exécute | En tant que PingOne Advanced Identity Cloud (SaaS), ForgeRock n'a aucune région en Chine continentale — la documentation Data regions de Ping liste le Canada, les États-Unis, le Brésil, l'Europe, le Moyen-Orient, l'Asie (Hong Kong, Singapour, Jakarta, Mumbai) et l'Australie. Pour une activité en Chine, ces régions sont toutes à l'étranger. ForgeRock se livre aussi en logiciel auto-géré (PingAM, PingDS, PingIDM), qui est l'alternative sur le territoire. |
| Ce qu'il détient | Votre annuaire de personnel et, côté CIAM, le graphe d'identité des consommateurs à grande échelle — chaque utilisateur en Chine qui s'inscrit ou se connecte — plus les facteurs d'authentification et MFA, les habilitations et rôles, et les sessions, jetons et journaux d'accès/d'audit de qui a atteint quoi. Le jeu de données le plus sensible en matière de sécurité que vous possédiez, et la porte devant tout le reste. |
| La seconde moitié de gouvernance de sécurité | Le graphe d'identité et la carte des habilitations sont le plan de qui-peut-accéder-à-quoi à travers votre activité en Chine, concentré dans un plan de contrôle unique à l'étranger. C'est à la fois une question de données transfrontalières et, pour une activité sensible, cela peut soulever la question des « données importantes » (重要数据) et les obligations MLPS (等级保护) sur le fournisseur d'identité — un risque à confirmer avec un conseil, et la moitié qu'un examen d'accessibilité ne voit jamais. |
| Facteurs automatisés et sensibles | Les décisions d'accès ou de certification adaptatives/basées sur le risque et automatisées qui profilent des individus engagent l'article 24 de la PIPL (le droit de refuser des décisions prises uniquement par automatisation). Les facteurs d'authentification biométriques ou de document d'identité sont des informations personnelles sensibles au titre des articles 28 et 29 de la PIPL, tenus à un seuil plus élevé. |
| Résidence, consentement et ICP | Les informations personnelles d'identité de personnel et de consommateurs à l'étranger sont un transfert transfrontalier (PIPL articles 13/23 et 38 à 40) ; pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles générées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)). Une surface de connexion ou d'inscription tournée vers la Chine nécessite une déclaration ICP liée à un hébergement sur le continent. |
| Le levier sur le territoire | Parce que la ForgeRock Identity Platform est un logiciel auto-géré, vous pouvez exécuter PingAM, PingDS et PingIDM sur une infrastructure résidente en Chine et garder les données d'identité, les facteurs MFA et les journaux d'accès sur le continent — la voie légale, non un contournement de diffusion. |
| L'accessibilité n'est pas l'axe | Que la connexion ForgeRock se charge vite depuis le continent est opérationnel, non la question de conformité. Ce qui la détermine, c'est où résident vos identités et journaux d'accès, que le plan de contrôle de l'identité soit gouverné, et que la surface de connexion soit déclarée (ICP). 21YunBox garde les données sur le territoire, aide aux obligations de l'article 24 et des facteurs sensibles, et déclare (ICP) la surface tournée vers la Chine — devant ce que vous exploitez déjà. |
Se charger vite n’est pas la réponse — des données d’identité sur le territoire le sont
Une vérification d’accessibilité confirme une chose : que l’écran de connexion s’affiche depuis le continent. Elle ne peut voir où résident vos identités de personnel et de consommateurs, elle ne peut voir que la carte des habilitations et les journaux d’accès — le plan de qui peut atteindre quoi à travers votre parc en Chine — sont à l’étranger, et elle ne peut voir si la surface de connexion ou d’inscription tournée vers la Chine est déclarée (ICP). Rendre un tenant ForgeRock à l’étranger simplement accessible laisse les données d’identité à l’étranger et le plan de contrôle non gouverné ; cela change la latence, non la position de conformité. C’est pourquoi la réponse est la résidence, non des astuces de diffusion : gardez les données d’identité sur le territoire et gouvernez la porte.
La voie légale — cartographier, localiser, diffuser
Cartographier. Inventoriez ce que détient votre parc ForgeRock — identités de personnel et de consommateurs, facteurs d’authentification et MFA (y compris tout facteur biométrique ou de document d’identité), habilitations et rôles, sessions et journaux d’accès/d’audit, et toute surface de connexion ou d’inscription tournée vers la Chine — où chacun s’exécute aujourd’hui, votre statut ICP, si le plan de contrôle de l’identité est pertinent au titre du MLPS, et la base de consentement et de résidence sur laquelle vous vous appuyez.
Localiser et gouverner. Gardez les données d’identité réglementées et les journaux d’accès sur le territoire. Parce que la ForgeRock Identity Platform est un logiciel auto-géré, vous pouvez déployer PingAM, PingDS et PingIDM sur une infrastructure résidente en Chine et garder ces données sur le continent ; associez-y l’information et le consentement distinct des articles 13/23, une option de refus de l’article 24 pour les décisions d’accès automatisées, un traitement d’informations personnelles sensibles pour les facteurs biométriques ou de document d’identité, et les contrôles MLPS / 重要数据 que justifie le plan de contrôle de l’identité.
Diffuser. Déclarez (ICP) toute surface de connexion ou d’inscription tournée vers la Chine, et placez une diffusion conforme, sur le territoire, devant ce que vous exploitez déjà. 21YunBox met cela en place devant votre déploiement ForgeRock existant — sans reconstruction, et sans migration du produit lui-même.
21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte — nous conservons sur le territoire ce que la loi impose d’y garder, diffusons le reste en conformité depuis l’intérieur du continent, et ne déplaçons jamais de données d’identité de l’autre côté de la frontière par furtivité.
Pour cadrer votre configuration ForgeRock en Chine et obtenir un devis pour la voie sur le territoire, contactez notre équipe conformité Chine.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité (localisation des données, article 39 / anciennement 37)
- La loi chinoise sur la protection des informations personnelles (PIPL)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
ForgeRock stocke-t-il les données d'identité des utilisateurs chinois en Chine ?
Pas dans sa forme SaaS. Selon la propre documentation Data regions de Ping, PingOne Advanced Identity Cloud s'exécute dans des régions à travers les Amériques, l'Europe, le Moyen-Orient, l'Asie (Hong Kong, Singapour, Jakarta, Mumbai) et l'Australie — aucune en Chine continentale — de sorte que les identités de personnel et de consommateurs, facteurs MFA, sessions et journaux d'accès sont détenus à l'étranger. ForgeRock se livre aussi en logiciel auto-géré (PingAM, PingDS, PingIDM) que vous pouvez déployer sur une infrastructure résidente en Chine, ce qui est la façon dont les données d'identité peuvent rester sur le continent.
Est-il contraire à la loi d'exploiter ForgeRock pour une activité en Chine ?
Pas en soi. L'exposition est le transfert transfrontalier et la concentration des données d'identité. La PIPL permet le transfert si vous donnez l'information des articles 13/23, obtenez un consentement distinct et satisfaites un mécanisme de transfert ; les facteurs biométriques ou de document d'identité sont des informations personnelles sensibles tenues à un seuil plus élevé (articles 28 et 29), et le graphe d'identité et la carte des habilitations — le plan de qui-peut-accéder-à-quoi à travers votre parc en Chine — soulèvent des obligations de gouvernance de sécurité (MLPS / 重要数据) sur le plan de contrôle de l'identité. Traitez cela comme un risque à évaluer avec un conseil, non une interdiction générale.
21YunBox peut-il aider à rendre notre configuration ForgeRock conforme en Chine ?
Oui. Notre équipe Chine cartographie ce que détient votre déploiement ForgeRock et où il réside, vous aide à garder les données d'identité réglementées et les journaux d'accès sur le territoire — en auto-géré sur une infrastructure résidente en Chine là où c'est la bonne voie — et met en place une diffusion déclarée (ICP) et sur le territoire devant ce que vous exploitez déjà, sans reconstruction. Prenez contact pour traiter votre cas précis.


