¿Funciona Esker en China? Transferencia transfronteriza según la PIPL, residencia de datos y normas sobre datos importantes
Esker es un SaaS en la nube de origen francés para la automatización documental de cuentas por pagar, cuentas por cobrar y procure-to-pay, que funciona sobre Microsoft Azure y AWS sin ninguna región en China continental — de modo que las facturas, los datos maestros de proveedores y clientes y la información personal que su operación en China guarda en él residen en el extranjero. Un análisis centrado en el cumplimiento de la exposición transfronteriza según la PIPL, en datos importantes y en residencia, y de la vía legal dentro del país.
¿Funciona Esker en China?
Esker es accesible desde China continental, así que la accesibilidad no es la cuestión — lo que decide es que las facturas, los datos maestros de proveedores y clientes y la información personal vinculada a ellos de su operación en China residen en una nube en el extranjero sin ninguna región en China continental, lo que convierte su uso para una operación en China en una transferencia transfronteriza según la PIPL. Y los datos de compras y de gasto pueden ser, en algunos sectores, «datos importantes» que requieren una evaluación de seguridad de la exportación de datos de la CAC antes de salir.
Esker es una plataforma en la nube multiinquilino de origen francés para la automatización documental de source-to-pay y order-to-cash, que funciona sobre Microsoft Azure y AWS con centros de datos en Europa, Norteamérica, Australia y Singapur — ninguno en el continente. Cargar en ella información personal de proveedores, clientes y empleados de China es una transferencia transfronteriza según la PIPL (artículos 38–40: notificación, un consentimiento separado y un mecanismo de transferencia), y los datos consolidados de gasto, aprovisionamiento y red de proveedores pueden ser «datos importantes» (重要数据) según la Ley de Seguridad de Datos, que exigen una evaluación de seguridad de la exportación de datos de la CAC antes de salir — con independencia de cualquier dato personal. Para un operador crítico o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) añade un deber de almacenamiento dentro del país. La palanca legal es mantener dentro del país los datos de proveedores y de la cadena de suministro, clasificar y gestionar cualquier dato importante, obtener el consentimiento de proveedores y empleados y registrar por ICP cualquier superficie de proveedores orientada a China — no hacer accesible la plataforma en el extranjero.
Si sus datos de la cadena de suministro son datos importantes depende de su sector, así que trate los detalles como un riesgo que confirmar con su asesoría legal. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ! La accesibilidad no es el eje: Esker es software en la nube multiinquilino, accesible desde China
- ✕ Esker no tiene región en China continental; sus datos de proveedores y de cuentas por pagar y cobrar residen en el extranjero
- ! Datos personales de proveedores, clientes y empleados en el extranjero = transferencia transfronteriza según la PIPL
- ! Los datos de la cadena de suministro pueden ser «datos importantes» que requieren una evaluación de exportación de la CAC
- ! Los operadores de infraestructuras críticas o tratantes de grandes volúmenes deben almacenar dentro del país (Ley de Ciberseguridad, art. 39, antes 37)
- ✓ Vía legal: datos de China dentro del país, gestión de los datos importantes y registro ICP de la superficie de proveedores
Lo que la documentación oficial de Esker dice sobre China
| Hecho | Fuente primaria |
|---|---|
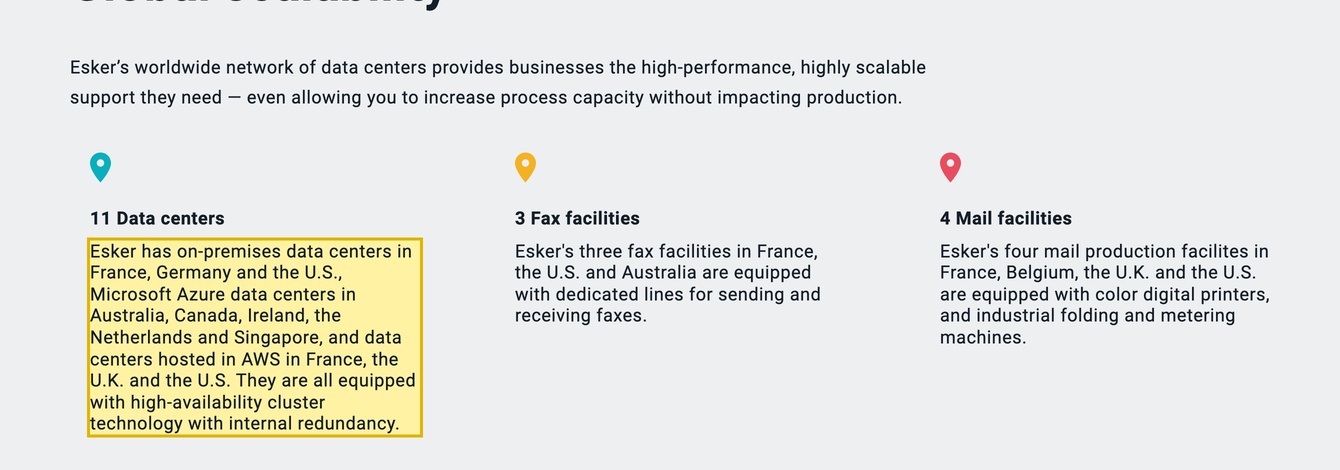
| Esker funciona en modo multiinquilino sobre Microsoft Azure y AWS, sin ninguna región en China continental. La propia página Cloud Platform de Esker enumera 11 centros de datos — “on-premises data centers in France, Germany and the U.S., Microsoft Azure data centers in Australia, Canada, Ireland, the Netherlands and Singapore, and data centers hosted in AWS in France, the U.K. and the U.S.” (centros de datos propios en Francia, Alemania y EE. UU., centros de datos de Microsoft Azure en Australia, Canadá, Irlanda, los Países Bajos y Singapur, y centros de datos alojados en AWS en Francia, el Reino Unido y EE. UU.) —, ninguno en China continental, y describe una “Multi-tenant platform operating on MS Azure, AWS & more.” (plataforma multiinquilino que funciona sobre MS Azure, AWS y otros). | Esker — Cloud Platform (esker.com), consultado el 2026-10-11 |
| Esker es una plataforma de automatización documental de source-to-pay y order-to-cash. El propio sitio de Esker describe una plataforma en la nube que abarca Source-to-Pay (compras, aprovisionamiento, gestión de proveedores y cuentas por pagar) y Order-to-Cash (gestión de pedidos, cuentas por cobrar y gestión de cobros) — así que, para una entidad en China, guarda facturas, datos maestros de proveedores y clientes, datos de gasto y de contratos, y la información personal de proveedores, clientes y aprobadores. | Esker — Cloud Platform / páginas de soluciones (esker.com), consultado el 2026-10-11 |
| Los datos personales de proveedores y los datos de la cadena de suministro en una nube en el extranjero activan las normas transfronterizas de la PIPL — y pueden requerir una evaluación de exportación de datos de la CAC. Cargar información personal de proveedores, clientes y empleados de China en una instancia de Esker en el extranjero es una transferencia transfronteriza según la PIPL (artículos 38–40: notificación, un consentimiento separado y un mecanismo de transferencia), y los datos consolidados de gasto, aprovisionamiento y red de proveedores pueden ser «datos importantes» (重要数据), cuya exportación exige una evaluación de seguridad de la exportación de datos de la CAC obligatoria antes de salir, con independencia de los datos personales. | 21YunBox — Transferencias transfronterizas de datos conforme a la PIPL; medidas de evaluación de seguridad de la exportación de datos de China, consultado el 2026-10-11 |
| Un operador crítico o un tratante de grandes volúmenes debe almacenar en el continente la información personal de China. Conforme al artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo), un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe almacenar dentro del continente la información personal generada en China — un deber que una nube multiinquilino de Esker en el extranjero no puede cumplir. | 21YunBox — La Ley de Ciberseguridad de China (localización de datos, artículo 39), consultado el 2026-10-11 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 11 de octubre de 2026.
Para una empresa que utiliza Esker en una operación en China, el instinto es preguntar si se abre desde Shanghái — y se abre: Esker es software en la nube multiinquilino que China no bloquea en la frontera. Así que la accesibilidad no es donde se resuelve la decisión sobre China. Lo que la resuelve es dónde terminan residiendo las facturas, los datos maestros de proveedores y clientes y los asientos de cuentas por pagar y por cobrar que introduce su entidad en China — y si alguno de esos datos de gasto y de aprovisionamiento son «datos importantes» que no pueden salir sin una evaluación gubernamental. Esker es una plataforma en la nube de origen francés para la automatización documental de source-to-pay y order-to-cash, que funciona sobre Microsoft Azure y AWS sin ninguna región en China continental; los centros que denomina «on-premises» son propios, en Francia, Alemania y EE. UU. Así que esos datos residen en el extranjero — una transferencia transfronteriza según la PIPL, no una cuestión de velocidad, con una puerta de «datos importantes» que depende del sector, deberes de consentimiento y de residencia, y un registro ICP para cualquier superficie de proveedores orientada a China.
Esker en China de un vistazo
| Qué lo decide | En los propios términos de Esker — y la ley china |
|---|---|
| Qué guarda | Una plataforma en la nube para la automatización documental de source-to-pay y order-to-cash — cuentas por pagar, cuentas por cobrar y cobros, compras, gestión de pedidos y gestión de proveedores. Para una entidad en China guarda las facturas y los asientos de cuentas por pagar y por cobrar, los datos maestros de proveedores, vendedores y clientes, los datos de gasto y de contratos, y la información personal vinculada a ellos: los contactos de proveedores y clientes, y las identidades de compradores y aprobadores de cada flujo de trabajo. |
| Dónde se ejecuta | En el extranjero. La propia página Cloud Platform de Esker enumera 11 centros de datos — sus centros propios en Francia, Alemania y EE. UU., Microsoft Azure en Australia, Canadá, Irlanda, los Países Bajos y Singapur, y AWS en Francia, el Reino Unido y EE. UU. No hay ninguna región en China continental, así que los datos que introduce su operación en China terminan residiendo en otro país — una transferencia transfronteriza (数据出境) según la PIPL (artículos 38–40). |
| La puerta de los datos importantes | Más allá de la información personal, los datos consolidados de gasto, aprovisionamiento y red de proveedores pueden clasificarse como «datos importantes» (重要数据) según la Ley de Seguridad de Datos en sectores estratégicos (fabricación, automoción, farmacia, energía, logística). Cuando es así, transferirlos al extranjero exige una evaluación de seguridad de la exportación de datos de la CAC (数据出境安全评估) antes de que nada salga — haya o no información personal de por medio. Si sus datos entran en esa categoría depende de su sector y de los catálogos aplicables. |
| Datos personales de proveedores + residencia | Los datos de proveedores, clientes y empleados aprobadores son información personal: la PIPL exige notificación y un consentimiento separado y específico para la transferencia transfronteriza (artículos 13 y 23), con minimización. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal generada en China debe almacenarse en el continente conforme al artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo) — un deber que una nube en el extranjero no puede cumplir. |
| La accesibilidad no es el eje | Que Esker se abra desde el continente no es lo que decide; lo que decide es dónde pueden residir sus facturas, sus datos de proveedores y sus datos de gasto. La vía legal mantiene los datos de proveedores y de cuentas por pagar y por cobrar de China sobre una base dentro del país, clasifica y gestiona cualquier dato importante, obtiene el consentimiento de proveedores y empleados y entrega dentro del país, sobre infraestructura con registro ICP, cualquier superficie de proveedores orientada a China. 21YunBox cartografía, localiza y entrega; nunca traslada información personal al extranjero de forma subrepticia. |
Lo que realmente guarda — datos de proveedores, gasto y la contabilidad de cuentas por pagar y por cobrar
Esker no guarda una abstracción; guarda el papeleo que mueve sus compras y su facturación. En el lado de source-to-pay están las solicitudes y órdenes de compra, los datos maestros de proveedores y las facturas de cuentas por pagar que Esker captura, codifica y encamina para su aprobación y pago. En el lado de order-to-cash están los datos maestros de clientes, los pedidos de venta, el libro de cuentas por cobrar y los expedientes de cobros y disputas. Alrededor de todo ello están las personas: los contactos de proveedores y clientes, los compradores y aprobadores de cada flujo de trabajo y los empleados cuyas identidades circulan por él. Para una operación en China, ese conjunto está repleto de información personal de proveedores, clientes y personal chinos — y de los datos de gasto, precios y aprovisionamiento que describen cómo funciona realmente su cadena de suministro en China.
¿Dónde reside? En el extranjero. La propia página Cloud Platform de Esker sitúa el servicio en su red de 11 centros de datos — centros operados por Esker en Francia, Alemania y EE. UU., regiones de Microsoft Azure en Australia, Canadá, Irlanda, los Países Bajos y Singapur, y AWS en Francia, el Reino Unido y EE. UU. — y describe Esker como una “Multi-tenant platform operating on MS Azure, AWS & more.” (plataforma multiinquilino que funciona sobre MS Azure, AWS y otros). Ninguna de esas ubicaciones está en el continente, y no existe una versión dentro del país, operada por el cliente, que desplegar allí. Así que, en el momento en que su personal y sus contrapartes en China emiten facturas, dan de alta proveedores y contabilizan asientos de cuentas por cobrar, esos datos terminan residiendo fuera de China.
Las puertas: datos personales transfronterizos, datos importantes y almacenamiento dentro del país
Una vez fuera del país, que los datos pudieran ir allí lo decide otro cuerpo legal. Los datos de proveedores, clientes y empleados que contiene Esker son información personal según la Ley de Protección de Información Personal de China, y cargarlos en una instancia alojada en Azure o AWS fuera de China es una transferencia transfronteriza (数据出境). La PIPL atribuye el deber al responsable del tratamiento — su entidad en China, no Esker, que es el encargado: los artículos 38–40 exigen notificación, un consentimiento separado distinto de cualquier aceptación general del uso de sus sistemas y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación —, con los deberes de minimización y consentimiento de los artículos 13 y 23 por encima.
La mitad distintiva para una plataforma de compras no son los datos personales en absoluto. Los datos consolidados de gasto, aprovisionamiento, red de proveedores y logística pueden tratarse como «datos importantes» (重要数据) según la Ley de Seguridad de Datos y los catálogos nacionales y sectoriales de datos importantes — con mayor facilidad en sectores estratégicos como la fabricación, la automoción, la farmacia, la energía y la logística. Cuando sus datos entran en esa categoría, llevarlos al extranjero exige una evaluación de seguridad de la exportación de datos de la CAC (数据出境安全评估) obligatoria antes de que nada salga, haya o no información personal de por medio y sea cual sea su volumen. Para una plataforma de cuentas por pagar y por cobrar y de compras, esto depende del sector y no es automático — pero es la puerta que se pasa por alto, porque la exposición es la naturaleza estratégica de los propios datos, no solo los datos personales vinculados a ellos.
La residencia es la tercera puerta. Si su organización es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que la información personal generada en China se almacene en el continente — un deber dentro del país que ninguna región de Esker en el extranjero puede cumplir. Qué puertas se aplican, y en qué combinación, depende de su sector, de sus volúmenes de datos y de su papel como responsable del tratamiento; las páginas sobre cada ley exponen los criterios.
Iniciar sesión no es lo que importa — una cadena de suministro conforme dentro del país, sí
Como Esker es software en la nube multiinquilino sin región en China continental y sin una versión dentro del país operada por el cliente, no puede localizar los datos reubicando el producto: no hay nada que aprovisionar en el continente, y cambiar entre sus regiones de Azure y AWS en el extranjero solo desplaza la transferencia, no la elimina. Por tanto, la forma legal es mantener sobre una base dentro del país los datos de proveedores, clientes y cuentas por pagar y por cobrar de China, enviar a Esker solo lo que pueda salir legalmente para el proceso del grupo, clasificar los datos de gasto y de la red de proveedores y gestionar cualquier deber de datos importantes y de evaluación de la exportación de datos, minimizar la información personal de proveedores y empleados y obtener su consentimiento, y tratar cualquier superficie orientada a China — un portal de proveedores, una página de alta o de autoservicio servida a proveedores del continente — como un servicio público que conlleva un deber de registro ICP y necesita una entrega conforme dentro del país. Es un diseño de residencia y entrega, no una cuestión de que la nube en el extranjero cargue más rápido, y nunca una vía oculta que, de todos modos, envíe los datos al extranjero. Nada de esto es un veredicto de que Esker esté «bloqueado» o sea «ilegal»: si sus datos de la cadena de suministro son datos importantes depende de su sector, y si usted debe un consentimiento separado, un mecanismo de transferencia, almacenamiento dentro del país, una evaluación de la exportación de datos, un registro ICP o alguna combinación de ellos depende de su entidad, de sus volúmenes de datos y de quiénes son sus usuarios — conviene concretar los detalles con asesoría legal antes de que su operación en China dependa de ello.
La vía legal — cartografiar, localizar, entregar
Existe una manera conforme de gestionar las compras y la facturación de una operación en China, y tiene una forma concreta. Primero, cartografiar: nuestro equipo de China inventaría lo que guarda su Esker — qué información personal de proveedores, clientes y empleados, qué datos de gasto, contratos y aprovisionamiento, y qué datos de la red de proveedores y de logística genera su entidad en China —, dónde se trata y almacena cada uno (una región de Azure o AWS, sin opción en China continental) y si alguno de ellos son «datos importantes». Las conclusiones legales se concretan con asesoría legal; nosotros construimos el panorama técnico que las alimenta.
Después, localizar: como Esker no ofrece ninguna región en el continente ni una versión operada por el cliente sobre la que localizar, le ayudamos a situar los datos de proveedores y de cuentas por pagar y por cobrar de China sobre una base residente en China — un esquema de tratamiento y almacenamiento dentro del país, con consentimiento —, para que los datos de China, incluidos los datos personales, permanezcan residentes y dejen de salir del país por defecto, mientras usted conserva Esker para sus demás mercados y para el proceso del grupo. Clasificamos los datos de gasto y de la red de proveedores, gestionamos cualquier deber de datos importantes y de evaluación de la exportación de datos, y minimizamos y protegemos la información personal de proveedores y empleados, para que lo que cruce la frontera después sea solo lo que puede cruzarla legalmente. Localizar significa mantener los datos en una vía dentro del país — nunca un conducto que, de todos modos, los envíe al extranjero.
Por último, entregar: las superficies orientadas a China — un portal de proveedores, una página de alta o de autoservicio SRM servida a proveedores del continente — son un servicio público en el continente, así que conllevan un deber de registro ICP (备案) y necesitan una entrega conforme dentro del país. 21YunBox las entrega dentro del país — el 21YunBox Optimizer —, por delante de lo que ya utiliza, sin reconstruir ni cambiar de plataforma, para que sus proveedores y su personal del continente accedan al servicio de forma fiable sobre infraestructura con registro ICP. El resultado es un stack de compras y facturación que funciona de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión — localizamos lo que debe quedarse, entregamos el resto de forma conforme desde dentro del continente y nunca trasladamos información personal a través de la frontera de forma subrepticia.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- Las medidas de evaluación de seguridad de la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está disponible Esker en China continental?
Sí. Esker es software en la nube multiinquilino y es accesible desde el continente, así que la disponibilidad no es el obstáculo. La verdadera cuestión para una operación en China es la residencia de datos y el consentimiento. La propia página Cloud Platform de Esker enumera centros de datos en Europa, Norteamérica, Australia y Singapur, sin ninguna región en China continental, así que las facturas, los datos maestros de proveedores y clientes y la información personal que introduce su entidad en China terminan residiendo en el extranjero — una transferencia transfronteriza según la PIPL. Trate los detalles como un riesgo que confirmar con su asesoría legal.
¿Utilizar Esker en China exige una evaluación de seguridad de la exportación de datos de la CAC?
Puede exigirla, y la respuesta depende del sector. Transferir al extranjero la información personal de proveedores, clientes y empleados que contiene Esker es una transferencia transfronteriza según la PIPL que requiere notificación, un consentimiento separado y un mecanismo de transferencia (artículos 38–40). Por otra parte, si sus datos consolidados de gasto, aprovisionamiento o red de proveedores se clasifican como «datos importantes» (重要数据) según la Ley de Seguridad de Datos y los catálogos aplicables — con mayor facilidad en sectores estratégicos como la fabricación, la automoción, la farmacia, la energía y la logística —, su exportación exige una evaluación de seguridad de la exportación de datos de la CAC obligatoria antes de que nada salga, con independencia de cualquier dato personal. Si sus datos entran en esa categoría depende de su sector; confírmelo con su asesoría legal.
¿Puede 21YunBox hacer que Esker sea conforme en China?
No haciendo «accesible» la plataforma en el extranjero — ese no es el eje. Cartografiamos lo que guarda su Esker y dónde se ejecuta, le ayudamos a mantener sobre una base dentro del país los datos de proveedores, clientes y cuentas por pagar y por cobrar de China (una vía de datos dentro del país, clasificación y minimización de datos), gestionamos cualquier deber de datos importantes, de evaluación de la exportación de datos y de consentimiento, y registramos por ICP y entregamos dentro del país cualquier superficie de proveedores orientada a China — por delante de lo que ya utiliza, sin reconstruir y nunca mediante una vía oculta que envíe los datos al extranjero. Las conclusiones legales se concretan con su asesoría legal; nosotros construimos y operamos la vía conforme dentro del país.


