Funktioniert Esker in China? PIPL-Grenztransfer, Datenlokalisierung & Regeln für wichtige Daten
Esker ist ein Cloud-SaaS französischen Ursprungs für die Dokumentenautomatisierung in Kreditoren-, Debitoren- und Procure-to-Pay-Prozessen, betrieben auf Microsoft Azure und AWS ohne Region in Festlandchina — sodass die Rechnungen, Lieferanten- und Kundenstammdaten und personenbezogenen Informationen, die Ihre China-Operation darin hält, im Ausland liegen. Ein Compliance-orientierter Blick auf die PIPL-Grenztransfer-, Wichtige-Daten- und Residency-Risikolage sowie den rechtmäßigen Inland-Pfad.
Funktioniert Esker in China?
Esker ist aus Festlandchina erreichbar, Erreichbarkeit ist also nicht die Frage — was entscheidet, ist, dass die Rechnungen, Lieferanten- und Kundenstammdaten Ihrer China-Operation und die damit verknüpften personenbezogenen Informationen auf einer Offshore-Cloud ohne Region in Festlandchina sitzen, was den Betrieb einer China-Operation darauf zu einem PIPL-Grenztransfer macht. Und die Beschaffungs- und Ausgabendaten können in manchen Branchen „wichtige Daten“ sein, die vor der Ausreise eine CAC-Sicherheitsbewertung für den Datenexport benötigen.
Esker ist eine Multi-Tenant-Cloud-Plattform französischen Ursprungs für die Dokumentenautomatisierung in Source-to-Pay- und Order-to-Cash-Prozessen, betrieben auf Microsoft Azure und AWS mit Rechenzentren in Europa, Nordamerika, Australien und Singapur — keines im Festland. China-Lieferanten-, -Kunden- und -Mitarbeiter-personenbezogene-Informationen darin zu laden, ist ein PIPL-Grenztransfer (Artikel 38–40: Hinweis, eine gesonderte Einwilligung und ein Transfermechanismus), und konsolidierte Ausgaben-, Beschaffungs- und Lieferantennetzwerkdaten können „wichtige Daten“ (重要数据) nach dem Datensicherheitsgesetz sein, die vor der Ausreise eine CAC-Sicherheitsbewertung für den Datenexport erfordern — unabhängig von jeglicher PII. Für einen kritischen oder Verarbeiter großer Mengen fügt Artikel 39 (vormals Artikel 37) des Cybersicherheitsgesetzes eine Inland-Speicherpflicht hinzu. Der rechtmäßige Hebel ist, die Lieferanten- und Lieferkettendaten im Inland zu halten, alle wichtigen Daten zu klassifizieren und zu handhaben, Lieferanten- und Mitarbeiter-Einwilligung einzuholen und jede auf China ausgerichtete Lieferantenoberfläche ICP-zu-registrieren — nicht, die Offshore-Plattform erreichbar zu machen.
Ob Ihre Lieferkettendaten wichtige Daten sind, hängt von Ihrer Branche ab, behandeln Sie die Einzelheiten also als ein mit Rechtsberatung zu bestätigendes Risiko. Unser China-Team kann Ihre Risikolage kartieren →
Compliance-Momentaufnahme
- ! Erreichbarkeit ist nicht die Achse: Esker ist Multi-Tenant-Cloud-Software, erreichbar aus China.
- ✕ Esker hat keine Region in Festlandchina; Ihre Lieferanten- und AP/AR-Daten liegen im Ausland.
- ! Lieferanten-, Kunden- und Mitarbeiter-PII im Ausland = ein PIPL-Grenztransfer.
- ! Lieferkettendaten können „wichtige Daten“ sein, die eine CAC-Exportbewertung benötigen.
- ! Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schulden inländische Speicherung (CSL Art. 39, vormals 37).
- ✓ Rechtmäßiger Pfad: China-Daten im Inland halten, wichtige Daten handhaben, die Lieferantenoberfläche ICP-registrieren.
Was die offizielle Esker-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
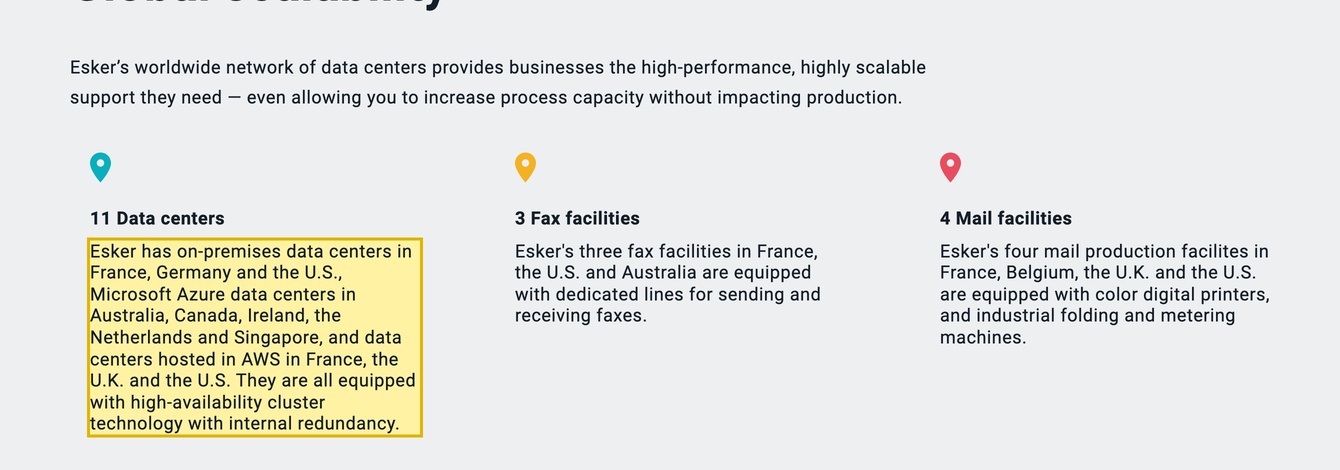
| Esker läuft Multi-Tenant auf Microsoft Azure und AWS, ohne Region in Festlandchina. Eskers eigene Cloud-Platform-Seite listet 11 Rechenzentren — „on-premises data centers in France, Germany and the U.S., Microsoft Azure data centers in Australia, Canada, Ireland, the Netherlands and Singapore, and data centers hosted in AWS in France, the U.K. and the U.S.“ — keines in Festlandchina, und beschreibt eine „Multi-tenant platform operating on MS Azure, AWS & more“. | Esker, „Cloud Platform“ (esker.com), abgerufen 2026-10-11 |
| Esker ist eine Source-to-Pay- und Order-to-Cash-Dokumentenautomatisierungs-Plattform. Eskers eigene Website beschreibt eine Cloud-Plattform, die Source-to-Pay (Einkauf, Beschaffung, Lieferantenmanagement und Kreditoren) und Order-to-Cash (Auftragsmanagement, Debitoren und Inkasso) umspannt — sodass sie für eine China-Rechtsperson Rechnungen, Lieferanten- und Kundenstammdaten, Ausgaben- und Vertragsdaten und die personenbezogenen Informationen von Lieferanten, Kunden und Freigebenden hält. | Esker, „Cloud Platform“ / solutions pages (esker.com), abgerufen 2026-10-11 |
| Lieferanten-PII und Lieferkettendaten auf einer Offshore-Cloud lösen PIPL-Grenzregeln aus — und können eine CAC-Datenexport-Bewertung benötigen. China-Lieferanten-, -Kunden- und -Mitarbeiter-personenbezogene-Informationen in eine Offshore-Esker-Instanz zu laden, ist ein Grenztransfer nach PIPL (Artikel 38–40: Hinweis, eine gesonderte Einwilligung, ein Transfermechanismus), und konsolidierte Ausgaben-, Beschaffungs- und Lieferantennetzwerkdaten können „wichtige Daten“ (重要数据) sein, deren Export vor der Ausreise eine verpflichtende CAC-Sicherheitsbewertung für den Datenexport erfordert, unabhängig von PII. | 21YunBox — Grenzüberschreitende Datenübermittlungen nach PIPL; Chinas Maßnahmen zur Sicherheitsbewertung des Datenexports, abgerufen 2026-10-11 |
| Ein kritischer oder Verarbeiter großer Mengen muss China-personenbezogene-Informationen im Festland speichern. Nach Artikel 39 (vormals Artikel 37 — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit dem 1. Januar 2026, hat den Artikel zur Datenlokalisierung von 37 zu 39 umnummeriert, inhaltlich unverändert) des Cybersicherheitsgesetzes muss ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen in China erzeugte personenbezogene Informationen innerhalb des Festlands speichern — eine Pflicht, die eine Offshore-, Multi-Tenant-Esker-Cloud nicht erfüllen kann. | 21YunBox — Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39), abgerufen 2026-10-11 |
Quellen vom 21YunBox Compliance-Team am 11. Oktober 2026 geprüft.
Für ein Unternehmen, das Esker über eine China-Operation betreibt, ist der Instinkt, zu fragen, ob es von Shanghai aus öffnet — und das tut es: Esker ist Multi-Tenant-Cloud-Software, die China an der Grenze nicht blockiert. Erreichbarkeit ist also nicht der Ort, an dem die China-Entscheidung fällt. Was sie entscheidet, ist, wo die Rechnungen, Lieferanten- und Kundenstammdaten und AP/AR-Datensätze, die Ihre China-Rechtsperson eingibt, zur Ruhe kommen — und ob diese Ausgaben- und Beschaffungsdaten „wichtige Daten“ sind, die ohne eine behördliche Bewertung nicht ausreisen dürfen. Esker ist eine Cloud-Plattform französischen Ursprungs für die Dokumentenautomatisierung in Source-to-Pay- und Order-to-Cash-Prozessen, betrieben auf Microsoft Azure und AWS ohne Region in Festlandchina; die Standorte, die es „on-premises“ nennt, sind seine eigenen, in Frankreich, Deutschland und den USA. Diese Datensätze liegen also im Ausland — ein PIPL-Grenztransfer, keine Geschwindigkeitsfrage, mit einer branchenabhängigen „Wichtige-Daten“-Tür, Einwilligungs- und Residency-Pflichten und einer ICP-Registrierung für jede auf China ausgerichtete Lieferantenoberfläche.
Esker in China auf einen Blick
| Was entscheidet | In Eskers eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was es hält | Eine Cloud-Plattform für die Dokumentenautomatisierung in Source-to-Pay- und Order-to-Cash-Prozessen — Kreditoren, Debitoren und Inkasso, Einkauf, Auftragsmanagement und Lieferantenmanagement. Für eine China-Rechtsperson hält sie die Rechnungen und AP/AR-Datensätze, die Lieferanten-, Vendor- und Kundenstammdaten, die Ausgaben- und Vertragsdaten und die damit verknüpften personenbezogenen Informationen: Lieferanten- und Kundenkontakte sowie die Einkäufer- und Freigebenden-Identitäten in jedem Workflow. |
| Wo es läuft | Im Ausland. Eskers eigene Cloud-Platform-Seite listet 11 Rechenzentren — eigene Standorte in Frankreich, Deutschland und den USA, Microsoft Azure in Australien, Kanada, Irland, den Niederlanden und Singapur sowie AWS in Frankreich, Großbritannien und den USA. Es gibt keine Region in Festlandchina, sodass die Datensätze, die Ihre China-Operation eingibt, in einem anderen Land zur Ruhe kommen — ein Grenztransfer (数据出境) nach PIPL (Artikel 38–40). |
| Die Wichtige-Daten-Tür | Über personenbezogene Informationen hinaus können konsolidierte Ausgaben-, Beschaffungs- und Lieferantennetzwerkdaten in strategischen Branchen (Fertigung, Automobil, Pharma, Energie, Logistik) nach dem Datensicherheitsgesetz als „wichtige Daten“ (重要数据) eingestuft werden. Wo das der Fall ist, erfordert ihre Auslandsübermittlung vor jeder Ausreise eine CAC-Sicherheitsbewertung für den Datenexport (数据出境安全评估) — unabhängig davon, ob personenbezogene Informationen beteiligt sind. Ob Ihre Daten qualifizieren, hängt von Ihrer Branche und den einschlägigen Katalogen ab. |
| Lieferanten-PII + Residency | Lieferanten-, Kunden- und Mitarbeiter-Freigebenden-Details sind personenbezogene Informationen: PIPL verlangt einen Hinweis und eine gesonderte, ausdrückliche Einwilligung für den Grenztransfer (Artikel 13 und 23), mit Minimierung. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erzeugte personenbezogene Informationen nach Artikel 39 (vormals Artikel 37 — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit dem 1. Januar 2026, hat den Artikel zur Datenlokalisierung von 37 zu 39 umnummeriert, inhaltlich unverändert) des Cybersicherheitsgesetzes im Festland gespeichert werden — eine Pflicht, die eine Offshore-Cloud nicht erfüllen kann. |
| Erreichbarkeit ist nicht die Achse | Ob Esker vom Festland aus öffnet, ist nicht die Entscheidung; wo seine Rechnungen, Lieferantendaten und Ausgabendatensätze liegen dürfen, ist es. Der rechtmäßige Pfad hält die chinesischen Lieferanten- und AP/AR-Daten auf einer Inland-Grundlage, klassifiziert und handhabt alle wichtigen Daten, holt die Lieferanten- und Mitarbeiter-Einwilligung ein und liefert jede auf China ausgerichtete Lieferantenoberfläche im Inland auf ICP-registrierter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es verschiebt personenbezogene Informationen niemals heimlich ins Ausland. |
Was Sie tatsächlich halten — Lieferantendaten, Ausgaben und den AP/AR-Datensatz
Esker hält keine Abstraktion; es hält die Belege, die Ihren Einkauf und Ihre Abrechnung betreiben. Auf der Source-to-Pay-Seite liegen Bestellanforderungen und Bestellungen, Lieferantenstammdaten und die Kreditorenrechnungen, die Esker erfasst, kontiert und zur Freigabe und Zahlung weiterleitet. Auf der Order-to-Cash-Seite liegen Kundenstammdaten, Kundenaufträge, das Debitorenbuch und Inkasso- und Streitfalldatensätze. Um all das herum sind die Menschen: Lieferanten- und Kundenkontakte, die Einkäufer und Freigebenden in jedem Workflow und die Mitarbeitenden, deren Identitäten sich hindurchbewegen. Für eine China-Operation ist dieser Datensatz dicht mit den personenbezogenen Informationen chinesischer Lieferanten, Kunden und Mitarbeitender — und mit den Ausgaben-, Preis- und Beschaffungsdaten, die beschreiben, wie Ihre China-Lieferkette tatsächlich läuft.
Wo lebt sie? Im Ausland. Eskers eigene Cloud-Platform-Seite verortet den Dienst auf seinem Netz von 11 Rechenzentren — Esker-betriebene Standorte in Frankreich, Deutschland und den USA, Microsoft-Azure-Regionen in Australien, Kanada, Irland, den Niederlanden und Singapur sowie AWS in Frankreich, Großbritannien und den USA — und beschreibt Esker als eine „Multi-tenant platform operating on MS Azure, AWS & more“. Keiner dieser Standorte liegt im Festland, und es gibt keinen kundenbetriebenen, inländischen Build, der dort bereitgestellt werden könnte. In dem Moment also, in dem Ihre China-Belegschaft und -Gegenparteien Rechnungen erstellen, Lieferanten onboarden und AR-Buchungen vornehmen, kommen diese Datensätze außerhalb Chinas zur Ruhe.
Die Türen: grenzüberschreitende personenbezogene Daten, wichtige Daten und Inland-Speicherung
Sobald die Daten im Ausland sind, entscheidet ein anderes Rechtsgebiet, ob sie dorthin durften. Die Lieferanten-, Kunden- und Mitarbeiterdetails in Esker sind personenbezogene Informationen nach Chinas Gesetz zum Schutz personenbezogener Informationen, und sie in eine Azure- oder AWS-gehostete Instanz außerhalb Chinas zu laden, ist ein Grenztransfer (数据出境). PIPL legt die Pflicht auf den Handelnden — Ihre China-Rechtsperson, nicht Esker, den Auftragsverarbeiter: Artikel 38–40 verlangen einen Hinweis, eine gesonderte Einwilligung, die sich von jeder allgemeinen Zustimmung zur Nutzung Ihrer Systeme unterscheidet, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung — mit den Minimierungs- und Einwilligungspflichten der Artikel 13 und 23 obendrauf.
Die unterscheidende Hälfte für eine Beschaffungsplattform sind gar nicht die personenbezogenen Daten. Konsolidierte Ausgaben-, Beschaffungs-, Lieferantennetzwerk- und Logistikdaten können nach dem Datensicherheitsgesetz und den nationalen und sektoralen Wichtige-Daten-Katalogen als „wichtige Daten“ (重要数据) behandelt werden — am ehesten in strategischen Branchen wie Fertigung, Automobil, Pharma, Energie und Logistik. Wo Ihre Daten in diese Klasse fallen, erfordert ihre Auslandsübermittlung vor jeder Ausreise eine verpflichtende CAC-Sicherheitsbewertung für den Datenexport (数据出境安全评估), unabhängig davon, ob personenbezogene Informationen beteiligt sind oder wie viel. Für eine AP/AR- und Beschaffungsplattform ist dies branchenabhängig statt automatisch — aber es ist die Tür, die übersehen wird, weil die Risikolage in der strategischen Natur der Daten selbst besteht, nicht nur in der daran gehängten PII.
Residency ist die dritte Tür. Ist Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen, verlangt Artikel 39 (vormals Artikel 37) des Cybersicherheitsgesetzes, dass in China erzeugte personenbezogene Informationen im Festland gespeichert werden — eine Inland-Pflicht, die keine Offshore-Esker-Region erfüllen kann. Welche Türen gelten und in welcher Kombination, hängt von Ihrer Branche, Ihren Datenmengen und Ihrer Rolle als Handelnder ab; die Gesetzesseiten legen die Prüfungen dar.
Das Einloggen ist nicht die Frage — eine compliant Inland-Lieferkette ist es
Weil Esker Multi-Tenant-Cloud-Software ohne Region in Festlandchina und ohne kundenbetriebenen, inländischen Build ist, können Sie die Daten nicht durch Verlagerung des Produkts lokalisieren: Es gibt im Festland nichts bereitzustellen, und ein Wechsel zwischen seinen Offshore-Azure- und -AWS-Regionen verschiebt den Transfer bloß, er beendet ihn nicht. Die rechtmäßige Gestalt ist daher, die chinesischen Lieferanten-, Kunden- und AP/AR-Daten auf einer Inland-Grundlage zu halten, Esker nur das zu senden, was für den Konzernprozess rechtmäßig ausreisen darf, die Ausgaben- und Lieferantennetzwerkdaten zu klassifizieren und jede Wichtige-Daten- und Datenexport-Bewertungspflicht zu handhaben, die personenbezogenen Lieferanten- und Mitarbeiterinformationen zu minimieren und dafür eine Einwilligung einzuholen und jede auf China ausgerichtete Oberfläche — ein Lieferantenportal, eine Onboarding- oder Self-Service-Seite, die Festland-Lieferanten bedient — als öffentlichen Dienst zu behandeln, der eine ICP-Registrierungspflicht trägt und eine compliant, inländische Zustellung benötigt. Das ist ein Residency-und-Zustellungs-Design, keine Frage, die Offshore-Cloud schneller laden zu lassen, und niemals ein verborgener Pfad, der die Daten trotzdem ins Ausland verschickt. Nichts davon ist ein Urteil, dass Esker „blockiert“ oder „illegal“ sei: Ob Ihre Lieferkettendaten wichtige Daten sind, hängt von Ihrer Branche ab, und ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, eine Inland-Speicherung, eine Datenexport-Bewertung, eine ICP-Registrierung oder eine Kombination davon schulden, hängt von Ihrer Rechtsperson, Ihren Datenmengen und davon ab, wer Ihre Nutzer sind — es lohnt sich, die Einzelheiten mit Rechtsberatung zu klären, bevor Ihre China-Operation davon abhängt.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Es gibt einen compliant Weg, Beschaffung und Abrechnung für eine China-Operation zu betreiben, und er hat eine Gestalt. Zuerst kartieren: Unser China-Team inventarisiert, was Ihr Esker hält — welche personenbezogenen Lieferanten-, Kunden- und Mitarbeiterinformationen, welche Ausgaben-, Vertrags- und Beschaffungsdatensätze und welche Lieferantennetzwerk- und Logistikdaten Ihre China-Rechtsperson erzeugt —, wo jedes verarbeitet und gespeichert wird (eine Azure- oder AWS-Region, ohne Option in Festlandchina) und ob etwas davon „wichtige Daten“ sind. Die rechtlichen Schlüsse werden mit Rechtsberatung geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Weil Esker keine Festland-Region oder kundenbetriebenen Build zum Lokalisieren bietet, helfen wir Ihnen, die chinesischen Lieferanten- und AP/AR-Daten auf eine China-ansässige Grundlage zu stellen — ein eingewilligtes, inländisches Verarbeitungs- und Speichermuster — sodass die China-Datensätze und chinesischen personenbezogenen Daten ansässig bleiben und aufhören, das Land standardmäßig zu verlassen, während Sie Esker für Ihre übrigen Märkte und den Konzernprozess behalten. Wir klassifizieren die Ausgaben- und Lieferantennetzwerkdaten, handhaben jede Wichtige-Daten- und Datenexport-Bewertungspflicht und minimieren und schützen die personenbezogenen Lieferanten- und Mitarbeiterinformationen, sodass das, was danach die Grenze überschreitet, nur das ist, was sie rechtmäßig überschreiten darf. Lokalisieren bedeutet, die Daten auf einem Inland-Pfad zu halten — nie eine verdeckte Route, die sie trotzdem ins Ausland verschickt.
Dann ausliefern: Die auf China ausgerichteten Oberflächen — ein Lieferantenportal, eine Onboarding- oder SRM-Self-Service-Seite, die Festland-Lieferanten bedient — sind ein öffentlicher Dienst im Festland und tragen daher eine ICP-Registrierungspflicht (备案) und benötigen eine compliant, inländische Zustellung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — gesetzt vor das, was Sie bereits betreiben, ohne Rebuild und ohne Re-Platforming, sodass Ihre Festland-Lieferanten und -Mitarbeiter den Dienst zuverlässig auf ICP-registrierter Infrastruktur erreichen. Das Ergebnis ist ein Beschaffungs- und Abrechnungs-Stack, der für Ihre Nutzer in China legal und compliant läuft. 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung — wir lokalisieren, was bleiben muss, liefern den Rest compliant von innerhalb des Festlands aus und verschieben personenbezogene Informationen niemals heimlich über die Grenze.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- Grenzüberschreitende Datenübermittlungen nach PIPL
- Chinas Maßnahmen zur Sicherheitsbewertung des Datenexports
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- So erhalten Sie eine ICP-Registrierung für China
Häufige Fragen
Ist Esker in Festlandchina verfügbar?
Ja. Esker ist Multi-Tenant-Cloud-Software und aus dem Festland erreichbar, Verfügbarkeit ist also nicht das Hindernis. Die eigentliche Frage für eine China-Operation sind Data Residency und Einwilligung. Eskers eigene Cloud-Platform-Seite listet Rechenzentren in Europa, Nordamerika, Australien und Singapur, ohne Region in Festlandchina, sodass die Rechnungen, Lieferanten- und Kundenstammdaten und die personenbezogenen Informationen, die Ihre China-Rechtsperson eingibt, im Ausland zur Ruhe kommen — ein Grenztransfer nach PIPL. Behandeln Sie die Einzelheiten als ein mit Rechtsberatung zu bestätigendes Risiko.
Erfordert der Betrieb von Esker in China eine CAC-Sicherheitsbewertung für den Datenexport?
Er kann es, und die Antwort ist branchenabhängig. Die personenbezogenen Lieferanten-, Kunden- und Mitarbeiterinformationen in Esker ins Ausland zu übermitteln, ist ein PIPL-Grenztransfer, der Hinweis, eine gesonderte Einwilligung und einen Transfermechanismus braucht (Artikel 38–40). Gesondert: Wenn Ihre konsolidierten Ausgaben-, Beschaffungs- oder Lieferantennetzwerkdaten als „wichtige Daten“ (重要数据) nach dem Datensicherheitsgesetz und den einschlägigen Katalogen eingestuft werden — am ehesten in strategischen Branchen wie Fertigung, Automobil, Pharma, Energie und Logistik — erfordert ihr Export vor jeder Ausreise eine verpflichtende CAC-Sicherheitsbewertung für den Datenexport, unabhängig von jeglichen personenbezogenen Informationen. Ob Ihre Daten qualifizieren, hängt von Ihrer Branche ab; bestätigen Sie es mit Rechtsberatung.
Kann 21YunBox Esker in China compliant machen?
Nicht, indem wir die Offshore-Plattform „erreichbar“ machen — das ist nicht die Achse. Wir kartieren, was Ihr Esker hält und wo es läuft, helfen Ihnen, die China-Lieferanten-, -Kunden- und -AP/AR-Daten auf einer Inland-Grundlage zu halten (ein Inland-Datenpfad, Datenklassifizierung und Minimierung), handhaben alle Wichtige-Daten-, Datenexport-Bewertungs- und Einwilligungspflichten und ICP-registrieren und liefern jede auf China ausgerichtete Lieferantenoberfläche im Inland aus — gesetzt vor das, was Sie bereits betreiben, ohne Rebuild und nie ein verborgener Pfad, der Daten ins Ausland verschickt. Die rechtlichen Schlüsse werden mit Ihrer Rechtsberatung geklärt; wir bauen und betreiben den compliant Inland-Pfad.


