Eskerは中国本土で使えるか:PIPLの越境、データの国内保存、重要データのルール
Eskerはフランス発のクラウドSaaSで、買掛・売掛・購買から支払までのドキュメント自動化を、Microsoft AzureとAWS上で動かし、中国本土のリージョンはありません——そのため中国拠点がそこに保持する請求書、サプライヤー・顧客のマスターデータ、個人情報はオフショアに置かれます。PIPLの越境、重要データ、レジデンシーのリスク、そして合法的な中国国内経路を、コンプライアンス起点で読み解きます。
Eskerは中国で使えるか
Eskerは中国本土から到達できるので、到達性は問いではありません——決め手は、中国拠点の請求書、サプライヤー・顧客のマスターデータ、それらに紐付く個人情報が、中国本土のリージョンのないオフショアのクラウドに置かれることであり、それが中国拠点をその上で運用することをPIPLの越境移転にします。そして購買と支出のデータは、一部の業種では、出る前にCACのデータ越境安全評価を要する「重要データ」になりえます。
Eskerはフランス発の、ソース・トゥ・ペイとオーダー・トゥ・キャッシュのドキュメント自動化のためのマルチテナントのクラウドプラットフォームで、Microsoft AzureとAWS上で、欧州・北米・オーストラリア・シンガポールのデータセンターで動き——本土には一つもありません。中国のサプライヤー・顧客・従業員の個人情報をそこに読み込むことはPIPLの越境移転(第38〜40条:通知、個別の同意、移転メカニズムのいずれか一つ)であり、連結された支出・調達・サプライヤーネットワークのデータは、データ安全法の下で、出る前にCACのデータ越境安全評価(英語)を要する「重要データ」になりえます——PIIにかかわらず。重要または大量の取扱者には、サイバーセキュリティ法(英語)の第39条(旧第37条)が国内保存の義務を加えます。合法的な手立ては、サプライヤーとサプライチェーンのデータを国内に留め、重要データがあれば分類・処理し、サプライヤーと従業員の同意を取得し、中国向けのあらゆるサプライヤー面をICP備案することであって、オフショアのプラットフォームを到達可能にすることではありません。
サプライチェーンのデータが重要データかは業種によって変わるので、具体は専門家と確認すべきリスクとして扱ってください。当社の中国チームがリスクを整理します →
コンプライアンス・スナップショット
- ! 到達性は軸ではない:Eskerはマルチテナントのクラウドソフトで、中国から到達できる。
- ✕ Eskerには中国本土のリージョンがなく、サプライヤーとAP/ARのデータはオフショアに置かれる。
- ! サプライヤー・顧客・従業員のPIIがオフショア=PIPLの越境移転。
- ! サプライチェーンのデータはCACの越境評価を要する「重要データ」になりうる。
- ! CIIOや大量取扱者は国内保存を負う(CSL第39条、旧第37条)。
- ✓ 合法的な経路:中国のデータを国内に留め、重要データを処理し、サプライヤー面をICP備案する。
Eskerの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
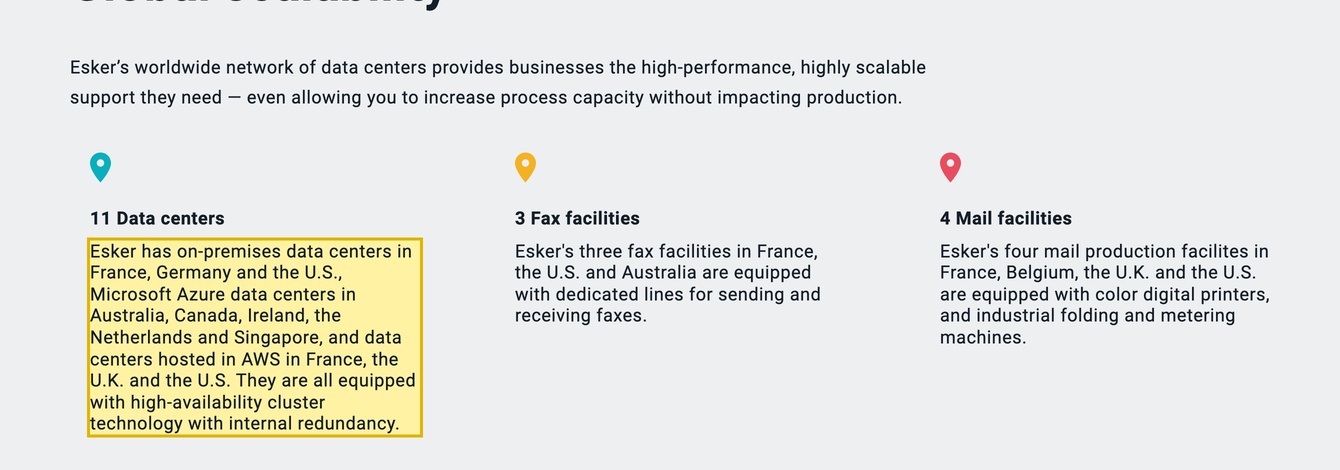
| EskerはMicrosoft AzureとAWS上でマルチテナントで動き、中国本土のリージョンはない。Esker自身のCloud Platformのページは11のデータセンターを挙げる——「フランス・ドイツ・米国の自社オンプレミスのデータセンター、オーストラリア・カナダ・アイルランド・オランダ・シンガポールのMicrosoft Azureのデータセンター、フランス・英国・米国のAWSでホストされるデータセンター」——中国本土には一つもなく、「MS Azure、AWSほかで動くマルチテナントのプラットフォーム」と説明する。 | Esker「Cloud Platform」(esker.com)、2026-10-11 取得 |
| Eskerはソース・トゥ・ペイとオーダー・トゥ・キャッシュのドキュメント自動化のプラットフォームである。Esker自身のサイトは、ソース・トゥ・ペイ(購買、調達、サプライヤー管理、買掛)とオーダー・トゥ・キャッシュ(受注管理、売掛、回収管理)にまたがるクラウドプラットフォームを説明する——そのため中国法人にとっては、請求書、サプライヤー・顧客のマスターデータ、支出と契約のデータ、そしてサプライヤー・顧客・承認者の個人情報を保持する。 | Esker「Cloud Platform」/ソリューションのページ(esker.com)、2026-10-11 取得 |
| オフショアのクラウド上のサプライヤーPIIとサプライチェーンのデータはPIPLの越境ルールを発動させ——CACのデータ越境評価を要しうる。中国のサプライヤー・顧客・従業員の個人情報をオフショアのEskerインスタンスに読み込むことはPIPLの下での越境移転(第38〜40条:通知、個別の同意、移転メカニズムのいずれか一つ)であり、連結された支出・調達・サプライヤーネットワークのデータは、その国外移転に、PIIにかかわらず出る前に必須のCACのデータ越境安全評価を要する「重要データ」になりえる。 | 21YunBox — PIPLの下での越境データ移転;中国のデータ越境安全評価、2026-10-11 取得 |
| 重要または大量の取扱者は、中国の個人情報を本土に保存しなければならない。サイバーセキュリティ法の第39条(旧第37条——2025年のサイバーセキュリティ法改正が2026年1月1日に施行され、データ国内保存の条を第37条から第39条に改番、実質は不変)の下で、重要情報インフラ運営者や大量取扱者は、中国で生成された個人情報を本土の内側に保存しなければならない——オフショアでマルチテナントのEskerのクラウドには満たせない義務である。 | 21YunBox — 中国のサイバーセキュリティ法(データ国内保存、第39条)、2026-10-11 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月11日に確認しました。
中国拠点全体でEskerを運用する企業にとって、本能は、上海から開くかを問うことです——そして開きます:Eskerは中国が国境で遮断しないマルチテナントのクラウドソフトウェアです。ですから到達性は、中国の判断が定まる場所ではありません。それを定めるのは、中国法人が入力する請求書、サプライヤー・顧客のマスターデータ、AP/ARの記録がどこに落ち着くか——そして、その支出・調達データのいずれかが、政府の評価なしには出られない「重要データ」かどうか、です。Eskerはフランス発のクラウドプラットフォームで、ソース・トゥ・ペイとオーダー・トゥ・キャッシュのドキュメント自動化を、Microsoft AzureとAWS上で動かし、中国本土のリージョンはありません。Eskerが「オンプレミス」と呼ぶサイトは、自社のもので、フランス・ドイツ・米国にあります。ですからそれらの記録はオフショアに置かれます——速度の問いではなく、PIPLの越境移転であり、業種に依存する「重要データ」の扉、同意とレジデンシーの義務、そして中国向けのあらゆるサプライヤー面についてのICP備案を伴います。
中国でのEsker:ひと目で
| 決め手 | Esker自身の言葉で——そして中国の法で |
|---|---|
| 何を保持するか | ソース・トゥ・ペイとオーダー・トゥ・キャッシュのドキュメント自動化のためのクラウドプラットフォーム——買掛、売掛と回収、購買、受注管理、サプライヤー管理です。中国法人にとっては、請求書とAP/ARの記録、サプライヤー・ベンダー・顧客のマスターデータ、支出と契約のデータ、そしてそれらに紐付く個人情報:サプライヤーと顧客の担当者、あらゆるワークフローの購買担当者と承認者のアイデンティティを保持します。 |
| どこで動くか | オフショアです。Esker自身のCloud Platformのページは11のデータセンターを挙げます——フランス・ドイツ・米国の自社サイト、オーストラリア・カナダ・アイルランド・オランダ・シンガポールのMicrosoft Azure、フランス・英国・米国のAWS。中国本土のリージョンはないので、中国拠点が入力する記録は別の国に落ち着きます——PIPL第38〜40条の下での越境移転(数据出境)です。 |
| 重要データの扉 | 個人情報を超えて、連結された支出・調達・サプライヤーネットワークのデータは、戦略的な業種(製造、自動車、医薬、エネルギー、物流)では、データ安全法の下で「重要データ」(重要数据)に分類されえます。そこに当たる場合、それを国外へ移すには、何かが出る前にCACのデータ越境安全評価(数据出境安全评估)が必要です——個人情報が関与するか否かにかかわらず。貴社のデータが該当するかは、業種と適用される目録によって変わります。 |
| サプライヤーのPII+レジデンシー | サプライヤー・顧客・従業員承認者の詳細は個人情報です:PIPLは越境移転について通知と、個別で具体的な同意を求め(第13条・第23条)、最小化を伴います。重要情報インフラ運営者や大量取扱者には、中国で生成された個人情報は、サイバーセキュリティ法の第39条(旧第37条——2025年のサイバーセキュリティ法改正が2026年1月1日に施行され、データ国内保存の条を第37条から第39条に改番、実質は不変)の下で本土に保存しなければなりません——オフショアのクラウドには満たせない義務です。 |
| 到達性は軸ではない | Eskerが本土から開くかは判断ではなく、その請求書・サプライヤーデータ・支出記録をどこに置くことが許されるかが判断です。合法的な経路は、中国のサプライヤーとAP/ARのデータを中国国内の足場に留め、重要データがあれば分類・処理し、サプライヤーと従業員の同意を取得し、中国向けのあらゆるサプライヤー面をICP備案済みのインフラで中国国内から配信します。21YunBoxはmap・localize・deliverを行い、個人情報をひそかにオフショアへ動かすことは決してしません。 |
実際に何を保持するのか——サプライヤーデータ、支出、AP/ARの記録
Eskerは抽象を保持するのではなく、購買と請求を動かす書類を保持します。ソース・トゥ・ペイの側には、購買依頼と発注書、サプライヤーのマスターデータ、そしてEskerが取り込み・仕訳・承認と支払のために回す買掛の請求書があります。オーダー・トゥ・キャッシュの側には、顧客のマスターデータ、受注、売掛の元帳、回収と係争の記録があります。そのすべての周りに人がいます:サプライヤーと顧客の担当者、各ワークフローの購買担当者と承認者、そしてその中を動く従業員のアイデンティティです。中国拠点にとって、その記録は中国のサプライヤー・顧客・スタッフの個人情報で厚く——そして中国のサプライチェーンが実際にどう動くかを描く支出・価格・調達のデータで厚くなっています。
それはどこに存在するのか。オフショアです。Esker自身のCloud Platformのページは、そのサービスを11のデータセンターのネットワークに置きます——フランス・ドイツ・米国のEsker運営サイト、オーストラリア・カナダ・アイルランド・オランダ・シンガポールのMicrosoft Azureリージョン、フランス・英国・米国のAWS——そしてEskerを “Multi-tenant platform operating on MS Azure, AWS & more.”(MS Azure、AWSほかで動くマルチテナントのプラットフォーム)と説明します。それらの拠点のどれも本土にはなく、そこへデプロイできる顧客運営の中国国内ビルドもありません。ですから中国のスタッフと取引先が請求書を起こし、サプライヤーをオンボードし、ARの仕訳を記帳した瞬間、それらの記録は中国の外に落ち着きます。
三つの扉:越境する個人データ、重要データ、国内保存
データがオフショアに出た後は、それがそこへ行ってよかったかを、別の法体系が決めます。Eskerの中のサプライヤー・顧客・従業員の詳細は、中国の中国個人情報保護法(PIPL)の下での個人情報であり、それらを中国の外のAzure/AWSホストのインスタンスに読み込むことは越境移転(数据出境)です。PIPLは義務を取扱者——処理者であるEskerではなく、貴社の中国法人——に課します:第38〜40条は、通知、システムを使うことへの一般的な同意とは区別された個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を求め、その上に第13条・第23条の最小化と同意の義務が乗ります。
購買プラットフォームにとっての固有の半分は、個人データではまったくありません。連結された支出・調達・サプライヤーネットワーク・物流のデータは、データ安全法(数据安全法)と、国家および業種の重要データ目録の下で「重要データ」(重要数据)として扱われえます——製造、自動車、医薬、エネルギー、物流といった戦略的な業種で最も起こりやすいものです。貴社のデータがそのクラスに入る場合、それを国外へ移すには、何かが出る前に必須のCACのデータ越境安全評価(英語)(数据出境安全评估)が必要です——個人情報が関与するか、どれだけあるかにかかわらず。AP/ARと購買のプラットフォームにとって、これは自動的ではなく業種に依存します——しかしそれは見落とされる扉です。リスクは、それに付く個人データだけでなく、データそれ自体の戦略的な性質だからです。
レジデンシーが三つ目の扉です。貴社の組織が重要情報インフラ運営者または大量取扱者であれば、サイバーセキュリティ法(英語)の第39条(旧第37条)が、中国で生成された個人情報を本土に保存することを求めます——どのオフショアのEskerリージョンも満たせない国内の義務です。どの扉が、どの組み合わせで適用されるかは、業種、取扱データ量、取扱者としての役割によって変わります。法規のページがそのテストを示します。
ログインできるかは問いではない——法令適合の中国国内のサプライチェーンが問いだ
Eskerは中国本土のリージョンも顧客運営の中国国内ビルドも持たないマルチテナントのクラウドソフトウェアなので、製品を移して国内化することはできません:本土にプロビジョニングする対象がなく、オフショアのAzureとAWSのリージョン間を切り替えても、移転を動かすだけで、それを終わらせません。ですから合法的な形は、中国のサプライヤー・顧客・AP/ARのデータを中国国内の足場に留め、グループのプロセスのために合法的に出てよいものだけをEskerへ送り、支出とサプライヤーネットワークのデータを分類して重要データとデータ越境評価の義務があれば処理し、サプライヤーと従業員の個人情報を最小化して同意を取得し、中国向けのあらゆる面——サプライヤーポータル、本土のサプライヤーに提供するオンボーディングやセルフサービスのページ——を、ICP備案の義務を担い法令適合の中国国内からの配信を必要とする公開向けサービスとして扱うことです。それはレジデンシーと配信の設計であって、オフショアのクラウドをより速く読み込ませることではなく、いずれにせよデータをオフショアへ送る隠れた経路でも決してありません。これはいずれも、Eskerが「遮断されている」「違法だ」という判定ではありません:貴社のサプライチェーンのデータが重要データかは業種によって変わり、個別の同意、移転メカニズム、国内保存、データ越境評価、ICP備案、あるいはそれらの組み合わせのどれを負うかは、貴社の法人、取扱データ量、ユーザーが誰かによって変わります——中国拠点がそれに依存する前に、専門家と具体を固める価値があります。
合法的な経路——map・localize・deliver
中国拠点のために購買と請求を運用する法令適合の方法があり、それには形があります。まず、map(整理):当社の中国チームが、Eskerが保持するもの——どのサプライヤー・顧客・従業員の個人情報か、どの支出・契約・調達の記録か、中国法人が生成するどのサプライヤーネットワークと物流のデータか——を棚卸しし、それぞれがどこで処理・保存されるか(中国本土のオプションのないAzureかAWSのリージョン)、そしてそのいずれかが「重要データ」かを整理します。法的な結論は専門家と固め、当社はそれに供する技術的な全体像を組み立てます。
次に、localize(国内化):Eskerは国内化する相手となる本土リージョンも顧客運営のビルドも提供しないので、中国のサプライヤーとAP/ARのデータを中国レジデントの足場に置く支援をします——同意に基づく中国国内の処理・保存のパターン——ので、中国の記録と中国の個人データは国内に留まり、既定で国外へ出るのをやめ、その間も他の市場とグループのプロセスにはEskerを使い続けられます。支出とサプライヤーネットワークのデータを分類し、重要データとデータ越境評価の義務があれば処理し、サプライヤーと従業員の個人情報を最小化・保護するので、その後に国境を越えるのは合法的に越えてよいものだけになります。localizeとは、データを中国国内の経路に留めることであって——いずれにせよオフショアへ送る暗号化された仕組みでは決してありません。
次に、deliver(配信):中国向けの面——サプライヤーポータル、本土のサプライヤーに提供するオンボーディングやSRMのセルフサービスのページ——は本土の公開向けサービスなので、ICP備案(备案)の義務を担い、法令適合の中国国内からの配信を必要とします。21YunBoxはそれを中国国内から配信します——21YunBox Optimizer——すでに運用中のものの前段に、作り直しも再プラットフォーム化もなく、ので本土のサプライヤーとスタッフはICP備案済みのインフラでサービスに確実に到達します。その結果は、中国のユーザーに対して合法的かつ法令適合に稼働する購買と請求のスタックです。21YunBoxは、いかなる種類の不正な手段も用いず、また推奨しません——留まるべきものを国内化し、残りは本土の内側から法令適合に配信し、個人情報をひそかに国境の向こうへ動かすことは決してしません。
関連する読み物:
よくあるご質問
Eskerは中国本土で利用できますか?
はい。Eskerはマルチテナントのクラウドソフトウェアで、本土から到達できるので、利用可能性は障害ではありません。中国拠点にとっての本当の問いは、データのレジデンシーと同意です。Esker自身のCloud Platformのページは、欧州・北米・オーストラリア・シンガポールのデータセンターを挙げ、中国本土のリージョンはないので、中国法人が入力する請求書、サプライヤー・顧客のマスターデータ、個人情報はオフショアに落ち着きます——PIPLの下での越境移転です。具体は専門家と確認すべきリスクとして扱ってください。
中国でEskerを運用するにはCACのデータ越境安全評価が必要ですか?
必要になりえ、答えは業種に依存します。Eskerの中のサプライヤー・顧客・従業員の個人情報をオフショアへ移すことは、通知、個別の同意、移転メカニズムを要するPIPLの越境移転です(第38〜40条)。別途、連結された支出・調達・サプライヤーネットワークのデータが、データ安全法と適用される目録の下で「重要データ」に分類される場合——製造、自動車、医薬、エネルギー、物流といった戦略的な業種で最も起こりやすい——その国外移転には、個人情報にかかわらず、何かが出る前に必須のCACのデータ越境安全評価が必要です。貴社のデータが該当するかは業種によって変わります。専門家と確認してください。
21YunBoxはEskerを中国で法令適合にできますか?
オフショアのプラットフォームを「到達可能」にすることによってではありません——それが軸ではないからです。当社は、Eskerが何を保持しどこで動くかを整理し、中国のサプライヤー・顧客・AP/ARのデータを中国国内の足場に留める支援をし(中国国内のデータ経路、データ分類と最小化)、重要データ・データ越境評価・同意の義務があれば処理し、中国向けのあらゆるサプライヤー面を中国国内でICP備案し配信します——すでに運用中のものの前段に、作り直しなしで、そしてデータをオフショアへ送る隠れた経路では決してありません。法的な結論は貴社の専門家と固めます。当社は法令適合の中国国内経路を構築し運用します。


