Esker fonctionne-t-il en Chine ? Transfert transfrontalier PIPL, résidence des données et règles sur les données importantes
Esker est un SaaS cloud d'origine française pour l'automatisation documentaire des comptes fournisseurs, comptes clients et procure-to-pay, exécuté sur Microsoft Azure et AWS sans région en Chine continentale — de sorte que les factures, les données maîtres fournisseurs et clients et les informations personnelles que votre opération chinoise y conserve résident à l'étranger. Un regard, d'abord sous l'angle de la conformité, sur l'exposition transfrontalière PIPL, de données importantes et de résidence, et la voie légale sur le territoire.
Esker fonctionne-t-il en Chine ?
Esker est accessible depuis la Chine continentale, de sorte que l'accessibilité n'est pas la question — ce qui la décide, c'est que les factures, les données maîtres fournisseurs et clients de votre opération chinoise et les informations personnelles qui y sont liées résident sur un cloud à l'étranger sans région en Chine continentale, ce qui fait d'une opération chinoise exécutée dessus un transfert transfrontalier au titre de la PIPL. Et les données d'achats et de dépenses peuvent, dans certains secteurs, être des « données importantes » nécessitant une évaluation de sécurité pour l'exportation de données de la CAC avant de partir.
Esker est une plateforme cloud multi-locataire d'origine française pour l'automatisation documentaire source-to-pay et order-to-cash, exécutée sur Microsoft Azure et AWS avec des centres de données en Europe, en Amérique du Nord, en Australie et à Singapour — aucun sur le continent. Y charger les informations personnelles de fournisseurs, clients et employés chinois est un transfert transfrontalier PIPL (articles 38 à 40 : information, un consentement distinct et un mécanisme de transfert), et les données consolidées de dépenses, d'approvisionnement et de réseau fournisseurs peuvent être des « données importantes » (重要数据) au titre de la loi sur la sécurité des données qui exige une évaluation de sécurité pour l'exportation de données de la CAC avant de partir — indépendamment de toute IP. Pour un responsable critique ou à grand volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire. Le levier légal consiste à garder les données fournisseurs et de chaîne d'approvisionnement sur le territoire, à classer et traiter toute donnée importante, à obtenir le consentement des fournisseurs et employés, et à déclarer (ICP) toute surface fournisseur tournée vers la Chine — non à rendre la plateforme à l'étranger accessible.
Savoir si vos données de chaîne d'approvisionnement sont des données importantes dépend de votre secteur, traitez donc les détails comme un risque à confirmer avec un conseil. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ! L'accessibilité n'est pas l'axe : Esker est un logiciel cloud multi-locataire, accessible depuis la Chine.
- ✕ Esker n'a aucune région en Chine continentale ; vos données fournisseurs et AP/AR résident à l'étranger.
- ! Les IP de fournisseurs, clients et employés à l'étranger = un transfert transfrontalier PIPL.
- ! Les données de chaîne d'approvisionnement peuvent être des « données importantes » nécessitant une évaluation d'exportation de la CAC.
- ! Les opérateurs d'infrastructure d'information critique ou responsables à grand volume doivent un stockage sur le territoire (CSL art. 39, anciennement 37).
- ✓ Voie légale : garder les données chinoises sur le territoire, traiter les données importantes, déclarer (ICP) la surface fournisseurs.
Ce que la documentation officielle de Esker dit de la Chine
| Fait | Source primaire |
|---|---|
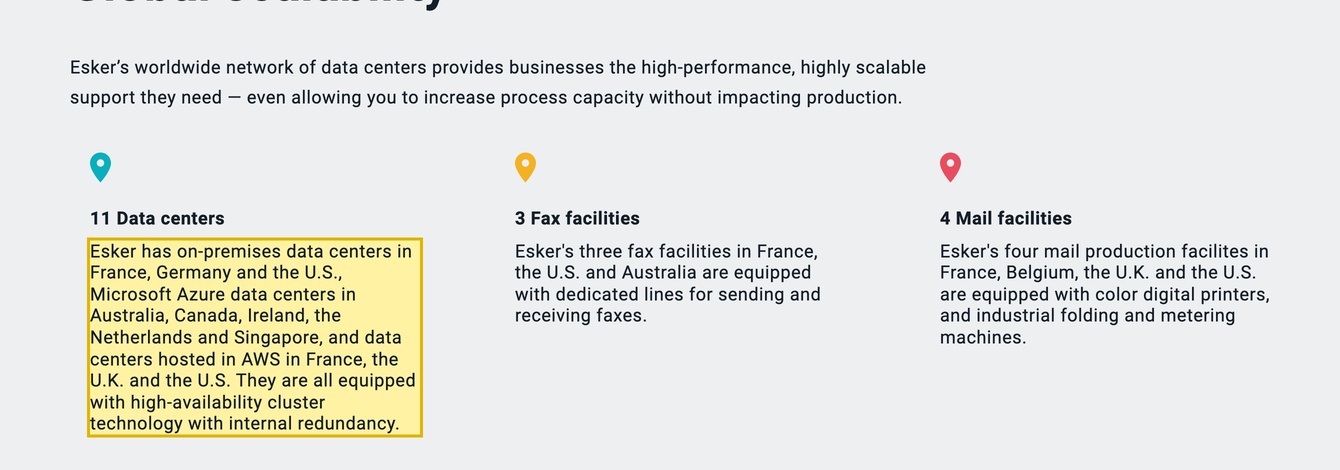
| Esker s'exécute en multi-locataire sur Microsoft Azure et AWS, sans région en Chine continentale. La propre page Cloud Platform d'Esker énumère 11 centres de données — "on-premises data centers in France, Germany and the U.S., Microsoft Azure data centers in Australia, Canada, Ireland, the Netherlands and Singapore, and data centers hosted in AWS in France, the U.K. and the U.S." — aucun en Chine continentale, et décrit une "Multi-tenant platform operating on MS Azure, AWS & more." | Esker, « Cloud Platform » (esker.com), consulté le 2026-10-11 |
| Esker est une plateforme d'automatisation documentaire source-to-pay et order-to-cash. Le propre site d'Esker décrit une plateforme cloud couvrant le Source-to-Pay (achats, approvisionnement, gestion des fournisseurs et comptes fournisseurs) et l'Order-to-Cash (gestion des commandes, comptes clients et gestion du recouvrement) — de sorte que pour une entité chinoise, il détient les factures, les données maîtres fournisseurs et clients, les données de dépenses et de contrats, et les informations personnelles des fournisseurs, clients et approbateurs. | Esker, « Cloud Platform » / solutions pages (esker.com), consulté le 2026-10-11 |
| Les IP de fournisseurs et les données de chaîne d'approvisionnement sur un cloud à l'étranger déclenchent les règles transfrontalières de la PIPL — et peuvent nécessiter une évaluation d'exportation de données de la CAC. Charger les informations personnelles de fournisseurs, clients et employés chinois dans une instance Esker à l'étranger est un transfert transfrontalier au titre de la PIPL (articles 38 à 40 : information, un consentement distinct, un mécanisme de transfert), et les données consolidées de dépenses, d'approvisionnement et de réseau fournisseurs peuvent être des « données importantes » (重要数据) dont l'exportation exige une évaluation de sécurité pour l'exportation de données de la CAC obligatoire avant de partir, indépendamment de toute IP. | 21YunBox — Transferts transfrontaliers au titre de la PIPL ; Mesures d'évaluation de sécurité pour l'exportation de données de Chine, consulté le 2026-10-11 |
| Un responsable critique ou à grand volume doit stocker les informations personnelles chinoises sur le continent. Au titre de l'article 39 (anciennement l'article 37 — l'amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée) de la loi sur la cybersécurité, un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit stocker les informations personnelles générées en Chine à l'intérieur du continent — une obligation qu'un cloud Esker multi-locataire à l'étranger ne peut satisfaire. | 21YunBox — Loi chinoise sur la cybersécurité (localisation des données, article 39), consulté le 2026-10-11 |
Sources vérifiées par Équipe Conformité 21YunBox le 11 octobre 2026.
Pour une entreprise qui exploite Esker à travers une opération chinoise, le réflexe est de demander s’il s’ouvre depuis Shanghai — et c’est le cas : Esker est un logiciel cloud multi-locataire que la Chine ne bloque pas à la frontière. L’accessibilité n’est donc pas là que se règle la décision chinoise. Ce qui la règle, c’est l’endroit où les factures, les données maîtres fournisseurs et clients et les enregistrements AP/AR que votre entité chinoise saisit viennent reposer — et si une partie de ces données de dépenses et d’approvisionnement est de la « donnée importante » qui ne peut partir sans une évaluation gouvernementale. Esker est une plateforme cloud d’origine française pour l’automatisation documentaire source-to-pay et order-to-cash, exécutée sur Microsoft Azure et AWS sans région en Chine continentale ; les sites qu’il qualifie de « sur site » sont les siens, en France, en Allemagne et aux États-Unis. Ces enregistrements résident donc à l’étranger — un transfert transfrontalier au titre de la PIPL, non une question de vitesse, avec une porte « données importantes » dépendante du secteur, des obligations de consentement et de résidence, et une déclaration ICP pour toute surface fournisseur tournée vers la Chine.
Esker en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes d'Esker — et au regard du droit chinois |
|---|---|
| Ce qu'il détient | Une plateforme cloud pour l'automatisation documentaire source-to-pay et order-to-cash — comptes fournisseurs, comptes clients et recouvrement, achats, gestion des commandes et gestion des fournisseurs. Pour une entité chinoise, il détient les factures et enregistrements AP/AR, les données maîtres fournisseurs, vendeurs et clients, les données de dépenses et de contrats, et les informations personnelles qui y sont liées : contacts fournisseurs et clients, et les identités d'acheteurs et d'approbateurs dans chaque workflow. |
| Où il s'exécute | À l'étranger. La propre page Cloud Platform d'Esker énumère 11 centres de données — ses propres sites en France, en Allemagne et aux États-Unis, Microsoft Azure en Australie, au Canada, en Irlande, aux Pays-Bas et à Singapour, et AWS en France, au Royaume-Uni et aux États-Unis. Il n'y a aucune région en Chine continentale, de sorte que les enregistrements que votre opération chinoise saisit viennent reposer dans un autre pays — un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40). |
| La porte des données importantes | Au-delà des informations personnelles, les données consolidées de dépenses, d'approvisionnement et de réseau fournisseurs peuvent être classées comme « données importantes » (重要数据) au titre de la loi sur la sécurité des données dans les secteurs stratégiques (fabrication, automobile, pharmacie, énergie, logistique). Là où c'est le cas, les transférer à l'étranger exige une évaluation de sécurité pour l'exportation de données de la CAC (数据出境安全评估) avant que quoi que ce soit ne parte — indépendamment de la présence d'informations personnelles. Savoir si vos données en relèvent dépend de votre secteur et des catalogues applicables. |
| IP fournisseurs + résidence | Les coordonnées de fournisseurs, clients et employés-approbateurs sont des informations personnelles : la PIPL exige une information et un consentement distinct et spécifique pour le transfert transfrontalier (articles 13 et 23), avec minimisation. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles générées en Chine doivent être stockées sur le continent au titre de l'article 39 de la loi sur la cybersécurité (anciennement l'article 37 — l'amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée) — une obligation qu'un cloud à l'étranger ne peut satisfaire. |
| L'accessibilité n'est pas l'axe | Qu'Esker s'ouvre depuis le continent n'est pas la décision ; l'endroit où ses factures, données fournisseurs et enregistrements de dépenses ont le droit de résider l'est. La voie légale garde les données fournisseurs et AP/AR chinoises sur une assise sur le territoire, classe et traite toute donnée importante, obtient le consentement des fournisseurs et employés, et diffuse toute surface fournisseur tournée vers la Chine sur le territoire, sur une infrastructure déclarée (ICP). 21YunBox cartographie, localise et diffuse ; il ne déplace jamais d'informations personnelles à l'étranger par furtivité. |
Ce que vous détenez réellement — données fournisseurs, dépenses et l’enregistrement AP/AR
Esker ne détient pas une abstraction ; il détient les documents qui font tourner vos achats et votre facturation. Côté source-to-pay se trouvent les demandes d’achat et bons de commande, les données maîtres fournisseurs, et les factures de comptes fournisseurs qu’Esker capture, code et achemine pour approbation et paiement. Côté order-to-cash se trouvent les données maîtres clients, les commandes de vente, le grand livre des comptes clients, et les enregistrements de recouvrement et de litiges. Autour de tout cela, les personnes : contacts fournisseurs et clients, acheteurs et approbateurs de chaque workflow, et les employés dont les identités y circulent. Pour une opération chinoise, cet enregistrement est épais d’informations personnelles de fournisseurs, clients et personnel chinois — et des données de dépenses, de prix et d’approvisionnement qui décrivent comment votre chaîne d’approvisionnement chinoise fonctionne réellement.
Où réside-t-il ? À l’étranger. La propre page Cloud Platform d’Esker place le service sur son réseau de 11 centres de données — sites exploités par Esker en France, en Allemagne et aux États-Unis, régions Microsoft Azure en Australie, au Canada, en Irlande, aux Pays-Bas et à Singapour, et AWS en France, au Royaume-Uni et aux États-Unis — et décrit Esker comme une “Multi-tenant platform operating on MS Azure, AWS & more.” Aucun de ces emplacements n’est sur le continent, et il n’y a aucune build exécutée par le client, sur le territoire, à y déployer. Ainsi, dès l’instant où votre personnel et vos contreparties chinois émettent des factures, intègrent des fournisseurs et enregistrent des écritures AR, ces enregistrements viennent reposer hors de Chine.
Les portes : données personnelles transfrontalières, données importantes et stockage sur le territoire
Une fois les données à l’étranger, un autre corps de droit décide si elles étaient autorisées à y aller. Les coordonnées de fournisseurs, clients et employés à l’intérieur d’Esker sont des informations personnelles au titre de la loi chinoise sur la protection des informations personnelles, et les charger dans une instance hébergée sur Azure ou AWS hors de Chine est un transfert transfrontalier (数据出境). La PIPL fait peser l’obligation sur le responsable de traitement — votre entité chinoise, non Esker le sous-traitant : les articles 38 à 40 exigent une information, un consentement distinct de tout accord général à utiliser vos systèmes, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification — avec les obligations de minimisation et de consentement des articles 13 et 23 par-dessus.
La moitié distinctive pour une plateforme d’achats n’est pas du tout les données personnelles. Les données consolidées de dépenses, d’approvisionnement, de réseau fournisseurs et de logistique peuvent être traitées comme des « données importantes » (重要数据) au titre de la loi sur la sécurité des données et des catalogues nationaux et sectoriels de données importantes — le plus aisément dans des secteurs stratégiques tels que la fabrication, l’automobile, la pharmacie, l’énergie et la logistique. Là où vos données relèvent de cette classe, les déplacer à l’étranger exige une évaluation de sécurité pour l’exportation de données de la CAC (数据出境安全评估) obligatoire avant que quoi que ce soit ne parte, indépendamment de la présence d’informations personnelles ou de leur quantité. Pour une plateforme AP/AR et d’achats, c’est dépendant du secteur plutôt qu’automatique — mais c’est la porte que l’on manque, car l’exposition est la nature stratégique des données elles-mêmes, non seulement les informations personnelles qui y sont attachées.
La résidence est la troisième porte. Si votre organisation est un opérateur d’infrastructure d’information critique ou un responsable à grand volume, l’article 39 (anciennement l’article 37) de la loi sur la cybersécurité impose que les informations personnelles générées en Chine soient stockées sur le continent — une obligation sur le territoire qu’aucune région Esker à l’étranger ne peut satisfaire. Lesquelles de ces portes s’appliquent, et dans quelle combinaison, dépend de votre secteur, de vos volumes de données et de votre rôle de responsable ; les pages de loi exposent les tests.
Se connecter n’est pas la question — une chaîne d’approvisionnement conforme sur le territoire l’est
Parce qu’Esker est un logiciel cloud multi-locataire sans région en Chine continentale et sans build exécutée par le client, sur le territoire, vous ne pouvez localiser les données en relocalisant le produit : il n’y a rien à provisionner sur le continent, et basculer entre ses régions Azure et AWS à l’étranger ne fait que déplacer le transfert, il n’y met pas fin. La forme légale consiste donc à garder les données fournisseurs, clients et AP/AR chinoises sur une assise sur le territoire, à n’envoyer à Esker que ce qui peut légalement partir pour le processus de groupe, à classer les données de dépenses et de réseau fournisseurs et à traiter toute obligation de données importantes et d’évaluation d’exportation de données, à minimiser et obtenir le consentement pour les informations personnelles de fournisseurs et employés, et à traiter toute surface tournée vers la Chine — un portail fournisseurs, une page d’intégration ou de libre-service servie aux fournisseurs du continent — comme un service public qui porte une obligation de déclaration ICP et a besoin d’une diffusion conforme, sur le territoire. C’est une conception de résidence et de diffusion, non une affaire de faire se charger plus vite le cloud à l’étranger, et jamais une voie cachée qui expédie malgré tout les données à l’étranger. Rien de cela n’est un verdict selon lequel Esker serait « bloqué » ou « illégal » : savoir si vos données de chaîne d’approvisionnement sont des données importantes dépend de votre secteur, et devoir un consentement distinct, un mécanisme de transfert, un stockage sur le territoire, une évaluation d’exportation de données, une déclaration ICP, ou une combinaison, dépend de votre entité, de vos volumes de données et de qui sont vos utilisateurs — à régler avec un conseil avant que votre opération chinoise n’en dépende.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’exploiter les achats et la facturation pour une opération chinoise, et elle a une forme. D’abord, cartographier : notre équipe Chine inventorie ce que détient votre Esker — quelles informations personnelles de fournisseurs, clients et employés, quels enregistrements de dépenses, de contrats et d’approvisionnement, et quelles données de réseau fournisseurs et de logistique votre entité chinoise génère — où chacune est traitée et stockée (une région Azure ou AWS, sans option en Chine continentale), et si une partie est de la « donnée importante ». Les conclusions juridiques se règlent avec un conseil ; nous construisons l’image technique qui les alimente.
Ensuite, localiser : parce qu’Esker n’offre aucune région sur le continent ni build exécutée par le client à localiser, nous vous aidons à placer les données fournisseurs et AP/AR chinoises sur une assise résidente en Chine — un modèle de traitement et de stockage consenti, sur le territoire — de sorte que les enregistrements et données personnelles chinois restent résidents et cessent de quitter le pays par défaut, pendant que vous gardez Esker pour vos autres marchés et le processus de groupe. Nous classons les données de dépenses et de réseau fournisseurs, traitons toute obligation de données importantes et d’évaluation d’exportation de données, et minimisons et protégeons les informations personnelles de fournisseurs et employés, afin que ce qui franchit la frontière ensuite ne soit que ce qui peut légalement la franchir. Localiser signifie garder les données sur une voie sur le territoire — jamais une voie qui les expédie malgré tout à l’étranger.
Enfin, diffuser : les surfaces tournées vers la Chine — un portail fournisseurs, une page d’intégration ou de libre-service SRM servie aux fournisseurs du continent — sont un service public sur le continent, elles portent donc une obligation de déclaration ICP (备案) et ont besoin d’une diffusion conforme, sur le territoire. 21YunBox les diffuse sur le territoire — le 21YunBox Optimizer — placé devant ce que vous exploitez déjà, sans reconstruction ni re-plateformage, afin que vos fournisseurs et votre personnel du continent atteignent le service de façon fiable sur une infrastructure déclarée (ICP). Le résultat est un stack d’achats et de facturation qui s’exécute de manière légale et conforme pour vos utilisateurs en Chine. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte — nous localisons ce qui doit rester, diffusons le reste en conformité depuis l’intérieur du continent, et ne déplaçons jamais d’informations personnelles de l’autre côté de la frontière par furtivité.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- Les Mesures d’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Esker est-il disponible en Chine continentale ?
Oui. Esker est un logiciel cloud multi-locataire et est accessible depuis le continent, de sorte que la disponibilité n'est pas l'obstacle. La vraie question pour une opération chinoise est la résidence des données et le consentement. La propre page Cloud Platform d'Esker énumère des centres de données en Europe, en Amérique du Nord, en Australie et à Singapour, sans région en Chine continentale, de sorte que les factures, les données maîtres fournisseurs et clients et les informations personnelles que votre entité chinoise saisit viennent reposer à l'étranger — un transfert transfrontalier au titre de la PIPL. Traitez les détails comme un risque à confirmer avec un conseil.
Exploiter Esker en Chine nécessite-t-il une évaluation de sécurité pour l'exportation de données de la CAC ?
Cela le peut, et la réponse dépend du secteur. Transférer à l'étranger les informations personnelles de fournisseurs, clients et employés dans Esker est un transfert transfrontalier PIPL qui nécessite une information, un consentement distinct et un mécanisme de transfert (articles 38 à 40). Séparément, si vos données consolidées de dépenses, d'approvisionnement ou de réseau fournisseurs sont classées comme « données importantes » (重要数据) au titre de la loi sur la sécurité des données et des catalogues applicables — le plus aisément dans des secteurs stratégiques tels que la fabrication, l'automobile, la pharmacie, l'énergie et la logistique — leur exportation exige une évaluation de sécurité pour l'exportation de données de la CAC obligatoire avant que quoi que ce soit ne parte, indépendamment de toute information personnelle. Savoir si vos données en relèvent dépend de votre secteur ; confirmez-le avec un conseil.
21YunBox peut-il rendre Esker conforme en Chine ?
Pas en rendant la plateforme à l'étranger « accessible » — ce n'est pas l'axe. Nous cartographions ce que détient votre Esker et où il s'exécute, vous aidons à garder les données fournisseurs, clients et AP/AR chinoises sur une assise sur le territoire (une voie de données sur le territoire, classification et minimisation des données), traitons toute obligation de données importantes, d'évaluation d'exportation de données et de consentement, et déclarons (ICP) et diffusons toute surface fournisseur tournée vers la Chine sur le territoire — placée devant ce que vous exploitez déjà, sans reconstruction, et jamais une voie cachée qui expédie les données à l'étranger. Les conclusions juridiques se règlent avec votre conseil ; nous construisons et exploitons la voie conforme sur le territoire.


