¿Funciona Cisco Duo en China? Residencia de datos, ICP y normas transfronterizas
Cisco Duo es MFA y confianza de dispositivos exclusivamente en la nube: los segundos factores de sus usuarios en China — números de teléfono, tokens biométricos y push, estado de los dispositivos — y el log de acceso de cada inicio de sesión residen en los centros de datos de Duo en el extranjero, ninguno en China continental. Un análisis de las puertas de residencia, transferencia transfronteriza e ICP centrado en el cumplimiento.
¿Funciona Cisco Duo en China?
La cuestión no es si la solicitud de Duo carga desde Shanghái — es que Cisco Duo es la puerta de acceso única delante de todo su entorno en China, y conserva en el extranjero los datos más sensibles de esa puerta.
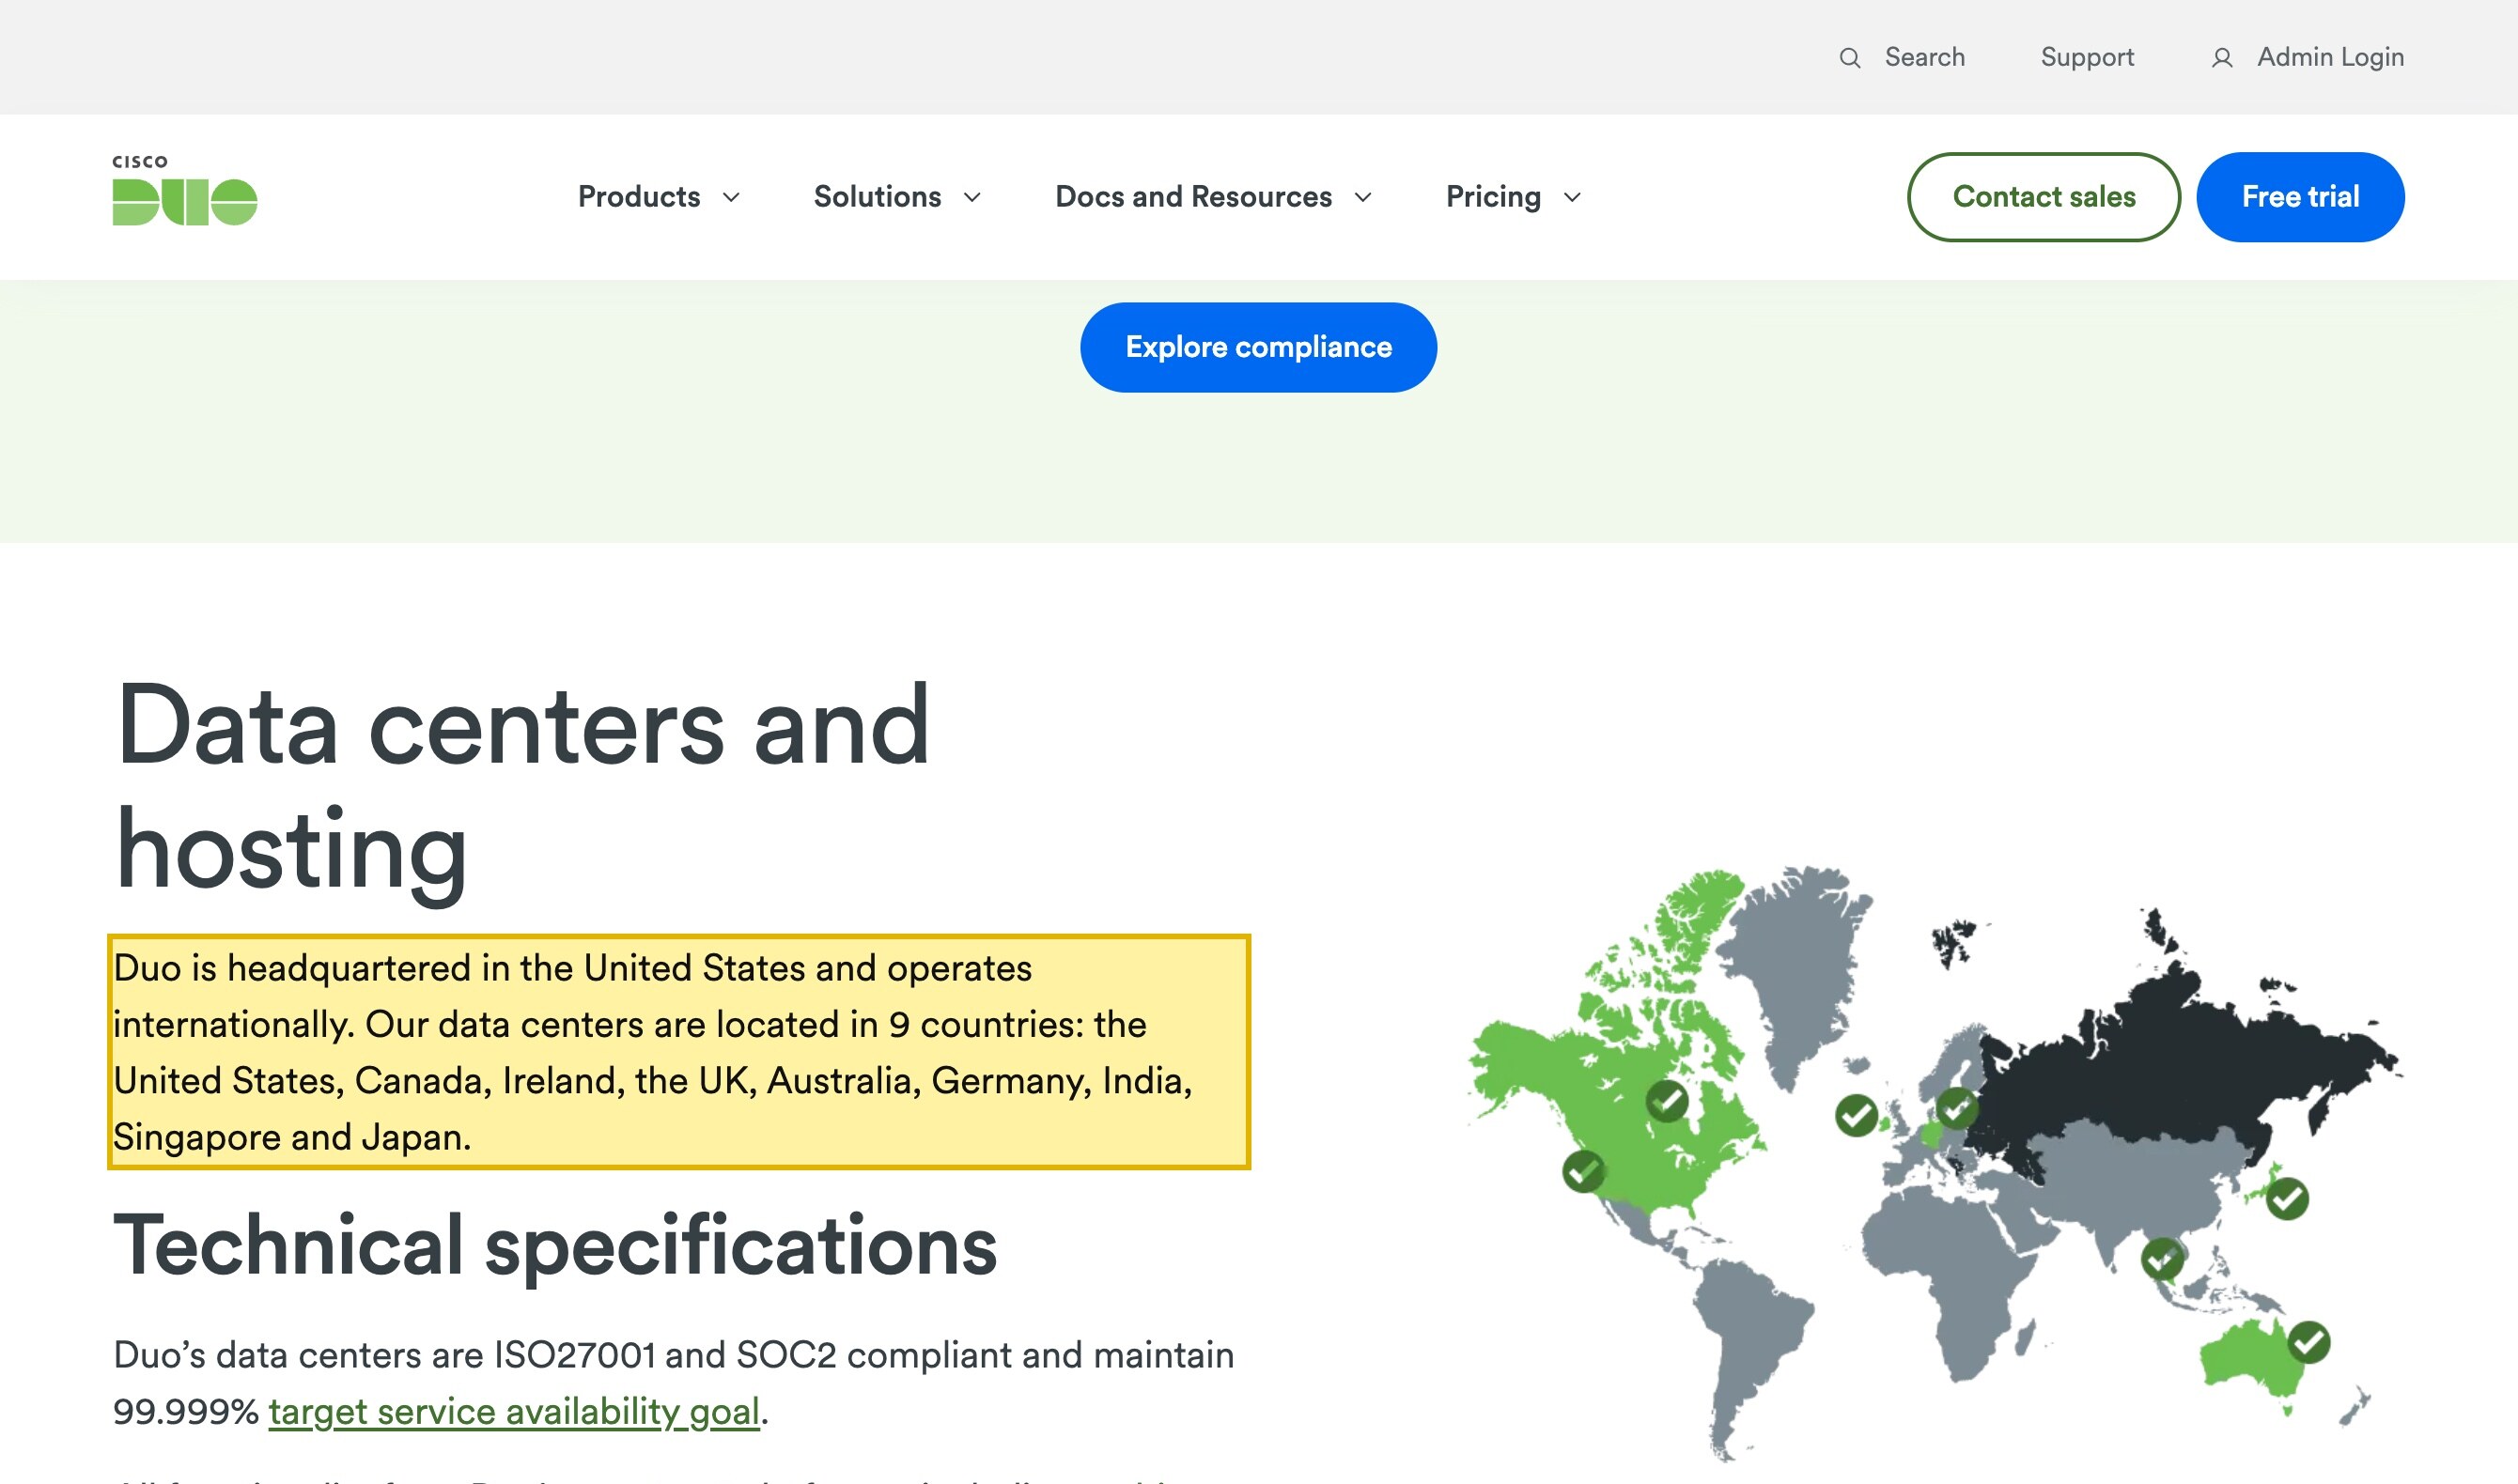
Los segundos factores de Duo — números de teléfono, tokens de inscripción push y biométricos y el estado de los dispositivos — son información personal sensible (artículos 28–29 de la PIPL), y conservarlos en los centros de datos de Duo en el extranjero es una transferencia transfronteriza según los artículos 38–40. La propia página de seguridad de Duo enumera centros de datos en nueve países, ninguno en China continental.
La exposición distintiva que una prueba de accesibilidad nunca ve: el grafo de identidades y de estado de los dispositivos, más el log de acceso de quién entró en qué sistema, concentran en el extranjero el plano de control que protege todo lo demás — una cuestión de gobernanza de la seguridad y de MLPS (等级保护), no de latencia.
Instantánea de cumplimiento
- ! Los factores de MFA — teléfono, tokens push/biométricos, estado del dispositivo — son información personal sensible
- ✕ SaaS en la nube; centros de datos en 9 países, ninguno en China continental — en el extranjero
- ! Es la puerta única de inicio de sesión: los datos de identidad y de dispositivo y los logs de acceso residen en el extranjero
- ! La puerta que protege su entorno en China es una exposición de MLPS y de gobernanza de la seguridad
- ! Cualquier superficie de inicio de sesión o de alta orientada a China tiene un deber de registro ICP
- ✓ 21YunBox cartografía lo que contiene, gobierna la base transfronteriza y entrega dentro del país
Lo que la documentación oficial de Cisco Duo dice sobre China
| Hecho | Fuente primaria |
|---|---|
| En palabras de la propia Cisco Duo: “Our data centers are located in 9 countries: the United States, Canada, Ireland, the UK, Australia, Germany, India, Singapore and Japan.” (Nuestros centros de datos están en 9 países: Estados Unidos, Canadá, Irlanda, el Reino Unido, Australia, Alemania, India, Singapur y Japón.) Ninguno está en China continental. | Cisco Duo — Security and reliability (Data centers and hosting), consultado el 2026-10-12 |
| Duo agrupa a los clientes en tres ubicaciones — América; Europa, Oriente Medio y África; y Asia-Pacífico —, cada una atendida únicamente por esos centros de datos en el extranjero (Asia-Pacífico desde Australia, Japón, Singapur, Irlanda, el Reino Unido e India). No hay ninguna región de datos en China continental a la que asignar un tenant. | Cisco Duo — Security and reliability (Where is my data center?), consultado el 2026-10-12 |
| Los segundos factores biométricos y basados en el teléfono son información personal sensible: los artículos 28 y 29 de la PIPL exigen un propósito específico, necesidad y consentimiento separado, y los artículos 38 a 40 exigen un mecanismo legal de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) para enviarlos al extranjero. | Ley de Protección de Información Personal (PIPL), artículos 28–29 y 38–40 |
| Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que los datos personales generados en China se almacenen en el continente — algo que un tenant de MFA en el extranjero no puede satisfacer —, y el plano de control de la autenticación puede atraer deberes de MLPS (等级保护) y de datos importantes (重要数据). | Ley de Ciberseguridad de la RPC, artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 12 de octubre de 2026.
Para una empresa que se apoya en Cisco Duo para proteger una operación en China continental, la cuestión decisiva no es la rapidez con que aparece la solicitud de Duo en un teléfono en Shanghái. Es dónde pueden residir los datos que hay detrás de esa solicitud — porque Duo no es solo una página que carga, es la puerta única que está delante de todo lo demás. La autenticación multifactor y la confianza de dispositivos se sitúan al frente de cada inicio de sesión en su entorno en China y, para hacer ese trabajo, Duo conserva los datos más sensibles en materia de acceso que usted tiene: los números de teléfono, los tokens de inscripción push y biométricos y el estado de los dispositivos de las personas que autentica, y los logs de acceso que registran quién entró en qué sistema, desde qué dispositivo y cuándo. Cisco Duo es un servicio exclusivamente en la nube; su propia página de seguridad enumera centros de datos en nueve países, ninguno en China continental — de modo que esos segundos factores y ese log de acceso se conservan y se tratan en el extranjero. Eso convierte esto, ante todo, en una cuestión de riesgo de cumplimiento, no de rendimiento.
Cisco Duo en China de un vistazo
| Qué lo decide | En los propios términos de Duo — y la ley china |
|---|---|
| Qué contiene | Los datos que hay detrás de la puerta de su entorno en China: los segundos factores de todas las personas que autentica — números de teléfono, tokens push y tokens de inscripción biométricos; el estado de confianza del dispositivo (identificadores de dispositivo, sistema operativo, estado de salud, señales de ubicación); y los logs de acceso que registran quién inició sesión en qué sistema, desde qué dispositivo y cuándo. |
| Dónde se ejecuta | Duo es un servicio exclusivamente en la nube. Su propia página enumera centros de datos en nueve países — EE. UU., Canadá, Irlanda, el Reino Unido, Australia, Alemania, India, Singapur y Japón —, con los clientes agrupados en América, Europa/Oriente Medio/África y Asia-Pacífico. Ninguno está en China continental, y no hay ninguna región de datos dentro del país a la que asignar un tenant. |
| Segundos factores sensibles | Los números de teléfono, los tokens biométricos y push y los identificadores de dispositivo recogidos de personas en China son información personal sensible según los artículos 28 y 29 de la PIPL (propósito específico, necesidad, consentimiento separado), y conservarlos en el extranjero es una transferencia transfronteriza según los artículos 38 a 40, que se suma a la notificación y el consentimiento de los artículos 13 y 23. |
| La puerta — una exposición de seguridad | Esta es la mitad que una comprobación de accesibilidad nunca ve. Duo es la puerta de acceso única delante de sus sistemas en China, de modo que su grafo de identidades y dispositivos y sus logs de acceso son un historial concentrado y sensible para la seguridad de quién puede llegar a qué. En el extranjero, eso es una exposición de gobernanza que puede implicar el tratamiento de «datos importantes» (重要数据) y deberes de MLPS / 等级保护 sobre el plano de control de la autenticación — no un problema de latencia. |
| Una superficie de inicio de sesión orientada a China | Una página de inicio de sesión o de alta servida a usuarios del continente es un servicio de información en internet, por lo que tiene un deber de registro ICP (备案) vinculado a un recurso de alojamiento en el continente. Un inicio de sesión respaldado por Duo que se ejecuta en infraestructura en el extranjero no ofrece ninguna vía propia de registro ICP. |
| La accesibilidad no es el eje | Que la solicitud de Duo se muestre rápido desde el continente es una cuestión operativa, no la cuestión del cumplimiento. Lo que lo decide es dónde residen los factores sensibles y los logs de acceso, y si la puerta está gobernada. 21YunBox le ayuda a mantener dentro del país los datos de identidad regulados, a registrar por ICP cualquier superficie pública de inicio de sesión y a entregarla de forma conforme — el 21YunBox Optimizer — por delante del Duo que ya utiliza. |
Lo que realmente contiene — las llaves de su entorno en China
Duo no es un recurso estático como una fuente o un script; es el plano de control de la autenticación de su operación en China, y concentra justo los datos que la ley china trata con más cuidado. El primer tipo es información personal sensible: los números de teléfono que la gente da de alta, los tokens de inscripción push y biométricos que vinculan un inicio de sesión a una persona concreta, y el estado de confianza del dispositivo — identificadores de dispositivo, sistema operativo, señales de estado y de ubicación — recogido de cada persona que autentica. El segundo tipo — la mitad que una comprobación de accesibilidad nunca ve — es el historial de accesos: los logs de quién se autenticó en qué sistema, desde qué dispositivo y cuándo. Como Duo se sitúa al frente de cada inicio de sesión, estos datos se recogen de forma continua y a gran escala en todo su entorno en China. Y como Cisco Duo es un servicio exclusivamente en la nube alojado en centros de datos en el extranjero, sin ninguna región en China continental, todo ello — los factores, el grafo de dispositivos y el log de acceso — se conserva y se trata en el extranjero por defecto.
Las puertas: residencia de los factores sensibles, la puerta como exposición de seguridad, consentimiento biométrico e ICP
La primera puerta es la residencia de los datos personales. Los números de teléfono, los tokens y los datos de dispositivo que Duo recoge de personas en China son datos personales según la Ley de Protección de Información Personal de China, y conservarlos en una región en el extranjero es una transferencia transfronteriza (数据出境). El deber recae en usted, el responsable del tratamiento, no en Cisco: los artículos 13 y 23 exigen notificación y una base para recoger los datos, y los artículos 38 a 40 exigen un mecanismo de transferencia para enviarlos al extranjero — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Como los segundos factores de Duo incluyen datos biométricos y números de teléfono, los artículos 28 y 29 de la PIPL elevan el listón: la información personal sensible exige un propósito específico, una prueba de necesidad y un consentimiento separado, no una casilla escondida. Y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo) exige que los datos personales generados en China se almacenen en el continente, algo que un tenant de MFA en el extranjero no puede satisfacer.
La segunda puerta es la que distingue una puerta de identidad de un SaaS corriente. Duo no es un almacén más de datos personales — es la puerta de acceso única delante de sus sistemas en China, de modo que su grafo de identidades y de estado de los dispositivos y sus logs de acceso son un historial concentrado y sensible para la seguridad de quién puede llegar a qué y desde dónde. Conservado en el extranjero, ese historial es a la vez una cuestión de datos transfronterizos y, para operaciones sensibles, puede implicar el tratamiento de «datos importantes» (重要数据) y los deberes de seguridad de datos vinculados a los sistemas que protegen infraestructuras críticas. El esquema de protección por niveles de China (MLPS, 等级保护) clasifica los sistemas de información según su impacto en la seguridad e impone obligaciones de protección graduadas; un plano de control de la autenticación que controla el acceso a todo un entorno en China es precisamente el tipo de sistema que atrae la atención bajo ese esquema. Trate la clasificación como un riesgo que confirmar con su asesoría legal y no como una etiqueta que reivindicar — lo esencial es que las llaves de su operación, situadas en el extranjero, son una cuestión de gobernanza que ninguna prueba de velocidad hará aflorar.
La tercera puerta es la superficie de inicio de sesión orientada a China. Si publica una página de inicio de sesión o de alta para usuarios del continente, está operando un servicio público de información en internet, y eso depende de un deber de registro ICP (ICP 备案) vinculado a un recurso de alojamiento situado físicamente dentro del continente. Un flujo de inicio de sesión respaldado por un servicio en el extranjero se ejecuta en infraestructura fuera del país, así que no hay nada en él sobre lo que registrar — ajustar el stack no crea la base en el continente que un registro necesita.
Esto, una comprobación de accesibilidad nunca lo ve
Duo no es el tipo de servicio cuyo cumplimiento pueda juzgarse por si aparece la solicitud — la exposición es más silenciosa y más duradera que una carga lenta. Aunque la solicitud de Duo se abriera al instante en todos los teléfonos de China, usarlo seguiría situando fuera del país los segundos factores sensibles de sus usuarios, el estado de sus dispositivos y el log de acceso completo de quién entró en su entorno en China, en el único servicio que controla el acceso a todo lo demás. Una prueba de accesibilidad responde a «¿volvió la solicitud?»; es ciega a dónde quedan almacenados los tokens biométricos, los números de teléfono y los logs de acceso, a si el plano de control de la autenticación está gobernado y a quién puede conservarlos legalmente. A lo que responde la ley china es a dónde residen los datos y a si la puerta está gobernada, no a la rapidez con que llega la solicitud.
Esto es un mapa de riesgo, no un veredicto de que Cisco Duo esté «bloqueado» o sea «ilegal» en China. Qué deberes afectan a su caso depende de su entidad, de qué factores recoge y de quién, de su papel según la ley china y de si es usted un operador de infraestructuras de información críticas — conviene concretar los detalles con su asesoría legal antes de que sus inicios de sesión en China dependan de ello.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de gestionar la identidad y el acceso de una operación en China, y se sitúa por delante del Duo que su equipo ya utiliza — sin reconstruir, sin una segunda herramienta, sin migrar.
Primero, cartografiar: nuestro equipo de China inventaría lo que contiene su tenant de Duo — los factores dados de alta y los tokens biométricos, el estado de confianza de los dispositivos, los logs de acceso y cualquier superficie de inicio de sesión o de alta orientada a China —, establece dónde está alojado (un centro de datos de Duo en el extranjero), la situación ICP de cualquier página pública de inicio de sesión, si el plano de control de la autenticación es relevante a efectos de MLPS y la base de consentimiento y de residencia en la que se apoya cada flujo. Nosotros construimos el panorama técnico; las conclusiones legales se concretan con la asesoría legal.
Después, localizar / gobernar: le ayudamos a mantener los datos de identidad regulados — los segundos factores sensibles y los logs de acceso — en una ruta legal dentro del país, a obtener la notificación y el consentimiento de los artículos 13 y 23, a tratar los factores biométricos y telefónicos como información personal sensible según los artículos 28 y 29, y a cumplir los deberes de MLPS y de datos importantes vinculados a la puerta que protege su entorno en China. Cuando la localización es obligatoria y un servicio de MFA en el extranjero no puede cumplirla, eso puede significar un diseño de autenticación residente para la operación en China en lugar de dejar las llaves en el extranjero. Localizar significa mantener los datos en una ruta dentro del país — nunca una vía que, de todos modos, los envíe al extranjero.
Por último, entregar: cualquier superficie pública de inicio de sesión o de alta orientada a China es un servicio de información en internet, por lo que tiene un deber de registro ICP vinculado a un alojamiento en el continente y necesita una entrega conforme dentro del país. 21YunBox la pone en marcha — el 21YunBox Optimizer — por delante de lo que ya utiliza, para que sirva a sus usuarios en China de forma legal y conforme. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión — mantenemos dentro del país lo que la ley dice que debe quedarse, entregamos el resto de forma conforme desde dentro del continente y nunca trasladamos datos personales a través de la frontera subrepticiamente. Hacer que una puerta en el extranjero sea simplemente accesible no es la respuesta; la respuesta es mantener dentro del país los datos de identidad regulados, gobernar el plano de control de la autenticación, registrar por ICP la superficie de inicio de sesión y entregarla de forma conforme. 21YunBox es una capa de cumplimiento y un socio del stack de identidad que ya utiliza, no un competidor.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Protección de Información Personal de China (PIPL)
- La Ley de Ciberseguridad de China
Preguntas frecuentes
¿Tiene Cisco Duo un centro de datos en China continental?
No. La propia página Security and Reliability de Duo enumera sus centros de datos en nueve países — Estados Unidos, Canadá, Irlanda, el Reino Unido, Australia, Alemania, India, Singapur y Japón —, y los clientes se agrupan en América, EMEA y Asia-Pacífico. Ninguno es una región de datos en China continental, así que los segundos factores y los logs de acceso de sus usuarios en China residen en el extranjero.
Si la solicitud de Duo carga bien desde China, ¿cumplimos?
No — la accesibilidad no es el eje del cumplimiento. Incluso con una solicitud instantánea, los números de teléfono, los tokens push y biométricos, el estado de los dispositivos y el log de acceso de cada inicio de sesión siguen residiendo en una región en el extranjero, y la puerta que protege su entorno en China sigue sin gobernarse conforme a la ley china. Lo que lo decide es dónde residen esos datos y si el plano de control está gobernado.
¿Por qué importan más según la ley china los factores de MFA biométricos y push?
Los datos biométricos y los números de teléfono son información personal sensible según los artículos 28 y 29 de la PIPL, que añaden una prueba de propósito específico, necesidad y consentimiento separado al mecanismo transfronterizo de los artículos 38 a 40. Como Duo se sitúa al frente de cada inicio de sesión, estos factores sensibles se recogen a gran escala, lo que eleva el listón en lugar de rebajarlo.


