Cisco Duo fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Cisco Duo est un service d'authentification multifacteur et de confiance d'appareil exclusivement cloud : les seconds facteurs de vos utilisateurs en Chine — numéros de téléphone, jetons biométriques et push, posture de l'appareil — et le journal d'accès de chaque connexion résident dans les centres de données à l'étranger de Duo, aucun en Chine continentale. Un regard, d'abord sous l'angle de la conformité, sur les portes de la résidence, du transfert transfrontalier et de l'ICP.
Cisco Duo fonctionne-t-il en Chine ?
La question n'est pas de savoir si l'invite Duo se charge depuis Shanghai — c'est que Cisco Duo est la porte d'accès unique devant tout votre périmètre chinois, et qu'il détient les données les plus sensibles de cette porte à l'étranger.
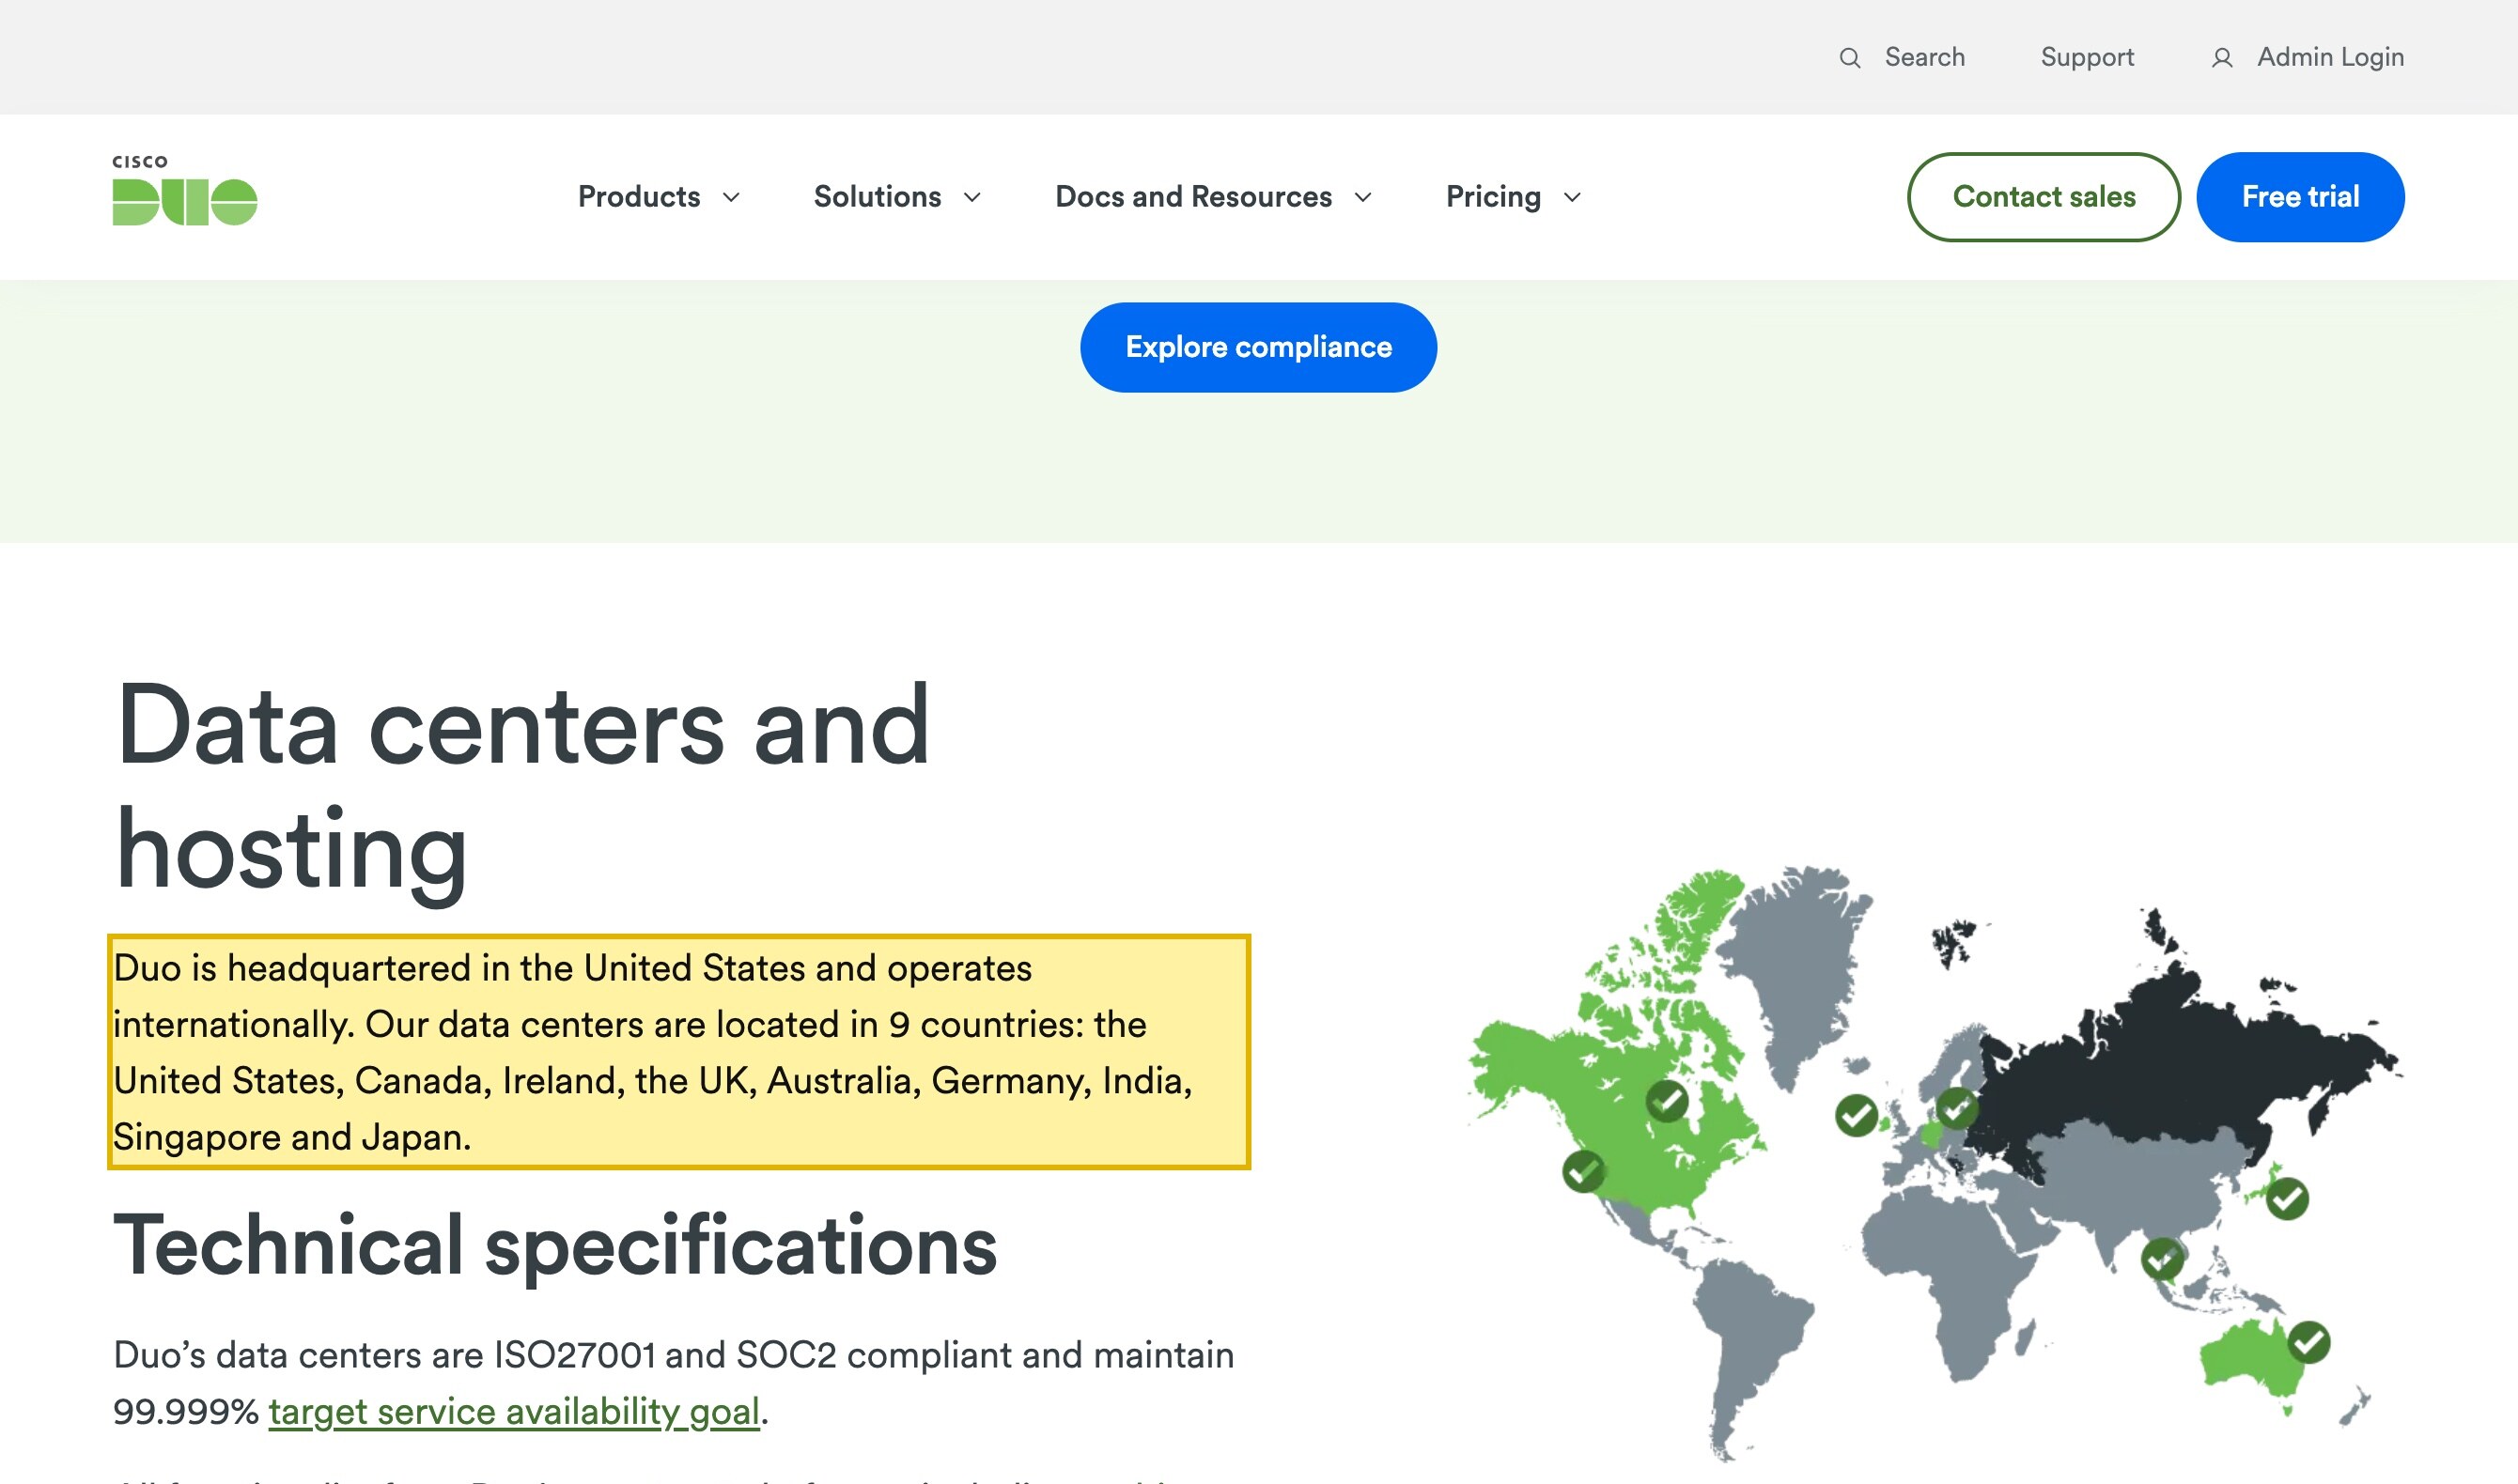
Les seconds facteurs de Duo — numéros de téléphone, jetons d'enrôlement push et biométriques et posture d'appareil — sont des informations personnelles sensibles (articles 28 et 29 de la PIPL), et les détenir dans les centres de données à l'étranger de Duo est un transfert transfrontalier au titre des articles 38 à 40. La propre page de sécurité de Duo énumère des centres de données dans neuf pays, aucun en Chine continentale.
L'exposition distinctive qu'un test d'accessibilité ne voit jamais : le graphe d'identité et de posture d'appareil plus le journal d'accès de qui est entré dans quel système concentrent, à l'étranger, le plan de contrôle qui garde tout — une question de gouvernance de sécurité et de MLPS (等级保护), non de latence.
Aperçu de conformité
- ! Les facteurs MFA — téléphone, jetons push/biométriques, posture d'appareil — sont des informations personnelles sensibles
- ✕ SaaS cloud ; centres de données dans 9 pays, aucun en Chine continentale — à l'étranger
- ! C'est la porte de connexion unique : identité, données d'appareil et journaux d'accès résident à l'étranger
- ! La porte gardant votre périmètre chinois est une exposition MLPS / de gouvernance de sécurité
- ! Toute surface de connexion ou d'inscription tournée vers la Chine porte une obligation de déclaration ICP
- ✓ 21YunBox cartographie ce qu'il détient, gouverne la base transfrontalière, diffuse sur le territoire
Ce que la documentation officielle de Cisco Duo dit de la Chine
| Fait | Source primaire |
|---|---|
| Dans les propres termes de Cisco Duo : “Our data centers are located in 9 countries: the United States, Canada, Ireland, the UK, Australia, Germany, India, Singapore and Japan.” Aucun ne se trouve en Chine continentale. | Cisco Duo — Security and reliability (Data centers and hosting), consulté le 2026-10-12 |
| Duo regroupe les clients en trois emplacements — Amériques ; Europe, Moyen-Orient, Afrique ; et Asie-Pacifique — chacun servi uniquement par ces centres de données à l'étranger (l'Asie-Pacifique depuis l'Australie, le Japon, Singapour, l'Irlande, le Royaume-Uni et l'Inde). Il n'existe aucune région de données en Chine continentale à laquelle affecter un tenant. | Cisco Duo — Security and reliability (Where is my data center?), consulté le 2026-10-12 |
| Les seconds facteurs biométriques et téléphoniques sont des informations personnelles sensibles : les articles 28 et 29 de la PIPL exigent une finalité précise, une nécessité et un consentement distinct, et les articles 38 à 40 exigent un mécanisme de transfert légal (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) pour les envoyer à l'étranger. | Loi sur la protection des informations personnelles (PIPL), articles 28 et 29 et 38 à 40 |
| Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité impose que les informations personnelles générées en Chine soient stockées sur le continent — ce qu'un tenant MFA à l'étranger ne peut satisfaire — et le plan de contrôle d'authentification peut attirer des obligations MLPS (等级保护) et de données importantes (重要数据). | Loi sur la cybersécurité de la RPC, article 39 (anciennement l'article 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 12 octobre 2026.
Pour une entreprise qui s’appuie sur Cisco Duo pour protéger une opération en Chine continentale, la question décisive n’est pas la rapidité d’apparition de l’invite Duo sur un téléphone à Shanghai. C’est de savoir où les données derrière cette invite ont le droit de résider — car Duo n’est pas seulement une page qui se charge, c’est la porte unique devant tout le reste. L’authentification multifacteur et la confiance d’appareil se placent à l’avant de chaque connexion à votre périmètre chinois et, pour accomplir ce travail, Duo détient les données les plus sensibles en matière d’accès que vous possédiez : les numéros de téléphone, les jetons d’enrôlement push et biométriques, et la posture d’appareil des personnes que vous authentifiez, ainsi que les journaux d’accès qui enregistrent qui est entré dans quel système, depuis quel appareil et quand. Cisco Duo est un service exclusivement cloud ; sa propre page de sécurité énumère des centres de données dans neuf pays, aucun en Chine continentale — de sorte que ces seconds facteurs et ce journal d’accès sont détenus et traités à l’étranger. C’est donc d’abord une question de risque de conformité, non de performance.
Cisco Duo en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Duo — et au regard du droit chinois |
|---|---|
| Ce qu'il détient | Les données derrière la porte de votre périmètre chinois : les seconds facteurs de tous ceux que vous authentifiez — numéros de téléphone, jetons d'enrôlement push et biométriques ; la posture de confiance d'appareil (identifiants d'appareil, système d'exploitation, état de santé, signaux de localisation) ; et les journaux d'accès qui enregistrent qui s'est connecté à quel système, depuis quel appareil et quand. |
| Où il s'exécute | Duo est un service exclusivement cloud. Sa propre page énumère des centres de données dans neuf pays — États-Unis, Canada, Irlande, Royaume-Uni, Australie, Allemagne, Inde, Singapour et Japon — avec les clients regroupés en Amériques, Europe/Moyen-Orient/Afrique et Asie-Pacifique. Aucun ne se trouve en Chine continentale, et il n'existe aucune région de données sur le territoire à laquelle affecter un tenant. |
| Seconds facteurs sensibles | Les numéros de téléphone, jetons biométriques et push et identifiants d'appareil collectés auprès de personnes en Chine sont des informations personnelles sensibles au titre des articles 28 et 29 de la PIPL (finalité précise, nécessité, consentement distinct), et les détenir à l'étranger est un transfert transfrontalier au titre des articles 38 à 40, superposé à l'information et au consentement des articles 13/23. |
| La porte — une exposition de sécurité | C'est la moitié qu'une vérification d'accessibilité ne voit jamais. Duo est la porte d'accès unique devant vos systèmes chinois, de sorte que son graphe d'identité/d'appareil et ses journaux d'accès sont un enregistrement concentré et sensible du point de vue de la sécurité de qui peut atteindre quoi. À l'étranger, c'est une exposition de gouvernance qui peut mettre en jeu le traitement des « données importantes » (重要数据) et des obligations MLPS / 等级保护 sur le plan de contrôle d'authentification — non un problème de latence. |
| Une surface de connexion tournée vers la Chine | Une page de connexion ou d'inscription servie aux utilisateurs du continent est un service d'information sur Internet, elle porte donc une obligation de déclaration ICP (备案) liée à une ressource d'hébergement sur le continent. Une connexion adossée à Duo s'exécutant sur une infrastructure à l'étranger n'offre aucune voie de déclaration ICP propre. |
| L'accessibilité n'est pas l'axe | Que l'invite Duo s'affiche rapidement depuis le continent relève de l'exploitation, non de la question de conformité. Ce qui la détermine, c'est où résident les facteurs sensibles et les journaux d'accès, et si la porte est gouvernée. 21YunBox vous aide à maintenir les données d'identité réglementées sur le territoire, à déclarer (ICP) toute surface de connexion publique et à la diffuser en conformité — le 21YunBox Optimizer — devant le Duo que vous exploitez déjà. |
Ce qu’il détient réellement — les clés de votre périmètre chinois
Duo n’est pas une ressource statique comme une police ou un script ; c’est le plan de contrôle d’authentification de votre opération en Chine, et il concentre exactement les données que le droit chinois traite avec le plus de soin. Le premier type, ce sont les informations personnelles sensibles : les numéros de téléphone que les gens enregistrent, les jetons d’enrôlement push et biométriques qui lient une connexion à un humain précis, et la posture de confiance d’appareil — identifiants d’appareil, système d’exploitation, signaux de santé et de localisation — recueillis auprès de chaque personne que vous authentifiez. Le second type — la moitié qu’une vérification d’accessibilité ne voit jamais — c’est l’enregistrement d’accès : les journaux de qui s’est authentifié dans quel système, depuis quel appareil et quand. Parce que Duo se trouve à l’avant de chaque connexion, ces données sont collectées en continu et à grande échelle sur tout votre périmètre chinois. Et parce que Cisco Duo est un service exclusivement cloud hébergé dans des centres de données à l’étranger, sans région en Chine continentale, l’ensemble — les facteurs, le graphe d’appareils et le journal d’accès — est détenu et traité à l’étranger par défaut.
Les portes : résidence des facteurs sensibles, la porte comme exposition de sécurité, consentement biométrique et ICP
La première porte est la résidence des informations personnelles. Les numéros de téléphone, jetons et données d’appareil que Duo collecte auprès de personnes en Chine sont des informations personnelles au titre de la loi chinoise sur la protection des informations personnelles, et les détenir dans une région à l’étranger est un transfert transfrontalier (数据出境). L’obligation retombe sur vous, le responsable de traitement, non sur Cisco : les articles 13 et 23 exigent une information et une base pour collecter les données, et les articles 38 à 40 exigent un mécanisme de transfert pour les envoyer à l’étranger — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Parce que les seconds facteurs de Duo incluent des données biométriques et des numéros de téléphone, les articles 28 et 29 de la PIPL relèvent le niveau d’exigence : les informations personnelles sensibles demandent une finalité précise, un test de nécessité et un consentement distinct, non une case à cocher enfouie. Et pour un opérateur d’infrastructure d’information critique ou un responsable de traitement à grand volume, l’article 39 de la loi sur la cybersécurité (anciennement l’article 37 — l’amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l’article de localisation des données de 37 à 39, sans en changer la substance) impose que les informations personnelles générées en Chine soient stockées sur le continent, ce qu’un tenant MFA à l’étranger ne peut satisfaire.
La deuxième porte est celle qui distingue une porte d’identité d’un SaaS ordinaire. Duo n’est pas seulement un dépôt de données personnelles de plus — c’est la porte d’accès unique devant vos systèmes chinois, de sorte que son graphe d’identité et de posture d’appareil et ses journaux d’accès sont un enregistrement concentré et sensible du point de vue de la sécurité de qui peut atteindre quoi, et d’où. Détenu à l’étranger, cet enregistrement est à la fois un enjeu de données transfrontalières et, pour les opérations sensibles, peut mettre en jeu le traitement des « données importantes » (重要数据) et les obligations de sécurité des données qui s’attachent aux systèmes gardant l’infrastructure critique. Le système chinois de protection à plusieurs niveaux (MLPS, 等级保护) classe les systèmes d’information selon leur impact de sécurité et impose des obligations de protection graduées ; un plan de contrôle d’authentification qui garde l’accès à un périmètre chinois entier est précisément le genre de système qui attire l’attention à ce titre. Traitez la classification comme un risque à confirmer avec un conseil plutôt que comme une étiquette à revendiquer — le point est que les clés de votre opération, résidant à l’étranger, sont une question de gouvernance qu’un test de vitesse ne fera jamais apparaître.
La troisième porte est la surface de connexion tournée vers la Chine. Si vous publiez une page de connexion ou d’inscription aux utilisateurs du continent, vous exploitez un service d’information sur Internet public, et cela déclenche une obligation de déclaration ICP (ICP 备案) liée à une ressource d’hébergement physiquement à l’intérieur du continent. Un flux de connexion adossé à un service à l’étranger s’exécute sur une infrastructure à l’étranger ; il n’y a donc rien à quoi rattacher une déclaration — optimiser le stack ne crée pas l’assise sur le continent qu’exige une déclaration.
Une vérification d’accessibilité ne voit jamais cela
Duo n’est pas le genre de service dont on peut juger la conformité à la vitesse d’apparition de l’invite — l’exposition est plus silencieuse et plus durable qu’un affichage lent. Même si l’invite Duo s’ouvrait instantanément sur chaque téléphone en Chine, l’utiliser placerait tout de même les seconds facteurs sensibles de vos utilisateurs, leur posture d’appareil et le journal d’accès complet de qui est entré dans votre périmètre chinois hors du pays, dans le service unique qui garde tout le reste. Un test d’accessibilité répond à « l’invite est-elle revenue ? » ; il est aveugle à l’endroit où viennent reposer les jetons biométriques, les numéros de téléphone et les journaux d’accès, au fait que le plan de contrôle d’authentification soit gouverné, et à qui est légalement autorisé à les détenir. Où résident les données et si la porte est gouvernée — non la vitesse d’arrivée de l’invite — voilà ce à quoi le droit chinois répond.
Il s’agit d’une image des risques, pas d’un verdict selon lequel Cisco Duo serait « bloqué » ou « illégal » en Chine. Quelles obligations frappent votre cas dépend de votre entité, des facteurs que vous collectez et auprès de qui, de votre rôle au regard du droit chinois, et du fait que vous soyez ou non opérateur d’infrastructure d’information critique — mieux vaut régler les détails avec un conseil avant que vos connexions en Chine n’en dépendent.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’assurer l’identité et l’accès pour une opération en Chine, et elle se place devant le Duo que votre équipe utilise déjà — sans reconstruction, sans second outil, sans migration.
D’abord, cartographier : notre équipe Chine inventorie ce que contient votre tenant Duo — les facteurs enregistrés et jetons biométriques, la posture de confiance d’appareil, les journaux d’accès, et toute surface de connexion ou d’inscription tournée vers la Chine — établit où c’est hébergé (un centre de données Duo à l’étranger), le statut ICP de toute page de connexion publique, si le plan de contrôle d’authentification relève du MLPS, et la base de consentement et de résidence sur laquelle repose chaque flux. Nous construisons l’image technique ; les conclusions juridiques se règlent avec un conseil.
Ensuite, localiser / gouverner : nous vous aidons à maintenir les données d’identité réglementées — les seconds facteurs sensibles et les journaux d’accès — sur une voie légale sur le territoire, à obtenir l’information et le consentement des articles 13/23, à traiter les facteurs biométriques et téléphoniques comme des informations personnelles sensibles au titre des articles 28 et 29, et à honorer les obligations MLPS et de données importantes qui s’attachent à la porte gardant votre périmètre chinois. Là où la localisation est obligatoire et qu’un service MFA à l’étranger ne peut la satisfaire, cela peut signifier une conception d’authentification résidente pour l’opération en Chine plutôt que de laisser les clés à l’étranger. Localiser signifie garder les données sur une voie sur le territoire — jamais une voie qui les expédierait malgré tout à l’étranger.
Enfin, diffuser : toute surface de connexion ou d’inscription publique tournée vers la Chine est un service d’information sur Internet, elle porte donc une obligation de déclaration ICP liée à un hébergement sur le continent et a besoin d’une diffusion conforme, sur le territoire. 21YunBox met cela en place — le 21YunBox Optimizer — devant ce que vous exploitez déjà, afin qu’il serve vos utilisateurs en Chine de manière légale et conforme. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte — nous conservons sur le territoire ce que la loi impose d’y garder, diffusons le reste en conformité depuis l’intérieur du continent, et ne déplaçons jamais d’informations personnelles de l’autre côté de la frontière par furtivité. Rendre une porte à l’étranger simplement accessible n’est pas la réponse ; garder les données d’identité réglementées sur le territoire, gouverner le plan de contrôle d’authentification, déclarer (ICP) la surface de connexion et la diffuser en conformité, l’est. 21YunBox est une couche de conformité et un partenaire du stack d’identité que vous exploitez déjà, non un concurrent.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la protection des informations personnelles (PIPL)
- La loi chinoise sur la cybersécurité
Questions fréquentes
Cisco Duo dispose-t-il d'un centre de données en Chine continentale ?
Non. La propre page Security and Reliability de Duo énumère ses centres de données dans neuf pays — États-Unis, Canada, Irlande, Royaume-Uni, Australie, Allemagne, Inde, Singapour et Japon — et les clients sont regroupés en Amériques, EMEA et Asie-Pacifique. Aucun n'est une région de données en Chine continentale, de sorte que les seconds facteurs et journaux d'accès de vos utilisateurs en Chine résident à l'étranger.
Si l'invite Duo se charge bien depuis la Chine, sommes-nous conformes ?
Non — l'accessibilité n'est pas l'axe de conformité. Même avec une invite instantanée, les numéros de téléphone, jetons push et biométriques, la posture d'appareil et le journal d'accès de chaque connexion résident toujours dans une région à l'étranger, et la porte qui garde votre périmètre chinois reste non gouvernée au regard du droit chinois. Où résident ces données et si le plan de contrôle est gouverné, voilà ce qui le décide.
Pourquoi les facteurs MFA biométriques et push comptent-ils davantage au regard du droit chinois ?
Les données biométriques et les numéros de téléphone sont des informations personnelles sensibles au titre des articles 28 et 29 de la PIPL, qui ajoutent un test de finalité précise, de nécessité et de consentement distinct par-dessus le mécanisme transfrontalier des articles 38 à 40. Parce que Duo se trouve à l'avant de chaque connexion, ces facteurs sensibles sont collectés à grande échelle, ce qui relève le niveau d'exigence plutôt que de l'abaisser.


