Funktioniert Cisco Duo in China? Datenresidenz, ICP & Grenzregeln
Cisco Duo ist reine Cloud-MFA und Device Trust: Die zweiten Faktoren Ihrer China-Nutzer — Telefonnummern, biometrische und Push-Tokens, Geräte-Posture — und das Zugriffslog jeder Anmeldung ruhen in Duos Offshore-Rechenzentren, keines in Festlandchina. Ein Compliance-zuerst-Blick auf die Residenz-, Grenzübertritts- und ICP-Türen.
Funktioniert Cisco Duo in China?
Die Frage ist nicht, ob der Duo-Prompt aus Shanghai lädt — sie ist, dass Cisco Duo das einzige Zugriffs-Tor vor Ihrem ganzen China-Bestand ist und die sensibelsten Daten dieses Tors offshore hält.
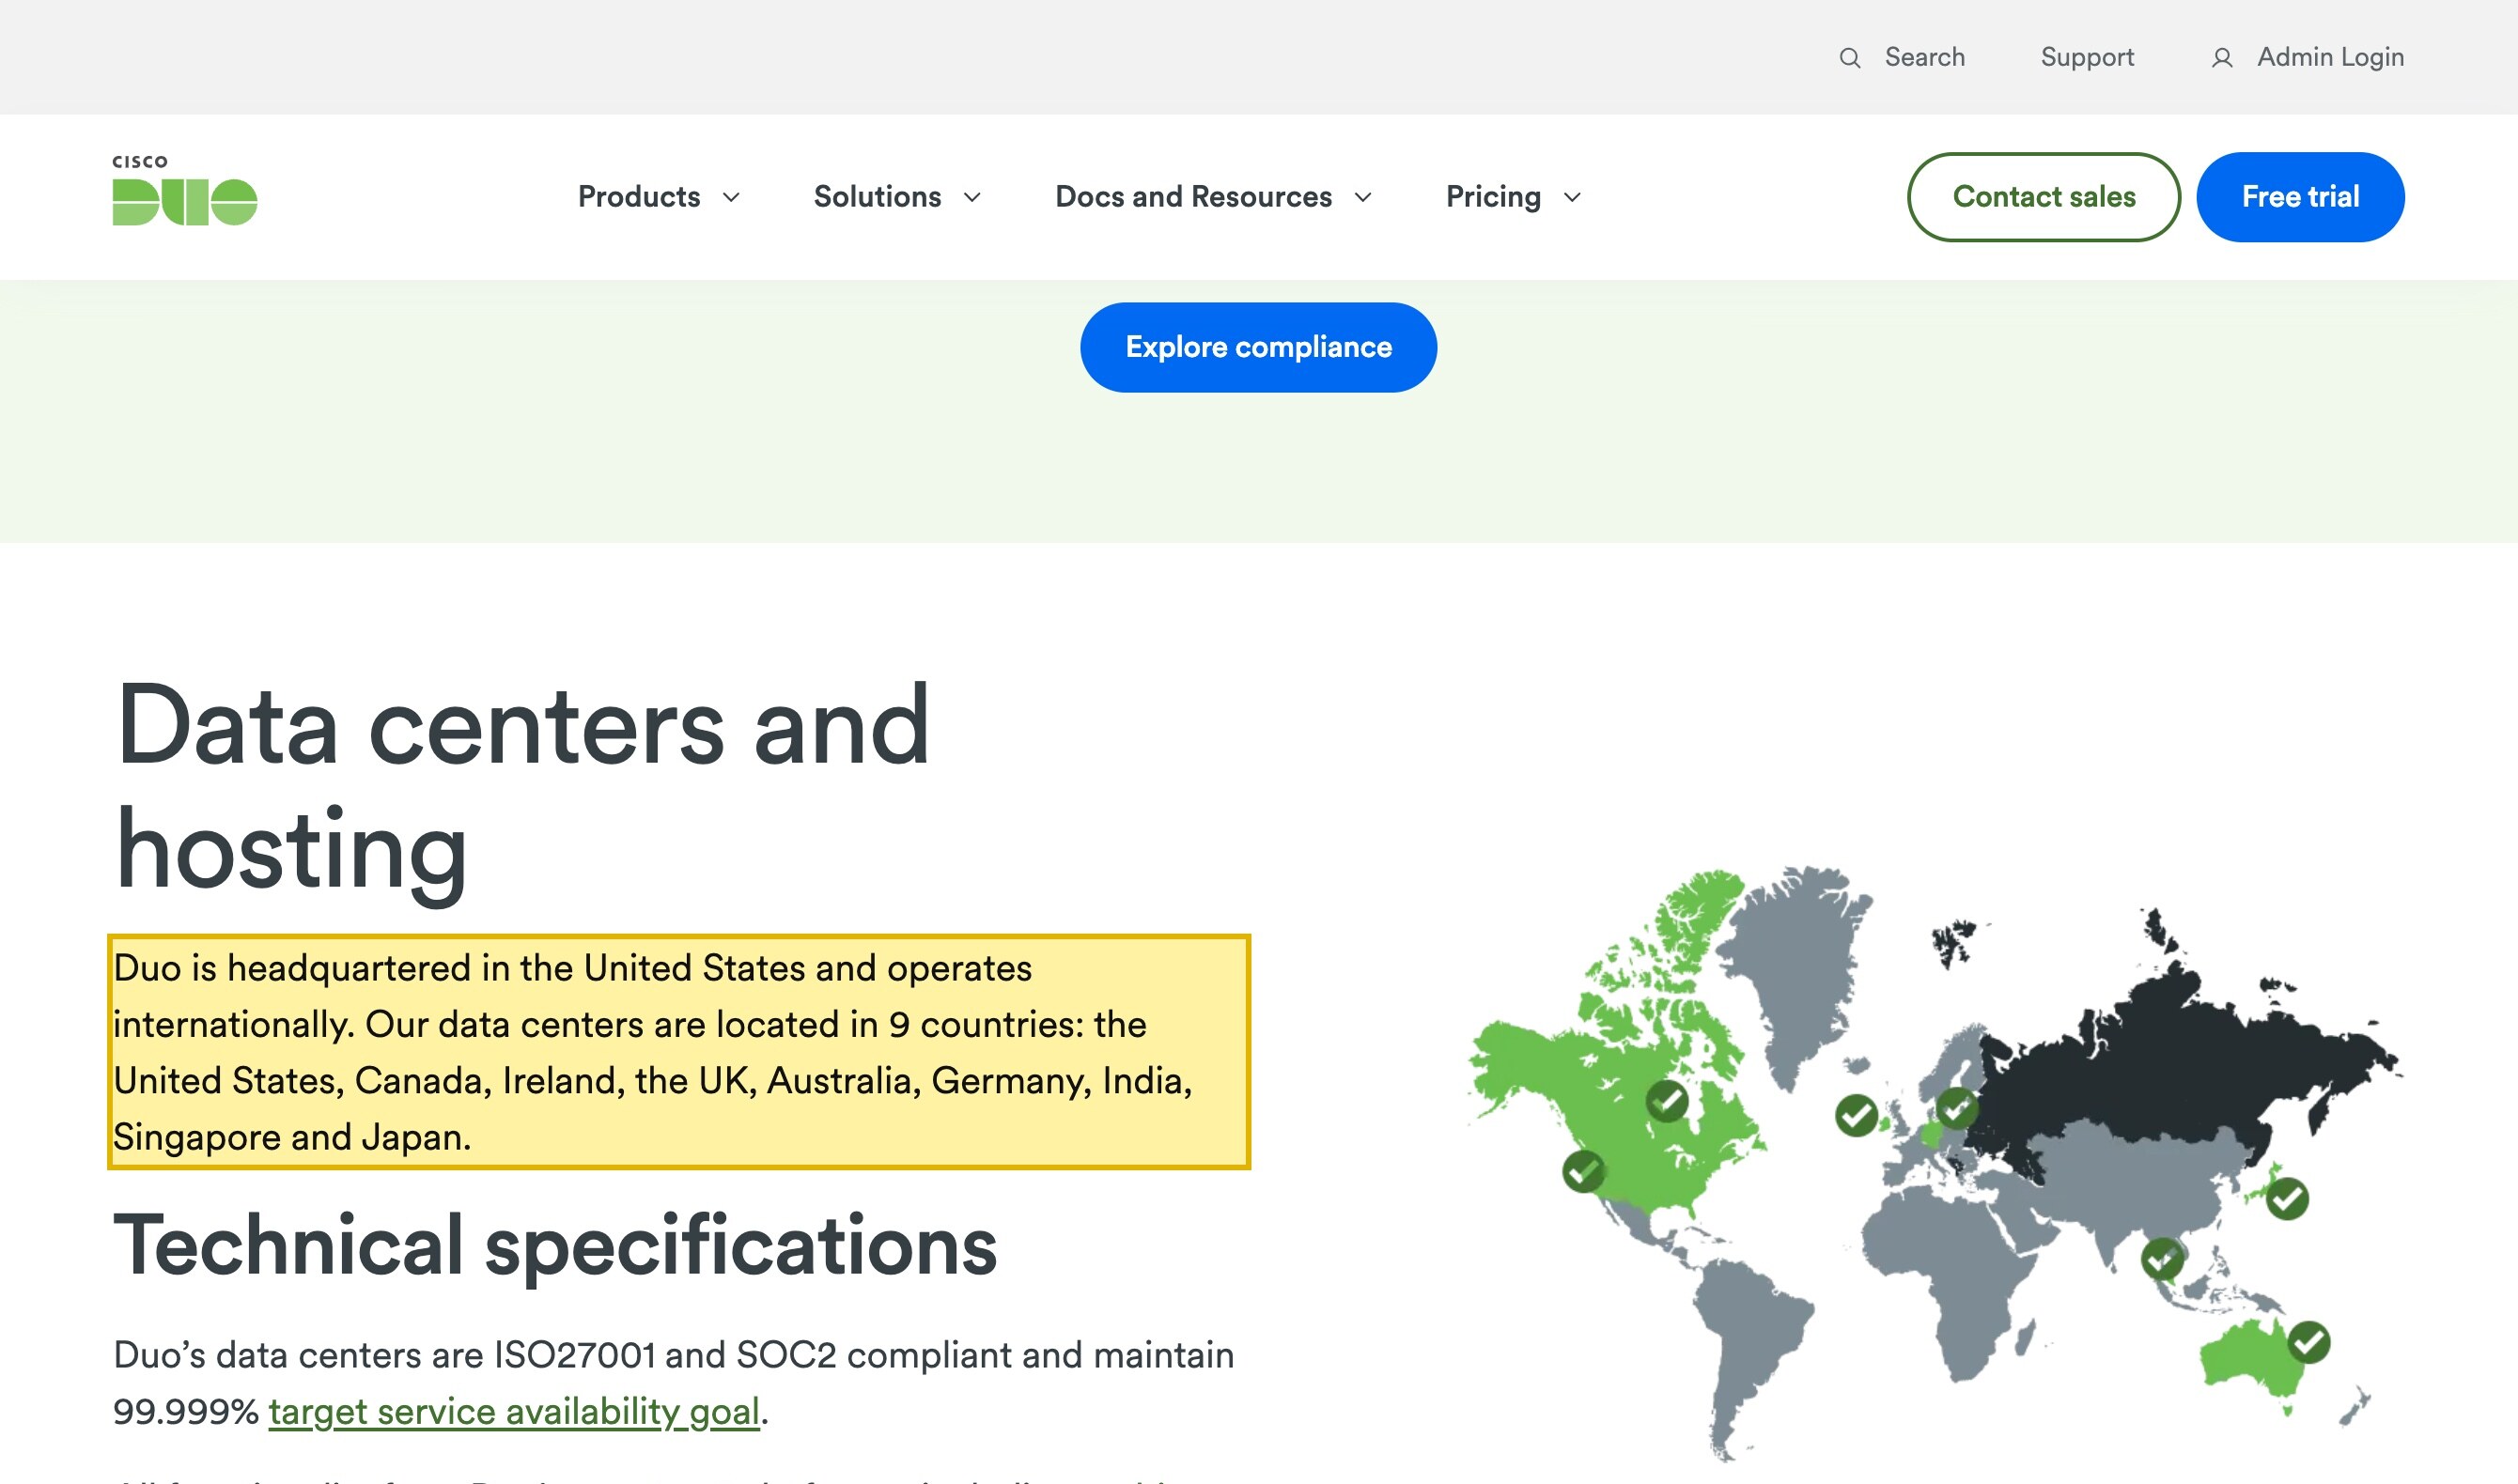
Duos zweite Faktoren — Telefonnummern, Push- und biometrische Enrollment-Tokens und Geräte-Posture — sind sensible personenbezogene Information (PIPL Artikel 28–29), und sie in Duos Offshore-Rechenzentren zu halten ist ein Grenztransfer nach Artikel 38–40. Duos eigene Security-Seite listet Rechenzentren in neun Ländern, keines in Festlandchina.
Die charakteristische Exponierung, die ein Erreichbarkeits-Test nie sieht: Der Identitäts- und Geräte-Posture-Graph plus das Zugriffslog, wer welches System betrat, konzentrieren offshore die Steuerungsebene, die alles bewacht — eine Sicherheits-Governance- und MLPS-(等级保护-)Frage, keine Latenz-Frage.
Compliance-Momentaufnahme
- ! MFA-Faktoren — Telefon, Push-/biometrische Tokens, Geräte-Posture — sind sensible PI
- ✕ Cloud-SaaS; Rechenzentren in 9 Ländern, keines in Festlandchina — offshore
- ! Es ist das einzige Login-Tor: Identität, Gerätedaten und Zugriffslogs sitzen offshore
- ! Das Tor, das Ihren China-Bestand bewacht, ist eine MLPS-/Sicherheits-Governance-Exponierung
- ! Jede auf China ausgerichtete Login- oder Registrierungs-Oberfläche trägt eine ICP-Beian-Pflicht
- ✓ 21YunBox kartiert, was es hält, steuert die Grenzübertritts-Grundlage, liefert im Inland aus
Was die offizielle Cisco Duo-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In Cisco Duos eigenen Worten: „Our data centers are located in 9 countries: the United States, Canada, Ireland, the UK, Australia, Germany, India, Singapore and Japan.“ Keines liegt in Festlandchina. | Cisco Duo — Security and reliability (Data centers and hosting), abgerufen 2026-10-12 |
| Duo gruppiert Kunden in drei Standorte — Amerika; Europa, Naher Osten, Afrika; und Asien-Pazifik — jeder nur von diesen Offshore-Rechenzentren bedient (Asien-Pazifik aus Australien, Japan, Singapur, Irland, dem UK und Indien). Es gibt keine Festlandchina-Datenregion, der ein Mandant zuzuweisen wäre. | Cisco Duo — Security and reliability (Where is my data center?), abgerufen 2026-10-12 |
| Biometrische und telefonbasierte zweite Faktoren sind sensible personenbezogene Information: PIPL Artikel 28–29 erfordern einen spezifischen Zweck, Notwendigkeit und gesonderte Einwilligung, und Artikel 38–40 erfordern einen rechtmäßigen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung), um sie ins Ausland zu senden. | Personal Information Protection Law (PIPL), Articles 28–29 and 38–40 |
| Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37), dass in China erzeugte personenbezogene Information im Festland gespeichert wird — was ein Offshore-MFA-Mandant nicht erfüllen kann — und die Authentifizierungs-Steuerungsebene kann MLPS-(等级保护-)und Wichtige-Daten-(重要数据-)Pflichten nach sich ziehen. | Cybersecurity Law of the PRC, Article 39 (formerly Article 37) |
Quellen vom 21YunBox Compliance-Team am 12. Oktober 2026 geprüft.
Für ein Unternehmen, das sich auf Cisco Duo stützt, um einen Festlandchina-Betrieb zu schützen, ist die entscheidende Frage nicht, wie schnell der Duo-Prompt auf einem Telefon in Shanghai erscheint. Sie ist, wo die Daten hinter diesem Prompt leben dürfen — denn Duo ist nicht bloß eine Seite, die lädt, es ist das einzige Tor vor allem anderen. Multi-Faktor-Authentifizierung und Device Trust sitzen an der Front jeder Anmeldung an Ihren China-Bestand, und um diese Aufgabe zu erfüllen, hält Duo die zugriffs-sensibelsten Daten, die Sie haben: die Telefonnummern, Push- und biometrischen Enrollment-Tokens und Geräte-Posture der Menschen, die Sie authentifizieren, und die Zugriffslogs, die aufzeichnen, wer welches System betrat, von welchem Gerät und wann. Cisco Duo ist ein reiner Cloud-Dienst; seine eigene Security-Seite listet Rechenzentren in neun Ländern, keines innerhalb Festlandchinas — diese zweiten Faktoren und dieses Zugriffslog werden also im Ausland gehalten und verarbeitet. Das macht dies zuerst zu einer Compliance-Risiko-Frage, nicht zu einer Performance-Frage.
Cisco Duo in China auf einen Blick
| Was es entscheidet | In Duos eigenen Worten — und Chinas Recht |
|---|---|
| Was es hält | Die Daten hinter dem Tor zu Ihrem China-Bestand: die zweiten Faktoren jedes, den Sie authentifizieren — Telefonnummern, Push- und biometrische Enrollment-Tokens; die Device-Trust-Posture (Geräte-IDs, OS, Health, Standort-Signale); und die Zugriffslogs, die aufzeichnen, wer sich an welches System anmeldete, von welchem Gerät und wann. |
| Wo es läuft | Duo ist ein reiner Cloud-Dienst. Seine eigene Seite listet Rechenzentren in neun Ländern — den USA, Kanada, Irland, dem UK, Australien, Deutschland, Indien, Singapur und Japan — mit Kunden, gruppiert in Amerika, Europa/Naher Osten/Afrika und Asien-Pazifik. Keines liegt innerhalb Festlandchinas, und es gibt keine inländische Datenregion, der ein Mandant zuzuweisen wäre. |
| Sensible zweite Faktoren | Telefonnummern, biometrische und Push-Tokens und Geräte-IDs, die von Menschen in China erhoben werden, sind sensible personenbezogene Information nach PIPL Artikel 28–29 (spezifischer Zweck, Notwendigkeit, gesonderte Einwilligung), und sie offshore zu halten ist ein Grenztransfer nach Artikel 38–40, geschichtet auf die Mitteilung und Einwilligung nach Artikel 13/23. |
| Das Tor — eine Sicherheits-Exponierung | Dies ist die Hälfte, die eine Erreichbarkeits-Prüfung nie sieht. Duo ist das einzige Zugriffs-Tor vor Ihren China-Systemen, sein Identitäts-/Geräte-Graph und seine Zugriffslogs sind also ein konzentrierter, sicherheits-sensibler Datensatz darüber, wer was erreichen kann. Offshore ist das eine Governance-Exponierung, die „wichtige Daten“ (重要数据)-Handhabung und MLPS / 等级保护-Pflichten auf der Authentifizierungs-Steuerungsebene betreffen kann — kein Latenz-Problem. |
| Eine auf China ausgerichtete Login-Oberfläche | Eine an Festland-Nutzer bediente Login- oder Registrierungs-Seite ist ein Internet-Informationsdienst, sie trägt also eine ICP-Beian-(备案-)Pflicht, gebunden an eine Festland-Hosting-Ressource. Ein Duo-gestütztes Login, das auf Offshore-Infrastruktur läuft, bietet keinen eigenen ICP-Melde-Weg. |
| Erreichbarkeit ist nicht die Achse | Ob der Duo-Prompt vom Festland schnell aufbaut, ist operativ, nicht die Compliance-Frage. Was es entscheidet, ist, wo die sensiblen Faktoren und Zugriffslogs leben und ob das Tor gesteuert wird. 21YunBox hilft Ihnen, die regulierten Identitätsdaten im Inland zu halten, jede öffentliche Login-Oberfläche per ICP zu melden und sie rechtskonform auszuliefern — der 21YunBox Optimizer — vor dem Duo, das Sie bereits betreiben. |
Was es tatsächlich hält — die Schlüssel zu Ihrem China-Bestand
Duo ist kein statisches Asset wie eine Schriftart oder ein Skript; es ist die Authentifizierungs-Steuerungsebene für Ihren China-Betrieb, und es konzentriert genau die Daten, die Chinas Recht am sorgfältigsten behandelt. Die erste Art ist sensible personenbezogene Information: die Telefonnummern, die Menschen registrieren, die Push- und biometrischen Enrollment-Tokens, die eine Anmeldung an einen bestimmten Menschen binden, und die Device-Trust-Posture — Geräte-Identifikatoren, Betriebssystem, Health- und Standort-Signale — die von jeder Person gesammelt wird, die Sie authentifizieren. Die zweite Art — die Hälfte, die eine Erreichbarkeits-Prüfung nie sieht — ist der Zugriffs-Datensatz: die Logs, wer sich an welches System authentifizierte, von welchem Gerät und wann. Weil Duo an der Front jeder Anmeldung sitzt, werden diese kontinuierlich und in großem Umfang über Ihren gesamten China-Bestand gesammelt. Und weil Cisco Duo ein reiner Cloud-Dienst ist, gehostet in Offshore-Rechenzentren, ohne Festlandchina-Region, wird all das — die Faktoren, der Geräte-Graph und das Zugriffslog — standardmäßig im Ausland gehalten und verarbeitet.
Die Türen: Sensible-Faktor-Residenz, das Tor als Sicherheits-Exponierung, biometrische Einwilligung und ICP
Die erste Tür ist Personeninformations-Residenz. Die Telefonnummern, Tokens und Gerätedaten, die Duo von Menschen in China erhebt, sind personenbezogene Information unter Chinas Gesetz zum Schutz personenbezogener Daten, und sie in einer Offshore-Region zu halten ist ein Grenztransfer (数据出境). Die Pflicht landet bei Ihnen, dem Verarbeiter, nicht bei Cisco: Artikel 13 und 23 erfordern Mitteilung und eine Grundlage, die Daten zu erheben, und Artikel 38–40 erfordern einen Transfermechanismus, um sie ins Ausland zu senden — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Weil Duos zweite Faktoren biometrische Daten und Telefonnummern umfassen, heben PIPL Artikel 28–29 die Schwelle: Sensible personenbezogene Information verlangt einen spezifischen Zweck, einen Notwendigkeits-Test und eine gesonderte Einwilligung, kein vergrabenes Kästchen. Und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — die Cybersicherheitsgesetz-Änderung von 2025, in Kraft am 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, mit unveränderter Substanz), dass in China erzeugte personenbezogene Information im Festland gespeichert wird, was ein Offshore-MFA-Mandant nicht erfüllen kann.
Die zweite Tür ist die, die ein Identitäts-Tor von einem gewöhnlichen SaaS unterscheidet. Duo ist nicht bloß ein weiterer Speicher personenbezogener Daten — es ist das einzige Zugriffs-Tor vor Ihren China-Systemen, sein Identitäts- und Geräte-Posture-Graph und seine Zugriffslogs sind also ein konzentrierter, sicherheits-sensibler Datensatz darüber, wer was erreichen kann, von wo. Offshore gehalten, ist dieser Datensatz sowohl ein Grenzdaten-Problem als auch, für sensible Betriebe, kann er „wichtige Daten“ (重要数据)-Handhabung und die Datensicherheits-Pflichten betreffen, die sich an die Systeme heften, die kritische Infrastruktur bewachen. Chinas Multi-Level Protection Scheme (MLPS, 等级保护) stuft Informationssysteme nach ihrer Sicherheits-Auswirkung ein und erlegt abgestufte Schutz-Pflichten auf; eine Authentifizierungs-Steuerungsebene, die einen gesamten China-Bestand gatet, ist genau die Art von System, die darunter Aufmerksamkeit erregt. Behandeln Sie die Klassifizierung als ein mit Rechtsbeistand zu klärendes Risiko statt als ein zu beanspruchendes Etikett — der Punkt ist, dass die Schlüssel zu Ihrem Betrieb, im Ausland sitzend, eine Governance-Frage sind, die ein Geschwindigkeits-Test nie aufdecken wird.
Die dritte Tür ist die auf China ausgerichtete Login-Oberfläche. Wenn Sie eine Login- oder Registrierungs-Seite an Festland-Nutzer veröffentlichen, betreiben Sie einen öffentlichen Internet-Informationsdienst, und das schaltet eine ICP-Beian-(ICP 备案-)Pflicht ein, gebunden an eine Hosting-Ressource physisch innerhalb des Festlands. Ein Login-Ablauf, der von einem Offshore-Dienst gestützt wird, läuft auf Infrastruktur im Ausland, es gibt also nichts daran, wogegen zu melden wäre — den Stack zu tunen erzeugt das Festland-Standbein nicht, das eine Beian braucht.
Eine Erreichbarkeits-Prüfung sieht dies nie
Duo ist nicht die Art von Dienst, dessen Compliance Sie danach beurteilen können, ob der Prompt erscheint — die Exponierung ist stiller und dauerhafter als ein langsamer Aufbau. Selbst wenn der Duo-Prompt auf jedem Telefon in China sofort öffnete, würde seine Nutzung weiterhin die sensiblen zweiten Faktoren Ihrer Nutzer, ihre Geräte-Posture und das vollständige Zugriffslog, wer Ihren China-Bestand betrat, außerhalb des Landes platzieren, in dem einen Dienst, der alles andere gatet. Ein Erreichbarkeits-Test beantwortet „kam der Prompt zurück?“; er ist blind dafür, wo die biometrischen Tokens, Telefonnummern und Zugriffslogs zur Ruhe kommen, ob die Authentifizierungs-Steuerungsebene gesteuert wird und wer rechtmäßig befugt ist, sie zu halten. Wo die Daten leben und ob das Tor gesteuert wird, nicht wie schnell der Prompt ankommt, ist, worauf Chinas Recht reagiert.
Dies ist eine Risikokarte, kein Urteil, dass Cisco Duo in China „blockiert“ oder „illegal“ sei. Welche Pflichten Ihren Fall betreffen, hängt von Ihrem Rechtsträger, welche Faktoren Sie erheben und von wem, Ihrer Rolle nach chinesischem Recht und davon ab, ob Sie ein Betreiber kritischer Informationsinfrastruktur sind — es ist es wert, die Einzelheiten mit Rechtsbeistand zu klären, bevor Ihre China-Logins davon abhängen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Identität und Zugriff für einen China-Betrieb zu betreiben, und er sitzt vor dem Duo, das Ihr Team bereits nutzt — kein Neuaufbau, kein zweites Werkzeug, keine Migration.
Zuerst kartieren: Unser China-Team inventarisiert, was Ihr Duo-Mandant hält — die registrierten Faktoren und biometrischen Tokens, die Device-Trust-Posture, die Zugriffslogs und jede auf China ausgerichtete Login- oder Registrierungs-Oberfläche — stellt fest, wo es gehostet wird (ein Offshore-Duo-Rechenzentrum), den ICP-Status jeder öffentlichen Login-Seite, ob die Authentifizierungs-Steuerungsebene MLPS-relevant ist und auf welcher Einwilligungs- und Residenz-Grundlage jeder Ablauf beruht. Wir bauen das technische Bild; die rechtlichen Schlussfolgerungen werden mit Rechtsbeistand geklärt.
Dann lokalisieren/steuern: Wir helfen Ihnen, die regulierten Identitätsdaten — die sensiblen zweiten Faktoren und die Zugriffslogs — auf einem rechtmäßigen inländischen Weg zu halten, die Mitteilung und Einwilligung nach Artikel 13/23 einzuholen, die biometrischen und Telefon-Faktoren als sensible personenbezogene Information nach Artikel 28–29 zu behandeln und die MLPS- und Wichtige-Daten-Pflichten zu beachten, die sich an das Tor heften, das Ihren China-Bestand bewacht. Wo Lokalisierung verpflichtend ist und ein Offshore-MFA-Dienst sie nicht erfüllen kann, kann das ein ansässiges Authentifizierungs-Design für den China-Betrieb bedeuten, statt die Schlüssel im Ausland zu lassen. Lokalisieren bedeutet, die Daten auf einem inländischen Weg zu halten — niemals ein Weg, der sie trotzdem offshore verschifft.
Dann ausliefern: Jede öffentliche, auf China ausgerichtete Login- oder Registrierungs-Oberfläche ist ein Internet-Informationsdienst, sie trägt also eine ICP-Beian-Pflicht, gebunden an Festland-Hosting, und braucht rechtskonforme, inländische Auslieferung. 21YunBox stellt das auf — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, sodass es Ihre Nutzer in China legal und rechtskonform bedient. 21YunBox nutzt oder empfiehlt niemals irgendeine Form von Umgehung — wir halten im Inland, was das Recht zu bleiben verlangt, liefern den Rest rechtskonform von innerhalb des Festlands aus und bewegen personenbezogene Information niemals heimlich über die Grenze. Ein Offshore-Tor bloß erreichbar zu machen ist nicht die Antwort; die regulierten Identitätsdaten im Inland zu halten, die Authentifizierungs-Steuerungsebene zu steuern, die Login-Oberfläche per ICP zu melden und sie rechtskonform auszuliefern ist es. 21YunBox ist ein Compliance-Overlay und Partner des Identitäts-Stacks, den Sie bereits betreiben, kein Konkurrent zu ihm.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- Wie man eine ICP-Beian für China erhält
- Grenzüberschreitende Datentransfers unter PIPL
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- Chinas Cybersicherheitsgesetz
Häufige Fragen
Hat Cisco Duo ein Rechenzentrum in Festlandchina?
Nein. Duos eigene Security-and-Reliability-Seite listet seine Rechenzentren in neun Ländern — den Vereinigten Staaten, Kanada, Irland, dem UK, Australien, Deutschland, Indien, Singapur und Japan — und Kunden werden in Amerika, EMEA und Asien-Pazifik gruppiert. Keines ist eine Festlandchina-Datenregion, die zweiten Faktoren und Zugriffslogs Ihrer China-Nutzer ruhen also offshore.
Wenn der Duo-Prompt aus China problemlos lädt, sind wir rechtskonform?
Nein — Erreichbarkeit ist nicht die Compliance-Achse. Selbst mit einem sofortigen Prompt ruhen die Telefonnummern, Push- und biometrischen Tokens, die Geräte-Posture und das Zugriffslog jeder Anmeldung weiterhin in einer Offshore-Region, und das Tor, das Ihren China-Bestand bewacht, bleibt unter chinesischem Recht ungesteuert. Wo diese Daten leben und ob die Steuerungsebene gesteuert wird, ist, was es entscheidet.
Warum sind biometrische und Push-MFA-Faktoren unter chinesischem Recht wichtiger?
Biometrische Daten und Telefonnummern sind sensible personenbezogene Information nach PIPL Artikel 28–29, die einen Spezifischer-Zweck-, Notwendigkeits- und Gesonderte-Einwilligungs-Test zusätzlich zum Grenz-Mechanismus nach Artikel 38–40 hinzufügen. Weil Duo an der Front jeder Anmeldung sitzt, werden diese sensiblen Faktoren in großem Umfang gesammelt, was die Schwelle anhebt statt sie zu senken.


