Cisco Duoは中国本土で使えるか:データの国内保存、ICP、越境ルール
Cisco Duoはクラウド専用のMFAとデバイストラストです。中国の利用者の第二要素——電話番号、生体認証とプッシュのトークン、デバイスの姿勢——そしてすべてのログインのアクセスログは、Duoのオフショアのデータセンターに置かれ、中国本土には一つもありません。データの国内保存、越境、ICPの扉をコンプライアンス起点で読み解きます。
Cisco Duoは中国本土で使えるか
問いは、Duoのプロンプトが上海から読み込まれるかではありません——Cisco Duoが貴社の中国システム全体の前に立つただ一つのアクセスゲートであり、そのゲートの最も機微なデータをオフショアに保持している、ということです。
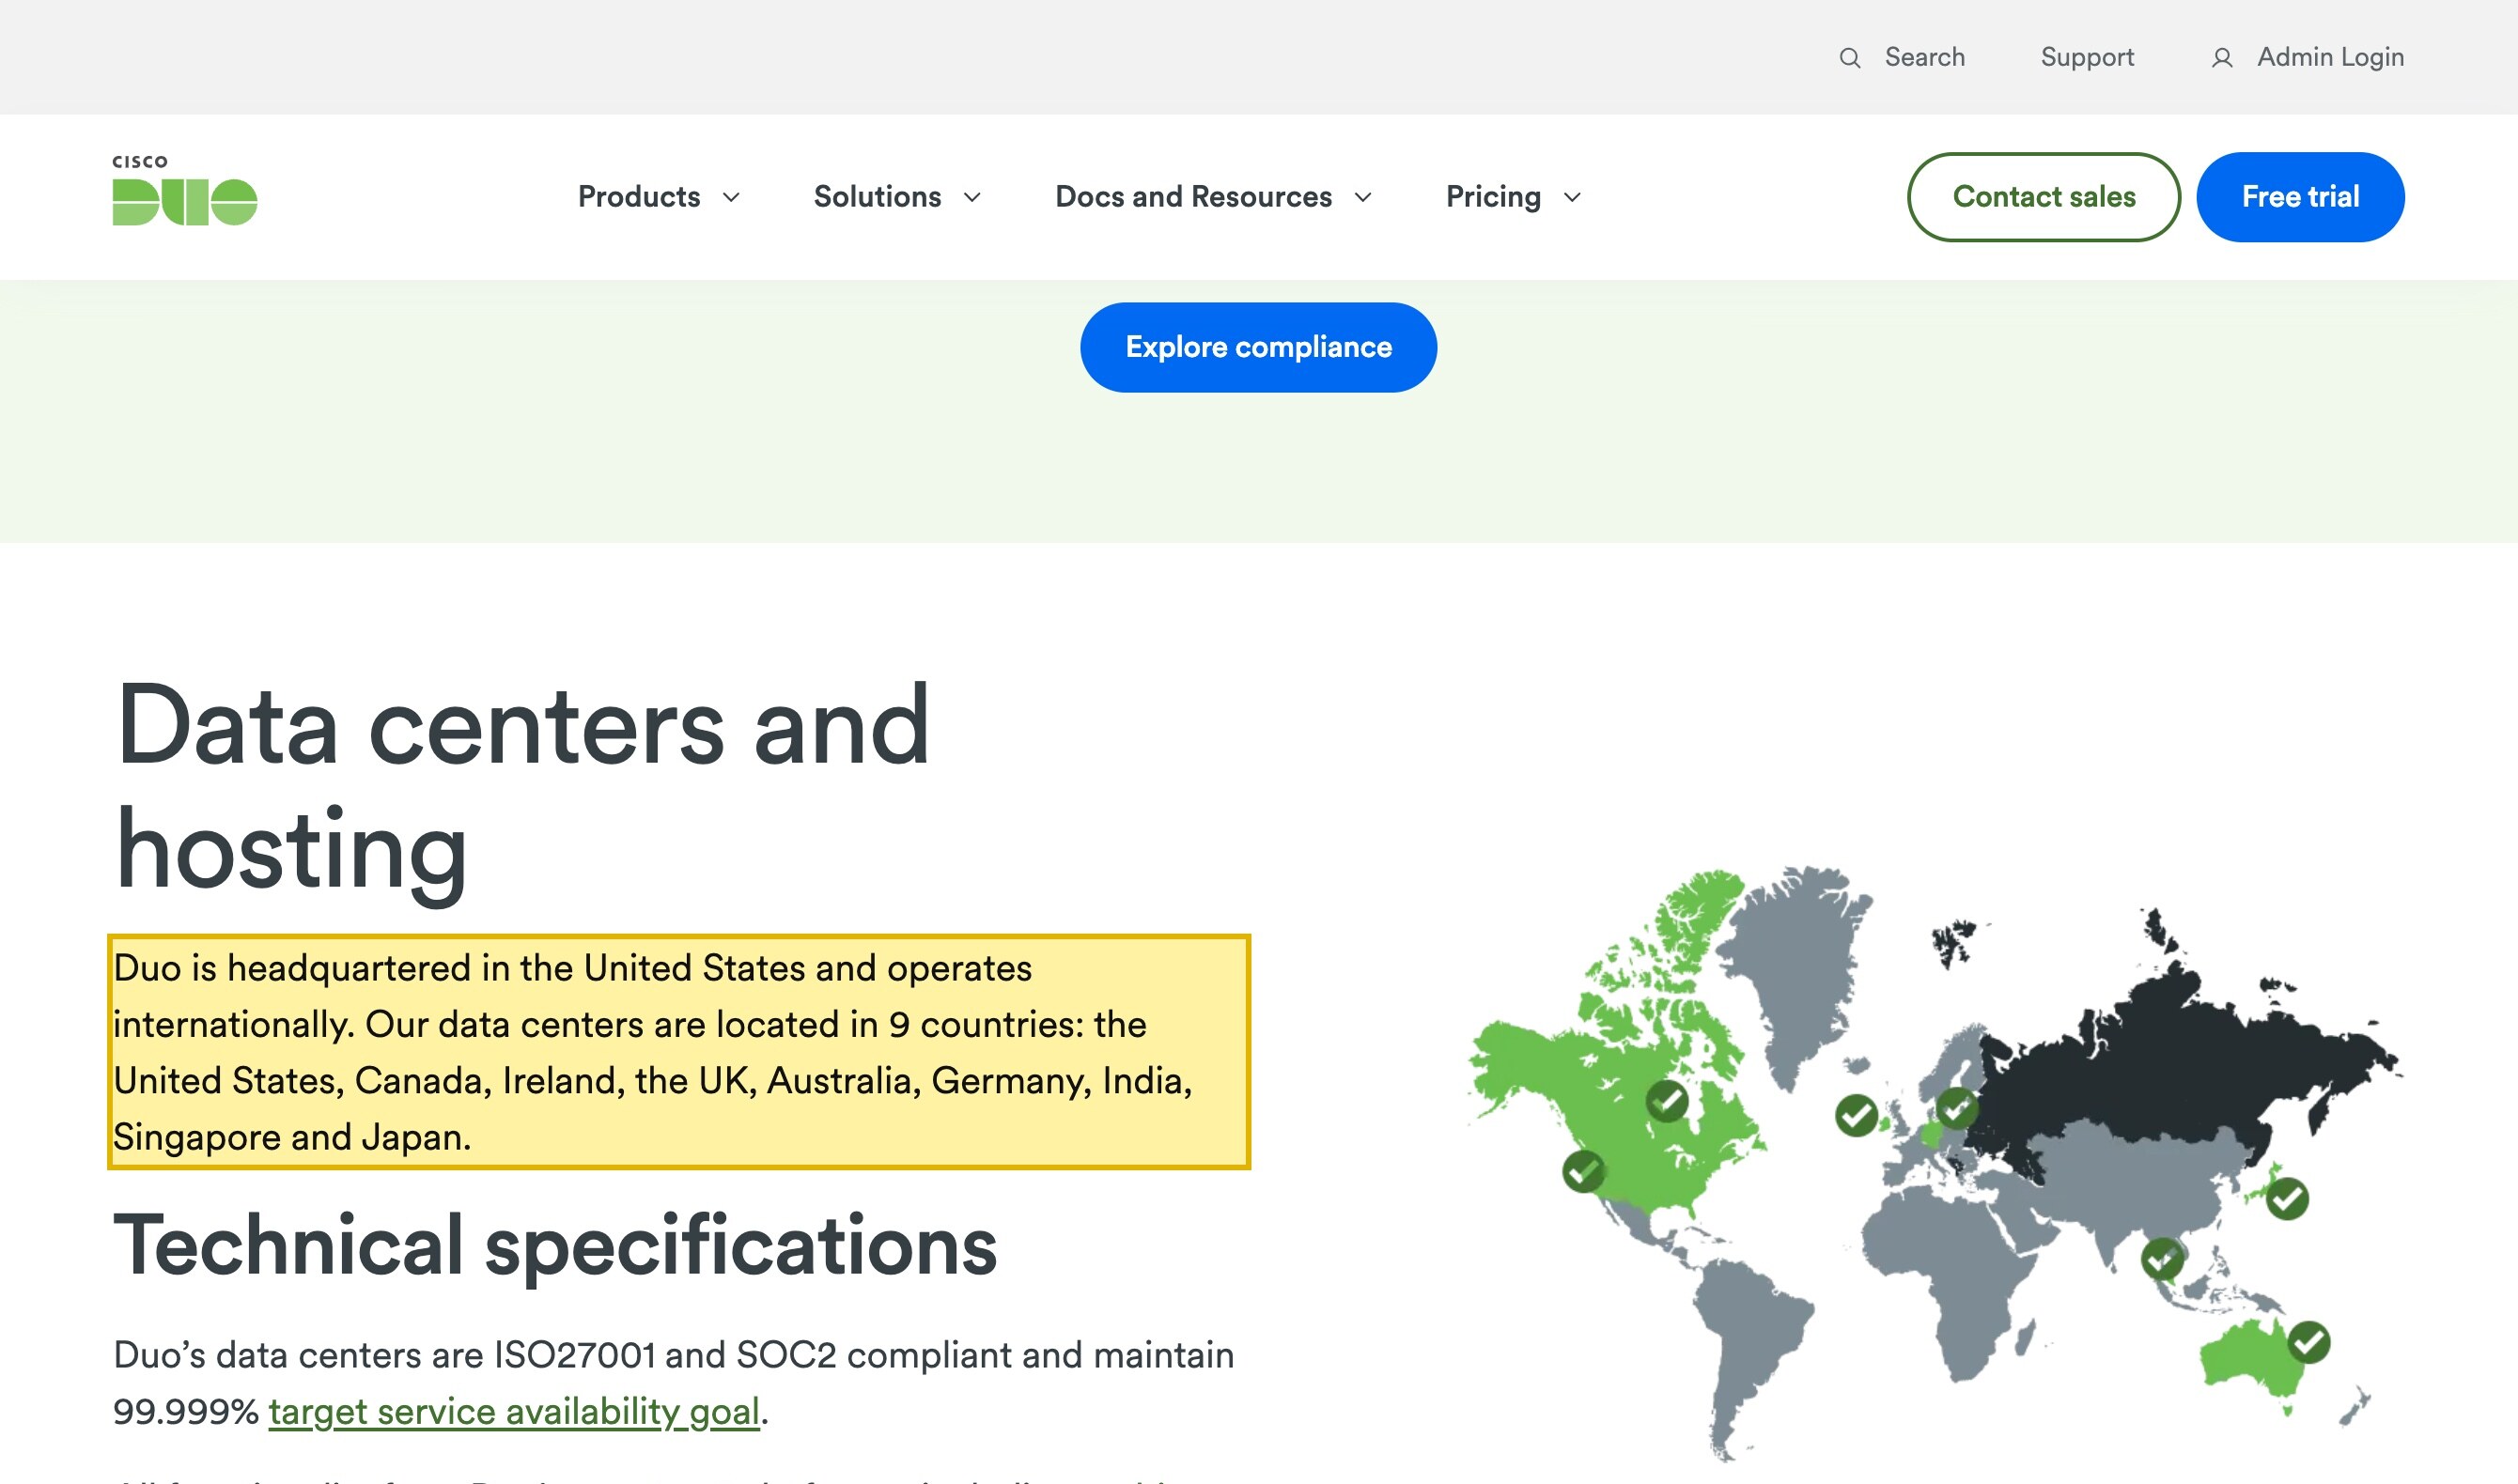
Duoの第二要素——電話番号、プッシュと生体認証の登録トークン、デバイスの姿勢——は、機微な個人情報(PIPL 第28〜29条)であり、それらをDuoのオフショアのデータセンターで保持することは、第38〜40条の下での越境移転です。Duo自身のセキュリティのページは9か国のデータセンターを挙げ、そのいずれも中国本土にはありません。
到達性のテストが決して見ない固有のリスク:アイデンティティとデバイスの姿勢のグラフ、そして誰がどのシステムに入ったかのアクセスログは、すべてを守るコントロールプレーンをオフショアに集約します——これは遅延ではなく、セキュリティ統制とMLPS(等級保護)の問いです。
コンプライアンス・スナップショット
- ! MFAの要素——電話、プッシュ/生体認証のトークン、デバイスの姿勢——は機微な個人情報
- ✕ クラウドSaaS;データセンターは9か国にあり、中国本土には一つもない——オフショア
- ! ログインのただ一つのゲート:アイデンティティ、デバイスのデータ、アクセスログがオフショアに置かれる
- ! 貴社の中国システムを守るゲートは、MLPS/セキュリティ統制のリスクである
- ! あらゆる中国向けのログインや登録の面は、ICP備案の義務を負う
- ✓ 21YunBoxは、何を保持するかを整理し、越境の根拠を統制し、国内から配信する
Cisco Duoの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Cisco Duo自身の言葉で:「当社のデータセンターは9か国——米国、カナダ、アイルランド、英国、オーストラリア、ドイツ、インド、シンガポール、日本——にある」。そのいずれも中国本土にはない。 | Cisco Duo — Security and reliability(データセンターとホスティング)、2026-10-12 取得 |
| Duoは顧客を三つの地域——アメリカ;ヨーロッパ・中東・アフリカ;アジア太平洋——に分類し、それぞれはそれらのオフショアのデータセンターのみから配信される(アジア太平洋はオーストラリア、日本、シンガポール、アイルランド、英国、インドから)。テナントを割り当てる中国本土のデータリージョンはない。 | Cisco Duo — Security and reliability(Where is my data center?)、2026-10-12 取得 |
| 生体認証と電話に基づく第二要素は、機微な個人情報である:PIPL 第28〜29条は具体的な目的・必要性・個別の同意を求め、第38〜40条はそれらを海外へ送るための合法的な移転メカニズム(CACの安全評価、CAC標準契約、または認証)を求める。 | 個人情報保護法(PIPL)第28〜29条・第38〜40条 |
| 重要情報インフラ運営者または大量取扱者については、サイバーセキュリティ法(英語)の第39条(旧第37条)が、中国で生成された個人情報を本土内に保存することを求め——オフショアのMFAテナントではこれを満たせない——そして認証のコントロールプレーンはMLPS(等級保護)と重要データの義務を引き寄せうる。 | 中華人民共和国サイバーセキュリティ法 第39条(旧第37条) |
情報源は21YunBox コンプライアンスチームが2026年10月12日に確認しました。
中国本土の事業を保護するためにCisco Duoに頼る企業にとって、決め手となる問いは、上海の電話にDuoのプロンプトがどれだけ速く現れるかではありません。そのプロンプトの背後にあるデータをどこに置くことが許されるか、です——というのも、Duoは単に読み込まれるページではなく、ほかのすべての前に立つただ一つのゲートだからです。多要素認証とデバイストラストは、貴社の中国のシステム環境へのあらゆるログインの最前段に位置し、その役割を果たすためにDuoは、貴社が持つ最もアクセスに機微なデータ——認証する人々の電話番号、プッシュと生体認証の登録トークン、デバイスの姿勢、そして誰がどのシステムに、どのデバイスから、いつ入ったかを記録するアクセスログ——を保持します。Cisco Duoはクラウド専用のサービスで、自社のセキュリティのページは9か国のデータセンターを挙げ、そのいずれも中国本土にはありません——したがって、それらの第二要素とそのアクセスログは、海外で保持・処理されます。そのためこれは、まずパフォーマンスではなく、コンプライアンスのリスクの問いになります。
中国でのCisco Duo:ひと目で
| 決め手 | Duo自身の言葉で——そして中国の法で |
|---|---|
| 何を保持するか | 貴社の中国のシステム環境へのゲートの背後にあるデータ:認証するすべての人の第二要素——電話番号、プッシュと生体認証の登録トークン;デバイストラストの姿勢(デバイスID、OS、ヘルス、位置情報のシグナル);そして、誰がどのシステムに、どのデバイスから、いつログインしたかを記録するアクセスログ。 |
| どこで動くか | Duoはクラウド専用のサービスです。自社のページは9か国のデータセンター——米国、カナダ、アイルランド、英国、オーストラリア、ドイツ、インド、シンガポール、日本——を挙げ、顧客をアメリカ、ヨーロッパ/中東/アフリカ、アジア太平洋に分類します。そのいずれも中国本土にはなく、テナントを割り当てる国内のデータリージョンはありません。 |
| 機微な第二要素 | 中国の人々から収集した電話番号、生体認証とプッシュのトークン、デバイスIDは、PIPL 第28〜29条の下での機微な個人情報(具体的な目的、必要性、個別の同意)であり、それらをオフショアで保持することは第38〜40条の下での越境移転であって、第13条/第23条の通知と同意の上に積み重なります。 |
| ゲート——セキュリティのリスク | これは、到達性のチェックが決して見ない半分です。Duoは貴社の中国システムの前に立つただ一つのアクセスゲートなので、そのアイデンティティ/デバイスのグラフとアクセスログは、誰が何に到達できるかの、集中した、セキュリティに機微な記録です。オフショアでは、それは認証のコントロールプレーンに対する「重要データ」(重要数据)の取扱いとMLPS/等級保護(等级保护)の義務に関わりうる統制のリスクであって——遅延の問題ではありません。 |
| 中国向けのログイン面 | 本土の利用者に配信されるログインや登録のページはインターネット情報サービスなので、本土のホスティングリソースに紐付いたICP備案の義務を負います。オフショアのインフラで動くDuoを背後に持つログインは、自前のICP備案の経路を提供しません。 |
| 到達性は軸ではない | Duoのプロンプトが本土から速く描画されるかは運用上の事柄であって、コンプライアンスの問いではありません。それを決めるのは、機微な要素とアクセスログがどこに置かれるか、そしてゲートが統制されているか、です。21YunBoxは、規制対象のアイデンティティデータを国内に保ち、あらゆる公開ログイン面をICP備案し、それを法令に沿って配信する手助けをします——21YunBox Optimizer——すでに運用中のDuoの前段で。 |
実際に何を保持するか——貴社の中国システムへの鍵
Duoはフォントやスクリプトのような静的なアセットではありません。貴社の中国事業の認証のコントロールプレーンであり、中国の法が最も慎重に扱うデータをまさに集約します。第一の種類は機微な個人情報です。人々が登録する電話番号、ログインを特定の人間に結びつけるプッシュと生体認証の登録トークン、そして認証する各人から集めるデバイストラストの姿勢——デバイス識別子、オペレーティングシステム、ヘルス、位置情報のシグナル——です。第二の種類——到達性のチェックが決して見ない半分——はアクセスの記録です。誰がどのシステムに、どのデバイスから、いつ認証したかのログです。Duoはあらゆるログインの最前段に位置するため、これらは貴社の中国システム全体にわたって継続的に、かつ大規模に収集されます。そしてCisco Duoは、中国本土のリージョンを持たない、オフショアのデータセンターにホスティングされたクラウド専用のサービスなので、そのすべて——要素、デバイスのグラフ、アクセスログ——が既定で海外で保持・処理されます。
扉:機微な要素の国内保存、セキュリティのリスクとしてのゲート、生体認証の同意、そしてICP
第一の扉は個人情報の国内保存です。Duoが中国の人々から収集する電話番号、トークン、デバイスのデータは、中国の個人情報保護法(PIPL)の下での個人情報であり、それらをオフショアのリージョンで保持することは越境移転(数据出境)です。義務はCiscoではなく取扱者である貴社に及びます。第13条と第23条はデータを収集するための通知と根拠を求め、第38〜40条はそれを海外へ送るための移転メカニズム(CACの安全評価、CAC標準契約、または認証)を求めます。Duoの第二要素には生体認証データと電話番号が含まれるため、PIPL 第28〜29条は水準を引き上げます。機微な個人情報は、埋もれたチェックボックスではなく、具体的な目的、必要性のテスト、そして個別の同意を求めます。そして重要情報インフラ運営者または大量取扱者については、サイバーセキュリティ法(英語)の第39条(旧第37条——2025年のサイバーセキュリティ法改正は2026年1月1日施行で、データ国内保存の条文を第37条から第39条に繰り下げました。実質は変わりません)が、中国で生成された個人情報を本土内に保存することを求め、オフショアのMFAテナントではこれを満たせません。
第二の扉は、アイデンティティのゲートを通常のSaaSと異なるものにするものです。Duoは単なるもう一つの個人データの保管庫ではありません——貴社の中国システムの前に立つただ一つのアクセスゲートなので、そのアイデンティティとデバイスの姿勢のグラフ、そしてそのアクセスログは、誰がどこから何に到達できるかの、集中した、セキュリティに機微な記録です。オフショアで保持されるその記録は、越境データの問題であると同時に、機微な業務については「重要データ」(英語)の取扱いと、重要インフラを守るシステムに付随するデータセキュリティの義務に関わりうるものです。中国の等級保護制度(MLPS)は、情報システムをそのセキュリティ上の影響度で格付けし、等級に応じた保護の義務を課します。中国のシステム環境全体にゲートをかける認証のコントロールプレーンは、まさにその下で注目を集める種類のシステムです。この格付けは、主張すべきラベルではなく、専門家と確認すべきリスクとして扱ってください——要点は、海外に置かれた貴社の事業の鍵が、速度テストが決して表に出さない統制の問いだということです。
第三の扉は、中国向けのログイン面です。本土の利用者にログインや登録のページを公開するなら、公開のインターネット情報サービスを運営していることになり、それは物理的に本土内にあるホスティングリソースに紐付いたICP備案の義務を発動させます。オフショアのサービスを背後に持つログインのフローは海外のインフラで動くので、備案を取り付ける対象がそこにはありません——スタックを調整しても、備案が必要とする本土の足場は生まれません。
到達性のチェックはこれを見ない
Duoは、プロンプトが現れるかどうかでコンプライアンスを判断できる類のサービスではありません——リスクは、遅い描画よりも静かで、より持続的です。仮にDuoのプロンプトが中国のすべての電話で瞬時に開いたとしても、それを使うことは依然として、利用者の機微な第二要素、そのデバイスの姿勢、そして誰が貴社の中国システムに入ったかの完全なアクセスログを、ほかのすべてにゲートをかけるただ一つのサービスの中で、国外に置きます。到達性のテストは「プロンプトは返ってきたか?」に答えます。それは、生体認証のトークン、電話番号、アクセスログがどこに落ち着くか、認証のコントロールプレーンが統制されているか、そして誰がそれらを合法的に保持できるかには、目が届きません。中国の法が反応するのは、プロンプトがどれだけ速く届くかではなく、データがどこに置かれ、ゲートが統制されているか、です。
これは判定ではなくリスクの見取り図であり、Cisco Duoが中国で「ブロックされている」とか「違法だ」と述べるものではありません。どの義務が貴社のケースに及ぶかは、貴社の法人、どの要素を誰から収集するか、中国法の下での貴社の役割、そして重要情報インフラ運営者かどうかによって変わります——中国でのログインがそれに依存する前に、具体を専門家と固める価値があります。
合法的な経路——map・localize・deliver
中国事業のためにアイデンティティとアクセスを運用する法令適合の方法があり、それはチームがすでに使っているDuoの前段に置かれます——作り直しも、二つ目のツールも、移行もありません。
まずmap(整理)。当社の中国チームが、貴社のDuoテナントが何を保持するか——登録された要素と生体認証のトークン、デバイストラストの姿勢、アクセスログ、そしてあらゆる中国向けのログインや登録の面——を棚卸しし、それがどこにホスティングされているか(オフショアのDuoのデータセンター)、あらゆる公開ログインページのICPの状態、認証のコントロールプレーンがMLPSに関係するか、そして各フローが依拠する同意と国内保存の根拠を確定します。当社は技術的な全体像を組み立て、法的な結論は専門家と確定します。
次にlocalize/govern(国内化・統制)。当社は、規制対象のアイデンティティデータ——機微な第二要素とアクセスログ——を合法的な国内の経路に保ち、第13条/第23条の通知と同意を取得し、生体認証と電話の要素を第28〜29条の下での機微な個人情報として扱い、貴社の中国システムを守るゲートに付随するMLPSと重要データの義務を遵守する手助けをします。国内化が必須であり、オフショアのMFAサービスがそれを満たせない場合、それは、鍵を海外に残すのではなく、中国事業のための国内に所在する認証の設計を意味することがあります。localizeとは、データを国内の経路に保つことであって——いずれにせよそれをオフショアへ送り出す経路では決してありません。
そしてdeliver(配信)。あらゆる公開の中国向けのログインや登録の面はインターネット情報サービスなので、本土のホスティングに紐付いたICP備案の義務を負い、法令に沿った国内からの配信を必要とします。21YunBoxがそれを立ち上げます——21YunBox Optimizer——すでに運用しているものの前段に。これにより、中国の利用者に対して合法かつ法令に沿って配信します。21YunBoxは、いかなる種類の不正な手段も用いず、推奨もしません——法が留まるべきと定めるものを国内に保ち、残りを本土内から法令に沿って配信し、個人情報を密かに国境の外へ動かすことは決してありません。オフショアのゲートを単に到達可能にすることは答えではありません。規制対象のアイデンティティデータを国内に保ち、認証のコントロールプレーンを統制し、ログイン面をICP備案し、それを法令に沿って配信することこそが答えです。21YunBoxは、すでに運用中のアイデンティティスタックに対する、競合ではなく、コンプライアンスのオーバーレイでありパートナーです。
関連する読み物:
よくあるご質問
Cisco Duoは中国本土にデータセンターを持っていますか?
いいえ。Duo自身の「Security and Reliability」ページは、データセンターを9か国——米国、カナダ、アイルランド、英国、オーストラリア、ドイツ、インド、シンガポール、日本——に挙げ、顧客をアメリカ、EMEA、アジア太平洋に分類しています。そのいずれも中国本土のデータリージョンではないので、中国の利用者の第二要素とアクセスログはオフショアに置かれます。
Duoのプロンプトが中国から問題なく読み込まれれば、法令適合ですか?
いいえ——到達性はコンプライアンスの軸ではありません。プロンプトが瞬時でも、電話番号、プッシュと生体認証のトークン、デバイスの姿勢、そしてすべてのログインのアクセスログは依然としてオフショアのリージョンに置かれ、貴社の中国システムを守るゲートは中国法の下で統制されないままです。それを決めるのは、そのデータがどこに置かれるか、そしてコントロールプレーンが統制されているか、です。
なぜ生体認証とプッシュのMFA要素は、中国法の下でより重要なのですか?
生体認証データと電話番号は、PIPL 第28〜29条の下での機微な個人情報であり、第38〜40条の越境メカニズムの上に、具体的な目的・必要性・個別の同意のテストを加えます。Duoはあらゆるログインの最前段に位置するため、これらの機微な要素は大規模に収集され、水準は下がるのではなく上がります。


