¿Funciona Deel en China? Residencia de los datos de nómina y EOR, transferencia transfronteriza según la PIPL e información personal sensible
Deel es accesible desde China continental, así que la velocidad no es la cuestión — la residencia de datos, sí. Según su propia página Security, Deel opera una plataforma alojada íntegramente en AWS, con las operaciones principales en Irlanda y la recuperación ante desastres en Francia, y según sus Privacy FAQs almacena los datos de clientes y usuarios predominantemente en la UE, sin ninguna región en China continental. Eso sitúa los datos de nómina, de identidad y bancarios de sus trabajadores en China en un entorno de Deel en el extranjero — una transferencia transfronteriza de información personal, a menudo sensible, según la PIPL. Un análisis centrado en el cumplimiento de la exposición en residencia, consentimiento e ICP, y de la vía legal dentro del país.
¿Funciona Deel en China?
Llegar a Deel no es el problema — el problema es dónde guarda los datos de sus trabajadores en China. Para una plataforma de nómina y de empleador de registro, la cuestión en China es la residencia de datos y el consentimiento, no si el panel carga.
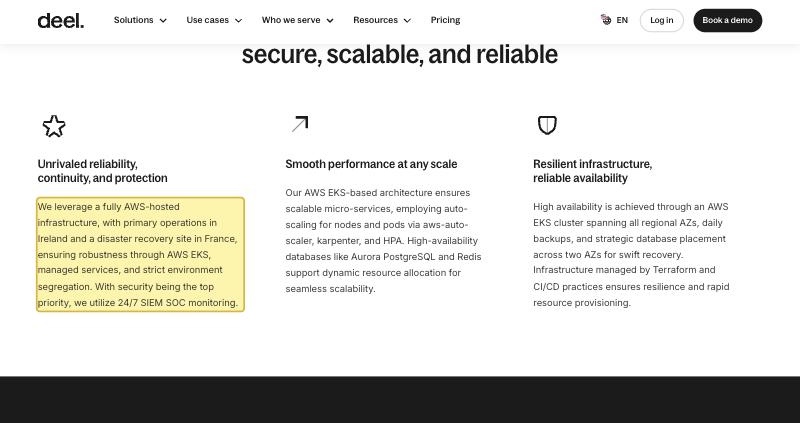
Según su propia página Security, Deel opera “a fully AWS-hosted infrastructure, with primary operations in Ireland and a disaster recovery site in France,” (una infraestructura alojada íntegramente en AWS, con las operaciones principales en Irlanda y un sitio de recuperación ante desastres en Francia) y sus Privacy FAQs afirman que, como los servidores de la plataforma Deel están en Irlanda, almacena los datos de clientes y usuarios “predominantly within the EU” (predominantemente dentro de la UE), con subencargados del tratamiento en EE. UU. — sin ninguna región en China continental. Así, las identidades, los contratos, las nóminas y los datos bancarios que Deel guarda sobre su personal en China quedan en el extranjero, lo que convierte su recogida en una transferencia transfronteriza que regula la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia, artículos 38–40). Gran parte de esos datos de nómina es información personal sensible (artículo 28), lo que añade el listón del consentimiento específico y de la evaluación de impacto, y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes se aplica un deber de almacenamiento dentro del país (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) que una región en el extranjero no puede cumplir. El EU-US Data Privacy Framework, las cláusulas contractuales tipo de la UE y la evaluación de impacto de las transferencias de Deel son salvaguardas del mundo del RGPD — ninguna es un mecanismo de transferencia de la PIPL.
21YunBox cartografía su exposición transfronteriza, de residencia y de consentimiento, localiza sobre una base con residencia en China los datos de trabajadores en China que deben quedarse (enviando a Deel solo lo que puede salir legalmente) y entrega dentro del país su superficie orientada a China sobre infraestructura con registro ICP — sin reconstruir nada y sin utilizar ni recomendar jamás ninguna forma de elusión. Trate los detalles como un riesgo que debe confirmar con su asesoría legal. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! La aplicación web y las API de Deel son accesibles desde el continente y no está bloqueado en la frontera — la accesibilidad no es la cuestión en China para una plataforma de nómina/EOR.
- ! Las identidades, los contratos, las nóminas y los datos bancarios de sus trabajadores en China residen en un entorno de Deel en el extranjero — una transferencia transfronteriza (数据出境) según la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia. La base de gestión de recursos humanos de la PIPL (artículo 13(2)) no desactiva esos deberes.
- ! Las nóminas, los documentos de identidad oficiales y los datos bancarios son en gran parte información personal sensible (artículo 28 de la PIPL) — un listón más alto de propósito específico, necesidad demostrada, consentimiento separado y evaluación de impacto previa (artículo 55).
- ✕ Deel no menciona ninguna región de datos en China continental. Su propia página Security solo enumera AWS en Irlanda (operaciones principales) y Francia (recuperación ante desastres), y sus Privacy FAQs indican que almacena los datos de clientes y usuarios predominantemente en la UE.
- ! Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe almacenar los datos dentro del país (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) y puede activar una evaluación de seguridad de la exportación de datos de la CAC; cualquier portal para trabajadores orientado a China necesita un registro ICP — nada de lo cual ofrece una región de Deel en el extranjero.
- ✓ La vía legal: localizar sobre una base con residencia en China los datos de trabajadores en China que deben quedarse, enviar a Deel solo lo que puede salir legalmente, mantener Deel para sus demás mercados y entregar dentro del país la superficie orientada a China sobre infraestructura con registro ICP. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión.
Lo que la documentación oficial de Deel dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Deel opera una única huella en la nube en el extranjero — Irlanda y Francia — sin ninguna región en China continental. En su propia página Security, Deel afirma que utiliza “a fully AWS-hosted infrastructure, with primary operations in Ireland and a disaster recovery site in France.” (una infraestructura alojada íntegramente en AWS, con las operaciones principales en Irlanda y un sitio de recuperación ante desastres en Francia). Para su plantilla en China, esa geografía es lo decisivo: los datos de identidad, contractuales, de nómina y bancarios que Deel guarda sobre su personal en China residen en un entorno en el extranjero, lo que convierte su recogida en una transferencia transfronteriza de información personal según la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia, artículos 38–40). | Deel — Security (deel.com/security), consultado el 2026-10-09; PIPL, artículos 38–40 |
| Deel almacena los datos de clientes y usuarios predominantemente en la UE, trata algunos en EE. UU. y los protege con mecanismos del mundo del RGPD — ninguno de ellos es una vía de la PIPL. Las Privacy FAQs de Deel afirman que, como “the servers of the Deel Platform are located in Ireland,” (los servidores de la plataforma Deel se encuentran en Irlanda), “stores the personal data of Clients and Users predominantly within the EU,” (almacena los datos personales de clientes y usuarios predominantemente dentro de la UE), que “engages with Sub-Processors to process personal data in the USA,” (recurre a subencargados para tratar datos personales en EE. UU.) y que se apoya en la autocertificación en el EU-US Data Privacy Framework, en cláusulas contractuales tipo de la UE y en una evaluación de impacto de las transferencias, junto con atestaciones SOC 1/2/3 e ISO 27001. China no acepta nada de ello como base para exportar información personal desde el continente — las vías legales son una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación acreditada por la CAC. | Deel — Privacy FAQs (deel.com/privacy-faqs), consultado el 2026-10-09 |
| Los datos de nómina y EOR son en gran parte información personal sensible, lo que eleva el listón. Los números de identificación oficiales, los datos bancarios y de retribución, los datos fiscales y, a menudo, las prestaciones y la asistencia son información personal sensible según la PIPL (artículo 28); tratarlos exige un propósito específico y una necesidad demostrada, un consentimiento separado y una evaluación de impacto previa sobre la protección de la información personal (artículo 55) — y transferirlos fuera del país a gran escala puede activar la evaluación de seguridad de la exportación de datos de China (数据出境安全评估) antes de que salga nada. | PIPL, artículos 28 y 55; Medidas de Evaluación de Seguridad de la Exportación de Datos (cac.gov.cn), consultado el 2026-10-09 |
| Para algunos responsables del tratamiento los datos deben permanecer en China — y cualquier portal para trabajadores orientado a China necesita un registro ICP. Cuando el responsable del tratamiento es un operador de infraestructuras de información críticas o transfiere información personal a gran escala, la información recogida en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — algo que un entorno de Deel en el extranjero no puede cumplir. Y cualquier superficie para trabajadores o contratistas orientada al público que se sirva realmente desde dentro de China debe contar con un registro ICP (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT), vinculado a un recurso de alojamiento en el continente que Deel no proporciona. La base de gestión de recursos humanos de la PIPL (artículo 13(2)) no elimina el mecanismo transfronterizo ni estos deberes de residencia. | PIPL, artículo 40 y artículo 13(2); Ley de Ciberseguridad, artículo 39 (antes artículo 37); Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT, consultado el 2026-10-09 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para una plataforma de nómina y de empleador de registro (EOR), si Deel «funciona» en China continental lo decide el lugar donde se guardan los datos de su gente, mucho antes que la rapidez con que se dibuja un panel. Deel es el sistema de registro de una plantilla distribuida — las identidades, los contratos, las nóminas, las declaraciones fiscales y los datos bancarios de todas las personas que usted contrata a través de él, como empleados o como contratistas —, y su aplicación web responde desde el continente. Así que la cuestión real no es si las pantallas cargan para su personal en China. Es qué país guarda esos datos y si, para empezar, se les permitía salir de China. Según su propia documentación de seguridad, Deel opera una única huella en la nube situada fuera de China continental — y es a esa geografía, no a la latencia, a lo que responde la ley china.
Deel en China de un vistazo
| Qué lo decide | En los propios términos de Deel — y la ley china |
|---|---|
| Qué es | Deel es una plataforma global de nómina, EOR y gestión de contratistas — el sistema de registro de la identidad, los contratos, la retribución, los formularios fiscales y los datos bancarios de los trabajadores en muchos países. Mantiene un historial continuo e identificable de cada persona que usted emplea o contrata, en gran parte sensible. |
| ¿Es accesible desde el continente? | Sí. La aplicación web y las API de Deel responden desde China y no es un servicio bloqueado en la frontera. La accesibilidad no es la cuestión en China. (El acceso desde el continente a un entorno en el extranjero puede ser desigual — es una cuestión operativa, que se trata más abajo, no la decisión.) |
| ¿Dónde residen los datos de los trabajadores? | En el extranjero. La página Security de Deel describe “a fully AWS-hosted infrastructure, with primary operations in Ireland and a disaster recovery site in France,” (una infraestructura alojada íntegramente en AWS, con las operaciones principales en Irlanda y un sitio de recuperación ante desastres en Francia) y sus Privacy FAQs indican que, como sus servidores están en Irlanda, almacena los datos de clientes y usuarios “predominantly within the EU” (predominantemente dentro de la UE), con subencargados del tratamiento en EE. UU. No se menciona ninguna región en China continental, de modo que los datos de sus trabajadores en China se encuentran en un entorno de Deel en el extranjero — uno en la UE por defecto. |
| Introducir en él datos de trabajadores en China | Esos datos son información personal, en gran parte sensible. Conservarlos en un entorno de Deel en el extranjero es una transferencia transfronteriza (数据出境) según la PIPL (artículos 38 a 40): notificación, un mecanismo de transferencia y — cuando la base es el consentimiento — un consentimiento separado que difícilmente puede considerarse libre en una relación laboral. La base de gestión de recursos humanos de la PIPL (artículo 13(2)) no desactiva esos deberes transfronterizos. |
| Almacenamiento dentro del país y volumen | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal generada en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)), y puede aplicarse una evaluación de seguridad de la exportación de datos de la CAC antes de que los datos salgan — deberes que una región de Deel en el extranjero no puede cumplir. Cualquier portal para trabajadores o contratistas orientado a China que se sirva desde dentro del continente debe además contar con un registro ICP. |
| La vía legal | Conserve sobre una base con residencia en China los datos de trabajadores en China que deben quedarse, transmita a Deel solo lo que puede cruzar legalmente la frontera, mantenga Deel para el resto de su gente y sirva dentro del país cualquier superficie para trabajadores orientada a China sobre infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega; no utiliza ni recomienda jamás ninguna forma de elusión. |
Accesible — pero ¿dónde quedan los datos de sus trabajadores?
Las aplicaciones de Deel responden desde China, y no es un servicio que China bloquee en la frontera, así que la decisión no se toma en la capa de red. La toma la residencia. En su propia página Security, Deel describe “a fully AWS-hosted infrastructure, with primary operations in Ireland and a disaster recovery site in France,” (una infraestructura alojada íntegramente en AWS, con las operaciones principales en Irlanda y un sitio de recuperación ante desastres en Francia) y en sus Privacy FAQs explica que, como los servidores de la plataforma Deel se encuentran en Irlanda, almacena los datos personales de clientes y usuarios predominantemente dentro de la UE, mientras que algunos subencargados del tratamiento tratan determinados datos personales en Estados Unidos. China continental no aparece en ninguna parte de ese mapa. Así que, mientras Deel no abra una región dentro del país, los datos del sistema de registro de sus trabajadores en China residen en un entorno de Deel en el extranjero — uno en la UE por defecto, al que acceden en parte subencargados del tratamiento en EE. UU.
El acceso transfronterizo desde el continente a ese entorno en el extranjero puede ser inestable, y el reflejo es forzar la conexión con un atajo de red. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión — es un peligro para el cumplimiento y, para esta decisión, algo que no viene al caso. Por eso mismo esta página no publica ninguna cifra propia de latencia en China para Deel: la velocidad no es el eje de una cuestión que depende de la residencia y del consentimiento. La pregunta productiva es dónde residen los datos de los trabajadores y si tenían una base legal para estar allí.
Los datos de los trabajadores en el extranjero son una transferencia transfronteriza según la PIPL
Aquí está la puerta que la mayoría de los equipos de RR. HH. y de finanzas no ven. Recoger información personal de empleados y contratistas en China continental y conservarla en un entorno de Deel alojado en el extranjero es una transferencia transfronteriza (数据出境) de información personal según la Ley de Protección de Información Personal. La PIPL fija el deber en el responsable del tratamiento — su entidad en China como empleador, no Deel como encargado que actúa por cuenta de ella: los artículos 38 a 40 exigen notificación, un mecanismo de transferencia legal (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) y, cuando el consentimiento es la base en la que usted se apoya, un consentimiento separado para la transferencia al extranjero.
La relación laboral hace delicado ese consentimiento. La PIPL sí permite a un empleador tratar la información personal de su personal cuando sea necesario para llevar a cabo la gestión de recursos humanos conforme a una normativa laboral o un convenio colectivo adoptados legalmente (artículo 13(2)), de modo que el tratamiento rutinario de RR. HH. no siempre tiene que basarse en el consentimiento. Pero esa base no cruza la frontera: exportar los datos a un tenant de Deel en el extranjero es un acto distinto que activa por sí mismo las normas transfronterizas, y un consentimiento separado y libre rara vez es algo que un empleado pueda otorgar a su propio empleador. Y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal generada en China debe además almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la disposición de localización de datos, renumerada por la reforma de 2025 que entró en vigor el 1 de enero de 2026, sin cambios de fondo)) — un deber que ninguna región de Deel en el extranjero puede cumplir. Cuáles de estas obligaciones afectan realmente a su organización es un riesgo que conviene resolver con asesoría legal a la luz de su plantilla y sus volúmenes de datos reales.
Nóminas, documentos de identidad oficiales y datos bancarios son sensibles — un listón más alto
La exposición de Deel es más aguda que la de una aplicación corriente por lo que necesariamente guarda. Para gestionar nóminas y actuar como empleador de registro, recopila números de identificación oficiales, datos bancarios y de retribución, datos fiscales y, a menudo, datos de familiares a cargo, prestaciones y asistencia — una gran parte de ello información personal sensible según la PIPL (artículo 28). Tratar información personal sensible exige un propósito específico y una necesidad demostrada, un consentimiento obtenido por separado y una evaluación de impacto previa sobre la protección de la información personal (artículo 55) antes de tratar siquiera los datos, y no digamos ya de enviarlos al extranjero. Transferir a gran escala datos sensibles de trabajadores fuera del país puede activar además la evaluación de seguridad de la exportación de datos de China (数据出境安全评估) antes de que salga nada. Nada de esto depende de la velocidad de renderizado; depende de si los datos tenían una base legal para estar en el extranjero. Como se trata de datos sensibles, trate cada línea de esta página como un asunto que debe confirmar con su asesoría legal antes de apoyarse en él.
Las salvaguardas de Deel están pensadas para Europa, no para China
El instinto es señalar la postura de cumplimiento de Deel — SOC 1, SOC 2, SOC 3 e ISO 27001, cifrado AES-256 en reposo, autocertificación en el EU-US Data Privacy Framework, cláusulas contractuales tipo de la UE y una evaluación de impacto de las transferencias (Transfer Impact Assessment) — y dar la transferencia por resuelta. Son controles reales, pero todos ellos están diseñados para el mundo del RGPD: legitiman la circulación de datos entre la UE, el Reino Unido y Estados Unidos. Ninguno es un mecanismo de transferencia de la PIPL. China no reconoce el EU-US Data Privacy Framework ni las cláusulas contractuales tipo de la UE como base para exportar información personal fuera del continente; las vías legales son una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación acreditada por la CAC. Y trasladar un tenant de Deel de su sede en la UE hacia un subencargado en EE. UU. solo desplaza la transferencia transfronteriza — no devuelve los datos al interior de China. Mantener dentro del país los datos de trabajadores recogidos en China significa poner en marcha un alojamiento con residencia en China para los datos que deben quedarse, y enviar a Deel solo lo que puede salir legalmente. Esa división — lo que debe quedarse y lo que puede viajar — es un juicio jurídico antes que una configuración, y es el centro del trabajo.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de utilizar Deel para una plantilla que incluye China continental, y tiene una estructura definida. Primero, cartografiar: nuestro equipo de China recorre su exposición según la PIPL — qué datos de trabajadores recogidos en China deben permanecer en el país, qué puede cruzar legalmente la frontera, dónde se aplican una evaluación de seguridad de la exportación de datos o un deber de almacenamiento del artículo 39 (antes artículo 37) y qué debe cubrir su flujo de notificación, consentimiento y evaluación de impacto. Las conclusiones jurídicas se alcanzan con su asesoría legal; nosotros construimos el panorama técnico que las alimenta.
Después, localizar: ponemos en marcha e integramos una base con residencia en China para los datos de trabajadores en China que deben permanecer en el continente — un alojamiento consentido y dentro del país para esos datos —, mientras usted mantiene Deel como sistema de registro para el resto de su gente y le envía solo lo que puede salir legalmente.
Por último, entregar: cualquier superficie de la plataforma orientada a China — una página de autoincorporación de trabajadores, un portal de contratistas, un flujo de gastos o de documentos que se sirve realmente a personas dentro del continente — es allí un servicio orientado al público, por lo que conlleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país. El 21YunBox Optimizer la sirve desde dentro de China, por delante del stack que ya utiliza, sin reconstruir ni cambiar de plataforma. El resultado es una configuración de nómina y EOR que funciona de forma legal y conforme para su gente en China. Lo que nunca hacemos — y lo que nadie puede hacer legalmente — es ofrecerle una vía para esquivar las normas chinas de exportación de datos o cualquier restricción de red. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión. Localizamos lo que debe quedarse, entregamos dentro del país lo que se dirige al público y nunca sacamos información personal de China subrepticiamente.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad de la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Almacena Deel en China los datos de los trabajadores chinos?
No. Según su propia página Security, Deel opera “a fully AWS-hosted infrastructure, with primary operations in Ireland and a disaster recovery site in France,” (una infraestructura alojada íntegramente en AWS, con las operaciones principales en Irlanda y un sitio de recuperación ante desastres en Francia) y sus Privacy FAQs indican que, como sus servidores están en Irlanda, almacena los datos de clientes y usuarios predominantemente dentro de la UE, con subencargados del tratamiento en EE. UU. Deel no menciona ninguna región en China continental, de modo que las identidades, los contratos, las nóminas y los datos bancarios que guarda sobre su personal en China se encuentran en el extranjero — una transferencia transfronteriza de información personal (a menudo sensible) según la PIPL, por la que el responsable del tratamiento (su entidad en China, no Deel) debe notificación, un consentimiento separado y un mecanismo de transferencia.
¿No cubren la transferencia el SOC 2, la ISO 27001 y el EU-US Data Privacy Framework de Deel?
Son controles genuinos, pero están pensados para el mundo del RGPD — legitiman la circulación de datos entre la UE, el Reino Unido y Estados Unidos. Ninguno de ellos es un mecanismo de transferencia de la PIPL, y China no reconoce el EU-US Data Privacy Framework ni las cláusulas contractuales tipo de la UE como base para exportar información personal desde el continente. Las vías legales en China son una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación acreditada por la CAC. Trasladar un tenant de Deel de su sede en la UE hacia un subencargado en EE. UU. desplaza la transferencia; no le pone fin. Trate sus obligaciones exactas como un asunto para su asesoría legal.
¿Puede 21YunBox ayudarnos a que nuestra configuración de Deel funcione en China?
Sí. Nuestro equipo de China cartografía su exposición transfronteriza, de residencia y de consentimiento según la PIPL respecto de los datos de trabajadores que guarda Deel — para su entidad, su plantilla y sus volúmenes de datos —; después localiza sobre una base con residencia en China los datos de trabajadores en China que deben quedarse y pone en marcha la entrega dentro del país, con registro ICP, que necesita cualquier superficie para trabajadores orientada a China, por delante del stack de Deel que ya utiliza. Nunca utilizamos ni recomendamos ninguna forma de elusión. Póngase en contacto con nosotros para estudiar su caso concreto.


