Deelは中国本土で使えるか:給与・EORデータの国内保存、PIPLの越境、センシティブ個人情報
Deelは中国本土から到達できるため、問いは速度ではなくデータの国内保存です。Deel自身のセキュリティページのとおり、同社は主要運用をアイルランド、ディザスタリカバリをフランスに置く完全AWSホストのプラットフォームを運用し、そのプライバシーFAQは顧客とユーザーのデータを主にEUに保存し、中国本土のリージョンはありません。そのため中国の従業員の給与・アイデンティティ・銀行のレコードはオフショアのDeel環境に置かれます——PIPLの下での、しばしばセンシティブな個人情報の越境移転です。国内保存・同意・ICPのリスクと、適法な国内の道筋をコンプライアンス起点で読み解きます。
Deelは中国本土で使えるか
Deelへの到達は問題ではありません——それが中国の従業員のレコードをどこに保管するかが問題です。給与・登録雇用代行プラットフォームにとって、中国の問いはダッシュボードが読み込まれるかではなく、データの国内保存と同意です。
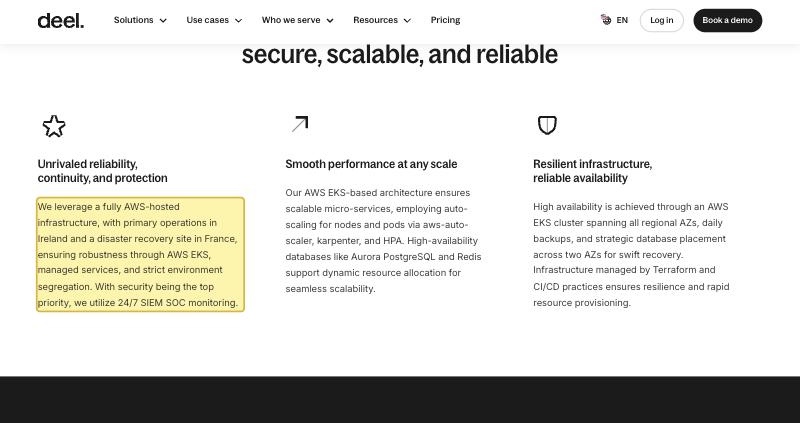
Deel自身のセキュリティページのとおり、同社は「主要運用をアイルランド、ディザスタリカバリサイトをフランスに置く、完全にAWSでホストされたインフラ」を運用し、そのプライバシーFAQは、Deel Platformのサーバーがアイルランドにあるため、顧客とユーザーのデータを「主にEU域内」に保存し、米国でサブプロセッシングを行う——中国本土のリージョンはどこにもない——としています。したがってDeelが中国のスタッフのために保持するアイデンティティ、契約、給与、銀行の詳細はオフショアに置かれ、その収集はPIPLが規律する越境移転(通知、個別の同意、そして移転メカニズム、第38〜40条)になります。その給与データの多くはセンシティブ個人情報であり(第28条)、個別の同意と影響評価のハードルを加え、CIIOや大量取扱者にはオフショアのリージョンでは満たせない国内保存義務が適用されます(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))。DeelのEU-US Data Privacy Framework、EU標準契約条項、Transfer Impact Assessment はGDPRの世界のセーフガードであり——そのどれもPIPLの移転メカニズムではありません。
21YunBoxは越境・国内保存・同意のリスクを整理し、留まらなければならない中国の従業員データを中国国内の足場へローカライズし(Deelには適法に国外へ出せるものだけを送り)、中国向けの画面をICP備案済みのインフラで国内から配信します——作り直しはなく、いかなる不正な手段も用いず、推奨もしません。具体的な点は専門家に確認すべきリスクとして扱ってください。当社の中国チームが貴社のリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! DeelのウェブアプリとAPIは中国本土から到達でき、国境で遮断されてはいない——給与/EORプラットフォームにとって到達性は中国の問いではない。
- ! 中国の従業員のアイデンティティ、契約、給与、銀行のレコードはオフショアのDeel環境に置かれる——PIPL(第38〜40条)の下での越境移転:通知、個別の同意、そして移転メカニズムのいずれか一つ。PIPLの人事管理の根拠(第13条2項)は、それらの義務を無効にしない。
- ! 給与、政府発行ID、銀行の詳細の大部分はセンシティブ個人情報(PIPL 第28条)——具体的な目的、必要性の証明、個別の同意、そして事前の影響評価(第55条)という、より高いハードル。
- ✕ Deelは中国本土のデータリージョンを挙げていない。自社のセキュリティページはアイルランド(主要運用)とフランス(ディザスタリカバリ)のAWSだけを挙げ、そのプライバシーFAQは顧客とユーザーのデータを主にEUに保存する。
- ! CIIOまたは大量取扱者は国内保存の義務を負い(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))、CACのデータ越境の安全評価を発動することがある。中国向けの従業員ポータルはICP備案の義務を負う——そのいずれもオフショアのDeelリージョンは提供しない。
- ✓ 適法な道筋:留まらなければならない中国の従業員データを中国国内の足場へローカライズし、Deelには適法に国外へ出せるものだけを送り、ほかの市場ではDeelを使い続け、中国向けの画面をICP備案済みのインフラで国内から配信する。21YunBoxはいかなる不正な手段も用いず、推奨もしない。
Deelの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Deelは単一のオフショアのクラウドの足跡——アイルランドとフランス——を運用し、中国本土のリージョンはありません。自社のセキュリティページでDeelは「主要運用をアイルランド、ディザスタリカバリサイトをフランスに置く、完全にAWSでホストされたインフラ」を活用しているとしています。中国の従業員にとってその地理が要点です:Deelが中国のスタッフのために保持するアイデンティティ、契約、給与、銀行のレコードはオフショア環境に置かれ、その収集はPIPLの下での個人情報の越境移転(通知、個別の同意、そして移転メカニズム、第38〜40条)になります。 | Deel — Security(deel.com/security、2026-10-09 取得);PIPL 第38〜40条 |
| Deelは顧客とユーザーのデータを主にEUに保存し、一部を米国で処理し、GDPRの世界のメカニズムでそれを保護します——そのどれもPIPLの経路ではありません。DeelのプライバシーFAQは、「Deel Platformのサーバーがアイルランドにある」ため、「顧客とユーザーの個人データを主にEU域内に保存する」とし、「米国で個人データを処理するためにサブプロセッサーと契約する」とし、EU-US Data Privacy Framework の自己認証、EU標準契約条項、Transfer Impact Assessment に、SOC 1/2/3 と ISO 27001 の証明とともに依拠するとしています。中国は、本土から個人情報を国外へ出す根拠としてそれらを受け入れていません——適法な経路は、CACの安全評価、CAC標準契約、またはCAC認定の認証です。 | Deel — Privacy FAQs(deel.com/privacy-faqs、2026-10-09 取得) |
| 給与・EORのレコードの大部分はセンシティブ個人情報であり、ハードルを上げます。政府発行のID番号、銀行・報酬のデータ、税務記録、そしてしばしば福利厚生・勤怠は、PIPL(第28条)の下でのセンシティブ個人情報です。その処理は、具体的な目的と必要性の証明、個別の同意、そして事前の個人情報保護影響評価(第55条)を要します——そしてそれらを量を伴って国境を越えて移すことは、何かが国外へ出る前に中国のデータ越境の安全評価(英語)を発動することがあります。 | PIPL 第28条・第55条;データ越境安全評価弁法(cac.gov.cn、2026-10-09 取得) |
| 一部の取扱者にとってデータは中国に留まらなければならず——中国向けの従業員ポータルはICP備案の義務を負います。取扱者が重要情報インフラ運営者であるか、個人情報を量を伴って移す場合、中国で収集した情報は本土に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))——これはオフショアのDeel環境では満たせません。そして中国の内側から実際に配信される公開の従業員・業務委託先の画面は、Deelが提供しない本土のホスティングリソースに紐づくICP備案(国務院令第292号、工業・情報化部令第33号)を備えなければなりません。PIPLの人事管理の根拠(第13条2項)は、越境メカニズムやこれらの国内保存義務を取り除きません。 | PIPL 第40条・第13条2項;サイバーセキュリティ法 第39条(旧第37条);国務院令第292号;工業・情報化部令第33号、2026-10-09 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
給与・EOR(登録雇用代行)プラットフォームにとって、Deelが中国本土で「使える」かは、ダッシュボードがどれだけ速く描画されるかで決まるよりずっと前に、従業員のレコードがどこに保管されるかで決まります。Deelは分散した従業員の台帳——Deelを通じて採用または契約する全員のアイデンティティ、契約、給与計算、税務申告、銀行の詳細——であり、そのウェブアプリは本土から応答します。したがって生きた問いは、中国のスタッフに画面が読み込まれるかではありません。それらのレコードをどの国が保持するか、そしてそれらがそもそも中国を離れることを許されたか、です。Deelは自社のセキュリティ文書のとおり、中国本土の外にある単一のクラウドの足跡を運用しており——そしてレイテンシではなく、その地理こそ中国の法が反応する対象です。
中国でのDeel:ひと目で
| 決め手 | Deel自身の言葉、そして中国の法 |
|---|---|
| それは何か | Deelは、グローバルな給与・EOR・業務委託管理プラットフォーム——多くの国にまたがる、従業員のアイデンティティ、契約、報酬、税務書類、銀行の詳細の記録システムです。雇用または契約する一人ひとりについて、連続的で識別可能な記録を保持し、その多くがセンシティブです。 |
| 中国本土から到達できるか? | はい。DeelのウェブアプリとAPIは中国から応答し、国境で遮断されるサービスではありません。到達性は中国の問いではありません。(本土からオフショア環境への越境アクセスは不安定なことがありますが——後述する運用上の問題であって、判断ではありません。) |
| 従業員レコードはどこに置かれるか? | オフショアです。Deelのセキュリティページは“a fully AWS-hosted infrastructure, with primary operations in Ireland and a disaster recovery site in France”(主要運用をアイルランド、ディザスタリカバリサイトをフランスに置く、完全にAWSでホストされたインフラ)を説明し、そのプライバシーFAQは、サーバーがアイルランドにあるため、顧客とユーザーのデータを“predominantly within the EU”(主にEU域内)に保存し、米国でサブプロセッシングを行うとしています。中国本土のリージョンは挙げられていないため、中国の従業員のレコードはオフショアのDeel環境——既定ではEUのもの——に置かれます。 |
| 中国の従業員データをそこに入れること | それらのレコードは個人情報であり、その多くがセンシティブです。オフショアのDeel環境に保持することは、PIPL(第38〜40条)の下での越境移転(数据出境)です:通知、移転メカニズムのいずれか一つ、そして——同意が根拠となる場合——雇用関係において自由に与えられたと扱うのが難しい個別の同意。PIPLの人事管理の根拠(第13条2項)は、それらの越境義務を無効にはしません。 |
| 国内保存と量 | 重要情報インフラ運営者または大量取扱者の場合、中国で生成した個人情報は本土に保存しなければならず(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))、データが国外へ出る前にCACのデータ越境の安全評価が適用されることがあります——これはオフショアのDeelリージョンでは満たせない義務です。中国本土の内側から配信される中国向けの従業員・業務委託先のポータルも、ICP備案の義務を負います。 |
| 適法な道筋 | 留まらなければならない中国の従業員データを中国国内の足場に保ち、Deelには適法に国境を越えられるものだけを転送し、残りの従業員についてはDeelを使い続け、中国向けの従業員画面はどれもICP備案済みのインフラで国内から配信します。21YunBoxはマッピング・ローカライズ・配信を担います。いかなる不正な手段も用いず、推奨もしません。 |
到達はできる——しかし従業員のレコードはどこに落ち着くのか?
Deelのアプリケーションは中国から応答し、中国が国境で遮断するサービスではないため、判断はネットワーク層では下されません。国内保存が下します。Deelは自社のセキュリティページで“a fully AWS-hosted infrastructure, with primary operations in Ireland and a disaster recovery site in France”(主要運用をアイルランド、ディザスタリカバリサイトをフランスに置く、完全にAWSでホストされたインフラ)を説明し、そのプライバシーFAQで、Deel Platformのサーバーがアイルランドにあるため、顧客とユーザーの個人データを主にEU域内に保存し、一部の個人データを米国のサブプロセッサーが処理すると説明しています。中国本土はその地図のどこにも現れません。したがってDeelが国内リージョンを開かない限り、中国の従業員の記録システムのデータはオフショアのDeel環境——既定ではEUのもので、一部は米国のサブプロセッサーが扱う——に置かれます。
本土からそのオフショア環境への越境アクセスは不安定なことがあり、ネットワーク上の小細工で接続を無理に通したくなります。21YunBoxはいかなる不正な手段も用いず、推奨もしません——それはコンプライアンス上の危険であり、この判断にとっては的外れです。同じ理由で、本ページはDeelについて中国での一次計測のレイテンシ値を掲載しません:国内保存と同意で決まる問いにとって、速度は軸ではありません。生産的な問いは、従業員データがどこに置かれるか、そしてそこにある適法な根拠があったか、です。
オフショアの従業員レコードはPIPLの下での越境移転
ここが、多くの人事・財務チームが見過ごす関門です。中国本土のスタッフや業務委託先から個人情報を収集し、それを海外でホストされるDeel環境に保持することは、個人情報保護法(PIPL)の下での個人情報の越境移転(数据出境)です。PIPLは義務を個人情報取扱者——雇用主としての貴社の中国法人であり、その代わりに処理するDeelではない——に固定します:第38〜40条は、通知、適法な移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)、そして、同意が依拠する根拠である場合は、海外移転のための個別の同意を求めます。
雇用はその同意を繊細にします。PIPLは、適法に採択された労働方針または労働協約の下で人事管理を遂行するために必要な場合、雇用主が従業員の個人情報を処理することを認めます(第13条2項)ので、通常の人事処理が常に同意に依拠する必要はありません。しかしその根拠は国境を越えては及びません:レコードをオフショアのDeelテナントへ移すことは、それ自体が越境ルールを発動する別個の行為であり、別個の、自由に与えられた同意は、従業員が自らの雇用主に渡せることがめったにないものです。そして重要情報インフラ運営者または大量取扱者の場合、中国で生成した個人情報はさらに本土に保存しなければならず(PIPL 第40条、サイバーセキュリティ法(英語)第39条(旧第37条——データ国内保存の規定は、2026年1月1日に施行された2025年改正で条番号が変わりましたが、内容は変わっていません))、これはどのオフショアのDeelリージョンも果たせない義務です。これらの義務のどれが実際に貴社に当てはまるかは、実際の従業員数とデータ量に照らして専門家と確定すべきリスクです。
給与・政府発行ID・銀行の詳細はセンシティブ——より高いハードル
Deelのリスクが通常のアプリケーションより鋭いのは、それが必然的に保持するもののためです。給与計算を行い登録雇用代行として機能するために、Deelは政府発行の識別番号、銀行・報酬のデータ、税務記録、そしてしばしば扶養家族・福利厚生・勤怠を集めます——その大きな割合がPIPL(第28条)の下でのセンシティブ個人情報です。センシティブ個人情報の処理は、海外へ送ることはおろか、そもそもデータを取り扱う前に、具体的な目的と必要性の証明、別途取得した同意、そして事前の個人情報保護影響評価(第55条)を要します。センシティブな従業員データを量を伴って国境を越えて移すことは、さらに、何かが国外へ出る前に中国のデータ越境の安全評価(英語)(数据出境安全评估)を引き込むことがあります。これはいずれも描画速度の関数ではありません。データが国外にある適法な根拠を持っていたかで決まります。これらはセンシティブなレコードなので、本ページの各行は、それに頼る前に専門家と確認すべき事項として扱ってください。
Deelのセーフガードは欧州向けに作られており、中国向けではない
直感的には、Deelのコンプライアンス態勢——SOC 1、SOC 2、SOC 3、ISO 27001、保存時のAES-256暗号化、EU-US Data Privacy Framework の自己認証、EU標準契約条項、そしてTransfer Impact Assessment——を指し示して、移転は片付いたと扱いたくなります。それらは本物の統制ですが、そのいずれもGDPRの世界のために設計されています:EU・英国・米国の間でデータを移すことを正当化するものです。そのどれもPIPLの移転メカニズムではありません。中国は、本土から個人情報を国外へ出す根拠として、EU-US Data Privacy Framework やEU標準契約条項を認めていません。適法な経路は、CACの安全評価、CAC標準契約、またはCAC認定の認証です。そしてDeelのテナントをEUの拠点から米国のサブプロセッサーへ切り替えても、越境移転の場所を移すだけで——データを中国の内側へ戻すことはありません。中国で収集した従業員データを国内に保つことは、留まらなければならないレコードのために中国国内の住まいを立ち上げ、Deelには適法に国外へ出せるものだけを送ることを意味します。その切り分け——何が留まらなければならず、何が移動してよいか——は、設定である前に法的な判断であり、作業の中心です。
適法な道筋——マッピング、ローカライズ、配信
中国本土を含む従業員のためにDeelを運用する、法令に沿ったやり方があり、それには明確な形があります。まずマッピング:当社の中国チームが、貴社のPIPLリスクをたどります——中国で収集したどの従業員レコードが国内に留まらなければならないか、何が適法に国境を越えられるか、どこでデータ越境の安全評価や第39条(旧第37条)の保存義務が当てはまるか、そして通知・同意・影響評価のフローが何をカバーすべきか。法的結論は貴社の専門家と到達し、当社はそれを支える技術的な見取り図を作ります。
次にローカライズ:本土に留まらなければならない中国の従業員データのために、中国国内の足場を立ち上げて統合します——それらのレコードのための、同意を得た国内の住まいです——一方、残りの従業員についてはDeelを記録システムとして使い続け、適法に国外へ出せるものだけを送ります。
そして配信:プラットフォームの中国向けの画面——従業員のセルフオンボーディングページ、業務委託先ポータル、本土の人々に実際に配信される経費や書類のフロー——は、そこでの公開サービスなので、ICP備案(备案)の義務を負い、法令に沿った国内からの配信を必要とします。21YunBox Optimizerがそれを中国の内側から、既存の構成の前段に、作り直しも再プラットフォーム化もなく配信します。その結果、給与・EORの構成が中国の従業員に対して適法かつ法令に沿って動きます。当社が決して行わないこと——そして誰も適法にはできないこと——は、中国のデータ越境ルールやネットワーク上の制限をかいくぐる経路を渡すことです:21YunBoxはいかなる不正な手段も用いず、推奨もしません。当社は留まるべきものを国内化し、公開に面するものを国内から配信し、個人情報を密かに中国の外へ移すことは決してありません。
関連する読み物:
よくあるご質問
Deelは中国の従業員のデータを中国に保存しますか?
いいえ。Deel自身のセキュリティページのとおり、同社は「主要運用をアイルランド、ディザスタリカバリサイトをフランスに置く、完全にAWSでホストされたインフラ」を運用し、そのプライバシーFAQは、サーバーがアイルランドにあるため、顧客とユーザーのデータを主にEU域内に保存し、米国でサブプロセッシングを行うとしています。Deelは中国本土のリージョンを挙げていないため、中国のスタッフのために保持するアイデンティティ、契約、給与、銀行の詳細はオフショアに置かれます——PIPLの下での(しばしばセンシティブな)個人情報の越境移転であり、取扱者(Deelではなく貴社の中国法人)が通知、個別の同意、移転メカニズムを負います。
DeelのSOC 2、ISO 27001、EU-US Data Privacy Framework で移転はカバーされないのですか?
それらは本物の統制ですが、GDPRの世界のために作られています——EU・英国・米国の間でデータを移すことを正当化するものです。そのどれもPIPLの移転メカニズムではなく、中国は、本土から個人情報を国外へ出す根拠として、EU-US Data Privacy Framework やEU標準契約条項を認めていません。適法な中国の経路は、CACの安全評価、CAC標準契約、またはCAC認定の認証です。DeelのテナントをEUの拠点から米国のサブプロセッサーへ切り替えても、移転の場所を移すだけで、それを終えることはありません。正確な義務は専門家の事項として扱ってください。
21YunBoxは当社のDeel設定を中国で使えるようにする手助けができますか?
はい。当社の中国チームが、Deelが保持する従業員データについて——貴社の法人、従業員数、データ量に照らして——PIPLの越境・国内保存・同意のリスクを整理し、留まらなければならない中国の従業員データを中国国内の足場へローカライズし、中国向けの従業員画面が必要とするICP備案済みの国内からの配信を、貴社がすでに動かしているDeelスタックの前段に立ち上げます。いかなる不正な手段も用いず、推奨もしません。お問い合わせいただければ、個別のケースを一緒に整理します。


