Deel fonctionne-t-il en Chine ? Résidence des données de paie et d'EOR, transfert transfrontalier PIPL et informations personnelles sensibles
Deel est accessible depuis la Chine continentale, la vitesse n'est donc pas la question — la résidence des données l'est. Selon sa propre page Security, il exploite une plateforme entièrement hébergée sur AWS avec des opérations principales en Irlande et une reprise après sinistre en France, et ses Privacy FAQs stockent les données des clients et utilisateurs majoritairement dans l'UE, sans région en Chine continentale. Cela place les dossiers de paie, d'identité et bancaires de vos travailleurs en Chine dans un environnement Deel à l'étranger — un transfert transfrontalier d'informations personnelles souvent sensibles au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur l'exposition de résidence, de consentement et d'ICP, et la voie légale sur le territoire.
Deel fonctionne-t-il en Chine ?
Atteindre Deel n'est pas le problème — l'endroit où il conserve les dossiers de vos travailleurs en Chine l'est. Pour une plateforme de paie et d'employeur de référence, la question chinoise est la résidence des données et le consentement, non si le tableau de bord se charge.
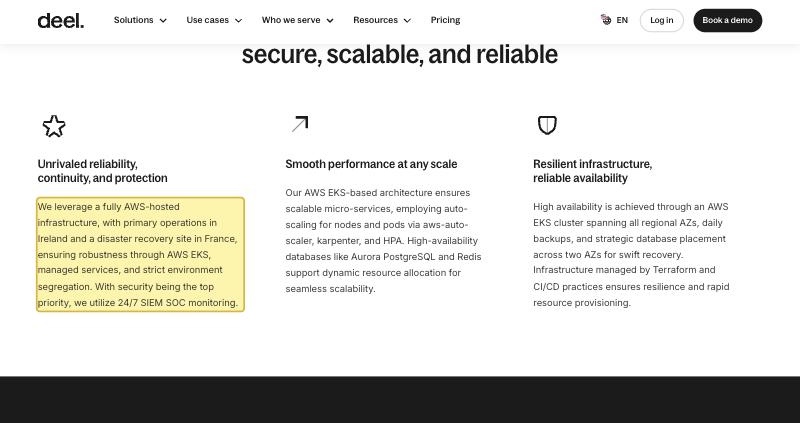
Selon sa propre page Security, il exploite “a fully AWS-hosted infrastructure, with primary operations in Ireland and a disaster recovery site in France,” et ses Privacy FAQs indiquent que, parce que les serveurs de la plateforme Deel sont en Irlande, il stocke les données des clients et utilisateurs “predominantly within the EU,” avec un sous-traitement aux États-Unis — aucune région en Chine continentale nulle part. Ainsi, les identités, contrats, paie et données bancaires que Deel détient pour votre personnel en Chine viennent reposer à l'étranger, ce qui fait de leur collecte un transfert transfrontalier que la PIPL régit (information, un consentement distinct et un mécanisme de transfert, articles 38 à 40). Une grande partie de ces données de paie est une information personnelle sensible (article 28), ajoutant un seuil de consentement spécifique et d'analyse d'impact, et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume une obligation de stockage sur le territoire s'applique (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) qu'une région à l'étranger ne peut satisfaire. Le cadre de protection des données UE-États-Unis, les clauses contractuelles types de l'UE et l'analyse d'impact de transfert de Deel sont des garanties du monde du RGPD — aucune n'est un mécanisme de transfert PIPL.
21YunBox cartographie votre exposition transfrontalière, de résidence et de consentement, localise les données de travailleurs en Chine qui doivent rester sur une assise résidente en Chine (n'envoyant à Deel que ce qui peut légalement partir), et diffuse votre surface tournée vers la Chine sur le territoire, sur une infrastructure déclarée (ICP) — sans reconstruction, et n'utilise ni ne suggère jamais de contournement d'aucune sorte. Traitez les détails comme un risque à confirmer avec un conseil. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! L'application web et les API de Deel sont accessibles depuis le continent et ce n'est pas bloqué à la frontière — l'accessibilité n'est pas la question chinoise pour une plateforme de paie/d'EOR.
- ! Les identités, contrats, paie et dossiers bancaires de vos travailleurs en Chine résident dans un environnement Deel à l'étranger — un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct et un mécanisme de transfert. La base de gestion RH de la PIPL (article 13(2)) n'éteint pas ces obligations.
- ! La paie, les identifiants gouvernementaux et les données bancaires sont en grande partie des informations personnelles sensibles (PIPL article 28) — un seuil plus élevé de finalité précise, de nécessité démontrée, de consentement distinct et d'analyse d'impact préalable (article 55).
- ✕ Deel ne nomme aucune région de données en Chine continentale. Sa propre page Security n'énumère qu'AWS en Irlande (opérations principales) et en France (reprise après sinistre), et ses Privacy FAQs stockent les données des clients et utilisateurs majoritairement dans l'UE.
- ! Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit un stockage sur le territoire (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) et peut déclencher une évaluation de sécurité pour l'exportation de données de la CAC ; tout portail de travailleur tourné vers la Chine doit une déclaration ICP — rien de tout cela qu'une région Deel à l'étranger ne fournit.
- ✓ La voie légale : localisez les données de travailleurs en Chine qui doivent rester sur une assise résidente en Chine, n'envoyez à Deel que ce qui peut légalement partir, conservez Deel pour vos autres marchés, et diffusez la surface tournée vers la Chine sur le territoire, sur une infrastructure déclarée (ICP). 21YunBox n'utilise ni ne suggère jamais de contournement d'aucune sorte.
Ce que la documentation officielle de Deel dit de la Chine
| Fait | Source primaire |
|---|---|
| Deel exploite une empreinte cloud unique à l'étranger — l'Irlande et la France — sans région en Chine continentale. Sur sa propre page Security, Deel indique qu'il s'appuie sur “a fully AWS-hosted infrastructure, with primary operations in Ireland and a disaster recovery site in France.” Pour vos effectifs en Chine, cette géographie est l'enjeu : les dossiers d'identité, de contrat, de paie et bancaires que Deel détient pour votre personnel en Chine résident dans un environnement à l'étranger, ce qui fait de leur collecte un transfert transfrontalier d'informations personnelles au titre de la PIPL (information, un consentement distinct et un mécanisme de transfert, articles 38 à 40). | Deel — Security (deel.com/security), consulté le 2026-10-09 ; PIPL articles 38 à 40 |
| Deel stocke les données des clients et utilisateurs majoritairement dans l'UE, en traite certaines aux États-Unis, et les protège par des mécanismes du monde du RGPD — aucun n'étant une voie PIPL. Les Privacy FAQs de Deel indiquent que, parce que “the servers of the Deel Platform are located in Ireland,” il “stores the personal data of Clients and Users predominantly within the EU,” qu'il “engages with Sub-Processors to process personal data in the USA,” et qu'il s'appuie sur une auto-certification au cadre de protection des données UE-États-Unis, des clauses contractuelles types de l'UE et une analyse d'impact de transfert, aux côtés d'attestations SOC 1/2/3 et ISO 27001. La Chine n'accepte pas celles-ci comme base pour exporter des informations personnelles hors du continent — les voies légales sont une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification accréditée par la CAC. | Deel — Privacy FAQs (deel.com/privacy-faqs), consulté le 2026-10-09 |
| Les dossiers de paie et d'EOR sont en grande partie des informations personnelles sensibles, ce qui relève le seuil. Les numéros d'identification gouvernementaux, les données bancaires et de rémunération, les dossiers fiscaux et souvent les avantages et présences sont des informations personnelles sensibles au titre de la PIPL (article 28) ; les traiter exige une finalité précise et une nécessité démontrée, un consentement distinct, et une analyse d'impact sur la protection des informations personnelles préalable (article 55) — et les déplacer à travers la frontière à grande échelle peut déclencher l'évaluation de sécurité pour l'exportation de données de Chine (数据出境安全评估) avant tout départ. | PIPL articles 28 et 55 ; Mesures d'évaluation de sécurité pour l'exportation de données (cac.gov.cn), consulté le 2026-10-09 |
| Pour certains responsables, les données doivent rester en Chine — et tout portail de travailleur tourné vers la Chine doit une déclaration ICP. Lorsque le responsable est un opérateur d'infrastructure d'information critique ou déplace des informations personnelles à grande échelle, les informations collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — ce qu'un environnement Deel à l'étranger ne peut satisfaire. Et toute surface de travailleur ou de prestataire tournée vers le public réellement servie depuis l'intérieur de la Chine doit porter une déclaration ICP (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT), liée à une ressource d'hébergement sur le continent que Deel ne fournit pas. La base de gestion RH de la PIPL (article 13(2)) ne retire pas le mécanisme transfrontalier ni ces obligations de résidence. | PIPL article 40 et article 13(2) ; loi sur la cybersécurité article 39 (anciennement l'article 37) ; ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT, consulté le 2026-10-09 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour une plateforme de paie et d’employeur de référence (EOR), la question de savoir si Deel « fonctionne » en Chine continentale se règle par l’endroit où sont conservés les dossiers de vos collaborateurs, bien avant de se régler par la rapidité d’affichage d’un tableau de bord. Deel est le registre de référence d’effectifs distribués — les identités, contrats, cycles de paie, déclarations fiscales et données bancaires de toute personne que vous embauchez ou engagez par son intermédiaire — et son application web répond depuis le continent. La question vivante n’est donc pas de savoir si les écrans se chargent pour votre personnel en Chine. C’est quel pays détient ces dossiers, et s’ils ont d’abord été autorisés à quitter la Chine. Selon sa propre documentation de sécurité, Deel exploite une empreinte cloud unique qui se trouve hors de Chine continentale — et c’est cette géographie, non la latence, à laquelle répond le droit chinois.
Deel en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Deel — et au regard du droit chinois |
|---|---|
| Ce que c'est | Deel est une plateforme mondiale de paie, d'EOR et de gestion des prestataires — le système de référence de l'identité, des contrats, de la rémunération, des formulaires fiscaux et des données bancaires des travailleurs dans de nombreux pays. Il conserve un dossier continu et identifiable de chaque personne que vous employez ou engagez, dont une grande partie est sensible. |
| Est-ce accessible depuis le continent ? | Oui. L'application web et les API de Deel répondent depuis la Chine et ce n'est pas un service bloqué à la frontière. L'accessibilité n'est pas la question chinoise. (L'accès transfrontalier depuis le continent vers un environnement à l'étranger peut être irrégulier — une affaire opérationnelle, plus bas, non la décision.) |
| Où résident les dossiers des travailleurs ? | À l'étranger. La page Security de Deel décrit “a fully AWS-hosted infrastructure, with primary operations in Ireland and a disaster recovery site in France,” et ses Privacy FAQs indiquent que, parce que ses serveurs sont en Irlande, il stocke les données des clients et utilisateurs “predominantly within the EU,” avec un sous-traitement aux États-Unis. Aucune région en Chine continentale n'est nommée, de sorte que les dossiers de vos travailleurs en Chine se trouvent dans un environnement Deel à l'étranger — européen par défaut. |
| Y verser les données de travailleurs en Chine | Les dossiers sont des informations personnelles, dont une grande partie sensible. Les détenir dans un environnement Deel à l'étranger est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un mécanisme de transfert et — lorsque le consentement est la base — un consentement distinct difficile à tenir pour librement donné dans une relation d'emploi. La base de gestion RH de la PIPL (article 13(2)) n'éteint pas ces obligations transfrontalières. |
| Stockage sur le territoire et volume | Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, les informations personnelles générées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)), et une évaluation de sécurité pour l'exportation de données de la CAC peut s'appliquer avant tout départ — des obligations qu'une région Deel à l'étranger ne peut satisfaire. Tout portail de travailleur ou de prestataire tourné vers la Chine servi depuis l'intérieur du continent doit aussi une déclaration ICP. |
| La voie légale | Gardez les données de travailleurs en Chine qui doivent rester sur une assise résidente en Chine, ne transmettez à Deel que ce qui peut légalement franchir la frontière, conservez Deel pour le reste de vos collaborateurs, et servez toute surface de travailleur tournée vers la Chine sur le territoire, sur une infrastructure déclarée (ICP). 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère jamais de contournement d'aucune sorte. |
Accessible — mais où viennent reposer les dossiers de vos travailleurs ?
Les applications de Deel répondent depuis la Chine, et ce n’est pas un service que la Chine bloque à la frontière ; la décision ne se prend donc pas à la couche réseau. La résidence la prend. Sur sa propre page Security, Deel décrit “a fully AWS-hosted infrastructure, with primary operations in Ireland and a disaster recovery site in France,” et dans ses Privacy FAQs il explique que, parce que les serveurs de la plateforme Deel se trouvent en Irlande, il stocke les données personnelles des clients et utilisateurs majoritairement dans l’UE, tandis que des sous-traitants traitent certaines données personnelles aux États-Unis. La Chine continentale n’apparaît nulle part sur cette carte. Ainsi, à moins et jusqu’à ce que Deel ouvre une région sur le territoire, les données du système de référence de vos travailleurs en Chine vivent dans un environnement Deel à l’étranger — européen par défaut, atteint en partie par des sous-traitants américains.
L’accès transfrontalier depuis le continent vers cet environnement à l’étranger peut être incohérent, et le réflexe est de forcer la connexion par une solution de contournement réseau. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte — c’est un danger de conformité et, pour cette décision, hors sujet. C’est aussi pourquoi cette page ne publie aucun chiffre de latence first-party en Chine pour Deel : la vitesse n’est pas l’axe d’une question qui dépend de la résidence et du consentement. La question productive est de savoir où résident les données de travailleurs et si elles avaient une base légale pour y être.
Les dossiers de travailleurs à l’étranger sont un transfert transfrontalier au titre de la PIPL
Voici la porte que la plupart des équipes RH et finance enjambent. Collecter des informations personnelles auprès du personnel et des prestataires en Chine continentale et les conserver dans un environnement Deel hébergé à l’étranger est un transfert transfrontalier (数据出境) d’informations personnelles au titre de la loi sur la protection des informations personnelles. La PIPL fixe l’obligation sur le responsable du traitement des informations personnelles — votre entité chinoise en tant qu’employeur, non Deel en tant que sous-traitant agissant pour son compte : les articles 38 à 40 imposent une information, un mécanisme de transfert légal (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) et, lorsque le consentement est la base sur laquelle vous vous appuyez, un consentement distinct pour le transfert à l’étranger.
L’emploi rend ce consentement délicat. La PIPL permet bien à un employeur de traiter les informations personnelles du personnel lorsque c’est nécessaire pour mener la gestion des ressources humaines au titre d’une politique du travail ou d’une convention collective légalement adoptée (article 13(2)), de sorte que le traitement RH courant n’a pas toujours à reposer sur le consentement. Mais cette base ne franchit pas la frontière : exporter les dossiers vers un tenant Deel à l’étranger est un acte distinct qui engage les règles transfrontalières à part entière, et un consentement distinct et librement donné est rarement quelque chose qu’un employé peut remettre à son propre employeur. Et pour un opérateur d’infrastructure d’information critique ou un responsable de traitement à grand volume, les informations personnelles générées en Chine doivent en outre être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37 — la disposition de localisation des données renumérotée par l’amendement 2025 entré en vigueur le 1er janvier 2026, sa substance inchangée)) — une obligation qu’aucune région Deel à l’étranger ne peut acquitter. Lesquelles de ces obligations frappent réellement votre organisation est un risque à régler avec un conseil au regard de vos effectifs et volumes de données réels.
Paie, identifiants gouvernementaux et données bancaires sont sensibles — un seuil plus élevé
L’exposition de Deel est plus tranchante que celle d’une application ordinaire à cause de ce qu’il détient nécessairement. Pour exécuter la paie et agir comme employeur de référence, il réunit des numéros d’identification gouvernementaux, des données bancaires et de rémunération, des dossiers fiscaux, et souvent des personnes à charge, des avantages et des présences — une large part relevant des informations personnelles sensibles au titre de la PIPL (article 28). Traiter des informations personnelles sensibles exige une finalité précise et une nécessité démontrée, un consentement obtenu séparément, et une analyse d’impact sur la protection des informations personnelles préalable (article 55) avant même que les données ne soient traitées, a fortiori envoyées à l’étranger. Déplacer des données de travailleurs sensibles à travers la frontière à grande échelle peut en outre faire entrer en jeu l’évaluation de sécurité pour l’exportation de données de Chine (数据出境安全评估) avant tout départ. Rien de cela n’est fonction de la vitesse d’affichage ; cela dépend de la question de savoir si les données avaient une base légale pour être à l’étranger. Parce que ce sont des dossiers sensibles, traitez chaque ligne ici comme une question à confirmer avec un conseil avant de vous y fier.
Les garanties de Deel sont bâties pour l’Europe, pas pour la Chine
L’instinct est de pointer la posture de conformité de Deel — SOC 1, SOC 2, SOC 3 et ISO 27001, chiffrement AES-256 au repos, auto-certification au cadre de protection des données UE-États-Unis, clauses contractuelles types de l’UE et analyse d’impact de transfert — et de tenir le transfert pour réglé. Ce sont de vrais contrôles, mais chacun d’eux est conçu pour le monde du RGPD : ils légitiment le déplacement de données entre l’UE, le Royaume-Uni et les États-Unis. Aucun n’est un mécanisme de transfert PIPL. La Chine ne reconnaît ni le cadre de protection des données UE-États-Unis ni les clauses contractuelles types de l’UE comme base pour exporter des informations personnelles hors du continent ; les voies légales sont une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification accréditée par la CAC. Et basculer un tenant Deel de son foyer européen vers un sous-traitant américain ne fait que déplacer le transfert transfrontalier — cela ne ramène pas les données à l’intérieur de la Chine. Garder les données de travailleurs collectées en Chine sur le territoire suppose de mettre en place un foyer résident en Chine pour les dossiers qui doivent rester, et de n’envoyer à Deel que ce qui peut légalement partir. Cette répartition — ce qui doit rester et ce qui peut voyager — est une appréciation juridique avant d’être une configuration, et c’est le centre du travail.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’exploiter Deel pour des effectifs qui incluent la Chine continentale, et elle a une forme précise. D’abord, cartographier : notre équipe Chine parcourt votre exposition PIPL — quels dossiers de travailleurs collectés en Chine doivent rester dans le pays, ce qui peut légalement franchir la frontière, où s’applique une évaluation de sécurité pour l’exportation de données ou une obligation de stockage de l’article 39 (anciennement l’article 37), et ce que doit couvrir votre flux d’information, de consentement et d’analyse d’impact. Les conclusions juridiques sont atteintes avec votre conseil ; nous construisons l’image technique qui les alimente.
Ensuite, localiser : nous mettons en place et intégrons une assise résidente en Chine pour les données de travailleurs en Chine qui doivent rester sur le continent — un foyer sur le territoire et consenti pour ces dossiers — tandis que vous conservez Deel comme système de référence pour le reste de vos collaborateurs, ne lui envoyant que ce qui peut légalement partir.
Enfin, diffuser : toute surface de la plateforme tournée vers la Chine — une page d’auto-intégration de travailleur, un portail de prestataire, un flux de dépenses ou de documents réellement servi à des personnes à l’intérieur du continent — est un service tourné vers le public là-bas, elle porte donc une obligation de déclaration ICP (备案) et a besoin d’une diffusion conforme, sur le territoire. Le 21YunBox Optimizer la sert depuis l’intérieur de la Chine, devant le stack que vous exploitez déjà, sans reconstruction ni re-plateformage. Le résultat est une configuration de paie et d’EOR qui s’exécute de manière légale et conforme pour vos collaborateurs en Chine. Ce que nous ne faisons jamais — et que nul ne peut légalement faire — c’est de vous remettre une voie pour contourner les règles d’exportation de données de la Chine ou une quelconque restriction réseau : 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte. Nous localisons ce qui doit rester et diffusons ce qui fait face au public sur le territoire, et ne déplaçons jamais d’informations personnelles hors de Chine par furtivité.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Deel stocke-t-il les données des travailleurs chinois en Chine ?
Non. Selon sa propre page Security, il exploite “a fully AWS-hosted infrastructure, with primary operations in Ireland and a disaster recovery site in France,” et ses Privacy FAQs indiquent que, parce que ses serveurs sont en Irlande, il stocke les données des clients et utilisateurs majoritairement dans l'UE, avec un sous-traitement aux États-Unis. Deel ne nomme aucune région en Chine continentale, de sorte que les identités, contrats, paie et données bancaires qu'il détient pour votre personnel en Chine se trouvent à l'étranger — un transfert transfrontalier d'informations personnelles (souvent sensibles) au titre de la PIPL, sur lequel le responsable de traitement (votre entité chinoise, non Deel) doit une information, un consentement distinct et un mécanisme de transfert.
Le SOC 2, l'ISO 27001 et le cadre de protection des données UE-États-Unis de Deel ne couvrent-ils pas le transfert ?
Ce sont de véritables contrôles, mais ils sont bâtis pour le monde du RGPD — ils légitiment le déplacement de données entre l'UE, le Royaume-Uni et les États-Unis. Aucun n'est un mécanisme de transfert PIPL, et la Chine ne reconnaît ni le cadre de protection des données UE-États-Unis ni les clauses contractuelles types de l'UE comme base pour exporter des informations personnelles hors du continent. Les voies légales chinoises sont une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification accréditée par la CAC. Basculer un tenant Deel de son foyer européen vers un sous-traitant américain déplace le transfert ; cela n'y met pas fin. Traitez vos obligations précises comme une affaire pour un conseil.
21YunBox peut-il aider à faire fonctionner notre configuration Deel en Chine ?
Oui. Notre équipe Chine cartographie votre exposition transfrontalière, de résidence et de consentement au titre de la PIPL pour les données de travailleurs que Deel détient — pour votre entité, vos effectifs et vos volumes de données — puis localise les données de travailleurs en Chine qui doivent rester sur une assise résidente en Chine et met en place la diffusion déclarée (ICP) et sur le territoire dont toute surface de travailleur tournée vers la Chine a besoin, devant le stack Deel que vous exploitez déjà. Nous n'utilisons ni ne suggérons jamais de contournement d'aucune sorte. Prenez contact pour traiter votre cas précis.


