¿Funciona Coupa en China? Residencia de datos, transferencias transfronterizas según la PIPL y datos de gasto
Coupa es una plataforma de gestión del gasto en la nube, así que si «funciona» en China continental es, ante todo, una cuestión de residencia de datos, no de velocidad. La propia documentación de Coupa enumera cinco Coupa Regions — APAC (Singapur), Australia, la UE, Emiratos Árabes Unidos y EE. UU. —, ninguna en China continental, de modo que los datos de gasto, el maestro de proveedores y los datos de gastos de empleados que sus operaciones en China introducen en ella residen en el extranjero, lo que convierte su recogida en una transferencia transfronteriza de información personal según la PIPL. Un análisis centrado en el cumplimiento de la exposición en materia de residencia, transferencia transfronteriza y consentimiento — y de la vía legal dentro del país.
¿Funciona Coupa en China?
Si Coupa funciona en China continental es una cuestión de residencia de datos antes que de velocidad. Coupa es una plataforma de gestión del gasto en la nube, y lo que lo decide es dónde terminan los datos de gasto, el maestro de proveedores y los datos de gastos de empleados que contiene — no la rapidez con que carga una pantalla.
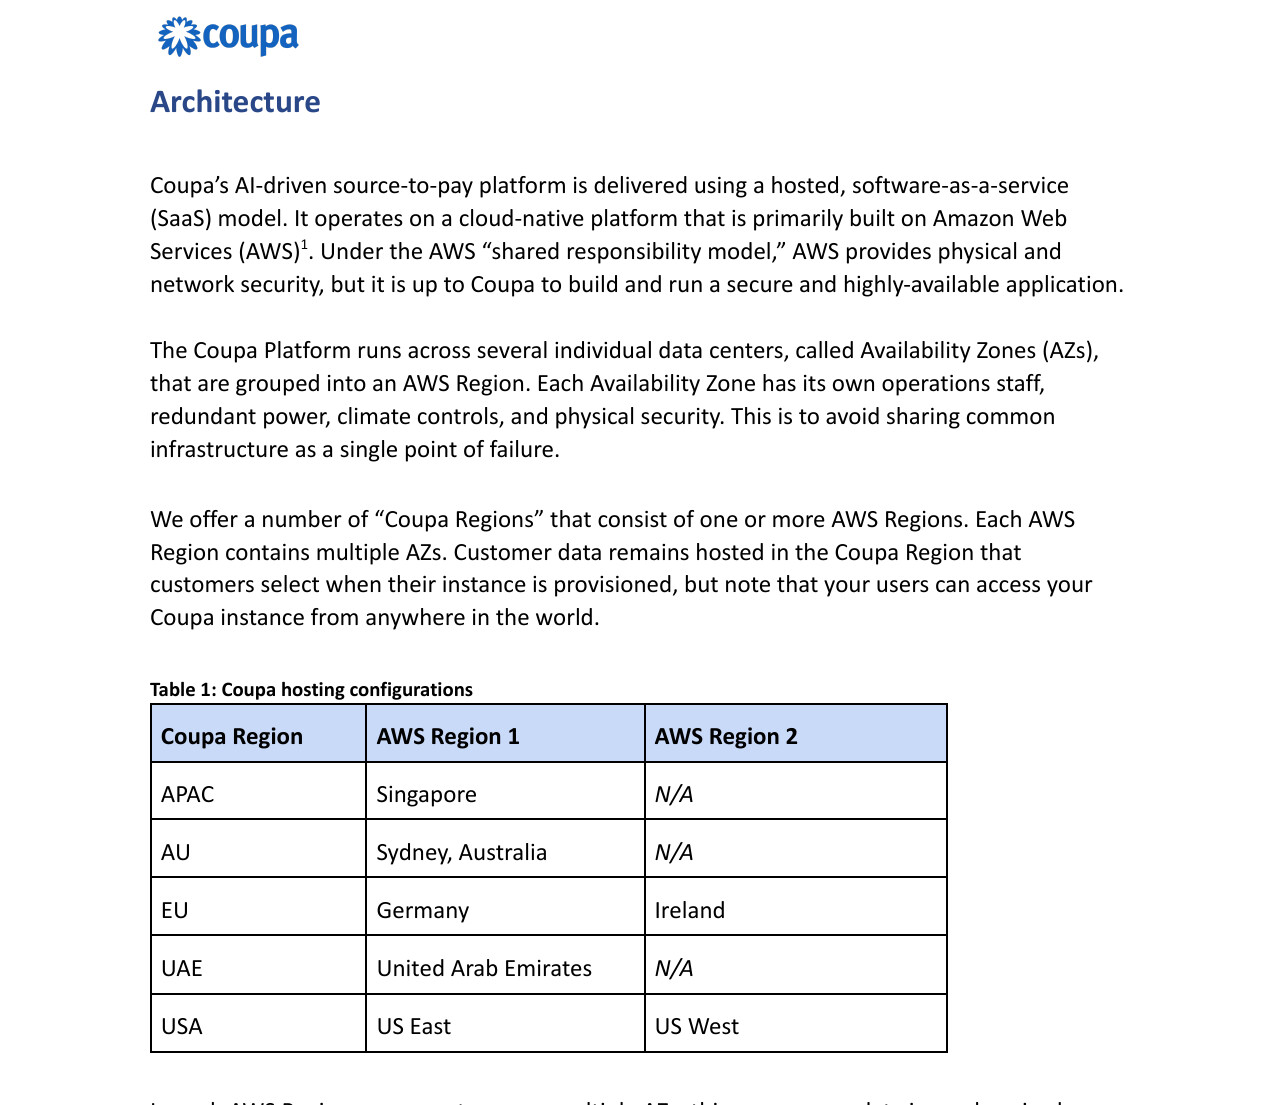
El propio Platform Security & Architecture White Paper de Coupa enumera cinco “Coupa Regions” — APAC (Singapur), AU (Sídney), UE (Alemania e Irlanda), Emiratos Árabes Unidos y EE. UU. — y afirma que “customer data remains hosted in the Coupa Region that customers select when their instance is provisioned.” (los datos del cliente permanecen alojados en la Coupa Region que el cliente selecciona al aprovisionar su instancia). Ninguna está en China continental. Así, los contactos de proveedores, los datos bancarios de proveedores y los gastos de empleados que sus operaciones en China introducen en Coupa residen en el extranjero — una transferencia transfronteriza de información personal regulada por la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia, artículos 38–40), con una posible evaluación de seguridad para la exportación de datos si los volúmenes son elevados y almacenamiento dentro del país para un operador de infraestructuras de información críticas conforme al artículo 39 de la Ley de Ciberseguridad (antes artículo 37). Los datos bancarios de proveedores y los gastos de empleados también pueden ser información personal sensible, lo que vuelve a elevar el listón. La tabla de abajo recoge la redacción de la propia Coupa y la norma que activa cada línea.
Esto es un mapa de riesgo, no un veredicto — lo que usted debe depende de sus volúmenes de datos, de qué campos son sensibles y de su papel como responsable del tratamiento, y conviene resolverlo con asesoría legal. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! Los datos de gasto, el maestro de proveedores y los gastos de empleados residen en una Coupa Region en el extranjero — la más cercana es APAC (Singapur), no el continente
- ! Cargar información personal de proveedores y empleados de China en una región en el extranjero es una transferencia transfronteriza — se aplica la PIPL
- ! Los datos bancarios de proveedores y los gastos de empleados pueden ser información personal sensible — prueba de necesidad, consentimiento separado y evaluación de impacto
- ✕ Coupa no nombra ninguna región en China continental (sus cinco Coupa Regions: APAC, AU, UE, Emiratos Árabes Unidos, EE. UU.)
- ! Un operador de infraestructuras críticas o un tratante de grandes volúmenes debe almacenar los datos dentro del país, algo que una región en el extranjero no permite (art. 39 de la Ley de Ciberseguridad, antes 37)
- ✓ Existe una vía legal — una base residente en China para los datos más una entrega dentro del país con registro ICP, como capa sobre el stack que ya utiliza
Lo que la documentación oficial de Coupa dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Coupa aloja los datos de los clientes en cinco regiones — ninguna en China continental. El propio Platform Security & Architecture White Paper de Coupa enumera sus “Coupa Regions” — APAC (Singapur), AU (Sídney), UE (Alemania e Irlanda), Emiratos Árabes Unidos y EE. UU. (US East y US West) — y afirma que “Customer data remains hosted in the Coupa Region that customers select when their instance is provisioned.” (los datos del cliente permanecen alojados en la Coupa Region que el cliente selecciona al aprovisionar su instancia). No hay ninguna región en China continental; la más cercana, APAC, es Singapur — así que los datos de gasto, de proveedores y de empleados introducidos desde China residen en el extranjero, lo que convierte su recogida en una transferencia transfronteriza de información personal según la PIPL. | Coupa Platform Security & Architecture White Paper (julio de 2024), consultado el 2026-10-09 |
| Coupa confirma que la residencia es una elección entre sus regiones existentes, no una opción en China. La página de cumplimiento y seguridad de Coupa afirma que “Your data is always secured and protected by regional data residency models and privacy laws.” (sus datos están siempre protegidos por modelos regionales de residencia de datos y por las leyes de privacidad). El modelo consiste en elegir entre las regiones de Coupa — y ninguna está en el continente, así que una promesa de residencia regional que no ofrece ninguna región en China no puede satisfacer un deber de localización de datos de China para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes. | Coupa — Data Privacy, Compliance, & Security, consultado el 2026-10-09 |
| Cargar información personal de proveedores y empleados de China en una Coupa Region en el extranjero es una transferencia transfronteriza. Los contactos y datos bancarios de los proveedores y los gastos de los empleados son información personal; conservarlos fuera del continente está regulado por la PIPL como transferencia transfronteriza (artículos 38 a 40) — el responsable del tratamiento (usted, el cliente de Coupa, no Coupa) debe notificar, obtener un consentimiento separado para la transferencia y satisfacer un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. La información de cuentas financieras y algunos datos de empleados pueden ser información personal sensible (artículos 28 y 29 de la PIPL), lo que añade una prueba de necesidad, un consentimiento separado y una evaluación de impacto sobre la protección. | Artículos 38–40 (transferencia transfronteriza) y 28–29 (información personal sensible) de la PIPL |
| Para algunos responsables del tratamiento los datos deben permanecer en China, y servir desde dentro del continente activa el registro ICP. Cuando el responsable es un operador de infraestructuras de información críticas o trata información personal en grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber que una Coupa Region en el extranjero no puede cumplir —, y por encima de los umbrales regulados puede exigirse una evaluación de seguridad para la exportación de datos antes de que estos salgan. Cualquier superficie orientada a China que realmente se sirva desde dentro del continente debe contar con un registro ICP vinculado a un recurso de alojamiento en el continente que Coupa no proporciona. | Artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37); Medidas de Evaluación de Seguridad de las Transferencias de Datos al Exterior |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para una empresa que gestiona con Coupa las compras, la facturación, los gastos y los pagos a proveedores de sus operaciones en China, el primer instinto es preguntar si la plataforma es rápida, o siquiera accesible, desde el continente. Ese es el punto de partida equivocado. Coupa es una suite alojada de gestión del gasto, y lo que realmente decide si puede usarla en China es dónde terminan los datos de gasto, el maestro de proveedores y los datos de gastos de empleados que contiene — y si esa información personal tenía, para empezar, una base legal para salir del país. Es una cuestión de residencia de datos y de transferencia transfronteriza según la ley china, y Coupa responde a la mitad fáctica de esa cuestión en su propia documentación.
Coupa en China de un vistazo
| Qué lo decide | En los propios términos de Coupa — y la ley china |
|---|---|
| Qué es | Coupa es una plataforma de gestión del gasto en la nube — compras, facturación, gastos, gestión de proveedores y pagos. Contiene sus datos de gasto, el maestro de proveedores (nombres, contactos y datos bancarios de los proveedores) y los datos de gastos de los empleados, por lo que es un almacén continuo de información personal identificable sobre el personal de sus proveedores en China y sobre sus propios empleados en China. |
| ¿Es accesible desde el continente? | Coupa es un SaaS alojado que su personal y sus proveedores abren a través de la internet pública; su propio libro blanco señala que, una vez aprovisionada una instancia, los usuarios pueden acceder a ella desde cualquier lugar: “users can access your Coupa instance from anywhere in the world.” La accesibilidad no es la cuestión en China. (El acceso transfronterizo desde el continente a una región en el extranjero puede ser irregular — una cuestión operativa, que se trata más abajo, no la decisión.) |
| ¿Dónde residen los datos de gasto? | En el extranjero. El libro blanco de Coupa enumera exactamente cinco “Coupa Regions” — APAC (Singapur), AU (Sídney), UE (Alemania e Irlanda), Emiratos Árabes Unidos y EE. UU. (US East y US West) — y dice que los datos permanecen en la región que usted selecciona al aprovisionar. No hay ninguna región en China continental; la más cercana, APAC, es Singapur. |
| Introducir en ella datos de gasto, de proveedores y de empleados de China | Esos datos son información personal. Conservarlos en una Coupa Region en el extranjero es una transferencia transfronteriza (数据出境) según la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia. Los datos bancarios de los proveedores y los gastos de los empleados pueden ser información personal sensible, lo que añade una prueba de necesidad, un consentimiento separado y una evaluación de impacto. Con volúmenes elevados puede aplicarse una evaluación de seguridad para la exportación de datos; un operador de infraestructuras de información críticas debe almacenar los datos dentro del país conforme al artículo 39 de la Ley de Ciberseguridad (antes artículo 37). |
| La vía legal | Mantenga los datos de gasto, de proveedores y de empleados de China sobre una base residente en China, envíe al Coupa en el extranjero solo lo que puede salir legalmente, conserve Coupa para sus otros mercados y entregue dentro del país, sobre infraestructura con registro ICP, las superficies orientadas a China que rodean el stack. 21YunBox cartografía, localiza y entrega; nunca utiliza ni recomienda forma alguna de elusión. |
Accesible no es lo mismo que conforme
Coupa es un SaaS que su personal y sus proveedores con base en China abren a través de la internet pública, y su propio libro blanco es explícito: una vez aprovisionada una instancia, “users can access your Coupa instance from anywhere in the world.” (los usuarios pueden acceder a su instancia de Coupa desde cualquier lugar del mundo). Así que la cuestión no es si un comprador en Shanghái puede abrir una pantalla de solicitud de compra — es dónde residen los datos que hay detrás de esa pantalla. Por eso esta página no publica ninguna cifra propia de latencia en China para Coupa: la velocidad no es lo que está en juego en una decisión que gira en torno a la residencia y el consentimiento. El acceso transfronterizo desde el continente a una región en el extranjero puede ser irregular, y la tentación es forzarlo mediante una solución alternativa de red — pero eso es a la vez un riesgo de cumplimiento y algo ajeno a la cuestión, y 21YunBox no utiliza ni recomienda ninguna forma de elusión. La pregunta productiva es cómo mantener los datos de gasto de China sobre una base legal.
La cuestión de la residencia de datos: una plataforma de gasto en el extranjero es una transferencia transfronteriza
El propio Platform Security & Architecture White Paper de Coupa zanja dónde residen los datos. Ofrece cinco “Coupa Regions” — APAC (Singapur), AU (Sídney), UE (Alemania e Irlanda), Emiratos Árabes Unidos y EE. UU. (US East y US West) — y afirma que “Customer data remains hosted in the Coupa Region that customers select when their instance is provisioned.” (los datos del cliente permanecen alojados en la Coupa Region que el cliente selecciona al aprovisionar su instancia). Ninguna de las cinco está en China continental; la más cercana, APAC, es Singapur. Así, los datos de gasto, el maestro de proveedores — nombres, contactos y datos bancarios de los proveedores — y los datos de gastos de empleados que sus operaciones en China introducen en Coupa se conservan fuera del continente.
En el momento en que esa información personal recogida en China llega a una Coupa Region de Singapur, de la UE o de EE. UU., usted ha realizado una transferencia transfronteriza (数据出境) según la Ley de Protección de Información Personal de China. La PIPL atribuye el deber al responsable del tratamiento — usted, el cliente de Coupa, no Coupa como encargado: los artículos 38 a 40 exigen notificación, un consentimiento separado distinto de cualquier aceptación general del uso de la plataforma y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Por encima de los umbrales regulados, o cuando los datos se consideran «datos importantes», la transferencia puede requerir primero la evaluación de seguridad para la exportación de datos (数据出境安全评估) de China antes de que salga nada. Y si su organización es un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la cláusula de localización de datos fue renumerada por la reforma de 2025, en vigor desde el 1 de enero de 2026, sin cambios de fondo) exige que la información personal generada en China se almacene en China, un deber que una Coupa Region en el extranjero no puede cumplir. Cuáles de estos deberes afectan a su despliegue es un riesgo que debe resolver con asesoría legal en función de lo que realmente recoge y de dónde se encuentran sus proveedores y su personal.
Los datos bancarios de los proveedores y los gastos de los empleados pueden ser información personal sensible
Los datos de gasto no son tráfico neutro. Un maestro de proveedores en Coupa contiene normalmente los datos de cuentas bancarias y de pago que se usan para pagar a esos proveedores, y el módulo de gastos contiene los historiales de reembolsos y viajes de los empleados. Según la PIPL, la información de cuentas financieras es información personal sensible (敏感个人信息), y tratarla exige un propósito específico y una justificación de necesidad, un consentimiento separado y una evaluación previa de impacto sobre la protección de la información personal — obligaciones que se suman a los deberes transfronterizos, no que los sustituyen. La información personal de los empleados tiene además su propia base de tratamiento. Los controles de seguridad de Coupa — cifrado, gobierno de accesos y certificaciones como ISO 27701 — reducen de verdad el riesgo de seguridad, pero no satisfacen los deberes de consentimiento, necesidad y residencia, que recaen en usted como responsable del tratamiento. Si un campo concreto es sensible, y qué debe decir su flujo de consentimiento y notificación, son cuestiones que conviene confirmar con asesoría legal.
Por qué aprovisionar una Coupa Region «más cercana» no es la solución
La opción evidente es aprovisionar la instancia de la entidad china en APAC, ya que Singapur es la región más cercana de la lista. Pero cercanía no es residencia: Singapur, como las regiones de la UE y de EE. UU., está fuera del continente, así que una instancia en APAC no resuelve ningún deber de localización de datos de China — simplemente traslada la misma transferencia transfronteriza a otro país extranjero. Mantener dentro del país los datos de gasto, de proveedores y de empleados recogidos en China implica poner en marcha una base residente en China para esos datos y enviar al Coupa en el extranjero solo lo que puede salir legalmente. Trazar esa línea — lo que debe quedarse y lo que puede salir — es el núcleo del trabajo, y es una cuestión legal antes que técnica.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de gestionar el gasto de una operación en China, y consta de tres pasos. Primero, cartografiar: nuestro equipo de China analiza de principio a fin su exposición según la PIPL — qué datos de gasto, de proveedores y de empleados recogidos en China deben permanecer en el país, qué puede pasar legalmente a Coupa, dónde se aplica una evaluación de seguridad para la exportación de datos o un deber de almacenamiento del artículo 39, qué campos son sensibles y qué deben cubrir su consentimiento y su notificación. Las conclusiones legales se resuelven con asesoría legal; nosotros construimos el panorama técnico que las alimenta.
Después, localizar: le ayudamos a poner en marcha e integrar una base residente en China para los datos de gasto, de proveedores y de empleados de China — un esquema legal de tratamiento y almacenamiento consentidos dentro del país, adoptando una opción nacional de compras o de gestión del gasto cuando encaje sin fricciones —, de modo que los datos que deben permanecer en China dejen de salir de ella por defecto, mientras usted conserva Coupa para los mercados en los que ya le da servicio.
Y, por último, entregar: las superficies orientadas a China que rodean su stack de gasto — un sitio de alta de proveedores o de punch-out, un portal de aprobaciones, el punto de integración al que realmente llegan sus usuarios y proveedores del continente — son servicios públicos en el continente, por lo que conllevan un deber de registro ICP (备案) y necesitan una entrega conforme dentro del país. 21YunBox las entrega dentro del país — el 21YunBox Optimizer — por delante de lo que ya utiliza, sin reconstruir y sin cambiar de plataforma. Lo que jamás hacemos — ni nadie puede hacer legalmente — es darle un modo de esquivar las normas chinas de exportación de datos o cualquier restricción de red. El resultado es un stack de gasto que funciona de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad para la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Almacena Coupa en China continental los datos de los usuarios chinos?
No. El propio Platform Security & Architecture White Paper de Coupa enumera cinco Coupa Regions — APAC (Singapur), Australia, la UE, Emiratos Árabes Unidos y EE. UU. — y dice que los datos del cliente permanecen en la región seleccionada al aprovisionar. Ninguna está en China continental, así que los datos de gasto, de proveedores y de empleados que sus operaciones en China introducen residen en el extranjero, lo que convierte su recogida en una transferencia transfronteriza de información personal según la PIPL: el responsable del tratamiento (usted, no Coupa) debe notificar, obtener un consentimiento separado y contar con un mecanismo de transferencia.
Coupa abre sin problemas desde China, ¿no basta con eso?
Llegar a la pantalla no es la prueba. Coupa es una plataforma alojada que su personal y sus proveedores pueden abrir desde cualquier lugar, pero si puede usarla para China depende de dónde terminan los datos de gasto, de proveedores y de empleados y de si tenían una base legal para salir del país — una cuestión de residencia de datos y de consentimiento según la PIPL y la Ley de Ciberseguridad, no de velocidad. Incluso una instancia que carga al instante puede no ser conforme.
¿Puede 21YunBox ayudarnos a usar Coupa de forma conforme para China?
Sí. Nuestro equipo de China puede cartografiar su exposición en materia de transferencia transfronteriza, exportación de datos y residencia según la PIPL para los datos de gasto, de proveedores y de empleados que contiene Coupa; ayudarle a localizar los datos de China sobre una base residente en China para que lo que debe permanecer en el país deje de salir de él; y poner en marcha una entrega dentro del país, con registro ICP, para las superficies orientadas a China que rodean su stack de gasto — como capa sobre lo que ya utiliza, nunca mediante ninguna forma de elusión. Póngase en contacto para analizar su caso concreto.


