Coupaは中国本土で使えるか:データの国内保存、PIPLの越境移転と支出データ
Coupaはクラウドの支出管理プラットフォームです。だからこそ中国本土で「使えるか」は、速度ではなくまずデータの国内保存の問いになります。Coupa自身のドキュメントは五つのCoupaリージョン——APAC(シンガポール)、オーストラリア、EU、UAE、米国——を挙げ、そのいずれも中国本土にはありません。そのため、中国拠点がそこに入力する支出記録、サプライヤーマスター、従業員の経費データはオフショアに置かれ、その収集はPIPLの下での個人情報の越境移転にあたります。データの国内保存・越境・同意のリスクと、合法的な中国国内の経路を、コンプライアンス起点で読み解きます。
Coupaは中国本土で使えるか
Coupaが中国本土で使えるかは、速度よりまずデータの国内保存の問いです。Coupaはクラウドの支出管理プラットフォームであり、決め手は、そこに保持される支出記録・サプライヤーマスター・従業員の経費データがどこに落ち着くか——画面がどれだけ速く開くかではありません。
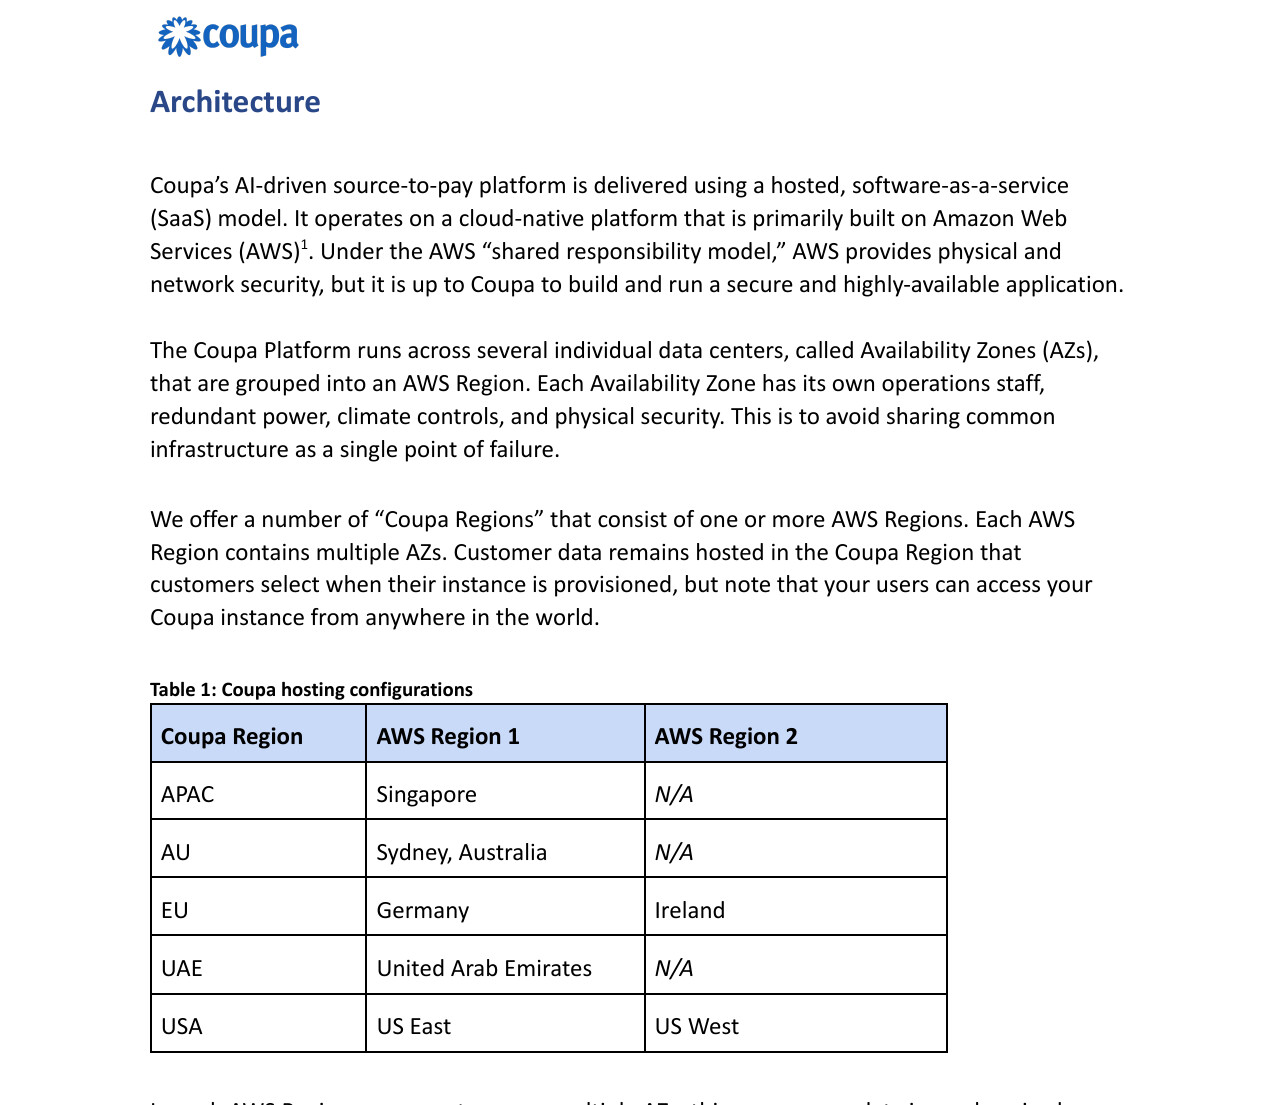
Coupa自身のPlatform Security & Architecture White Paperは五つの「Coupaリージョン」——APAC(シンガポール)、AU(シドニー)、EU(ドイツとアイルランド)、UAE、米国——を挙げ、「顧客データはインスタンスのプロビジョニング時に顧客が選んだCoupaリージョンにホストされ続ける」と述べています。いずれも中国本土にはありません。そのため、中国拠点がCoupaに入力するサプライヤーの連絡先、サプライヤーの銀行口座情報、従業員の経費記録はオフショアに置かれます——PIPLが規律する個人情報の越境移転(通知、個別の同意、移転メカニズムのいずれか一つ、第38〜40条)であり、量が大きければデータ越境安全評価の可能性、CIIOにはサイバーセキュリティ法 第39条(旧第37条)の下での国内保存が加わります。サプライヤーの銀行口座情報や従業員の経費はセンシティブ個人情報にもなり得て、要件をさらに引き上げます。下の表はCoupa自身の記述と、各行が引き起こすルールです。
これは判定ではなくリスクの見取り図です。負うべき義務は、取扱データ量、どのフィールドがセンシティブか、取扱者としての役割によって変わり、専門家と整理する価値があります。当社の中国チームが貴社のリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! 支出記録・サプライヤーマスター・従業員の経費データはオフショアのCoupaリージョンに置かれる——最も近いのはAPAC(シンガポール)で、本土ではない
- ! 中国のサプライヤー・従業員の個人情報をオフショアのリージョンに入れることは越境移転——PIPLが適用される
- ! サプライヤーの銀行口座情報や従業員の経費はセンシティブ個人情報になり得る——必要性の判断、個別の同意、影響評価
- ✕ Coupaは中国本土のリージョンを挙げていない(五つのCoupaリージョン:APAC、AU、EU、UAE、USA)
- ! CIIO/大量取扱者はオフショアのリージョンでは提供できない国内保存義務を負う(サイバーセキュリティ法 第39条(旧第37条))
- ✓ 合法的な道はある——データのための中国国内保存の基盤と、ICP備案済みの国内からの配信を、運用中のスタックへのオーバーレイとして
Coupaの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Coupaは顧客データを五つのリージョンにホストし、そのいずれも中国本土にはない。Coupa自身のPlatform Security & Architecture White Paperは「Coupaリージョン」をAPAC(シンガポール)、AU(シドニー)、EU(ドイツとアイルランド)、UAE、USA(US EastとUS West)として挙げ、「顧客データはインスタンスのプロビジョニング時に顧客が選んだCoupaリージョンにホストされ続ける」と述べている。中国本土のリージョンはなく、最も近いAPACはシンガポール——そのため中国から入力された支出・サプライヤー・従業員データはオフショアに置かれ、その収集はPIPLの下での個人情報の越境移転にあたる。 | Coupa Platform Security & Architecture White Paper(2024年7月)、2026-10-09 取得 |
| Coupaは、国内保存が既存リージョンの中からの選択であって中国向けの選択肢ではないと認めている。Coupaの現行のコンプライアンス・セキュリティのページは「貴社のデータは常に、地域ごとのデータレジデンシーモデルとプライバシー法によって保護される」と述べている。そのモデルはCoupaのリージョンの中からの選択であり、そのいずれも本土にはない。したがって、中国リージョンを提供しない地域レジデンシーの約束は、CIIOや大量取扱者にとっての中国のデータ国内保存義務を満たせない。 | Coupa — Data Privacy, Compliance, & Security、2026-10-09 取得 |
| 中国のサプライヤー・従業員の個人情報をオフショアのCoupaリージョンに入れることは越境移転にあたる。サプライヤーの連絡先・銀行口座情報や従業員の経費記録は個人情報であり、本土の外に保持することはPIPLが越境移転として規律する(第38〜40条)——取扱者(Coupaではなく、その顧客である貴社)は、通知を行い、移転についての個別の同意を取得し、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を満たさなければならない。金融口座情報や一部の従業員データはセンシティブ個人情報になり得て(PIPL第28〜29条)、必要性の判断、個別の同意、保護影響評価が加わる。 | PIPL第38〜40条(越境)・第28〜29条(センシティブ個人情報) |
| 一部の取扱者にとってデータは中国に留めなければならず、本土内から配信することはICP備案を引き起こす。取扱者が重要情報インフラ運営者であるか、個人情報を大量に移転する場合、中国で収集した個人情報は本土内に保存しなければならない(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条))——オフショアのCoupaリージョンでは満たせない義務である——し、規制上の閾値を超える場合、データが国外へ出る前にデータ越境安全評価(英語)が必要になることがある。実際に本土内から配信される中国向けの接点はいずれも、Coupaが提供しない本土内ホスティングリソースに紐づいたICP備案を備えなければならない。 | PIPL第40条、サイバーセキュリティ法 第39条(旧第37条)、データ越境の安全評価弁法 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
中国拠点の調達・請求・経費・サプライヤー支払いをCoupaで回している企業にとって、最初に浮かぶのは、このプラットフォームが本土から速いか、そもそも到達できるか、という問いでしょう。しかしそこは出発点として誤っています。Coupaはホスト型の支出管理スイートであり、中国で使えるかを実際に決めるのは、そこに保持される支出記録・サプライヤーマスター・従業員の経費データがどこに落ち着くか——そしてその個人情報がそもそも国外へ出る合法的な根拠を持っていたか——です。これは中国法の下でのデータの国内保存と越境の問いであり、Coupaはその事実の半分を自社のドキュメントで示しています。
ひと目でわかる中国でのCoupa
| 決め手 | Coupa自身の言葉と中国法では |
|---|---|
| これは何か | Coupaはクラウドの支出管理プラットフォーム——調達、請求、経費、サプライヤー管理、支払い。支出記録、サプライヤーマスター(サプライヤー名・連絡先・銀行口座情報)、従業員の経費データを保持するため、中国のサプライヤー従業員と自社の中国従業員に関する、識別可能な個人情報を継続的に蓄えます。 |
| 本土から到達できるか | Coupaはスタッフやサプライヤーが公衆インターネット越しに開くホスト型SaaSで、自社のWhite Paperも、インスタンスがプロビジョニングされれば“users can access your Coupa instance from anywhere in the world”(ユーザーは世界中どこからでもアクセスできる)と記しています。到達性は中国の問いではありません。(本土からオフショアのリージョンへの越境アクセスは不安定になり得ますが、それは下記のとおり運用上の問題で、意思決定の軸ではありません。) |
| 支出データはどこに置かれるか | オフショアです。CoupaのWhite Paperはちょうど五つの「Coupaリージョン」——APAC(シンガポール)、AU(シドニー)、EU(ドイツとアイルランド)、UAE、USA(US EastとUS West)——を挙げ、データはプロビジョニング時に選んだリージョンに留まるとしています。中国本土のリージョンはなく、最も近いAPACはシンガポールです。 |
| 中国の支出・サプライヤー・従業員データを入れること | そのデータは個人情報です。オフショアのCoupaリージョンに保持することはPIPL(第38〜40条)の下での越境移転(数据出境)にあたります——通知、個別の同意、移転メカニズムのいずれか一つ。サプライヤーの銀行口座情報や従業員の経費はセンシティブ個人情報になり得て、必要性の判断、個別の同意、影響評価が加わります。量が大きければデータ越境安全評価が適用されることがあり、重要情報インフラ運営者はサイバーセキュリティ法 第39条(旧第37条)の下で国内保存義務を負います。 |
| 合法的な進め方 | 中国の支出・サプライヤー・従業員データは中国国内保存の基盤に留め、合法的に国外へ出せるものだけをオフショアのCoupaへ送り、他の市場向けにはCoupaを使い続け、スタック周りの中国向け接点はICP備案済みのインフラ上で国内から配信します。21YunBoxはマップ・ローカライズ・デリバーを行い、いかなる種類の不正な手段も用いず、推奨もしません。 |
到達できることと法令適合は別物
Coupaは、スタッフや中国拠点のサプライヤーが公衆インターネット越しに開くSaaSで、自社のWhite Paperも、インスタンスがプロビジョニングされれば 「ユーザーは世界中どこからでもCoupaインスタンスにアクセスできる」 と明言しています。ですから問いは、上海のバイヤーが発注画面を開けるかどうかではなく、その画面の背後にあるデータがどこに置かれているか、です。そのため本ページはCoupaについて中国国内からの一次計測によるレイテンシ値を公表しません。国内保存と同意にかかる意思決定にとって、速度は軸ではないからです。本土からオフショアのリージョンへの越境アクセスは不安定になり得て、ネットワーク上の不正な手段で無理に通したくなるものですが、それはコンプライアンス上のリスクであると同時に的外れであり、21YunBoxはいかなる形の不正な手段も用いず、推奨もしません。建設的な問いは、中国の支出データをどう合法的な基盤に保つかです。
データの国内保存という問い:オフショアの支出プラットフォームは越境移転である
Coupa自身のPlatform Security & Architecture White Paperが、データの所在に決着をつけています。五つの「Coupaリージョン」——APAC(シンガポール)、AU(シドニー)、EU(ドイツとアイルランド)、UAE、USA(US EastとUS West)——を提供し、 「顧客データはインスタンスのプロビジョニング時に顧客が選んだCoupaリージョンにホストされ続ける」 と述べています。五つのいずれも中国本土にはなく、最も近いAPACはシンガポールです。したがって、中国拠点がCoupaに入力する支出記録、サプライヤーマスター——サプライヤー名・連絡先・銀行口座情報——、従業員の経費データは、本土の外に保持されます。
中国で収集した個人情報がシンガポール・EU・米国のCoupaリージョンに着地した瞬間、貴社は中国の個人情報保護法(PIPL)の下での越境移転(数据出境)を行ったことになります。PIPLは義務を取扱者——プロセッサーであるCoupaではなく、その顧客である貴社——に課します。第38〜40条は、通知、プラットフォーム利用への一般的な同意とは区別された個別の同意、そして移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——を求めます。規制上の閾値を超える場合、またはデータが「重要データ」に当たる場合、移転にはまず、何かが国外へ出る前に中国のデータ越境安全評価(英語)(数据出境安全评估)が必要になることがあります。さらに、貴社の組織が重要情報インフラ運営者であれば、サイバーセキュリティ法(英語)の第39条(旧第37条——データ国内保存の条項は、2026年1月1日に施行された2025年改正で番号が変更され、内容は変わっていません)が、中国で生成された個人情報を中国国内に保存することを求めます。これはオフショアのCoupaリージョンでは満たせない義務です。これらのどれが貴社の構成に効いてくるかは、実際に何を収集し、サプライヤーとスタッフがどこにいるかに照らして専門家と整理すべきリスクです。
サプライヤーの銀行口座情報と従業員の経費はセンシティブ個人情報になり得る
支出データは中立的なトラフィックではありません。Coupaのサプライヤーマスターは通常、サプライヤーへの支払いに使う銀行口座・決済情報を持ち、経費モジュールは従業員の精算・出張記録を持ちます。PIPLの下では、金融口座情報はセンシティブ個人情報(敏感个人信息)であり、その取扱いには特定された目的と必要性の立証、個別の同意、そして事前の個人情報保護影響評価が求められます——これらは越境の義務に代わるものではなく、その上に積み重なる義務です。従業員の個人情報にも、それ自体の取扱い根拠があります。Coupaのセキュリティ対策——暗号化、アクセスガバナンス、ISO 27701などの認証——はセキュリティリスクを確かに下げますが、同意・必要性・国内保存の義務を免じるものではなく、それらは個人情報取扱者である貴社に残ります。どのフィールドがセンシティブか、そして同意と通知のフローに何を記載すべきかは、専門家に確認すべき問いです。
「より近い」Coupaリージョンを選ぶことが解決にならない理由
当然の一手は、一覧で最も近いシンガポールがあるAPACに中国法人のインスタンスを置くことです。しかし近さは国内保存ではありません。シンガポールもEUや米国のリージョンと同じく本土の外にあり、APACのインスタンスは中国のデータ国内保存義務を何一つ解消せず——同じ越境移転を別のオフショア国へ移すだけです。中国で収集した支出・サプライヤー・従業員データを国内に保つとは、そのデータのために中国国内保存の基盤を立ち上げ、合法的に国外へ出せるものだけをオフショアのCoupaへ送ることを意味します。その線引き——何を留め、何を出せるか——こそ作業の核心であり、技術の問いである前に法律の問いです。
合法的な進め方——マップ、ローカライズ、デリバー
中国拠点の支出管理を法令に沿って運用する道はあり、三つの動きから成ります。まずマップ:当社の中国チームが、貴社のPIPLリスクを端から端まで洗い出します——中国で収集した支出・サプライヤー・従業員データのうち国内に留めるべきものはどれか、合法的にCoupaへ渡せるものは何か、データ越境安全評価や第39条の保存義務がどこで適用されるか、どのフィールドがセンシティブか、同意と通知が何を網羅すべきか。法的な結論は専門家と確定し、当社はそれを支える技術的な全体像を組み立てます。
次にローカライズ:中国の支出・サプライヤー・従業員データのための中国国内保存の基盤の立ち上げと統合を支援します——同意を得た国内での処理・保存という合法的な国内パターンで、きれいに適合する場合には国内の調達・支出の選択肢も採用します——これにより、中国に留めるべき記録が既定で国外へ出ていくのをやめさせます。その一方で、すでに役立っている市場向けにはCoupaを使い続けられます。
そしてデリバー:支出スタック周りの中国向けの接点——サプライヤーのオンボーディングやパンチアウトのサイト、承認ポータル、本土のユーザーとサプライヤーが実際に接する連携エッジ——は本土における公開サービスであり、ICP備案(备案)の義務を負い、法令に沿った国内からの配信を必要とします。21YunBoxはそれらを国内から配信します——21YunBox Optimizer——貴社がすでに動かしているものの前段に置き、作り直しも再プラットフォーム化も不要です。当社が決して行わず、また誰も合法的には行えないのは、中国のデータ越境ルールやネットワーク上の制限を不正な手段で逃れる道をお渡しすることです。その結果が、中国の利用者に対して合法かつ法令に沿って動く支出スタックです。
関連する読み物:
よくあるご質問
Coupaは中国ユーザーのデータを中国本土に保存しますか?
いいえ。Coupa自身のPlatform Security & Architecture White Paperは五つのCoupaリージョン——APAC(シンガポール)、オーストラリア、EU、UAE、米国——を挙げ、顧客データはプロビジョニング時に選んだリージョンに留まるとしています。いずれも中国本土になく、中国拠点が入力する支出・サプライヤー・従業員データはオフショアに置かれます。そのため、その収集はPIPLの下での個人情報の越境移転にあたり、取扱者(Coupaではなく貴社)が通知、個別の同意、移転メカニズムを負います。
Coupaは中国から問題なく開きます——それで十分ではないのですか?
画面に到達できることは判断基準ではありません。Coupaはスタッフやサプライヤーがどこからでも開けるホスト型プラットフォームですが、中国で使ってよいかは、支出・サプライヤー・従業員データがどこに落ち着き、国外へ出る合法的な根拠があったかで決まります——これはPIPLとサイバーセキュリティ法の下でのデータの国内保存と同意の問いであり、速度の問いではありません。瞬時に読み込まれるインスタンスでも、法令に適合していないことがあり得ます。
21YunBoxはCoupaを中国で法令に沿って運用する手助けができますか?
はい。当社の中国チームが、Coupaが保持する支出・サプライヤー・従業員データについて、PIPLの越境・データ越境・国内保存のリスクを整理し、中国のデータを中国国内保存の基盤へローカライズして国内に留めるべきものが国外へ出ていくのを止め、支出スタック周りの中国向け接点にICP備案済みの国内からの配信を立ち上げます——いずれも運用中のものへのオーバーレイであり、いかなる形の不正な手段でもありません。お問い合わせいただければ、個別のケースを一緒に整理します。


