Funktioniert Coupa in China? Datenresidenz, PIPL-Grenztransfer & Ausgabendaten
Coupa ist eine Cloud-Spend-Management-Plattform, ob es in Festlandchina „funktioniert“, ist also zuerst eine Datenresidenz-Frage, keine Geschwindigkeits-Frage. Coupas eigene Dokumentation listet fünf Coupa-Regionen — APAC (Singapur), Australien, die EU, die VAE und die USA — mit keiner in Festlandchina, die Ausgaben-Datensätze, der Lieferanten-Stammdatensatz und die Mitarbeiter-Spesendaten, die Ihre China-Operationen hineinstellen, ruhen also offshore, was ihre Erhebung zu einem Grenztransfer personenbezogener Daten unter PIPL macht. Ein Compliance-zuerst-Blick auf die Residenz-, Grenzübertritts- und Einwilligungs-Exponierung — und den rechtmäßigen, inländischen Weg.
Funktioniert Coupa in China?
Ob Coupa in Festlandchina funktioniert, ist eine Datenresidenz-Frage, bevor es eine Geschwindigkeits-Frage ist. Coupa ist eine Cloud-Spend-Management-Plattform, und was es klärt, ist, wo die Ausgaben-Datensätze, der Lieferanten-Stammdatensatz und die Mitarbeiter-Spesendaten, die es hält, zur Ruhe kommen — nicht, wie schnell ein Bildschirm lädt.
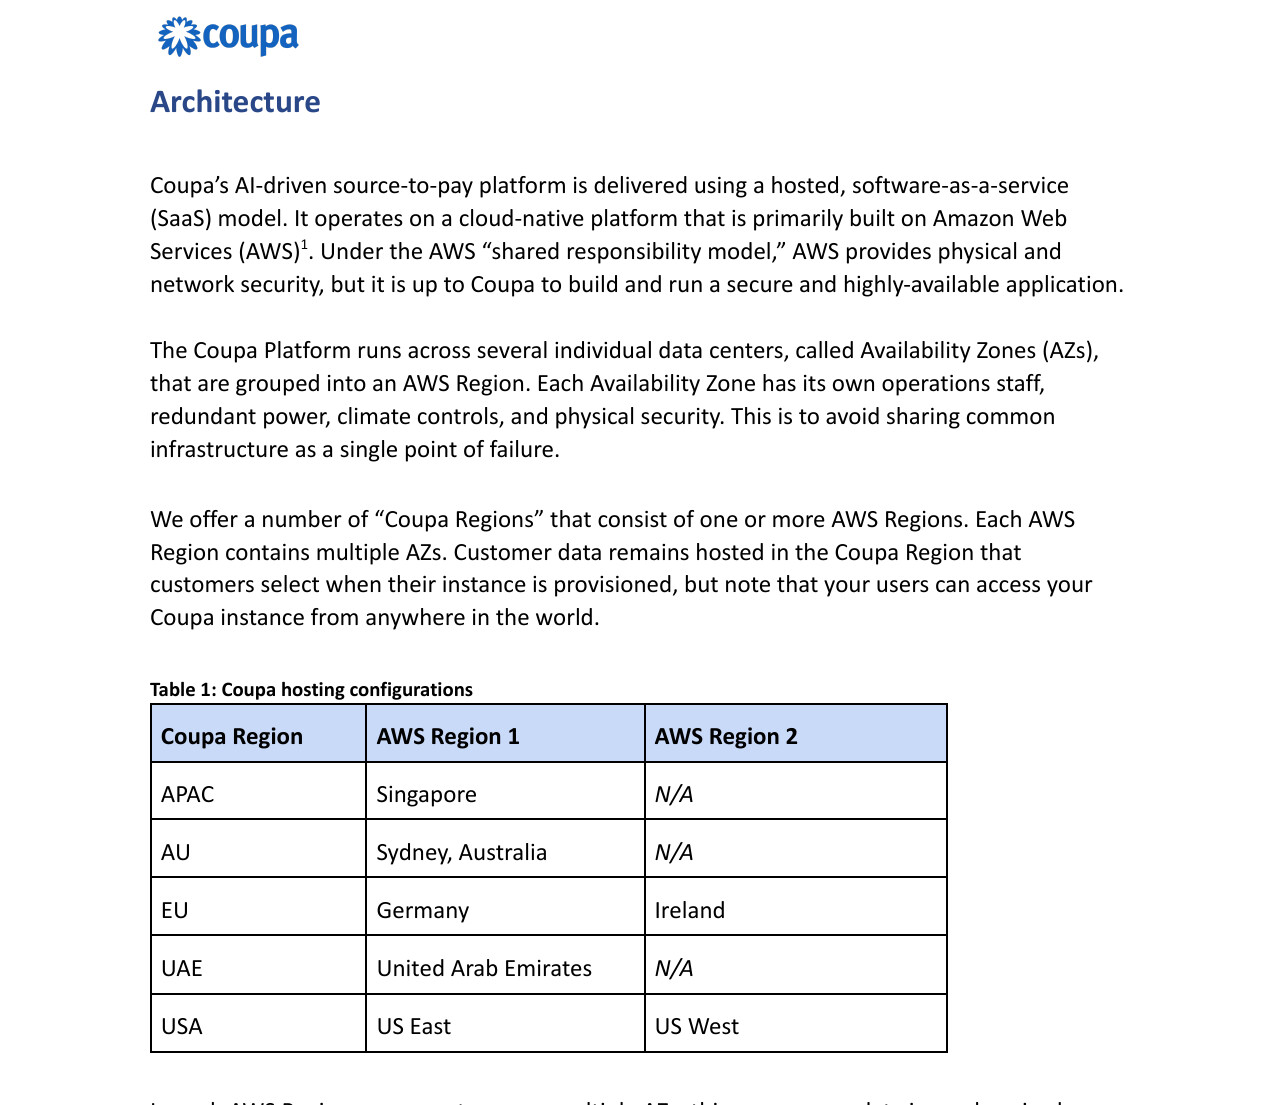
Coupas eigenes Platform Security & Architecture White Paper listet fünf „Coupa Regions“ — APAC (Singapur), AU (Sydney), EU (Deutschland und Irland), die VAE und die USA — und erklärt, dass „customer data remains hosted in the Coupa Region that customers select when their instance is provisioned.“ Keine ist in Festlandchina. Die Lieferanten-Kontakte, Lieferanten-Bankdetails und Mitarbeiter-Spesen-Datensätze, die Ihre China-Operationen in Coupa eingeben, sitzen also offshore — ein Grenztransfer personenbezogener Daten, den PIPL regelt (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus, Artikel 38–40), mit einer möglichen Datenexport-Sicherheitsbewertung bei Menge und inländischer Speicherung für einen Betreiber kritischer Informationsinfrastruktur nach Cybersicherheitsgesetz Art. 39 (vormals Art. 37). Lieferanten-Bankdetails und Mitarbeiter-Spesen können auch sensible personenbezogene Daten sein und heben die Latte erneut. Die Tabelle unten ist Coupas eigener Wortlaut und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — was Sie schulden, hängt von Ihren Datenmengen, davon, welche Felder sensibel sind, und Ihrer Rolle als Verarbeiter ab, und es lohnt, es mit Rechtsbeistand zu klären. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Ausgaben-Datensätze, Lieferanten-Stammdatensatz und Mitarbeiter-Spesendaten sitzen in einer Offshore-Coupa-Region — die nächste ist APAC (Singapur), nicht das Festland
- ! China-Lieferanten- und -Mitarbeiter-Personendaten in eine Offshore-Region zu laden ist ein Grenztransfer — PIPL gilt
- ! Lieferanten-Bankdetails und Mitarbeiter-Spesen können sensible PI sein — Notwendigkeits-Test, gesonderte Einwilligung und eine Folgenabschätzung
- ✕ Coupa nennt keine Festlandchina-Region (seine fünf Coupa-Regionen: APAC, AU, EU, VAE, USA)
- ! Ein Betreiber kritischer Informationsinfrastruktur / Verarbeiter großer Mengen schuldet inländische Speicherung, die eine Offshore-Region nicht bereitstellen kann (Cybersicherheitsgesetz Art. 39, vormals 37)
- ✓ Ein rechtmäßiger Weg existiert — eine China-ansässige Grundlage für die Daten plus ICP-gemeldete inländische Auslieferung, als Overlay auf dem Stack, den Sie betreiben
Was die offizielle Coupa-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Coupa hostet Kundendaten in fünf Regionen — keine in Festlandchina. Coupas eigenes Platform Security & Architecture White Paper listet seine „Coupa Regions“ als APAC (Singapur), AU (Sydney), EU (Deutschland und Irland), die VAE und die USA (US East und US West) und erklärt, dass „Customer data remains hosted in the Coupa Region that customers select when their instance is provisioned.“ Es gibt keine Festlandchina-Region; die nächste, APAC, ist Singapur — Ausgaben-, Lieferanten- und Mitarbeiterdaten, die aus China eingegeben werden, ruhen also offshore, was ihre Erhebung zu einem Grenztransfer personenbezogener Daten unter PIPL macht. | Coupa Platform Security & Architecture White Paper (Juli 2024), abgerufen 2026-10-09 |
| Coupa bestätigt, dass Residenz eine Wahl unter seinen bestehenden Regionen ist, keine China-Option. Coupas Live-Compliance-und-Sicherheits-Seite erklärt, dass „Your data is always secured and protected by regional data residency models and privacy laws.“ Das Modell ist eine Auswahl unter Coupas Regionen — und keine davon ist im Festland, ein Regionale-Residenz-Versprechen, das keine China-Region anbietet, kann also eine China-Datenlokalisierungs-Pflicht für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen nicht erfüllen. | Coupa — Data Privacy, Compliance, & Security, abgerufen 2026-10-09 |
| China-Lieferanten- und -Mitarbeiter-Personendaten in eine Offshore-Coupa-Region zu laden ist ein Grenztransfer. Lieferanten-Kontakte und -Bankdetails und Mitarbeiter-Spesen-Datensätze sind personenbezogene Daten; sie außerhalb des Festlands zu halten wird von PIPL als Grenztransfer geregelt (Artikel 38–40) — der Verarbeiter (Sie, Coupas Kunde, nicht Coupa) muss Mitteilung geben, eine gesonderte Einwilligung für den Transfer einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Finanzkonto- und manche Mitarbeiterdaten können sensible personenbezogene Daten sein (PIPL Artikel 28–29) und fügen einen Notwendigkeits-Test, eine gesonderte Einwilligung und eine Schutz-Folgenabschätzung hinzu. | PIPL Artikel 38–40 (Grenztransfer) und 28–29 (sensible PI) |
| Für manche Verarbeiter müssen die Daten in China bleiben, und aus dem Festland heraus zu bedienen löst eine ICP-Beian aus. Wo der Verarbeiter ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Daten in großen Mengen bewegt, müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Pflicht, die eine Offshore-Coupa-Region nicht erfüllen kann — und oberhalb regulierter Schwellen kann eine Datenexport-Sicherheitsbewertung erforderlich sein, bevor Daten gehen. Jede auf China ausgerichtete Oberfläche, die tatsächlich aus dem Festland heraus bedient wird, muss eine ICP-Beian tragen, gebunden an eine Festland-Hosting-Ressource, die Coupa nicht bereitstellt. | PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37); Maßnahmen zur Sicherheitsbewertung von Datenausfuhren |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für ein Unternehmen, das Beschaffung, Rechnungsstellung, Spesen und Lieferantenzahlungen für seine China-Operationen über Coupa betreibt, ist der erste Instinkt, zu fragen, ob die Plattform schnell oder überhaupt aus dem Festland erreichbar ist. Das ist der falsche Ort, um anzufangen. Coupa ist eine gehostete Spend-Management-Suite, und was tatsächlich entscheidet, ob Sie es in China nutzen können, ist, wo die Ausgaben-Datensätze, der Lieferanten-Stammdatensatz und die Mitarbeiter-Spesendaten, die es hält, zur Ruhe kommen — und ob diese personenbezogenen Daten überhaupt eine rechtmäßige Grundlage hatten, das Land zu verlassen. Das ist eine Datenresidenz- und Grenzübertritts-Frage nach Chinas Recht, und Coupa beantwortet die faktische Hälfte davon in seiner eigenen Dokumentation.
Coupa in China auf einen Blick
| Worüber es entscheidet | In Coupas eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | Coupa ist eine Cloud-Spend-Management-Plattform — Beschaffung, Rechnungsstellung, Spesen, Lieferantenmanagement und Zahlungen. Es hält Ihre Ausgaben-Datensätze, den Lieferanten-Stammdatensatz (Lieferantennamen, -kontakte und -bankdetails) und Mitarbeiter-Spesendaten, es ist also ein kontinuierlicher Speicher identifizierbarer personenbezogener Daten über das Personal Ihrer China-Lieferanten und Ihre eigenen China-Mitarbeiter. |
| Ist es vom Festland aus erreichbar? | Coupa ist eine gehostete SaaS, die Ihr Personal und Ihre Lieferanten über das öffentliche Internet öffnen; sein eigenes White Paper merkt an, dass, sobald eine Instanz bereitgestellt ist, Ihre „users can access your Coupa instance from anywhere in the world.“ Erreichbarkeit ist nicht die China-Frage. (Grenzüberschreitender Zugriff aus dem Festland auf eine Offshore-Region kann inkonsistent sein — eine operative Sache, unten, nicht die Entscheidung.) |
| Wo sitzen die Ausgabendaten? | Offshore. Coupas White Paper listet genau fünf „Coupa Regions“ — APAC (Singapur), AU (Sydney), EU (Deutschland und Irland), die VAE und die USA (US East und US West) — und sagt, Daten bleiben in der Region, die Sie beim Provisioning wählen. Es gibt keine Festlandchina-Region; die nächste, APAC, ist Singapur. |
| China-Ausgaben-, -Lieferanten- & -Mitarbeiterdaten hineinzustellen | Diese Daten sind personenbezogene Daten. Sie in einer Offshore-Coupa-Region zu halten ist ein Grenztransfer (数据出境) nach PIPL (Artikel 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. Lieferanten-Bankdetails und Mitarbeiter-Spesen können sensible personenbezogene Daten sein und fügen einen Notwendigkeits-Test, eine gesonderte Einwilligung und eine Folgenabschätzung hinzu. Eine Datenexport-Sicherheitsbewertung kann bei Menge greifen; ein Betreiber kritischer Informationsinfrastruktur schuldet inländische Speicherung nach Cybersicherheitsgesetz Art. 39 (vormals Art. 37). |
| Der rechtmäßige Weg | Halten Sie die China-Ausgaben-, -Lieferanten- und -Mitarbeiterdaten auf einer China-ansässigen Grundlage, senden Sie dem Offshore-Coupa nur, was rechtmäßig gehen darf, behalten Sie Coupa für Ihre anderen Märkte und liefern Sie die auf China ausgerichteten Oberflächen um den Stack im Inland auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer. |
Erreichbar ist nicht dasselbe wie rechtskonform
Coupa ist eine SaaS, die Ihr Personal und Ihre China-basierten Lieferanten über das öffentliche Internet öffnen, und sein eigenes White Paper ist explizit, dass, sobald eine Instanz bereitgestellt ist, Ihre „users can access your Coupa instance from anywhere in the world.“ Die Frage ist also nicht, ob ein Einkäufer in Shanghai einen Bestellanforderungs-Bildschirm öffnen kann — es ist, wo die Daten hinter diesem Bildschirm leben. Aus diesem Grund veröffentlicht diese Seite keine erstanbieterische China-Latenzzahl für Coupa: Geschwindigkeit ist nicht die Achse für eine Entscheidung, die sich um Residenz und Einwilligung dreht. Grenzüberschreitender Zugriff aus dem Festland auf eine Offshore-Region kann inkonsistent sein, und die Versuchung ist, ihn durch eine Netz-Behelfslösung zu erzwingen — aber das ist sowohl ein Compliance-Risiko als auch nebensächlich, und 21YunBox verwendet noch empfiehlt irgendeine Form von Umgehung. Die produktive Frage ist, wie die China-Ausgabendaten auf einer rechtmäßigen Grundlage zu halten sind.
Die Datenresidenz-Frage: eine Offshore-Ausgaben-Plattform ist ein Grenztransfer
Coupas eigenes Platform Security & Architecture White Paper klärt, wo die Daten sitzen. Es bietet fünf „Coupa Regions“ — APAC (Singapur), AU (Sydney), EU (Deutschland und Irland), die VAE und die USA (US East und US West) — und erklärt, dass „Customer data remains hosted in the Coupa Region that customers select when their instance is provisioned.“ Keine der fünf ist in Festlandchina; die nächste, APAC, ist Singapur. Die Ausgaben-Datensätze, der Lieferanten-Stammdatensatz — Lieferantennamen, -kontakte und -bankdetails — und die Mitarbeiter-Spesendaten, die Ihre China-Operationen in Coupa eingeben, werden also außerhalb des Festlands gehalten.
In dem Moment, in dem diese in China erhobenen personenbezogenen Daten in einer Singapur-, EU- oder US-Coupa-Region landen, haben Sie einen Grenztransfer (数据出境) nach Chinas Gesetz zum Schutz personenbezogener Daten gemacht. PIPL legt die Pflicht auf den Verarbeiter — Sie, Coupas Kunden, nicht Coupa, den Auftragsverarbeiter: Artikel 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, die sich von jeder allgemeinen Zustimmung zur Plattformnutzung unterscheidet, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Oberhalb der regulierten Schwellen, oder wo die Daten als „wichtige Daten“ gelten, kann der Transfer zuerst Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) erfordern, bevor irgendetwas geht. Und wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — die Datenlokalisierungs-Klausel wurde durch die Änderung von 2025 umnummeriert, die am 1. Januar 2026 in Kraft trat, mit unveränderter Substanz), dass in China erzeugte personenbezogene Daten in China gespeichert werden, eine Pflicht, die eine Offshore-Coupa-Region nicht erfüllen kann. Welche davon Ihr Deployment treffen, ist ein mit Rechtsbeistand gegen das, was Sie tatsächlich erheben und wo Ihre Lieferanten und Ihr Personal sitzen, zu klärendes Risiko.
Lieferanten-Bankdetails und Mitarbeiter-Spesen können sensible personenbezogene Daten sein
Ausgabendaten sind kein neutraler Verkehr. Ein Lieferanten-Stammdatensatz in Coupa trägt typischerweise Bankkonto- und Zahlungsdetails, die genutzt werden, um diese Lieferanten zu bezahlen, und das Spesen-Modul trägt Erstattungs- und Reise-Datensätze von Mitarbeitern. Nach PIPL sind Finanzkonto-Informationen sensible personenbezogene Daten (敏感个人信息), und sie zu verarbeiten erfordert einen spezifischen Zweck und einen Nachweis der Notwendigkeit, eine gesonderte Einwilligung und zuvor eine Folgenabschätzung zum Schutz personenbezogener Daten — Pflichten, die auf die Grenzübertritts-Pflichten aufstapeln, nicht an ihre Stelle treten. Personenbezogene Daten von Mitarbeitern tragen ebenfalls ihre eigene Handhabungs-Grundlage. Coupas Sicherheitskontrollen — Verschlüsselung, Zugriffs-Governance und Zertifizierungen wie ISO 27701 — reduzieren Sicherheitsrisiko wahrhaft, aber sie erledigen nicht die Einwilligungs-, Notwendigkeits- und Residenz-Pflichten, die bei Ihnen als dem Verarbeiter personenbezogener Daten sitzen. Ob ein bestimmtes Feld sensibel ist und was Ihr Einwilligungs- und Mitteilungs-Ablauf sagen muss, sind mit Rechtsbeistand zu klärende Fragen.
Warum das Provisionieren einer „näheren“ Coupa-Region nicht die Lösung ist
Der naheliegende Zug ist, die Instanz der China-Gesellschaft in APAC zu provisionieren, da Singapur die nächste Region auf der Liste ist. Aber Nähe ist nicht Residenz: Singapur sitzt wie die EU- und US-Regionen außerhalb des Festlands, eine APAC-Instanz löst also keine China-Datenlokalisierungs-Pflicht — sie verlagert bloß denselben Grenztransfer in ein anderes Offshore-Land. In China erhobene Ausgaben-, Lieferanten- und Mitarbeiterdaten im Inland zu halten bedeutet, eine China-ansässige Grundlage für diese Daten aufzustellen und dem Offshore-Coupa nur zu senden, was rechtmäßig gehen darf. Diese Linie zu ziehen — was bleiben muss, was gehen darf — ist das Herz der Arbeit, und es ist eine rechtliche Frage, bevor es eine technische ist.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Spend-Management für eine China-Operation zu betreiben, und er hat drei Züge. Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung von Anfang bis Ende durch — welche in China erhobenen Ausgaben-, Lieferanten- und Mitarbeiterdaten im Land bleiben müssen, was rechtmäßig zu Coupa überqueren darf, wo eine Datenexport-Sicherheitsbewertung oder eine Speicherpflicht nach Art. 39 greift, welche Felder sensibel sind und was Ihre Einwilligung und Mitteilung abdecken müssen. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir helfen, eine China-ansässige Grundlage für die China-Ausgaben-, -Lieferanten- und -Mitarbeiterdaten aufzustellen und zu integrieren — ein rechtmäßiges inländisches Muster aus eingewilligter, inländischer Verarbeitung und Speicherung, mit einer inländischen Beschaffungs- oder Spend-Option, die übernommen wird, wo eine sauber passt — sodass die Datensätze, die in China bleiben müssen, aufhören, es standardmäßig zu verlassen, während Sie Coupa für die Märkte behalten, wo es Ihnen bereits dient.
Dann ausliefern: Die auf China ausgerichteten Oberflächen um Ihren Ausgaben-Stack — eine Lieferanten-Onboarding- oder Punch-out-Website, ein Genehmigungs-Portal, der Integrations-Rand, den Ihre Festland-Nutzer und -Lieferanten tatsächlich erreichen — sind öffentliche Dienste im Festland, tragen also eine ICP-Beian-(备案-)Pflicht und brauchen rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Plattformierung. Was wir niemals tun, und was niemand rechtmäßig kann, ist, Ihnen einen Weg um Chinas Datenexport-Regeln oder um irgendeine Netzbeschränkung herum zu geben. Das Ergebnis ist ein Ausgaben-Stack, der legal und rechtskonform für Ihre Nutzer in China läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Speichert Coupa die Daten chinesischer Nutzer in Festlandchina?
Nein. Coupas eigenes Platform Security & Architecture White Paper listet fünf Coupa-Regionen — APAC (Singapur), Australien, die EU, die VAE und die USA — und sagt, Kundendaten bleiben in der beim Provisioning gewählten Region. Keine ist in Festlandchina, die Ausgaben-, Lieferanten- und Mitarbeiterdaten, die Ihre China-Operationen eingeben, sitzen also offshore, was ihre Erhebung zu einem Grenztransfer personenbezogener Daten unter PIPL macht: Der Verarbeiter (Sie, nicht Coupa) schuldet Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus.
Coupa öffnet problemlos aus China — reicht das nicht?
Den Bildschirm zu erreichen ist nicht der Maßstab. Coupa ist eine gehostete Plattform, die Ihr Personal und Ihre Lieferanten von überall öffnen können, aber ob Sie es für China nutzen dürfen, hängt davon ab, wo die Ausgaben-, Lieferanten- und Mitarbeiterdaten zur Ruhe kommen und ob sie eine rechtmäßige Grundlage hatten, das Land zu verlassen — eine Datenresidenz- und Einwilligungs-Frage unter PIPL und dem Cybersicherheitsgesetz, keine Geschwindigkeits-Frage. Selbst eine Instanz, die sofort lädt, kann nicht rechtskonform sein.
Kann 21YunBox helfen, Coupa für China rechtskonform zu betreiben?
Ja. Unser China-Team kann Ihre PIPL-Grenzübertritts-, Datenexport- und Residenz-Exponierung für die Ausgaben-, Lieferanten- und Mitarbeiterdaten kartieren, die Coupa hält; helfen, die China-Daten auf eine China-ansässige Grundlage zu lokalisieren, sodass das, was im Land bleiben muss, aufhört es zu verlassen; und ICP-gemeldete, inländische Auslieferung für die auf China ausgerichteten Oberflächen um Ihren Ausgaben-Stack aufstellen — als Overlay auf dem, was Sie bereits betreiben, niemals irgendeine Form von Umgehung. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.


