Coupa fonctionne-t-il en Chine ? Résidence des données, transfert transfrontalier PIPL et données de dépenses
Coupa est une plateforme cloud de gestion des dépenses, de sorte que savoir s'il « fonctionne » en Chine continentale est d'abord une question de résidence des données, non de vitesse. La propre documentation de Coupa liste cinq Coupa Regions — APAC (Singapour), Australie, UE, Émirats arabes unis et États-Unis — aucune en Chine continentale, de sorte que les enregistrements de dépenses, le référentiel fournisseurs et les données de notes de frais des employés que vos opérations chinoises y placent résident à l'étranger, faisant de leur collecte un transfert transfrontalier d'informations personnelles au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur l'exposition de résidence, de transfrontalier et de consentement — et la voie légale sur le territoire.
Coupa fonctionne-t-il en Chine ?
Savoir si Coupa fonctionne en Chine continentale est une question de résidence des données avant d'être une question de vitesse. Coupa est une plateforme cloud de gestion des dépenses, et ce qui la règle est l'endroit où viennent reposer les enregistrements de dépenses, le référentiel fournisseurs et les données de notes de frais des employés qu'il détient — non la rapidité de chargement d'un écran.
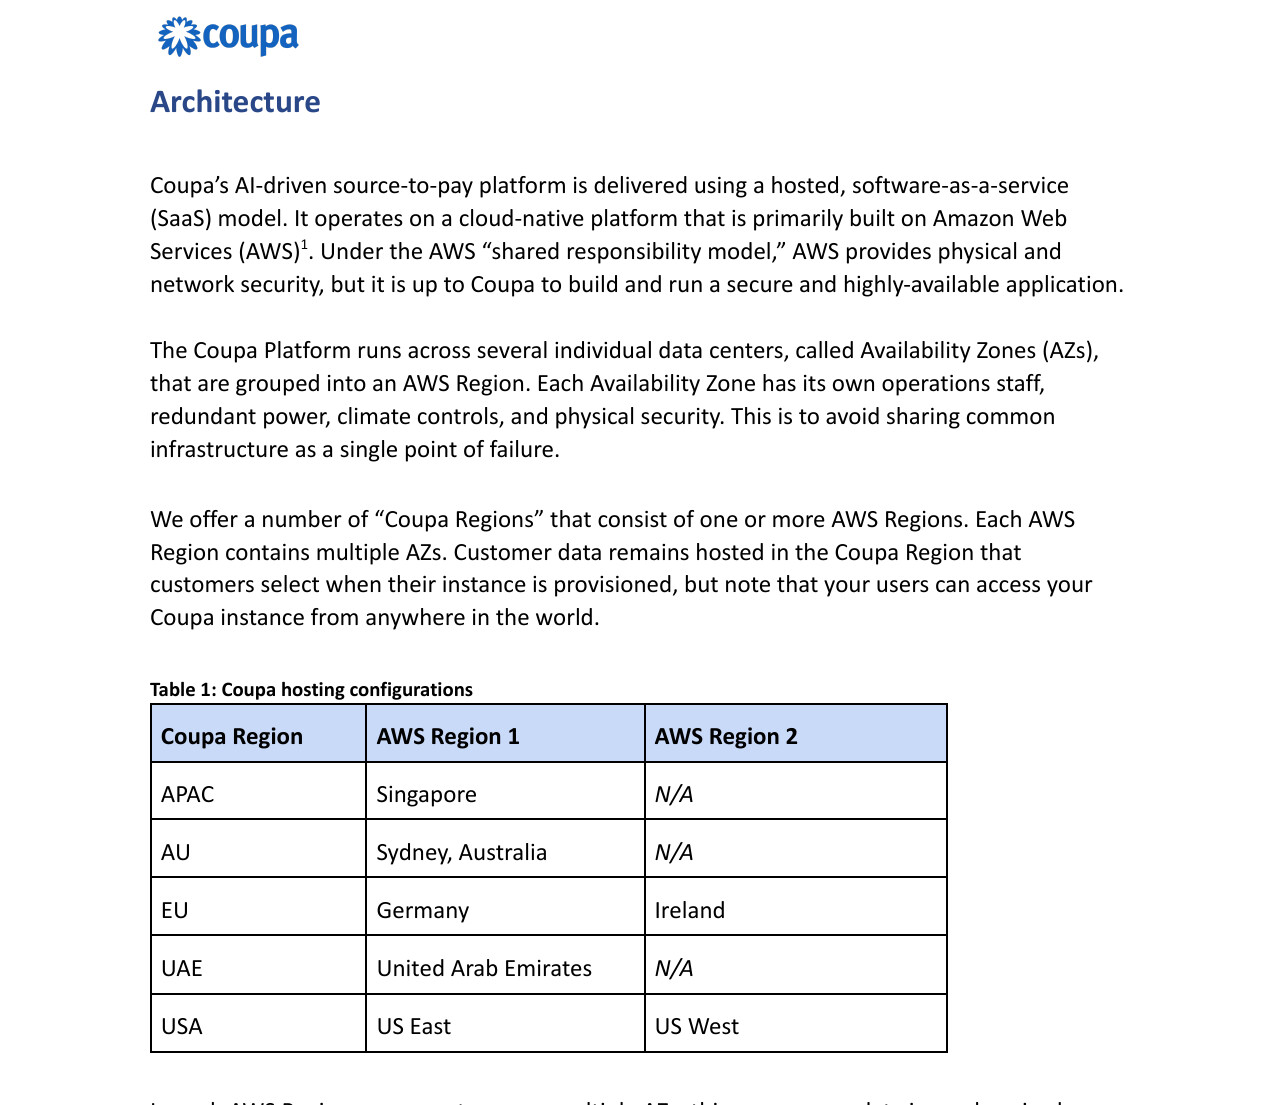
Le propre Platform Security & Architecture White Paper de Coupa liste cinq « Coupa Regions » — APAC (Singapour), AU (Sydney), UE (Allemagne et Irlande), les Émirats arabes unis et les États-Unis — et indique que “customer data remains hosted in the Coupa Region that customers select when their instance is provisioned.” Aucune n'est en Chine continentale. Ainsi, les contacts fournisseurs, les coordonnées bancaires des fournisseurs et les enregistrements de notes de frais des employés que vos opérations chinoises saisissent dans Coupa résident à l'étranger — un transfert transfrontalier d'informations personnelles que la PIPL régit (information, un consentement distinct et un mécanisme de transfert, articles 38 à 40), avec une évaluation de sécurité pour l'exportation de données possible au volume et un stockage sur le territoire pour un opérateur d'infrastructure d'information critique au titre de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité. Les coordonnées bancaires des fournisseurs et les notes de frais des employés peuvent aussi être des informations personnelles sensibles, relevant encore le seuil. Le tableau ci-dessous reprend les propres termes de Coupa et la règle que déclenche chaque ligne.
Il s'agit d'une image des risques, pas d'un verdict — ce que vous devez dépend de vos volumes de données, des champs qui sont sensibles et de votre rôle de responsable de traitement, et mérite d'être réglé avec un conseil. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! Les enregistrements de dépenses, le référentiel fournisseurs et les données de notes de frais des employés résident dans une Coupa Region à l'étranger — la plus proche est APAC (Singapour), non le continent
- ! Charger les informations personnelles de fournisseurs et d'employés chinois dans une région à l'étranger est un transfert transfrontalier — la PIPL s'applique
- ! Les coordonnées bancaires des fournisseurs et les notes de frais des employés peuvent être des informations personnelles sensibles — test de nécessité, consentement distinct et évaluation d'impact
- ✕ Coupa ne nomme aucune région en Chine continentale (ses cinq Coupa Regions : APAC, AU, UE, Émirats arabes unis, États-Unis)
- ! Un opérateur d'infrastructure d'information critique / responsable à grand volume doit un stockage sur le territoire qu'une région à l'étranger ne peut fournir (CSL art. 39, anciennement 37)
- ✓ Une voie légale existe — une assise résidente en Chine pour les données plus une diffusion déclarée (ICP) et sur le territoire, en couche sur le stack que vous exploitez
Ce que la documentation officielle de Coupa dit de la Chine
| Fait | Source primaire |
|---|---|
| Coupa héberge les données clients dans cinq régions — aucune en Chine continentale. Le propre Platform Security & Architecture White Paper de Coupa liste ses « Coupa Regions » comme APAC (Singapour), AU (Sydney), UE (Allemagne et Irlande), les Émirats arabes unis et les États-Unis (US East et US West), et indique que “Customer data remains hosted in the Coupa Region that customers select when their instance is provisioned.” Il n'y a aucune région en Chine continentale ; la plus proche, APAC, est Singapour — de sorte que les données de dépenses, de fournisseurs et d'employés saisies depuis la Chine résident à l'étranger, faisant de leur collecte un transfert transfrontalier d'informations personnelles au titre de la PIPL. | Coupa Platform Security & Architecture White Paper (juillet 2024), consulté le 2026-10-09 |
| Coupa confirme que la résidence est un choix parmi ses régions existantes, non une option Chine. La page de conformité et de sécurité en direct de Coupa indique que “Your data is always secured and protected by regional data residency models and privacy laws.” Le modèle est une sélection parmi les régions de Coupa — et aucune n'est sur le continent, de sorte qu'une promesse de résidence régionale qui n'offre aucune région Chine ne peut satisfaire une obligation de localisation des données en Chine pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume. | Coupa — Data Privacy, Compliance, & Security, consulté le 2026-10-09 |
| Charger les informations personnelles de fournisseurs et d'employés chinois dans une Coupa Region à l'étranger est un transfert transfrontalier. Les contacts et coordonnées bancaires des fournisseurs et les enregistrements de notes de frais des employés sont des informations personnelles ; les détenir hors du continent est régi par la PIPL comme un transfert transfrontalier (articles 38 à 40) — le responsable de traitement (vous, le client de Coupa, non Coupa) doit informer, obtenir un consentement distinct pour le transfert, et satisfaire un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Les données de compte financier et certaines données d'employés peuvent être des informations personnelles sensibles (敏感个人信息, PIPL articles 28 et 29), ajoutant un test de nécessité, un consentement distinct et une évaluation d'impact sur la protection. | PIPL articles 38 à 40 (transfrontalier) et 28 et 29 (IP sensibles) |
| Pour certains responsables, les données doivent rester en Chine, et servir depuis l'intérieur du continent déclenche une déclaration ICP. Lorsque le responsable est un opérateur d'infrastructure d'information critique ou déplace des informations personnelles au volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — une obligation qu'une Coupa Region à l'étranger ne peut satisfaire — et au-delà des seuils réglementés une évaluation de sécurité pour l'exportation de données peut être requise avant que les données ne partent. Toute surface tournée vers la Chine réellement servie depuis l'intérieur du continent doit porter une déclaration ICP liée à une ressource d'hébergement sur le continent que Coupa ne fournit pas. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) ; Mesures d'évaluation de sécurité pour les transferts de données sortants |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour une entreprise qui exploite les achats, la facturation, les notes de frais et les paiements fournisseurs via Coupa pour ses opérations chinoises, le premier réflexe est de se demander si la plateforme est rapide, ou même accessible, depuis le continent. Ce n’est pas le bon point de départ. Coupa est une suite hébergée de gestion des dépenses, et ce qui décide réellement si vous pouvez l’utiliser en Chine, c’est où viennent reposer les enregistrements de dépenses, le référentiel fournisseurs et les données de notes de frais des employés qu’il détient — et si ces informations personnelles avaient une base légale pour quitter le pays en premier lieu. C’est une question de résidence des données et de transfrontalier au regard du droit chinois, et Coupa répond à la moitié factuelle dans sa propre documentation.
Coupa en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Coupa — et au regard du droit chinois |
|---|---|
| Ce que c'est | Coupa est une plateforme cloud de gestion des dépenses — achats, facturation, notes de frais, gestion des fournisseurs et paiements. Elle détient vos enregistrements de dépenses, le référentiel fournisseurs (noms, contacts et coordonnées bancaires des fournisseurs) et les données de notes de frais des employés ; c'est donc un dépôt continu d'informations personnelles identifiables sur le personnel de vos fournisseurs chinois et sur vos propres employés chinois. |
| Est-ce accessible depuis le continent ? | Coupa est un SaaS hébergé que votre personnel et vos fournisseurs ouvrent sur l'Internet public ; son propre White Paper note qu'une fois une instance provisionnée, vos “users can access your Coupa instance from anywhere in the world.” L'accessibilité n'est pas la question chinoise. (L'accès transfrontalier depuis le continent vers une région à l'étranger peut être irrégulier — une affaire opérationnelle, ci-dessous, non la décision.) |
| Où résident les données de dépenses ? | À l'étranger. Le White Paper de Coupa liste exactement cinq « Coupa Regions » — APAC (Singapour), AU (Sydney), UE (Allemagne et Irlande), les Émirats arabes unis et les États-Unis (US East et US West) — et indique que les données restent dans la région que vous sélectionnez au provisionnement. Il n'y a aucune région en Chine continentale ; la plus proche, APAC, est Singapour. |
| Y mettre des données de dépenses, de fournisseurs et d'employés chinoises | Ces données sont des informations personnelles. Les détenir dans une Coupa Region à l'étranger est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct et un mécanisme de transfert. Les coordonnées bancaires des fournisseurs et les notes de frais des employés peuvent être des informations personnelles sensibles, ajoutant un test de nécessité, un consentement distinct et une évaluation d'impact. Une évaluation de sécurité pour l'exportation de données peut s'appliquer au volume ; un opérateur d'infrastructure d'information critique doit un stockage sur le territoire au titre de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité. |
| La voie légale | Gardez les données de dépenses, de fournisseurs et d'employés chinoises sur une assise résidente en Chine, n'envoyez au Coupa à l'étranger que ce qui peut légalement partir, gardez Coupa pour vos autres marchés, et diffusez les surfaces tournées vers la Chine autour du stack sur le territoire, sur une infrastructure déclarée (ICP). 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère jamais de contournement d'aucune sorte. |
Accessible n’est pas synonyme de conforme
Coupa est un SaaS que votre personnel et vos fournisseurs basés en Chine ouvrent sur l’Internet public, et son propre White Paper est explicite : une fois une instance provisionnée, vos “users can access your Coupa instance from anywhere in the world.” La question n’est donc pas de savoir si un acheteur à Shanghai peut ouvrir un écran de réquisition — c’est de savoir où résident les données derrière cet écran. Pour cette raison, cette page ne publie aucun chiffre de latence first-party en Chine pour Coupa : la vitesse n’est pas l’axe d’une décision qui dépend de la résidence et du consentement. L’accès transfrontalier depuis le continent vers une région à l’étranger peut être irrégulier, et la tentation est de le forcer par un contournement réseau — mais c’est à la fois un risque de conformité et hors sujet, et 21YunBox n’utilise ni ne suggère aucune forme de contournement. La question productive est de savoir comment garder les données de dépenses chinoises sur une assise légale.
La question de la résidence des données : une plateforme de dépenses à l’étranger est un transfert transfrontalier
Le propre Platform Security & Architecture White Paper de Coupa règle l’endroit où résident les données. Il offre cinq « Coupa Regions » — APAC (Singapour), AU (Sydney), UE (Allemagne et Irlande), les Émirats arabes unis et les États-Unis (US East et US West) — et indique que “Customer data remains hosted in the Coupa Region that customers select when their instance is provisioned.” Aucune des cinq n’est en Chine continentale ; la plus proche, APAC, est Singapour. Ainsi, les enregistrements de dépenses, le référentiel fournisseurs — noms, contacts et coordonnées bancaires des fournisseurs — et les données de notes de frais des employés que vos opérations chinoises saisissent dans Coupa sont détenus hors du continent.
Dès l’instant où ces informations personnelles collectées en Chine atterrissent dans une Coupa Region à Singapour, dans l’UE ou aux États-Unis, vous avez effectué un transfert transfrontalier (数据出境) au titre de la loi chinoise sur la protection des informations personnelles. La PIPL place l’obligation sur le responsable de traitement — vous, le client de Coupa, non Coupa le sous-traitant : les articles 38 à 40 exigent une information, un consentement distinct de tout accord général à utiliser la plateforme, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Au-delà des seuils réglementés, ou lorsque les données constituent des « données importantes », le transfert peut d’abord exiger l’évaluation de sécurité pour l’exportation de données de Chine (数据出境安全评估) avant que quoi que ce soit ne parte. Et si votre organisation est un opérateur d’infrastructure d’information critique, l’article 39 de la loi sur la cybersécurité (anciennement l’article 37 — la clause de localisation des données a été renumérotée par l’amendement 2025 entré en vigueur le 1er janvier 2026, sa substance inchangée) impose que les informations personnelles générées en Chine soient stockées en Chine, une obligation qu’une Coupa Region à l’étranger ne peut satisfaire. Lesquelles de ces règles mordent votre déploiement est un risque à régler avec un conseil au regard de ce que vous collectez réellement et de l’endroit où se trouvent vos fournisseurs et votre personnel.
Les coordonnées bancaires des fournisseurs et les notes de frais des employés peuvent être des informations personnelles sensibles
Les données de dépenses ne sont pas du trafic neutre. Un référentiel fournisseurs dans Coupa porte typiquement des coordonnées de compte bancaire et des détails de paiement servant à payer ces fournisseurs, et le module de notes de frais porte les enregistrements de remboursement et de voyage des employés. Au titre de la PIPL, les informations de compte financier sont des informations personnelles sensibles (敏感个人信息), et les traiter exige une finalité précise et une démonstration de nécessité, un consentement distinct et une évaluation d’impact sur la protection des informations personnelles au préalable — des obligations qui s’empilent sur les obligations transfrontalières, non qui s’y substituent. Les informations personnelles des employés portent aussi leur propre base de traitement. Les contrôles de sécurité de Coupa — chiffrement, gouvernance des accès, et certifications telles qu’ISO 27701 — réduisent véritablement le risque de sécurité, mais ils ne s’acquittent pas des obligations de consentement, de nécessité et de résidence, qui reposent sur vous en tant que responsable du traitement des informations personnelles. Savoir si un champ donné est sensible, et ce que votre flux de consentement et d’information doit dire, sont des questions à confirmer avec un conseil.
Pourquoi provisionner une Coupa Region « plus proche » n’est pas le correctif
Le geste évident est de provisionner l’instance de l’entité chinoise en APAC, puisque Singapour est la région la plus proche de la liste. Mais la proximité n’est pas la résidence : Singapour, comme les régions UE et États-Unis, se situe hors du continent, de sorte qu’une instance APAC ne résout aucune obligation de localisation des données en Chine — elle ne fait que relocaliser le même transfert transfrontalier vers un autre pays à l’étranger. Garder les données de dépenses, de fournisseurs et d’employés collectées en Chine sur le territoire signifie mettre en place une assise résidente en Chine pour ces données et n’envoyer au Coupa à l’étranger que ce qui peut légalement partir. Tracer cette ligne — ce qui doit rester, ce qui peut partir — est le cœur du travail, et c’est une question juridique avant d’être technique.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’exploiter la gestion des dépenses pour une opération chinoise, et elle comporte trois mouvements. D’abord, cartographier : notre équipe Chine passe en revue votre exposition PIPL de bout en bout — quelles données de dépenses, de fournisseurs et d’employés collectées en Chine doivent rester dans le pays, ce qui peut légalement franchir vers Coupa, où s’applique une évaluation de sécurité pour l’exportation de données ou une obligation de stockage de l’article 39, quels champs sont sensibles, et ce que votre consentement et votre information doivent couvrir. Les conclusions juridiques se règlent avec un conseil ; nous construisons l’image technique qui les alimente.
Ensuite, localiser : nous aidons à mettre en place et à intégrer une assise résidente en Chine pour les données de dépenses, de fournisseurs et d’employés chinoises — un schéma légal, sur le territoire, de traitement et de stockage consentis et sur le territoire, avec une option d’achats ou de dépenses nationale adoptée là où elle s’intègre proprement — de sorte que les enregistrements qui doivent rester en Chine cessent de la quitter par défaut, pendant que vous gardez Coupa pour les marchés où il vous sert déjà.
Enfin, diffuser : les surfaces tournées vers la Chine autour de votre stack de dépenses — un site d’onboarding fournisseur ou de punch-out, un portail d’approbation, l’arête d’intégration que vos utilisateurs et fournisseurs du continent atteignent réellement — sont des services publics sur le continent, elles portent donc une obligation de déclaration ICP (备案) et ont besoin d’une diffusion conforme, sur le territoire. 21YunBox les diffuse sur le territoire — le 21YunBox Optimizer — devant ce que vous exploitez déjà, sans reconstruction ni re-plateformage. Ce que nous ne faisons jamais, et que nul ne peut légalement faire, c’est de vous remettre une voie en marge des règles d’exportation de données de la Chine ou d’une quelconque restriction réseau. Le résultat est un stack de dépenses qui fonctionne de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Coupa stocke-t-il les données des utilisateurs chinois en Chine continentale ?
Non. Le propre Platform Security & Architecture White Paper de Coupa liste cinq Coupa Regions — APAC (Singapour), Australie, UE, Émirats arabes unis et États-Unis — et indique que les données clients restent dans la région sélectionnée au provisionnement. Aucune n'est en Chine continentale, de sorte que les données de dépenses, de fournisseurs et d'employés que vos opérations chinoises saisissent résident à l'étranger, ce qui fait de leur collecte un transfert transfrontalier d'informations personnelles au titre de la PIPL : le responsable de traitement (vous, non Coupa) doit l'information, un consentement distinct et un mécanisme de transfert.
Coupa s'ouvre très bien depuis la Chine — n'est-ce pas suffisant ?
Atteindre l'écran n'est pas le test. Coupa est une plateforme hébergée que votre personnel et vos fournisseurs peuvent ouvrir de n'importe où, mais savoir si vous pouvez l'utiliser pour la Chine dépend de l'endroit où viennent reposer les données de dépenses, de fournisseurs et d'employés et au fait qu'elles aient eu une base légale pour quitter le pays — une question de résidence des données et de consentement au titre de la PIPL et de la loi sur la cybersécurité, non de vitesse. Même une instance qui se charge instantanément peut être non conforme.
21YunBox peut-il nous aider à exploiter Coupa en conformité pour la Chine ?
Oui. Notre équipe Chine peut cartographier votre exposition transfrontalière, d'exportation de données et de résidence au titre de la PIPL pour les données de dépenses, de fournisseurs et d'employés que Coupa détient ; aider à localiser les données chinoises sur une assise résidente en Chine de sorte que ce qui doit rester dans le pays cesse de la quitter ; et mettre en place une diffusion déclarée (ICP) et sur le territoire pour les surfaces tournées vers la Chine autour de votre stack de dépenses — en couche sur ce que vous exploitez déjà, jamais une forme quelconque de contournement. Prenez contact pour traiter votre cas précis.


